
Gestão de WiFi de Hóspedes de Hotel: Integrar PMS, Portais e Padrões de Marca
Este guia técnico detalha como estruturar redes WiFi de hotel de classe empresarial, focando-se na segmentação de VLAN, integração de PMS para gestão automatizada de sessões e otimização de Captive Portal para recolha de dados em conformidade com o GDPR.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Guest WiFi →
Resumo Executivo
O WiFi de hotéis para hóspedes já não é um serviço secundário; é um sistema operacional crítico e um canal primordial para a recolha de dados primários (first-party data). Este guia de referência técnica detalha como desenhar a arquitetura, implementar e gerir um WiFi de nível empresarial em ambientes de hotelaria. Abrange a segmentação de rede, a integração com Sistemas de Gestão de Propriedades (PMS), a otimização do Captive Portal e a aplicação de normas de marca em toda a cadeia. Para diretores de TI, arquitetos de rede e diretores de operações, o objetivo é claro: fornecer uma ligação rápida e segura que se integre perfeitamente com a sua infraestrutura de Guest WiFi, enquanto recolhe dados em conformidade para alimentar a sua plataforma de WiFi Analytics.
Quer faça a gestão de um hotel boutique ou de um portefólio global de 500 propriedades, os requisitos técnicos são os mesmos: isolar o tráfego, automatizar a gestão de sessões através do PMS e aplicar políticas de segurança consistentes. A Purple fornece a sobreposição de nuvem agnóstica de hardware que torna isto possível em implementações Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet.
Análise Técnica Detalhada
Segmentação de Rede e Arquitetura VLAN
Uma rede plana num ambiente hoteleiro é uma vulnerabilidade de segurança grave e uma falha de conformidade. A rede de um hotel deve servir diferentes populações: hóspedes, funcionários, sistemas de gestão de edifícios e dispositivos IoT. A base de um WiFi seguro para hotéis é a segmentação lógica utilizando Redes Locais Virtuais (VLANs), conforme definido pelo padrão IEEE 802.1Q.
Deve atribuir uma VLAN dedicada a cada classe de tráfego. Uma implementação padrão requer, no mínimo, quatro VLANs: Guest WiFi, Funcionários, IoT/Sistemas de Edifícios e uma rede com âmbito PCI para terminais de pagamento. O seu firewall deve aplicar uma política de negação por defeito (default-deny) entre estes segmentos. O tráfego de hóspedes deve ser encaminhado diretamente para a internet, totalmente isolado do sistema de gestão de propriedades, terminais de ponto de venda (POS) e comunicações dos funcionários.
Para a extremidade sem fios (wireless edge), cada SSID mapeia para uma VLAN específica. No SSID de hóspedes, deve ativar o isolamento de clientes (client isolation). O isolamento de clientes impede que os dispositivos no mesmo SSID comuniquem diretamente entre si, mitigando o risco de um dispositivo comprometido sondar outros hóspedes.
Integração PMS e Gestão Automatizada de Sessões
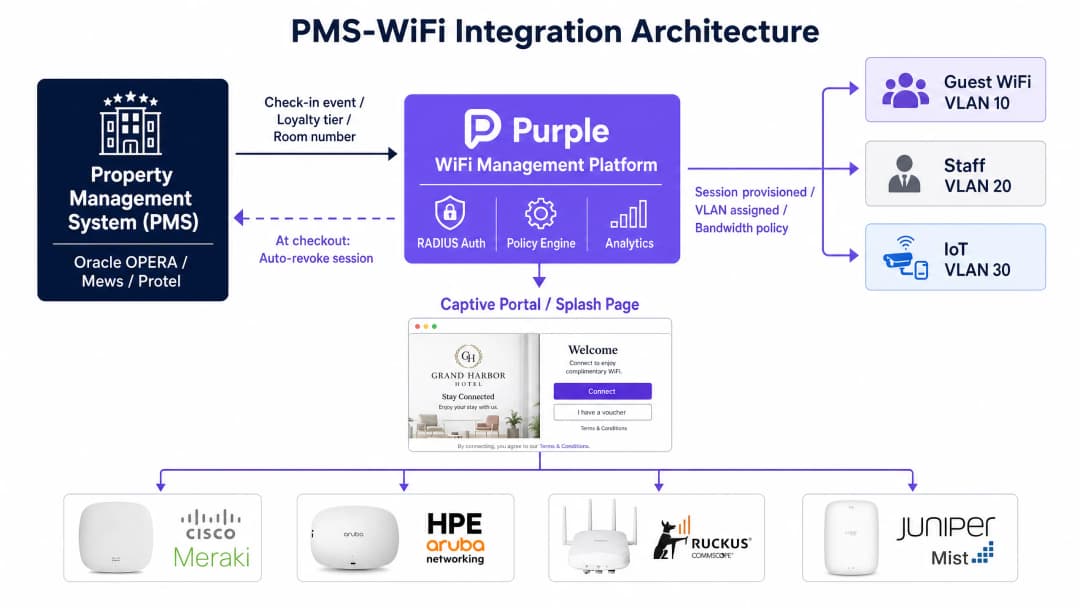
A integração entre a sua plataforma de gestão de WiFi e o seu Sistema de Gestão de Propriedades (PMS) - como Oracle OPERA, Mews ou Protel - é a peça-chave de uma rede hoteleira moderna. O PMS detém a verdade absoluta sobre a identidade do hóspede, atribuição de quarto, estado do check-in e nível de fidelidade.
Quando um hóspede faz o check-in, o PMS envia uma chamada de API ou webhook para a plataforma de WiFi. A plataforma pré-configura a sessão do hóspede, aplicando a política de largura de banda correta com base no seu nível de fidelização. Quando o hóspede se liga, a autenticação é fluida. Crucialmente, quando o hóspede faz o check-out, o PMS sinaliza a plataforma de WiFi para revogar o acesso imediatamente. Isto elimina o risco de segurança de credenciais ativas e evita que antigos hóspedes consumam largura de banda.
Captive Portals e Captura de Dados de First-Party
O captive portal é a porta de entrada onde o investimento em infraestrutura se converte em valor comercial. Não é meramente um mecanismo de controlo de acesso; é o seu principal motor para a captura de dados de first-party.
Os hóspedes autenticam-se através de e-mail, login social ou verificação por SMS. Isto captura uma identidade verificada, que é depois associada ao endereço MAC do dispositivo, ao carimbo de data/hora da visita e ao tempo de permanência. Estes dados alimentam diretamente o seu CRM, permitindo e-mails pré-estadia direcionados, inquéritos pós-estadia e ofertas baseadas na localização.
A conformidade não é negociável. Um captive portal em conformidade com o GDPR deve apresentar um aviso de privacidade claro e capturar o consentimento explícito e não associado para comunicações de marketing. O consentimento para aceder ao WiFi não deve ser condicionado ao consentimento para receber marketing. A Purple gere isto de forma nativa, mantendo registos de auditoria detalhados para cada perfil de utilizador.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Guia de Implementação
Fase 1: Levantamento do Local e Planeamento de Capacidade
Antes de configurar qualquer hardware, realize um levantamento RF minucioso do local utilizando ferramentas de modelação preditiva. Para ambientes hoteleiros, o objetivo é a cobertura dentro dos quartos. Implemente um ponto de acesso (AP) por quarto, ou no mínimo um AP por cada dois quartos. Evite a colocação nos corredores, que cria sombras de cobertura e degrada o desempenho. Dimensione a sua ligação de internet para o pico de utilização simultânea. Planeie entre 5 a 10 Mbps por quarto; uma propriedade de 200 quartos exige uma linha dedicada contratada de 800 Mbps a 1.6 Gbps.
Fase 2: Arquitetura e Desenho de Políticas
Mapeie cada tipo de dispositivo para uma VLAN dedicada. Documente as suas regras de encaminhamento inter-VLAN e as políticas de firewall de negação por defeito. Determine os seus padrões de autenticação: WPA3-Enterprise com IEEE 802.1X para redes de funcionários, e WPA3-Personal ou uma rede aberta com aplicação de HTTPS e isolamento de clientes para convidados.
Fase 3: Integração de PMS e Portal
Configure a ligação API entre o seu PMS e a plataforma de WiFi. Desenhe o Captive Portal para alinhar com os padrões da marca. Teste a jornada do convidado de ponta a ponta em dispositivos iOS, Android e Windows. Verifique se a revogação de sessão é acionada corretamente após o checkout no PMS.
Boas Práticas
- Forçar o Isolamento de Clientes: Ative sempre o isolamento de clientes nos SSIDs voltados para convidados para evitar o movimento lateral entre dispositivos.
- Automatizar o Acesso Baseado em Funções: Utilize autenticação IEEE 802.1X e RADIUS para redes de funcionários. Integre com o Microsoft Entra ID, Okta ou Google Workspace para atribuir VLANs e políticas de QoS de forma dinâmica com base nas funções dos utilizadores.
- Centralizar os Padrões da Marca: Utilize uma plataforma gerida na nuvem com um motor de políticas hierárquico. Defina SSIDs, protocolos de segurança e a imagem de marca do Captive Portal ao nível da sede, permitindo a herança a nível regional ou da propriedade sem quebrar os padrões da marca.
- Separar o Tráfego IoT: Isole smart TVs, termóstatos e assistentes de voz numa VLAN de IoT dedicada com filtragem rigorosa de saída.

Resolução de Problemas e Mitigação de Riscos
- Velocidades Lentas: A causa mais comum de WiFi lento em hotéis é uma ligação WAN subdimensionada, e não a interferência de RF. Monitorize a utilização do seu circuito de internet. Se a ligação estiver saturada, a atualização dos pontos de acesso não irá melhorar a experiência do convidado.
- Falha de Segmentação: Portas de trunking de switch mal configuradas podem colapsar várias VLANs num único domínio de difusão, quebrando silenciosamente a sua segmentação. Audite as configurações dos switches regularmente.
- Fricção na Autenticação: Um captive portal que exija a introdução excessiva de dados fará com que os hóspedes abandonem o processo de ligação. Mantenha o formulário conciso.
ROI e Impacto no Negócio
Uma rede WiFi de hotel corretamente arquitetada proporciona retornos mensuráveis. Reduz os pedidos de suporte de TI relacionados com problemas de conectividade, promovendo a eficiência operacional. Melhora as pontuações de satisfação dos hóspedes, que se correlacionam diretamente com o RevPAR. Acima de tudo, gera uma base de dados de first-party em conformidade de hóspedes verificados, reduzindo a dependência de Agências de Viagens Online (OTAs) e impulsionando campanhas de marketing de reserva direta.
Definições Principais
VLAN (Virtual Local Area Network)
Uma sub-rede lógica que agrupa uma coleção de dispositivos de diferentes LAN físicas. Essencial para isolar o tráfego de hóspedes dos sistemas operacionais.
Utilizada para separar o WiFi de hóspedes, dispositivos do staff, hardware de IoT e terminais de pagamento em domínios de difusão isolados para segurança e conformidade PCI.
PMS (Property Management System)
A plataforma de software central utilizada pelos hotéis para gerir reservas, check-ins, faturação e estado dos quartos.
A integração do PMS com a plataforma WiFi permite o aprovisionamento automatizado de sessões, alocação de largura de banda por nível de fidelização e revogação imediata de acesso no checkout.
Captive Portal
Uma página web que os utilizadores devem visualizar e com a qual devem interagir antes de lhes ser concedido acesso a uma rede WiFi pública.
Utilizado no setor da hotelaria para autenticar hóspedes, apresentar termos de serviço e recolher dados de marketing primários.
Isolamento de Clientes
Uma funcionalidade de segurança de rede sem fios que impede os dispositivos ligados de comunicarem diretamente entre si.
Obrigatório nos SSID de hóspedes para impedir que um dispositivo comprometido verifique ou ataque outros hóspedes na mesma rede.
IEEE 802.1X
Um padrão IEEE para Controlo de Acesso à Rede baseado em portas, fornecendo um mecanismo de autenticação para dispositivos que desejam ligar-se a uma LAN ou WLAN.
O padrão de referência para autenticação de rede do staff, permitindo a atribuição dinâmica de VLAN com base na função do utilizador definida num fornecedor de identidade como o Microsoft Entra ID.
RADIUS (Remote Authentication Dial-In User Service)
Um protocolo de rede que fornece gestão centralizada de Autenticação, Autorização e Contabilidade para utilizadores que se ligam e utilizam um serviço de rede.
Utilizado em conjunto com o 802.1X para verificar as credenciais do staff e aplicar políticas de rede específicas.
SSID (Service Set Identifier)
O nome público de uma rede sem fios.
Os hotéis normalmente transmitem múltiplos SSID (ex. "WiFi de Hóspedes", "Rede de Staff"), cada um mapeado para uma VLAN específica.
WPA3-Enterprise
O nível mais elevado de segurança WiFi, que exige que cada utilizador se autentique com credenciais exclusivas em vez de uma palavra-passe partilhada.
Necessário para redes operacionais e de funcionários para garantir a responsabilidade individual e permitir a aplicação de políticas dinâmicas.
Exemplos Práticos
Um hotel boutique de 150 quartos que utiliza o Oracle OPERA necessita de uma implementação WiFi segura que diferencie a largura de banda para membros de fidelização e revogue automaticamente o acesso no momento do checkout.
Implemente um ponto de acesso WiFi 6 por quarto. Configure quatro VLANs: Hóspedes (VLAN 10), Staff (VLAN 20), IoT (VLAN 30) e POS (VLAN 40). Integre a plataforma Purple com o Oracle OPERA via API. Quando um hóspede faz o check-in, o OPERA envia o nível de fidelização para o Purple. O Purple cria a sessão, aplicando uma política de 50 Mbps para hóspedes padrão e uma política de 100 Mbps para membros premium. No checkout, o OPERA aciona uma chamada de API que revoga imediatamente a sessão do endereço MAC no Purple.
Uma marca global de hotéis com 400 propriedades necessita de garantir uma identidade de marca consistente no Captive Portal e conformidade com o GDPR em todos os locais, apesar de utilizar diferentes ISP locais e fornecedores de hardware (Cisco Meraki, HPE Aruba e Ruckus).
Implemente uma plataforma de sobreposição na cloud como o Purple acima da camada de hardware heterogéneo. Defina um modelo de política global na sede da marca que dita o nome do SSID, o design do Captive Portal e as caixas de seleção de consentimento específicas do GDPR. Aplique este modelo hierarquicamente a todas as 400 propriedades. As equipas de TI locais podem gerir os seus AP e switches específicos, mas não podem alterar o fluxo do Captive Portal ou os requisitos de recolha de dados.
Perguntas de Prática
Q1. Um hotel está a atualizar a sua rede para suportar o check-in móvel e chaves digitais para os quartos. A equipa de TI planeia colocar as fechaduras eletrónicas das portas na mesma VLAN que o WiFi de convidados para simplificar o encaminhamento. Qual é o principal risco desta abordagem?
Dica: Considere o princípio da segmentação lógica e do movimento lateral.
Ver resposta modelo
Colocar dispositivos IoT como fechaduras eletrónicas na VLAN de convidados expõe a infraestrutura crítica do edifício a dispositivos não confiáveis. Um smartphone de convidado comprometido poderia tentar sondar ou atacar as fechaduras. A abordagem correta é colocar as fechaduras numa VLAN dedicada a IoT (ex. VLAN 30) com filtragem estrita de entrada/saída, totalmente isolada da VLAN de convidados.
Q2. Um gestor regional relata que o WiFi numa propriedade de 300 quartos está "demasiado lento", apesar das atualizações recentes para pontos de acesso WiFi 6 nos corredores. Quais são as duas causas arquitetónicas mais prováveis para este fraco desempenho?
Dica: Considere tanto a capacidade da WAN como os princípios de propagação de RF.
Ver resposta modelo
Primeiro, a ligação de subida à internet (uplink) está provavelmente subdimensionada. Uma propriedade de 300 quartos necessita de uma linha dedicada contratada de pelo menos 1,5 Gbps para lidar com picos de streaming simultâneos. Segundo, a colocação de APs nos corredores é um design falhado; o sinal de RF degrada-se significativamente ao passar por portas corta-fogo pesadas e tubagens de casas de banho. Os APs devem ser reinstalados nos quartos dos convidados.
Q3. A equipa de marketing pretende atribuir automaticamente um escalão de largura de banda superior aos convidados frequentes para recompensar a fidelidade. Como deve ser desenhada a arquitetura de rede para suportar este requisito?
Dica: Que sistema detém a fonte de verdade para a identidade do convidado e como é que este comunica com a rede?
Ver resposta modelo
A arquitetura requer uma integração de API entre o Property Management System (PMS) e a plataforma de gestão de WiFi. Quando o convidado se liga, a plataforma de WiFi consulta o PMS utilizando o endereço MAC do dispositivo ou o e-mail autenticado. O PMS devolve o estado de fidelidade do convidado e a plataforma de WiFi aplica dinamicamente uma política de QoS para alocar uma largura de banda superior.
Continue a ler esta série
Staff WiFi vs. Guest WiFi: Melhores Práticas de Segmentação de Rede Corporativa
Um guia técnico abrangente para líderes de TI sobre como segmentar redes WiFi de funcionários e convidados. Abrange arquitetura de VLAN, autenticação 802.1X, políticas de firewall e o impacto comercial de um design de rede seguro.
Como Configurar WiFi de Convidados: Um Guia de Configuração Segura para Empresas
Este guia autoritário fornece aos líderes de TI e arquitetos de rede um plano definitivo para implementar WiFi de convidados seguro em ambientes empresariais. Abrange a arquitetura essencial, a migração para WPA3, a segmentação de VLAN e a integração de captive portal para proteger os sistemas internos enquanto se recolhem dados primários em conformidade.
Como Resolver WiFi Lento Sem Fazer o Upgrade do Seu Plano de Internet
Um guia de referência técnica abrangente para gestores de TI e arquitetos de rede sobre como otimizar o desempenho de WiFi empresarial sem aumentar a largura de banda do ISP. Aborda a sintonização de RF, gestão de densidade de clientes, implementação de QoS e como tirar partido do WiFi analytics para diagnosticar e resolver estrangulamentos.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.