
University WiFi: Como Construir uma Rede Wireless em Todo o Campus
Este guia abrangente fornece aos profissionais seniores de TI estratégias práticas para desenhar, implementar e gerir uma rede wireless robusta em todo o campus. Aborda a arquitetura de rede hierárquica, padrões de segurança (IEEE 802.1X, WPA3, GDPR) e como potenciar a análise de dados para impulsionar o ROI em ambientes de ensino superior. Quer esteja a atualizar uma infraestrutura herdada ou a construir do zero, este guia mapeia todos os pontos de decisão, desde o levantamento do local até à otimização contínua.
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Guest WiFi →
University Campus WiFi Architecture & Capacity Advisor
Model hierarchical core-to-edge switching, calculate access point density for lecture theatres and residence halls, evaluate eduroam 802.1X authentication, and budget aggregate WAN bandwidth.
Large research university with multi-building academic estate, high-density lecture theatres, eduroam federation, dynamic micro-VLAN student dorms, and 100 Gbps core backbone.
The architecture verdict compares the modelled peak requirement against this.
Three-Tier Switching Hierarchy
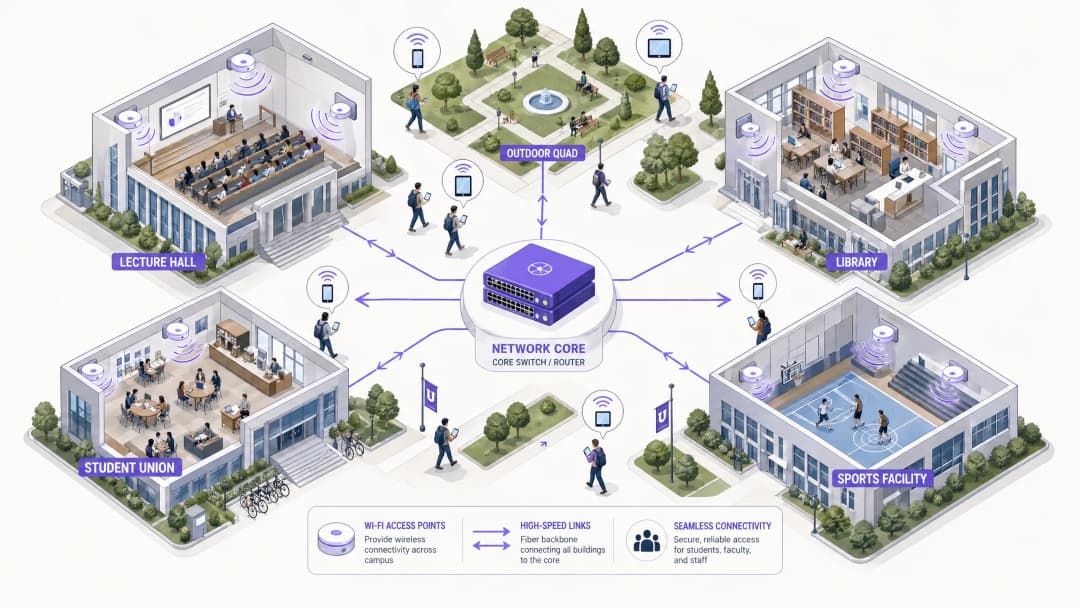
Higher education network reliability mandates strict separation between Core, Distribution, and Access layers:
- Core Layer: Dual-redundant 40G/100G fiber ring connecting data centers, inter-building distribution blocks, and regional research optical links (JANET / Internet2). Zero packet filtering at core.
- Distribution Layer: Aggregates building wiring closets, enforces routing boundaries, hosts DHCP helpers, and terminates 802.1Q subnets to restrict local broadcast storms.
- Access Layer: Multi-gigabit (mGig 2.5G/5G) PoE+ / PoE++ switches powering AP fleets with dynamic link aggregation (LACP).
Lecture Hall Micro-Cell Sizing
For large auditoriums seating 200 to 1,000 students, high device density creates airtime collapse if AP power is set too high:
- Channel Width: Restrict 5 GHz channels to 20 MHz or 40 MHz. Never deploy 80 MHz or 160 MHz in dense lecture spaces to avoid co-channel interference.
- Transmit Power: Lower AP transmit power to 8–11 dBm, matching the transmit power of student smartphones and tablets to maintain symmetrical link budgets.
- Antenna Selection: Use under-seat or overhead directional patch antennas that focus RF energy directly on designated seating rows.
Resumo Executivo
Para as instituições de ensino superior, uma rede sem fios fiável em todo o campus já não é uma comodidade; é uma infraestrutura crítica equivalente à eletricidade e à água. As universidades modernas devem suportar ambientes de alta densidade, roaming contínuo em áreas físicas extensas e acesso seguro para diversos grupos de utilizadores, incluindo estudantes, funcionários, investigadores e visitantes. Este guia fornece um modelo de referência autoritário para gestores de TI, arquitetos de rede e CTOs para implementar e gerir redes WiFi universitárias de alto desempenho. Ao focar-se numa arquitetura robusta e em camadas, protocolos de segurança rigorosos incluindo IEEE 802.1X e WPA3 Enterprise, e na integração estratégica de analítica, as instituições podem mitigar o risco enquanto garantem uma conectividade ideal e provam um ROI mensurável. Exploramos as fases práticas de implementação, desde os levantamentos iniciais do local até à otimização contínua utilizando plataformas como o Guest WiFi e o WiFi Analytics da Purple.
Detalhes Técnicos
Arquitetura e Topologia de Rede
A criação de uma rede sem fios para todo o campus exige uma arquitetura escalável e em camadas. A prática padrão envolve três camadas distintas: Core, Agregação e Acesso.
 A Camada Core forma a espinha dorsal de alta velocidade da rede. É responsável pelo encaminhamento de tráfego entre as diferentes zonas do campus e para a internet em geral. A alta disponibilidade e a redundância são fundamentais aqui - os routers core e as firewalls têm de gerir uma taxa de transferência imensa sem introduzir latência. Uplinks de dupla ligação e fontes de alimentação redundantes são práticas padrão.
A Camada de Agregação atua como intermediária, agregando o tráfego dos switches da camada de Acesso e aplicando as políticas de rede. Os Wireless LAN Controllers (WLCs) residem normalmente aqui, gerindo a frota de pontos de acesso (APs), lidando com a gestão de RF e garantindo um roaming contínuo à medida que os utilizadores se deslocam entre edifícios. Esta camada também gere a aplicação de políticas de Quality of Service (QoS).
A Camada de Acesso é a extremidade da rede, onde os dispositivos dos clientes se ligam. Consiste em switches PoE (Power over Ethernet) e APs físicos implementados em anfiteatros, bibliotecas, residências de estudantes e praças exteriores. Os APs de alta densidade que suportam WiFi 6 (802.11ax) ou WiFi 6E são críticos para áreas com contagens elevadas de dispositivos simultâneos.
Normas de Segurança e Autenticação
Garantir a segurança de uma rede universitária exige o equilíbrio entre uma proteção robusta e a acessibilidade do utilizador num ambiente multi-tenant complexo.
O WPA3 Enterprise e o IEEE 802.1X são não negociáveis para proteger as ligações de funcionários e estudantes. O 802.1X fornece Controlo de Acesso à Rede (NAC) baseado em portas, garantindo que apenas utilizadores e dispositivos autenticados possam aceder à rede. Integra-se com servidores RADIUS centrais (como o FreeRADIUS ou o Microsoft NPS) ligados ao Active Directory ou diretórios LDAP da universidade. Isto significa que as credenciais dos estudantes coincidem com o seu início de sessão na universidade, reduzindo drasticamente a carga de trabalho do suporte técnico.
O Acesso de Convidados e os Portais Cativos servem visitantes, participantes em conferências e futuros estudantes. Um Captive Portal seguro garante a conformidade com o GDPR ao mesmo tempo que proporciona uma experiência de adesão controlada. A integração com soluções como a Purple permite um acesso de convidados contínuo ao mesmo tempo que recolhe dados primários valiosos para marketing e operações. Para saber mais sobre como proteger a base da sua rede, consulte Proteger a Sua Rede com DNS Forte e Segurança.
A Segmentação por VLAN é vital para isolar os tipos de tráfego. O tráfego de estudantes, os recursos de funcionários, os dispositivos IoT (sensores de edifícios inteligentes, controladores HVAC) e o acesso de convidados devem residir em VLANs separadas. Isto limita potenciais falhas de segurança, evita tempestades de difusão e permite uma gestão de largura de banda granular com base na classe de utilizador.
Guia de Implementação
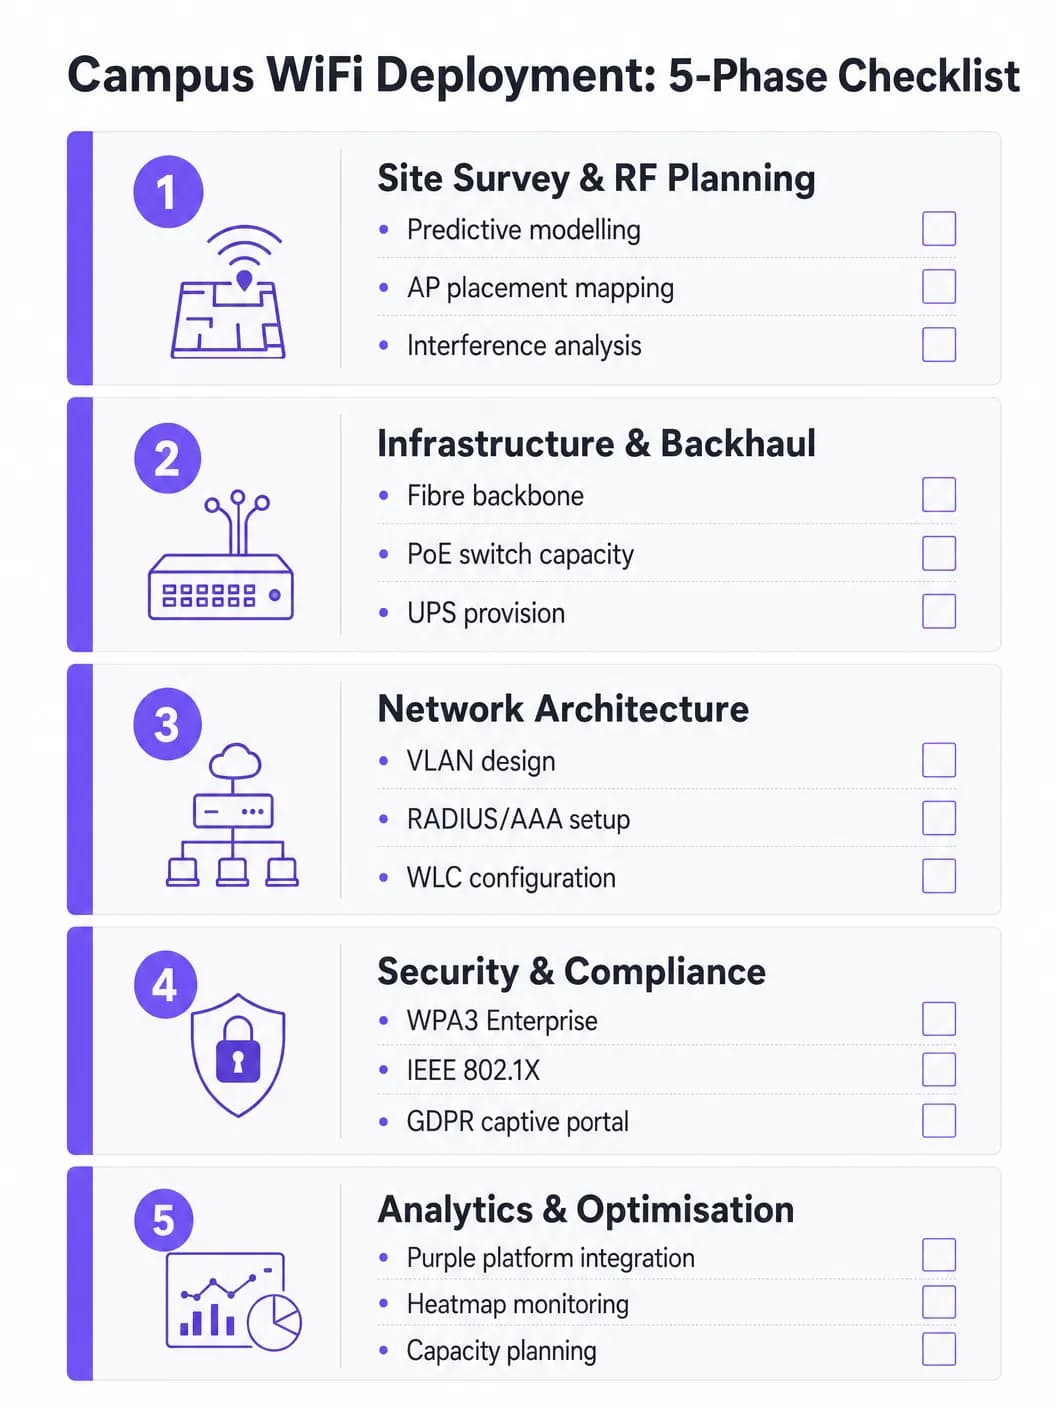
Fase 1: Levantamento de Local (Site Survey) e Planeamento de RF
Nunca adivinhe a localização dos APs. Um levantamento de local abrangente, preditivo e ativo, é o investimento mais importante do projeto. Ferramentas como o Ekahau ou o AirMagnet devem ser utilizadas para mapear o ambiente físico, tendo em conta os materiais de construção (betão, vidro, metal), fontes de interferência (Bluetooth antigo, micro-ondas, redes vizinhas) e a densidade de utilizadores prevista por zona. O objetivo é garantir uma cobertura e capacidade adequadas sem causar interferência de canal partilhado. Os modelos preditivos devem ser validados com levantamentos ativos após a implementação inicial dos APs.
Fase 2: Atualizações de Infraestrutura e Backhaul
Antes de implementar novos APs, a infraestrutura com fios subjacente deve ser avaliada e atualizada onde necessário. Certifique-se de que o cablagem CAT6A é implementado para suportar o Ethernet multi-gigabit (mGig) exigido pelos modernos APs Wi-Fi 6/6E. Verifique se os switches de acesso fornecem orçamentos de energia PoE+ ou PoE++ adequados para os novos modelos de AP. A rede principal deve ter largura de banda suficiente - considere uma ligação de internet empresarial dedicada para maior resiliência. Para contextualizar as opções de backhaul, leia O que é uma Linha Dedicada? Internet Dedicada para Empresas.
Fase 3: Configuração da Rede
Configure os WLCs e APs de acordo com a arquitetura concebida. Implemente políticas de QoS para priorizar o tráfego crítico (VoIP, videoconferência, transferências de dados de investigação) em detrimento de downloads em massa e streaming. Certifique-se de que os protocolos de roaming contínuo (802.11r para Fast BSS Transition, 802.11k para Neighbor Reports e 802.11v para BSS Transition Management) estão corretamente configurados para que os dispositivos façam a transição entre APs sem perder a ligação.
Fase 4: Reforço de Segurança e Conformidade
Implemente WPA3 Enterprise nos SSIDs de funcionários e estudantes. Configure o IEEE 802.1X utilizando EAP-TLS ou PEAP-MSCHAPv2, dependendo das capacidades de gestão de dispositivos. Implemente um Captive Portal em conformidade com o GDPR para o SSID de convidados. Garanta que todas as interfaces de gestão estão protegidas com palavras-passe fortes e autenticação baseada em certificados. Realize testes de intrusão antes da aprovação final.
Fase 5: Integração Analítica e Otimização Contínua
Integre a rede com uma plataforma de análise para obter visibilidade sobre o estado dos APs, densidade de clientes, padrões de roaming e utilização de largura de banda. A plataforma de WiFi Analytics da Purple fornece painéis operacionais que beneficiam tanto as equipas de TI como as operações do espaço. Este não é um trabalho único - o ambiente de RF altera-se à medida que os edifícios são remodelados e os tipos de dispositivos evoluem.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Melhores Práticas
Projete para capacidade, não apenas para cobertura. No ensino superior, a cobertura é fácil; a capacidade é difícil. Um anfiteatro pode ter um sinal forte em todo o lado, mas se 300 estudantes se ligarem a um único AP em simultâneo, a rede falhará. Implemente APs de alta densidade e aproveite funcionalidades como band steering para direcionar clientes compatíveis para as bandas de 5 GHz ou 6 GHz, que estão menos congestionadas. Desative as taxas de dados herdadas (1, 2, 5.5 e 11 Mbps) para forçar os clientes persistentes a fazer roam para um AP mais próximo.
Implemente uma monitorização contínua. Uma rede não é uma implementação do tipo "configurar e esquecer". Utilize plataformas de analítica para monitorizar a integridade dos APs, a densidade de clientes e os padrões de roaming em tempo real. A analítica da Purple fornece informações sobre como os espaços são utilizados, fundamentando futuras decisões de infraestrutura e estratégias de utilização do espaço.
Aproveite o OpenRoaming para uma integração perfeita. Para académicos visitantes e estudantes de instituições parceiras, a implementação do OpenRoaming elimina a fricção dos inícios de sessão manuais na rede. A Purple funciona como um fornecedor de identidade gratuito para o OpenRoaming sob a licença Connect, permitindo que os utilizadores de instituições participantes se liguem de forma automática e segura - melhorando significativamente a experiência do visitante.
Segregue de forma abrangente. Nunca permita tráfego de convidados na mesma VLAN que os recursos internos. Utilize SSIDs, VLANs e regras de firewall separadas para cada categoria de utilizador. Aplique limites de largura de banda às VLANs de convidados para evitar que um único utilizador sature a ligação ascendente durante as horas de ponta.
Resolução de Problemas e Mitigação de Riscos
A Interferência de Canal Co-partilhado (CCI) ocorre quando múltiplos APs no mesmo canal se conseguem detetar mutuamente, fazendo com que alternem a transmissão e degradando gravemente o desempenho. Esta é a causa mais comum de um fraco desempenho de WiFi em implementações densas. A mitigação inclui um planeamento de RF adequado, a utilização de funcionalidades de Dynamic Channel Allocation (DCA) no WLC e a redução da potência de transmissão dos APs em áreas densas.
Os Clientes Persistentes (Sticky Clients) são dispositivos que se recusam a fazer roam para um AP mais próximo, mantendo uma ligação fraca a um AP distante. Isto é particularmente comum em smartphones e computadores portáteis mais antigos. A mitigação inclui o ajuste das taxas de dados mínimas obrigatórias - a desativação de taxas mais baixas força o controlador do cliente a procurar uma ligação melhor.
O Esgotamento de DHCP é um modo de falha surpreendentemente comum em áreas de elevado fluxo, como praças ao ar livre e associações de estudantes. Quando o conjunto de IPs do DHCP fica sem endereços disponíveis, os novos dispositivos não se conseguem ligar, apesar de terem um sinal forte. A mitigação inclui a implementação de tempos de concessão (lease times) de DHCP mais curtos (uma a duas horas) para as VLANs de convidados e estudantes, garantindo que o intervalo de DHCP está dimensionado corretamente para o pico de dispositivos simultâneos.
Os Pontos de Acesso Não Autorizados (Rogue APs) representam um grande risco de segurança. Funcionários ou estudantes que ligam routers de gama de consumo criam pontos de entrada não seguros. A mitigação inclui a ativação da deteção de rogue APs no WLC e a realização de auditorias físicas regulares.
ROI e Impacto no Negócio
A robusta rede WiFi do campus oferece retornos mensuráveis para além da conectividade básica. Ao integrar plataformas como a Purple, as universidades podem quantificar os resultados:
| Métrica | Método de Medição | Resultado Típico |
|---|---|---|
| Satisfação dos Estudantes | Inquéritos NPS, Volume de Tickets do Suporte de TI | Redução de reclamações relacionadas com o WiFi |
| Utilização do Espaço | Mapas de Calor, Dados de Tempo de Permanência | Alocação otimizada de espaços de estudo e bibliotecas |
| Eficiência Operacional de TI | Volume de Tickets de Suporte, Tempo de Atividade | Redução do trabalho administrativo de configuração manual |
| Captura de Dados de Visitantes | Registos no Captive Portal | Crescimento da base de dados de marketing primária |
| Tempo de Atividade da Rede | Monitorização de SLAs, Relatórios de Incidentes | Maior conformidade com os SLAs |
As capacidades de analítica e recolha de dados de visitantes na plataforma Purple também apresentam oportunidades de receita, particularmente ao acolher eventos públicos de grande escala no campus, onde podem ser implementados modelos de acesso em camadas. Estruturas de ROI semelhantes aplicam-se às operações da Purple em ambientes de Retail, Hospitality, Healthcare e Transport. Para uma perspetiva mais ampla sobre implementações de WiFi em grandes espaços, consulte Airport WiFi: How Operators Provide Connectivity Across Terminals.
Definições Principais
IEEE 802.1X
Um padrão para Controlo de Acesso à Rede (NAC) baseado em porta que fornece um mecanismo de autenticação para dispositivos que se pretendem ligar a uma LAN ou WLAN. Requer um suplicante (dispositivo do cliente), um autenticador (o AP ou switch) e um servidor de autenticação (RADIUS).
Utilizado para autenticar estudantes e funcionários antes de lhes ser permitido o acesso à rede, integrando-se com um servidor RADIUS e Active Directory para validação de credenciais. Elimina as palavras-passe PSK partilhadas e permite a aplicação de políticas por utilizador.
WLC (Wireless LAN Controller)
Um equipamento de hardware ou software centralizado que gere e configura múltiplos Access Points a partir de um único ponto de controlo. Trata da gestão de RF, roaming, atualizações de firmware e aplicação de políticas em toda a frota de APs.
Essencial para implementações de grande dimensão para garantir a aplicação consistente de políticas, atribuição dinâmica de canais e roaming contínuo em todo o campus. Pode ser hardware físico ou uma instância virtual gerida na cloud.
Interferência de Co-Canal (CCI)
Interferência que ocorre quando dois ou mais APs a operar no mesmo canal de frequência estão dentro do alcance um do outro. Ambos os APs devem esperar que o canal esteja livre antes de transmitir, reduzindo drasticamente o débito.
A principal causa de fraco desempenho em implementações densas. Mitigada através de um planeamento cuidadoso de canais, atribuição dinâmica de canais (DCA) no WLC e redução da potência de transmissão dos APs.
Band Steering
Uma técnica utilizada pelos APs para incentivar dispositivos clientes com capacidade de banda dupla a ligarem-se à banda de 5 GHz ou 6 GHz em vez da banda mais congestionada de 2.4 GHz, atrasando ou suprimindo as respostas de sondagem em 2.4 GHz.
Crítico para maximizar a capacidade e o débito em áreas de alta densidade. As bandas de 5 GHz e 6 GHz oferecem mais canais sem sobreposição e maior débito, mas menor alcance.
Captive Portal
Uma página web para a qual os utilizadores são redirecionados antes de obterem acesso total à rede. Normalmente, requer a aceitação dos termos de serviço, autenticação ou recolha de dados antes que o endereço MAC do utilizador seja permitido através da firewall.
Utilizado para gestão de acessos de convidados, recolha de dados em conformidade com o GDPR e experiências de onboarding personalizadas com a marca. Plataformas como a Purple fornecem soluções de Captive Portal personalizáveis com integração de analítica.
VLAN (Virtual Local Area Network)
Um agrupamento lógico de dispositivos de rede que se comportam como se estivessem na mesma rede física, independentemente da sua localização física real. As VLANs são definidas na Camada 2 e são utilizadas para segmentar domínios de difusão.
Utilizada para isolar diferentes classes de utilizadores (estudantes, funcionários, convidados, dispositivos IoT) por motivos de segurança e desempenho. Impede que o tráfego de convidados aceda a recursos internos e permite políticas de largura de banda por VLAN.
PoE (Power over Ethernet)
Uma tecnologia que transmite energia elétrica juntamente com dados em cabos Ethernet de par entrançado, permitindo que um único cabo forneça ligação de dados e energia elétrica a dispositivos como APs.
Permite que os APs sejam instalados em locais sem tomadas elétricas dedicadas. As equipas de TI devem verificar se os switches de acesso têm orçamento PoE suficiente (total de watts) para alimentar todos os APs ligados, particularmente com modelos WiFi 6E de elevado consumo que requerem PoE++ (802.3bt).
OpenRoaming
Uma federação global de roaming WiFi baseada no padrão Hotspot 2.0 (Passpoint), que permite aos utilizadores ligarem-se de forma automática e segura a redes aderentes sem necessidade de início de sessão manual, utilizando as suas credenciais de identidade existentes.
Melhora a experiência de académicos e estudantes visitantes de instituições parceiras. A Purple pode atuar como fornecedor de identidade para o OpenRoaming ao abrigo da licença Connect, permitindo ligações seguras automáticas para utilizadores elegíveis.
WPA3 Enterprise
A mais recente geração do protocolo de segurança WiFi Protected Access para redes empresariais. Utiliza protocolos de segurança com uma força mínima de 192 bits e exige o uso de Protected Management Frames (PMF), proporcionando uma proteção mais forte contra ataques de dicionário offline.
O padrão de segurança recomendado para todos os SSIDs de funcionários e estudantes. Substitui o WPA2 Enterprise e fornece uma proteção significativamente mais forte para dados sensíveis de investigação e dados pessoais transmitidos através da rede sem fios.
RADIUS (Remote Authentication Dial-In User Service)
Um protocolo de rede que fornece gestão centralizada de Autenticação, Autorização e Contabilização (AAA) para utilizadores que se ligam e utilizam um serviço de rede.
A espinha dorsal da autenticação 802.1X em redes de campus. O servidor RADIUS valida as credenciais em relação ao Active Directory e devolve a atribuição de VLAN e a política de acesso adequadas para cada utilizador autenticado.
Exemplos Práticos
Uma grande universidade está a atualizar o seu auditório principal (capacidade para 500 pessoas) para WiFi 6. A implementação anterior utilizava 4 APs montados no teto alto, resultando num desempenho fraco e em desconexões frequentes durante as horas de ponta. Qual é a abordagem correta?
A equipa de TI deve transitar de um design centrado na cobertura para um centrado na capacidade. Primeiro, realize um novo levantamento do local especificamente para o auditório, modelando o número esperado de dispositivos (assuma mais de 1000 dispositivos, considerando mais de 2 dispositivos por estudante). Substitua os APs omnidirecionais montados no teto por implementações de APs sob os assentos ou por matrizes de antenas direcionais (patch) montadas nas paredes laterais, criando microcélulas focadas e mais pequenas. Aumente o número de APs para 8 - 12 APs WiFi 6, cada um servindo uma secção definida de assentos. Desative os rádios de 2.4 GHz em APs alternados para reduzir a interferência de canal partilhado, dependendo principalmente das bandas de 5 GHz e 6 GHz. Implemente um direcionamento de banda rigoroso e desative as taxas de dados herdadas abaixo de 12 Mbps. Configure o WLC para utilizar larguras de canal de 20 MHz na banda de 5 GHz (em vez de 40 ou 80 MHz) para permitir mais canais sem sobreposição e reduzir a interferência.
Uma rede de campus está a registar problemas de conectividade intermitente na zona do pátio exterior. Os utilizadores reportam um sinal forte, mas incapacidade de carregar páginas web durante o período de almoço (12:00 - 13:30). Qual é a abordagem de diagnóstico?
Sinal forte sem conectividade é um problema de Layer 2/3, não um problema de RF. A sequência de diagnóstico deve ser: (1) Verificar o intervalo DHCP para a VLAN exterior - consultar o servidor DHCP para verificar a utilização do intervalo. Se estiver acima de 80%, a exaustão de DHCP é a causa provável. Reduza os tempos de concessão (lease times) para 1 hora e expanda o intervalo, se possível. (2) Se o DHCP estiver saudável, verifique a capacidade de uplink do switch de distribuição exterior. Se os APs estiverem ligados através de um uplink congestionado, o estrangulamento é na rede com fios, não na wireless. (3) Analise o ambiente de RF para interferências externas utilizando um analisador de espetro - as redes WiFi municipais ou empresas próximas podem estar a causar a elevação do ruído de fundo. (4) Reveja a tabela de firewall e NAT para exaustão de sessões durante os períodos de ponta.
Perguntas de Prática
Q1. Uma universidade planeia implementar WiFi num estádio desportivo ao ar livre recém-construído com capacidade para 8.000 espectadores. O estádio não tem cobertura e possui um design de bancada aberta. Qual é a consideração de RF mais crítica e como deve ser abordada a colocação dos APs?
Dica: Considere a ausência de barreiras físicas, a propagação de sinal num ambiente aberto e a densidade extrema de dispositivos durante eventos.
Ver resposta modelo
A consideração mais crítica é controlar a propagação do sinal e minimizar a Interferência de Canal Adjacente num ambiente sem atenuação natural de RF. Ao contrário dos ambientes interiores, a bancada aberta significa que os sinais viajam livremente, fazendo com que os APs interfiram entre si em todo o espaço. A abordagem correta é utilizar antenas direcionais (setoriais) montadas por baixo das bancadas, apontando para baixo em direção às fileiras de assentos para criar microcélulas altamente focadas. A potência de transmissão deve ser cuidadosamente ajustada para limitar o tamanho das células. Devem ser especificados APs WiFi 6 com funcionalidades OFDMA e BSS Colouring para lidar com a densidade extrema de dispositivos. Devem ser configurados SSIDs e VLANs separados para a equipa do evento, meios de comunicação e público em geral.
Q2. Durante uma atualização de rede, a equipa de TI nota que os dispositivos IoT mais antigos (sensores de AVAC antigos e controladores de acesso a portas) não se conseguem ligar à nova rede WiFi do campus após a atualização de segurança para WPA3 Enterprise.
Dica: Considere a compatibilidade de protocolos de segurança de dispositivos incorporados antigos e a necessidade de manter a segurança para outras classes de utilizadores.
Ver resposta modelo
A nova rede que impõe o WPA3 Enterprise é incompatível com dispositivos IoT mais antigos que apenas suportam WPA2 ou protocolos anteriores. A solução consiste em criar um SSID e uma VLAN dedicados e isolados especificamente para dispositivos IoT antigos, utilizando WPA2-PSK com uma frase de passe forte e rotativa, ou MAC Authentication Bypass (MAB) para dispositivos que não suportem qualquer método EAP. Esta VLAN deve ser rigorosamente protegida por firewall - os dispositivos IoT só devem conseguir comunicar com os seus servidores de gestão específicos, e não com a rede mais ampla do campus. Os SSIDs principais de alunos e funcionários permanecem no WPA3 Enterprise, mantendo a segurança para a população principal de utilizadores.
Q3. A universidade pretende monetizar a sua rede WiFi de convidados durante grandes eventos públicos (dias abertos, cerimónias de graduação, palestras públicas) mantendo a conformidade com o GDPR. Qual é a arquitetura recomendada?
Dica: Considere os requisitos de recolha de dados, os mecanismos de consentimento e a diferença entre os níveis de acesso gratuito e premium.
Ver resposta modelo
Implementar uma solução de Captive Portal como o Purple integrada na VLAN de convidados. Configurar um modelo de acesso em níveis: um nível gratuito que oferece acesso básico à Internet (com limites de largura de banda) em troca de um endereço de email e consentimento explícito de marketing em conformidade com o GDPR, e um nível premium opcional que oferece maior largura de banda mediante uma taxa (processada através de uma integração com gateway de pagamento). O Captive Portal deve exibir um aviso de privacidade claro e registar as marcas temporais de consentimento para satisfazer os requisitos do Artigo 7.º do GDPR. Os dados primários recolhidos são integrados no CRM da universidade para marketing pós-evento. Todo o tráfego de convidados deve ser isolado dos sistemas internos da universidade através de regras de firewall, e as políticas de retenção de dados devem ser documentadas e aplicadas.
Q4. A equipa de TI recebe reclamações de que o desempenho do WiFi na biblioteca principal é fraco entre as 10:00 e as 14:00 nos dias úteis, apesar de a rede mostrar um estado saudável dos APs na consola de gestão. Como deve a equipa abordar o diagnóstico?
Dica: Considere os padrões baseados no tempo e o que muda entre as horas de ponta e fora de ponta.
Ver resposta modelo
O padrão baseado no tempo é a principal pista de diagnóstico - o problema ocorre apenas durante as horas de pico de ocupação, sugerindo um problema de capacidade em vez de uma falha de hardware ou configuração. A sequência de diagnóstico deve ser: (1) Verificar as contagens de associação de clientes por AP durante a janela do problema - se algum AP estiver a servir mais de 30-40 clientes em simultâneo, está sobrecarregado. (2) Rever a utilização do escopo DHCP para a VLAN da biblioteca. (3) Verificar a utilização do uplink no switch de distribuição que serve a biblioteca - o backhaul com fios pode estar saturado. (4) Rever a utilização de canais e as taxas de repetição nos APs usando as estatísticas de RF do WLC. A resolução provável é implementar APs adicionais para distribuir a carga de clientes ou implementar políticas mais rigorosas de band steering e taxas mínimas de dados para melhorar o rendimento por cliente.
Perguntas frequentes
How do you calculate access point density for high-density university lecture theatres?
High-density university lecture halls and auditoriums seat between 200 and 1,000 students, each typically carrying two to three active wireless devices. Sizing by physical radio coverage alone leads to severe airtime contention and packet collisions. Network architects must deploy micro-cell architectures utilizing low-power dual-5 GHz and 6 GHz radios, narrow 20 MHz or 40 MHz channel widths to eliminate co-channel interference, and limit client associations to 60–80 devices per radio. Directional under-seat or overhead patch antennas concentrate RF energy within discrete seating blocks while attenuating neighboring cells.
Why is a three-tier hierarchical network design critical for university campus WiFi?
A three-tier hierarchical architecture consisting of Core, Distribution (Aggregation), and Access layers separates traffic processing boundaries across expansive physical campuses. The Core layer provides ultra-high-speed packet switching (40 Gbps to 100 Gbps redundant backbones) without packet filtering. The Distribution layer aggregates building wiring closets, enforces routing policies, terminates campus VLANs, and handles QoS prioritization. The Access layer delivers Power over Ethernet (PoE+/PoE++) and multi-gigabit mGig switch ports directly to access points, preventing local broadcast storms from impacting the wider institution.
How does 802.1X and eduroam authentication secure student and staff devices?
Higher education institutions deploy IEEE 802.1X port-based network access control coupled with WPA3-Enterprise encryption. Students and faculty authenticate using EAP-TLS with digital certificates managed via MDM or PEAP-MSCHAPv2 integrated with institutional identity providers (Microsoft Entra ID, Active Directory, Okta). Through the global eduroam federation, visiting academics authenticate using their home institution credentials over secure RadSec (RADIUS over TLS) proxy chains, granting internet access without local IT credential issuance.
How should university IT isolate student residence hall (dormitory) IoT devices?
Student residence halls represent dense multi-dwelling environments where gaming consoles, smart TVs, and IoT appliances lack 802.1X enterprise supplicants. Deploying dynamic Individual Pre-Shared Keys (iPSK or DPSK) assigns each student a private credential mapped to an isolated micro-VLAN. This creates a secure private wireless bubble for each student, allowing seamless casting and peer-to-peer communication between their personal devices while preventing other dormitory residents from intercepting traffic.
What VLAN segmentation strategy should higher education networks implement?
Campus networks must maintain strict broadcast domain isolation by establishing dedicated VLANs for Academic Staff, Students, Research Labs, Facilities/BMS, Security Cameras, and Visitors. Subnets should be sized to /22 or /21 boundaries to prevent ARP broadcast saturation across large facilities. Dynamic VLAN assignment driven by RADIUS attributes applies role-based access control lists (ACLs) at the distribution firewall, ensuring guest and untrusted BYOD traffic cannot reach institutional databases or research clusters.
How does Purple enhance university campus WiFi and visitor onboarding?
Purple integrates seamlessly with existing campus wireless hardware (Cisco Catalyst, HPE Aruba, Ruckus, Juniper Mist) to automate visitor onboarding and venue intelligence. Purple provides frictionless captive portal and Passpoint (Hotspot 2.0) guest access for conference attendees and campus visitors, capturing GDPR-compliant consent. Simultaneously, Purple WiFi analytics visualizes student footfall, library utilization, and building dwell times, delivering actionable space optimization data to university estate planners.
Continue a ler esta série
Como Configurar WiFi de Convidados: Um Guia de Configuração Segura para Empresas
Este guia autoritário fornece aos líderes de TI e arquitetos de rede um plano definitivo para implementar WiFi de convidados seguro em ambientes empresariais. Abrange a arquitetura essencial, a migração para WPA3, a segmentação de VLAN e a integração de captive portal para proteger os sistemas internos enquanto se recolhem dados primários em conformidade.
Como Resolver WiFi Lento Sem Fazer o Upgrade do Seu Plano de Internet
Um guia de referência técnica abrangente para gestores de TI e arquitetos de rede sobre como otimizar o desempenho de WiFi empresarial sem aumentar a largura de banda do ISP. Aborda a sintonização de RF, gestão de densidade de clientes, implementação de QoS e como tirar partido do WiFi analytics para diagnosticar e resolver estrangulamentos.
Como Construir uma Rede WiFi de Campus: Um Guia de TI para Universidades
Este guia técnico fornece um plano abrangente para conceber e implementar redes WiFi de campus de alta densidade, cobrindo tudo, desde vistorias de local ativas e posicionamento de pontos de acesso até à arquitetura de controladores, roaming contínuo e integração segura de convidados. Foi escrito para gestores de TI, arquitetos de rede e CTOs em universidades e grandes recintos que necessitam de orientação prática para planear e executar uma implementação sem fios este trimestre. O guia também mapeia a plataforma de Guest WiFi e análise da Purple para pontos de integração reais dentro do ciclo de vida da implementação.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.