
University WiFi: कैंपस-व्यापी वायरलेस नेटवर्क का निर्माण कैसे करें
यह व्यापक गाइड वरिष्ठ IT पेशेवरों को एक मजबूत कैंपस-व्यापी वायरलेस नेटवर्क को डिजाइन, तैनात और प्रबंधित करने के लिए व्यावहारिक रणनीतियां प्रदान करता है। इसमें पदानुक्रमित नेटवर्क आर्किटेक्चर, सुरक्षा मानक (IEEE 802.1X, WPA3, GDPR), और उच्च शिक्षा वातावरण में ROI बढ़ाने के लिए एनालिटिक्स का लाभ उठाने के तरीके शामिल हैं। चाहे आप पुराने इंफ्रास्ट्रक्चर को अपग्रेड कर रहे हों या शुरुआत से निर्माण कर रहे हों, यह गाइड साइट सर्वे से लेकर निरंतर अनुकूलन तक हर निर्णय बिंदु का खाका तैयार करता है।
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: Guest WiFi गाइड →
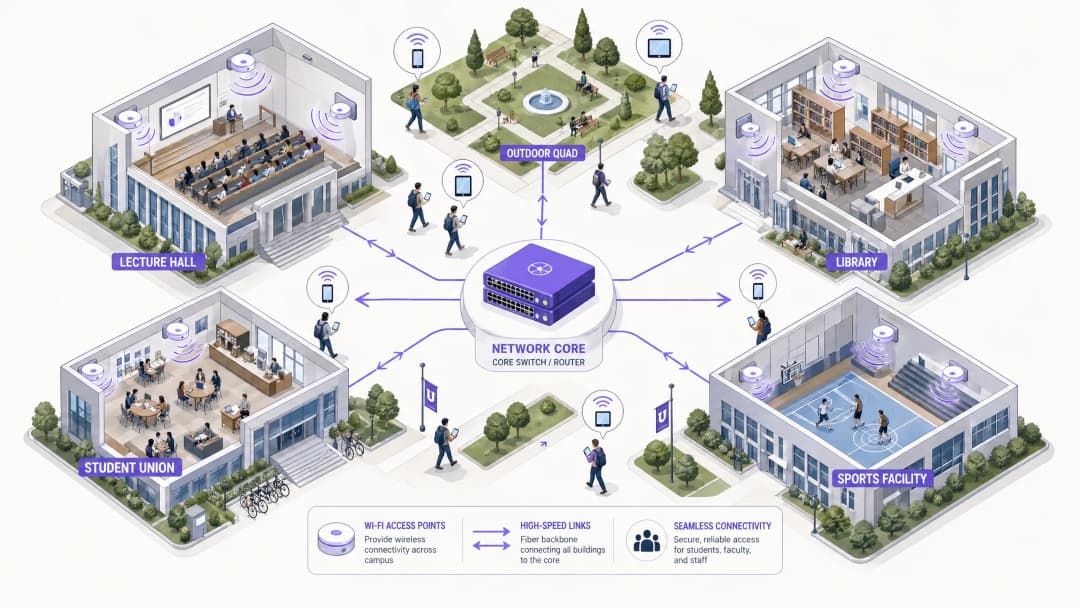
कार्यकारी सारांश
उच्च शिक्षण संस्थानों के लिए, एक विश्वसनीय कैंपस-व्यापी वायरलेस नेटवर्क अब कोई सुविधा मात्र नहीं है; यह बिजली और पानी के समान ही महत्वपूर्ण बुनियादी ढांचा है। आधुनिक विश्वविद्यालयों को सघन वातावरण, विस्तृत भौतिक क्षेत्रों में निर्बाध रोमिंग और छात्रों, कर्मचारियों, शोधकर्ताओं और आगंतुकों सहित विविध उपयोगकर्ता समूहों के लिए सुरक्षित पहुंच का समर्थन करना चाहिए। यह मार्गदर्शिका IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और CTOs को उच्च-प्रदर्शन वाले विश्वविद्यालय WiFi नेटवर्क को तैनात और प्रबंधित करने के लिए एक आधिकारिक खाका प्रदान करती है। एक मजबूत, श्रेणीबद्ध आर्किटेक्चर, IEEE 802.1X और WPA3 Enterprise सहित कड़े सुरक्षा प्रोटोकॉल और रणनीतिक एनालिटिक्स एकीकरण पर ध्यान केंद्रित करके, संस्थान जोखिम को कम कर सकते हैं और साथ ही इष्टतम कनेक्टिविटी सुनिश्चित कर सकते हैं और मापने योग्य ROI साबित कर सकते हैं। हम प्रारंभिक साइट सर्वेक्षणों से लेकर Purple के Guest WiFi और WiFi Analytics जैसे प्लेटफॉर्म का उपयोग करके निरंतर अनुकूलन तक की तैनाती के व्यावहारिक चरणों का पता लगाते हैं।
Technical Deep Dive
Network Architecture & Topology
पूरे परिसर में फैले वायरलेस नेटवर्क के निर्माण के लिए एक स्केलेबल, टियर आर्किटेक्चर की आवश्यकता होती है। मानक अभ्यास में तीन अलग-अलग टियर शामिल होते हैं: Core, Aggregation, और Access।
 Core Layer नेटवर्क की हाई-स्पीड रीढ़ की हड्डी बनाता है। यह विभिन्न परिसर क्षेत्रों के बीच और बाहरी इंटरनेट पर ट्रैफ़िक को रूट करने के लिए ज़िम्मेदार है। यहाँ उच्च उपलब्धता और रिडंडेंसी सर्वोपरि हैं - कोर राउटर और फ़ायरवॉल को बिना किसी विलंबता (लेटेंसी) के अत्यधिक थ्रूपुट को संभालना चाहिए। डुअल-होम्ड अपलिंक्स और रिडंडेंट पावर सप्लाई सामान्य अभ्यास हैं।
Aggregation Layer मध्यस्थ के रूप में कार्य करता है, Access लेयर स्विच से ट्रैफ़िक को एकत्रित करता है और नेटवर्क नीतियों को लागू करता है। वायरलेस LAN कंट्रोलर (WLCs) आमतौर पर यहाँ स्थित होते हैं, जो एक्सेस पॉइंट (AP) बेड़े का प्रबंधन करते हैं, RF प्रबंधन को संभालते हैं, और उपयोगकर्ताओं के इमारतों के बीच जाने पर निर्बाध रोमिंग सुनिश्चित करते हैं। यह लेयर क्वालिटी ऑफ़ सर्विस (QoS) नीतियों को लागू करने का भी प्रबंधन करती है।
Access Layer नेटवर्क का किनारा (एज) है, जहाँ क्लाइंट डिवाइस कनेक्ट होते हैं। इसमें PoE (पावर ओवर इथरनेट) स्विच और भौतिक AP शामिल होते हैं जो लेक्चर थिएटर, लाइब्रेरी, छात्र आवास और बाहरी परिसरों में तैनात किए जाते हैं। उच्च डिवाइस घनत्व वाले क्षेत्रों के लिए Wi-Fi 6 (802.11ax) या Wi-Fi 6E का समर्थन करने वाले हाई-डेन्सिटी AP महत्वपूर्ण हैं।
Security Standards & Authentication
एक विश्वविद्यालय नेटवर्क को सुरक्षित रखने के लिए एक जटिल मल्टी-टेनेंट वातावरण में उपयोगकर्ता पहुंच के साथ मजबूत सुरक्षा को संतुलित करने की आवश्यकता होती है।
कर्मचारियों और छात्रों के कनेक्शन को सुरक्षित करने के लिए WPA3 Enterprise और IEEE 802.1X गैर-परक्राम्य हैं। 802.1X पोर्ट-आधारित नेटवर्क एक्सेस कंट्रोल (NAC) प्रदान करता है, जिससे यह सुनिश्चित होता है कि केवल प्रमाणित उपयोगकर्ता और डिवाइस ही नेटवर्क तक पहुँच सकें। यह विश्वविद्यालय के एक्टिव डायरेक्ट्री या LDAP डायरेक्ट्री से जुड़े केंद्रीय RADIUS सर्वर (जैसे कि FreeRADIUS या Microsoft NPS) के साथ एकीकृत होता है। इसका अर्थ है कि छात्रों के क्रेडेंशियल उनके विश्वविद्यालय लॉगिन से मेल खाते हैं, जिससे सर्विस डेस्क का काम नाटकीय रूप से कम हो जाता है।
Guest Access & Captive Portals आगंतुकों, सम्मेलन में भाग लेने वालों और संभावित छात्रों को सेवा प्रदान करते हैं। एक सुरक्षित Captive Portal GDPR अनुपालन सुनिश्चित करता है और साथ ही एक नियंत्रित ऑनबोर्डिंग अनुभव प्रदान करता है। Purple जैसे समाधानों के साथ एकीकृत करने से निर्बाध गेस्ट एक्सेस की अनुमति मिलती है और साथ ही मार्केटिंग और संचालन के लिए मूल्यवान फ़र्स्ट-पार्टी डेटा कैप्चर किया जा सकता है। अपने नेटवर्क की नींव को सुरक्षित करने के बारे में अधिक जानने के लिए, Protecting Your Network with Strong DNS and Security देखें।
VLAN Segmentation ट्रैफ़िक के प्रकारों को अलग करने के लिए अत्यंत महत्वपूर्ण है। छात्र ट्रैफ़िक, स्टाफ संसाधन, IoT डिवाइस (स्मार्ट बिल्डिंग सेंसर, HVAC नियंत्रक), और गेस्ट एक्सेस अलग-अलग VLAN पर होने चाहिए। यह संभावित सुरक्षा उल्लंघनों को रोकता है, ब्रॉडकास्ट तूफानों को रोकता है, और उपयोगकर्ता वर्ग के आधार पर विस्तृत बैंडविड्थ प्रबंधन की अनुमति देता है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
Implementation Guide
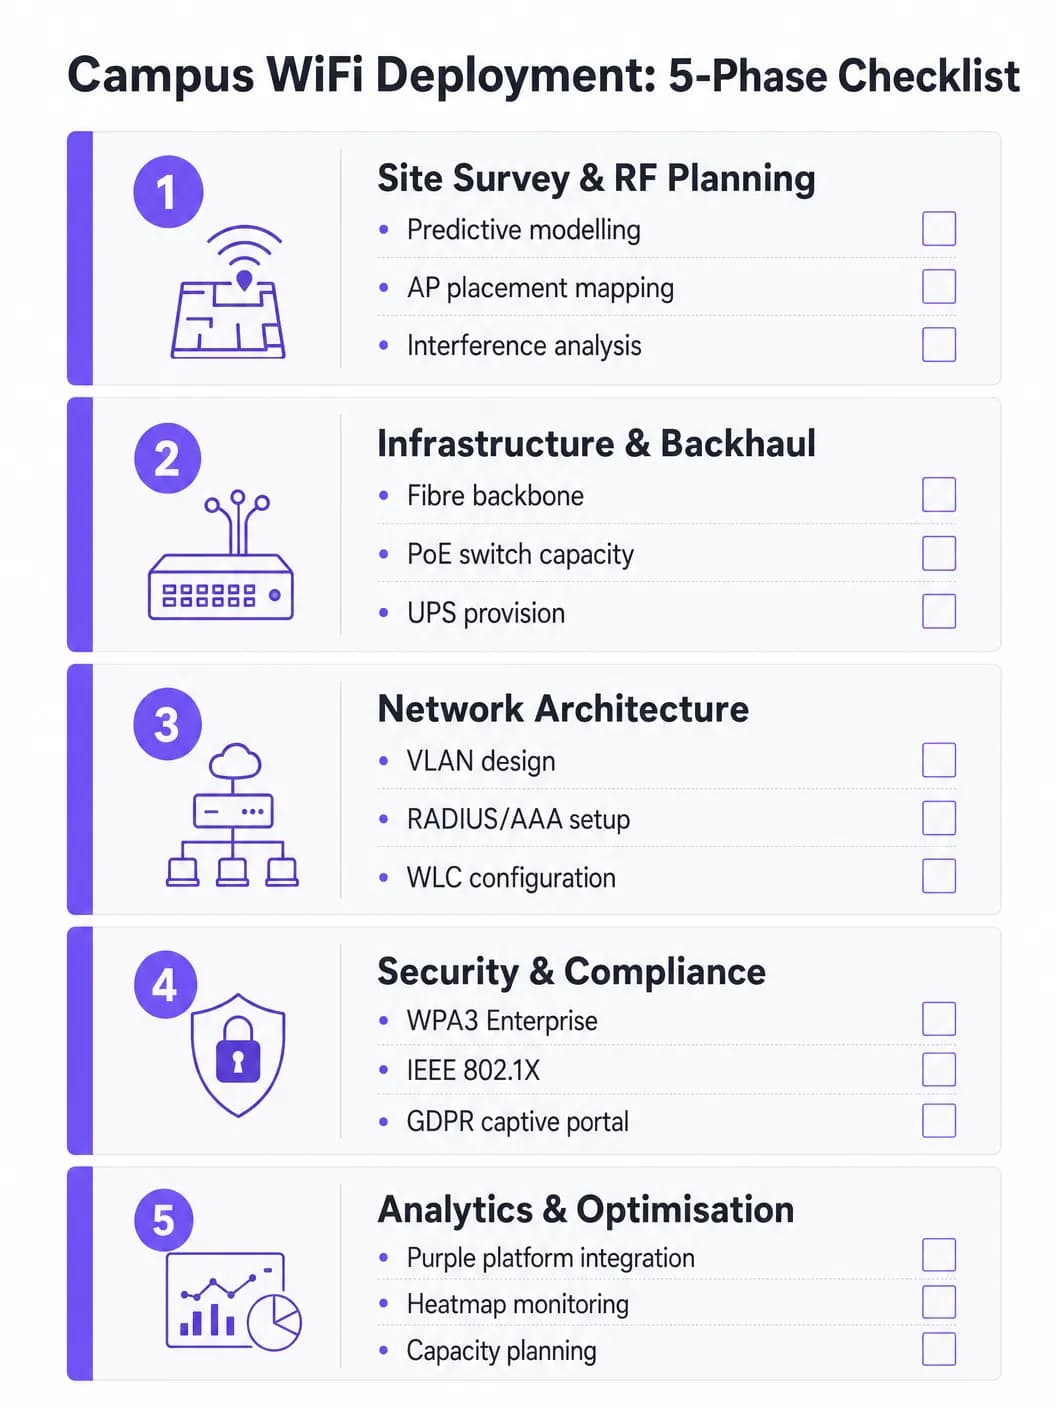
चरण 1: साइट सर्वे और RF प्लानिंग
कभी भी AP प्लेसमेंट का अनुमान न लगाएं। एक व्यापक प्रेडिक्टिव और एक्टिव साइट सर्वे इस प्रोजेक्ट में सबसे महत्वपूर्ण निवेश है। भौतिक वातावरण का मानचित्र तैयार करने के लिए Ekahau या AirMagnet जैसे टूल का उपयोग किया जाना चाहिए, जिसमें निर्माण सामग्री (कंक्रीट, कांच, धातु), हस्तक्षेप के स्रोत (लीगेसी ब्लूटूथ, माइक्रोवेव, पड़ोसी नेटवर्क) और प्रति ज़ोन अपेक्षित यूजर डेंसिटी को ध्यान में रखा गया हो। इसका उद्देश्य को-चैनल हस्तक्षेप के बिना पर्याप्त कवरेज और क्षमता सुनिश्चित करना है। प्रारंभिक AP परिनियोजन के बाद एक्टिव सर्वे के साथ प्रेडिक्टिव मॉडल को मान्य किया जाना चाहिए।
चरण 2: इन्फ्रास्ट्रक्चर और बैकहॉल अपग्रेड
नए AP तैनात करने से पहले, अंतर्निहित वायर्ड इन्फ्रास्ट्रक्चर का मूल्यांकन किया जाना चाहिए और जहां आवश्यक हो वहां अपग्रेड किया जाना चाहिए। सुनिश्चित करें कि आधुनिक Wi-Fi 6/6E APs के लिए आवश्यक मल्टी-गीगाबिट ईथरनेट (mGig) का समर्थन करने के लिए CAT6A केबलिंग तैनात की गई है। सत्यापित करें कि एज स्विच नए AP मॉडल के लिए पर्याप्त PoE+ या PoE++ पावर बजट प्रदान करते हैं। कोर नेटवर्क के पास पर्याप्त बैंडविड्थ होनी चाहिए - लचीलेपन के लिए एक समर्पित बिजनेस इंटरनेट कनेक्शन पर विचार करें। बैकहॉल विकल्पों के संदर्भ के लिए, What is a Leased Line? Dedicated Business Internet पढ़ें।
चरण 3: नेटवर्क कॉन्फ़िगरेशन
डिज़ाइन किए गए आर्किटेक्चर के अनुसार WLCs और APs को कॉन्फ़िगर करें। बल्क डाउनलोड और स्ट्रीमिंग पर महत्वपूर्ण ट्रैफ़िक (VoIP, वीडियो कॉन्फ्रेंसिंग, रिसर्च डेटा ट्रांसफर) को प्राथमिकता देने के लिए QoS नीतियों को लागू करें। सुनिश्चित करें कि सीमलेस रोमिंग प्रोटोकॉल (फास्ट BSS ट्रांजिशन के लिए 802.11r, नेबर रिपोर्ट्स के लिए 802.11k, और BSS ट्रांजिशन मैनेजमेंट के लिए 802.11v) को सही ढंग से कॉन्फ़िगर किया गया है ताकि डिवाइस बिना कनेक्शन टूटे APs के बीच ट्रांजिशन कर सकें।
चरण 4: सुरक्षा और अनुपालन सुदृढ़ीकरण
स्टाफ़ और छात्र SSIDs पर WPA3 Enterprise तैनात करें। डिवाइस प्रबंधन क्षमताओं के आधार पर EAP-TLS या PEAP-MSCHAPv2 का उपयोग करके IEEE 802.1X कॉन्फ़िगर करें। गेस्ट SSID के लिए एक GDPR-compliant Captive Portal लागू करें। सुनिश्चित करें कि सभी प्रबंधन इंटरफ़ेस मजबूत पासवर्ड और सर्टिफिकेट-आधारित प्रमाणीकरण के साथ सुरक्षित हैं। साइन-ऑफ से पहले पेनेट्रेशन टेस्टिंग आयोजित करें।### चरण 5: विश्लेषणात्मक एकीकरण और निरंतर अनुकूलन
AP की स्थिति, क्लाइंट डेंसिटी, रोमिंग पैटर्न और बैंडविड्थ उपयोग में दृश्यता प्राप्त करने के लिए नेटवर्क को एक एनालिटिक्स प्लेटफ़ॉर्म के साथ एकीकृत करें। Purple का WiFi Analytics प्लेटफ़ॉर्म परिचालन डैशबोर्ड प्रदान करता है जो IT टीमों और वेन्यू ऑपरेशन्स दोनों को लाभ पहुँचाता है। यह एक बार का काम नहीं है - इमारतों के नवीनीकरण और डिवाइस के प्रकार विकसित होने के साथ RF वातावरण बदलता रहता है।
सर्वोत्तम प्रथाएं
केवल कवरेज के लिए नहीं, बल्कि क्षमता के लिए डिज़ाइन करें। उच्च शिक्षा में, कवरेज आसान है; क्षमता कठिन है। एक लेक्चर थिएटर में हर जगह मजबूत सिग्नल हो सकता है, लेकिन यदि 300 छात्र एक ही समय में एक ही AP से कनेक्ट होते हैं, तो नेटवर्क विफल हो जाएगा। उच्च-घनत्व वाले APs तैनात करें और संगत क्लाइंट्स को कम भीड़भाड़ वाले 5 GHz या 6 GHz बैंड पर निर्देशित करने के लिए बैंड स्टीयरिंग जैसी सुविधाओं का लाभ उठाएं। पुराने डेटा दरों (1, 2, 5.5, और 11 Mbps) को अक्षम करें ताकि स्टिकी क्लाइंट्स को नजदीकी AP पर रोम करने के लिए मजबूर किया जा सके।
निरंतर निगरानी लागू करें। एक नेटवर्क "सेट और भूल जाओ" वाला परिनियोजन नहीं है। रीयल-टाइम में AP की स्थिति, क्लाइंट घनत्व और रोमिंग पैटर्न की निगरानी के लिए एनालिटिक्स प्लेटफॉर्म का उपयोग करें। Purple के एनालिटिक्स इस बात की जानकारी प्रदान करते हैं कि स्थानों का उपयोग कैसे किया जा रहा है, जिससे भविष्य के बुनियादी ढांचे के निर्णयों और स्थान उपयोग रणनीतियों को सूचित किया जा सके।
निर्बाध ऑनबोर्डिंग के लिए OpenRoaming का लाभ उठाएं। आने वाले शिक्षाविदों और भागीदार संस्थानों के छात्रों के लिए, OpenRoaming लागू करने से मैन्युअल नेटवर्क लॉगिन का झंझट समाप्त हो जाता है। Purple, Connect लाइसेंस के तहत OpenRoaming के लिए एक मुफ्त पहचान प्रदाता के रूप में कार्य करता है, जिससे भाग लेने वाले संस्थानों के उपयोगकर्ताओं को स्वचालित और सुरक्षित रूप से कनेक्ट होने की अनुमति मिलती है - जिससे विज़िटर अनुभव में व्यापक सुधार होता है।
व्यापक रूप से अलग करें। आंतरिक संसाधनों के समान VLAN पर कभी भी गेस्ट ट्रैफ़िक की अनुमति न दें। प्रत्येक उपयोगकर्ता श्रेणी के लिए अलग SSIDs, VLANs और फ़ायरवॉल नियमों का उपयोग करें। व्यस्त समय के दौरान किसी एकल उपयोगकर्ता को अपलिंक को संतृप्त करने से रोकने के लिए गेस्ट VLANs पर बैंडविड्थ सीमा लागू करें।
समस्या निवारण और जोखिम न्यूनीकरण
Co-Channel Interference (CCI) तब होता है जब एक ही चैनल पर कई APs एक-दूसरे का पता लगा सकते हैं, जिससे वे बारी-बारी से संचारित होते हैं और प्रदर्शन को गंभीर रूप से प्रभावित करते हैं। घने परिनियोजन में खराब WiFi प्रदर्शन का यह सबसे आम कारण है। न्यूनीकरण में उचित RF योजना, WLC पर Dynamic Channel Allocation (DCA) सुविधाओं का उपयोग करना और घने क्षेत्रों में AP ट्रांसमिट पावर को कम करना शामिल है।
स्टिकी क्लाइंट्स (Sticky Clients) वे डिवाइस हैं जो नजदीकी AP पर रोम करने से मना करते हैं, और किसी दूर के AP से कमजोर कनेक्शन बनाए रखते हैं। यह पुराने स्मार्टफोन और लैपटॉप के साथ विशेष रूप से आम है। न्यूनीकरण में न्यूनतम अनिवार्य डेटा दरों को समायोजित करना शामिल है - कम दरों को अक्षम करने से क्लाइंट ड्राइवर को बेहतर कनेक्शन खोजने के लिए मजबूर होना पड़ता है।
DHCP Exhaustion बाहरी प्लाजा और छात्र संघों जैसे उच्च-प्रवाह वाले क्षेत्रों में एक आश्चर्यजनक रूप से आम विफलता मोड है। जब DHCP पूल में IP पते समाप्त हो जाते हैं, तो मजबूत सिग्नल होने के बावजूद नए डिवाइस कनेक्ट नहीं हो पाते हैं। न्यूनीकरण में गेस्ट और छात्र VLANs के लिए कम DHCP लीज समय (एक से दो घंटे) लागू करना और यह सुनिश्चित करना शामिल है कि DHCP श्रेणी व्यस्त समय के समवर्ती उपकरणों के लिए सही ढंग से आकार की हो।
रॉग एक्सेस पॉइंट्स (Rogue Access Points) एक बड़ा सुरक्षा जोखिम पैदा करते हैं। उपभोक्ता-श्रेणी के राउटर प्लग करने वाले कर्मचारी या छात्र असुरक्षित प्रवेश बिंदु बनाते हैं। न्यूनीकरण में WLC पर रॉग AP का पता लगाने की सुविधा को सक्षम करना और नियमित शारीरिक ऑडिट करना शामिल है।
ROI और व्यावसायिक प्रभाव
एक मजबूत कैंपस WiFi नेटवर्क बुनियादी कनेक्टिविटी से परे मापने योग्य रिटर्न प्रदान करता है। Purple जैसे प्लेटफॉर्म को एकीकृत करके, विश्वविद्यालय परिणामों को माप सकते हैं:
| मीट्रिक | मापन विधि | विशिष्ट परिणाम |
|---|---|---|
| छात्र संतुष्टि | NPS सर्वेक्षण, IT हेल्पडेस्क टिकट वॉल्यूम | WiFi-संबंधित शिकायतों में कमी |
| स्थान का उपयोग | हीटमैप्स, ड्वेल टाइम डेटा | पुस्तकालय और अध्ययन स्थान आवंटन का अनुकूलन |
| IT परिचालन दक्षता | हेल्पडेस्क टिकट वॉल्यूम, अपटाइम | मैन्युअल कॉन्फ़िगरेशन ओवरहेड में कमी |
| आगंतुक डेटा कैप्चर | Captive Portal पंजीकरण | फर्स्ट-पार्टी मार्केटिंग डेटाबेस का विकास |
| नेटवर्क अपटाइम | SLA मॉनिटरिंग, घटना रिपोर्ट | SLA अनुपालन में वृद्धि |
Purple प्लेटफॉर्म पर एनालिटिक्स और आगंतुक डेटा क्षमताएं राजस्व के अवसर भी प्रस्तुत करती हैं, विशेष रूप से तब जब कैंपस में बड़े पैमाने पर सार्वजनिक कार्यक्रम आयोजित किए जाते हैं जहां टियर एक्सेस मॉडल तैनात किए जा सकते हैं। इसी तरह के ROI फ्रेमवर्क Retail, Hospitality, Healthcare, और Transport सेटिंग्स में Purple के संचालन पर लागू होते हैं। बड़े वेन्यू WiFi तैनाती पर व्यापक दृष्टिकोण के लिए, Airport WiFi: How Operators Provide Connectivity Across Terminals देखें।
मुख्य परिभाषाएं
IEEE 802.1X
पोर्ट-आधारित नेटवर्क एक्सेस कंट्रोल (NAC) के लिए एक मानक जो LAN या WLAN से कनेक्ट होने वाले उपकरणों के लिए एक ऑथेंटिकेशन तंत्र प्रदान करता है। इसके लिए एक सप्लीकेंट (क्लाइंट डिवाइस), एक ऑथेंटिकेटर (AP या स्विच) और एक ऑथेंटिकेशन सर्वर (RADIUS) की आवश्यकता होती है।
छात्रों और कर्मचारियों को नेटवर्क पर अनुमति देने से पहले प्रमाणित करने के लिए उपयोग किया जाता है, जो क्रेडेंशियल सत्यापन के लिए एक RADIUS सर्वर और Active Directory के साथ एकीकृत होता है। यह साझा PSK पासवर्ड को समाप्त करता है और प्रति-उपयोगकर्ता नीति लागू करने में सक्षम बनाता है।
WLC (वायरलेस LAN कंट्रोलर)
एक केंद्रीकृत हार्डवेयर या सॉफ्टवेयर उपकरण जो नियंत्रण के एक बिंदु से कई Access Points को प्रबंधित और कॉन्फ़िगर करता है। यह पूरे AP बेड़े में RF प्रबंधन, रोमिंग, फ़र्मवेयर अपडेट और नीति प्रवर्तन को संभालता है।
पूरे परिसर में सुसंगत नीति प्रवर्तन, गतिशील चैनल असाइनमेंट और निर्बाध रोमिंग सुनिश्चित करने के लिए बड़े परिनियोजन के लिए आवश्यक है। यह भौतिक हार्डवेयर या क्लाउड-प्रबंधित वर्चुअल इंस्टेंस हो सकता है।
को-चैनल इंटरफेरेंस (CCI)
हस्तक्षेप जो तब होता है जब एक ही फ्रीक्वेंसी चैनल पर काम करने वाले दो या दो से अधिक AP एक-दूसरे की सीमा के भीतर होते हैं। ट्रांसमिट करने से पहले दोनों AP को चैनल के खाली होने की प्रतीक्षा करनी होगी, जिससे थ्रूपुट गंभीर रूप से कम हो जाता है।
सघन परिनियोजन में खराब प्रदर्शन का प्राथमिक कारण। सावधानीपूर्वक चैनल योजना, WLC पर डायनेमिक चैनल असाइनमेंट (DCA) और AP ट्रांसमिट पावर को कम करके इसे कम किया जाता है।
बैंड स्टीयरिंग
APs द्वारा उपयोग की जाने वाली एक तकनीक जो ड्यूल-बैंड सक्षम क्लाइंट उपकरणों को अधिक भीड़भाड़ वाले 2.4 GHz बैंड के बजाय 5 GHz या 6 GHz बैंड से जुड़ने के लिए प्रोत्साहित करती है, इसके लिए 2.4 GHz पर प्रोब प्रतिक्रियाओं को विलंबित या दबा दिया जाता है।
उच्च-घनत्व वाले क्षेत्रों में क्षमता और थ्रूपुट को अधिकतम करने के लिए महत्वपूर्ण। 5 GHz और 6 GHz बैंड अधिक गैर-अतिव्यापी चैनल और उच्च थ्रूपुट प्रदान करते हैं, लेकिन इनकी सीमा कम होती है।
Captive Portal
एक वेब पेज जिस पर उपयोगकर्ताओं को पूर्ण नेटवर्क एक्सेस प्राप्त करने से पहले रीडायरेक्ट किया जाता है। उपयोगकर्ता के MAC एड्रेस को फ़ायरवॉल के माध्यम से अनुमति देने से पहले आमतौर पर सेवा की शर्तों की स्वीकृति, ऑथेंटिकेशन या डेटा कैप्चर की आवश्यकता होती है।
अतिथि एक्सेस प्रबंधन, GDPR-अनुपालन डेटा संग्रह और ब्रांडेड ऑनबोर्डिंग अनुभवों के लिए उपयोग किया जाता है। Purple जैसे प्लेटफ़ॉर्म एनालिटिक्स एकीकरण के साथ अनुकूलन योग्य Captive Portal समाधान प्रदान करते हैं।
VLAN (वर्चुअल लोकल एरिया नेटवर्क)
नेटवर्क उपकरणों का एक तार्किक समूह जो इस तरह व्यवहार करता है जैसे कि वे एक ही भौतिक नेटवर्क पर हों, चाहे उनका वास्तविक भौतिक स्थान कुछ भी हो। VLANs को लेयर 2 पर परिभाषित किया गया है और इनका उपयोग ब्रॉडकास्ट डोमेन को विभाजित करने के लिए किया जाता है।
सुरक्षा और प्रदर्शन के लिए विभिन्न उपयोगकर्ता श्रेणियों (छात्रों, कर्मचारियों, मेहमानों, IoT उपकरणों) को अलग करने के लिए उपयोग किया जाता है। अतिथि ट्रैफ़िक को आंतरिक संसाधनों तक पहुँचने से रोकता है और प्रति-VLAN बैंडविड्थ नीतियों की अनुमति देता है।
PoE (पावर ओवर इथरनेट)
एक तकनीक जो ट्विस्टेड-पेयर इथरनेट केबलिंग पर डेटा के साथ विद्युत शक्ति भेजती है, जिससे एक ही केबल APs जैसे उपकरणों को डेटा कनेक्शन और विद्युत शक्ति दोनों प्रदान करने में सक्षम होती है।
APs को बिना समर्पित पावर आउटलेट वाले स्थानों पर स्थापित करने की अनुमति देता है। IT टीमों को यह सत्यापित करना होगा कि एज स्विच के पास सभी जुड़े हुए APs को बिजली देने के लिए पर्याप्त PoE बजट (कुल वाट) हो, विशेष रूप से अधिक बिजली खपत वाले WiFi 6E मॉडल के साथ जिन्हें PoE++ (802.3bt) की आवश्यकता होती है।
OpenRoaming
Hotspot 2.0 (Passpoint) मानक पर निर्मित एक वैश्विक WiFi रोमिंग फेडरेशन, जो उपयोगकर्ताओं को अपने मौजूदा पहचान क्रेडेंशियल्स का उपयोग करके मैन्युअल लॉगिन के बिना स्वचालित रूप से और सुरक्षित रूप से भाग लेने वाले नेटवर्क से कनेक्ट करने की अनुमति देता है।
साझेदार संस्थानों के आने वाले शिक्षाविदों और छात्रों के अनुभव को बेहतर बनाता है। Purple, Connect लाइसेंस के तहत OpenRoaming के लिए एक पहचान प्रदाता के रूप में कार्य कर सकता है, जिससे पात्र उपयोगकर्ताओं के लिए स्वचालित सुरक्षित कनेक्शन सक्षम होते हैं।
WPA3 Enterprise
एंटरप्राइज नेटवर्क के लिए WiFi प्रोटेक्टेड एक्सेस सुरक्षा प्रोटोकॉल की नवीनतम पीढ़ी। यह 192-बिट न्यूनतम-शक्ति सुरक्षा प्रोटोकॉल का उपयोग करता है और प्रोटेक्टेड मैनेजमेंट फ्रेम्स (PMF) के उपयोग को अनिवार्य करता है, जो ऑफ़लाइन डिक्शनरी हमलों के खिलाफ अधिक मजबूत सुरक्षा प्रदान करता है।
सभी कर्मचारियों और छात्रों के SSIDs के लिए अनुशंसित सुरक्षा मानक। WPA2 Enterprise को प्रतिस्थापित करता है और वायरलेस नेटवर्क पर प्रसारित संवेदनशील अनुसंधान और व्यक्तिगत डेटा के लिए महत्वपूर्ण रूप से अधिक मजबूत सुरक्षा प्रदान करता है।
RADIUS (रिमोट ऑथेंटिकेशन डायल-इन यूजर सर्विस)
एक नेटवर्किंग प्रोटोकॉल जो नेटवर्क सेवा से जुड़ने और उसका उपयोग करने वाले उपयोगकर्ताओं के लिए केंद्रीकृत प्रमाणीकरण, प्राधिकरण और लेखाकरण (AAA) प्रबंधन प्रदान करता है।
कैंपस नेटवर्क पर 802.1X प्रमाणीकरण की रीढ़। RADIUS सर्वर Active Directory के विरुद्ध क्रेडेंशियल्स को सत्यापित करता है और प्रत्येक प्रमाणित उपयोगकर्ता के लिए उचित VLAN असाइनमेंट और एक्सेस पॉलिसी लौटाता है।
हल किए गए उदाहरण
एक बड़ा विश्वविद्यालय अपने मुख्य लेक्चर थिएटर (क्षमता 500) को WiFi 6 में अपग्रेड कर रहा है। पिछले परिनियोजन में ऊंची छत पर लगे 4 APs का उपयोग किया गया था, जिसके परिणामस्वरूप खराब प्रदर्शन हुआ और पीक आवर्स के दौरान बार-बार कनेक्शन टूटने की समस्या आई। सही दृष्टिकोण क्या है?
IT टीम को कवरेज-केंद्रित डिज़ाइन से क्षमता-केंद्रित डिज़ाइन की ओर बढ़ना चाहिए। सबसे पहले, विशेष रूप से लेक्चर थिएटर के लिए एक नया साइट सर्वे करें, जिसमें अपेक्षित डिवाइस काउंट का मॉडल तैयार किया जाए (प्रति छात्र 2+ डिवाइस के मान से 1,000+ डिवाइस मानकर चलें)। छत पर लगे ओम्नी-डायरेक्शनल APs को या तो अंडर-सीट AP परिनियोजन या साइड की दीवारों पर लगे डायरेक्शनल (पैच) एंटीना एरेज़ से बदलें, जिससे छोटे, केंद्रित माइक्रो-सेल्स बन सकें। AP की संख्या बढ़ाकर 8-12 WiFi 6 APs करें, जिनमें से प्रत्येक बैठने के एक निश्चित हिस्से को सेवा प्रदान करे। को-चैनल हस्तक्षेप को कम करने के लिए वैकल्पिक APs पर 2.4 GHz रेडियो को अक्षम करें, और मुख्य रूप से 5 GHz और 6 GHz बैंड पर भरोसा करें। सख्त बैंड स्टीयरिंग लागू करें और 12 Mbps से कम की लेगेसी डेटा दरों को अक्षम करें। अधिक नॉन-ओवरलैपिंग चैनल प्राप्त करने और हस्तक्षेप को कम करने के लिए 5 GHz बैंड में 20 MHz चैनल विड्थ (40 या 80 MHz के बजाय) का उपयोग करने के लिए WLC को कॉन्फ़िगर करें।
एक कैंपस नेटवर्क को बाहरी क्वाड क्षेत्र में रुक-रुक कर कनेक्टिविटी की समस्याओं का सामना करना पड़ रहा है। उपयोगकर्ता मजबूत सिग्नल की रिपोर्ट करते हैं लेकिन दोपहर के भोजन की अवधि (12:00-13:30) के दौरान वेब पेज लोड करने में असमर्थ होते हैं। नैदानिक दृष्टिकोण क्या है?
बिना कनेक्टिविटी के मजबूत सिग्नल होना एक Layer 2/3 समस्या है, न कि कोई RF समस्या। नैदानिक क्रम इस प्रकार होना चाहिए: (1) आउटडोर VLAN के लिए DHCP स्कोप की जांच करें - स्कोप उपयोग के लिए DHCP सर्वर से पूछताछ करें। यदि यह 80% से ऊपर है, तो DHCP समाप्ति इसका संभावित कारण है। लीज समय को घटाकर 1 घंटा करें और यदि संभव हो तो स्कोप का विस्तार करें। (2) यदि DHCP ठीक है, तो आउटडोर डिस्ट्रीब्यूशन स्विच की अपलिंक क्षमता की जांच करें। यदि APs एक कंजस्टेड अपलिंक के माध्यम से जुड़े हुए हैं, तो बाधा वायर्ड है, वायरलेस नहीं। (3) स्पेक्ट्रम एनालाइज़र का उपयोग करके बाहरी हस्तक्षेप के लिए RF वातावरण का विश्लेषण करें - नगरपालिका WiFi नेटवर्क या आस-पास के व्यवसाय नॉइज़ फ्लोर को बढ़ा सकते हैं। (4) पीक आवर्स के दौरान सेशन समाप्त होने के लिए फ़ायरवॉल और NAT तालिका की समीक्षा करें।
अभ्यास प्रश्न
Q1. एक विश्वविद्यालय 8,000 दर्शकों की क्षमता वाले नवनिर्मित आउटडोर स्पोर्ट्स स्टेडियम में WiFi तैनात करने की योजना बना रहा है। स्टेडियम में कोई छत नहीं है और इसका डिज़ाइन ओपन-बाउल है। सबसे महत्वपूर्ण RF विचार क्या है और AP प्लेसमेंट के लिए क्या दृष्टिकोण अपनाया जाना चाहिए?
संकेत: भौतिक सीमाओं की कमी, खुले वातावरण में सिग्नल के प्रसार और आयोजनों के दौरान अत्यधिक डिवाइस डेंसिटी पर विचार करें।
मॉडल उत्तर देखें
सबसे महत्वपूर्ण विचार बिना किसी प्राकृतिक RF एटेन्युएशन वाले वातावरण में सिग्नल के प्रसार को नियंत्रित करना और को-चैनल इंटरफेरेंस को कम करना है। इनडोर वातावरण के विपरीत, ओपन-बाउल का अर्थ है कि सिग्नल स्वतंत्र रूप से यात्रा करते हैं, जिससे AP पूरे स्थान पर एक-दूसरे के साथ हस्तक्षेप करते हैं। सही दृष्टिकोण बैठने के स्तरों के नीचे लगे डायरेक्शनल (सेक्टर) एंटेना का उपयोग करना है, जो अत्यधिक केंद्रित माइक्रो-सेल्स बनाने के लिए बैठने की कतारों की ओर नीचे की ओर इशारा करते हैं। सेल के आकार को सीमित करने के लिए ट्रांसमिट पावर को सावधानीपूर्वक ट्यून किया जाना चाहिए। अत्यधिक डिवाइस डेंसिटी को संभालने के लिए OFDMA और BSS कलरिंग सुविधाओं वाले WiFi 6 AP को निर्दिष्ट किया जाना चाहिए। इवेंट स्टाफ, मीडिया और सार्वजनिक दर्शकों के लिए अलग-अलग SSID और VLAN कॉन्फ़िगर किए जाने चाहिए।
Q2. एक नेटवर्क अपग्रेड के दौरान, IT टीम देखती है कि सुरक्षा अपग्रेड के WPA3 Enterprise होने के बाद पुराने IoT डिवाइस (पुराने HVAC सेंसर और डोर एक्सेस कंट्रोलर) नए कैंपस WiFi नेटवर्क से कनेक्ट होने में विफल हो रहे हैं।
संकेत: पुराने एम्बेडेड डिवाइसों की सुरक्षा प्रोटोकॉल अनुकूलता और अन्य उपयोगकर्ता श्रेणियों के लिए सुरक्षा बनाए रखने की आवश्यकता पर विचार करें।
मॉडल उत्तर देखें
WPA3 Enterprise को लागू करने वाला नया नेटवर्क उन पुराने IoT डिवाइसों के साथ असंगत है जो केवल WPA2 या पुराने प्रोटोकॉल का समर्थन करते हैं। समाधान विशेष रूप से पुराने IoT डिवाइसों के लिए एक समर्पित, पृथक SSID और VLAN बनाना है, जिसमें एक मजबूत, रोटेटेड पासफ्रेज के साथ WPA2-PSK का उपयोग किया जाए, या उन डिवाइसों के लिए MAC Authentication Bypass (MAB) का उपयोग किया जाए जो किसी भी EAP विधि का समर्थन नहीं कर सकते हैं। इस VLAN को मजबूती से फ़ायरवॉल किया जाना चाहिए - IoT डिवाइस केवल अपने विशिष्ट प्रबंधन सर्वर के साथ संवाद करने में सक्षम होने चाहिए, न कि व्यापक कैंपस नेटवर्क के साथ। मुख्य छात्र और स्टाफ SSID, WPA3 Enterprise पर बने रहते हैं, जिससे प्राथमिक उपयोगकर्ता आबादी के लिए सुरक्षा बनी रहती है।
Q3. विश्वविद्यालय बड़े सार्वजनिक आयोजनों (ओपन डेज़, ग्रेजुएशन सेरेमनी, पब्लिक लेक्चर्स) के दौरान GDPR-अनुपालन रहते हुए अपने गेस्ट WiFi नेटवर्क का मुद्रीकरण करना चाहता है। अनुशंसित आर्किटेक्चर क्या है?
संकेत: डेटा कैप्चर आवश्यकताओं, सहमति तंत्र और मुफ्त और प्रीमियम एक्सेस टियर के बीच अंतर पर विचार करें।
मॉडल उत्तर देखें
गेस्ट VLAN के साथ एकीकृत Purple जैसे Captive Portal समाधान को तैनात करें। एक टियर एक्सेस मॉडल कॉन्फ़िगर करें: एक मुफ्त टियर जो ईमेल पते और स्पष्ट GDPR-अनुपालन मार्केटिंग सहमति के बदले में बुनियादी इंटरनेट एक्सेस (बैंडविड्थ कैप के साथ) प्रदान करता है, और एक वैकल्पिक प्रीमियम टियर जो शुल्क के बदले उच्च बैंडविड्थ प्रदान करता है (भुगतान गेटवे एकीकरण के माध्यम से संसाधित)। GDPR Article 7 आवश्यकताओं को पूरा करने के लिए Captive Portal को एक स्पष्ट गोपनीयता नोटिस प्रदर्शित करना चाहिए और सहमति टाइमस्टैम्प रिकॉर्ड करना चाहिए। कैप्चर किया गया फर्स्ट-पार्टी डेटा इवेंट के बाद मार्केटिंग के लिए विश्वविद्यालय के CRM में फीड होता है। सभी गेस्ट ट्रैफ़िक को फ़ायरवॉल नियमों के माध्यम से आंतरिक विश्वविद्यालय प्रणालियों से अलग किया जाना चाहिए, और डेटा प्रतिधारण नीतियों को प्रलेखित और लागू किया जाना चाहिए।
Q4. IT टीम को शिकायतें मिलती हैं कि मुख्य लाइब्रेरी में WiFi प्रदर्शन कार्यदिवसों में 10:00 से 14:00 के बीच खराब रहता है, भले ही नेटवर्क प्रबंधन कंसोल में स्वस्थ AP स्थिति दिखा रहा हो। टीम को निदान के लिए क्या दृष्टिकोण अपनाना चाहिए?
संकेत: समय-आधारित पैटर्न पर विचार करें और ऑफ-पीक और पीक ऑवर्स के बीच क्या बदलाव होते हैं।
मॉडल उत्तर देखें
समय-आधारित पैटर्न ही मुख्य नैदानिक सुराग है - समस्या केवल चरम अधिभोग (peak occupancy) घंटों के दौरान होती है, जो हार्डवेयर या कॉन्फ़िगरेशन की खराबी के बजाय एक क्षमता (capacity) की समस्या का सुझाव देती है। नैदानिक क्रम इस प्रकार होना चाहिए: (1) समस्या के समय के दौरान प्रति-AP क्लाइंट एसोसिएशन संख्या की जाँच करें - यदि कोई भी AP एक साथ 30-40 से अधिक क्लाइंट्स को सेवा दे रहा है, तो वह ओवरलोड है। (2) लाइब्रेरी VLAN के लिए DHCP स्कोप उपयोग की समीक्षा करें। (3) लाइब्रेरी को सेवा देने वाले डिस्ट्रीब्यूशन स्विच पर अपलिंक उपयोग की जाँच करें - वायर्ड बैकहॉल संतृप्त हो सकता है। (4) WLC के RF आंकड़ों का उपयोग करके APs पर चैनल उपयोग और पुनः प्रयास दरों (retry rates) की समीक्षा करें। संभावित समाधान या तो क्लाइंट लोड को वितरित करने के लिए अतिरिक्त APs तैनात करना है, या प्रति-क्लाइंट थ्रूपुट में सुधार करने के लिए कड़े बैंड स्टीयरिंग और न्यूनतम डेटा दर नीतियों को लागू करना है।
इस श्रृंखला में आगे पढ़ें
Staff WiFi बनाम Guest WiFi: कॉर्पोरेट नेटवर्क सेगमेंटेशन के लिए सर्वोत्तम प्रथाएं
IT लीडर्स के लिए स्टाफ और गेस्ट WiFi नेटवर्क को विभाजित करने पर एक व्यापक तकनीकी गाइड। इसमें VLAN आर्किटेक्चर, 802.1X ऑथेंटिकेशन, फ़ायरवॉल नीतियां और सुरक्षित नेटवर्क डिज़ाइन का व्यावसायिक प्रभाव शामिल है।
होटल Guest WiFi Management: PMS, Portals, और ब्रांड मानकों को एकीकृत करना
यह तकनीकी मार्गदर्शिका विस्तार से बताती है कि VLAN segmentation, automated session management के लिए PMS integration, और GDPR-compliant डेटा कैप्चर के लिए captive portal अनुकूलन पर ध्यान केंद्रित करते हुए उद्यम-स्तर के होटल WiFi नेटवर्क का निर्माण कैसे किया जाए।
सुरक्षित गेस्ट WiFi कैसे सेटअप करें: एक सुरक्षित एंटरप्राइज कॉन्फ़िगरेशन गाइड
यह आधिकारिक गाइड IT लीडर्स और नेटवर्क आर्किटेक्ट्स को सुरक्षित एंटरप्राइज गेस्ट WiFi को तैनात करने का एक निश्चित खाका प्रदान करती है। इसमें अनुपालन करने वाले फर्स्ट-पार्टी डेटा को कैप्चर करते हुए आंतरिक प्रणालियों की सुरक्षा के लिए आवश्यक आर्किटेक्चर, WPA3 माइग्रेशन, VLAN सेगमेंटेशन और captive portal इंटीग्रेशन शामिल हैं।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।