
Soluções de WiFi geridas na nuvem: guia de implementação empresarial | Purple
Implemente WiFi gerido na nuvem em edifícios multi-inquilino e comerciais. Compare arquiteturas, configure a isolação de iPSK e VLAN, e modele o TCO e o ROI de comodidades.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de WiFi Multi-Inquilino →
Cloud-managed WiFi architecture & ROI calculator
Model access point density, WAN uplink capacity, tenant isolation security, and 3-year TCO savings when deploying cloud-managed WiFi across multi-tenant properties, offices, and commercial estates.
1. Property & deployment parameters
High-density residential housing, build-to-rent (BTR), and student accommodation requiring private personal area networks (PANs) per apartment.
2. Architectural sizing and ROI projection
Enterprise zero-trust (iPSK)- Deploy Identity PSK (iPSK) per unit to create private Personal Area Networks (PANs) on a single unified SSID.
- Use cloud Zero-Touch Provisioning (ZTP) to ship pre-configured APs directly to properties for plug-and-play field installation.
- Configure Layer 2 client isolation with selective mDNS proxying so residents can cast to local media streamers without seeing neighbours.
Consult with a Purple Enterprise WiFi Architect
Get custom engineering validation for your property estate, including RF AP placement surveys, cloud controller migration blueprints, and automated tenant iPSK provisioning.
Resumo executivo
Nos setores de Build-to-Rent (BTR) e Multi-Dwelling Unit (MDU), a internet de alto desempenho já não é um extra opcional - é o serviço público mais crítico. O modelo tradicional de forçar os residentes a contratar a sua própria banda larga e a instalar routers de consumo cria graves interferências de radiofrequência (RF), atrasa as mudanças e deixa receitas significativas por explorar.
As soluções de WiFi geridas na nuvem representam o padrão moderno para os operadores residenciais. Ao separar o plano de gestão dos pontos de acesso físicos, obtém uma visibilidade centralizada em todo o seu portefólio sem a necessidade de implementar hardware de controlador dispendioso no local. A Purple opera em mais de 80.000 locais ativos com 99,999% de tempo de atividade, servindo 350 milhões de utilizadores únicos e registando 440 milhões de inícios de sessão em 2024 (dados internos da Purple, 2024).
Crucialmente, quando combinada com a tecnologia iPSK (Identity Pre-Shared Key), uma rede gerida na nuvem permite-lhe fornecer uma experiência de ligação verdadeiramente imediata. Os residentes mudam-se, ligam-se instantaneamente usando uma credencial única e desfrutam de uma rede privada e segura que suporta todos os seus dispositivos inteligentes. Esta abordagem reduz os períodos de desocupação, permite exigir uma renda consideravelmente superior e transforma o custo de um serviço público num motor de rendimento operacional líquido.
Análise técnica aprofundada
Arquitetura na nuvem vs controladores locais (on-premise)
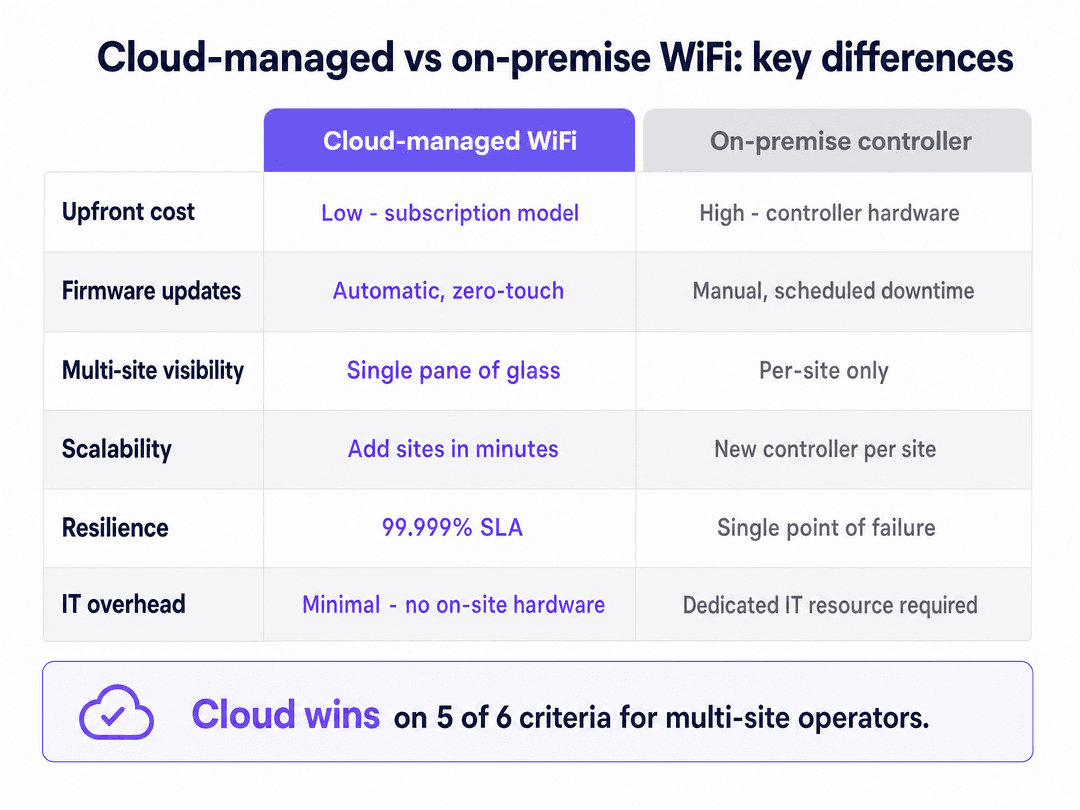
A arquitetura de WiFi empresarial mudou fundamentalmente. Historicamente, a implementação de uma rede de classe empresarial exigia controladores de LAN sem fios locais (WLCs) para gerir o tráfego, aplicar políticas e coordenar o roaming entre pontos de acesso. Este modelo exigia recursos de TI dedicados por edifício e introduzia um ponto único de falha na sala de comunicações.
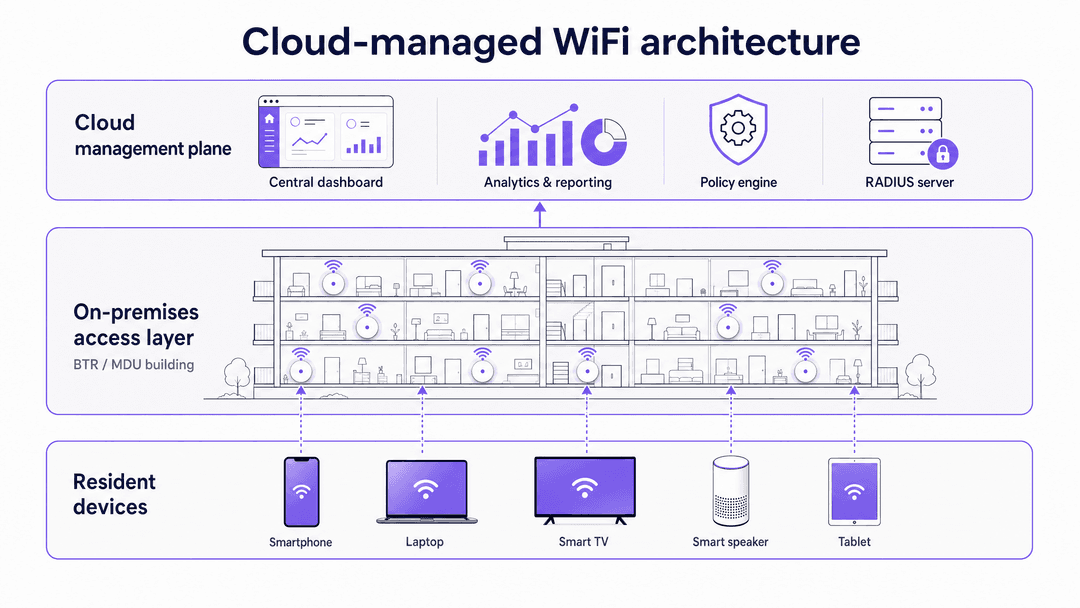
As soluções de WiFi geridas na nuvem movem os planos de controlo e gestão para centros de dados alojados. Os pontos de acesso (APs) gerem o plano de dados localmente. Se a ligação ao controlador na nuvem cair, os APs continuam a encaminhar o tráfego local e a autenticar dispositivos conhecidos utilizando políticas em cache. Esta arquitetura oferece 99,999% de tempo de atividade (uptime) e permite que os arquitetos de rede geram dezenas de propriedades a partir de um painel central.
O mercado de WiFi as a Service deverá crescer de 9,27 mil milhões de dólares em 2025 para 21,96 mil milhões de dólares até 2030, com um CAGR de 18,8% (MarketsandMarkets, 2025). Os serviços de WLAN geridos na nuvem registaram um crescimento de receita de 6% em termos homólogos em 2024, superando significativamente o mercado de redes em geral (650 Group, 2024).
O requisito de iPSK para ambientes multi-inquilino
O desafio técnico que define uma propriedade BTR é o isolamento dos inquilinos à escala. Existem centenas de habitações a partilhar a mesma infraestrutura física.
O padrão WPA2/WPA3-Personal utiliza uma única chave pré-partilhada (PSK) para toda a rede. Isto é fundamentalmente inseguro para um MDU: uma única palavra-passe divulgada compromete o edifício e os residentes conseguem ver os dispositivos uns dos outros no mesmo segmento de rede. Por outro lado, o WPA3-Enterprise com IEEE 802.1X oferece uma excelente segurança, mas falha em ambientes residenciais porque as smart TVs, consolas de videojogos e dispositivos IoT não suportam a autenticação por nome de utilizador e palavra-passe - não têm navegador ou teclado para concluir o processo.
A solução é a Identity Pre-Shared Key (iPSK), designada pelos fabricantes como PPSK (HPE Aruba) ou Personal Private Network (Cisco Meraki). O iPSK permite que a rede emita uma palavra-passe única para cada residente. O servidor RADIUS associa essa palavra-passe específica a uma Rede Local Virtual (VLAN) dedicada.
Quando um residente liga o seu smartphone, portátil e coluna inteligente utilizando a sua chave única, a rede agrupa-os numa Rede de Área Privada (PAN). Os dispositivos do residente podem detetar-se e comunicar entre si de forma nativa - permitindo a transmissão de conteúdos e o controlo doméstico inteligente sem interrupções - enquanto permanecem completamente isolados de todos os outros residentes no edifício. Um edifício de 200 frações com iPSK gere normalmente entre 3.000 e 5.000 dispositivos ligados em simultâneo (dados internos da Purple, 2024).
Design de hardware e camada física
Para a camada física, o WiFi 6 (IEEE 802.11ax) é o padrão de referência. O WiFi 6 introduz o Orthogonal Frequency Division Multiple Access (OFDMA), que permite que um único AP comunique com múltiplos dispositivos em simultâneo através da divisão de canais em subcanais. Isto melhora drasticamente o desempenho em ambientes de alta densidade onde os pontos de acesso legados WiFi 5 colocavam os clientes em fila sequencialmente.
O posicionamento do AP é crítico e frequentemente mal gerido. A abordagem legada de colocar APs em corredores força o sinal a penetrar portas corta-fogo e casas de banho, causando uma atenuação severa. As boas práticas ditam a colocação no interior dos quartos - tipicamente um AP por unidade, ou um AP para cada duas unidades - ligados por cabo a um switch PoE através de cablagem Cat 6A. Cada AP deve ser cablado; o backhaul mesh é inadequado para implementações residenciais empresariais.
Guia de implementação
Passo 1: Planeamento de RF e levantamento do local
Antes de iniciar a cablagem, execute um levantamento preditivo de RF utilizando ferramentas como o Ekahau ou o iBwave. Num MDU, a interferência de co-canal é a principal ameaça ao desempenho. Configure canais de 20 MHz na banda de 2.4 GHz e canais de 40 MHz na banda de 5 GHz para maximizar os canais que não se sobrepõem. Documente o seu plano de canais antes da implementação e reveja-o trimestralmente à medida que o ambiente de RF se altera.
Passo 2: Selecionar hardware e software overlay
Implemente pontos de acesso de nível empresarial da lista canónica: Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme ou Fortinet. Aplique a sobreposição de nuvem agnóstica de hardware da Purple para gerir a autenticação iPSK, os fluxos de integração de residentes e a análise de dados. O software overlay da Purple é executado em todos os oito fornecedores sem necessidade de substituição de hardware.
Passo 3: Desenhar a sua arquitetura de VLAN
Mapeie os seus segmentos de rede antes de configurar o que quer que seja. Uma implementação BTR padrão requer, no mínimo, quatro VLANs: uma VLAN de WiFi de Residente (isolamento iPSK por residente), uma VLAN de WiFi de Convidado (para visitantes, estafetas e prestadores de serviços que utilizam um Captive Portal), uma VLAN de Sistemas do Edifício (CCTV, controlo de acessos, BMS) e uma VLAN de Gestão (tráfego de gestão de AP, isolado de todo o tráfego de utilizadores). Garanta a aprovação e documentação desta arquitetura antes do início da implementação.
Passo 4: Automatizar o ciclo de vida do residente
Integre a plataforma de gestão de WiFi com o seu Software de Gestão de Propriedades (PMS). Quando um contrato de arrendamento é assinado, o sistema gera um iPSK e envia-o automaticamente por e-mail para o residente. Quando o arrendamento termina, o sistema revoga essa chave específica sem afetar qualquer outro residente. Isto elimina totalmente a gestão manual de palavras-passe e garante que a rede permanece segura em cada transição de arrendamento.
Passo 5: Dimensionar corretamente o uplink de internet
Aprovisione 5 a 10 Mbps de largura de banda dedicada de linha alugada por unidade no pico de simultaneidade. Não utilize produtos de banda larga partilhada para a ligação ascendente do edifício. Uma linha alugada fornece largura de banda simétrica, um SLA garantido e nenhuma partilha com outros clientes no mesmo circuito. Para um edifício de 200 unidades com 80% de ocupação, planeie um mínimo de 800 Mbps a 1.6 Gbps de largura de banda garantida.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Melhores práticas
Para o Guest WiFi em áreas comuns como átrios, ginásios e espaços de co-working, implemente um SSID separado com um Captive Portal para recolher dados e consentimento dos visitantes. Este é distinto da rede iPSK dos residentes e deve ficar no seu próprio VLAN. A plataforma de WiFi Analytics da Purple liga esta camada de dados ao seu CRM e ferramentas de marketing, permitindo-lhe compreender como os residentes e visitantes utilizam os seus espaços partilhados.
Para IoT e dispositivos domésticos inteligentes que utilizam Bluetooth ou uma rede local temporária para a configuração inicial, certifique-se de que a sua configuração de VLAN de residente permite que o dispositivo conclua o seu fluxo de emparelhamento. A maioria dos dispositivos domésticos inteligentes precisa de estar na mesma rede lógica que a aplicação de controlo, o que o iPSK gere nativamente. Consulte Three SSIDs to rule them all: guest, Passpoint, and IoT WiFi para uma análise detalhada da arquitetura de SSID em vários casos de utilização.
Para conformidade de segurança, garanta que o VLAN dos sistemas do seu edifício está protegido por uma firewall contra todo o tráfego de residentes. Se processar pagamentos com cartão em qualquer parte da propriedade (estacionamento, reservas de comodidades), a certificação PCI-DSS exige que os sistemas de pagamento sejam isolados de qualquer segmento de rede acessível a residentes ou convidados. Mantenha registos de auditoria de todos os acessos à rede por um período mínimo de 90 dias para cumprir os requisitos do GDPR e Cyber Essentials.
Resolução de problemas e mitigação de riscos
O problema do Chromecast. Se os residentes não conseguirem transmitir para as suas televisões, verifique se o isolamento de clientes está desativado no seu VLAN específico, mantendo-se aplicado entre VLANs. O iPSK cria a bolha por residente, mas a configuração do VLAN deve permitir a deteção de dispositivos intra-VLAN para que a transmissão funcione.
NAT estrito em consolas de jogos. A PlayStation, Xbox e Nintendo Switch necessitam de NAT Aberto ou Tipo 2 para multijogador online. Certifique-se de que as suas regras de firewall para as VLANs de residentes gerem corretamente o UPnP e o CGNAT. Restringir o NAT globalmente para reduzir a superfície de ataque irá comprometer os jogos dos residentes e gerar um volume significativo de pedidos de suporte.
Pontos de acesso não autorizados (rogue). Os residentes podem ligar os seus próprios routers por hábito, criando interferências e falhas de segurança. Ative a deteção de AP não autorizados no seu controlador de nuvem. Quando um AP não autorizado é detetado, o sistema alerta a sua equipa de TI central e pode bloquear automaticamente o endereço MAC do dispositivo infrator na rede.
Hardware de consumo em grande escala. A falha de implementação mais comum é a utilização de hardware mesh de nível de consumo para reduzir os custos iniciais. O hardware de consumo carece de capacidade de processamento para gerir de 15 a 25 dispositivos por habitação num edifício de 200 unidades, e não suporta as capacidades de VLAN necessárias para o isolamento de iPSK. O hardware empresarial da lista de fornecedores canónicos é inegociável para implementações de BTR.
Retorno do investimento (ROI) e impacto empresarial
A implementação de WiFi gerido como uma comodidade gera retornos mensuráveis. Os referenciais do setor indicam um acréscimo de renda de $20 a $40 por unidade, por mês, para edifícios que oferecem conectividade premium e instantânea (National Apartment Association, 2024). Os edifícios com WiFi gerido também registam uma redução de 5 a 10 dias nos períodos de desocupação, uma vez que as unidades estão imediatamente prontas a ser habitadas no dia da mudança.
Ao calcular o caso de negócio, compare o custo por porta de uma sobreposição de software gerido em hardware próprio com a receita gerada pela taxa de comodidade. O modelo é consistentemente positivo em termos de NOI para os operadores que mantêm o controlo da infraestrutura, em vez de a subcontratarem a um fornecedor de banda larga residencial, que acabaria por capturar esse valor.
Para operadores de retalho e hotelaria que gerem empreendimentos de uso misto, a mesma infraestrutura gerida na nuvem serve a conectividade de residentes e de inquilinos comerciais, com o WiFi Multi-Tenant da Purple a isolar o tráfego de cada empresa de forma tão segura como isola as habitações individuais. Os centros de transportes e as instalações de cuidados de saúde que utilizam a plataforma da Purple beneficiam da mesma arquitetura agnóstica em termos de hardware, com as certificações ISO 27001, GDPR, CCPA e Cyber Essentials da Purple a cobrirem todas as implementações.
Modelos de serviço por níveis e aumento de receita
Uma plataforma gerida na nuvem permite a prestação de serviços por níveis sem alterações de hardware. Pode oferecer um nível residencial padrão com uma velocidade base e um nível premium (comercializado como Nível Gamer ou Nível Trabalho a Partir de Casa) com maior largura de banda, sendo a política de velocidade aplicada ao nível da VLAN através do controlador na nuvem. A atualização de um residente do nível padrão para o premium demora segundos no painel de controlo e não requer a visita de um técnico. Este modelo converte um custo fixo de comodidade numa fonte de receita por níveis.
A plataforma da Purple suporta isto através de políticas de QoS por VLAN, permitindo aos operadores definir limites de taxa de download e upload por segmento de residentes. Em conjunto com a integração de PMS, as atualizações de nível podem ser feitas em modo de autoatendimento pelos residentes através de um portal do residente, sendo a faturação gerida pelo sistema de gestão de propriedades.
Conformidade e residência de dados
As plataformas de WiFi geridas na nuvem que processam dados de identidade dos residentes têm de cumprir o GDPR no Reino Unido e na UE, e a CCPA na Califórnia. A Purple armazena dados nas regiões da UE, Reino Unido ou EUA, escolhidas no momento do aprovisionamento. Os registos de rede que identificam os residentes devem ser retidos apenas durante o tempo necessário para segurança e operações - seis meses é um limite comum para implementações residenciais.
Para empreendimentos de uso misto que incluam lojistas de retalho ou de restauração que processem pagamentos com cartão, a conformidade com PCI-DSS exige que os terminais de pagamento sejam isolados de qualquer segmento de rede acessível a residentes ou convidados. A VLAN dos sistemas do edifício deve estar protegida por firewall contra todo o tráfego de residentes e convidados, com listas de controlo de acesso (ACLs) aplicadas na camada do switch de distribuição.
A Purple possui as certificações ISO 27001, GDPR, CCPA, Cyber Essentials e B Corp. Estas certificações aplicam-se a todas as implementações e estão disponíveis para revisão nos processos de due diligence.
Design de rede para empreendimentos BTR de uso misto
Os empreendimentos BTR modernos combinam cada vez mais unidades residenciais com retalho no rés do chão, espaços de co-working e estabelecimentos de restauração. Uma única plataforma de WiFi gerida na nuvem pode servir todos estes casos de utilização a partir de uma única infraestrutura de hardware, com separação lógica aplicada por política de VLAN e SSID.
Para os pisos residenciais, implemente a arquitetura de iPSK Multi-Tenant WiFi descrita acima. Para o rés do chão comercial, implemente um SSID de Guest WiFi separado com um Captive Portal, proporcionando aos clientes do retalho e membros do co-working uma experiência de rede distinta com a sua própria marca e fluxo de recolha de dados. A plataforma da Purple gere ambos os SSIDs a partir do mesmo painel na nuvem, com vistas de análise separadas por zona.
Para membros de co-working que necessitam de um acesso persistente e baseado em credenciais ao longo de várias visitas, o suplemento SecurePass da Purple fornece autenticação baseada em certificados via EAP-TLS, eliminando completamente o Captive Portal para os membros, enquanto o mantém para os visitantes diários. Isto reflete a experiência de WiFi empresarial que os inquilinos corporativos esperam, sem exigir uma infraestrutura de rede separada.
O princípio de design fundamental é que cada população de utilizadores - residente, cliente de retalho, membro de co-working, pessoal do edifício e dispositivo IoT - reside na sua própria VLAN com a sua própria política de acesso. O controlador na nuvem aplica estas políticas de forma consistente em todos os pontos de acesso do edifício, independentemente do hardware do fabricante que tenha implementado.
Definições Principais
Identity Pre-Shared Key (iPSK)
Um mecanismo de segurança que atribui palavras-passe de WiFi exclusivas a utilizadores ou dispositivos individuais no mesmo SSID, encaminhando cada um para uma VLAN específica através de autenticação RADIUS. Os fabricantes comercializam-no como PPSK (HPE Aruba) ou Personal Private Network (Cisco Meraki).
Essencial para implementações de MDU e BTR para fornecer isolamento de inquilinos sem exigir uma infraestrutura complexa de certificados 802.1X. Suporta todos os dispositivos de consumo, incluindo hardware IoT sem ecrã.
Virtual Local Area Network (VLAN)
Uma sub-rede lógica que agrupa um conjunto de dispositivos, isolando o seu tráfego de outros dispositivos na mesma infraestrutura de rede física.
Utilizada em implementações de BTR para separar o tráfego dos residentes dos sistemas do edifício e para isolar os residentes individuais uns dos outros. Também necessária para a conformidade com PCI-DSS quando os sistemas de pagamento partilham a infraestrutura física.
Plano de gestão na nuvem
A infraestrutura alojada que lida com a configuração de rede, aplicação de políticas, atualizações de firmware e monitorização - separada dos pontos de acesso físicos que lidam com o tráfego de rádio.
Permite que as equipas de TI gira múltiplas propriedades remotamente sem hardware de controlador no local. Permite o aprovisionamento zero-touch: envie um AP para o local, ligue-o e este configura-se sozinho.
Private Area Network (PAN)
Um ambiente de rede pessoal onde os dispositivos de um utilizador específico podem comunicar entre si de forma segura, mantendo-se isolados de todos os outros utilizadores na mesma rede física.
Criada dinamicamente por iPSK para permitir que os residentes utilizem dispositivos de transmissão, colunas inteligentes e domótica residencial inteligente de forma segura num edifício partilhado.
IEEE 802.1X
Uma norma IEEE para controlo de acesso à rede baseado em portas, que exige uma autenticação robusta através de nome de utilizador e palavra-passe ou certificados digitais (EAP-TLS, PEAP) antes de conceder acesso à rede.
Altamente seguro para redes de colaboradores e empresariais, mas geralmente inadequado para dispositivos IoT residenciais que não têm a capacidade de apresentar credenciais. O iPSK fornece um resultado de segurança equivalente sem as restrições de compatibilidade.
Captive Portal
Uma página web que um utilizador deve visualizar e com a qual deve interagir antes de lhe ser concedido acesso a uma rede. Comumente utilizada para aceitação de termos, recolha de dados e pagamento em redes WiFi públicas.
Adequado para clientes de retalho e hóspedes de hotéis para recolha de dados primários e consentimento. Incorreto para residentes permanentes porque os dispositivos IoT headless não conseguem concluir o fluxo de autenticação baseado no navegador.
Orthogonal Frequency Division Multiple Access (OFDMA)
Uma funcionalidade do WiFi 6 (IEEE 802.11ax) que permite a um único ponto de acesso servir múltiplos clientes em simultâneo, dividindo os canais em subcanais mais pequenos designados por Unidades de Recurso.
Crítico para manter o desempenho em ambientes MDU de alta densidade, onde 15 a 25 dispositivos por habitação competem por tempo de antena no mesmo ponto de acesso.
RADIUS (Remote Authentication Dial-In User Service)
Um protocolo de rede que fornece autenticação, autorização e contabilização (AAA) centralizadas para utilizadores que se ligam a uma rede. Em implementações iPSK, o servidor RADIUS mapeia cada chave pré-partilhada exclusiva para uma VLAN específica.
O motor de autenticação por trás do iPSK. Numa implementação gerida na nuvem, o servidor RADIUS é executado na nuvem e não no local, eliminando a dependência de hardware na sala de comunicações.
Exemplos Práticos
Um promotor imobiliário está a finalizar o desenho de rede para uma torre de 250 frações de Build-to-Rent. Planeia instalar pontos de acesso nos corredores centrais para poupar em custos de cablagem e pretende usar uma palavra-passe padrão WPA3-Personal para todo o edifício, alterada mensalmente quando um residente se muda.
O promotor tem de redesenhar as camadas física e lógica antes do início da construção. Fisicamente, os APs devem passar dos corredores para locais dentro das frações - no mínimo um AP por cada duas frações - para evitar a degradação do sinal através de portas corta-fogo e paredes de casas de banho privativas. Logicamente, a palavra-passe única WPA3-Personal deve ser substituída por uma implementação de iPSK gerida na nuvem. Cada uma das 250 frações recebe uma chave exclusiva associada a uma VLAN dedicada, garantindo a privacidade dos residentes e suportando dispositivos domésticos inteligentes sem a necessidade de rotações mensais de palavra-passe em todo o edifício. A integração com o PMS automatiza a geração de chaves na assinatura do contrato de arrendamento e a revogação na saída do inquilino. Os custos de cablagem para a colocação de APs dentro das frações são compensados em 12 meses pelo prémio mensal de comodidade de 20 a 40 £ por fração.
Um operador de alojamento estudantil está a preparar-se para a entrada de setembro num empreendimento de 400 camas. Possui uma rede gerida na nuvem, mas atualmente exige que os estudantes iniciem sessão através de um Captive Portal a cada 24 horas. Os estudantes queixam-se de que as suas consolas de jogos e colunas inteligentes não se ligam, e o suporte de TI está sobrecarregado.
O operador deve transitar de um Captive Portal (modelo de WiFi de convidados) para um iPSK (modelo multi-inquilino). Os Captive Portals exigem um navegador para autenticação, o que os torna incompatíveis com dispositivos sem ecrã, como consolas e colunas inteligentes. O operador deve emitir um iPSK exclusivo para cada estudante antes da chegada - enviado por e-mail com a confirmação do alojamento - para que, no dia da mudança, os estudantes liguem todos os seus dispositivos exatamente como fariam em casa. Os dispositivos permanecem ligados de forma persistente durante todo o ano letivo. O controlador na nuvem lida com o aprovisionamento do grupo de setembro em lote através de uma importação de CSV do sistema de registos de estudantes, eliminando por completo a fila do suporte técnico.
Perguntas de Prática
Q1. É o diretor de TI de um operador de BTR a implementar WiFi num novo empreendimento de 150 unidades. A equipa de operações pretende utilizar um Captive Portal para recolher os endereços de email dos residentes para fins de marketing. Que conselho lhes dá?
Dica: Considere os tipos de dispositivos que os residentes irão trazer - smart TVs, consolas, colunas inteligentes - e como os portais cativos autenticam os utilizadores.
Ver resposta modelo
Aconselhe contra a utilização de um Captive Portal para residentes. Os portais cativos requerem um navegador para concluir o fluxo de autenticação, o que inutiliza dispositivos IoT headless (colunas inteligentes, consolas, smart TVs) porque estes não conseguem carregar a página de início de sessão. Em vez disso, implemente uma arquitetura iPSK para os residentes e integre-a com o PMS para recolher os dados dos residentes no momento da assinatura do contrato. Reserve o Captive Portal exclusivamente para visitantes temporários no átrio, ginásio e espaços de co-working, onde a recolha de dados e de consentimento é apropriada.
Q2. Um residente num edifício BTR de 200 unidades relata que não consegue jogar online em modo multijogador na sua PlayStation 5, recebendo um erro de 'Strict NAT' ou 'NAT Type 3'. A rede utiliza iPSK e isolamento de VLAN por residente. Qual é o provável problema de configuração e como o resolve?
Dica: Analise a forma como o tráfego de saída sai da VLAN do residente para a internet, especificamente a configuração de NAT e UPnP.
Ver resposta modelo
As regras de firewall que controlam as VLANs dos residentes são provavelmente demasiado restritivas para o tráfego de gaming. O multijogador online da PlayStation requer um NAT Aberto ou do Tipo 2. Deve ajustar a configuração do Carrier-Grade NAT (CGNAT) e ativar o UPnP para o intervalo de VLANs dos residentes para permitir as portas necessárias para o tráfego de gaming. Não flexibilize o NAT globalmente - aplique a alteração especificamente à sub-rede da VLAN dos residentes para manter o isolamento entre eles.
Q3. Para reduzir custos, um empreiteiro propõe colocar pontos de acesso WiFi 6 exclusivamente nos corredores de um bloco de alojamento de estudantes com 120 unidades, espaçando-os a cada 15 metros. Por que razão deve rejeitar este design e o que deve especificar em alternativa?
Dica: Pense nas barreiras físicas entre o AP do corredor e os dispositivos dentro dos quartos, bem como na perda de sinal provocada por cada barreira.
Ver resposta modelo
Rejeite o design porque a colocação nos corredores força o sinal RF a penetrar portas de corredor corta-fogo pesadas e paredes de casas de banho privativas antes de chegar ao dispositivo do utilizador. Cada porta corta-fogo causa 15 a 20 dB de atenuação de sinal, o que dita a diferença entre uma conectividade excelente e uma inutilizável. Em vez disso, especifique a colocação de APs dentro dos quartos - um AP por quarto ou um AP para cada dois quartos - montados no teto ou acima da porta, ligados por cabo Cat 6A ao IDF do piso. Realize um estudo de RF preditivo com o Ekahau para validar a colocação antes do início da cablagem.
Perguntas frequentes
O que é o WiFi gerido na nuvem e como difere das arquiteturas de controladores locais?
O WiFi gerido na nuvem desacopla os planos de controlo e gestão da rede do hardware físico do controlador local. Os pontos de acesso ligam-se de forma segura via HTTPS/TLS de saída a uma plataforma de gestão centralizada na nuvem. Enquanto as políticas de controlo, atualizações de firmware e análises de RF são orquestradas a partir da nuvem, o encaminhamento de pacotes do plano de dados permanece local no comutador de acesso. Isto elimina os pontos únicos de falha do hardware do controlador, reduz as deslocações técnicas ao local e proporciona uma escalabilidade elástica em propriedades distribuídas.
Como é que o Identity PSK (iPSK) isola os inquilinos numa implementação de WiFi na nuvem multi-inquilino?
O Identity PSK (também conhecido como MPSK ou DPSK) permite que os administradores de rede transmitam um único SSID enquanto atribuem uma chave pré-partilhada distinta a cada inquilino ou apartamento. Quando um cliente se autentica, o servidor RADIUS na nuvem inspeciona a frase de passe e direciona dinamicamente o cliente para a sua VLAN 802.1Q específica. Isto cria uma Rede de Área Pessoal (PAN) isolada por residência, impedindo a deteção de dispositivos vizinhos e eliminando a sobrecarga de SSID no espetro de RF.
Como se dimensiona a largura de banda da WAN de Internet para o WiFi gerido na nuvem multi-inquilino?
O dimensionamento de WAN multi-inquilino utiliza um modelo de sobrepartilha de concorrência no percentil 95 em vez de somar os limites máximos de clientes. Para unidades multifamiliares (MDU), planeie 3 a 5 dispositivos ligados por residente, com uma concorrência média de pico de 25%. A alocação de 3,5 a 5 Mbps de largura de banda WAN sustentada por dispositivo concorrente ativo garante streaming 4K fluido e videoconferências sem bufferbloat.
Como é mantida a conformidade com o PCI DSS em redes sem fios geridas na nuvem?
A conformidade com o PCI DSS em ambientes geridos na nuvem exige uma segmentação rigorosa de Camada 2 e Camada 3 entre os sistemas de processamento de cartões de pagamento e o WiFi de convidados ou inquilinos. As firewalls geridas na nuvem aplicam filtragem de saída automatizada, deteção contínua de AP não autorizados (WIPS), controlo de acessos baseado em funções e registo centralizado de auditorias sem armazenar dados de titulares de cartões na telemetria do controlador na nuvem.
Como devem as empresas gerir a integração de convidados numa rede gerida na nuvem?
O tráfego de convidados deve ser encaminhado para uma sub-rede DMZ isolada utilizando um captive portal empresarial como o Purple. Os convidados autenticam-se através de SMS self-service, registo por e-mail ou início de sessão social, aceitam os termos de utilização e recebem acesso de duração limitada com isolamento de Camada 2 de cliente para cliente aplicado no ponto de acesso, protegendo os sistemas corporativos internos de varrimentos por parte de dispositivos de convidados.
Continue a ler esta série
Como implementar iPSK em Cisco Meraki, HPE Aruba e Ruckus
Este guia de referência prático mostra como implementar iPSK em Cisco Meraki, MPSK em HPE Aruba Central e DPSK em Ruckus SmartZone, com um pequeno apêndice sobre UniFi PPSK. Foca-se na emissão de chaves, atribuição de VLAN ou de políticas, fluxos de decisão RADIUS e testes de revogação que provam que uma implementação funciona num local real.
Bulk internet agreement vs managed WiFi: qual o modelo ideal para o seu edifício
Uma referência prática de aquisição para líderes de imobiliário, TI e operações, comparando banda larga de retalho paga pelo residente, um bulk internet agreement e managed WiFi. Clarifica a propriedade, a entrada de residentes, a segurança, o âmbito dos custos e a saída contratual, utilizando o enquadramento de bulk-internet dos EUA e os equivalentes do Reino Unido.
Soluções de WiFi para apartamentos: um guia completo para empresas
Este guia aborda a arquitetura, a implementação e o caso de negócio para soluções de WiFi em apartamentos em empreendimentos Build to Rent e edifícios multifamiliares. Explica como a tecnologia Identity Pre-Shared Key (iPSK) cria bolhas de rede seguras e isoladas para cada residente, ao mesmo tempo que suporta dispositivos inteligentes e IoT. Promotores imobiliários, proprietários e operadores de BTR encontrarão orientações práticas de implementação, dados de ROI e cenários reais de implementação.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.