
雲端託管 WiFi 解決方案:企業部署指南 | Purple
在多租戶和商業大樓中部署雲端託管 WiFi。比較架構、設定 iPSK 與 VLAN 隔離,並進行 TCO 與便利設施 ROI 建模。
Video overview
收聽此指南
查看播客逐字稿
核心系列的一部分:多租戶 WiFi 指南 →
Cloud-managed WiFi architecture & ROI calculator
Model access point density, WAN uplink capacity, tenant isolation security, and 3-year TCO savings when deploying cloud-managed WiFi across multi-tenant properties, offices, and commercial estates.
1. Property & deployment parameters
High-density residential housing, build-to-rent (BTR), and student accommodation requiring private personal area networks (PANs) per apartment.
2. Architectural sizing and ROI projection
Enterprise zero-trust (iPSK)- Deploy Identity PSK (iPSK) per unit to create private Personal Area Networks (PANs) on a single unified SSID.
- Use cloud Zero-Touch Provisioning (ZTP) to ship pre-configured APs directly to properties for plug-and-play field installation.
- Configure Layer 2 client isolation with selective mDNS proxying so residents can cast to local media streamers without seeing neighbours.
Consult with a Purple Enterprise WiFi Architect
Get custom engineering validation for your property estate, including RF AP placement surveys, cloud controller migration blueprints, and automated tenant iPSK provisioning.
執行摘要
在租賃專用住宅 (BTR) 與多戶住宅 (MDU) 領域中,高效能的網際網路已不再是可有可無的升級配備,而是最關鍵的公用事業服務。傳統強迫住戶自行申辦寬頻合約並安裝家用級路由器的模式,會造成嚴重的射頻 (RF) 干擾、延誤入住時間,並流失龐大的收益機會。
雲端託管的 WiFi 解決方案代表了住宅營運商的現代標準。藉由將管理層面與實體存取點分離,您無需在現場部署昂貴的控制器硬體,即可在單一管理平台上掌握整個資產組合的狀況。Purple 在全球 80,000 多個營運場域運作,提供高達 99.999% 的上線時間,並在 2024 年為 3.5 億不重複使用者提供服務,且創下 4.4 億次登入記錄 (Purple 內部數據,2024)。
至關重要的是,當雲端託管網路與個人預共用金鑰 (iPSK) 技術結合時,能讓您提供真正的「即開即用」體驗。住戶在搬入時,使用獨一無二的憑證即可立即連線,並享有支援其所有智慧型裝置的私密、安全網路。這種方法縮短了空置期、創造了顯著的租金溢價,並成功將公用事業成本轉化為淨營業收入的驅動力。
技術深度剖析
雲端架構與地端控制器的比較
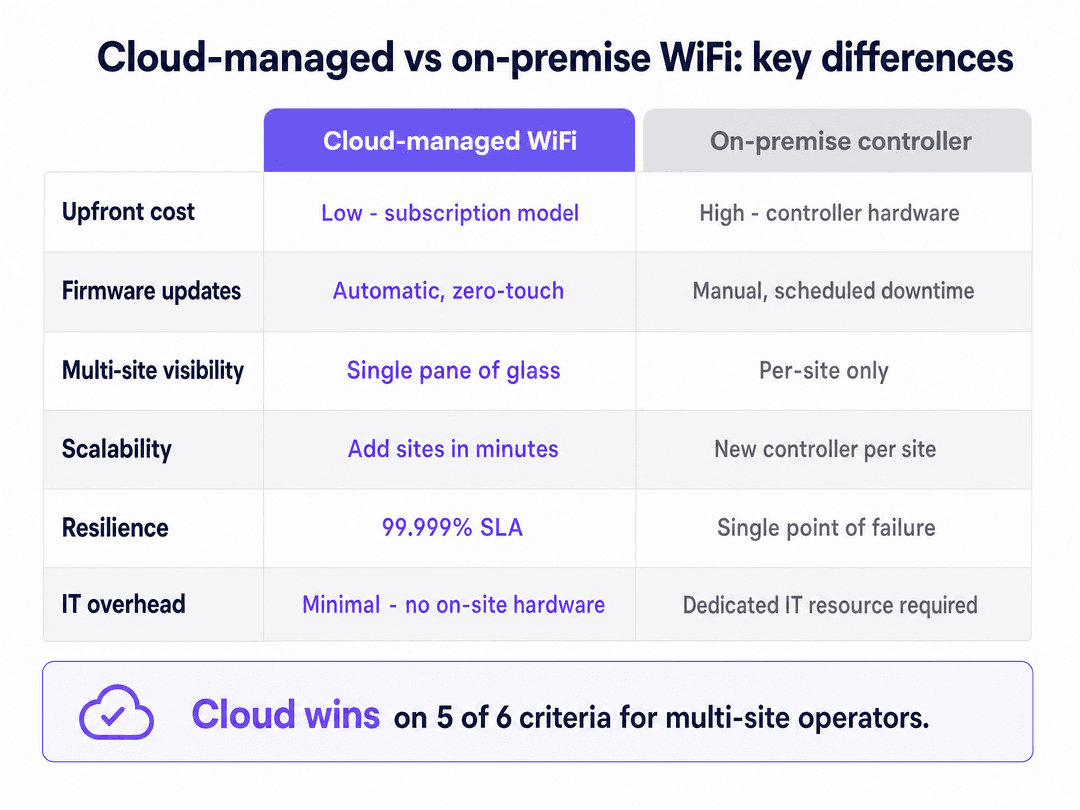
企業級 WiFi 架構已發生根本性的轉變。過去,部署企業級網路需要地端無線區域網路控制器 (WLC) 來管理流量、執行策略並協調基地台之間的漫遊。這種模式在每棟建築中都需要專屬的 IT 資源,並在通訊機房中引入了單一故障點。
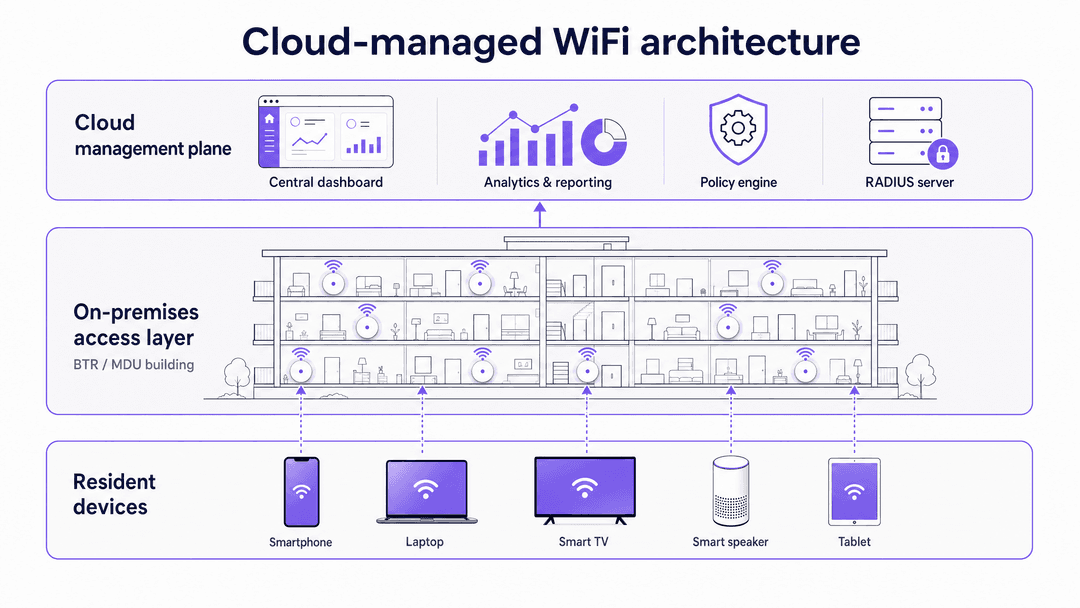
雲端管理的 WiFi 解決方案將控制與管理層面轉移到託管的資料中心。基地台 (AP) 則在本地處理資料層面。如果與雲端控制器的連接中斷,AP 會繼續路由本地流量,並使用快取的策略驗證已知裝置。這種架構可提供 99.999% 的正常執行時間,並允許網路架構師從中央儀表板管理數十個物業。
根據預測,WiFi as a Service 市場規模將從 2025 年的 92.7 億美元增長到 2030 年的 219.6 億美元,複合年增長率為 18.8% (MarketsandMarkets, 2025)。雲端管理的 WLAN 服務在 2024 年錄得 6% 的按年營收增長,表現明顯優於整體網路市場 (650 Group, 2024)。
多租戶環境下的 iPSK 需求
在租賃住宅 (BTR) 物業中,最具決定性的技術挑戰是規模化的租戶隔離。您有數百個住戶共享同一個實體基礎設施。
標準的 WPA2 / WPA3 - Personal 在整個網路中使用單一預共享金鑰 (PSK)。對於多住戶單元 (MDU) 來說,這本質上是不安全的:一個洩露的密碼就會危及整棟大樓,而且住戶可以在同一個網路區段上看到彼此的裝置。相反地,採用 IEEE 802.1X 的 WPA3 - Enterprise 雖然提供了極佳的安全性,但在住宅環境中卻行不通,因為智慧電視、遊戲主機和 IoT 裝置不支援使用者名稱和密碼驗證 - 它們沒有瀏覽器或鍵盤來完成此流程。
解決方案是 Identity Pre-Shared Key (iPSK),在不同廠商中也被稱為 PPSK (HPE Aruba) 或個人專屬網路 (Cisco Meraki)。iPSK 允許網路為每位住戶發行一個專屬密碼。RADIUS 伺服器會將該特定密碼連結到專屬的虛擬區域網路 (VLAN)。
當住戶使用其專屬金鑰連接智慧型手機、筆記型電腦和智慧喇叭時,網路會將它們分組到一個個人區域網路 (PAN) 中。住戶的裝置可以自然地探索彼此並進行通訊 - 從而實現無縫的投放和智慧家庭控制 - 同時與大樓中的其他所有住戶保持完全隔離。一棟擁有 200 個單元、運行 iPSK 的大樓通常能同時管理 3,000 到 5,000 台連接裝置 (Purple 內部數據, 2024)。
硬體與實體層設計
就實體層而言,WiFi 6 (IEEE 802.11ax) 是基準標準。WiFi 6 引入了正交分頻多重存取 (OFDMA),透過將通道分割為子通道,允許單一 AP 同時與多個裝置進行通訊。這極大地提高了高密度環境中的效能,而在這些環境中,舊有的 WiFi 5 基地台只能依序對用戶端進行排隊。
AP 的配置位置至關重要,且經常被不當處理。將 AP 放置在走廊的傳統做法會迫使訊號穿透防火門和浴室,從而導致嚴重的衰減。最佳實踐要求在房內進行配置 - 通常是每戶一台 AP,或每兩戶一台 AP - 並透過 Cat 6A 網路線實體連線回 PoE 交換器。每台 AP 都必須實體連線;網狀網路回程不適用於企業級住宅部署。
實作指南
步驟 1:射頻規劃與現場勘測
在開始佈線之前,請使用 Ekahau 或 iBwave 等工具執行預測性射頻勘測。在多住戶單元 (MDU) 中,同通道干擾是影響效能的主要威脅。在 2.4 GHz 頻段上設定 20 MHz 通道,並在 5 GHz 頻段上設定 40 MHz 通道,以最大化非重疊通道。在部署前記錄您的通道計劃,並隨著射頻環境的變化每季進行審查。
步驟 2:選擇硬體與軟體重疊層
從標準清單中部署企業級基地台:Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 或 Fortinet。套用 Purple 與硬體無關的雲端重疊層,以管理 iPSK 驗證、住戶登入流程和分析。Purple 的軟體重疊層可在所有八家廠商的硬體上運作,無需更換硬體。
步驟 3:設計您的 VLAN 架構
在進行任何設定之前,請規劃好您的網路區段。標準的租賃住宅 (BTR) 部署至少需要四個 VLAN:住戶 WiFi VLAN(每位住戶的 iPSK 隔離)、訪客 WiFi VLAN(供訪客、外送員和承包商使用 Captive Portal)、大樓系統 VLAN(閉路電視、門禁控制、建築管理系統 BMS)以及管理 VLAN(AP 管理流量,與所有使用者流量隔離)。在開始部署之前,請先確保此架構獲得批准並記錄在案。
步驟 4:自動化住戶生命週期
將 WiFi 管理平台與您的物業管理軟體 (PMS) 進行整合。簽署租約時,系統會自動產生一個 iPSK 並透過電子郵件發送給住戶。租期結束時,系統會撤銷該特定金鑰,而不會影響任何其他住戶。這完全免除了手動密碼管理,並確保網路在每次租約更迭時都保持安全。
步驟 5:正確調整網際網路上行頻寬大小
在尖峰同時使用時,為每戶配置 5 至 10 Mbps 的專用專線頻寬。請勿將有共享爭用的寬頻產品用於大樓的上行鏈路。專線可提供對稱頻寬、保證的 SLA,且在同一電路上不會與其他客戶產生爭用。對於入住率為 80% 的 200 戶大樓,請規劃至少 800 Mbps 至 1.6 Gbps 的承諾頻寬。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。
最佳實踐
對於大廳、健身房和共享工作空間等公共區域的 Guest WiFi,請部署一個帶有 Captive Portal 的獨立 SSID,以收集訪客數據和同意書。這與住戶的 iPSK 網路不同,且應位於其專屬的 VLAN 上。Purple 的 WiFi Analytics 平台將此數據層與您的 CRM 和行銷工具連結,讓您能夠了解住戶和訪客如何使用您的共享空間。
對於在初始設定時使用藍牙或臨時區域網路的 IoT 和智慧家庭裝置,請確保您的住戶 VLAN 設定允許裝置完成其配對流程。大多數智慧家庭裝置需要與控制應用程式位於同一個邏輯網路中,而 iPSK 本身就支援此功能。請參閱 Three SSIDs to rule them all: guest, Passpoint, and IoT WiFi 以獲取跨使用場景之 SSID 架構的詳細分析。
為了符合安全合規性,請確保您的大樓系統 VLAN 與所有住戶流量之間設有防火牆隔離。如果您在物業內的任何地方(停車場、設施預訂)處理刷卡付款,PCI-DSS 要求付款系統必須與住戶或訪客可存取的任何網路區段隔離。請保留所有網路存取的稽核日誌至少 90 天,以符合 GDPR 和 Cyber Essentials 的要求。
疑難排解與風險緩釋
Chromecast 問題。 如果住戶無法投放至其電視,請驗證在其特定的 VLAN 內已停用用戶端隔離(client isolation),同時在 VLAN 之間仍保持強制隔離。iPSK 會建立每戶專屬的安全泡泡,但 VLAN 設定必須允許 VLAN 內的裝置探索,投放功能才能正常運作。
遊戲主機上的嚴格 NAT。 PlayStation、Xbox 和 Nintendo Switch 在進行線上多人遊戲時需要開放型(Open)或 Type 2 的 NAT。請確保您針對住戶 VLAN 的防火牆規則能正確處理 UPnP 和 CGNAT。在全域過度收緊 NAT 以減少受攻擊面會破壞住戶的遊戲體驗,並產生大量的支援需求。
私接存取點(Rogue AP)。 住戶可能會出於習慣插上自己的路由器,從而產生干擾和安全漏洞。請在您的雲端控制器上啟用私接 AP 偵測。偵測到私接 AP 時,系統會警示您的中央 IT 團隊,並可自動在網路上封鎖該違規裝置的 MAC 位址。 大規模部署消費級硬體。 最常見的部署失敗案例是使用消費級 Mesh 網狀網路硬體以降低前期成本。消費級硬體缺乏處理單一 200 戶大樓中、每戶 15 到 25 台裝置所需的處理能力,且不支援 iPSK 隔離所需的 VLAN 功能。對於 BTR 住宅部署而言,採用標準供應商清單中的企業級硬體是不可妥協的要求。
投資報酬率(ROI)與業務影響
將託管 WiFi 作為一項生活便利設施進行部署,可帶來可衡量的報酬。產業基準指出,提供優質、即開即用連線能力的大樓,每戶每月可獲得 20 到 40 美元的租金溢價(全美公寓協會 National Apartment Association,2024 年)。配備託管 WiFi 的大樓空置期也減少了 5 到 10 天,因為在入住當天,各個戶別便已完全準備就緒可供使用。
在計算商業案例時,請將自建硬體上託管軟體層的每門成本,與便利設施費用產生的收入進行對比。對於保留基礎設施控制權,而非將其外包給零售寬頻供應商(從而讓其賺取價值)的營運商而言,此模式始終能帶來正向的淨營運收入(NOI)。
對於管理混合用途開發項目的 零售 與 飯店餐飲 營運商,相同的雲端託管基礎設施可同時為住戶和商業租戶提供連線,並透過 Purple 的 Multi-Tenant WiFi 隔離每個企業的流量,其安全性與隔離個別住戶完全相同。使用 Purple 平台的 交通運輸 樞紐與 醫療保健 機構皆受益於相同的硬體無關架構,且 Purple 的 ISO 27001、GDPR、CCPA 與 Cyber Essentials 認證涵蓋了所有部署。
分級服務模式與收入增長
雲端託管平台無需變更硬體即可提供分級服務。您可以提供基本速度的標準住宅方案,以及較高吞吐量的優質方案(以電競方案或居家辦公方案進行行銷),並透過雲端控制器在 VLAN 層級實施速度原則。在儀表板中將住戶從標準版升級到優質版只需幾秒鐘,且無需工程師現場存取。此模式將單一的便利設施成本轉化為分級的收入來源。
Purple 的平台透過每 VLAN 的 QoS 原則來支援此功能,允許營運商針對每個住戶區段設定下載與上傳速率限制。結合 PMS 整合,住戶可以透過住戶入口網站自行升級方案,並由物業管理系統處理帳單。
合規性與數據落地
處理住戶身分識別數據的雲端託管 WiFi 平台,必須符合英國與歐盟的 GDPR 以及加州的 CCPA。Purple 將數據儲存在歐盟、英國或美國區域,並於佈署時進行選擇。可識別住戶的身分網路日誌應僅在安全和營運需要的情況下保留 - 六個月是住宅部署常見的上限。 對於包含處理卡片支付的零售或餐飲租戶的綜合開發項目,PCI-DSS 合規性要求將付款終端與居民或訪客可存取的任何網路區段進行隔離。大樓系統 VLAN 必須與所有居民和訪客流量建立防火牆隔離,並在分發交換器層強制執行存取控制清單 (ACL)。
Purple 擁有 ISO 27001、GDPR、CCPA、Cyber Essentials 和 B Corp 認證。這些認證適用於所有部署,並可在盡職調查流程中供審查。
綜合 BTR 開發項目的網路設計
現代 BTR 開發項目越來越多地將住宅單元與地面層的零售、共同工作空間和餐飲店相結合。單一雲端管理的 WiFi 平台可以從單一硬體設備中服務所有這些使用場景,並透過 VLAN 和 SSID 策略強制執行邏輯隔離。
對於住宅樓層,部署上述的 iPSK 多租戶 WiFi 架構。對於商業地面層,部署具有 Captive Portal 的獨立訪客 WiFi SSID,為零售購物者和共同工作會員提供具有其自身品牌和數據擷取流程的獨特網路體驗。Purple 的平台在同一個雲端儀表板中管理這兩個 SSID,並提供每個區域的獨立分析檢視。
對於需要跨多次存取進行持續、基於憑證之存取的共同工作會員,Purple 的 SecurePass 附加功能透過 EAP-TLS 提供基於憑證的驗證,為會員完全免除 Captive Portal,同時為單日訪客保留該功能。這複製了企業租戶所期望的企業級 WiFi 體驗,而無需獨立的網路基礎設施。
核心設計原則是,每個使用者群體 - 居民、零售購物者、共同工作會員、大樓員工和 IoT 裝置 - 都位於其自身的 VLAN 上,並擁有其自身的存取策略。雲端控制器在建築物中的每個存取點上一致地強制執行這些策略,無論您部署的是哪家廠商的硬體。
關鍵定義
Identity Pre-Shared Key (iPSK)
一種安全機制,為同一個 SSID 上的個別使用者或裝置分配唯一的 WiFi 密碼,並透過 RADIUS 驗證將各自路由到特定的 VLAN。廠商將其稱為 PPSK(HPE Aruba)或個人專屬網路(Cisco Meraki)。
對於 MDU 和 BTR 部署至關重要,可提供租戶隔離而無需複雜的 802.1X 憑證基礎架構。支援所有消費級裝置,包括無螢幕 IoT 硬體。
Virtual Local Area Network (VLAN)
一種邏輯子網路,用於將一組裝置進行分組,並將其流量與同一實體網路基礎架構上的其他裝置進行隔離。
在 BTR 部署中用於將住戶流量與大樓系統分離,並將個別住戶彼此隔離。當付款系統共享實體基礎架構時,這也是符合 PCI DSS 合規性所必需的。
雲端管理面
負責處理網路配置、原則執行、韌體更新和監控的託管基礎架構,與處理無線電流量的實體存取點相分離。
允許 IT 團隊遠端管理多個場所,無需現場控制器硬體。支援零接觸部署:將 AP 運送到現場,插上電源,即可完成自動配置。
個人區域網路 (PAN)
一種個人網路環境,特定使用者的裝置可在其中安全地相互通訊,同時與同一實體網路上的所有其他使用者保持隔離。
由 iPSK 動態建立,允許住戶在共享大樓中安全地使用投放裝置、智慧音箱和智慧家庭自動化設備。
IEEE 802.1X
一項用於基於連接埠之網路存取控制的 IEEE 標準,在授予網路存取權限之前,需要透過使用者名稱和密碼或數位憑證(EAP-TLS、PEAP)進行強固的驗證。
對員工和企業網路而言高度安全,但通常不適用於缺乏提供憑證能力的住宅 IoT 裝置。iPSK 可在沒有相容性限制的情況下提供同等的安全效果。
Captive Portal
使用者在獲得網路存取權限之前必須檢視並進行互動的網頁。常用於公共 WiFi 網路上的條款接受、數據獲取和付款。
適用於零售消費者和飯店房客,以獲取第一方數據和同意。但不適用於永久住戶,因為無螢幕的 IoT 裝置無法完成基於瀏覽器的驗證流程。
正交頻分多址 (OFDMA)
WiFi 6 (IEEE 802.11ax) 的一項功能,允許單一存取點透過將頻道劃分為稱為資源單元(Resource Units)的較小副頻道,同時為多個用戶端提供服務。
對於在高度密集的多住戶單元(MDU)環境中維持效能至關重要,在這些環境中,每戶家庭有 15 到 25 台裝置在同一個存取點上競爭傳輸時間。
RADIUS (Remote Authentication Dial-In User Service)
一種網路協定,為連接到網路的使用者提供集中式的驗證、授權和計費(AAA)服務。在 iPSK 部署中,RADIUS 伺服器會將每個唯一的預先共用金鑰對應到特定的 VLAN。
iPSK 背後的驗證引擎。在雲端管理部署中,RADIUS 伺服器運行於雲端而非本地端,從而消除了通訊機房中的硬體依賴。
範例
某家物業開發商正在為一棟擁有 250 個單元的「建屋出租」(Build-to-Rent)大樓進行網路設計定案。他們計劃將基地台安裝在中央走廊以節省佈線成本,並打算對整棟大樓使用標準的 WPA3-Personal 密碼,並在每個月有住戶搬出時進行變更。
開發商在施工開始前必須重新設計實體層與邏輯層。在實體層方面,AP 必須從走廊移至單元內部 - 每兩個單元至少配置一個 AP - 以避免訊號因防火門和套房衛浴牆壁而衰減。在邏輯層方面,單一 WPA3-Personal 密碼必須替換為雲端託管的 iPSK 部署。250 個單元中的每一個都會獲得一個繫結至專屬 VLAN 的唯一金鑰,以確保住戶隱私並支援智慧家庭裝置,而無需每月進行全棟大樓的密碼輪替。PMS 整合可在簽署租約時自動產生金鑰,並在搬出時自動撤銷。單元內 AP 部署的佈線成本,將在 12 個月內透過每單元每月 20 至 40 英鎊的便利設施溢價得以回收。
某家學生宿舍營運商正在為擁有 400 個床位的開發項目準備 9 月份的入學入住。他們擁有雲端託管網路,但目前要求學生每 24 小時必須透過 Captive Portal 登入一次。學生們抱怨他們的遊戲主機和智慧喇叭無法連線,IT 服務台已應接不暇。
營運商必須從 Captive Portal(訪客 WiFi 模式)轉移到 iPSK(多租戶模式)。Captive Portal 需要瀏覽器進行驗證,因此與主機和智慧喇叭等無螢幕(headless)裝置不相容。營運商應在抵達前向每位學生發放唯一的 iPSK - 隨住宿確認信一起發送電子郵件 - 以便在搬入當天,學生可以像在家中一樣連線他們的所有裝置。裝置在整個學年內都保持持續連線。雲端控制器透過學生記錄系統的 CSV 匯入,批次處理 9 月份新生的佈建,從而完全消除了服務台的排隊人潮。
練習題
Q1. 您是一家 BTR(長租公寓)營運商的 IT 總監,正在為一個擁有 150 個單元的新開發項目部署 WiFi。營運團隊希望使用 Captive Portal 來收集住戶的電子郵件地址以進行行銷。您會給他們什麼建議?
提示:考量住戶將攜帶的裝置類型 - 智慧電視、遊戲主機、智慧音箱 - 以及 Captive Portal 如何驗證使用者。
查看標準答案
建議不要對住戶使用 Captive Portal。Captive Portal 需要瀏覽器才能完成驗證流程,這會導致無螢幕的 IoT 裝置(智慧音箱、遊戲主機、智慧電視)無法使用,因為它們無法轉譯登入網頁。相反地,應為住戶部署 iPSK 架構,並將其與 PMS 整合,以便在簽署租約時獲取住戶資料。將 Captive Portal 專門保留給大廳、健身房和共同工作空間的臨時訪客,在這些空間進行數據獲取和同意收集才是合適的。
Q2. 擁有 200 個單元的 BTR 大樓中,有一位住戶反映他們無法在 PlayStation 5 上進行線上多人遊戲,並收到「Strict NAT」或「NAT Type 3」錯誤。該網路使用 iPSK 和單一住戶 VLAN 隔離。可能的配置問題是什麼?您該如何解決?
提示:查看輸出流量如何從住戶 VLAN 導向網際網路,特別是 NAT 和 UPnP 配置。
查看標準答案
管理住戶 VLAN 的防火牆規則可能對遊戲流量過於嚴格。PlayStation 線上多人遊戲需要 Open 或 Type 2 NAT。您必須調整電信級 NAT (CGNAT) 設定並為住戶 VLAN 範圍啟用 UPnP,以允許遊戲流量所需的連接埠。請勿進行全域的 NAT 放寬,而應專門針對住戶 VLAN 子網路套用此變更,以維持住戶之間的隔離。
Q3. 為了降低成本,承包商建議在一棟擁有 120 個單位的學生宿舍大樓中,專門在走廊裝設 WiFi 6 無線基地台,每隔 15 公尺配置一台。您為什麼應該拒絕這種設計?您應該改為指定何種方案?
提示:思考走廊 AP 與房間內裝置之間的實體障礙物,以及每個障礙物所造成的訊號衰減。
查看標準答案
拒絕該設計,因為走廊配置會迫使射頻訊號在到達使用者裝置之前,穿透厚重的防火通道門和套房浴室牆壁。每扇防火門會造成 15 至 20 dB 的訊號衰減,這是極佳連線與無法使用連線之間的關鍵差距。應改為指定房內 AP 配置(每房一台 AP,或每兩房一台 AP),安裝在天花板或門上方,並透過 Cat 6A 實線連接至樓層 IDF。在開始佈線之前,先使用 Ekahau 進行預測性射頻評估以驗證配置位置。
常見問題
What is cloud-managed WiFi and how does it differ from on-premises controller architectures?
Cloud-managed WiFi decouples the network control and management planes from physical on-premises controller hardware. Access points connect securely via outbound HTTPS/TLS to a centralized cloud management platform. While control policies, firmware updates, and RF analytics are orchestrated from the cloud, data plane packet forwarding remains local at the edge switch. This eliminates controller hardware single points of failure, reduces remote truck rolls, and provides elastic scalability across distributed estates.
How does Identity PSK (iPSK) isolate tenants in a multi-tenant cloud WiFi deployment?
Identity PSK (also known as MPSK or DPSK) enables network administrators to broadcast a single SSID while assigning a distinct pre-shared key to each tenant or apartment. When a client authenticates, the cloud RADIUS server inspects the passphrase and dynamically steers the client to their specific 802.1Q VLAN. This creates an isolated Personal Area Network (PAN) per residence, preventing neighbor device discovery while eliminating SSID overhead on the RF spectrum.
How do you size Internet WAN bandwidth for multi-tenant cloud-managed WiFi?
Multi-tenant WAN sizing uses a 95th percentile concurrency oversubscription model rather than summing peak client limits. For multi-dwelling units (MDU), plan for 3 to 5 connected endpoints per resident with an average 25% peak concurrency. Allocating 3.5 to 5 Mbps of sustained WAN throughput per active concurrent device ensures smooth 4K streaming and video conferencing without bufferbloat.
How is PCI DSS compliance maintained on cloud-managed wireless networks?
PCI DSS compliance in cloud-managed environments requires strict Layer 2 and Layer 3 segmentation between payment card processing systems and guest or tenant WiFi. Cloud-managed firewalls enforce automated egress filtering, continuous rogue AP detection (WIPS), role-based access control, and centralized audit logging without storing cardholder data in cloud controller telemetry.
How should businesses handle guest onboarding on a cloud-managed network?
Guest traffic should be routed to an isolated DMZ subnet utilizing an enterprise captive portal like Purple. Guests authenticate via self-service SMS, email registration, or social sign-on, accept terms of use, and are granted limited-duration access with client-to-client Layer 2 isolation enforced on the access point, protecting internal corporate systems from guest device probes.
繼續閱讀本系列
如何在 Cisco Meraki、HPE Aruba 與 Ruckus 上部署 iPSK
本實用參考指南展示了如何在 Cisco Meraki 上部署 iPSK、在 HPE Aruba Central 上部署 MPSK 以及在 Ruckus SmartZone 上部署 DPSK,並附帶簡短的 UniFi PPSK 附錄。內容重點在於金鑰核發、VLAN 或策略配置、RADIUS 決策流程,以及證明部署能在實際場域正常運作的撤銷測試。
整建網際網路協議與託管 WiFi:哪種模式適合您的建築
這是一份針對物業、IT 和營運負責人的實用採購參考,比較了住戶自付的零售寬頻、整建網際網路協議以及託管 WiFi。其中釐清了所有權、住戶入住、安全、成本範圍和合約退場機制,並採用了美國整建網際網路框架和英國的對等概念。
Apartment WiFi 解決方案:企業完整指南
本指南涵蓋了 Build to Rent(BTR)和多住戶住宅(MDU)物業中 Apartment WiFi 解決方案的架構、部署和商業案例。它解釋了 Identity Pre-Shared Key (iPSK) 技術如何為每位住戶建立安全、隔離的網路泡泡,同時支援智慧裝置和物聯網。物業開發商、房東和 BTR 營運商將能在此獲得具體的部署指引、ROI 數據和實際執行情境。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。