
云端管理 WiFi 解决方案:商业部署指南 | Purple
在多租户和商业建筑中部署云端管理 WiFi。对比架构、配置 iPSK 与 VLAN 隔离,并对 TCO 和设施投资回报率(ROI)进行建模。
Video overview
收听本指南
查看播客转录
核心系列的一部分:多租户 WiFi 指南 →
Cloud-managed WiFi architecture & ROI calculator
Model access point density, WAN uplink capacity, tenant isolation security, and 3-year TCO savings when deploying cloud-managed WiFi across multi-tenant properties, offices, and commercial estates.
1. Property & deployment parameters
High-density residential housing, build-to-rent (BTR), and student accommodation requiring private personal area networks (PANs) per apartment.
2. Architectural sizing and ROI projection
Enterprise zero-trust (iPSK)- Deploy Identity PSK (iPSK) per unit to create private Personal Area Networks (PANs) on a single unified SSID.
- Use cloud Zero-Touch Provisioning (ZTP) to ship pre-configured APs directly to properties for plug-and-play field installation.
- Configure Layer 2 client isolation with selective mDNS proxying so residents can cast to local media streamers without seeing neighbours.
Consult with a Purple Enterprise WiFi Architect
Get custom engineering validation for your property estate, including RF AP placement surveys, cloud controller migration blueprints, and automated tenant iPSK provisioning.
执行摘要
在长租公寓 (BTR) 和多住户单元 (MDU) 领域,高性能的网络连接已不再是可有可无的升级选择,而是最关键的基础设施。强制让租户自行办理宽带合同并安装消费级路由器的传统模式,会导致严重的射频 (RF) 干扰、延迟入住,并流失可观的收益。
云管理 WiFi 解决方案代表了住宅运营商的现代标准。通过将管理层面与物理接入点分离,您无需在现场部署昂贵的控制器硬件,即可在单一平台上实现对整个资产组合的全局可视化管理。Purple 在全球 80,000 多个活跃场所运行,可用性达 99.999%,服务于 3.5 亿独立用户,并在 2024 年记录了 4.4 亿次登录(Purple 内部数据,2024 年)。
至关重要的是,当与身份预共享密钥 (iPSK) 技术相结合时,云管理网络能够让您提供真正的“即开即用”体验。租户入住后,使用唯一的凭据即可立即连接,并享受支持其所有智能设备的私密、安全网络。这种方法缩短了空置期,带来了可观的租金溢价,并将一项公用事业成本转化为净营业收入的增长引擎。
技术深度解析
云架构与本地控制器对比
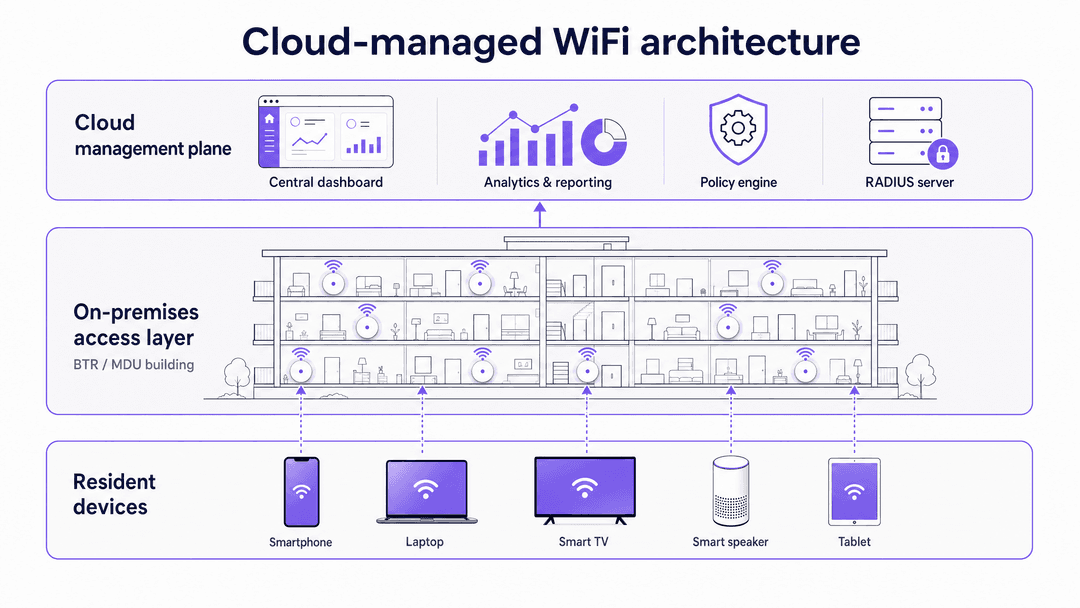
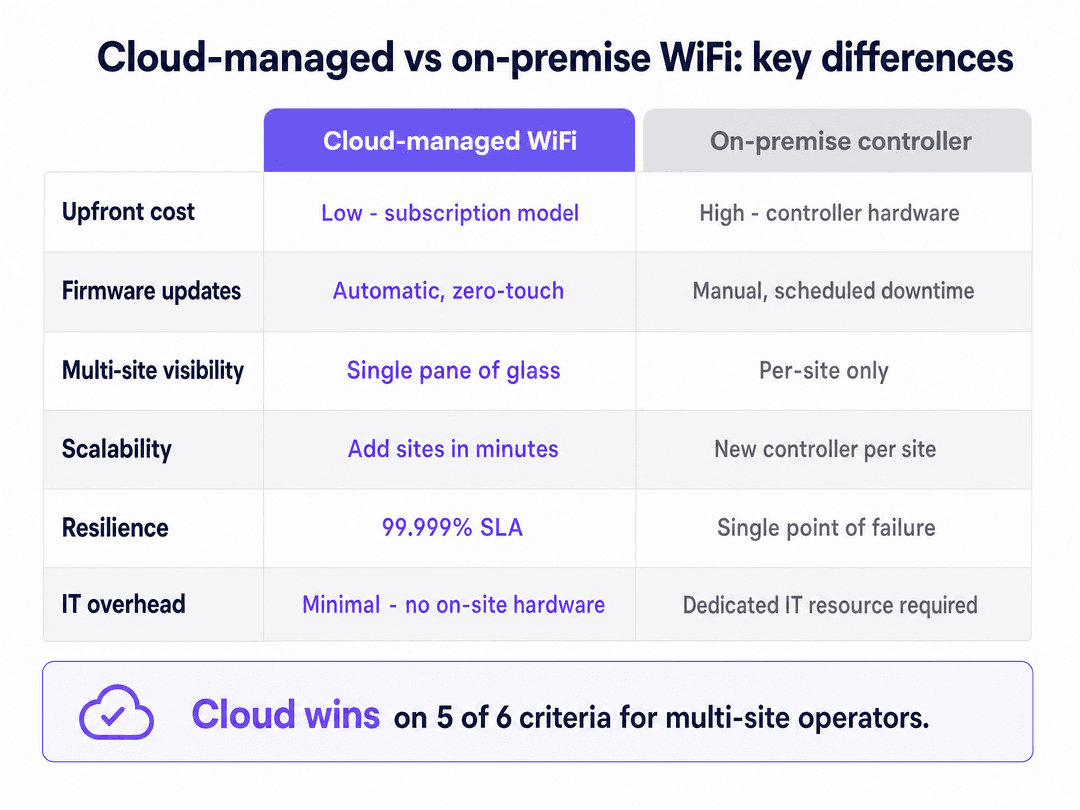
企业级 WiFi 架构已经发生了根本性的转变。在过去,部署企业级网络需要本地无线局域网控制器 (WLC) 来管理流量、执行策略并协调接入点之间的漫游。这种模式每个建筑都需要专用的 IT 资源,并在通信机房中引入了单点故障。
云管理 WiFi 解决方案将控制和管理平面移动到托管数据中心。接入点 (AP) 则在本地处理数据平面。如果与云控制器的连接断开,AP 将继续路由本地流量,并使用缓存的策略对已知设备进行身份验证。这种架构可提供 99.999% 的在线率,并允许网络架构师从中央仪表板管理数十个物业。
根据预测,WiFi as a Service 市场规模将从 2025 年的 92.7 亿美元增长到 2030 年的 219.6 亿美元,复合年增长率为 18.8% (MarketsandMarkets, 2025)。云管理 WLAN 服务在 2024 年录得 6% 的同比增长,显著跑赢了更广泛的网络市场 (650 Group, 2024)。
多租户环境下的 iPSK 需求
长租公寓 (BTR) 物业中决定性的技术挑战是大规模的租户隔离。您有数百个家庭共享相同的物理基础设施。
标准的 WPA2/WPA3-Personal 在整个网络中使用单一的预共享密钥 (PSK)。这对于多租户住宅 (MDU) 来说存在根本性的安全隐患:一个泄露的密码就会危及整栋建筑,而且居民可以在同一个网络段上看到彼此的设备。相反,带有 IEEE 802.1X 的 WPA3-Enterprise 提供了出色的安全性,但在住宅场景中却无法使用,因为智能电视、游戏机和 IoT 设备不支持用户名和密码身份验证 - 它们没有浏览器或键盘来完成该流程。
解决方案是 Identity Pre-Shared Key (iPSK),在不同厂商中也被称为 PPSK (HPE Aruba) 或个人专用网络 (Cisco Meraki)。iPSK 允许网络为每个居民分配一个唯一的密码。RADIUS 服务器将该特定密码链接到专用的虚拟局域网 (VLAN)。
当居民使用其唯一的密钥连接其智能手机、笔记本电脑和智能音箱时,网络会将它们分组到一个私有局域网 (PAN) 中。居民的设备可以原生发现并相互通信 - 从而实现无缝投屏和智能家居控制 - 同时与大楼中的其他所有居民完全隔离。一个拥有 200 个套间的建筑运行 iPSK 通常需要同时管理 3,000 到 5,000 台连接设备 (Purple 内部数据, 2024)。
硬件和物理层设计
在物理层上,WiFi 6 (IEEE 802.11ax) 是基准标准。WiFi 6 引入了正交频分多址 (OFDMA) 技术,该技术通过将信道划分为子信道,允许单个 AP 同时与多个设备进行通信。这极大地提高了高密度环境中的性能,而在这些环境中,传统的 WiFi 5 接入点只能对客户端进行顺序排队。
AP 的部署位置至关重要,且经常被不当处理。将 AP 部署在走廊的传统做法会迫使信号穿透防火门和浴室,从而导致严重的信号衰减。最佳实践是进行室内布置 - 通常是每套单元配备一个 AP,或每两套单元配备一个 AP - 并通过 Cat 6A 线缆硬接线连接回 PoE 交换机。每个 AP 都必须采用有线连接;网状网回传并不适合企业级住宅部署。
实施指南
第 1 步:射频规划和现场勘测
在开始布线之前,使用 Ekahau 或 iBwave 等工具进行预测性射频勘测。在多住宅单元 (MDU) 中,同信道干扰是影响性能的主要威胁。在 2.4 GHz 频段上配置 20 MHz 信道,在 5 GHz 频段上配置 40 MHz 信道,以最大程度地增加非重叠信道。在部署前记录您的信道规划,并随着射频环境的变化每季度进行一次审查。
第 2 步:选择硬件和软件覆盖层
部署标准列表中的企业级接入点:Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme 或者是 Fortinet。应用 Purple 独立于硬件的云端覆盖层来管理 iPSK 认证、住户入网流程和分析。Purple 的软件覆盖层可在所有这八家厂商的设备上运行,无需更换硬件。
第 3 步:设计您的 VLAN 架构
在进行任何配置之前,规划好您的网络分段。一个标准的联排租赁住宅 (BTR) 部署至少需要四个 VLAN:住户 WiFi VLAN(基于每个住户的 iPSK 隔离)、访客 WiFi VLAN(供使用 Captive Portal 的访客、送货司机和承包商使用)、大楼系统 VLAN(闭路电视、门禁控制、楼宇管理系统)以及管理 VLAN(AP 管理流量,与所有用户流量隔离)。在开始部署之前,确保此架构获得批准并记录在案。
第 4 步:自动管理住户生命周期
将 WiFi 管理平台与您的物业管理软件 (PMS) 进行集成。签署租约后,系统会自动生成一个 iPSK 并通过电子邮件发送给住户。租约结束时,系统会撤销该特定密钥,而不会影响任何其他住户。这完全消除了手动密码管理的麻烦,并确保网络在每次租期交接时保持安全。
第 5 步:正确估算互联网上行链路带宽
在并发高峰期,为每个套间配置 5 到 10 Mbps 的专用专线带宽。请勿在建筑上行链路中使用有竞争的宽带产品。专线可提供对称带宽、有保障的 SLA,并且在同一电路上不会与其他客户产生竞争。对于入住率为 80% 的 200 套间建筑,计划至少 800 Mbps 至 1.6 Gbps 的承诺带宽。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。
最佳实践
对于大堂、健身房和联合办公空间等公共区域的 Guest WiFi,请部署带有 Captive Portal 的独立 SSID,以收集访客数据和同意。这与住户的 iPSK 网络不同,应位于其自身的 VLAN 上。Purple 的 WiFi Analytics 平台将此数据层连接到您的 CRM 和营销工具,使您能够了解住户和访客如何使用您的共享空间。
对于使用蓝牙或临时本地网络进行初始设置的 IoT 和智能家居设备,请确保您的住户 VLAN 配置允许该设备完成其配对流程。大多数智能家居设备需要与控制应用位于同一个逻辑网络中,而 iPSK 本身支持这一点。有关跨用例的 SSID 架构详细分析,请参阅 Three SSIDs to rule them all: guest, Passpoint, and IoT WiFi。
为了符合安全合规性,请确保您的建筑系统 VLAN 与所有住户流量之间设有防火墙。如果您在物业的任何地方(停车、设施预订)处理卡支付,PCI-DSS 要求将支付系统与住户或访客可访问的任何网络段隔离。保留所有网络访问的审计日志至少 90 天,以满足 GDPR 和 Cyber Essentials 要求。
故障排除与风险缓解
Chromecast 问题。 如果住户无法投屏到其电视,请验证在其特定 VLAN 内是否已禁用客户端隔离,同时在 VLAN 之间保持强制隔离。iPSK 创建了每个住户的安全气泡,但 VLAN 配置必须允许 VLAN 内的设备发现,投屏功能才能正常工作。
游戏机上的严格 NAT。 PlayStation、Xbox 和 Nintendo Switch 在线多人游戏需要 Open 或 Type 2 NAT。确保您针对住户 VLAN 的防火墙规则正确处理 UPnP 和 CGNAT。在全局范围内收紧 NAT 以减少受攻击面会破坏住户的游戏体验,并产生大量的技术支持工作量。
流氓接入点。 住户可能会出于习惯插入自己的路由器,从而造成干扰和安全漏洞。在您的云控制器上启用流氓 AP 检测。当检测到流氓 AP 时,系统会向您的中央 IT 团队发送警报,并可自动在网络中阻止违规设备的 MAC 地址。 大规模应用消费级硬件的风险。 最常见的部署失败是使用消费级 Mesh 硬件来降低前期成本。消费级硬件缺乏处理 200 套公寓大楼中每户 15 到 25 台设备所需的处理能力,也不支持 iPSK 隔离所需的 VLAN 功能。对于 BTR 部署,选用权威供应商名单中的企业级硬件是不可逾越的底线。
投资回报率(ROI)与业务影响
将托管 WiFi 作为一项便利设施进行部署可以带来可衡量的回报。行业基准表明,提供优质、即开即用连接的大楼,每套公寓每月可获得 20 到 40 美元的租金溢价(美国公寓协会,2024 年)。配备托管 WiFi 的大楼,其空置期也会缩短 5 到 10 天,因为在入住当天,公寓就已经做好了立即使用的准备。
在计算商业案例时,可以将自主硬件上托管软件覆盖层的每户成本与便利设施费所产生的收益进行对比。对于保留基础设施控制权、而不是将其外包给捕获其价值的零售宽带提供商的运营商来说,该模式始终能带来正向的净营运收益(NOI)。
对于管理混合用途开发项目的 零售 和 酒店 运营商,相同的云托管基础设施可同时服务于居民和商业租户的连接,而 Purple 的多租户 WiFi 可以像隔离单个家庭一样安全地隔离每个企业的流量。使用 Purple 平台的 交通 枢纽和 医疗保健 机构也能从这种与硬件无关的架构中受益,Purple 的 ISO 27001、GDPR、CCPA 和 Cyber Essentials 认证覆盖了所有部署。
分级服务模式与收益提升
云托管平台无需更改硬件即可实现分级服务交付。您可以提供基本速度的标准住宅等级,以及提供更高吞吐量的优质等级(作为游戏玩家等级或居家办公等级进行推广),并在 VLAN 级别通过云控制器执行速度策略。在控制面板中,将居民从标准级升级到优质级只需几秒钟,无需工程师上门服务。这种模式将单一的便利设施成本转化为了分级的收入流。
Purple 平台通过每 VLAN QoS 策略对此提供支持,允许运营商为每个居民段设置下载和上传速率限制。结合 PMS 集成,居民可以通过居民门户网站自助进行等级升级,并由物业管理系统处理账单。
合规性与数据驻留
处理居民身份数据的云托管 WiFi 平台必须遵守英国和欧盟的 GDPR,以及加利福尼亚州的 CCPA。Purple 将数据存储在欧盟、英国或美国区域,这些区域可在配置时进行选择。可识别居民的网络日志应仅在安全和运营所需的时间内保留 - 对于住宅部署,六个月是常见的上限。
对于包含零售或餐饮租户且需要处理卡类支付的混合用途开发项目,PCI-DSS 合规性要求将支付终端与居民或访客可访问的任何网络段进行隔离。大楼系统 VLAN 必须与所有居民和访客流量进行防火墙隔离,并在分发交换机层强制执行访问控制列表 (ACL)。
Purple 持有 ISO 27001、GDPR、CCPA、Cyber Essentials 以及 B Corp 认证。这些认证适用于所有部署,并可在尽职调查过程中提供以供审查。
混合用途 BTR 开发项目的网络设计
现代 BTR 开发项目越来越多地将住宅单元与底层零售、联合办公空间和餐饮场所结合在一起。单个云端管理的 WiFi 平台可以通过一套硬件设备服务于所有这些使用场景,并通过 VLAN 和 SSID 策略实施逻辑隔离。
对于住宅楼层,部署上述的 iPSK 多租户 WiFi 架构。对于商业底层,部署一个带有 Captive Portal 的独立访客 WiFi SSID,为零售购物者和联合办公会员提供具有独立品牌和数据捕获流程的独特网络体验。Purple 的平台从同一个云端仪表板管理这两个 SSID,并针对每个区域提供独立的分析视图。
对于需要跨多次访问进行持续、基于凭据访问的联合办公会员,Purple 的 SecurePass 插件通过 EAP-TLS 提供基于证书的身份验证,从而为会员完全免去了 Captive Portal,同时为单日访客保留该功能。这实现了企业租户所期待的企业级 WiFi 体验,而无需独立的网络基础设施。
核心设计原则是,每个用户群体 - 居民、零售购物者、联合办公会员、大楼员工和 IoT 设备 - 都位于其专属的 VLAN 上,并拥有自己的访问策略。云控制器在整栋大楼的每个接入点上一致地执行这些策略,无论您部署的是哪个厂商的硬件。
关键定义
Identity Pre-Shared Key (iPSK)
一种安全机制,可在同一 SSID 上为单个用户或设备分配唯一的 WiFi 密码,并通过 RADIUS 身份验证将每个用户或设备路由到特定的 VLAN。厂商将其称为 PPSK (HPE Aruba) 或个人专用网络 (Cisco Meraki)。
对于多住宅单元(MDU)和“建房出租”部署至关重要,可在不需要复杂的 802.1X 证书基础设施的情况下提供租户隔离。支持包括无屏幕物联网(IoT)硬件在内的所有消费级设备。
Virtual Local Area Network (VLAN)
一个逻辑子网,用于将一组设备进行分组,从而将其流量与同一物理网络基础设施上的其他设备进行隔离。
用于“建房出租”部署中,将住户流量与大楼系统隔离开来,并实现住户之间的相互隔离。当支付系统共享物理基础设施时,这也是满足 PCI DSS 合规性的必要条件。
云管理平台
负责处理网络配置、策略执行、固件更新和监控的托管基础设施 - 与处理无线电流量的物理接入点分离。
允许 IT 团队远程管理多个场所,而无需在现场部署控制器硬件。支持零接触配置:只需将 AP 运送到现场并插上电源,它即可自动完成配置。
个人局域网 (PAN)
一种个人网络环境,其中特定用户的设备可以相互进行安全通信,同时与同一物理网络上的所有其他用户保持隔离。
由 iPSK 动态创建,允许住户在共享楼宇中安全地使用投屏设备、智能音箱和智能家居自动化设备。
IEEE 802.1X
一项基于端口的网络访问控制的 IEEE 标准,要求在授予网络访问权限之前,通过用户名和密码或数字证书(EAP-TLS,PEAP)进行强身份验证。
对员工和企业网络高度安全,但通常不适用于缺乏凭据呈现能力的住宅 IoT 设备。iPSK 在没有兼容性限制的情况下提供了同等的安全效果。
Captive Portal
用户在获得网络访问权限之前必须查看并进行交互的网页。通常用于公共 WiFi 网络上的条款接受、数据采集和支付。
适用于零售顾客和酒店宾客,以获取第一方数据和同意。不适用于常住居民,因为无界面的 IoT 设备无法完成基于浏览器的身份验证流程。
正交频分多址 (OFDMA)
WiFi 6 (IEEE 802.11ax) 的一项功能,通过将信道划分为更小的称为资源单元(Resource Units)的子信道,允许单个接入点同时为多个客户端提供服务。
对于在每个家庭拥有 15 到 25 台设备竞争同一接入点空口时间的的高密度 MDU 环境中保持性能至关重要。
RADIUS (远程用户拨号认证服务)
一种网络协议,为连接到网络的用户提供集中式身份验证、授权和计费 (AAA)。在 iPSK 部署中,RADIUS 服务器将每个唯一的预共享密钥映射到特定的 VLAN。
iPSK 背后的身份验证引擎。在云管理部署中,RADIUS 服务器运行在云端而非本地,从而消除了机房对硬件的依赖。
应用实例
一家房地产开发商正在敲定一栋拥有 250 套住宅的“建房出租”(Build-to-Rent)大楼的网络设计。他们计划在中央走廊安装接入点以节省布线成本,并打算在整栋大楼中使用标准的 WPA3-Personal 密码,在每月有住户搬出时更换密码。
开发商必须在施工开始前重新设计物理层和逻辑层。在物理层上,AP 必须从走廊移动到室内位置 - 至少每两套住宅配备一个 AP - 以避免信号在穿过防火门和套房卫浴墙壁时发生衰减。在逻辑层上,单一的 WPA3-Personal 密码必须替换为云端管理的 iPSK 部署。250 套住宅中的每一套都将获得一个与专用 VLAN 绑定的唯一密钥,从而确保住户隐私并支持智能家居设备,而无需每月在大楼范围内轮换密码。PMS 集成可在签署租约时自动生成密钥,并在搬出时自动撤销。室内 AP 部署的布线成本将在 12 个月内通过每套住宅每月 20 至 40 英镑的设施溢价得到弥补。
一家学生公寓运营商正准备迎接拥有 400 个床位开发项目的九月开学季。他们拥有云端管理网络,但目前要求学生每 24 小时通过 Captive Portal 登录一次。学生们抱怨他们的游戏机和智能音箱无法连接,IT 服务台也已不堪重负。
运营商必须从 Captive Portal(访客 WiFi 模式)转变为 iPSK(多租户模式)。Captive Portal 需要浏览器进行身份验证,这使其与游戏机和智能音箱等无屏幕设备不兼容。运营商应在学生到达前为每位学生发放一个唯一的 iPSK - 在发送住宿确认邮件时一并发送 - 这样在入住当天,学生就可以像在家里一样连接他们的所有设备。设备在整个学年中保持持久连接。云控制器通过从学生档案系统批量导入 CSV 文件,处理九月份入学生源的配置,彻底消除了服务台的排队等待问题。
练习题
Q1. 您是一家 BTR 运营商的 IT 总监,正在一个拥有 150 套住宅的新开发项目中部署 WiFi。运营团队希望使用 Captive Portal 来收集住户的电子邮件地址以用于营销。您会给他们什么建议?
提示:考虑住户将携带的设备类型 - 智能电视、游戏机、智能音箱 - 以及 Captive Portal 如何对用户进行身份验证。
查看标准答案
建议不要对住户使用 Captive Portal。Captive Portal 需要浏览器来完成身份验证流程,这会导致无界面的 IoT 设备(智能音箱、游戏机、智能电视)无法使用,因为它们无法渲染登录页面。相反,应为住户部署 iPSK 架构,并将其与 PMS 集成,以便在签署租约时获取住户信息。将 Captive Portal 专属保留给大堂、健身房和联合办公空间等公共区域的临时访客,在这些区域进行数据采集和同意书收集是合适的。
Q2. 某栋拥有 200 套住宅的 BTR 楼宇中,有一位住户报告说他们无法在 PlayStation 5 上进行在线联机游戏,并收到 "Strict NAT" 或 "NAT Type 3" 错误。该网络使用 iPSK 和每户 VLAN 隔离。可能配置错误是什么?您如何解决?
提示:了解出站流量如何从住户 VLAN 传送到互联网,特别是 NAT 和 UPnP 配置。
查看标准答案
管理居民 VLAN 的防火墙规则可能对游戏流量限制过于严格。PlayStation 在线联机需要 Open 或 Type 2 NAT。您必须调整运营商级 NAT (CGNAT) 配置并为居民 VLAN 范围启用 UPnP,以允许游戏流量所需的端口。请勿全局放宽 NAT - 仅将更改专用于居民 VLAN 子网,以保持居民之间的隔离。
Q3. 为了降低成本,承包商建议在一个拥有 120 个单元的学生公寓楼的走廊中专门放置 WiFi 6 接入点,每隔 15 米部署一个。为什么您应该拒绝这种设计?您应该指定什么样的设计方案?
提示:思考走廊 AP 与房间内设备之间的物理屏障,以及每个屏障造成的信号衰减。
查看标准答案
拒绝该设计,因为将 AP 部署在走廊会迫使射频信号在到达用户设备之前穿透厚重的防火走廊门和套内浴室墙壁。每个防火门会造成 15 到 20 dB 的信号衰减,这直接决定了连接性能是优秀还是无法使用。应指定房内 AP 部署方案 - 每个房间一个 AP 或每两个房间一个 AP - 安装在天花板或门上方,通过 Cat 6A 有线连接到楼层 IDF。在开始布线之前,使用 Ekahau 进行预测性射频勘测以验证部署位置。
常见问题
What is cloud-managed WiFi and how does it differ from on-premises controller architectures?
Cloud-managed WiFi decouples the network control and management planes from physical on-premises controller hardware. Access points connect securely via outbound HTTPS/TLS to a centralized cloud management platform. While control policies, firmware updates, and RF analytics are orchestrated from the cloud, data plane packet forwarding remains local at the edge switch. This eliminates controller hardware single points of failure, reduces remote truck rolls, and provides elastic scalability across distributed estates.
How does Identity PSK (iPSK) isolate tenants in a multi-tenant cloud WiFi deployment?
Identity PSK (also known as MPSK or DPSK) enables network administrators to broadcast a single SSID while assigning a distinct pre-shared key to each tenant or apartment. When a client authenticates, the cloud RADIUS server inspects the passphrase and dynamically steers the client to their specific 802.1Q VLAN. This creates an isolated Personal Area Network (PAN) per residence, preventing neighbor device discovery while eliminating SSID overhead on the RF spectrum.
How do you size Internet WAN bandwidth for multi-tenant cloud-managed WiFi?
Multi-tenant WAN sizing uses a 95th percentile concurrency oversubscription model rather than summing peak client limits. For multi-dwelling units (MDU), plan for 3 to 5 connected endpoints per resident with an average 25% peak concurrency. Allocating 3.5 to 5 Mbps of sustained WAN throughput per active concurrent device ensures smooth 4K streaming and video conferencing without bufferbloat.
How is PCI DSS compliance maintained on cloud-managed wireless networks?
PCI DSS compliance in cloud-managed environments requires strict Layer 2 and Layer 3 segmentation between payment card processing systems and guest or tenant WiFi. Cloud-managed firewalls enforce automated egress filtering, continuous rogue AP detection (WIPS), role-based access control, and centralized audit logging without storing cardholder data in cloud controller telemetry.
How should businesses handle guest onboarding on a cloud-managed network?
Guest traffic should be routed to an isolated DMZ subnet utilizing an enterprise captive portal like Purple. Guests authenticate via self-service SMS, email registration, or social sign-on, accept terms of use, and are granted limited-duration access with client-to-client Layer 2 isolation enforced on the access point, protecting internal corporate systems from guest device probes.
继续阅读本系列
如何在 Cisco Meraki、HPE Aruba 和 Ruckus 上部署 iPSK
本实用参考指南演示了如何在 Cisco Meraki 上部署 iPSK、在 HPE Aruba Central 上部署 MPSK 以及在 Ruckus SmartZone 上部署 DPSK,并附带简短的 UniFi PPSK 附录。重点介绍密钥分发、VLAN 或策略分配、RADIUS 决策流以及证明部署在实际场所中正常工作的撤销测试。
大宗互联网协议与托管 WiFi:哪种模式适合您的建筑
一份面向物业、IT 和运营负责人的实用采购参考,对比了住户自付的零售宽带、大宗互联网协议和托管 WiFi。它明确了所有权、住户入住、安全、成本范围和合同退出的界限,并参考了美国大宗互联网框架及英国的对应概念。
公寓 WiFi 解决方案:面向企业的全面指南
本指南涵盖了 BTR(建设出租)和多户住宅物业中公寓 WiFi 解决方案的架构、部署和商业案例。它解释了 Identity Pre-Shared Key (iPSK) 技术如何为每位住户创建安全、隔离的网络气泡,同时支持智能设备和物联网。物业开发商、房东和 BTR 运营商将在此找到具有可行性的部署指导、投资回报率 (ROI) 数据以及实际实施场景。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。