
Solutions WiFi gérées dans le cloud : guide de déploiement en entreprise | Purple
Déployez un réseau WiFi géré dans le cloud au sein d'immeubles multi-locataires et commerciaux. Comparez les architectures, configurez l'isolation iPSK et VLAN, et modélisez le TCO et le ROI des services.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide du WiFi multi-locataires →
Cloud-managed WiFi architecture & ROI calculator
Model access point density, WAN uplink capacity, tenant isolation security, and 3-year TCO savings when deploying cloud-managed WiFi across multi-tenant properties, offices, and commercial estates.
1. Property & deployment parameters
High-density residential housing, build-to-rent (BTR), and student accommodation requiring private personal area networks (PANs) per apartment.
2. Architectural sizing and ROI projection
Enterprise zero-trust (iPSK)- Deploy Identity PSK (iPSK) per unit to create private Personal Area Networks (PANs) on a single unified SSID.
- Use cloud Zero-Touch Provisioning (ZTP) to ship pre-configured APs directly to properties for plug-and-play field installation.
- Configure Layer 2 client isolation with selective mDNS proxying so residents can cast to local media streamers without seeing neighbours.
Consult with a Purple Enterprise WiFi Architect
Get custom engineering validation for your property estate, including RF AP placement surveys, cloud controller migration blueprints, and automated tenant iPSK provisioning.
Synthèse
Dans les secteurs du Build-to-Rent (BTR) et du logement collectif (MDU), un accès internet haute performance n'est plus une option de confort - c'est le service public le plus critique. Le modèle traditionnel qui consiste à obliger les résidents à souscrire leurs propres abonnements haut débit et à installer des routeurs grand public crée de graves interférences de radiofréquence (RF), retarde les emménagements et passe à côté de revenus considérables.
Les solutions WiFi gérées dans le cloud représentent le standard moderne pour les opérateurs résidentiels. En séparant le plan de gestion des points d'accès physiques, vous bénéficiez d'une visibilité centralisée sur l'ensemble de votre portefeuille sans déployer de contrôleurs matériels coûteux sur site. Purple opère sur plus de 80 000 sites actifs avec une disponibilité de 99,999 %, au service de 350 millions d'utilisateurs uniques et enregistrant 440 millions de connexions en 2024 (données internes de Purple, 2024).
Essentiellement, lorsqu'il est associé à la technologie iPSK, un réseau géré dans le cloud vous permet d'offrir une véritable expérience de connexion instantanée. Les résidents emménagent, se connectent immédiatement à l'aide d'un identifiant unique et profitent d'un réseau privé et sécurisé qui prend en charge tous leurs appareils intelligents. Cette approche réduit les périodes de vacance, justifie un supplément de loyer mesurable et transforme un coût de service public en un levier de résultat net opérationnel.
Analyse technique approfondie
Architecture cloud vs contrôleurs physiques sur site
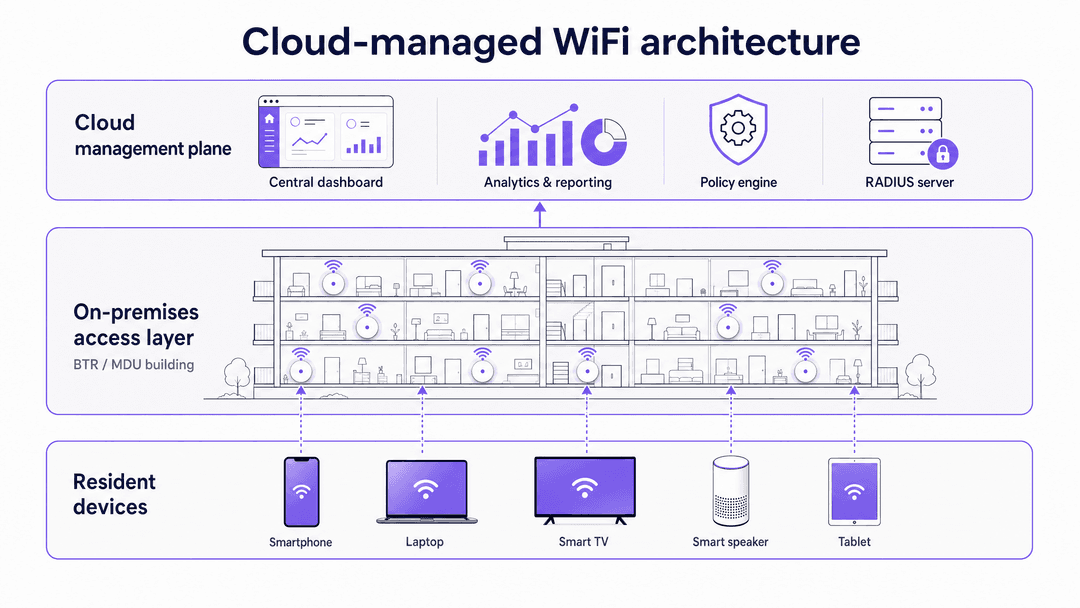
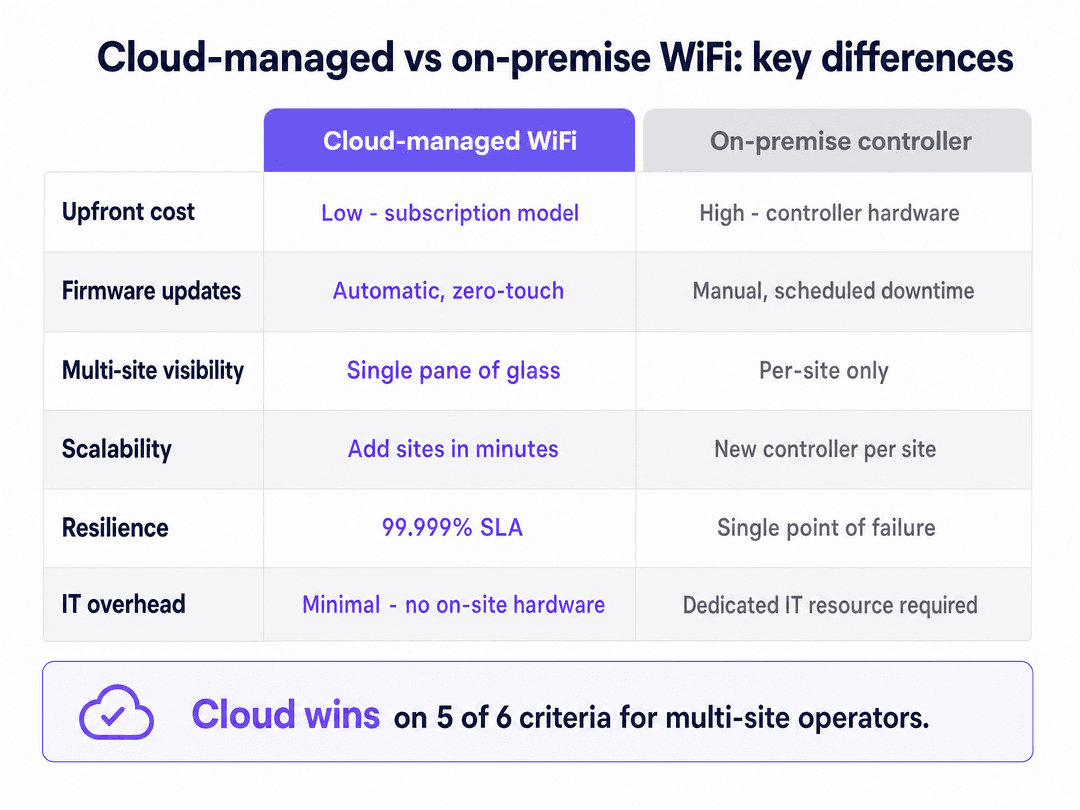
L'architecture des réseaux WiFi d'entreprise a fondamentalement évolué. Historiquement, le déploiement d'un réseau de classe entreprise nécessitait des contrôleurs LAN sans fil (WLC) physiques sur site pour gérer le trafic, appliquer les politiques et coordonner l'itinérance entre les points d'accès. Ce modèle exigeait des ressources informatiques dédiées par bâtiment et introduisait un point de défaillance unique dans la salle informatique.
Les solutions WiFi gérées dans le cloud déplacent les plans de contrôle et de gestion vers des centres de données hébergés. Les points d'accès gèrent le plan de données localement. Si la connexion au contrôleur cloud est coupée, les points d'accès continuent de router le trafic local et d'authentifier les appareils connus à l'aide de politiques mises en cache. Cette architecture offre une disponibilité de 99,999 % et permet aux architectes réseau de gérer des dizaines de propriétés à partir d'un tableau de bord central.
Le marché du WiFi as a Service devrait passer de 9,27 milliards de dollars en 2025 à 21,96 milliards de dollars d'ici 2030, avec un taux de croissance annuel composé (CAGR) de 18,8 % (MarketsandMarkets, 2025). Les services WLAN gérés dans le cloud ont enregistré une croissance de 6 % de leur chiffre d'affaires d'une année sur l'autre en 2024, surpassant largement le marché plus large des réseaux (650 Group, 2024).
La nécessité de l'iPSK pour les environnements multi-locataires
Le défi technique majeur dans un immeuble résidentiel géré (BTR) réside dans l'isolation des locataires à grande échelle. Vous avez des centaines de foyers qui partagent la même infrastructure physique.
La norme WPA2/WPA3-Personal utilise une clé pré-partagée (PSK) unique pour l'ensemble du réseau. Cela est fondamentalement non sécurisé pour un immeuble collectif : un seul mot de passe divulgué compromet tout le bâtiment, et les résidents peuvent voir les appareils des autres sur le même segment réseau. À l'inverse, WPA3-Enterprise avec la norme 802.1X offre une excellente sécurité, mais échoue dans un cadre résidentiel car les téléviseurs connectés, les consoles de jeux et les appareils IoT ne prennent pas en charge l'authentification par identifiant et mot de passe - ils ne disposent d'aucun navigateur ou clavier pour finaliser l'authentification.
La solution est l'Identity Pre-Shared Key (iPSK), appelée PPSK par des constructeurs comme HPE Aruba ou Personal Private Network par Cisco Meraki. L'iPSK permet au réseau de délivrer un mot de passe unique à chaque résident. Le serveur RADIUS associe ce mot de passe spécifique à un réseau local virtuel (VLAN) dédié.
Lorsqu'un résident connecte son smartphone, son ordinateur portable et son enceinte connectée à l'aide de sa clé unique, le réseau les regroupe au sein d'un réseau personnel privé (PAN). Les appareils du résident peuvent ainsi se détecter et communiquer entre eux de manière native - permettant une diffusion de contenu fluide et le contrôle de la maison connectée - tout en restant totalement isolés de tous les autres résidents du bâtiment. Un immeuble de 200 logements utilisant l'iPSK gère généralement entre 3 000 et 5 000 appareils connectés simultanément (données internes Purple, 2024).
Conception matérielle et couche physique
Pour la couche physique, le WiFi 6 (IEEE 802.11ax) est la norme de référence. Le WiFi 6 introduit l'accès multiple par répartition en fréquences orthogonales (OFDMA), qui permet à un point d'accès unique de communiquer avec plusieurs appareils simultanément en divisant les canaux en sous-canaux. Cela améliore considérablement les performances dans les environnements à forte densité où les anciens points d'accès WiFi 5 mettraient les clients en file d'attente de manière séquentielle.
Le positionnement des points d'accès est crucial et fréquemment mal géré. L'approche traditionnelle consistant à placer les points d'accès dans les couloirs oblige le signal à traverser des portes coupe-feu et des salles de bain, ce qui entraîne une forte atténuation. Les meilleures pratiques imposent un positionnement dans les pièces - généralement un point d'accès par logement, ou un point d'accès pour deux logements - câblé directement à un commutateur PoE via un câblage Cat 6A. Chaque point d'accès doit être câblé ; le réseau maillé (mesh) n'est pas adapté aux déploiements résidentiels d'entreprise.
Guide d'implémentation
Étape 1 : Planification RF et étude de site
Avant de commencer le câblage, réalisez une étude RF prédictive à l'aide d'outils comme Ekahau ou iBwave. Dans un immeuble collectif, les interférences cocanaux sont la principale menace pour les performances. Configurez des canaux de 20 MHz sur la bande 2,4 GHz et des canaux de 40 MHz sur la bande 5 GHz afin de maximiser les canaux sans chevauchement. Documentez votre plan de fréquences avant le déploiement et révisez-le chaque trimestre au fur et à mesure de l'évolution de l'environnement RF.
Étape 2 : Sélectionner le matériel et la solution logicielle
Déployez des points d'accès de classe entreprise parmi la liste de référence : Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks ou Fortinet. Appliquez la solution cloud de Purple, indépendante du matériel, pour gérer l'authentification iPSK, les parcours d'intégration des résidents et les analyses. La solution logicielle de Purple fonctionne sur l'ensemble de ces huit constructeurs sans nécessiter de remplacement de matériel.
Étape 3 : Concevoir votre architecture VLAN
Cartographiez vos segments de réseau avant toute configuration. Un déploiement standard pour le secteur locatif résidentiel nécessite au minimum quatre VLAN : un VLAN WiFi Résidents (isolation iPSK par résident), un VLAN WiFi Invités (pour les visiteurs, livreurs et prestataires via un Captive Portal), un VLAN Systèmes du bâtiment (vidéosurveillance, contrôle d'accès, GTB) et un VLAN de Gestion (trafic de gestion des points d'accès, isolé de tout trafic utilisateur). Faites approuver et documenter cette architecture avant le début du déploiement.
Étape 4 : Automatiser le cycle de vie des résidents
Intégrez la plateforme de gestion du WiFi à votre logiciel de gestion immobilière (PMS). Lorsqu'un bail est signé, le système génère un iPSK et l'envoie automatiquement par e-mail au résident. À la fin du bail, le système révoque cette clé spécifique sans affecter les autres résidents. Cela élimine totalement la gestion manuelle des mots de passe et garantit la sécurité du réseau lors de chaque changement de locataire.
Étape 5 : Dimensionner correctement la liaison Internet montante
Prévoyez une bande passante de ligne dédiée de 5 à 10 Mbps par logement en période de pointe. N'utilisez pas d'offres haut débit mutualisées pour la liaison montante du bâtiment. Une ligne dédiée fournit une bande passante symétrique, une SLA garantie et aucune mutualisation avec d'autres clients sur le même circuit. Pour un bâtiment de 200 logements à 80 % d'occupation, prévoyez un minimum de 800 Mbps à 1,6 Gbps de bande passante garantie.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Bonnes pratiques
Pour le Guest WiFi dans les espaces communs tels que les halls d'accueil, les salles de sport et les espaces de co-working, déployez un SSID distinct avec un Captive Portal pour collecter les données et le consentement des visiteurs. Ce réseau est distinct du réseau iPSK des résidents et doit être configuré sur son propre VLAN. La plateforme de WiFi Analytics de Purple connecte cette couche de données à votre CRM et à vos outils marketing, vous permettant de comprendre comment les résidents et les visiteurs utilisent vos espaces partagés.
Pour les appareils IoT et de maison intelligente qui utilisent le Bluetooth ou un réseau local temporaire pour la configuration initiale, assurez-vous que la configuration du VLAN de vos résidents permet à l'appareil de finaliser son processus d'association. La plupart des appareils de maison intelligente doivent se trouver sur le même réseau logique que l'application de contrôle, ce que l'iPSK gère nativement. Reportez-vous à l'article Three SSIDs to rule them all: guest, Passpoint, and IoT WiFi pour une analyse détaillée de l'architecture SSID selon les cas d'usage.
Pour la conformité en matière de sécurité, assurez-vous que le VLAN de vos systèmes de gestion du bâtiment est protégé par un pare-feu pour l'isoler de tout trafic des résidents. Si vous traitez des paiements par carte n'importe où dans la propriété (parking, réservation d'équipements), la norme PCI-DSS exige que les systèmes de paiement soient isolés de tout segment de réseau accessible aux résidents ou aux invités. Conservez les journaux d'audit de tous les accès réseau pendant un minimum de 90 jours afin de répondre aux exigences du GDPR et de Cyber Essentials.
Dépannage et atténuation des risques
Le problème lié au Chromecast. Si les résidents ne peuvent pas diffuser de contenu sur leur téléviseur, vérifiez que l'isolation des clients est désactivée au sein de leur VLAN spécifique tout en restant appliquée entre les différents VLAN. L'iPSK crée une bulle propre à chaque résident, mais la configuration du VLAN doit permettre la découverte de périphériques intra-VLAN pour que la diffusion fonctionne.
NAT strict sur les consoles de jeux. Les consoles PlayStation, Xbox et Nintendo Switch nécessitent un NAT de type Ouvert ou de Type 2 pour le jeu multijoueur en ligne. Assurez-vous que les règles de votre pare-feu pour les VLAN des résidents gèrent correctement l'UPnP et le CGNAT. Un durcissement global du NAT pour réduire la surface d'attaque bloquera le jeu en ligne pour les résidents et générera un volume important de demandes d'assistance.
Points d'accès non autorisés. Les résidents peuvent brancher leur propre routeur par habitude, créant ainsi des interférences et des failles de sécurité. Activez la détection des points d'accès non autorisés sur votre contrôleur cloud. Lorsqu'un point d'accès non autorisé est détecté, le système alerte votre équipe informatique centrale et peut bloquer automatiquement l'adresse MAC de l'appareil concerné sur le réseau. Matériel grand public à grande échelle. L'échec de déploiement le plus courant réside dans l'utilisation de matériel mesh grand public pour réduire les coûts initiaux. Le matériel grand public manque de puissance de traitement pour gérer 15 à 25 appareils par foyer dans un immeuble de 200 unités, et il ne prend pas en charge les fonctionnalités VLAN requises pour l'isolation iPSK. Le matériel d'entreprise figurant sur la liste des fournisseurs agréés est non négociable pour les déploiements BTR.
ROI et impact commercial
Le déploiement d'un WiFi géré en tant qu'équipement de services génère des rendements mesurables. Les références du secteur indiquent un supplément de loyer de 20 $ à 40 $ par unité et par mois pour les immeubles offrant une connectivité premium instantanée (National Apartment Association, 2024). Les immeubles équipés d'un WiFi géré voient également leurs périodes d'inoccupation réduites de 5 à 10 jours, car les unités sont immédiatement prêtes à l'emploi le jour de l'emménagement.
Lors du calcul de l'analyse de rentabilité, comparez le coût par porte d'une superposition de logiciels gérés sur du matériel détenu par l'entreprise par rapport aux revenus générés par les frais de service. Le modèle est systématiquement positif pour le NOI des opérateurs qui conservent le contrôle de l'infrastructure plutôt que de la sous-traiter à un fournisseur d'accès haut débit grand public, qui capterait alors cette valeur.
Pour les opérateurs du commerce de détail et de l'hôtellerie qui gèrent des développements à usage mixte, la même infrastructure gérée par le cloud dessert à la fois la connectivité des résidents et des locataires commerciaux, le WiFi multi-locataires de Purple isolant le trafic de chaque entreprise de manière aussi sécurisée que pour les foyers individuels. Les hubs de transport et les établissements de santé utilisant la plateforme de Purple bénéficient de la même architecture agnostique en matière de matériel, les certifications ISO 27001, GDPR, CCPA et Cyber Essentials de Purple couvrant tous les déploiements.
Modèles de services à plusieurs niveaux et augmentation des revenus
Une plateforme gérée par le cloud permet d'offrir des services à plusieurs niveaux sans modification du matériel. Vous pouvez proposer une offre résidentielle standard à une vitesse de base, et une offre premium (commercialisée sous le nom d'Offre Gamer ou Offre Télétravail) à un débit plus élevé, la politique de vitesse étant appliquée au niveau du VLAN via le contrôleur cloud. Le passage d'un résident de l'offre standard à l'offre premium prend quelques secondes dans le tableau de bord et ne nécessite aucune visite de technicien. Ce modèle transforme un coût d'équipement fixe en une source de revenus échelonnée.
La plateforme de Purple prend cela en charge via des politiques de QoS par VLAN, permettant aux opérateurs de définir des limites de débit de téléchargement descendant et ascendant par segment de résidents. Combiné à l'intégration PMS, les résidents peuvent passer eux-mêmes à l'offre supérieure via un portail résident, la facturation étant gérée par le système de gestion immobilière.
Conformité et résidence des données
Les plateformes de WiFi gérées par le cloud qui traitent des données d'identité des résidents doivent être conformes au GDPR au Royaume-Uni et dans l'UE, et au CCPA en Californie. Purple stocke les données dans les régions de l'UE, du Royaume-Uni ou des États-Unis, choisies au moment de la mise en service. Les journaux réseau identifiables des résidents ne doivent être conservés que le temps nécessaire à la sécurité et aux opérations - six mois étant un plafond courant pour les déploiements résidentiels.
Pour les développements à usage mixte comprenant des locataires du secteur de la vente au détail ou de la restauration traitant des paiements par carte, la conformité PCI-DSS exige que les terminaux de paiement soient isolés de tout segment de réseau accessible aux résidents ou aux invités. Le VLAN des systèmes du bâtiment doit être protégé par un pare-feu contre tout le trafic des résidents et des invités, avec des listes de contrôle d'accès (ACL) appliquées au niveau de la couche du commutateur de distribution.
Purple détient les certifications ISO 27001, GDPR, CCPA, Cyber Essentials et B Corp. Ces certifications s'appliquent à l'ensemble des déploiements et sont disponibles pour examen lors des processus de diligence raisonnable.
Conception de réseau pour les développements BTR à usage mixte
Les développements BTR modernes associent de plus en plus des unités résidentielles à des commerces de détail au rez-de-chaussée, des espaces de coworking et des points de restauration. Une seule plateforme WiFi gérée dans le cloud peut répondre à tous ces cas d'usage à partir d'un unique parc de matériel, avec une séparation logique appliquée par les politiques de VLAN et de SSID.
Pour les étages résidentiels, déployez l'architecture iPSK Multi-Tenant WiFi décrite ci-dessus. Pour le rez-de-chaussée commercial, déployez un SSID Guest WiFi distinct avec un Captive Portal, offrant aux clients des commerces et aux membres du coworking une expérience réseau distincte avec sa propre image de marque et son propre flux de capture de données. La plateforme de Purple gère les deux SSIDs depuis le même tableau de bord cloud, avec des vues analytiques distinctes par zone.
Pour les membres de coworking qui ont besoin d'un accès persistant basé sur des identifiants lors de leurs multiples visites, le module complémentaire SecurePass de Purple fournit une authentification par certificat via EAP-TLS, éliminant ainsi complètement le Captive Portal pour les membres tout en le conservant pour les visiteurs d'un jour. Cela reproduit l'expérience WiFi d'entreprise que les locataires professionnels attendent, sans nécessiter d'infrastructure réseau distincte.
Le principe de conception clé est que chaque population d'utilisateurs - résident, client de commerce, membre de coworking, personnel de l'immeuble et appareil IoT - se trouve sur son propre VLAN avec sa propre politique d'accès. Le contrôleur cloud applique ces politiques de manière cohérente sur chaque point d'accès du bâtiment, quel que soit le matériel du fournisseur que vous avez déployé.
Définitions clés
Identity Pre-Shared Key (iPSK)
Un mécanisme de sécurité qui attribue des mots de passe WiFi uniques à des utilisateurs ou appareils individuels sur le même SSID, en orientant chacun vers un VLAN spécifique via une authentification RADIUS. Les constructeurs le commercialisent sous le nom de PPSK (HPE Aruba) ou Personal Private Network (Cisco Meraki).
Indispensable pour les déploiements résidentiels collectifs et de logements locatifs afin d'isoler les locataires sans nécessiter d'infrastructure complexe de certificats 802.1X. Prend en charge tous les appareils grand public, y compris les équipements IoT sans écran.
Virtual Local Area Network (VLAN)
Un sous-réseau logique qui regroupe un ensemble d'appareils, isolant leur trafic des autres appareils sur la même infrastructure de réseau physique.
Utilisé dans les déploiements résidentiels locatifs pour séparer le trafic des résidents des systèmes du bâtiment, et pour isoler les résidents les uns des autres. Également requis pour la conformité PCI-DSS lorsque les systèmes de paiement partagent l'infrastructure physique.
Plan de gestion dans le cloud
L'infrastructure hébergée qui gère la configuration du réseau, l'application des politiques, les mises à jour de firmware et la surveillance - distincte des points d'accès physiques qui gèrent le trafic radio.
Permet aux équipes informatiques de gérer plusieurs propriétés à distance sans matériel de contrôleur sur site. Permet un provisionnement sans contact : envoyez un point d'accès sur le site, branchez-le, il se configure tout seul.
Réseau de zone personnelle (PAN)
Un environnement de réseau personnel où les appareils d'un utilisateur spécifique peuvent communiquer entre eux de manière sécurisée, tout en restant isolés de tous les autres utilisateurs sur le même réseau physique.
Créé de manière dynamique par iPSK pour permettre aux résidents d'utiliser des appareils de diffusion, des enceintes connectées et la domotique de manière sécurisée dans un bâtiment partagé.
IEEE 802.1X
Une norme IEEE pour le contrôle d'accès réseau basé sur les ports, nécessitant une authentification robuste via un nom d'utilisateur et un mot de passe ou des certificats numériques (EAP-TLS, PEAP) avant d'accorder l'accès au réseau.
Hautement sécurisé pour le personnel et les réseaux d'entreprise, mais généralement inadapté aux appareils IoT résidentiels qui n'ont pas la capacité de présenter des identifiants. iPSK offre un résultat de sécurité équivalent sans les contraintes de compatibilité.
Captive Portal
Une page web qu'un utilisateur doit consulter et avec laquelle il doit interagir avant de se voir accorder l'accès à un réseau. Couramment utilisée pour l'acceptation des conditions, la capture de données et le paiement sur les réseaux WiFi publics.
Approprié pour les clients du commerce de détail et les clients d'hôtels afin de capturer des données de première partie et le consentement. Inadapté pour les résidents permanents car les appareils IoT sans écran ne peuvent pas effectuer le flux d'authentification basé sur un navigateur.
Orthogonal Frequency Division Multiple Access (OFDMA)
Une fonctionnalité du WiFi 6 (IEEE 802.11ax) qui permet à un seul point d'accès de desservir plusieurs clients simultanément en divisant les canaux en sous-canaux plus petits appelés unités de ressources.
Crucial pour maintenir les performances dans les environnements MDU à haute densité où 15 à 25 appareils par foyer se disputent le temps d'antenne sur le même point d'accès.
RADIUS (Remote Authentication Dial-In User Service)
Un protocole réseau qui fournit une authentification, une autorisation et une comptabilité (AAA) centralisées pour les utilisateurs se connectant à un réseau. Dans les déploiements iPSK, le serveur RADIUS associe chaque clé pré-partagée unique à un VLAN spécifique.
Le moteur d'authentification derrière iPSK. Dans un déploiement géré dans le cloud, le serveur RADIUS fonctionne dans le cloud plutôt que sur site, éliminant ainsi une dépendance matérielle dans la salle de communication.
Exemples concrets
Un promoteur immobilier finalise la conception réseau d'une tour de 250 logements destinés à la location (Build-to-Rent). Il prévoit d'installer des points d'accès dans les couloirs centraux pour économiser sur les coûts de câblage et souhaite utiliser un mot de passe WPA3-Personal standard pour tout l'immeuble, modifié chaque mois lorsqu'un résident déménage.
Le promoteur doit repenser à la fois les couches physiques et logiques avant le début de la construction. Physiquement, les points d'accès doivent être déplacés des couloirs vers l'intérieur des logements - au moins un point d'accès pour deux logements - afin d'éviter la dégradation du signal à travers les portes coupe-feu et les murs des salles de bains privatives. Logiquement, le mot de passe WPA3-Personal unique doit être remplacé par un déploiement iPSK géré dans le cloud. Chacun des 250 logements reçoit une clé unique associée à un VLAN dédié, ce qui garantit la confidentialité des résidents et prend en charge les appareils connectés sans nécessiter de rotation mensuelle des mots de passe à l'échelle de l'immeuble. L'intégration PMS automatise la génération de clés lors de la signature du bail et leur révocation lors du départ. Les coûts de câblage pour l'emplacement des points d'accès à l'intérieur des logements sont amortis en moins de 12 mois par la plus-value mensuelle de 20 £ à 40 £ par logement.
Un gestionnaire de résidences étudiantes prépare la rentrée de septembre pour un complexe de 400 lits. Il dispose d'un réseau géré dans le cloud, mais impose actuellement aux étudiants de se connecter via un Captive Portal toutes les 24 heures. Les étudiants se plaignent que leurs consoles de jeux et leurs enceintes connectées ne parviennent pas à se connecter, et le support informatique est débordé.
Le gestionnaire doit passer d'un Captive Portal (modèle WiFi pour invités) à un modèle iPSK (modèle multi-locataires). Les Captive Portals nécessitent un navigateur pour s'authentifier, ce qui les rend incompatibles avec les appareils sans écran comme les consoles et les enceintes connectées. Le gestionnaire doit attribuer à chaque étudiant une clé iPSK unique avant son arrivée - envoyée par e-mail avec la confirmation de leur logement - afin que le jour de l'emménagement, les étudiants connectent tous leurs appareils exactement comme chez eux. Les appareils restent connectés de manière persistante pendant toute l'année universitaire. Le contrôleur cloud gère l'attribution de la cohorte de septembre en masse via un import CSV depuis le système de gestion des étudiants, éliminant ainsi complètement la file d'attente du support.
Questions d'entraînement
Q1. Vous êtes le directeur informatique d'un opérateur BTR déployant du WiFi dans un nouveau complexe de 150 logements. L'équipe des opérations souhaite utiliser un Captive Portal pour collecter les adresses e-mail des résidents à des fins de marketing. Que leur conseillez-vous ?
Conseil : Prenez en compte les types d'appareils que les résidents apporteront - téléviseurs connectés, consoles, enceintes connectées - et la manière dont les portails captifs authentifient les utilisateurs.
Voir la réponse type
Déconseillez l'utilisation d'un Captive Portal pour les résidents. Les portails captifs nécessitent un navigateur pour effectuer le flux d'authentification, ce qui bloque les appareils IoT sans écran (enceintes connectées, consoles, téléviseurs connectés) car ils ne peuvent pas afficher la page de connexion. Déployez plutôt une architecture iPSK pour les résidents et intégrez-la au PMS pour capturer les coordonnées des résidents lors de la signature du bail. Réservez le Captive Portal exclusivement aux visiteurs de passage dans le hall, la salle de sport et les espaces de co-working, où la capture de données et la collecte de consentement sont appropriées.
Q2. Un résident d'un immeuble BTR de 200 logements signale qu'il ne peut pas jouer en multijoueur en ligne sur sa PlayStation 5, recevant une erreur « Strict NAT » ou « NAT Type 3 ». Le réseau utilise iPSK et une isolation VLAN par résident. Quel est le problème de configuration probable et comment le résolvez-vous ?
Conseil : Examinez comment le trafic sortant quitte le VLAN du résident vers Internet, en particulier la configuration NAT et UPnP.
Voir la réponse type
Les règles de pare-feu régissant les VLANs des résidents sont probablement trop restrictives pour le trafic de jeu. Le mode multijoueur en ligne sur PlayStation requiert un NAT Ouvert ou de Type 2. Vous devez ajuster la configuration du Carrier-Grade NAT (CGNAT) et activer l'UPnP pour la plage de VLANs des résidents afin d'autoriser les ports requis pour le trafic de jeu. Ne relâchez pas le NAT à l'échelle globale - appliquez la modification spécifiquement au sous-réseau du VLAN résident pour maintenir l'isolation entre les résidents.
Q3. Pour réduire les coûts, un prestataire propose de placer des points d'accès WiFi 6 exclusivement dans les couloirs d'un immeuble de logements étudiants de 120 unités, en les espaçant tous les 15 mètres. Pourquoi devriez-vous rejeter cette conception, et que devriez-vous spécifier à la place ?
Conseil : Pensez aux obstacles physiques entre l'AP du couloir et les appareils situés à l'intérieur des chambres, ainsi qu'à la perte de signal causée par chaque obstacle.
Voir la réponse type
Rejetez cette conception car l'installation dans les couloirs oblige le signal RF à traverser des portes coupe-feu lourdes et des murs de salles de bains attenantes avant d'atteindre l'appareil de l'utilisateur. Chaque porte coupe-feu provoque une atténuation du signal de 15 à 20 dB, ce qui correspond à la différence entre une connectivité excellente et une connectivité inutilisable. Spécifiez plutôt une installation d'AP dans les chambres - un AP par chambre ou un AP pour deux chambres - monté au plafond ou au-dessus de la porte, câblé en Cat 6A vers l'IDF de l'étage. Réalisez une étude RF prédictive avec Ekahau pour valider l'emplacement avant de commencer le câblage.
Questions fréquentes
Qu'est-ce que le WiFi géré dans le cloud et en quoi diffère-t-il des architectures de contrôleurs sur site ?
Le WiFi géré dans le cloud découple les plans de contrôle et de gestion du réseau du matériel de contrôleur physique sur site. Les points d'accès se connectent de manière sécurisée via HTTPS/TLS sortant à une plateforme de gestion cloud centralisée. Alors que les politiques de contrôle, les mises à jour de firmware et les analyses RF sont orchestrées depuis le cloud, l'acheminement des paquets du plan de données reste local au niveau du commutateur d'accès. Cela élimine les points de défaillance uniques des contrôleurs matériels, réduit les interventions physiques sur site et offre une évolutivité flexible sur l'ensemble des parcs distribués.
Comment l'iPSK (Identity PSK) isole-t-il les locataires dans un déploiement WiFi cloud multi-locataires ?
L'iPSK (également connu sous le nom de MPSK ou DPSK) permet aux administrateurs réseau de diffuser un seul SSID tout en attribuant une clé pré-partagée distincte à chaque locataire ou appartement. Lorsqu'un client s'authentifie, le serveur RADIUS cloud inspecte la phrase secrète et oriente dynamiquement le client vers son VLAN 802.1Q spécifique. Cela crée un réseau personnel (PAN) isolé par résidence, empêchant la découverte des appareils des voisins tout en éliminant la surcharge de SSID sur le spectre RF.
Comment dimensionner la bande passante WAN Internet pour un réseau WiFi géré dans le cloud et destiné à plusieurs locataires ?
Le dimensionnement du WAN multi-locataires utilise un modèle de surabonnement de simultanéité au 95e percentile plutôt que de sommer les limites maximales de clients. Pour les immeubles collectifs (MDU), prévoyez 3 à 5 terminaux connectés par résident avec un taux de simultanéité maximal moyen de 25 %. L'allocation de 3,5 à 5 Mbps de débit WAN soutenu par appareil simultané actif garantit un streaming 4K fluide et des vidéoconférences sans saturation de mémoire tampon (bufferbloat).
Comment la conformité PCI DSS est-elle maintenue sur les réseaux sans fil gérés dans le cloud ?
La conformité PCI DSS dans les environnements gérés dans le cloud exige une segmentation stricte de couche 2 et de couche 3 entre les systèmes de traitement des cartes de paiement et le WiFi des invités ou des locataires. Les pare-feux gérés dans le cloud imposent un filtrage de sortie automatisé, une détection continue des points d'accès non autorisés (WIPS), un contrôle d'accès basé sur les rôles et un journal d'audit centralisé, sans stocker les données des titulaires de cartes dans la télémétrie du contrôleur cloud.
Comment les entreprises doivent-elles gérer l'intégration des invités sur un réseau géré dans le cloud ?
Le trafic des invités doit être acheminé vers un sous-réseau DMZ isolé utilisant un Captive Portal d'entreprise tel que Purple. Les invités s'authentifient via un SMS en libre-service, une inscription par e-mail ou une connexion via les réseaux sociaux, acceptent les conditions d'utilisation et bénéficient d'un accès de durée limitée avec une isolation de couche 2 de client à client appliquée sur le point d'accès, protégeant ainsi les systèmes internes de l'entreprise contre les analyses des appareils des invités.
Continuer la lecture de cette série
Comment déployer iPSK sur Cisco Meraki, HPE Aruba et Ruckus
Ce guide de référence pratique explique comment déployer iPSK sur Cisco Meraki, MPSK sur HPE Aruba Central et DPSK sur Ruckus SmartZone, avec une brève annexe sur UniFi PPSK. Il se concentre sur l'émission de clés, l'attribution de VLAN ou de politiques, les flux de décision RADIUS et les tests de révocation qui prouvent le bon fonctionnement du déploiement dans un site réel.
Accord internet groupé vs WiFi géré : quel modèle convient à votre bâtiment
Une référence pratique d'approvisionnement pour les responsables immobiliers, informatiques et opérationnels, comparant le haut débit résidentiel payé par l'habitant, un accord internet groupé et le WiFi géré. Elle clarifie la propriété, l'emménagement des résidents, la sécurité, l'étendue des coûts et la sortie contractuelle, en utilisant le concept américain de bulk internet et ses équivalents britanniques.
Solutions WiFi pour appartements : un guide complet pour les entreprises
Ce guide couvre l'architecture, le déploiement et l'analyse de rentabilisation des solutions WiFi pour appartements dans les résidences services, le locatif privé et les immeubles collectifs. Il explique comment la technologie iPSK (Identity Pre-Shared Key) crée des bulles de réseau sécurisées et isolées pour chaque résident, tout en prenant en charge les appareils intelligents et l'IoT. Les promoteurs immobiliers, les propriétaires et les exploitants trouveront des conseils de déploiement pratiques, des données sur le ROI et des scénarios d'implémentation concrets.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.