
Cloud-managed WiFi-Lösungen: Leitfaden für Unternehmen | Purple
Stellen Sie cloud-managed WiFi in Gebäuden mit mehreren Mietern und Gewerbeimmobilien bereit. Vergleichen Sie Architekturen, konfigurieren Sie iPSK und VLAN-Isolierung und modellieren Sie TCO und Amenity-ROI.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Multi-Tenant WiFi Leitfaden →
Cloud-managed WiFi architecture & ROI calculator
Model access point density, WAN uplink capacity, tenant isolation security, and 3-year TCO savings when deploying cloud-managed WiFi across multi-tenant properties, offices, and commercial estates.
1. Property & deployment parameters
High-density residential housing, build-to-rent (BTR), and student accommodation requiring private personal area networks (PANs) per apartment.
2. Architectural sizing and ROI projection
Enterprise zero-trust (iPSK)- Deploy Identity PSK (iPSK) per unit to create private Personal Area Networks (PANs) on a single unified SSID.
- Use cloud Zero-Touch Provisioning (ZTP) to ship pre-configured APs directly to properties for plug-and-play field installation.
- Configure Layer 2 client isolation with selective mDNS proxying so residents can cast to local media streamers without seeing neighbours.
Consult with a Purple Enterprise WiFi Architect
Get custom engineering validation for your property estate, including RF AP placement surveys, cloud controller migration blueprints, and automated tenant iPSK provisioning.
Management-Zusammenfassung
In den Sektoren Build-to-Rent (BTR) und Multi-Dwelling Unit (MDU) ist leistungsstarkes Internet kein optionales Upgrade mehr - es ist die wichtigste Versorgungsleistung überhaupt. Das traditionelle Modell, bei dem Bewohner eigene Breitbandverträge abschließen und Router für Endverbraucher installieren müssen, führt zu starken Hochfrequenz-Interferenzen (RF), verzögert Einzüge und lässt erhebliche Umsatzpotenziale ungenutzt.
Cloud-managed WiFi-Lösungen stellen den modernen Standard für Wohnungsbetreiber dar. Durch die Trennung der Verwaltungsebene von den physischen Access Points erhalten Sie eine zentrale Benutzeroberfläche für Ihr gesamtes Portfolio, ohne teure Controller-Hardware vor Ort installieren zu müssen. Purple ist an über 80.000 Live-Standorten mit einer Betriebszeit von 99,999 % im Einsatz, bedient 350 Millionen eindeutige Nutzer und verzeichnete im Jahr 2024 440 Millionen Logins (interne Daten von Purple, 2024).
Entscheidend ist: In Kombination mit der iPSK-Technologie ermöglicht Ihnen ein Cloud-managed Netzwerk, ein echtes "Instant-on"-Erlebnis zu bieten. Bewohner ziehen ein, verbinden sich sofort mit individuellen Zugangsdaten und nutzen ein privates, sicheres Netzwerk, das all ihre Smart-Geräte unterstützt. Dieser Ansatz verkürzt Leerstandszeiten, rechtfertigt einen messbaren Mietaufschlag und verwandelt Infrastrukturkosten in einen Treiber für das Nettobetriebsergebnis.
Technischer Deep-Dive
Cloud-Architektur vs. On-Premise-Controller
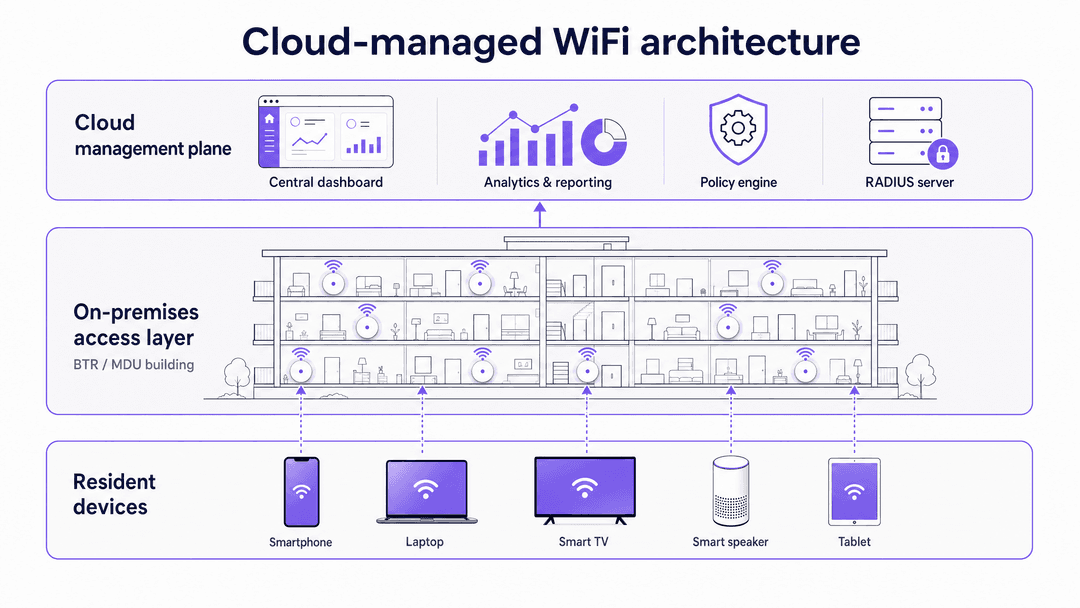
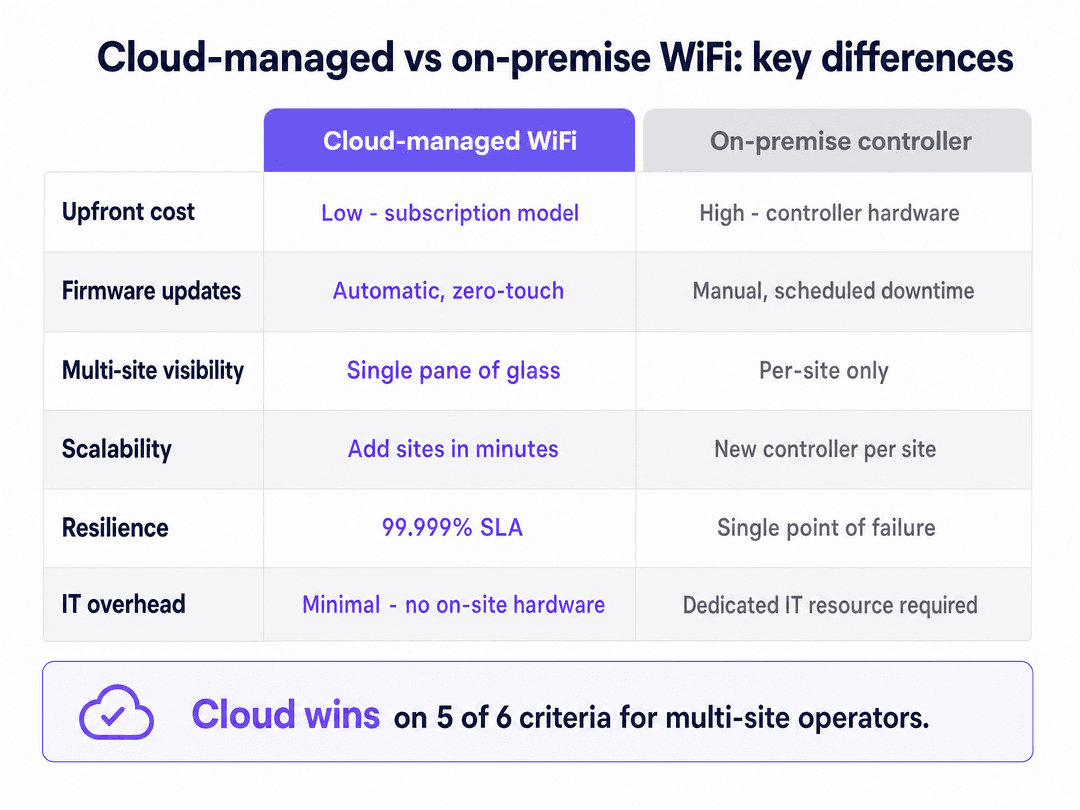
Die WiFi-Architektur für Unternehmen hat sich grundlegend verändert. In der Vergangenheit erforderte die Bereitstellung eines Netzwerks der Enterprise-Klasse physische Wireless LAN Controller (WLCs) vor Ort, um den Datenverkehr zu verwalten, Richtlinien durchzusetzen und das Roaming zwischen den Access Points zu koordinieren. Dieses Modell erforderte dedizierte IT-Ressourcen pro Gebäude und stellte einen Single Point of Failure im Serverraum dar.
Cloud-verwaltete WiFi-Lösungen verlagern die Kontroll- und Verwaltungsebenen in gehostete Rechenzentren. Die Access Points (APs) verarbeiten die Datenebene lokal. Wenn die Verbindung zum Cloud-Controller unterbrochen wird, leiten die APs den lokalen Datenverkehr weiterhin weiter und authentifizieren bekannte Geräte mithilfe zwischengespeicherter Richtlinien. Diese Architektur bietet eine Betriebszeit von 99,999 % und ermöglicht es Netzwerkarchitekten, Dutzende von Standorten über ein zentrales Dashboard zu verwalten.
Der Markt für WiFi as a Service soll von 9,27 Milliarden US-Dollar im Jahr 2025 auf 21,96 Milliarden US-Dollar im Jahr 2030 wachsen, bei einer jährlichen Wachstumsrate (CAGR) von 18,8 % (MarketsandMarkets, 2025). Cloud-verwaltete WLAN-Dienste verzeichneten im Jahr 2024 ein Umsatzwachstum von 6 % im Jahresvergleich und übertrafen damit den breiteren Netzwerkmarkt deutlich (650 Group, 2024).
Die iPSK-Anforderung für Multi-Tenant-Umgebungen
Die entscheidende technische Herausforderung in einer BTR-Immobilie ist die Mieterisolierung in großem Maßstab. Hierbei teilen sich Hunderte von Haushalten dieselbe physische Infrastruktur.
Der Standard WPA2/WPA3-Personal verwendet einen einzigen Pre-Shared Key (PSK) für das gesamte Netzwerk. Für ein Mehrfamilienhaus ist dies grundlegend unsicher: Ein einziges durchgesickertes Passwort gefährdet das gesamte Gebäude, und die Bewohner können die Geräte der anderen im selben Netzwerksegment sehen. Umgekehrt bietet WPA3-Enterprise mit IEEE 802.1X hervorragende Sicherheit, scheitert jedoch im Wohnbereich, da Smart-TVs, Spielekonsolen und IoT-Geräte die Authentifizierung über Benutzername und Passwort nicht unterstützen - sie besitzen keinen Browser oder keine Tastatur, um den Prozess abzuschließen.
Die Lösung ist Identity Pre-Shared Key (iPSK), von Herstellern auch als PPSK (HPE Aruba) oder Personal Private Network (Cisco Meraki) bezeichnet. iPSK ermöglicht es dem Netzwerk, jedem Bewohner ein individuelles Passwort zuzuweisen. Der RADIUS-Server verknüpft dieses spezifische Passwort mit einem dedizierten Virtual Local Area Network (VLAN).
Wenn ein Bewohner sein Smartphone, seinen Laptop und seinen Smart Speaker mit seinem eindeutigen Key verbindet, gruppiert das Netzwerk diese in einem Private Area Network (PAN). Die Geräte des Bewohners können nativ miteinander kommunizieren und sich gegenseitig erkennen - was nahtloses Streaming und Smart-Home-Steuerung ermöglicht - während sie von jedem anderen Bewohner im Gebäude vollständig isoliert bleiben. Ein Gebäude mit 200 Wohneinheiten, das mit iPSK betrieben wird, verwaltet in der Regel zwischen 3.000 und 5.000 gleichzeitig verbundene Geräte (interne Daten von Purple, 2024).
Hardware und Design der physikalischen Schicht
Für die physikalische Schicht ist WiFi 6 (IEEE 802.11ax) der Basisstandard. WiFi 6 führt Orthogonal Frequency Division Multiple Access (OFDMA) ein, was es einem einzelnen AP ermöglicht, gleichzeitig mit mehreren Geräten zu kommunizieren, indem Kanäle in Unterkanäle aufgeteilt werden. Dies verbessert die Leistung in Umgebungen mit hoher Dichte drastisch, in denen herkömmliche WiFi 5 Access Points Clients sequenziell in Warteschlangen einreihen würden.
Die AP-Platzierung ist kritisch und wird häufig falsch gehandhabt. Der veraltete Ansatz, APs in Korridoren zu platzieren, zwingt das Signal, Brandschutztüren und Badezimmer zu durchdringen, was zu einer starken Dämpfung führt. Best Practice ist die Platzierung im Raum - typischerweise ein AP pro Wohneinheit oder ein AP pro zwei Wohneinheiten - der über eine Cat 6A-Verkabelung fest mit einem PoE-Switch verbunden ist. Jeder AP muss verkabelt sein; ein Mesh-Backhaul ist für den Einsatz in gewerblichen Wohnanlagen ungeeignet.
Implementierungsleitfaden
Schritt 1: HF-Planung und Standortvermessung
Führen Sie vor Beginn der Verkabelung eine vorausschauende HF-Vermessung mit Tools wie Ekahau oder iBwave durch. In einer MDU (Mehrfamilienhaus) ist Gleichkanalstörung die Hauptbedrohung für die Leistung. Konfigurieren Sie 20-MHz-Kanäle im 2,4-GHz-Band und 40-MHz-Kanäle im 5-GHz-Band, um nicht überlappende Kanäle zu maximieren. Dokumentieren Sie Ihren Kanalplan vor der Bereitstellung und überprüfen Sie ihn vierteljährlich, wenn sich die HF-Umgebung ändert.
Schritt 2: Hardware und Software-Overlay auswählen
Setzen Sie Enterprise-Grade Access Points aus der etablierten Liste ein: Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme oder Fortinet. Nutzen Sie das hardwareunabhängige Cloud-Overlay von Purple, um die iPSK-Authentifizierung, die Onboarding-Prozesse der Bewohner und Analysen zu verwalten. Das Software-Overlay von Purple läuft auf allen acht Herstellern, ohne dass ein Hardware-Austausch erforderlich ist.
Schritt 3: Entwerfen Sie Ihre VLAN-Architektur
Planen Sie Ihre Netzwerksegmente, bevor Sie Anpassungen konfigurieren. Eine Standard-BTR-Bereitstellung erfordert mindestens vier VLANs: ein Bewohner-WiFi-VLAN (iPSK-Isolierung pro Bewohner), ein Gäste-WiFi-VLAN (für Besucher, Zusteller und Dienstleister über ein Captive Portal), ein Gebäudesystem-VLAN (Videoüberwachung, Zutrittskontrolle, Gebäudeleittechnik) und ein Management-VLAN (AP-Verwaltungsdatenverkehr, isoliert von jeglichem Benutzerdatenverkehr). Lassen Sie diese Architektur vor Beginn der Bereitstellung genehmigen und dokumentieren.
Schritt 4: Automatisieren Sie den Lebenszyklus der Bewohner
Integrieren Sie die WiFi-Management-Plattform in Ihre Property Management Software (PMS). Wenn ein Mietvertrag unterzeichnet wird, generiert das System automatisch einen iPSK und sendet ihn per E-Mail an den Bewohner. Wenn das Mietverhältnis endet, widerruft das System diesen spezifischen Schlüssel, ohne andere Bewohner zu beeinträchtigen. Dies eliminiert die manuelle Passwortverwaltung vollständig und stellt sicher, dass das Netzwerk bei jedem Mieterwechsel sicher bleibt.
Schritt 5: Dimensionieren Sie den Internet-Uplink korrekt
Stellen Sie bei Spitzenbelegung 5 bis 10 Mbps dedizierte Standleitungs-Bandbreite pro Wohneinheit bereit. Verwenden Sie keine gemeinsam genutzten Breitbandprodukte für den Gebäude-Uplink. Eine Standleitung bietet symmetrische Bandbreite, ein garantiertes SLA und keine Überbuchung mit anderen Kunden auf derselben Leitung. Planen Sie für ein Gebäude mit 200 Einheiten bei 80 % Belegung eine garantierte Bandbreite von mindestens 800 Mbps bis 1,6 Gbps ein.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Best Practices
Für Guest WiFi in Gemeinschaftsbereichen wie Lobbys, Fitnessstudios und Co-Working-Spaces sollten Sie eine separate SSID mit einem Captive Portal bereitstellen, um Besucherdaten und Einwilligungen zu erfassen. Dieses ist vom iPSK-Netzwerk der Bewohner getrennt und sollte in einem eigenen VLAN liegen. Die WiFi Analytics Plattform von Purple verbindet diese Datenebene mit Ihrem CRM und Ihren Marketing-Tools, sodass Sie nachvollziehen können, wie Bewohner und Besucher Ihre Gemeinschaftsflächen nutzen.
Stellen Sie bei IoT- und Smart-Home-Geräten, die Bluetooth oder ein temporäres lokales Netzwerk für die Ersteinrichtung verwenden, sicher, dass Ihre Bewohner-VLAN-Konfiguration dem Gerät ermöglicht, den Pairing-Prozess abzuschließen. Die meisten Smart-Home-Geräte müssen sich im selben logischen Netzwerk wie die steuernde App befinden, was iPSK nativ unterstützt. Eine detaillierte Aufschlüsselung der SSID-Architektur für verschiedene Anwendungsfälle finden Sie unter Three SSIDs to rule them all: guest, Passpoint, and IoT WiFi.
Stellen Sie zur Einhaltung der Sicherheitsrichtlinien sicher, dass Ihr Gebäudesystem-VLAN durch eine Firewall von jeglichem Bewohner-Datenverkehr getrennt ist. Wenn Sie irgendwo auf dem Gelände Kartenzahlungen abwickeln (Parkplätze, Buchung von Annehmlichkeiten), erfordert PCI-DSS, dass die Zahlungssysteme von allen Netzwerksegmenten isoliert sind, auf die Bewohner oder Gäste zugreifen können. Bewahren Sie Audit-Protokolle aller Netzwerkzugriffe für mindestens 90 Tage auf, um die Anforderungen der GDPR und Cyber Essentials zu erfüllen.
Fehlerbehebung und Risikominderung
Das Chromecast-Problem. Wenn Bewohner keine Inhalte auf ihre Fernseher streamen können, überprüfen Sie, ob die Client-Isolierung innerhalb ihres spezifischen VLANs deaktiviert ist, während sie zwischen den VLANs weiterhin erzwungen wird. iPSK erstellt die Blase pro Bewohner, aber die VLAN-Konfiguration muss die Geräteerkennung innerhalb des VLANs zulassen, damit das Streaming funktioniert.
Striktes NAT auf Spielekonsolen. PlayStation, Xbox und Nintendo Switch benötigen Open oder Typ 2 NAT für Online-Multiplayer-Spiele. Stellen Sie sicher, dass Ihre Firewall-Regeln für Bewohner-VLANs UPnP und CGNAT korrekt verarbeiten. Eine globale Verschärfung des NAT zur Reduzierung der Angriffsfläche beeinträchtigt das Gaming-Erlebnis der Bewohner und führt zu einem erheblichen Supportaufkommen.
Unerlaubte Access Points. Bewohner schließen aus Gewohnheit oft eigene Router an, was zu Interferenzen und Sicherheitslücken führt. Aktivieren Sie die Erkennung von Rogue APs auf Ihrem Cloud-Controller. Wenn ein unerlaubter AP erkannt wird, alarmiert das System Ihr zentrales IT-Team und kann die MAC-Adresse des betroffenen Geräts automatisch im Netzwerk blockieren.Hardware für Endverbraucher in großem Maßstab. Der häufigste Fehler bei der Bereitstellung ist die Verwendung von Mesh-Hardware für Endverbraucher, um die Vorabkosten zu senken. Hardware für Endverbraucher verfügt nicht über die Verarbeitungsleistung, um 15 bis 25 Geräte pro Haushalt in einem Gebäude mit 200 Einheiten zu bewältigen, und sie unterstützt nicht die für die iPSK-Isolierung erforderlichen VLAN-Funktionen. Enterprise-Hardware aus der kanonischen Herstellerliste ist für BTR-Bereitstellungen nicht verhandelbar.
ROI und geschäftliche Auswirkungen
Die Bereitstellung von verwaltetem WiFi als Zusatzleistung führt zu messbaren Erträgen. Branchen-Benchmarks zeigen einen Mietaufschlag von 20 bis 40 $ pro Einheit und Monat für Gebäude, die eine erstklassige Instant-On-Konnektivität bieten (National Apartment Association, 2024). Gebäude mit verwaltetem WiFi verzeichnen zudem eine Verkürzung der Leerstandszeiten um 5 bis 10 Tage, da die Einheiten am Einzugstag sofort bezugsfertig sind.
Vergleichen Sie bei der Berechnung des Business Cases die Kosten pro Wohneinheit für ein verwaltetes Software-Overlay auf eigener Hardware mit den Einnahmen aus der Servicegebühr. Das Modell ist für Betreiber, die die Kontrolle über die Infrastruktur behalten, anstatt sie an einen Breitbandanbieter für Endverbraucher auszulagern, der stattdessen den Wert abschöpft, durchgehend NOI-positiv.
Für Betreiber aus den Bereichen Einzelhandel und Hotellerie, die gemischt genutzte Immobilien verwalten, bedient dieselbe Cloud-verwaltete Infrastruktur sowohl die Konnektivität von Bewohnern als auch von gewerblichen Mietern, wobei das Multi-Tenant-WiFi von Purple den Datenverkehr jedes Unternehmens ebenso sicher isoliert wie den der einzelnen Haushalte. Transportknotenpunkte und Einrichtungen im Gesundheitswesen, die die Plattform von Purple nutzen, profitieren von derselben hardwareunabhängigen Architektur, wobei die Zertifizierungen nach ISO 27001, GDPR, CCPA und Cyber Essentials von Purple alle Bereitstellungen abdecken.
Gestaffelte Servicemodelle und Umsatzsteigerung
Eine Cloud-verwaltete Plattform ermöglicht eine gestaffelte Servicebereitstellung ohne Hardwareänderungen. Sie können einen Standard-Wohnungstarif mit einer Basisgeschwindigkeit und einen Premium-Tarif (vermarktet als Gamer-Tarif oder Home-Office-Tarif) mit höherem Durchsatz anbieten, wobei die Geschwindigkeitsrichtlinie auf VLAN-Ebene über den Cloud-Controller durchgesetzt wird. Das Upgrade eines Bewohners von Standard auf Premium dauert im Dashboard nur wenige Sekunden und erfordert keinen Technikerbesuch. Dieses Modell verwandelt pauschale Servicekosten in eine gestaffelte Einnahmequelle.
Die Plattform von Purple unterstützt dies durch QoS-Richtlinien pro VLAN, sodass Betreiber Download- und Upload-Ratenbegrenzungen pro Bewohnersegment festlegen können. In Kombination mit der PMS-Integration können Upgrades der Tarife von den Bewohnern über ein Bewohnerportal selbst durchgeführt werden, wobei die Abrechnung über das Immobilienverwaltungssystem erfolgt.
Compliance und Datenresidenz
Cloud-verwaltete WiFi-Plattformen, die Identitätsdaten von Bewohnern verarbeiten, müssen der GDPR in Großbritannien und der EU sowie dem CCPA in Kalifornien entsprechen. Purple speichert Daten in Regionen in der EU, in Großbritannien oder in den USA, die bei der Bereitstellung ausgewählt werden. Personenbeziehbare Netzwerkprotokolle von Bewohnern sollten nur so lange aufbewahrt werden, wie es für die Sicherheit und den Betrieb erforderlich ist - sechs Monate sind eine übliche Obergrenze für Wohnungsbau-Bereitstellungen.
Bei gemischt genutzten Objekten, die Einzelhandels- oder Gastronomie-Mieter umfassen, die Kartenzahlungen abwickeln, erfordert die PCI-DSS -Konformität, dass Zahlungsterminals von allen Netzwerksegmenten isoliert sind, die für Bewohner oder Gäste zugänglich sind. Das VLAN für Gebäudesysteme muss durch eine Firewall von jeglichem Datenverkehr von Bewohnern und Gästen getrennt sein, wobei Access Control Lists (ACLs) auf der Distribution-Switch-Ebene erzwungen werden müssen.
Purple besitzt Zertifizierungen nach ISO 27001, GDPR, CCPA, Cyber Essentials und B Corp. Diese Zertifizierungen gelten für alle Bereitstellungen und stehen im Rahmen von Due-Diligence-Prozessen zur Überprüfung zur Verfügung.
Netzwerkdesign für gemischt genutzte BTR-Objekte
Moderne BTR-Objekte kombinieren zunehmend Wohneinheiten mit Einzelhandel im Erdgeschoss, Co-Working-Bereichen und Gastronomie-Betrieben. Eine einzige Cloud-gesteuerte WiFi -Plattform kann all diese Anwendungsfälle über eine einzige Hardware-Infrastruktur bedienen, wobei die logische Trennung durch VLAN- und SSID-Richtlinien erzwungen wird.
Implementieren Sie für die Wohnetagen die oben beschriebene iPSK Multi-Tenant WiFi -Architektur. Richten Sie für das gewerbliche Erdgeschoss eine separate Guest WiFi SSID mit einem Captive Portal ein, um Einzelhandelskunden und Co-Working-Mitgliedern ein eigenes Netzwerkerlebnis mit individuellem Branding und Data-Capture-Flow zu bieten. Die Plattform von Purple verwaltet beide SSIDs über dasselbe Cloud-Dashboard mit separaten Analyseansichten pro Zone.
Für Co-Working-Mitglieder, die einen dauerhaften, anmeldedatenbasierten Zugang über mehrere Besuche hinweg benötigen, bietet das SecurePass -Add-on von Purple eine zertifikatsbasierte Authentifizierung über EAP-TLS. Dadurch entfällt das Captive Portal für Mitglieder vollständig, während es für Tagesgäste beibehalten wird. Dies spiegelt das Enterprise WiFi -Erlebnis wider, das Firmenkunden erwarten, ohne dass eine separate Netzwerkinfrastruktur erforderlich ist.
Das wichtigste Designprinzip besteht darin, dass jede Benutzergruppe - ob Bewohner, Einzelhandelskunde, Co-Working-Mitglied, Gebäudepersonal oder IoT-Gerät - in einem eigenen VLAN mit einer eigenen Zugriffszugangsrichtlinie angesiedelt ist. Der Cloud-Controller setzt diese Richtlinien konsistent auf jedem Access Point im Gebäude durch, unabhängig davon, welche Hardware welches Anbieters Sie im Einsatz haben.
Schlüsseldefinitionen
Identity Pre-Shared Key (iPSK)
Ein Sicherheitsmechanismus, der einzelnen Benutzern oder Geräten auf derselben SSID eindeutige WiFi-Passwörter zuweist und jedes über eine RADIUS-Authentifizierung an ein bestimmtes VLAN weiterleitet. Hersteller vermarkten dies als PPSK (HPE Aruba) oder Personal Private Network (Cisco Meraki).
Unverzichtbar für MDU- und BTR-Bereitstellungen, um eine Mieterisolierung ohne komplexe 802.1X-Zertifikatsinfrastruktur zu gewährleisten. Unterstützt alle Endgeräte einschließlich bildschirmlose IoT-Hardware.
Virtual Local Area Network (VLAN)
Ein logisches Subnetzwerk, das eine Gruppe von Geräten zusammenfasst und deren Datenverkehr von anderen Geräten auf derselben physischen Netzwerkinfrastruktur isoliert.
Wird in BTR-Bereitstellungen verwendet, um den Datenverkehr der Bewohner von den Gebäudesystemen zu trennen und die einzelnen Bewohner voneinander zu isolieren. Zudem erforderlich für die PCI-DSS-Compliance, wenn Zahlungssysteme die physische Infrastruktur gemeinsam nutzen.
Cloud-Management-Ebene
Die gehostete Infrastruktur, die die Netzwerkkonfiguration, Richtliniendurchsetzung, Firmware-Updates und Überwachung übernimmt - getrennt von den physischen Access Points, die den Funkverkehr abwickeln.
Ermöglicht es IT-Teams, mehrere Standorte aus der Ferne ohne physische Controller-Hardware vor Ort zu verwalten. Ermöglicht Zero-Touch-Provisioning: Senden Sie einen Access Point an den Standort, schließen Sie ihn an, und er konfiguriert sich selbst.
Private Area Network (PAN)
Eine persönliche Netzwerkumgebung, in der die Geräte eines bestimmten Benutzers sicher miteinander kommunizieren können, während sie von allen anderen Benutzern im selben physischen Netzwerk isoliert bleiben.
Wird dynamisch durch iPSK erstellt, um Bewohnern die sichere Nutzung von Streaming-Geräten, Smart-Speakern und Smart-Home-Automatisierung in einem gemeinsam genutzten Gebäude zu ermöglichen.
IEEE 802.1X
Ein IEEE-Standard für portbasierte Netzwerkzugriffskontrolle, der eine robuste Authentifizierung über Benutzernamen und Passwort oder digitale Zertifikate (EAP-TLS, PEAP) erfordert, bevor der Netzwerkzugriff gewährt wird.
Hochsicher für Mitarbeiter- und Unternehmensnetzwerke, aber im Allgemeinen ungeeignet für IoT-Geräte in Wohnbereichen, die keine Anmeldedaten übermitteln können. iPSK bietet ein gleichwertiges Sicherheitsergebnis ohne die Kompatibilitätseinschränkungen.
Captive Portal
Eine Webseite, die ein Benutzer anzeigen und mit der er interagieren muss, bevor ihm Zugriff auf ein Netzwerk gewährt wird. Wird häufig für die Akzeptanz von Nutzungsbedingungen, Datenerfassung und Bezahlung in öffentlichen WiFi-Netzwerken verwendet.
Geeignet für Einzelhandelskunden und Hotelgäste, um First-Party-Daten und Einwilligungen zu erfassen. Ungeeignet für dauerhafte Bewohner, da bildschirmlos betriebene IoT-Geräte den browserbasierten Authentifizierungsprozess nicht durchführen können.
Orthogonal Frequency Division Multiple Access (OFDMA)
Eine Funktion von WiFi 6 (IEEE 802.11ax), die es einem einzelnen Access Point ermöglicht, mehrere Clients gleichzeitig zu bedienen, indem Kanäle in kleinere Unterkanäle, sogenannte Resource Units, unterteilt werden.
Entscheidend für die Aufrechterhaltung der Leistung in hochverdichteten MDU-Umgebungen, in denen 15 bis 25 Geräte pro Haushalt um Sendezeit auf demselben Access Point konkurrieren.
RADIUS (Remote Authentication Dial-In User Service)
Ein Netzwerkprotokoll, das eine zentrale Authentifizierung, Autorisierung und Abrechnung (AAA) für Benutzer bietet, die sich mit einem Netzwerk verbinden. Bei iPSK-Bereitstellungen ordnet der RADIUS-Server jeden eindeutigen Pre-Shared Key einem bestimmten VLAN zu.
Die Authentifizierungs-Engine hinter iPSK. Bei einer Cloud-verwalteten Bereitstellung läuft der RADIUS-Server in der Cloud und nicht vor Ort, wodurch eine Hardware-Abhängigkeit im Serverraum entfällt.
Ausgearbeitete Beispiele
Ein Immobilienentwickler schließt das Netzwerkdesign für ein Build-to-Rent-Hochhaus mit 250 Wohneinheiten ab. Er plant, Access Points in den zentralen Korridoren zu installieren, um Verkabelungskosten zu sparen, und beabsichtigt, ein standardmäßiges WPA3-Personal-Passwort für das gesamte Gebäude zu verwenden, das monatlich geändert wird, wenn ein Bewohner auszieht.
Der Entwickler muss vor Baubeginn sowohl die physische als auch die logische Ebene neu planen. Physisch müssen die APs von den Fluren in die Wohneinheiten verlegt werden - mindestens ein AP pro zwei Einheiten - um Signalverluste durch Brandschutztüren und Badezimmerwände zu vermeiden. Logisch muss das einzelne WPA3-Personal-Passwort durch eine cloud-managed iPSK-Bereitstellung ersetzt werden. Jede der 250 Einheiten erhält einen eindeutigen Schlüssel, der an ein dediziertes VLAN gebunden ist, was die Privatsphäre der Bewohner schützt und Smart-Home-Geräte unterstützt, ohne dass monatliche gebäudeweite Passwortänderungen erforderlich sind. Die PMS-Integration automatisiert die Schlüsselgenerierung bei Vertragsunterzeichnung und den Entzug beim Auszug. Die Verkabelungskosten für die AP-Platzierung in den Einheiten amortisieren sich innerhalb von 12 Monaten durch die monatliche Service-Prämie von 20 bis 40 £ pro Einheit.
Ein Betreiber von Studentenwohnheimen bereitet sich auf die September-Belegung in einer Anlage mit 400 Betten vor. Er verfügt über ein cloud-managed Netzwerk, verlangt von den Studenten derzeit jedoch, sich alle 24 Stunden über ein Captive Portal anzumelden. Studenten beschweren sich, dass sich ihre Spielekonsolen und Smart-Speaker nicht verbinden lassen, und der IT-Helpdesk ist überlastet.
Der Betreiber muss von einem Captive Portal (Gast-WiFi-Modell) auf ein iPSK-Modell (Multi-Tenant-Modell) umstellen. Captive Portals erfordern einen Browser zur Authentifizierung, wodurch sie mit bildschirmlosen Geräten wie Konsolen und Smart-Speakern inkompatibel sind. Der Betreiber sollte jedem Studenten vor der Ankunft ein eindeutiges iPSK ausstellen - per E-Mail zusammen mit der Buchungsbestätigung -, sodass die Studenten am Einzugstag alle ihre Geräte genau wie zu Hause verbinden können. Die Geräte bleiben das gesamte akademische Jahr über dauerhaft verbunden. Der Cloud-Controller übernimmt die Bereitstellung für den September-Jahrgang gebündelt über einen CSV-Import aus dem Studentenregistersystem, was die Warteschlange am Helpdesk vollständig beseitigt.
Übungsfragen
Q1. Sie sind der IT-Leiter für einen BTR-Betreiber, der WiFi in einem neuen Komplex mit 150 Wohneinheiten bereitstellt. Das Betriebsteam möchte ein Captive Portal nutzen, um die E-Mail-Adressen der Bewohner für Marketingzwecke zu erfassen. Was raten Sie ihnen?
Hinweis: Berücksichtigen Sie die Gerätetypen, die die Bewohner mitbringen - Smart-TVs, Konsolen, Smart-Speaker - und wie Captive Portale Benutzer authentifizieren.
Musterlösung anzeigen
Raten Sie von der Verwendung eines Captive Portals für Bewohner ab. Captive Portale erfordern einen Browser, um den Authentifizierungsprozess abzuschließen. Dies führt bei bildschirmlos betriebenen IoT-Geräten (Smart-Speaker, Konsolen, Smart-TVs) zu Fehlern, da sie die Anmeldeseite nicht darstellen können. Implementieren Sie stattdessen eine iPSK-Architektur für die Bewohner und integrieren Sie diese in das PMS, um die Daten der Bewohner bereits bei der Mietvertragsunterzeichnung zu erfassen. Reservieren Sie das Captive Portal ausschließlich für temporäre Besucher in der Lobby, im Fitnessstudio und in den Co-Working-Bereichen, wo Datenerfassung und Einwilligung angemessen sind.
Q2. Ein Bewohner in einem BTR-Gebäude mit 200 Wohneinheiten meldet, dass er auf seiner PlayStation 5 keine Online-Multiplayer-Spiele spielen kann und die Fehlermeldung 'Strict NAT' oder 'NAT-Typ 3' erhält. Das Netzwerk nutzt iPSK und eine VLAN-Isolierung pro Bewohner. Was ist das wahrscheinliche Konfigurationsproblem und wie lösen Sie es?
Hinweis: Prüfen Sie, wie der ausgehende Datenverkehr das VLAN des Bewohners in Richtung Internet verlässt, insbesondere die NAT- und UPnP-Konfiguration.
Musterlösung anzeigen
Die Firewall-Regeln für die Bewohner-VLANs sind wahrscheinlich zu restriktiv für Gaming-Traffic. PlayStation-Online-Multiplayer erfordert Open oder Type 2 NAT. Sie müssen die Carrier-Grade NAT (CGNAT) Konfiguration anpassen und UPnP für den Adressbereich der Bewohner-VLANs aktivieren, um die erforderlichen Ports für den Gaming-Traffic freizugeben. Lockern Sie NAT nicht global, sondern wenden Sie die Änderung gezielt auf das Subnetz des Bewohner-VLANs an, um die Isolation zwischen den Bewohnern aufrechtzuerhalten.
Q3. Um Kosten zu sparen, schlägt ein Auftragnehmer vor, WiFi 6 Access Points ausschließlich in den Fluren eines Studentenwohnheims mit 120 Einheiten im Abstand von jeweils 15 Metern zu platzieren. Warum sollten Sie diesen Entwurf ablehnen, und was sollten Sie stattdessen vorschreiben?
Hinweis: Denken Sie an die physischen Barrieren zwischen dem AP im Flur und den Geräten in den Zimmern sowie an den Signalverlust, der durch jede Barriere verursacht wird.
Musterlösung anzeigen
Lehnen Sie den Entwurf ab, da die Platzierung im Flur das HF-Signal dazu zwingt, schwere, feuerbeständige Flurtüren und die Wände der angrenzenden Badezimmer zu durchdringen, bevor es das Gerät des Nutzers erreicht. Jede Brandschutztür verursacht eine Signaldämpfung von 15 bis 20 dB, was den Unterschied zwischen einer hervorragenden und einer unbrauchbaren Verbindung ausmacht. Schreiben Sie stattdessen eine AP-Platzierung im Zimmer vor - ein AP pro Zimmer oder ein AP pro zwei Zimmer - montiert an der Decke oder über der Tür, fest verkabelt über Cat 6A mit dem Etagen-IDF. Führen Sie vor Beginn der Verkabelung eine prädiktive HF-Messung mit Ekahau durch, um die Platzierung zu validieren.
Häufig gestellte Fragen
Was ist cloud-managed WiFi und wie unterscheidet es sich von On-Premises-Controller-Architekturen?
Cloud-managed WiFi entkoppelt die Steuerungs- und Verwaltungsebenen des Netzwerks von der physischen Controller-Hardware vor Ort. Access Points verbinden sich über ausgehendes HTTPS/TLS sicher mit einer zentralen Cloud-Management-Plattform. Während Richtlinien, Firmware-Updates und RF-Analysen über die Cloud orchestriert werden, erfolgt die Weiterleitung der Datenpakete auf Datenebene weiterhin lokal am Edge-Switch. Dies eliminiert Single Points of Failure bei der Controller-Hardware, reduziert Vor-Ort-Serviceeinsätze und bietet elastische Skalierbarkeit für verteilte Standorte.
Wie isoliert Identity PSK (iPSK) Mieter in einer Multi-Tenant-Cloud-WiFi-Bereitstellung?
Identity PSK (auch bekannt als MPSK oder DPSK) ermöglicht es Netzwerkadministratoren, eine einzige SSID auszustrahlen, während jedem Mieter oder jeder Wohnung ein individueller Pre-Shared Key zugewiesen wird. Wenn sich ein Client authentifiziert, prüft der Cloud-RADIUS-Server die Passphrase und leitet den Client dynamisch an sein spezifisches 802.1Q VLAN weiter. Dadurch entsteht ein isoliertes Personal Area Network (PAN) pro Wohneinheit, was die Erkennung von Nachbargeräten verhindert und gleichzeitig den SSID-Overhead im RF-Spektrum eliminiert.
Wie dimensioniert man die Internet-WAN-Bandbreite für ein Multi-Tenant cloud-managed WiFi?
Die Dimensionierung des Multi-Tenant-WAN nutzt ein Überbuchungsmodell auf Basis der 95. Perzentile der Gleichzeitigkeit, anstatt die maximalen Client-Limits zu summieren. Planen Sie für Mehrfamilienhäuser (MDU) mit 3 bis 5 verbundenen Endgeräten pro Bewohner bei einer durchschnittlichen Spitzen-Gleichzeitigkeit von 25 %. Die Zuweisung von 3,5 bis 5 Mbps dauerhaftem WAN-Durchsatz pro aktivem, gleichzeitigem Gerät gewährleistet flüssiges 4K-Streaming und Videokonferenzen ohne Bufferbloat.
Wie wird die PCI-DSS-Compliance in cloud-managed Wireless-Netzwerken aufrechterhalten?
Die Einhaltung von PCI-DSS-Richtlinien in cloud-managed Umgebungen erfordert eine strikte Layer-2- und Layer-3-Segmentierung zwischen Zahlungskarten-Verarbeitungssystemen und dem Gäste- oder Mieter-WiFi. Cloud-managed Firewalls erzwingen eine automatisierte Filterung des ausgehenden Datenverkehrs, kontinuierliche Erkennung gefälschter APs (WIPS), rollenbasierte Zugriffskontrolle und eine zentrale Audit-Protokollierung, ohne dass Karteninhaberdaten in der Telemetrie des Cloud-Controllers gespeichert werden.
Wie sollten Unternehmen das Onboarding von Gästen in einem cloud-managed Netzwerk handhaben?
Der Gast-Datenverkehr sollte in ein isoliertes DMZ-Subnetz geleitet werden, das ein Captive Portal für Unternehmen wie Purple nutzt. Gäste authentifizieren sich per Self-Service über SMS, E-Mail-Registrierung oder Social-Sign-On, akzeptieren die Nutzungsbedingungen und erhalten zeitlich begrenzten Zugriff mit einer auf dem Access Point erzwungenen Layer-2-Client-Isolierung, die interne Unternehmenssysteme vor Zugriffen durch Gastgeräte schützt.
Weiterlesen in dieser Reihe
Wie Sie iPSK auf Cisco Meraki, HPE Aruba und Ruckus bereitstellen
Diese praxisnahe Referenzanleitung zeigt, wie Sie iPSK auf Cisco Meraki, MPSK auf HPE Aruba Central und DPSK auf Ruckus SmartZone bereitstellen, ergänzt durch einen kurzen UniFi PPSK Anhang. Der Fokus liegt auf der Schlüsselausstellung, VLAN - oder Richtlinienzuweisung, RADIUS Entscheidungsabläufen und Widerrufstests, die beweisen, dass eine Bereitstellung im Live-Betrieb funktioniert.
Bulk internet agreement vs managed WiFi: welches Modell zu Ihrem Gebäude passt
Ein praktischer Beschaffungsleitfaden für Immobilien-, IT- und Betriebsleiter zum Vergleich von nutzerfinanziertem Retail-Breitband, einem Bulk internet agreement und managed WiFi. Er klärt Eigentumsverhältnisse, den Einzug der Bewohner, Sicherheit, Kostenumfang und vertragliche Ausstiege unter Verwendung von US-amerikanischen Bulk-Internet-Begriffen und britischen Entsprechungen.
Apartment WiFi - Lösungen: Ein umfassender Leitfaden für Unternehmen
Dieser Leitfaden behandelt die Architektur, die Bereitstellung und den Business Case für Apartment WiFi - Lösungen in Build to Rent - und Mehrfamilienhaus-Objekten. Er erklärt, wie die iPSK-Technologie (Identity Pre-Shared Key) sichere, isolierte Netzwerksphären für jeden Bewohner schafft und gleichzeitig Smart-Geräte und IoT unterstützt. Projektentwickler, Vermieter und BTR-Betreiber erhalten hier praxisnahe Anleitungen zur Bereitstellung, ROI-Daten und konkrete Implementierungsszenarien.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.