

LAN vs WAN enterprise architecture and bandwidth calculator
Model internal Local Area Network switching demand, external Wide Area Network transport costs, and zero trust segmentation across your multi-site locations.
Topology Parameters
| Architectural Dimension | Local Area Network (LAN) | Wide Area Network (WAN) |
|---|---|---|
| Geographic Scope | Single room, office floor, or localized contiguous campus footprint (< 2 km) | Connects geographically dispersed buildings, cities, countries, or remote branches |
| Bandwidth Capacity | 1 Gbps to 100 Gbps wire speeds via internal switching and WiFi 6E/7 | 50 Mbps to 10 Gbps depending on telecom leased circuits and internet breakout |
| Propagation Latency | Ultra-low propagation latency (< 1 millisecond within the local switch fabric) | 5 ms to 80 ms round-trip time depending on physical distance and peering hops |
| Infrastructure Ownership | Owned, managed, and maintained directly by the enterprise internal IT team | Carriers, telecom providers, and cloud service providers own the transit fiber |
| Primary Core Protocols | IEEE 802.3 Ethernet, IEEE 802.11 WiFi, 802.1Q VLAN trunking, Spanning Tree (RSTP) | BGP (Border Gateway Protocol), IPsec VPN, SD-WAN dynamic overlays, MPLS L3VPN |
| Security Perimeter | 802.1X NAC, port security, VLAN segmentation, and captive portal guest isolation | Next-Generation Firewalls (NGFW), SASE ZTNA, Cloud Access Security Brokers (CASB) |
Ready to optimize your campus LAN and multi-site WAN architecture?
Learn how Purple offloads guest captive portal traffic directly at the network edge, protecting corporate bandwidth and delivering enterprise-grade compliance.
Enterprise LAN vs WAN architecture and risk simulator
Model your venue deployment topology, compare local LAN switching with wide area WAN transport protocols, and identify security bottlenecks.
● Local LAN vulnerabilities and bottlenecks
- Unsegmented IoT endpoints sharing broadcast domain with corporate laptops
- Legacy 1 Gbps access switch uplinks causing bottleneck during peak video calls
● WAN transit risks and overheads
- Direct internet breakout bypassing on-prem DLP without cloud SASE enforcement
- Branch ISP brownouts requiring automated sub-second packet steering
Recommended architectural controls
- Action: Enforce 802.1X Cloud RADIUS with dynamic VLAN assignment per user role
- Action: Deploy application-aware SD-WAN traffic steering for voice and collaboration tools
Unify your multi-site LAN and WAN with enterprise cloud WiFi security
Purple provides hardware-agnostic 802.1X Cloud RADIUS, dynamic VLAN assignment, zero-touch certificate onboarding, and guest captive portals across Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist and Extreme.
许多团队以为他们遇到了WiFi问题,而实际上他们遇到的是网络架构问题。
当业务扩展到单个站点之外时,这一点就会显现出来。伦敦的一家酒店拥有快速的访客WiFi、可靠的员工接入以及细分的运营设备。接着,曼彻斯特的第二家分店开业了。同样的登录流程无法在所有地方运行,策略执行变得不一致,围绕漫游、凭据和远程可见性的支持工单开始堆积如山。
这就是lan与wan的区别不再仅仅是教科书上的内容,而是变成一个运营问题的地方。对于酒店、零售、医疗保健和住宅运营商而言,关键问题不仅在于什么是LAN以及什么是WAN,而在于两者如何影响性能、安全、访客体验、支持开销和投资回报率。
从单一房间到全球,连接您的业务
一个处于上升期的酒店集团是一个很好的例子,因为它能迅速暴露出问题所在。
在单一场所内,网络团队可以让一切运转顺畅。前台设备可靠连接。支付终端保持隔离。访客流量与员工流量相分离。再次光临的访客连接场所 WiFi,并期望在整个住宿期间享受同样流畅的体验。
当该组织需要在多个站点之间实现一致的访问时,复杂性就出现了。伦敦的场所拥有一个本地环境。曼彻斯特的场所则拥有另一个。每个场所都有自己的交换机、接入点、布线、本地策略和本地特性。
在不同场所之间移动的员工不应该在每栋大楼都经历不同的入网流程。一次通过认证的访客在访问连锁机构的其他地点时,也不应该每次都面临繁琐的重复登录。区域 IT 团队不应该把每个场所都当成孤岛来进行故障排查。
这种划分正是服务于本地环境的LAN与跨越距离连接不同站点的WAN之间的实际区别。如果您需要复习广域连接在运营层面是如何工作的,Purple的指南 什么是广域网以及它是如何工作的 提供了全面的概貌。
业务影响显现之处
痛点往往很相似:
- 访客访问不一致。一个站点提供顺畅的接入体验。另一个站点却因本地配置漂移而表现不同。
- 员工移动性摩擦。员工在不同场馆之间移动,但他们的访问规则无法无缝随之移动。
- 中央监管缺失。总部可以查看部分事件,但不足以在所有地方强制执行统一的安全状况。
- 支持延迟。团队在判定问题是本地交换、无线设计、ISP性能还是跨站点路由上浪费时间。
改善多站点连接最快的方法,就是停止将每个场所视为独立的 WiFi 项目。
在单一站点,本地网络质量至关重要。而在多个站点中,本地质量与跨站点设计之间的关系则更为关键。这正是架构发挥其价值的地方。
超越简单地理范围定义 LAN 和 WAN
大多数定义都从距离开始。LAN 覆盖较小的区域。WAN 覆盖较大的区域。这固然没错,但这种区别在设计或故障排查时并没有太大帮助。
更实用的思考方式是从控制权的角度来看待它。
什么是 LAN
局域网 (LAN) 是您直接构建和管理的网络环境部分。这包括您场所内部的交换机、综合布线、无线接入点、VLAN 设计、本地身份验证规则以及分段策略。
实际而言,LAN 是您的团队最拥有决定权以塑造结果的地方。您决定如何将访客流量与员工设备隔离。您控制接入点密度。您可以调优漫游行为、DHCP 作用域设计、SSID 和交换机上行链路。
如果无线网络也是该讨论的一部分,那么将本地无线覆盖与更广泛的架构区分开来会有所帮助。Purple 关于 什么是 WLAN 网络 的解释对于理清这一区别非常有用。
什么是 WAN
广域网(WAN)用于连接不同的 LAN。它延伸到了单一建筑或园区之外,并且依赖于企业并不完全拥有的基础设施。这可能包括专线、光纤服务、互联网传输、运营商路由或构建在运营商服务之上的叠加网络。
这种所有权边界改变了一切。
使用 WAN 时,您的团队仍然需要设计路由策略、流量优先级、访问控制和故障转移逻辑。但物理传输路径通常属于其他人。这意味着性能和弹性不仅取决于您的决策,还取决于运营商的网络。
为什么所有权比距离更重要
距离是表象。所有权才是这种权衡的根本原因。
LAN 更易于调优、更容易进行细分且更简单进行检测,因为其环境是本地且可控的。而 WAN 则是让企业能够跨城市或跨区域运营的纽带,但它也引入了对运营商的依赖、更复杂的路由以及更大的攻击面。
如果您拥有该路径,就可以针对问题进行调优。如果是租用该路径,则必须围绕不确定性进行设计。
这种框架比简单地称一个网络小、另一个网络大要有用得多。它解释了为什么 LAN 通常让人感觉具有可预测性,而 WAN 则需要更多的规划、更多的监控和更严格的策略纪律。
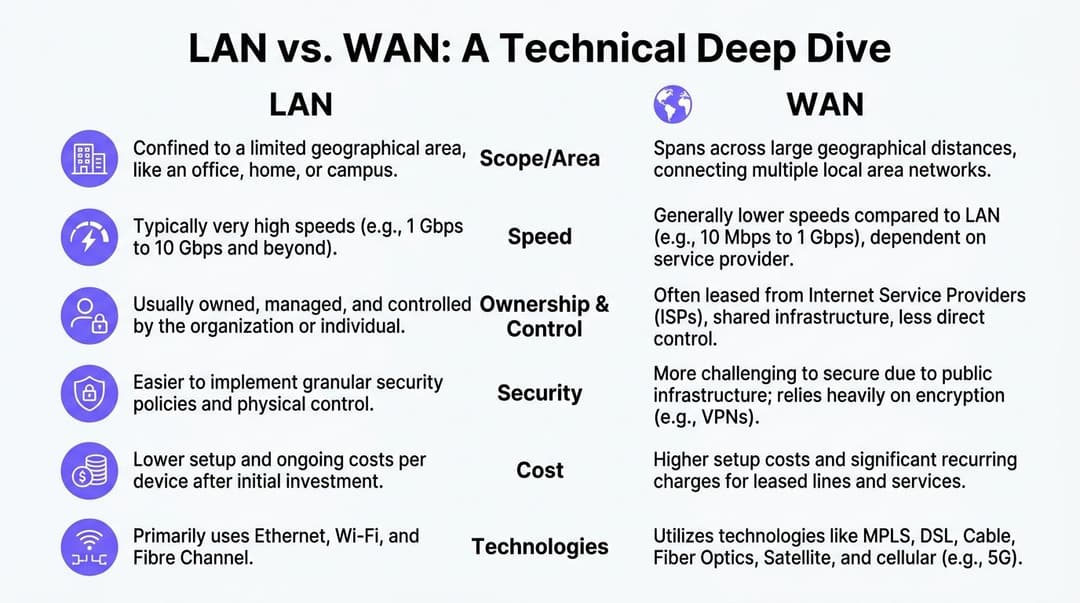
技术深度剖析 - 逐项对比
当团队寻找 lan 和 wan 的区别时,他们通常想要一个明确的答案。但在实践中,他们需要一个矩阵。速度、延迟、抖动、路由行为和运营控制都至关重要。
下面的对比是帮您快速理清思路的最快方法。
| 属性 | LAN | WAN |
|---|---|---|
| 主要角色 | 连接单一场所内的设备 | 连接不同的场所及其本地网络 |
| 基础设施控制 | 主要由组织拥有和运营 | 通常依赖于运营商或互联网服务提供商(ISP)的传输 |
| 典型设计重点 | 本地性能、细分、接入 | 跨场所路由、韧性、策略一致性 |
| 流量模式 | 大楼内的东西向和本地接入流量 | 跨越空间距离的南北向和场所间流量 |
| 最佳适用场景 | 单一物业内的酒店、办公室、园区、商店、病房、公寓 | 酒店集团、零售连锁、分布式医疗、区域运营 |
性能和传输行为
根据 Nile的LAN对战WAN网络设计分析,在英国企业环境中,LAN的站点内流量吞吐量可达10 - 100 Gbps,延迟低于1毫秒,而依赖专线的WAN通常提供1 - 10 Gbps的吞吐量,延迟在20 - 50毫秒之间,且WAN的抖动可能为5 - 15毫秒,而LAN的抖动则在1毫秒以下。
这些数据与网络团队在实际中观察到的情况高度一致。本地交换速度快,是因为流量保持在用户附近,避免了跨区域的运营商路由。而跨站点流量所需时间更长,是因为数据包必须穿越外部路径、经过路由边界,并与其他更广泛的网络状况竞争。
这种差异的重要性往往超出了许多买家的预期。
在设计良好的 LAN 上,单一场所内的酒店 PMS 查询可能会让人感觉是即时完成的。而当同样的交易依赖于跨 WAN 的服务时,如果链路拥堵,或者语音、分析和访客流量在竞争同一路径,则可能会让人感觉不够稳定。
协议与架构
LAN 严重依赖 Layer 2 交换和本地无线设计。而 WAN 则更依赖 Layer 3 路由、路径选择、传输服务以及站点之间的策略。
这会影响故障的呈现方式:
- LAN 故障通常表现为漫游体验差、本地 DHCP 问题、交换机配置错误、布线不良或 AP 负载过重。
- WAN 故障通常表现为跨站点应用缓慢、语音通话断续、同步任务延迟或分支机构间歇性云端访问受阻。
子网划分恰好处于这两者的核心。在流量到达路由边缘之前,它是限制广播域、强制执行策略边界以及使本地设计易于管理的关键工具之一。如果您想更深入地了解这些边界如何影响设计,Purple关于 深入了解子网掩码 的文章会非常有用。
安全模型
LAN 安全模型主要关注内部信任边界。而 WAN 安全模型则关注在您无法完全控制的环境中进行安全传输。
在场所内部,团队可以针对访客、员工、POS 系统、物联网 (IoT) 和后勤系统强制执行网络分段。物理接入更容易受到限制。设备安全状况更容易被观察。无线策略可以与特定的空间和用户群保持一致。
在跨越 WAN 时,组织必须更深入地考虑加密、路由信任、身份传播、隧道弹性以及跨站点策略漂移。一个脆弱的本地网络是危险的。而一个脆弱的跨站点信任模型则更糟糕,因为它会将风险从一个站点延伸到多个站点。
成本与运维工作量
LAN 支出往往集中在前期。您需要设计、安装和管理本地基础设施。而 WAN 支出通常更为持久,因为传输、支持和运营商合同会按月持续产生。
运营工作也遵循相同的规律。优秀的 LAN 设计能带来可预测的回报。而 WAN 永远不会变得简单,它只会变得管理井然。
实际测试非常直接。如果出现问题,您的团队能否直接修复它,还是在做出任何更改之前需要先向运营商提交工单?
这个答案会告诉你,你面对的到底是 LAN 问题还是 WAN 问题。
实际部署场景中的 LAN 与 WAN
架构的选择因行业而异。虽然术语没有变,但面临的压力点却大不相同。
医疗园区
大型医院园区对纪律严明的 LAN 的依赖程度几乎超过了其他任何环境。临床系统、医学影像、监控、行政工作站、访客接入和联网设备都需要可预测的本地性能。
当信任关系将诊所、办公室和远程设施连接起来时,跨站点部分就显得至关重要。这正是WAN限制开始影响用户体验和运营风险的地方。根据Purple引用的英国NCSC指南,使用公共ISP基础设施的WAN面临的拦截风险比LAN高30 - 50%,而零信任LAN可以将丢包率控制在0.5%以下,WAN在拥堵期间的丢包率则可能达到2 - 5%,这在Purple关于LAN和WAN差异的讨论中,对于多站点医疗和酒店环境尤为重要。
在医疗保健领域,这意味着本地分段是必选项。临床流量、员工接入、访客 WiFi 和业务运营系统绝不能全部置于同一个扁平网络中,否则无法确保其安全性。
酒店集团
单体酒店主要面临的是 LAN 挑战。覆盖范围、身份验证、员工接入、访客入网以及设备隔离,所有这些都存在于物业层面。
由于品牌承诺必须在不同站点之间传递,酒店连锁很快就会演变成一个 WAN 挑战。访客期望统一的标准。运营团队期望单一的策略模型。安全团队则期望采用同一种方式来进行访问撤销、入网和审计。
这里的失效模式非常常见。随着时间的推移,每个场所的建设方式都会出现些许偏差。一个场馆更新了其 SSID。另一个场馆更改了交换机策略。第三个场馆则在中央标准之外处理员工设备。访客体验到的是不一致,而 IT 部门看到的则是策略漂移。
零售物业
零售业对 WAN 的要求比酒店业更高。
每家店面都需要强大的本地网络来支持收银机、员工设备、数字标牌和顾客 WiFi。但核心业务的核心依赖是跨站点连接。库存系统、报表、定价、促销和客户数据必须在各分支机构与中央系统之间流畅传输,而不能变得脆弱易错。
如果分支机构的 LAN 运行良好但 WAN 路径较差,团队往往会首先归咎于门店 WiFi。这是一个代价高昂的错误,因为它把工程师引向了错误的技术栈层级。
多租户公寓
住宅、长租公寓 (BTR) 和学生公寓呈现出不同的模式。在同一个物理空间内,既有楼宇 LAN,也有公共互联网出口,还有许多属于租户的半私密体验。
这改变了设计目标。仅仅提供覆盖是远远不够的。运营商需要为居民提供家一般的简便体验,并让租户、员工和建筑运营之间保持清晰的隔离。在这些环境中,如果细分做得不够好,本地网络与更广泛的接入服务之间的界限很快就会变得模糊。
在共享建筑中,缺乏隔离的便利性首先会演变成技术支持问题,随后很快就会升级为安全问题。
最合适的部署模式取决于具体的业务需求。但在任何情况下,一条规则都适用 - 快速的本地网络无法解决设计不佳的跨场所网络问题,而强大的 WAN 也无法拯救分段糟糕的场所网络。
通过现代 WiFi 认证统一您的网络
大多数企业其实不希望网络体验支离破碎。他们之所以面临这种局面,是因为其 LAN 和 WAN 是独立演进发展的。
这就是为什么身份已成为本地接入与分布式运营之间的实用桥梁。现代平台不再将接入限制在单一 SSID、单一场所或单一共享密码上,而是将接入与用户、设备、证书或目录记录进行绑定。
为什么认证现已成为控制平面
旧模式简单但脆弱。让用户使用 Captive Portal。给员工分发共享凭据。期望每个站点都以相同的方式配置策略。然后手动清理异常。
这种方法在规模化扩展时会失效。
基于身份的访问改变了运营模式。员工身份验证可以遵循云目录,例如Microsoft Entra ID、Okta或Google Workspace。访客访问可以依赖无密码接入和基于证书的流程,而不是重复的门户互动。遗留设备仍可以通过为受限硬件设计的方案进行处理。用户无需再关心自己是在一个场馆的本地网络上,还是在另一个场馆的不同本地网络上。访问策略随身份移动,而不是被困在单一的站点配置中。
这在实践中意味着什么
一个强大的多站点模型包含以下要素:
- 针对访客。免密码入网、从首个数据包开始的加密连接,以及无需每次都像首次注册一样的再次访问体验。
- 针对 staff。与目录集成的访问权限,可在中央进行配置和撤销,避免本地密码泛滥。
- 针对运营。即使在硬件设备包含多个厂商的情况下,也能在访客、员工和运营流量之间进行清晰的细分。
- 针对管理员。一个统一的入网和访问逻辑策略界面,而不是由各个场所特定例外情况拼凑而成的复杂系统。
此类别中的一个选择是 Purple,它通过 OpenRoaming 和 Passpoint 支持提供基于身份的 WiFi 认证,并与 Microsoft Entra ID 和 Okta 等平台集成,且适用于包括 Meraki、Aruba、Ruckus、Mist 和 UniFi 在内的多厂商环境。
ROI 投资回报率论证比以往更有说服力
这不仅仅是一个关于安全的话题。
根据 CBT Nuggets对WAN技术及相关英国企业趋势的总结,英国企业报告2025年WAN带宽成本上升了15%,且一项研究发现,通过CRM集成利用WiFi数据进行个性化营销,使英国零售客流量提升了18%。
这至关重要,因为现在的网络领导者不仅需要保证正常运行时间,还需要证明网络支出的合理性。更出色的接入模式可以减少支持摩擦,提高不同场所之间的一致性,并有助于将第一方 WiFi 互动转化为更具商业实用价值的资产。
目前最强有力的网络投资能够同时完成两项任务:减轻运营阻力,并为业务创造更干净的数据。
这就是许多团队忽略的转变。LAN 和 WAN 仍然是基础设施。但身份验证、分析和策略才是现在承载大量商业价值的地方。
使用 NetForge 诊断 LAN 与 WAN 瓶颈
在排查网络变慢的故障时,准确判断延迟是发生在局域网(LAN)内部还是跨广域网(WAN)链路,对于快速解决问题至关重要。
NetForge by Purple 简化了 LAN 和 WAN 的分析。它将持续的逐跳路径跟踪、二层交换机发现、IP 和子网计算器以及加密终端整合到一个免费的桌面工具中。技术人员可以立即识别出是哪一个特定的跃点 - 无论是内部 LAN 交换机还是上游 WAN 网关 - 导致了丢包或延迟激增。NetForge 完全在 Windows 和 macOS 上离线运行,无需注册账号。
下载专为 IT 团队打造的免费 NetForge 网络多功能工具。
2026年网络最佳实践与故障排查
2026年最佳的运营模式,绝不是将 LAN 和 WAN 视为具有独立负责人和独立优先级的不同学科。因为这正是盲区形成的原因。
英国的JANET网络是一个有用的历史参考。它在1984年从LAN互联演变为1991年的完整WAN。这一模式反映了当今许多企业仍面临的现状。他们最初拥有强大的本地站点,随后发现站点之间的链接同样需要精心的设计。正如 GeeksforGeeks关于LAN和WAN差异的概述 中所指出的,92%的英国企业使用LAN进行WiFi,但只有45%的企业对WAN进行了优化。
先诊断正确的层级
当某个应用在分支机构运行缓慢时,首先要问延迟发生在哪个环节。
- 检查本地状况。寻找场馆内的AP饱和、交换机上行链路争用、分段错误或漫游不良等问题。
- 测试跨站点路径。如果本地体验良好,但云端或中央应用运行缓慢,则WAN很可能是瓶颈所在。
- 审查策略一致性。许多“随机”问题都源于某个站点偏离了标准构建。
- 检查身份验证依赖关系。如果用户可以关联但无法获得正常访问权限,则可能是身份工作流出现故障,而非传输本身的问题。
为业务连续性而构建
以下几项实践将持续带来回报:
- 进行积极的细分。在 LAN 层面将访客、员工、IoT 和运营系统隔离开来。
- 在合适的地方使用 SD-WAN。动态路径选择可以提高韧性,并减轻运营商问题带来的困扰。
- 集中化身份管理。访问控制应当跟随用户和设备,而不是依赖于静态的本地密钥。
- 将维护视为一项纪律。结构化的常规流程(例如 预防性 IT 维护)有助于在硬件老化和配置问题导致停机前及时发现隐患。
- 记录特例。未记录的本地变更是导致多场所网络随着时间推移而变得越来越难维护的主要原因之一。
行之有效与不切实际的做法
有效的方法往往在最好的层面上显得枯燥乏味 - 标准化构建、清晰的细分、统一的中心身份、可衡量的变更控制以及良好的可观测性。
行不通的做法是:依赖共享密码、假定每个性能问题都是“WiFi”引起的,或者由于当时觉得效率更高而让每个站点自行演进。
企业对单一站点混乱网络的容忍度是有限的。但在多个站点中,这种混乱带来的代价则体现在技术支持工作量、安全风险暴露以及不一致的的客户体验上。
如果您的团队正尝试在多个站点之间统一访客接入、员工认证和策略执行,那么 Purple 作为该架构的一部分非常值得评估。它运行在现有网络基础设施之上,有助于在分布式环境中实现安全、无密码接入的标准,而无需强行采用“全部推倒重来”的方法。



