
技术 WiFi 指南
关于访客 WiFi、分析、Captive Portal 和场馆技术的深度、专家主导技术指南。
54 guides in Security

医院 WiFi 安全吗?患者和访客应该了解的事项
本综合技术参考指南探讨了医院访客 WiFi 网络的安全架构。它为 IT 经理和场所运营者提供了可操作的实施策略,重点关注网络分段、加密标准和合规性框架,以在不影响临床运营的情况下确保患者数据的安全。

机场WiFi安全吗?旅行者安全指南
本指南为IT经理、网络架构师和场馆运营总监提供了关于机场WiFi安全风险及如何缓解这些风险的权威技术参考。它涵盖了完整的威胁态势——从Evil Twin接入点到恶意DHCP服务器——并提供了一个基于IEEE 802.1X、WPA3和网络分段的实用、基于标准的部署框架。它还将Purple的Guest WiFi和分析平台映射到每个风险向量,为寻求部署安全、符合GDPR且商业可行的公共WiFi的运营商提供了具体的集成点。

酒店WiFi安全吗?每位旅行者都需要了解的事项
本综合技术指南详细介绍了酒店WiFi网络固有的特定安全风险,包括流氓AP和中间人攻击。它为IT经理和网络架构师提供了可操作、与供应商无关的实施步骤,以保护其无线基础设施并利用托管式访客WiFi平台。

公共WiFi安全吗?权威指南
本权威指南为企业IT领导者提供了构建安全公共WiFi网络的可操作策略。它详细阐述了针对主要威胁(如MITM攻击和恶意接入点)的技术缓解措施,同时概述了如何利用Purple等平台来确保合规性、保护企业基础设施,并安全地将访客连接转化为收益。

如何监控 WiFi 网络流量:IT 团队指南
本技术指南提供了监控企业 WiFi 流量的可行策略,重点关注架构、安全和性能。它为酒店、零售和公共部门的 IT 团队提供了部署可扩展、安全的网络监控解决方案所需的框架。

BYOD WiFi 安全: 如何安全地让个人设备接入您的网络
一份面向 IT 领导者的务实、供应商中立的指南,介绍如何保护 BYOD WiFi 访问安全。涵盖实施 802.1X 认证、MDM 集成和严格的网络分段,以在支持个人设备的同时保护企业资产。

最安全的 WiFi 身份验证方法:对比分析
本技术参考指南对 WiFi 身份验证方法进行了权威的排名对比 - 从已弃用的 WEP 标准到基于证书的 EAP-TLS 身份验证 - 旨在帮助企业场所的 IT 经理、网络架构师和 CTO 做出符合合规要求且明智的安全决策。本指南涵盖了每种协议的技术架构、酒店和零售业的实际部署场景,以及在 PCI-DSS 和 GDPR 义务下运营的组织的实用实施指南。对于场所运营商和 IT 团队,本指南将复杂的密码学标准转化为具有可衡量业务成效的实际部署决策。

WPA-PSK 详解:定义、工作原理及其安全风险
本权威技术指南深入剖析了 WPA-PSK 的机制 - 包括其 4 阶段握手、加密架构以及固有的安全漏洞 - 并精确解释了为什么企业网络必须过渡到强大的 802.1X 或托管式 Captive Portal 架构。它为管理酒店、零售、活动和公共部门组织等复杂场所环境的 IT 领导者提供了可操作的部署指南。

什么是 WiFi 安全?无线网络安全完整指南
为 IT 领导者提供的关于保护企业无线网络的全面技术参考。本指南涵盖了加密协议的演变、分段的架构最佳实践以及抵御常见 WiFi 威胁的策略。

零售WiFi网络的PCI DSS合规
本技术参考指南详细说明了专门适用于零售WiFi网络的PCI DSS v4.0要求,涵盖网络分段架构、加密标准、身份验证控制和审计跟踪要求。它为需要保护支付数据同时安全地支持独立的访客和企业无线接入的IT经理和网络架构师提供了可操作的实施指导。

符合HIPAA的医疗保健提供商访客WiFi
本技术参考指南为部署访客WiFi的医疗IT团队提供了可操作的合规策略。涵盖了网络分段、数据处理和BAA要求,以确保无缝的访客体验,同时不违反HIPAA标准。

CCPA 与 GDPR:面向 Guest WiFi 数据的全球隐私合规
本指南全面对比了 CCPA 和 GDPR 对 Guest WiFi 部署的技术要求。它为 IT 领导者和网络架构师提供了可操作的策略,以构建一个统一的双重合规同意框架,在降低监管风险的同时保留第一方数据的商业价值。
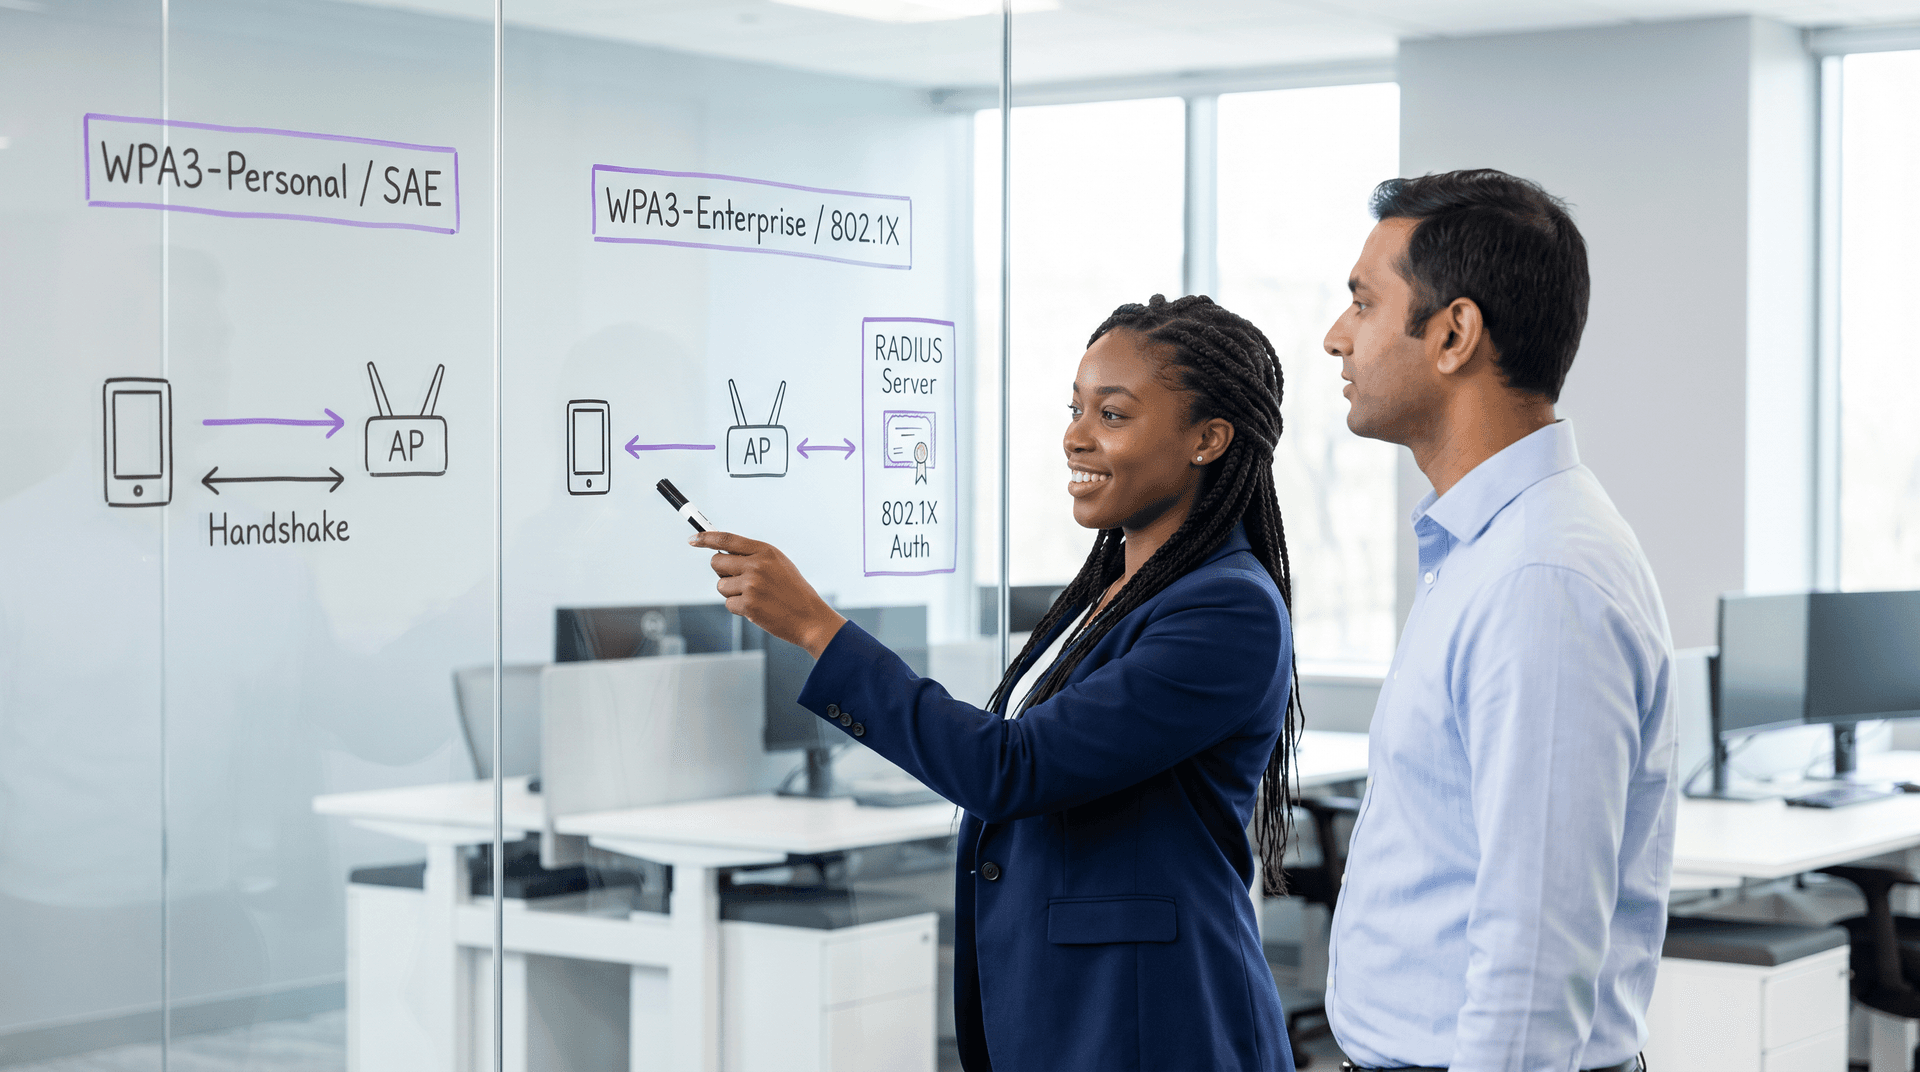
WPA3 Personal 对比 Enterprise:WiFi 安全深度对比
WPA3 Personal (SAE) 与 WPA3 Enterprise (802.1X) 的技术对比。了解加密差异、RADIUS 身份验证以及企业级部署步骤。
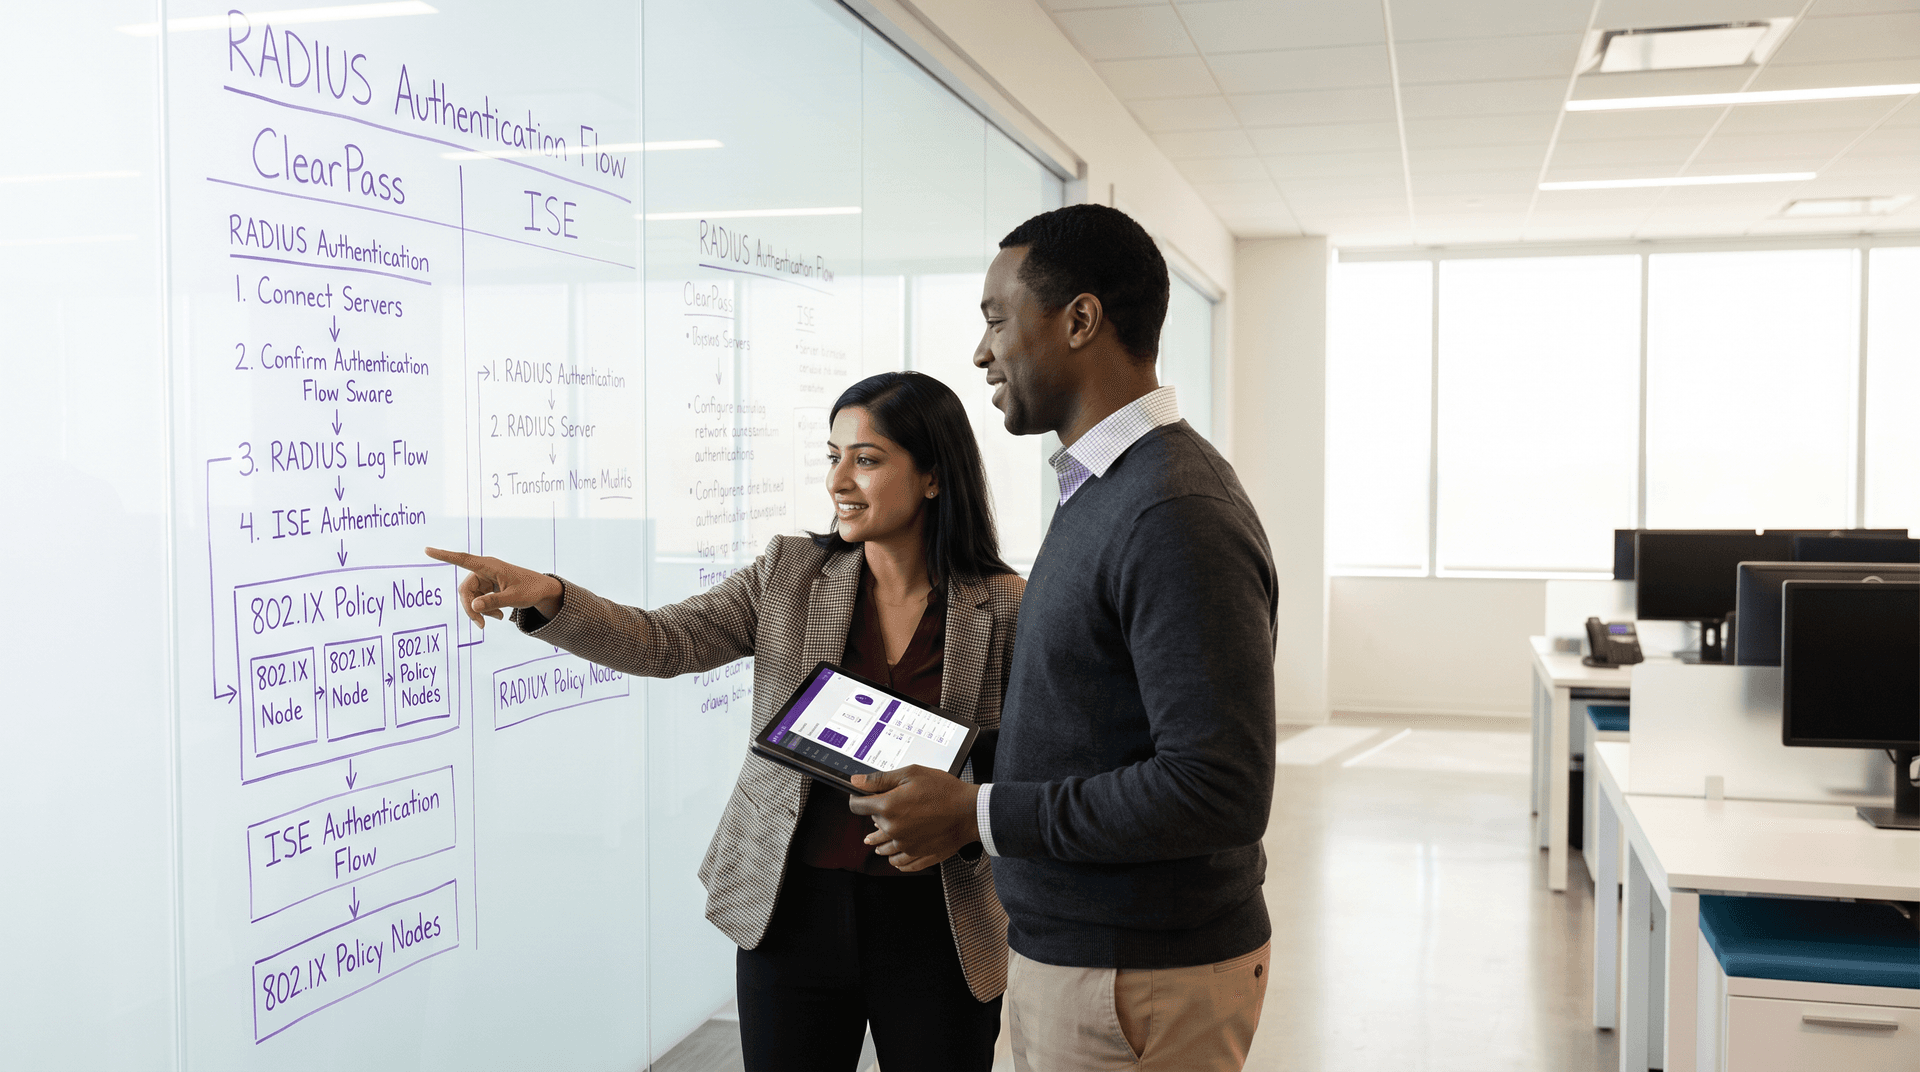
Aruba ClearPass 对比 Cisco ISE:企业级 NAC 平台深度评估
对比 Aruba ClearPass Policy Manager 与 Cisco ISE。评估多厂商 RADIUS AAA、802.1X 策略引擎、许可授权成本以及访客 WiFi 集成。
非法AP检测:保护场所WiFi免受仿冒攻击
本指南为IT经理、网络架构师和场所运营总监提供了一份全面的技术参考,涉及部署无线入侵防御系统(WIPS)以检测和消除非法接入点及邪恶孪生攻击。内容涵盖检测方法、法律对策、合规要求及在酒店业、零售业和公共部门环境中的实际实施场景。实施此处所述策略的组织将加强其无线安全态势,降低合规风险,并保护其基础设施和用户免受WiFi仿冒威胁。

ISO 27001 访客 WiFi:合规入门指南
这份权威技术参考资料将访客 WiFi 部署直接映射到 ISO 27001:2022 的控制措施,详细说明了网络隔离、日志记录和风险处理要求。它为 IT 经理和网络架构师提供了可操作的指导,帮助他们生成可审计的证据,并利用供应商的 SOC 2 证明来满足 ISMS 供应商保障要求。

用于访客WiFi的DNS过滤:阻止恶意软件和不当内容
本指南为IT经理、网络架构师和场所运营总监提供了在访客WiFi网络上部署DNS过滤的权威技术参考。它涵盖了DNS级别威胁阻止的架构、主流云DNS服务的供应商比较、逐步实施指导以及来自酒店业和零售业的真实案例研究。DNS过滤是面向公众网络防范恶意软件、钓鱼和不当内容最具成本效益的第一道防线,本指南使团队能够自信地部署并符合PCI DSS、GDPR和HIPAA的要求。

Guest WiFi 会话超时:平衡用户体验与安全性
本指南为配置 Guest WiFi 会话超时提供了一个实用的框架,在无缝的用户体验与强大的安全性之间取得平衡。它为 IT 和场所运营负责人介绍了空闲超时、绝对超时、重新认证策略以及针对特定行业的部署场景。

PEAP-MSCHAPv2:为何仍被广泛使用、为何存在风险以及如何迁移
一份全面的技术参考指南,详细说明PEAP-MSCHAPv2的关键安全漏洞,包括邪恶双子攻击和凭据捕获。为IT团队提供了一条实用、厂商中立的路线图,以将企业WiFi网络迁移至安全的、基于证书的EAP-TLS认证。

零信任WiFi架构:将零信任应用于场馆网络
一份详尽的技术参考指南,详细介绍场馆运营商如何将零信任原则应用于企业WiFi网络。内容涵盖持续验证、微隔离和设备状态强制,以保护酒店、零售和公共部门环境免受横向移动和合规风险的影响。

WiFi管理员PKI基础:证书、CA和信任链
本技术参考指南为企业WiFi管理员解释了公钥基础设施(PKI)的基础概念,涵盖了证书颁发机构、信任链和X.509证书。它详细说明了PKI如何支撑EAP-TLS双向认证,并为酒店业、零售业和公共部门环境中的IT团队提供了可操作的部署指导。理解PKI是使用Purple部署基于证书的员工WiFi认证的强制性前提。

OpenRoaming 架构与认证终极指南
本指南提供了关于 WBA OpenRoaming 架构的权威技术参考,内容涵盖 Passpoint 基础、RADIUS 联合、RadSec mTLS 安全性,以及面向企业场所的逐步部署指导。它为 IT 经理、网络架构师和场所运营商提供了相关知识,以无缝、安全且合规的 WiFi 连接取代 Captive Portal,从而带来可衡量的投资回报率。

用于WiFi认证的OCSP与证书吊销
本综合指南探讨了企业WiFi环境中证书吊销的关键机制,重点关注从CRL向OCSP的过渡。它为管理大规模、高密度网络的IT团队提供了可操作的实施策略,在这些网络中,实时安全和低延迟至关重要。

用于网络访问控制的设备态势评估
本技术指南解释了设备态势评估如何用于网络访问控制(NAC),详细说明了在企业及场所环境中实施零信任WiFi所需的架构、MDM集成和修复流程。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。
