
Die Zukunft der WiFi Sicherheit: KI-gestützte NAC und Bedrohungserkennung
Dieser maßgebliche Leitfaden untersucht die Entwicklung der WiFi Sicherheit für Unternehmen von veraltetem WPA2 hin zu KI-gestützter Network Access Control (NAC) und Bedrohungserkennung. Er wurde für IT-Führungskräfte entwickelt und bietet praxisnahe Bereitstellungsstrategien zur Absicherung von Umgebungen mit hoher Dichte wie Einzelhandel, Gastgewerbe und Stadien unter Verwendung der identitätsbasierten Netzwerke von Purple.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Enterprise WiFi Security Guide →

Executive Summary
Für IT-Manager und Netzwerkarchitekten, die Umgebungen mit hoher Dichte verwalten - wie Einzelhandelsketten, Stadien und Hotel- und Gastronomiebetriebe - stand bei der drahtlosen Sicherheit noch nie so viel auf dem Spiel. Veraltete Authentifizierungsmethoden wie WPA2 Personal und statische Pre-Shared Keys (PSKs) sind grundlegend unsicher, bieten keinerlei Einblick in den Sicherheitszustand der Geräte und setzen Netzwerke dem Teilen von Anmeldedaten und lateralen Angriffen aus.
Die Zukunft der drahtlosen Unternehmenssicherheit ist identitätsgesteuert und KI-gestützt. Dieser Leitfaden bietet einen tiefen technischen Einblick in die Implementierung von KI-gesteuerter Network Access Control (NAC) und kontinuierlicher Bedrohungserkennung. Durch die Umstellung auf 802.1X, dynamische VLAN-Steuerung und auf maschinellem Lernen basierende Anomalieerkennung können IT-Teams einen Zero-Trust-Netzwerkzugriff (ZTNA) am Netzwerkrand realisieren. Wir zeigen auf, wie sich Plattformen wie Guest WiFi und WiFi Analytics von Purple in diese hochentwickelten Sicherheits-Frameworks integrieren lassen, um eine nahtlose, konforme und hochsichere Konnektivität ohne zusätzlichen IT-Aufwand zu gewährleisten.
Technischer Deep-Dive: Der Übergang zu KI-gesteuerter NAC
Das Versagen herkömmlicher drahtloser Sicherheit
Traditionelle Unternehmensnetzwerke basieren häufig auf statischen VLAN-Zuweisungen und gemeinsam genutzten Anmeldedaten. In einer weitläufigen Umgebung im Bereich Hospitality oder Retail scheitert dieser Ansatz in dreifacher Hinsicht:
- Fehlender Identitätskontext: Ein Gerät, das über einen gemeinsam genutzten PSK verbunden ist, ist lediglich eine MAC-Adresse. Es gibt keine kryptografische Verbindung zu einer Benutzeridentität.
- Anfälligkeit für laterale Bewegungen: Sobald ein Angreifer einen gemeinsam genutzten Schlüssel kompromittiert, erhält er ungehinderten Zugriff auf die Broadcast-Domäne.
- Operativer Aufwand: Die manuelle Verwaltung von MAC-Erlaubnislisten und die Rotation von Schlüsseln über hunderte von Standorten hinweg ist nicht tragbar.
KI-gesteuerte NAC-Architektur
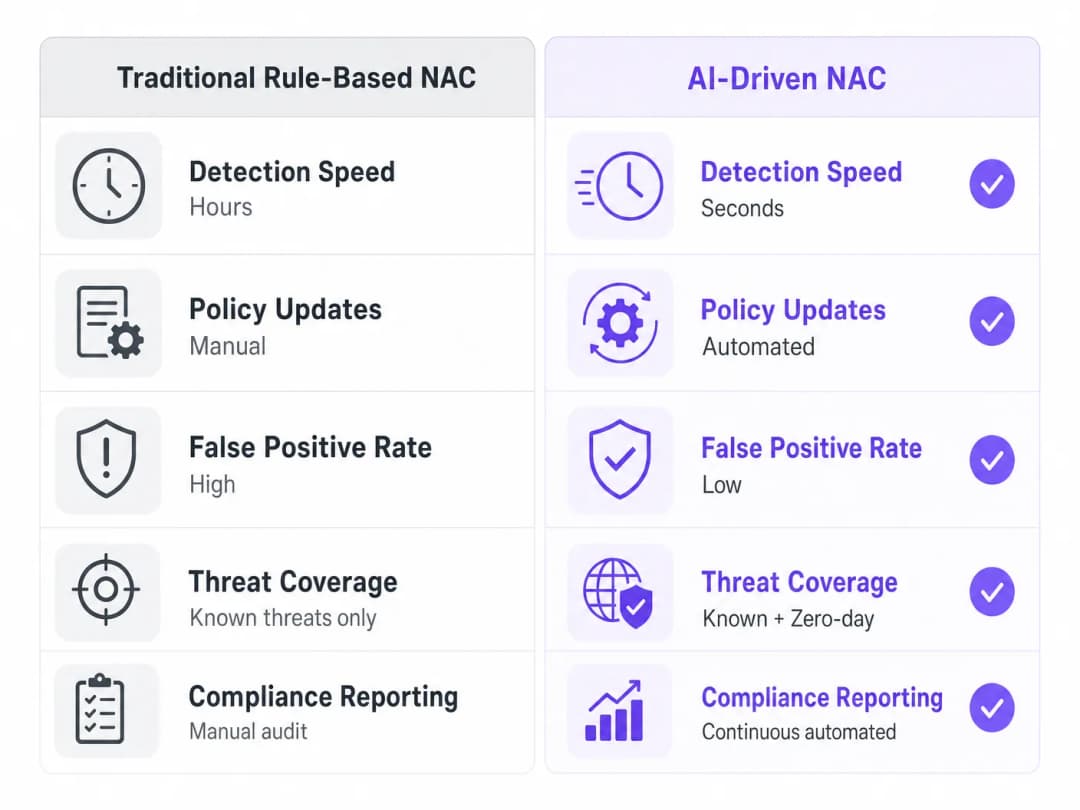
Moderne Network Access Control ersetzt statische Regeln durch dynamische, kontextsensitive Richtlinien. In Kombination mit KI und maschinellem Lernen authentifiziert die NAC-Engine nicht nur den Benutzer, sondern bewertet kontinuierlich das Verhalten des Geräts.

Kernkomponenten:
- 802.1X / WPA3-Enterprise: Das Fundament des sicheren Zugriffs. Es verwendet EAP (Extensible Authentication Protocol), um Anmeldedaten vor der Gewährung des Netzwerkzugriffs mit einem RADIUS-Server oder Identity Provider (IdP) abzugleichen.
- Dynamic VLAN Steering: Nach erfolgreicher Authentifizierung gibt der RADIUS-Server spezifische Attribute zurück (z. B. Filter-Id oder Tunnel-Private-Group-Id). Der Access Point oder Switch verwendet diese Attribute, um das Gerät dynamisch in das richtige Netzwerksegment (z. B. Staff, Guest, IoT) einzustufen. Für spezifische Herstellerimplementierungen lesen Sie bitte unseren Leitfaden How to Configure NAC Policies for VLAN Steering in Cisco Meraki.
- Verhaltensbasierte Baseline-Erstellung: Algorithmen für maschinelles Lernen erstellen eine Baseline für normales Verhalten für verschiedene Gerätetypen. Beispielsweise sollte ein intelligentes Thermostat nur mit seinem zugewiesenen Cloud-Controller kommunizieren.
- Echtzeit-Bedrohungserkennung: Wenn das Thermostat plötzlich eine SSH-Verbindung zu einem Point-of-Sale-Terminal (POS) initiiert, markiert die KI-Engine diese Anomalie in Millisekunden und löst eine automatisierte Richtlinienreaktion aus - wie das Quarantänisieren des Geräts oder das Beenden der Sitzung.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Implementierungsleitfaden: Ein phasenweiser Ansatz
Die Bereitstellung von KI-gesteuertem NAC in einem verteilten Unternehmen erfordert einen strukturierten Ansatz, um Geschäftsunterbrechungen zu vermeiden.
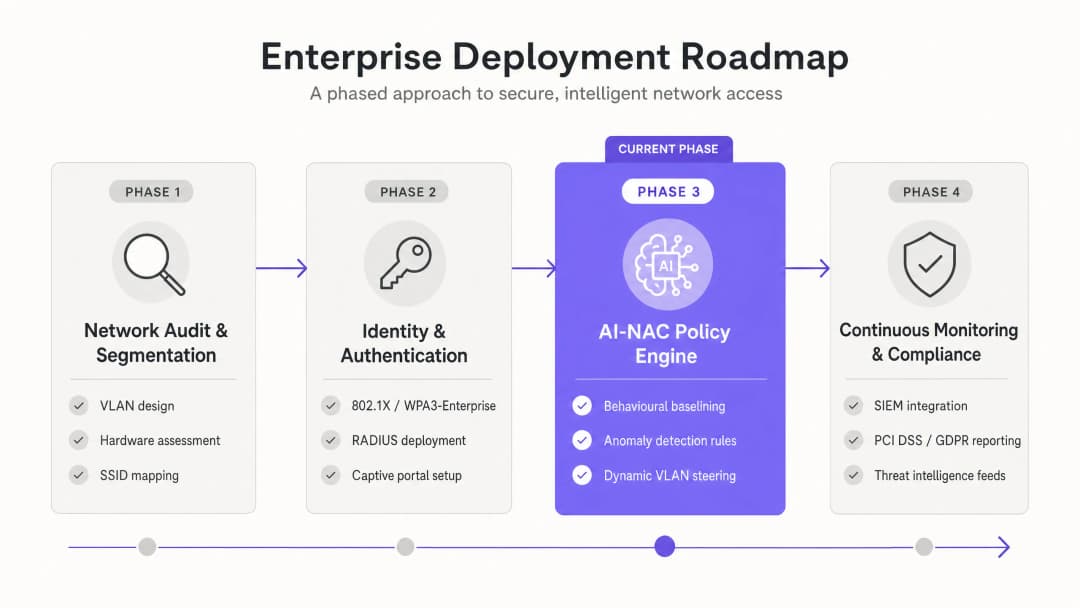
Phase 1: Netzwerkaudit & Segmentierung
Vor der Implementierung von NAC muss die zugrunde liegende Netzwerkarchitektur eine granulare Segmentierung unterstützen.
- Erfassen Sie alle vorhandenen SSIDs und VLANs.
- Entwerfen Sie ein robustes VLAN-Schema, das Guests, Staff, IoT-Geräte und PCI-regulierte Endpunkte isoliert.
- Stellen Sie sicher, dass vorhandene Access Points und Switches 802.1X und RADIUS Change of Authorization (CoA) unterstützen.
Phase 2: Identität & Authentifizierung
Abkehr von gemeinsam genutzten Passwörtern hin zu identitätsbasiertem Zugriff.
- Stellen Sie eine cloudnative RADIUS-Infrastruktur (wie RADIUS-as-a-Service von Purple) bereit, um Hardware vor Ort zu eliminieren.
- Integrieren Sie Unternehmens-IdPs (z. B. Microsoft Entra ID, Okta) für die Mitarbeiterauthentifizierung über EAP-TLS (zertifikatsbasiert) oder PEAP-MSCHAPv2.
- Implementieren Sie ein sicheres Onboarding für Besucher über ein konformes Captive Portal.
Phase 3: Konfiguration der AI-NAC-Richtlinien-Engine
Aktivieren Sie die intelligenten Routing- und Überwachungsfunktionen.
- Konfigurieren Sie RADIUS-Rückgabeattribute, um dynamisches VLAN Steering basierend auf Benutzergruppen oder Geräteprofilen zu erzwingen.
- Aktivieren Sie die Traffic-Analyse mittels maschinellem Lernen auf dem Wireless Controller oder der Overlay-Plattform.
- Definieren Sie automatisierte Quarantänerichtlinien für Geräte, die ein risikoreiches Verhalten zeigen (z. B. Port-Scanning oder übermäßig viele fehlgeschlagene Authentifizierungen).
Phase 4: Kontinuierliche Überwachung & Compliance
Integrieren Sie den Sicherheitsstatus des Wireless-Netzwerks in den breiteren Sicherheitsbetrieb des Unternehmens.
- Leiten Sie Wireless-Telemetrie und Authentifizierungsprotokolle an eine SIEM-Plattform (Security Information and Event Management) weiter.
- Automatisieren Sie Compliance-Berichte für PCI-DSS und GDPR. Die Plattform von Purple stellt beispielsweise sicher, dass die Erfassung von Gästedaten streng den Richtlinien von UK GDPR und PECR entspricht.
Best Practices für die Sicherheit von Enterprise WiFi
- Erzwingen Sie zertifikatsbasierte Authentifizierung (EAP-TLS): Für Mitarbeiter und Unternehmensgeräte ist EAP-TLS der Goldstandard. Sie schließt den Diebstahl von Anmeldedaten aus, da die Authentifizierung auf einem kryptografischen Zertifikat basiert, das über ein MDM (Mobile Device Management) auf dem Gerät installiert wird, und nicht auf einem Passwort.
- Nutzen Sie identitätsbasiertes Gäste WiFi: Verwenden Sie für den öffentlichen Zugang in Transport-Hubs oder Einzelhandelsgeschäften ein verwaltetes Captive Portal, das die MAC-Adresse mit einer verifizierten Identität (E-Mail, SMS oder Social-Login) verknüpft. Dies bietet einen Audit-Trail und ermöglicht leistungsstarke Marketing-Analysen.
- Implementieren Sie Mikro-Segmentierung: Verlassen Sie sich nicht auf ein einziges "IoT"-VLAN. Segmentieren Sie Geräte nach Funktion (z. B. HLK, Sicherheitskameras, digitale Beschilderung), um den Schadensradius eines kompromittierten Endpunkts zu begrenzen.
- Führen Sie WPA3 ein: Schreiben Sie WPA3 für alle neuen Bereitstellungen vor. WPA3-Enterprise führt obligatorische Protected Management Frames (PMF) ein, die vor Deauthentifizierungsangriffen schützen.
Fehlerbehebung & Risikominderung
Selbst bei automatisierten Systemen müssen IT-Teams mit Ausfallszenarien rechnen:
- RADIUS-Timeout/Ausfall: Wenn die NAC-Engine den Cloud-RADIUS-Server nicht erreichen kann, schlägt die Authentifizierung der Geräte fehl. Minderung: Implementieren Sie eine "Fail-Open"-Richtlinie für kritische Infrastrukturen in einem eingeschränkten VLAN oder stellen Sie ein Multi-Regionen-RADIUS-Failover sicher.
- Fehlalarme bei der Anomalieerkennung: Übermäßig aggressive KI-Modelle können legitime Geräte unter Quarantäne stellen und so zu betrieblichen Ausfallzeiten führen. Minderung: Lassen Sie die KI-Engine in den ersten 14 bis 30 Tagen im reinen Überwachungsmodus laufen, um eine genaue Baseline zu erstellen, bevor Sie die automatisierte Durchsetzung aktivieren.
- Inkompatibilität älterer Geräte: Ältere IoT-Geräte (z. B. ältere Barcodescanner) unterstützen 802.1X möglicherweise nicht. Minderung: Verwenden Sie Identity PSK (iPSK) oder MAC Authentication Bypass (MAB) speziell für diese Geräte, weisen Sie ihnen eindeutige Passphrasen zu und beschränken Sie ihren Zugriff über strenge ACLs.
ROI & geschäftliche Auswirkungen
Der Übergang zu einer KI-gesteuerten NAC-Architektur liefert einen messbaren geschäftlichen Nutzen, der über die Risikominderung hinausgeht:
- Reduzierte IT-OpEx: Die Automatisierung des Geräte-Onboardings und der VLAN-Zuweisung reduziert Helpdesk-Tickets im Zusammenhang mit WiFi-Konnektivität und Passwort-Resets erheblich.
- Vereinfachte Compliance: Automatisierte Berichte und eine strenge Segmentierung vereinfachen PCI-DSS-Audits, wodurch sich oft der Umfang des Audits verringert und Tausende an Compliance-Kosten eingespart werden.
- Verbesserte Kundeneinblicke: Durch die Integration einer sicheren Identitätsprüfung mit Plattformen wie Purple können Veranstaltungsorte demografische Daten und Verweilzeiten sicher erfassen, um zielgerichtete Marketingkampagnen voranzutreiben und gleichzeitig die GDPR-Konformität zu wahren.
Schlüsseldefinitionen
Network Access Control (NAC)
Eine Sicherheitslösung, die Richtlinien auf Geräten durchsetzt, die versuchen, auf ein Netzwerk zuzugreifen, um sicherzustellen, dass nur authentifizierten und konformen Endpunkten der Zugriff gewährt wird.
Entscheidend für IT-Teams, die von statischen Passwörtern zu identitätsbasierten Zero-Trust Netzwerkarchitekturen übergehen.
802.1X
Ein IEEE-Standard für portbasierte Netzwerkzugriffskontrolle, der einen Authentifizierungsmechanismus für Geräte bereitstellt, die eine Verbindung zu einem LAN oder WLAN herstellen möchten.
Das Fundament der WiFi Sicherheit in Unternehmen, das einen RADIUS-Server zur Validierung von Anmeldedaten erfordert, bevor Netzwerkverkehr zugelassen wird.
Dynamic VLAN Steering
Der Prozess der automatischen Zuweisung eines Geräts zu einem bestimmten Virtual Local Area Network (VLAN) basierend auf seiner Identität oder Rolle und nicht auf der SSID, mit der es verbunden ist.
Ermöglicht es Veranstaltungsorten, eine einzige SSID auszustrahlen, während Personal, Gäste und IoT-Geräte im Backend sicher segmentiert werden.
RADIUS (Remote Authentication Dial-In User Service)
Ein Netzwerkprotokoll, das eine zentrale Verwaltung von Authentifizierung, Autorisierung und Accounting (AAA) für Benutzer bereitstellt, die sich mit einem Netzwerkdienst verbinden und diesen nutzen.
Das Herzstück des WiFi in Unternehmen, das häufig als Cloud-Dienst (RADIUS-as-a-Service) bereitgestellt wird, um die lokale Infrastruktur zu reduzieren.
EAP-TLS
Extensible Authentication Protocol-Transport Layer Security. Eine Authentifizierungsmethode, die digitale Zertifikate sowohl auf dem Client als auch auf dem Server für eine hochsichere, gegenseitige Authentifizierung verwendet.
Die sicherste Authentifizierungsmethode für Unternehmensgeräte, welche die mit Passwörtern verbundenen Sicherheitsrisiken eliminiert.
Identity PSK (iPSK)
Eine Funktion, die es ermöglicht, mehrere eindeutige Pre-Shared Keys auf einer einzigen SSID zu verwenden, wobei jeder Schlüssel an eine bestimmte Geräte-MAC-Adresse und Richtlinie gebunden ist.
Unerlässlich für die Absicherung von kopflosen IoT-Geräten (wie Druckern oder Smart-TVs), die keine 802.1X Authentifizierung unterstützen.
Verhaltensbasierte Baseline-Erstellung
Der Einsatz von maschinellem Lernen, um im Laufe der Zeit ein normales Muster der Netzwerkaktivität für ein bestimmtes Gerät oder einen bestimmten Benutzer zu etablieren.
Ermöglicht es KI-gesteuerten Systemen zur Bedrohungserkennung, Anomalien zu identifizieren, wie z. B. den plötzlichen Versuch eines Thermostats, auf eine Datenbank zuzugreifen.
Protected Management Frames (PMF)
Eine WiFi Sicherheitsfunktion, die Management-Aktions-Frames verschlüsselt und verhindert, dass Angreifer diese fälschen, um Clients zu trennen.
In WPA3 obligatorisch, entschärft es Deauthentifizierungsangriffe, die von Hackern häufig genutzt werden, um Handshakes abzufangen oder den Dienst zu stören.
Ausgearbeitete Beispiele
Ein Hotel mit 400 Zimmern muss sein Netzwerk absichern. Derzeit teilen sich Personal, Gäste und Smart-TVs dasselbe WPA2-Personal-Netzwerk mit einem einzigen Passwort. Wie sollte der IT-Leiter diese Architektur unter Verwendung von KI-gestützter NAC neu gestalten?
- Stellen Sie einen Cloud-RADIUS-Server bereit und konfigurieren Sie die Access Points für die 802.1X Authentifizierung.
- Integrieren Sie den RADIUS-Server mit dem Azure AD des Hotels für den Mitarbeiterzugang über PEAP oder EAP-TLS.
- Implementieren Sie Purple Guest WiFi mit einem Captive Portal für Besucher und weisen Sie diese einem isolierten Gast-VLAN (z. B. VLAN 100) mit aktivierter Client-Isolierung zu.
- Verwenden Sie Identity PSK (iPSK) für die Smart-TVs. Die NAC-Engine weist jedem Fernseher einen eindeutigen Pre-Shared Key zu und leitet sie automatisch in ein eingeschränktes IoT-VLAN (z. B. VLAN 200) um, das nur mit dem IPTV-Management-Server kommunizieren kann.
- Aktivieren Sie die KI-gestützte Verhaltensanalyse, um die Smart-TVs auf anomalen ausgehenden Datenverkehr zu überwachen.
Eine Einzelhandelskette führt mobile Point-of-Sale-Tablets (mPOS) an 50 Standorten ein. Wie können sie sicherstellen, dass diese Geräte im drahtlosen Netzwerk sicher bleiben und die Anforderungen von PCI-DSS erfüllen?
- Registrieren Sie alle mPOS-Tablets in einer MDM-Lösung und übertragen Sie eindeutige Client-Zertifikate auf jedes Gerät.
- Konfigurieren Sie das drahtlose Netzwerk so, dass WPA3-Enterprise mit EAP-TLS Authentifizierung erforderlich ist.
- Konfigurieren Sie die NAC-Engine so, dass während der Authentifizierung eine Statusprüfung (z. B. Überprüfung des MDM-Profils und der OS-Version) durchgeführt wird.
- Nach erfolgreicher Authentifizierung und Statusvalidierung leiten Sie die Tablets dynamisch in ein dediziertes, streng eingeschränktes PCI-VLAN um.
- Nutzen Sie die KI-Bedrohungserkennung zur kontinuierlichen Überwachung der Tablets. Wenn ein Tablet versucht, eine Verbindung zu einer nicht autorisierten externen IP-Adresse herzustellen, gibt die NAC-Engine automatisch ein RADIUS CoA aus, um das Gerät unter Quarantäne zu stellen.
Übungsfragen
Q1. Ein IT-Leiter eines Krankenhauses rüstet das Drahtlosnetzwerk auf. Es gibt 500 ältere Infusionspumpen, die nur WPA2-Personal unterstützen und nicht für 802.1X aufgerüstet werden können. Wie sollten diese Geräte gesichert werden, während der Rest des Netzwerks auf WPA3-Enterprise umgestellt wird?
Hinweis: Überlegen Sie, wie Sie eindeutige Anmeldedaten auf Geräten anwenden können, die keine Enterprise-Authentifizierungsprotokolle unterstützen.
Musterlösung anzeigen
Der IT-Leiter sollte Identity PSK (iPSK) oder MAC Authentication Bypass (MAB) für die Infusionspumpen implementieren. Durch die Zuweisung einer eindeutigen Passphrase zur MAC-Adresse jeder Pumpe über den NAC/RADIUS-Server kann das Netzwerk diese Altgeräte dynamisch in ein stark eingeschränktes Medizin-IoT-VLAN steuern. Der Rest des Netzwerks (Laptops der Mitarbeiter, Tablets) kann auf derselben physischen Infrastruktur sicher WPA3-Enterprise mit EAP-TLS nutzen.
Q2. Nach der Bereitstellung einer KI-gesteuerten NAC-Lösung erhält das Network-Operations-Team Warnmeldungen, dass mehrere Smart-TVs im Konferenzzentrum automatisch unter Quarantäne gestellt werden, was eine Großveranstaltung stört. Was ist die wahrscheinliche Ursache und wie sollte sie behoben werden?
Hinweis: Denken Sie an den Lebenszyklus bei der Bereitstellung einer KI-gestützten Anomalieerkennung.
Musterlösung anzeigen
Die wahrscheinliche Ursache ist, dass die KI-Anomalieerkennung im Modus "Durchsetzung" aktiviert wurde, bevor sie Zeit hatte, eine genaue verhaltensbasierte Baseline für die Smart-TVs zu erstellen. Zur Behebung sollte das IT-Team die KI-Richtlinien-Engine sofort in den Modus "Nur Überwachen" versetzen, die Quarantäne der TVs aufheben und dem System ermöglichen, die normalen Datenverkehrsmuster der Geräte 14 bis 30 Tage lang zu lernen, bevor die automatisierte Durchsetzung wieder aktiviert wird.
Q3. Ein Einzelhandelsunternehmen möchte in 200 Filialen kostenloses Gäste-WiFi anbieten und gleichzeitig Kundendaten für das Marketing erfassen. Sie müssen auch sicherstellen, dass dieses öffentliche Netzwerk ihre PCI-DSS-Compliance für die Point-of-Sale-Terminals nicht gefährdet. Was ist die empfohlene Architektur?
Hinweis: Konzentrieren Sie sich auf die Segmentierung und die Rolle des Captive Portals.
Musterlösung anzeigen
Das Unternehmen sollte eine verwaltete Captive Portal-Lösung wie Purple Guest WiFi auf einer offenen SSID bereitstellen, um das Onboarding der Benutzer, die Einwilligungserfassung (GDPR) und die Authentifizierung abzuwickeln. Entscheidend ist, dass die zugrunde liegende Netzwerkinfrastruktur VLAN-Segmentierung verwendet. Der Datenverkehr der Gäste muss auf ein isoliertes Gäste-VLAN geleitet werden, das direkt zum Internet führt, wobei die Client-Isolierung aktiviert ist. Die POS-Terminals müssen sich in einem völlig separaten, eingeschränkten PCI-VLAN befinden, das über 802.1X oder iPSK gesichert ist, um sicherzustellen, dass das Gästenetzwerk vollständig außerhalb des Rahmens des PCI-DSS-Audits liegt.
Weiterlesen in dieser Reihe
Sichere Segmentierung von Mitarbeiter und Gast WiFi Netzwerken: Best Practices für Enterprise LANs
Dieser Leitfaden bietet IT-Managern und Netzwerkarchitekten ein herstellerneutrales, technisches Konzept zur Absicherung von Enterprise LANs durch die ordnungsgemäße Segmentierung des Datenverkehrs von Mitarbeitern und Gästen. Er behandelt die Themen 802.1X Authentifizierung, Cloud RADIUS, VLAN Isolation und das Lifecycle-Management von Zugangsdaten, das erforderlich ist, um gemeinsam genutzte Passwörter zu eliminieren und Unternehmensressourcen zu schützen.
Beste DNS-Filterung: Ein umfassender Leitfaden für Unternehmen
Dieser technische Leitfaden erklärt, wie DNS-Filterung der Enterprise-Klasse öffentliche Netzwerke sichert, indem bösartige Domains auf der Auflösungsebene blockiert werden - noch bevor eine Verbindung hergestellt wird. Er bietet IT-Leitern, Netzwerkarchitekten und Venue-Operations-Teams die Deployment-Architektur, Firewall-Konfiguration und den Compliance-Kontext, die sie benötigen, um Guest WiFi in der Hotellerie, im Einzelhandel und im öffentlichen Sektor zu schützen. Purple Shield blockiert Malware, Botnets und unangemessene Inhalte auf DNS-Ebene an über 80.000 Live-Standorten.
Cisco SUDI verstehen: Hardware-verankerte Identität bei der sicheren Netzwerk-Zugangskontrolle
Dieser Leitfaden erklärt, wie Cisco SUDI eine hardware-verankerte, kryptografisch sichere Identität für die IT-Infrastruktur von Unternehmen bereitstellt. Erfahren Sie, wie Sie fälschbare MAC-Adressen durch unveränderliche 802.1AR-Zertifikate ersetzen, um die Netzwerk-Zugangskontrolle Ihres Standorts zu sichern.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.