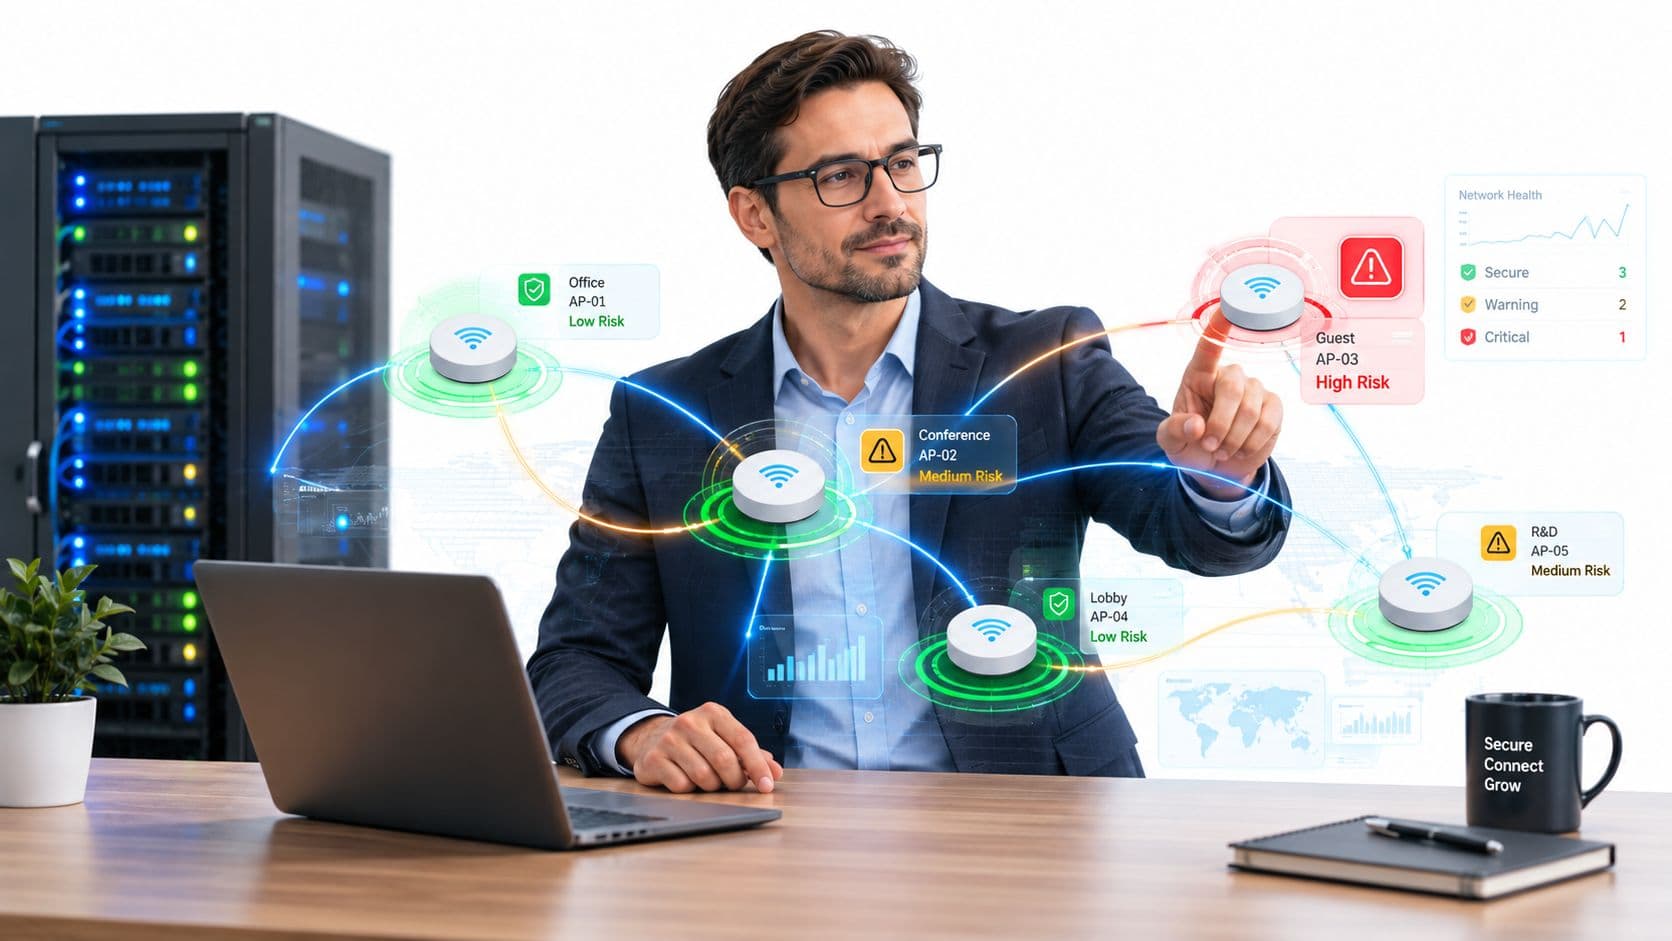
Cada verano, millones de viajeros se conectan a redes WiFi gratuitas en aeropuertos, hoteles, cafeterías y centros de conferencias sin pensárselo dos veces. Y cada verano, los delincuentes los están esperando. Los investigadores de seguridad y los grupos de protección al consumidor vuelven a advertir a los viajeros sobre los ataques de "evil twin", una de las formas más sencillas y eficaces de robar datos personales a través de redes WiFi públicas.
Para los establecimientos que ofrecen ese WiFi (hoteles, restaurantes, tiendas y espacios para eventos), la amenaza también representa un riesgo reputacional. Si un cliente se ve comprometido en una red que se parece a la suya, el daño a la confianza es real. La buena noticia es que una red de invitados autenticada y de marca cierra exactamente la brecha en la que se basan los ataques de evil twin.
¿Qué es un ataque de evil twin?
Un evil twin es un punto de acceso inalámbrico fraudulento que se hace pasar por uno legítimo. Un atacante configura un punto de acceso que emite un nombre de red conocido, como "Hotel_Guest_WiFi", "Airport Free WiFi" o el nombre de la cafetería en la que se encuentra, y espera a que los dispositivos se conecten. Dado que el nombre de la red parece de confianza y la señal suele ser más fuerte, los teléfonos y ordenadores portátiles se conectan de forma automática, a veces sin que el usuario se dé cuenta de nada.
Una vez que la víctima está conectada, el atacante se sitúa entre el usuario e internet. Puede recopilar credenciales de inicio de sesión, capturar datos de pago, redirigir a los usuarios a páginas de inicio de sesión falsas muy convincentes y monitorizar todo lo que no esté correctamente cifrado. Como señalaba un artículo de seguridad sobre los riesgos de las redes WiFi públicas, el WiFi público es mucho más peligroso de lo que la mayoría de la gente cree, precisamente porque el ataque es invisible para el usuario medio.
Por qué las redes abiertas lo ponen fácil
Los ataques de evil twin prosperan gracias a una debilidad: las redes abiertas que no piden nada. Cuando cualquier dispositivo puede unirse a "cualquier red abierta" sin autenticación, no hay forma de que un usuario distinga el punto de acceso real del falso. El nombre de la red es la única señal de confianza, y un nombre de red es extremadamente fácil de clonar.
Aquí es donde el debate sobre la seguridad está cambiando. El sector en general se está moviendo hacia enfoques de WiFi basados en la identidad y en zero-trust, donde el acceso está vinculado a una identidad verificada y a una autenticación continua en lugar de a un nombre de red que cualquiera puede falsificar. Para los establecimientos, la versión práctica de ese principio es sencilla: dejar de ofrecer una red abierta sin nombre y empezar a ofrecer una autenticada y con la imagen de marca.
Cómo protege a sus visitantes el WiFi de invitados autenticado
Un Captive Portal gestionado cambia la dinámica. En lugar de una red abierta anónima, los invitados se conectan a través de una experiencia de inicio de sesión de marca y reconocible que usted controla. Esto ofrece a los visitantes un punto de contacto constante y de confianza que pueden verificar, y a usted le proporciona una red que puede proteger, supervisar y gestionar de forma centralizada.
Una plataforma de WiFi para invitados bien configurada ayuda en varios aspectos: proporciona un portal único y personalizado que los invitados aprenden a reconocer; admite un cifrado moderno y una autenticación segura en lugar de un acceso totalmente abierto; permite buscar puntos de acceso no autorizados que operen en las inmediaciones; y mantiene las sesiones de los invitados gestionadas bajo un mismo sistema en lugar de dispersas en conexiones no controladas. La red se convierte en parte de la experiencia de su marca en lugar de ser un aspecto secundario que los atacantes puedan secuestrar.
Consejos prácticos que puede compartir con sus invitados
Los establecimientos que se adelantan a esto generan confianza. Junto con una red segura, comparta algunos hábitos sencillos con los visitantes: conectarse únicamente a la red oficial con la imagen de marca y confirmar el nombre exacto con el personal; evitar acceder a la banca en línea o introducir contraseñas en redes abiertas desconocidas; buscar HTTPS y desconfiar de las solicitudes de inicio de sesión inesperadas; y mantener desactivada la conexión automática a redes WiFi cuando se viaja para que los dispositivos no se conecten silenciosamente a un punto de acceso no autorizado.
Convierta la seguridad de la red WiFi en una ventaja para la experiencia del invitado
A medida que los viajes de verano alcanzan su punto máximo, los establecimientos que tratan el WiFi como un servicio gestionado y seguro, y no como un acceso libre para cualquiera, protegerán tanto a sus clientes como su reputación al mismo tiempo. Si gestiona un hotel o establecimiento de hostelería o un espacio comercial, una red de invitados autenticada es la respuesta más eficaz al problema de "cualquier red abierta".
¿Quiere ver cómo funciona en la práctica un WiFi para invitados seguro y personalizado? Reserve una demostración de Purple y le guiaremos en el proceso.