Jeden Sommer verbinden sich Millionen von Reisenden ohne Bedenken mit dem kostenlosen WiFi in Flughäfen, Hotels, Cafés und Konferenzzentren. Und jeden Sommer warten Kriminelle auf sie. Sicherheitsforscher und Verbraucherschutzgruppen warnen Reisende erneut vor "Evil Twin"-Angriffen - eine der einfachsten und effektivsten Methoden, um persönliche Daten über öffentliches WiFi zu stehlen.
Für die Standorte, die dieses WiFi anbieten - Hotels, Restaurants, Einzelhändler und Veranstaltungsorte - stellt die Bedrohung auch ein Reputationsrisiko dar. Wenn ein Gast in einem Netzwerk kompromittiert wird, das wie Ihres aussieht, ist der Vertrauensschaden real. Die gute Nachricht ist, dass ein authentifiziertes, gebrandetes Gästenetzwerk genau die Lücke schließt, auf die Evil-Twin-Angriffe angewiesen sind.
Was ist ein Evil-Twin-Angriff?
Ein Evil Twin ist ein gefälschter drahtloser Access Point, der sich als legitimer ausgibt. Ein Angreifer richtet einen Hotspot ein, der einen vertrauten Netzwerknamen ausstrahlt - "Hotel_Guest_WiFi", "Airport Free WiFi" oder den Namen des Cafés, in dem Sie gerade sitzen - und wartet darauf, dass sich Geräte verbinden. Da der Netzwerkname vertrauenswürdig aussieht und das Signal oft stärker ist, verbinden sich Mobiltelefone und Laptops automatisch, manchmal ohne dass der Benutzer es überhaupt bemerkt.
Sobald ein Opfer verbunden ist, befindet sich der Angreifer zwischen dem Benutzer und dem Internet. Er kann Anmeldedaten abfangen, Zahlungsdaten erfassen, Benutzer auf überzeugende gefälschte Anmeldeseiten umleiten und alles überwachen, was nicht ordnungsgemäß verschlüsselt ist. Wie es in einem Sicherheitsbericht über die Risiken von öffentlichem WiFi heißt, ist öffentliches WiFi weitaus gefährlicher, als den meisten Menschen bewusst ist - eben weil der Angriff für den durchschnittlichen Benutzer unsichtbar ist.
Warum offene Netzwerke es Angreifern leicht machen
Evil-Twin-Angriffe nutzen eine Schwachstelle aus: offene Netzwerke, die keinerlei Authentifizierung verlangen. Wenn sich jedes Gerät ohne Authentifizierung mit jedem offenen Netzwerk verbinden kann, gibt es für den Benutzer keine Möglichkeit, den echten Hotspot vom gefälschten zu unterscheiden. Der Netzwerkname ist das einzige Signal für Vertrauen, und ein Netzwerkname lässt sich extrem leicht klonen.
In diese Richtung verschiebt sich die Sicherheitsdebatte. Die gesamte Branche bewegt sich hin zu identitätsbasierten Zero-Trust-Ansätzen für WiFi, bei denen der Zugriff an eine verifizierte Identität und kontinuierliche Authentifizierung gebunden ist, anstatt an einen Netzwerknamen, den jeder fälschen kann. Für Veranstaltungsorte ist die praktische Version dieses Prinzips einfach: Bieten Sie kein namenloses, offenes Netzwerk mehr an, sondern ein authentifiziertes Netzwerk mit eigener Marke.
Wie authentifiziertes Gäste-WiFi Ihre Besucher schützt
Ein verwaltetes Captive Portal verändert die Dynamik. Anstelle eines anonymen, offenen Netzwerks verbinden sich Gäste über ein gebrandetes, wiedererkennbares Anmeldeerlebnis, das Sie kontrollieren. Das bietet Besuchern einen konsistenten, vertrauenswürdigen Berührungspunkt, den sie überprüfen können - und Ihnen ein Netzwerk, das Sie zentral sichern, überwachen und verwalten können.
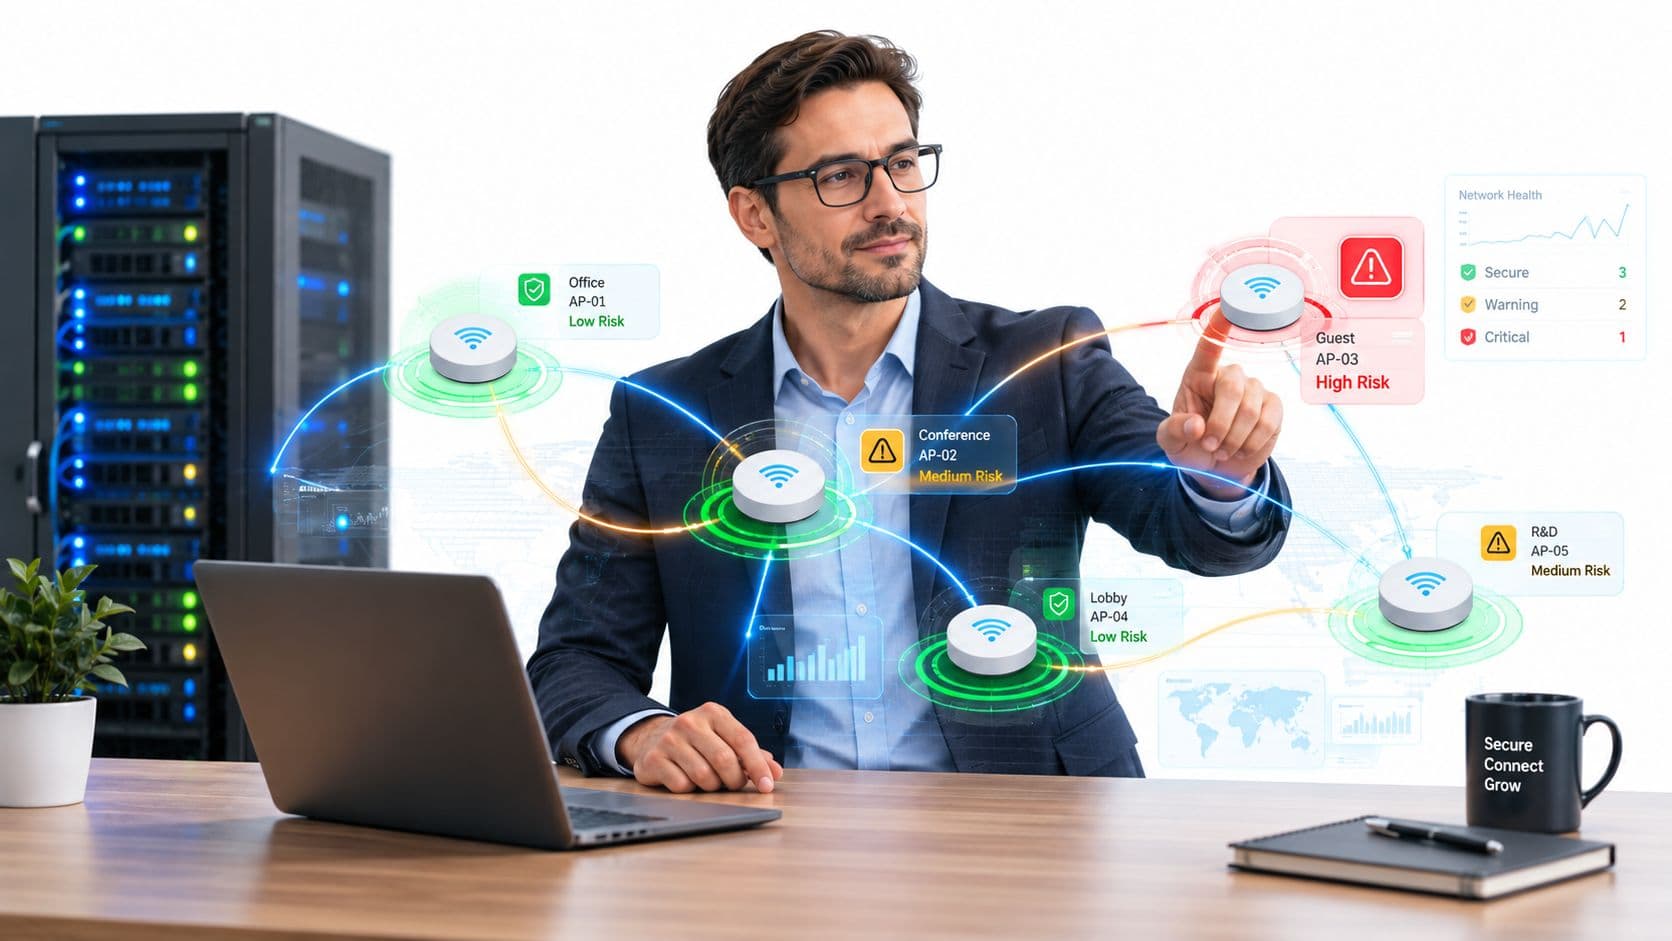
Eine gut konfigurierte Gäste-WiFi-Plattform hilft in mehrfacher Hinsicht: Sie bietet eine einzige, markengebundene Anmeldeseite, die Gäste wiedererkennen; sie unterstützt moderne Verschlüsselung und sichere Authentifizierung anstelle von völlig ungeschütztem Zugang; sie ermöglicht es Ihnen, nach illegalen Access Points in der Nähe zu suchen; und sie sorgt dafür, dass Gästesitzungen in einem einzigen System verwaltet werden, anstatt über unkontrollierte Verbindungen verstreut zu sein. Das Netzwerk wird so zu einem Teil Ihres Markenerlebnisses statt zu einer Nebensache, die Angreifer ausnutzen können.
Praktische Ratschläge, die Sie mit Ihren Gästen teilen können
Veranstaltungsorte, die hier vorausschauend handeln, bauen Vertrauen auf. Teilen Sie Besuchern neben einem sicheren Netzwerk auch ein paar einfache Gewohnheiten mit: Verbinden Sie sich nur mit dem offiziellen Netzwerk der Marke und bestätigen Sie den genauen Namen beim Personal; vermeiden Sie Bankgeschäfte oder die Eingabe von Passwörtern in unbekannten, offenen Netzwerken; achten Sie auf HTTPS und seien Sie misstrauisch bei unerwarteten Aufforderungen zur Anmeldung; und deaktivieren Sie auf Reisen die automatische WiFi-Verbindung, damit Geräte nicht heimlich einem gefälschten Hotspot beitreten.
Machen Sie WiFi-Sicherheit zu einem Vorteil für das Gästeerlebnis
Während der sommerlichen Hauptreisezeit werden die Standorte, die WiFi als verwalteten, sicheren Service und nicht als unkontrolliertes Angebot behandeln, ihre Gäste und gleichzeitig ihren Ruf schützen. Wenn Sie ein Hotel oder einen Gastronomiebetrieb oder ein Einzelhandelsgeschäft betreiben, ist ein authentifiziertes Gästenetzwerk die effektivste Antwort auf das Problem offener Netzwerke.
Möchten Sie sehen, wie markengeschütztes, sicheres Gäste-WiFi in der Praxis funktioniert? Buchen Sie eine Purple-Demo und wir führen Sie durch das System.