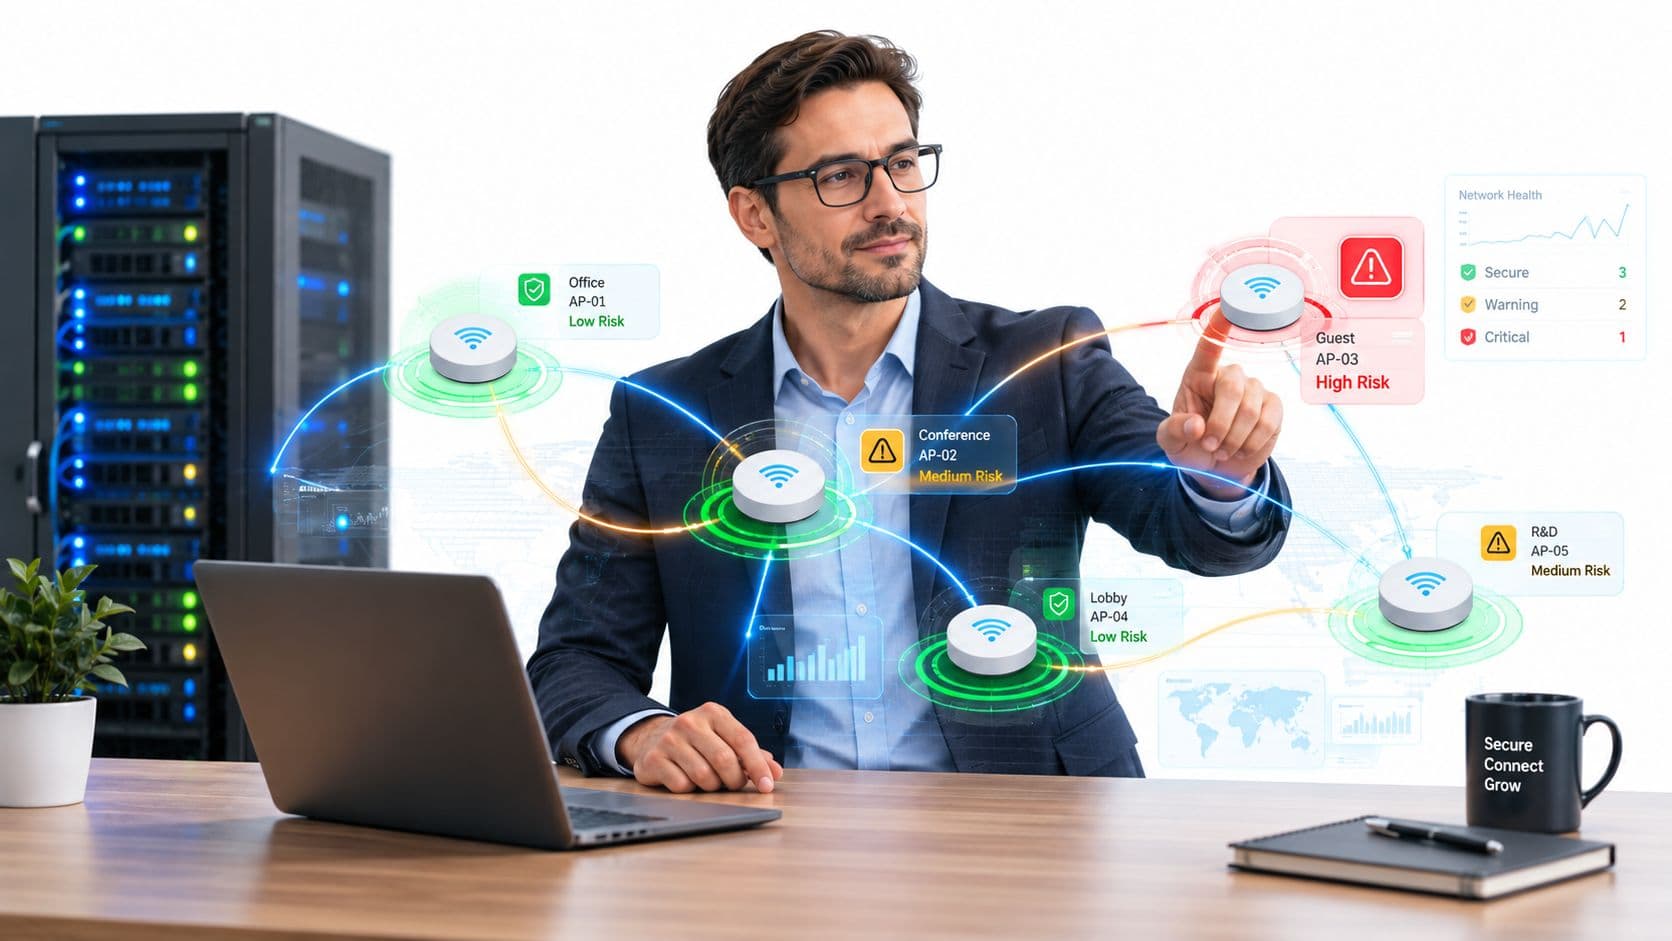
Freitagabend. Die Lobby ist voll, eine Konferenz hat sich gerade zum Umtrunk aufgelöst, und das Team vor Ort glaubt, dass das Netzwerk stabil genug läuft. Doch dann beschweren sich die ersten Gäste, dass die WiFi Anmeldeseite merkwürdig aussieht. Einige können sich nicht erneut verbinden. Erste Rückfragen zu Kartenzahlungen gehen an der Rezeption ein - nicht, weil die Kassen ausgefallen sind, sondern weil jemand eine unberechtigte Funkverbindung dorthin überbrückt hat, wo sie niemals hätte hinführen dürfen.
Das ist der Punkt, an dem „Gäste WiFi“ aufhört, ein reines Komfortmerkmal zu sein, und zu einem Betriebsproblem, einem Sicherheitsrisiko und sehr schnell zu einem Thema für den Vorstand wird.
In mandantenfähigen Veranstaltungsorten, Hotels, Einzelhandelsflächen, Gesundheitseinrichtungen und gemischt genutzten Immobilien sehe ich selten klare Grenzen zwischen den Risiken für Gäste und Mitarbeiter. Dieselben Access Points, Controller, Switching-Pfade, Cloud-Dashboards und Identitäts-Workflows unterstützen beide Bereiche. Wenn Sie diese als separate Silos betrachten, übersehen Sie meist das tatsächliche Sicherheitsrisiko: gemeinsam genutzte Zugangsdaten, schwacher Berechtigungsentzug, unverwaltete Geräte, vererbtes Vertrauen in Drittanbieter und mangelnde Transparenz auf der Steuerungsebene.
Wenn ein WiFi Ausfall zum Risiko-Szenario wird
Viele Vorfälle im drahtlosen Netzwerk beginnen nicht mit Malware. Sie beginnen mit Bequemlichkeit.
Ein Standort druckt ein gemeinsam genutztes WiFi-Passwort an der Rezeption aus, weil es Hürden abbaut. Ein Captive Portal bleibt noch lange nach dem Ausscheiden des ursprünglichen Bereitstellungsteams im Einsatz. Firmware-Updates verschieben sich, weil niemand vor einer geschäftigen Handelsphase ein Risiko eingehen möchte. Ein externer Installateur lässt den administrativen Zugriff umfassender als beabsichtigt, weil der Rollout vor dem Eröffnungstag abgeschlossen sein musste.
Die Kette, die meistens übersehen wird
In der Hotellerie und in Multi-Tenant-Umgebungen liegt der Fehler selten in einer einzelnen Komponente. Es ist die Kombination, die Ihnen schadet:
- Gemeinsames Vertrauen: Ein einziges Passwort, das von Gästen, Zeitarbeitskräften, Auftragnehmern und manchmal auch von Back-of-House-Geräten wiederverwendet wird.
- Schwache Trennung: Ein „Gäste-Pfad“, der nicht so stark von den Betriebssystemen isoliert ist, wie es das Diagramm vermuten lässt.
- Veraltete Eigentümerschaft: Kein namentlich genannter Eigentümer für SSIDs, Controller-Richtlinien, Zugriffsregeln oder Portal-Änderungen.
- Mangelhafte Nachweise: Wenn etwas schiefgeht, sind die Protokolle zwar vorhanden, aber sie stimmen nicht präzise genug überein, um grundlegende Fragen schnell zu beantworten.
Genau darum ist eine Netzwerk-Risikobewertung so wichtig. Sie zwingt das Team dazu, zu prüfen, ob die gelebte Realität des Netzwerks mit den Annahmen in Richtliniendokumenten und Designzeichnungen übereinstimmt.
Der Datenverkehr von Gästen und Mitarbeitern mag auf verschiedenen SSIDs liegen, aber sie hängen dennoch von derselben Wireless-Infrastruktur, denselben Identitätsentscheidungen und oft von denselben Personen ab, die für die Stabilität sorgen.
Ich habe erlebt, dass Betriebsteams Vorfälle im Gast-WiFi als reine Kundenerlebnisthemen behandeln, bis sich der Schadensradius auf Zahlungssysteme, Gebäudetechnik, den Mitarbeiterzugang oder die Vorfallsmeldung ausweitet. Bis dahin ist die technische Behebung nur die halbe Arbeit. Das schwierigere Gespräch dreht sich darum, warum niemand diese Abhängigkeit früher erkannt hat.
Für Standorte, die ein praktisches Beispiel dafür suchen, wie sehr vernetzte Betriebsabläufe von einer zuverlässigen digitalen Infrastruktur abhängen, ist die Zusammenarbeit von Purple mit der Manchester Airport Group absolut sehenswert. Die Lehre daraus ist nicht, dass jeder Standort die gleiche Architektur hat - sondern dass die öffentlich zugängliche Konnektivität viel enger mit dem Kernbetrieb verknüpft ist, als viele Teams wahrhaben wollen.
Was der Ausfall wirklich offenbart
Wenn der drahtlose Zugriff fehlschlägt, testen Sie nicht nur Antennen und Roaming. Sie testen:
- Identitätsdisziplin: Wer zugelassen wurde, wie sich die Person authentifiziert hat und wie schnell der Zugriff entzogen werden kann.
- Segmentierungsqualität: Ob ein kompromittiertes oder nicht verwaltetes Gerät die vorgesehene Grenze überschreiten kann.
- Betriebliche Resilienz: Ob der Standort weiterhin Kunden bedienen kann, während Eindämmung und Wiederherstellung laufen.
Deshalb werden aus Ausfällen Risikogeschichten. Das WiFi-Symptom ist zuerst sichtbar. Der zugrunde liegende Kontrollfehler ist meist älter.
Was Netzwerk-Risikobewertung wirklich bedeutet
Eine Netzwerk-Risikobewertung ist kein Penetrationstest unter neuem Namen. Sie ist keine einmalige Firewall-Überprüfung und kein Schwachstellenscan, der in eine Tabelle kopiert wird, die danach niemand mehr ansieht.
Es handelt sich um eine wiederholbare Disziplin, um zu bestimmen, an welchen Stellen Ihr Netzwerk versagen kann, wie dieses Versagen aussehen würde, welche geschäftlichen Auswirkungen es hätte und welche Kontrollen den technischen Aufwand im Moment wert sind.
Denken Sie wie ein Gebäudeprüfer
Ein kompetenter Gebäudeprüfer wartet nicht auf ein Feuer, inspiziert eine einzige Tür und erklärt das Gebäude für sicher. Er untersucht die Struktur, die Verkabelung, die Zutrittskontrolle, die Fluchtwege, die Wartungshistorie und ob das Gebäude die Menschen, die sich darauf verlassen, weiterhin schützen kann.
Das Risiko bei Funknetzwerken verhält sich genauso.
Sie bewerten die Access Points, Controller, Switching-Pfade, die Cloud-Managementebene, den Authentifizierungsfluss, die Verzeichnisintegration, den Zertifikatslebenszyklus, Abhängigkeiten von Drittanbietern und die betrieblichen Gewohnheiten um sie herum. Dann bewerten Sie neu, wenn sich die Umgebung ändert - und das tut sie immer.
Was diese Disziplin beinhaltet
Eine solide Bewertung kombiniert in der Regel folgende Elemente:
- Asset-Erkennung über kabelgebundene, drahtlose und Cloud-gesteuerte Komponenten hinweg.
- Bedrohungsmodellierung verknüpft mit der Art und Weise, wie Personen, Geräte und Lieferanten mit dem Netzwerk interagieren.
- Schwachstellenanalyse von Firmware, Konfiguration, Management-Exposition und Identitätskontrollen.
- Risikobewertung in geschäftlichen Begriffen, nicht nur nach technischem Schweregrad.
- Behebungsplanung mit Eigentümern, Fristen und Nachweisen, dass die Behebung erfolgreich war.
Die Richtung des Vereinigten Königreichs ist in diesem Punkt eindeutig. Das Cyber Assessment Framework des NCSC fordert Organisationen auf, angemessene Maßnahmen zu ergreifen, um Sicherheitsrisiken für Netzwerk- und Informationssysteme, die wesentliche Funktionen unterstützen, zu identifizieren, zu bewerten und zu verstehen. Es ist für die Selbsteinschätzung oder eine unabhängige externe Bewertung anhand einer systematischen Baseline konzipiert.
Das ist wichtig, weil es die Netzwerk-Risikobewertung aus der Ad-hoc-Kategorie herausholt. Wenn Ihr WiFi den Check-in, den Point of Sale, die Mobilität des Personals, den Mieterzugang oder den Gebäudebetrieb unterstützt, sichert es essenzielle Funktionen - unabhängig davon, ob Ihr Team dies formell so eingestuft hat oder nicht.
Warum Gäste und Mitarbeiter keine getrennten Silos sein dürfen
Die meisten Organisationen dokumentieren Gast-WiFi und Mitarbeiter-WiFi immer noch so, als handele es sich um separate Programme. Auf dem Papier wirkt das ordentlich. In der Praxis kaschiert es die Nahtstellen.
- Gemeinsam genutzte Infrastruktur: Access Points, Controller, Uplinks und die Cloud-Verwaltung werden in der Regel geteilt.
- Gemeinsame Identitätsentscheidungen: Externe Dienstleister, temporäre Mitarbeiter und hybride Rollen lassen die Grenzen zwischen „Gast“ und „Mitarbeiter“ verschwimmen.
- Gemeinsame Ausfallszenarien: Fehlkonfigurationen, mangelhafter Entzug von Zugriffsrechten oder die Kompromittierung von Anbietern können jede SSID gleichzeitig betreffen.
Praktische Regel: Wenn dasselbe Team die Verwaltung übernimmt, dieselbe Plattform die Richtlinien erzwingt oder derselbe Ausfall die Systeme beeinträchtigt, bewerten Sie dies als eine einzige Risikooberfläche.
Das bedeutet nicht, für jedes Netzwerk dieselbe Richtlinie anzuwenden. Es bedeutet, ein einheitliches Risikobild zu erstellen, bevor Sie entscheiden, wo Isolierung, stärkere Identität oder andere Zugriffsmethoden gerechtfertigt sind.
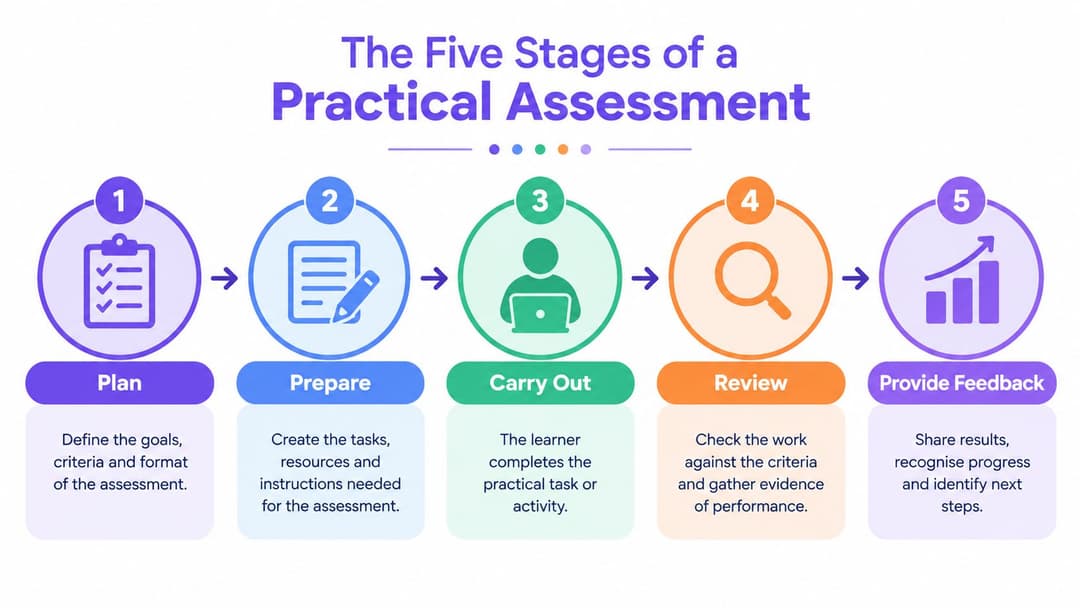
Die fünf Stufen einer praktischen Bewertung
Eine Netzwerk-Risikobewertung, die auf etablierten Theorien basiert, scheitert oft an der Qualität der Ergebnisse. Eine nützliche Bewertung liefert Artefakte, die Technik, Audit und Betrieb ohne Übersetzungsaufwand direkt nutzen können.
Stufe eins: Inventarisierung der Assets
Wenn das Inventar lückenhaft ist, ist jeder weitere Schritt reine Vermutung.
Für WiFi-intensive Umgebungen sollte ein glaubwürdiges Inventar mehr als nur Hardware-Zahlen umfassen. Es sollte den SSID-Zweck, den Eigentümer, die Authentifizierungsmethode, die Firmware-Version, die Controller-Beziehung, das VLAN- oder Richtlinien-Mapping, den bedienten Mandanten oder die Abteilung sowie die Abhängigkeit von Verzeichnis- oder Cloud-Diensten abbilden.
Zudem erwarte ich, dass nicht verwaltete Geräteklassen klar ausgewiesen werden. Medizinische Geräte, POS-Terminals, Kameras, Gebäudesteuerungen, Kiosksysteme und Geräte von Gästen unterliegen nicht denselben Vertrauensannahmen.
Teams scheitern hier meist auf eine von zwei Arten:
- Statische Tabellen: Einmalig für ein Audit erstellt und danach vernachlässigt.
- Unvollständige Zuständigkeit: Das technische Objekt wird zwar aufgeführt, aber niemand ist für die dahinterstehende geschäftliche Entscheidung verantwortlich.
Stufe zwei: Bedrohungsanalyse
Bei der Bedrohungsmodellierung entscheiden Sie, was der Angreifer, der unachtsame Insider, der kompromittierte Lieferant oder das schlecht konfigurierte System anrichten kann.
In Telekommunikations- und Netzwerkumgebungen gehen die Erwartungen in Großbritannien über das allgemeine Denken in Perimeterschutzgrenzen hinaus. Der Telecommunications Security Code of Practice besagt, dass Anbieter Risiken nicht nur für das eigene Geschäft und Netzwerk, sondern auch für Endnutzer bewerten sollten - einschließlich des Verlusts der Verfügbarkeit und des Abflusses personenbezogener Daten - und Bedrohungsanalysen zur Identifizierung von Bedrohungen, Schwachstellen und Angriffsvektoren nutzen sollten. Dieselbe Quelle weist auch darauf hin, dass die Hauptbedrohung für die britische Telekommunikationsinfrastruktur in den Jahren 2024-2025 Salt Typhoon war und dass 4 der 9 Cybersicherheitsvorfälle, die bei Ofcom gemeldet wurden, wahrscheinlich unter den Schwellenwerten für die Meldepflicht lagen, was auf eine Dunkelziffer hindeutet. Gleichzeitig blieb Phishing im breiteren britischen Umfragekontext die am weitesten verbreitete und folgenschwerste Art von Sicherheitsverletzungen, wie im Telecommunications Security Code of Practice beschrieben.
Für Netzwerke an Veranstaltungsorten umfasst das praktische Bedrohungsmodell in der Regel:
- Missbrauch von Identitäten: Gemeinsam genutzte Passwörter, schwache Registrierung von Gästen, veraltete Mitarbeiterkonten, verzögerter Entzug von Berechtigungen.
- Sicherheitsrisiken der Management-Ebene: Admin-Zugriff auf Controller, API-Token, vererbte Konten von Drittanbietern.
- Missbrauch der Funkschnittstelle: Rogue APs, Identitätsdiebstahl, Deauthentifizierungsversuche, unsichere Onboarding-Muster.
- Ausfall von Abhängigkeiten: Ausfall der Cloud-Steuerung, Störungen beim ISP, Probleme mit Drittanbietern von Identitätsdiensten.
Stufe drei, vier und fünf
Sobald das Modell klar ist, wird die Schwachstellenanalyse präziser. Scannen Sie nicht nur, was von einem Kernsegment aus routbar ist. Überprüfen Sie Wireless-Controller, Portal-Komponenten, Management-APIs, Firmware-Baselines, Zertifikatsbehandlung und administrative Rollen. Authentifizierte Überprüfungen sind wichtig, da unauthentifizierte Scans oft genau jene Abweichungen übersehen, die ein echtes Risiko darstellen.
Bewerten Sie das Risiko dann in einer Sprache, mit der die Betriebsleitung arbeiten kann. "Kritische Schwachstelle in der AP-Infrastruktur" ist weniger hilfreich als "Die Kompromittierung des gemeinsamen Authentifizierungspfads könnte das Gäste-Onboarding, die Mobilität der Mitarbeiter und die Ausfallverfahren für Zahlungen bei maximaler Belegung stören".
Schließen Sie mit einem Behebungsplan ab, der die Aufgaben nach der Risikominderung pro Entwicklungsstunde priorisiert. Das bedeutet meist, die unglamourösen Fehler zuerst zu beheben.
- Gemeinsam genutzte PSKs nach Möglichkeit abschaffen
- Administrator-Zugriffsrechte und Widerrufs-Workflows verschärfen
- Firmware von Controllern und APs patchen
- Segmentierung durch Live-Tests validieren, nicht durch Überprüfung von Diagrammen
- Jedem Behandlungsplan einen Verantwortlichen und ein Fälligkeitsdatum zuweisen
Ein Behebungsplan ohne namentlich genannte Verantwortliche ist lediglich ein gut formatiertes Backlog.
Der Schlüssel liegt in der Reihenfolge. Die Inventarisierung speist die Bedrohungsmodellierung. Die Bedrohungsmodellierung grenzt die Arbeit an Schwachstellen ein. Die Bewertung hilft der Technik bei der Entscheidungsfindung. Die Behebung schließt den Kreis.
Regulierungs- und Compliance-Treiber im Vereinigten Königreich
In Großbritannien ist das Thema Compliance oft der Punkt, an dem Netzwerkteams entweder an Einfluss gewinnen oder Doppelarbeit verursachen. Richtig genutzt, schärfen regulatorische Anforderungen den Umfang Ihrer Bewertung. Falsch genutzt, erzeugen sie parallele Dokumentationspfade, denen niemand vertraut.
Der breitere nationale Kontext ist von Bedeutung. Im National Risk Register 2025 der britischen Regierung wird dargelegt, dass die externe Version des National Security Risk Assessment 89 Risiken in 9 Themenbereichen umfasst, wobei Cyber-Risiken als einer dieser Bereiche aufgeführt sind. Es wird erklärt, dass das Register die öffentlich zugängliche Version der internen Bewertung der schwerwiegendsten Risiken des Landes darstellt. Zusammen mit der NCSC-Sichtweise auf strukturierte Cyber-Sicherheit macht dies Cyber- und Netzwerkkonformität zu einem festen Bestandteil der Resilienzplanung - und nicht bloß zu einem Teil der IT-Hygiene, wie es auch im Kontext der Risiko- und Cyber-Politik der britischen Regierung zum Ausdruck kommt.
Was die Frameworks in der Praxis bedeuten
Wenn Sie die Konnektivität für Veranstaltungsorte, Immobilien oder Mieter betreiben, ist die entscheidende Frage simpel: Welche Verpflichtung erzwingt welche Kontrollentscheidung?
| Framework | Auslösende Netzwerk-Kontrolle | Erforderliche Nachweise | Häufigkeit der Bewertung |
|---|---|---|---|
| CAF | Identifizierung und Management von Sicherheitsrisiken für Systeme, die wesentliche Funktionen unterstützen | Anlagenregister, Architekturdiagramme, Verantwortlichkeit für Kontrollen, unterzeichneter Behandlungsplan | Wiederkehrend und nach wesentlichen Änderungen |
| Ofcom- und Telekommunikations-Sicherheitsverpflichtungen | Verfügbarkeit, Zugriffskontrolle, Bedrohungsmodellierung, Berücksichtigung von Endnutzer-Risiken | Zugriffsprotokolle, Authentifizierungsdatensätze, Segmentierungsnachweise, Vorfallsprotokolle | Wiederkehrend und ereignisgesteuert |
| UK GDPR und Datenschutzgesetz-Pflichten | Erfassung und Handhabung von Gäste- oder Benutzer-Identitätsdaten durch WiFi-Onboarding | Datenflussdiagramme, Aufbewahrungsentscheidungen, Zugriffskontrollen, Überwachung von Auftragsverarbeitern | Wiederkehrend und nach Prozessänderungen |
| PCI-DSS für Kartenverarbeitungsumgebungen | Segmentierung zwischen Zahlungssystemen und weniger vertrauenswürdigen Wireless-Zonen | Segmentierungsdiagramme, Validierungstests, Admin-Zugriffsprotokolle, Behebungsnachweise | Wiederkehrend und nach Netzwerkänderungen |
| ISO 27001 konforme Kontrollsets | Zugriffskontrolle, Schwachstellenmanagement, Lieferantenzusicherung, Protokollierung | Richtlinien-Set, Scan-Ergebnisse, Überprüfungsprotokolle, Ausnahmegenehmigungen | Geplant und richtliniengesteuert |
Eine solide Datenbasis schlägt fünf Checklisten
Der am häufigsten zu beobachtende Fehler sind separate Nachweispakete für Audit, Security, Betrieb und Lieferantenbewertung. Das ist teuer und meist inkonsistent.
Ein besseres Modell ist eine einheitliche operative Nachweisdatenbank:
- Architektur-Aufzeichnungen, die Abhängigkeiten bei Wireless, Switching und Management aufzeigen
- RADIUS- oder gleichwertige Authentifizierungsprotokolle, die die Durchsetzung von Identitäten belegen
- Schwachstellen-Ergebnisse, die mit tatsächlichen Assets und Eigentümern verknüpft sind
- Sicherheitsnachweise von Lieferanten für Cloud-Plattformen, Hardware und Support-Zugang
- Genehmigungen zur Risikobehandlung, die vom Geschäftsinhaber unterzeichnet wurden und nicht allein bei der Technikabteilung verbleiben
Für Teams, die auf einfache Weise testen möchten, ob die Kontrollen für öffentliches WiFi mit den Compliance-Erwartungen übereinstimmen, ist der Gast-WiFi-Compliance-Check von Purple eine nützliche Checkliste.
Warum das Lieferantenrisiko in dieselbe Bewertung gehört
Die britischen Leitlinien für Telekommunikation weisen explizit darauf hin, dass Risikobewertungen evidenzbasiert und lieferantenbezogen sein sollten. Der NCSC-Leitfaden zur Sicherheitsbewertung von Anbietern besagt, dass Betreiber Cyber-Risiken durch Anbieter-Ausrüstung objektiv bewerten sollten, indem sie wiederholbare Nachweise über Anbieterprozesse und Netzwerkgeräte sammeln. Der Telecoms Security Code of Practice fordert zudem angemessene und verhältnismäßige Maßnahmen zur Reduzierung von Risiken durch Drittanbieter. Derselbe Leitfaden hebt die Abhängigkeit von einem einzelnen Anbieter, Schwachstellen in Netzwerkgeräten und systemische Geräteausfälle durch Bedienungsfehler, Defekte oder Ereignisse wie Überschwemmung oder Feuer im NCSC-Leitfaden zur Sicherheitsbewertung von Anbietern hervor.
Für WiFi-Infrastrukturen bedeutet das, dass Sie die Cybersicherheitsprüfung nicht von der Ausfallsicherheitsprüfung trennen. Die Kompromittierung von Controllern, Hardwaredefekte, Cloud-Lock-in und umgebungsbedingte Ausfälle gehören alle in dasselbe Bewertungspaket.
Risiko-Vergleich über Branchen und Mandanten hinweg
Die Wireless-Hardware mag branchenübergreifend ähnlich aussehen. Das Risikomodell tut es nicht.
Ein Hotel, eine Einzelhandelskette, eine Gesundheitseinrichtung, ein Bürogebäude und eine gemischt genutzte Immobilie können alle ein modernes, verwaltetes WiFi betreiben. Was sich ändert, ist der Mix der Assets, die Erwartung an die Identitätsprüfung und die Folgen einer fehlerhaften Segmentierung.
Risikoprofil-Vergleich über verschiedene Netzwerkumgebungen hinweg
| Umgebung | Haupt-Assets | Hauptbedrohungen | Identitätsmodell | Auswirkungsradius |
|---|---|---|---|---|
| Unternehmensbüro | Mitarbeiter-Laptops, Mobilgeräte, Konferenzraumgeräte, Drucker | Missbrauch von Anmeldedaten, unverwalteter Zugriff von Auftragnehmern, Abweichungen bei Admin-Rechten | Verzeichnisgestützte Mitarbeiteridentität mit Überprüfung des Gerätevertrauens | Produktivitätsverlust der Mitarbeiter, Offenlegung interner Daten, Kompromittierung von Admins |
| Hotel und Gastgewerbe | Gästegeräte, POS, Handhelds für Mitarbeiter, Fernseher, Tür- oder Raumtechnik | Durchsickern gemeinsam genutzter Passwörter, Portal-Missbrauch, nicht autorisierte Geräte, schwacher Widerruf | Gästeidentität für Besucher, stärkere namentliche Identität für Mitarbeiter und Auftragnehmer | Beeinträchtigung des Gästeerlebnisses, Unterbrechung des Zahlungsverkehrs, Reputationsschaden |
| Einzelhandel | POS, Handscanner, digitale Beschilderung, Gäste-WiFi, IoT | Sicherheitsrisiken durch flache Netzwerke, gemeinsame Nutzung von Anmeldedaten, übermäßiger Zugriff von Lieferanten | Namentlicher Mitarbeiterzugriff, isolierter Gästezugriff, begrenzte Ausnahmen für Altsysteme | Unterbrechung des Verkaufs, Störung des Filialbetriebs, Offenlegung von Customer Journeys |
| Gesundheitswesen | Klinische Arbeitsstationen, mobile Visitenwagen, medizinische Geräte, Gästezugriff | Laterale Bewegungen in sensible Systeme, unverwaltete Altsysteme, verzögerte Patch-Einspielung | Starke rollenbasierte Identität mit strengen Segmentierungsausnahmen | Unterbrechung der Pflege, Offenlegung sensibler Daten, betriebliches Risiko für die gesamte Infrastruktur |
| Multi-Tenant-Immobilien | Geräte von Bewohnern oder Mietern, Gebäudesysteme, gemeinsam genutztes WiFi für Annehmlichkeiten | Mandantenübergreifender Datenabfluss, Missbrauch von Support-Konten, schlechte Isolation zwischen Servicegruppen | Mieterspezifische Identität mit eng begrenzten Admin-Rollen | Übergreifen von Störungen zwischen Mietern, Beeinträchtigung der Gebäudetechnik, Streit- und Haftungsrisiko |
Dieselbe SSID-Strategie lässt sich nicht einfach übertragen
Ein gemeinsam genutzter PSK, der in einer unauffälligen Ecke des Einzelhandels toleriert wird, wird in einer Umgebung des Gesundheitswesens leichtsinnig. Ein portalgesteuerter Gastzugang, der für eine Hotellobby geeignet ist, ist für ein Wohngebäude, in dem wiederholter Zugriff und Gerätekontinuität wichtiger sind als Splash-Page-Marketing, möglicherweise unpassend.
Aus diesem Grund muss die Risikobewertung gewichtet werden. Nicht der Access Point ist die Risiko-Einheit. Es ist die Geschäftsfunktion, die über diesen Access Point bereitgestellt wird.
In gemischten Umgebungen kann ein AP gleichzeitig ein risikoarmes Gastsegment und ein hochsensibles Betriebssegment bedienen. Behandeln Sie die gemeinsam genutzte Infrastruktur entsprechend.
Der Vergleich ändert auch, wie Sie Ihren Anlagenbestand erfassen. Dokumentieren Sie nicht nur den Gerätetyp. Erfassen Sie Mandant, Vertrauensmodell, Abhängigkeit, Support-Pfad und Widerrufsmethode. Ohne diesen Kontext bleibt jede spätere Bewertung oberflächlich.
Wie passwortfreies identitätsbasiertes WiFi Risiken minimiert
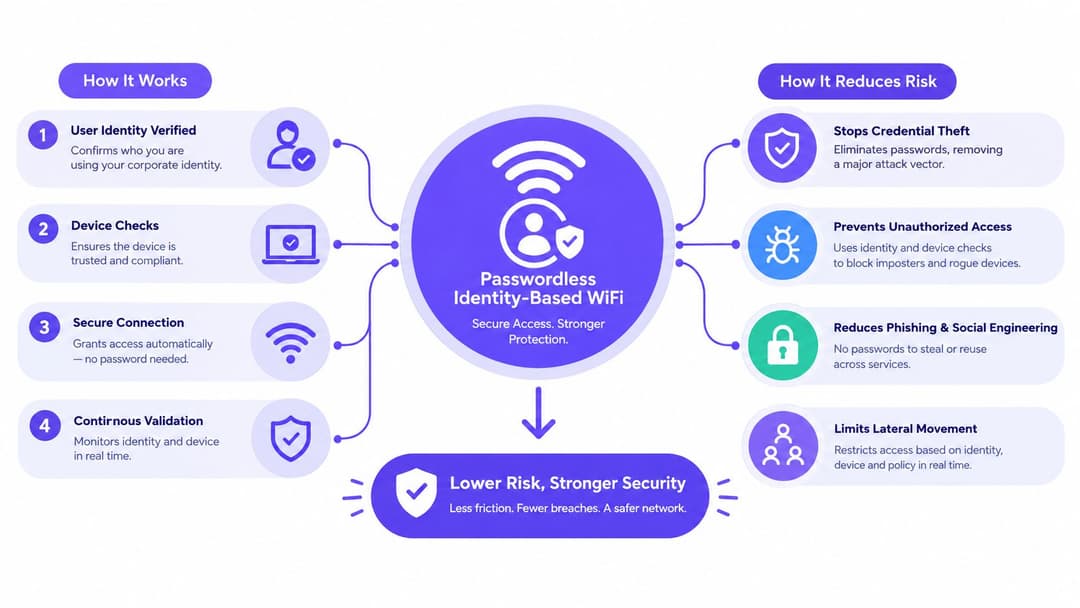
Gemeinsam genutzte Passwörter sind nach wie vor eine der größten Schwachstellen in Standort-Netzwerken, da sie die Zurechenbarkeit aufheben. Sobald ein Passwort ausgedruckt, per SMS versendet, wiederverwendet oder an einen externen Dienstleister weitergegeben wird, verlieren Sie die Gewissheit darüber, wer sich im Netzwerk befindet und ob diese Person dort noch sein sollte.
Passwortfreies, identitätsbasiertes WiFi ändert das, indem es den Zugriff an einen Benutzer, ein Gerät oder beides bindet.
Die Risikokategorien, die dadurch tatsächlich verbessert werden
Der größte Gewinn liegt darin, dass Sie das breite Vertrauen eliminieren, das durch PSKs entsteht.
- Rückgang der Wiederverwendung von Anmeldedaten: Es gibt kein gemeinsam genutztes Geheimnis, das zwischen Gästen, ausscheidenden Mitarbeitern, Auftragnehmern und Dritten weitergegeben werden kann.
- Identitätsdiebstahl wird erschwert: Benutzer authentifizieren sich über einen echten Identitäts-Workflow und nicht über ein Passwort, das von Schildern abgeschrieben wurde.
- Sperrung wird betrieblich machbar: Deaktivieren Sie die Benutzer- oder Geräteidentität, und der Zugriff sollte direkt folgen.
- Verbesserung der Audit-Qualität: Die Zuordnung auf Sitzungsebene ist weitaus besser, als zu versuchen, die Nutzung anhand einer Gruppe mit einem gemeinsam genutzten Passwort zu rekonstruieren.
Für Personal-Netzwerke unterstützt der zertifikatsbasierte oder gleichwertige passwortlose Zugriff zudem eine sauberere Integration mit MDM-Statusprüfungen, Bedingungen für den bedingten Zugriff und ein schnelleres Offboarding. Für den Gast- und Bewohner-Zugang verringert das identitätsbasierte Onboarding den Druck, weiterhin schwache Captive Portal-Muster zu verwenden, nur weil sie vertraut sind.
Eine Option in diesem Bereich ist identitätsbasiertes Networking von Purple, das sich auf passwortlosen Zugriff für Gäste, Mitarbeiter und Mandanten-Umgebungen konzentriert. Wichtig ist dabei nicht die Marke. Es ist das Kontrollmodell: Namentliche Identität, starkes Onboarding und sofortiger Entzug von Zugriffsrechten schlagen gemeinsam genutzte Geheimnisse jedes Mal.
Wo der Kontext im Vereinigten Königreich die Dringlichkeit erhöht
Dies ist kein Nischenthema mehr. Der Cyber Security Breaches Survey 2025/2026 der britischen Regierung berichtet, dass 30 % der britischen Unternehmen eine Cyber-Sicherheitsrisikobewertung durchgeführt haben, nur geringfügig mehr als die 29 % im Vorjahr, während 43 % der Unternehmen und 28 % der gemeinnützigen Organisationen in den letzten 12 Monaten eine Cyber-Sicherheitsverletzung oder einen Angriff meldeten. Derselbe Survey gibt an, dass diese Daten zur Gestaltung der britischen Cyber-Resistenz-Politik herangezogen werden, was sie zu einem wichtigen Maßstab für die Planung macht, wie im technischen Bericht des Cyber Security Breaches Survey dargelegt.
Für mich ist die praktische Schlussfolgerung eindeutig. Sicherheitsrisiken sind nach wie vor weit verbreitet, eine formelle Risikodisziplin ist es jedoch nicht. Identitätsbasiertes WiFi hilft, weil es ein vages, kabelloses Vertrauensmodell in etwas verwandelt, das Sie richtig bewerten, entziehen und nachweisen können.
Die Kompromisse, die Sie dennoch selbst verantworten müssen
Passwortfrei nimmt Ihnen keine Design-Entscheidungen ab.
- Veraltete Geräte bleiben problematisch: Einige IoT- und Spezialgeräte benötigen weiterhin Alternativen wie eng eingegrenzte private Schlüssel oder isolierte Ausnahmenetzwerke.
- Die Migration erfordert Planung: Sie benötigen ein Zertifikats-Lebenszyklusmanagement, eine Verzeichnisintegration und Support-Prozesse, die vom Betrieb umgesetzt werden können.
- Die User Journey für Gäste ist weiterhin wichtig: Einige Umgebungen erfordern Onboarding-Abläufe, die sowohl Komfort als auch Compliance erfüllen.
Teams, die dies erfolgreich umsetzen, streben nicht nach Perfektion. Sie reduzieren das gemeinsame Vertrauen, wo immer es möglich ist, isolieren Systeme, die sich noch nicht modernisieren lassen, und sorgen dafür, dass diese Ausnahmen sichtbar bleiben.
Ein 90 Tage Rollout-Checklist mit Kennzahlen, auf die es ankommt
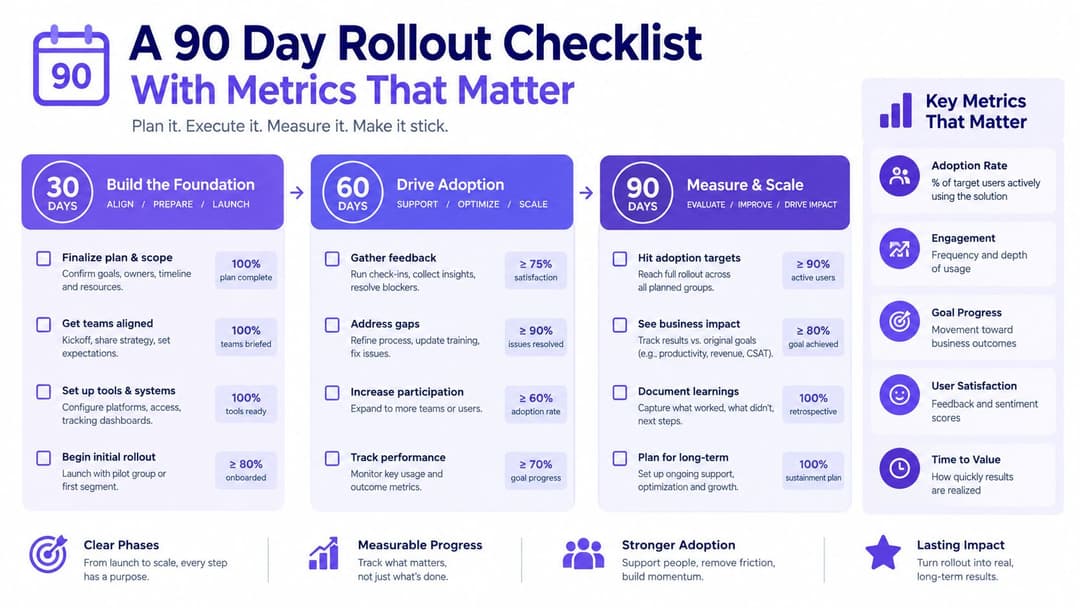
Ein Vierteljahr ist genug Zeit, um von einer vagen Besorgnis zu einem funktionierenden Kontrollprogramm überzugehen, wenn Sie diszipliniert bleiben. Das Ziel ist nicht Perfektion. Es geht darum, einen Prozess zur Netzwerk-Risikobewertung aufzubauen, der nach dem Start jeden Monat bessere Entscheidungen liefert.
Tag 1 bis 30
Beginnen Sie damit, grundlegende Sicherheitslücken bei der Sichtbarkeit zu schließen.
- Umfang bestätigen: Standorte, Mandanten, SSIDs, Controller, Switching-Abhängigkeiten, Identitätsquellen und Lieferanten.
- Register aufbauen: Erfassung von Asset-Name, Standort, Eigentümer, Funktion, Authentifizierungsmethode, Firmware-Status, Support-Modell und geschäftlicher Kritikalität.
- Bewertungsmatrix festlegen: Vereinbaren, wie Wahrscheinlichkeit und Auswirkungen beurteilt werden, damit Teams später nicht darüber streiten.
- Baseline-Prüfungen durchführen: Firmware-Überprüfung, Überprüfung des Admin-Zugriffs, Validierung der Segmentierung und erste Schwachstellenanalysen.
Wenn Ihr Team eine allgemeine Prüfliste zum Abgleich mit der eigenen internen Vorlage sucht, bietet GM GROUP Services eine praktische Auswahl an Schlüsselelementen für die Risikobewertung, die dabei helfen können, offensichtliche Lücken frühzeitig zu erkennen.
Tage 31 bis 60
Die meisten Programme werden entweder Realität oder versinken im Papierkram.
- Bedrohungsworkshops durchführen: Beziehen Sie Netzwerktechnik, Betrieb, Service Desk und die für den Standort oder das Anwesen verantwortlichen Business Owner mit ein.
- Mit britischen Standards abgleichen: Überprüfen Sie aktuelle Kontrollen im Hinblick auf ein CAF-konformes Risikomanagement und Zugriffsanforderungen im Telekommunikationsstil.
- Identitätsbasierten Zugriff pilotieren: Wählen Sie einen stark frequentierten Bereich oder eine bestimmte Mieterklasse aus. Beginnen Sie nicht mit der einfachsten Umgebung. Wählen Sie eine, die betriebliche Grenzfälle aufdeckt.
- Ausnahmen dokumentieren: Veraltete Hardware, Workflows von Auftragnehmern, Onboarding-Einschränkungen für Gäste und Administrator-Zugriffe von Lieferanten müssen alle individuell behandelt werden.
Wenn eine Ausnahme kein Ablaufdatum und keinen Eigentümer hat, ist sie keine Ausnahme. Dann ist sie die tatsächliche Richtlinie.
Tage 61 bis 90
Integrieren Sie den Prozess fest in den Betrieb.
| Ergebnis | Wie ein gutes Ergebnis aussieht |
|---|---|
| Executive Dashboard | Klarer Status zu hochprioritären Risiken, überfälligen Maßnahmen, Anzahl der Ausnahmen und Trendrichtung |
| Behebungs-Tracker | Jede Maßnahme ist an einen Verantwortlichen, ein Fälligkeitsdatum, eine Abhängigkeit und eine Validierungsmethode gebunden |
| Überprüfungs-Rhythmus | Eine feste monatliche betriebliche Überprüfung sowie ein Auslöser für eine Neubewertung nach größeren Änderungen |
| Pilot-Entscheidung | Freigabe, Erweiterung, Neuentwicklung oder Stopp, basierend auf Erkenntnissen aus dem Live-Betrieb |
Die entscheidenden Kennzahlen sind diejenigen, die die Führungsebene mit der Betriebskontinuität und der Kontrollqualität verknüpfen kann. Nutzen Sie Messwerte wie die Zeit bis zur Erkennung nicht autorisierter Access Points, den Anteil der Geräte auf identitätsgebundenen SSIDs, die Einhaltung von Patch-SLAs, wiederholte Authentifizierungsanomalien und die Anzahl offener Ausnahmen, die älter sind als Ihr vereinbarter Schwellenwert.
Häufig gestellte Fragen von Netzwerkteams
Wie oft sollten wir eine Netzwerk-Risikobewertung in der Hotellerie oder an saisonalen Veranstaltungsorten wiederholen
Wiederholen Sie dies nach einem festen Zeitplan und nach jeder Änderung. Intensive Hauptsaisonen, Renovierungen, Controller-Upgrades, Identitätsänderungen, das Onboarding neuer Mieter und wichtige Lieferantenwechsel rechtfertigen eine gezielte Neubewertung. Wenn sich Ihre Infrastruktur schneller verändert als Ihr Überprüfungszyklus, ist der Zyklus zu langsam.
Ist PSK jemals sicherer als passwortfreie Lösungen für POS oder betriebliche Geräte
Manchmal ist es die am wenigsten schlechte temporäre Option für Altsysteme, aber es sollte nicht Ihr bevorzugter Endzustand sein. Für POS und andere betriebliche Geräte bietet Ihnen eine namentliche oder gerätegebundene Identität einen saubereren Entzug von Zugriffsrechten, eine bessere Zuordnung und weniger Passwort-Wildwuchs. Wenn Sie PSK für eine Teilmenge der Hardware beibehalten müssen, isolieren Sie diese strikt und erfassen Sie sie als sichtbare Ausnahme.
Wie bewerten wir unmanaged Gastgeräte, die wir nicht kontrollieren
Bewerten Sie die Umgebung um sie herum, nicht die internen Abläufe der Geräte, die Sie nicht sehen können. Konzentrieren Sie sich auf die Onboarding-Methode, die Segmentierung, die Sitzungskontrollen, die Resistenz gegen laterale Bewegungen, die DNS- oder Datenverkehrs-Sichtbarkeit und darauf, wie schnell Sie verdächtiges Verhalten eindämmen können, ohne legitime Benutzer zu beeinträchtigen.
Welche Nachweise erwarten Auditoren bei CAF-basierten Ergebnissen
Stellen Sie sich darauf ein, nachzuweisen, dass Sie kritische Assets identifizieren, Abhängigkeiten erklären, Risiken systematisch bewerten und belegen können, dass Behandlungsentscheidungen im Laufe der Zeit aufrechterhalten werden. In der Praxis bedeutet dies aktuelle Asset-Verzeichnisse, Architekturübersichten, Nachweise zur Zugriffskontrolle, Protokolle zur Nachvollziehbarkeit, Nachverfolgung von Behebungsmaßnahmen und die unterzeichnete Akzeptanz verbleibender Risiken.
Wie gehen wir mit gemeinsam genutzter Infrastruktur über mehrere Mandanten hinweg um, ohne einen Mandanten gegenüber einem anderen offenzulegen
Beginnen Sie mit der Trennung von Verwaltung und Richtlinien und testen Sie anschließend die Durchsetzung. Eine theoretische Isolation von Mietern reicht nicht aus. Sie benötigen den Nachweis, dass Administratorrollen, Identitätsspeicher, VLAN- oder Richtlinien-Mappings und Support-Workflows keine unbeabsichtigten Überschneidungen zwischen Mietern verursachen. In gemischten Umgebungen ist der Support-Pfad oft die Stelle, an der die Isolation versagt.
Was sollte der Netzwerkmanager am Montagmorgen als Erstes tun
Wählen Sie einen Standort aus und überprüfen Sie drei Dinge: Wer ist Eigentümer jeder SSID, wie wird der Zugriff entzogen und ob der Pfad für Gäste vor Kurzem auf echte Isolierung getestet wurde. Nehmen Sie dann die Rollout-Checkliste aus dem vorherigen Abschnitt und verwandeln Sie sie in einen aktiven Arbeitsplan mit Verantwortlichen und Terminen.
Purple bietet passwortlosen WiFi-Zugang, identitätsbasiertes Networking und Analysen für Gäste-, Mitarbeiter- und mandantenfähige Umgebungen. Dies ist besonders relevant, wenn Sie eine stärkere Zuordnung und weniger Abhängigkeit von gemeinsam genutzten Passwörtern benötigen. Wenn Sie prüfen, wie Sie den drahtlosen Zugang modernisieren und gleichzeitig die betrieblichen Anforderungen sowie die UK GDPR-Richtlinien erfüllen können, besuchen Sie Purple und vergleichen Sie das Modell mit Ihrem aktuellen Onboarding-, Widerrufs- und Segmentierungsansatz.