Un chef de service vous interpelle à la fin de votre équipe. Trois proches situés dans le même couloir n'arrivent pas à passer un appel vidéo, la tablette d'un patient ne cesse de revenir à la page de connexion, et quelqu'un a écrit « le WiFi est nul » sur le tableau blanc. Les points d'accès sont fonctionnels, le portail est en ligne, et rien sur le tableau de bord n'indique de panne.
C'est dans cet écart entre "connecté" et "exploitable" que la plupart des projets de WiFi invité WiFi à l'hôpital bloquent. Le plan radio a été validé avant que quiconque n'ait compté le nombre de personnes assises en consultations externes à dix heures du matin. La méthode de connexion a été choisie par la personne qui avait le modèle ouvert. Et les conseils de sécurité dont les visiteurs ont besoin, qu'il s'agisse de gérer leurs comptes bancaires ou d'assister à un rendez-vous vidéo, ne sont jamais sortis du registre des risques pour figurer sur l'écran du portail captif.
Ces trois décisions sont indissociables. Le signal, l'identité et les attentes publiées forment une seule et même conception, et non une construction réseau sur laquelle on ajoute un avertissement ultérieurement. Voici comment je planifierais les étapes, de l'analyse radio au service pilote, ainsi que les compromis à aborder avec un comité de gouvernance clinique avant la mise en service du premier point d'accès.
La référence nationale est déjà établie. À la fin du mois de mars 2019, le programme NHS WiFi avait mis en place un accès gratuit au NHS WiFi dans 98 % des trusts NHS et atteint plus de 8 000 centres de soins de santé, offrant à plus de 63 millions de patients visiteurs un accès à une connectivité gratuite. L'accès des visiteurs n'est plus un projet secondaire sur un VLAN disponible. Il fait partie intégrante du parc d'infrastructures.
Planifier la capacité et les objectifs radio avant d'acheter du matériel
Trois chiffres déterminent si le WiFi invité d'un hôpital tient la route dans un service très fréquenté : le signal primaire, la latence et la charge des canaux. La personnalisation du portail vient plus tard, car rien de tout cela n'a d'importance si la connexion s'interrompt lorsque la zone se remplit.
NHS England recommande un RSSI principal d'au moins -65 dBm pour l'ensemble des environnements NHS, et décrit une latence acceptable d'environ 20 à 250 ms, tout en notant qu'aucun de ces chiffres n'est définitif et que tous deux doivent être validés par rapport aux applications utilisées (Directives du NHS England sur l'évaluation des métriques de performance du WiFi). Considérez cela comme un minimum absolu plutôt que comme une spécification. Un relevé de -65 dBm au chevet du patient prouve que la liaison s'associera. Cela ne dit rien sur la capacité de quarante personnes situées dans le même secteur à maintenir chacune un appel vidéo à huit heures du soir.
Analyser le bâtiment dont vous disposez réellement
Parcourez chaque étage avec un outil d'analyse avant d'envoyer le bon de commande. Notez ce qui détruit le signal : les salles d'imagerie plombées, les cloisons de lit déplacées pendant la visite du service, les noyaux de services en béton, le couloir du sous-sol où les proches attendent un taxi. Analysez également les accès extérieurs, car c'est là que les gens se tiennent au moment du départ de l'hôpital en essayant d'appeler un VTC.
Le choix de la bande de fréquences relève d'une décision de capacité, et non d'une préférence. NHS England identifie la bande 2,4 GHz comme étant destinée au public invité et aux anciens appareils, qui ont davantage besoin de portée que de débit, et la bande 5 GHz pour la capacité partout où les clients et les points d'accès la prennent en charge. Bloquer le 2,4 GHz pénalise les téléphones plus anciens ; tout faire fonctionner sur le 2,4 GHz revient à céder votre temps d'antenne à l'appareil disposant de la radio la plus puissante.
Planifiez pour les pics, pas pour la moyenne. Un réseau mesuré le mardi à 10 heures valorise n'importe quelle architecture. La seule mesure qui compte est celle effectuée à 19 heures un soir de visite.
Mesurez ensuite l'impact des visiteurs sur le réseau : clients simultanés par point d'accès, utilisation des canaux, perte de paquets, réponse DHCP et DNS, ainsi que le taux de finalisation de l'authentification. Effectuez des tests de charge avec de la vidéo et de la messagerie plutôt qu'avec un simple ping, et répétez l'exercice après chaque réaménagement de service ou modification du bâtiment, car un nouvel équipement ou le réagencement d'un espace redéfinit la carte de couverture.
| Indicateur | Cible | Remarques |
|---|---|---|
| Signal primaire (RSSI) | -65 dBm ou plus fort | Cible du NHS Angleterre pour l'ensemble des zones d'accueil des patients |
| Latence | Environ 20 à 250 ms | À valider par rapport aux appels vidéo et à la messagerie |
| Bande pour le public et les appareils hérités | 2,4 GHz | Portée plus large, capacité plus faible |
| Bande pour la capacité | 5 GHz | À utiliser lorsque les clients et les points d'accès la prennent en charge |
| Clients simultanés au pic d'activité | Comptabilisez par point d'accès pendant les heures de visite en direct, puis concevez au-dessus de cette valeur | Vos propres chiffres de fréquentation, pas ceux d'un fournisseur |
| Utilisation des canaux | Analysez toute valeur élevée prolongée relevée pendant les heures de visite | Les mesures en période creuse masquent les saturations |
| Perte de paquets | Définissez votre propre seuil lors des tests de charge | Testez à nouveau au moment des pics, pas pendant la nuit |
Chaque chiffre de ce tableau doit être mesuré à nouveau, et non validé une fois pour toutes. Si vous concevez le plan de test à partir de zéro, un guide sur l'étude radio (RF) et la planification des canaux traite de la mécanique de l'étude plus en détail.
Choisir la bonne méthode de connexion pour chaque zone
Le compromis qui piège souvent les équipes ne concerne ni le chiffrement ni le coût. Il s'agit du nombre de visiteurs qui ne finalisent jamais la procédure de connexion.
Un mot de passe partagé sur une affiche plastifiée semble économique jusqu'à ce que vous regardiez une file de proches le saisir d'un pouce sur un écran fissuré. Il ne comporte aucune identité par utilisateur ni aucun chiffrement par appareil - il a donc sa place lors d'un événement d'une journée plutôt que dans un service hospitalier où une personne peut rester connectée pendant six heures.
L'inscription par e-mail via un portail captif est le modèle retenu par la plupart des trusts. Le Queen Victoria Hospital NHS Foundation Trust a déployé le WiFi gratuit WiFi dans ses services, ses salles d'attente de consultations externes, son café et son restaurant en novembre 2014, les utilisateurs s'inscrivant avec une adresse e-mail en échange d'un mot de passe, les téléchargements de musique et le streaming étant restreints pour préserver la bande passante pour tous les autres (blog de transformation du NHS England sur la connexion des patients aux services numériques). Identité, conditions d'utilisation et contrôle de la bande passante dans un flux unique. La technologie a évolué ; le modèle reste le même.
| Méthode | Effort de configuration | Chiffrement | Identité du visiteur | Utilisation idéale |
|---|---|---|---|---|
| Réseau ouvert avec page des conditions d'utilisation | Faible | Aucun | Aucune au-delà de l'acceptation | Salles d'attente avec des besoins en données minimaux |
| Mot de passe partagé sur affichage | Faible | Clé partagée uniquement | Aucune par utilisateur | Événements courts, pas pour les services hospitaliers |
| Portail captif avec e-mail | Moyen | Ouvert sauf si WPA2/WPA3 est appliqué | E-mail collecté avec consentement | Accès général des visiteurs |
| Passpoint (Hotspot 2.0) | Élevé | WPA2/3-Enterprise | Compte ou profil | Visiteurs récurrents et appareils fournis par le personnel |
| Application ou compte aux couleurs de la marque | Moyen | Détermine le niveau de protection du réseau sur lequel il repose | Compte | Visiteurs fréquents |
Où le portail échoue, et qui s'en charge
Certains appareils ne peuvent pas du tout valider un portail captif. Les anciens téléphones Android, les ordinateurs portables professionnels verrouillés et les liseuses restent bloqués sur le portail captif sans jamais le résoudre, et aucune optimisation du portail ne corrigera un navigateur qui me refuse de s'ouvrir. C'est autant une question d'effectif qu'un problème technique. Une personne dans le service a besoin d'un moyen d'enregistrer un appareil, et le message d'erreur doit afficher un numéro de téléphone du service plutôt qu'un code d'erreur générique.
Le Passpoint trouve toute son utilité là où les mêmes personnes reviennent régulièrement. Après l'installation unique d'un profil, l'appareil se connecte automatiquement avec une protection de niveau entreprise, ce qui convient parfaitement aux patients externes réguliers et aux tablettes fournies au personnel. Cela nécessite des points d'accès et un parcours d'approvisionnement compatibles, et ne remplace pas un téléphone ne pouvant pas recevoir de profil.
Quelle que soit la méthode choisie, publiez les limites à un endroit où les visiteurs les liront. Nottinghamshire Healthcare informe les visiteurs que le NHS WiFi peut ne pas être disponible dans toutes les zones et n'est pas adapté au streaming TV ou aux appels audio et vidéo (page sur le WiFi gratuit de Nottinghamshire Healthcare). C'est la version la plus honnête, et cela vaut bien mieux qu'un portail captif promettant une expérience cinématographique.
Toute collecte d'e-mails ou de comptes nécessite une étape de consentement claire en vertu du UK GDPR, et les données ne doivent être conservées qu'aux fins indiquées lors de la collecte. Des pages de connexion en grands caractères et compatibles avec les lecteurs d'écran sont plus importantes ici que sur n'importe quel réseau commercial. La structure du portail captif et les flux de consentement sont détaillés dans ce guide de conception de portail captif.
Comment séparer le trafic du WiFi invité des systèmes cliniques
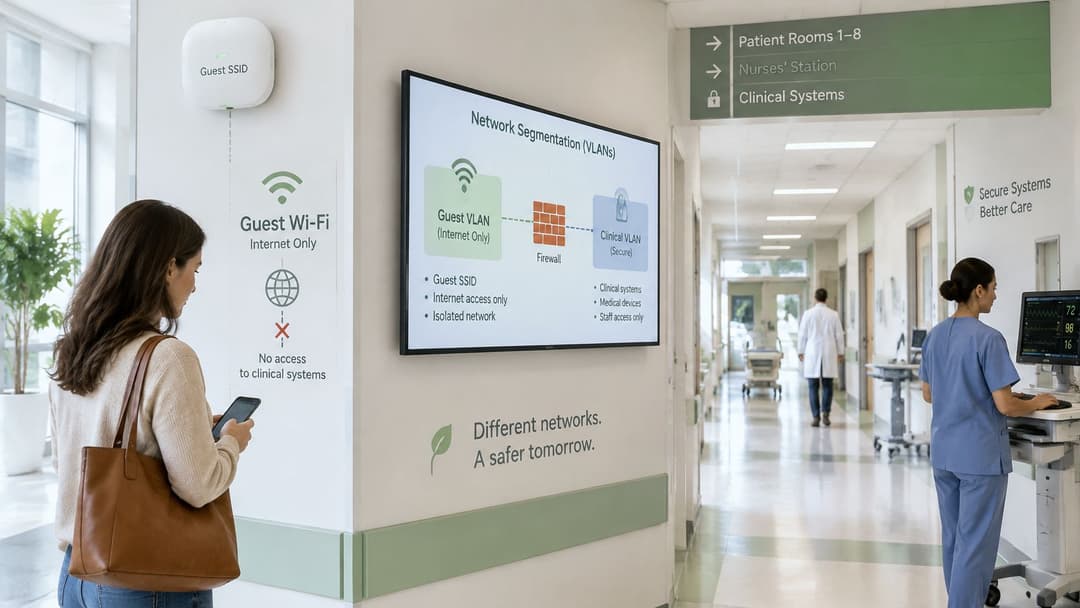
Traitez l'accès invité comme un service Internet non approuvé qui se trouve être hébergé dans votre bâtiment. Les directives de configuration du NHS England préconisent des politiques locales documentées sur le filtrage de contenu, l'utilisation acceptable, les règles relatives à l'utilisation des équipements personnels (BYOD) et la surveillance de la capacité, ainsi qu'une politique d'utilisation acceptable et le blocage des contenus illégaux ou inappropriés. Les contrôles réseau passent en premier, car un document de politique n'empêche pas un téléphone compromis de balayer un sous-réseau de radiologie.
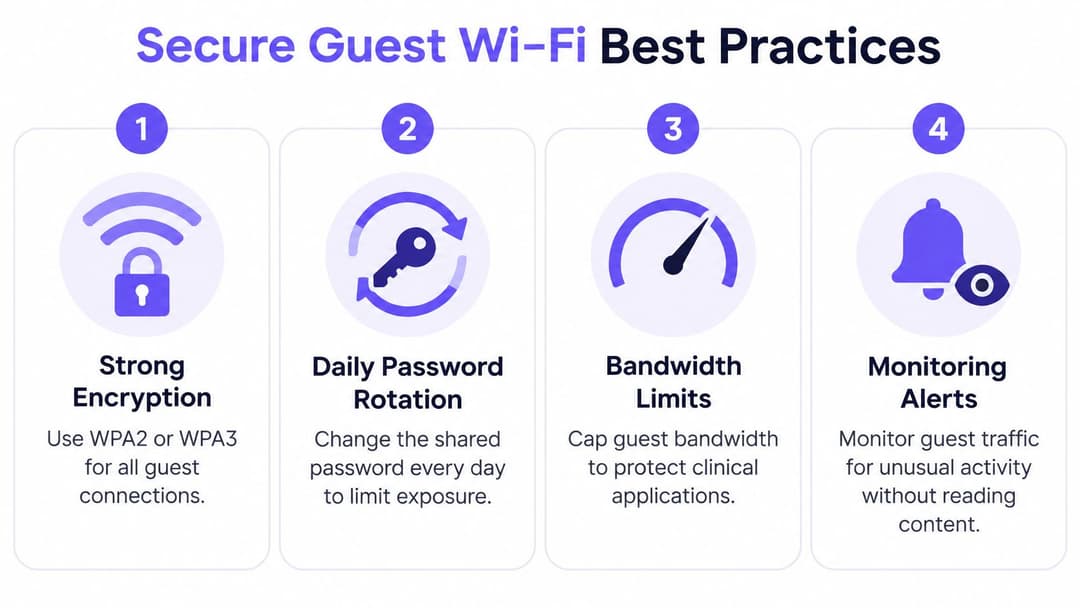
- Isolez les visiteurs sur leurs propres SSID, VLAN et zone de pare-feu. Un appareil de visiteur compromis doit se retrouver dans une impasse sans aucun accès aux réseaux sensibles. L'erreur fréquente consiste à partager un VLAN visiteurs avec une salle de réunion ou un système de réception, simplement parce que c'était plus rapide à configurer le jour même.
- Refusez tout accès latéral aux sous-réseaux cliniques, biomédicaux, de gestion et d'imprimantes. Aucune exception accordée par commodité. La faille habituelle réside dans l'accès aux imprimantes accordé pour que le personnel puisse imprimer depuis son téléphone personnel, ce qui ouvre un accès vers un serveur d'impression situé dans la plage de gestion.
- Autorisez uniquement les services sortants dont les visiteurs ont besoin. Cela concerne généralement le trafic web et DNS, les exigences liées aux VPN et aux applications modernes devant être traitées au cas par cas plutôt qu'admises par défaut. Une règle de sortie globale autorisant tout trafic transforme le VLAN de vos visiteurs en une plateforme d'attaque pour un tiers.
- Filtrez, limitez le débit, isolez et appliquez des expirations. Filtrage DNS et de contenu, limites de débit par client, isolation des clients pour que les visiteurs ne puissent pas se voir entre eux, et expiration des sessions configurée selon votre propre politique de gouvernance plutôt qu'empruntée aux paramètres d'un autre établissement. Les directives de configuration du NHS WiFi exigent de prouver l'isolation à l'aide de tests d'intrusion avec et sans authentification. Intégrez donc cette preuve dès la conception plutôt que de l'ajouter après une réclamation.
- Journalisez les événements d'authentification, DHCP, NAT et de sécurité dans le cadre d'une politique écrite d'accès et de rétention que vous pouvez présenter sur demande. Conserver des journaux sans règle de rétention documentée constitue une responsabilité juridique masquée en preuve.
- Testez les règles de zone avant la mise en ligne de la page de connexion. Toute route reliant le réseau visiteurs au réseau clinique qui répond doit être corrigée le jour même et ne pas être laissée en attente.
Les visiteurs prennent de meilleures décisions lorsqu'on leur dit la vérité. Certains avis de confiance avertissent clairement que le trafic invité peut potentiellement être intercepté par un autre utilisateur sans fil et qu'il n'offre aucune garantie de confidentialité. C'est exactement la phrase qu'un mot de passe partagé vous évite d'écrire, et c'est exactement la phrase que les visiteurs doivent lire.
Une clé partagée chiffre le trafic mais ne fournit aucune identité par utilisateur : toutes les personnes connaissant la phrase secrète sont indistinctes les unes des autres, ce qui rend l'avertissement ci-dessus honnête plutôt qu'alarmiste. Si votre architecture repose sur le fait que les visiteurs utilisent le protocole HTTPS avec des appareils mis à jour et leur propre protection des points d'accès, mentionnez-le dans les conditions qu'ils acceptent. Mesurez également le taux de finalisation sur le portail, les demandes d'assistance, les événements de politique bloqués et les résultats des tests d'isolement comme indicateurs opérationnels clés. Pour l'architecture globale, ce guide de sécurité pour entreprisesWiFi détaille les modèles de segmentation et de contrôle d'accès.
Ce que les visiteurs peuvent faire en toute sécurité sur le WiFi invité
Voici la question que se posent les patients et les accompagnants, et à laquelle la plupart des pages des hôpitaux ne répondent pas : puis-je effectuer des opérations bancaires, participer à un rendez-vous vidéo ou ouvrir des fichiers de travail sur ce réseau ?
Gratuit ne signifie pas sécurisé, et les avis de confiance le prouvent. Certains décrivent le NHS WiFi comme un réseau public partagé et recommandent la prudence avec les informations personnelles ou sensibles, tandis que d'autres décrivent l'accès comme une simple sélection du réseau et l'acceptation des conditions (King's College Hospital WiFi et page de divertissement). Il s'agit de deux messages différents pour le même type de service, et les visiteurs reçoivent celui que leur établissement a choisi de publier. Rédigez le vôtre dès la phase de conception, aux côtés du SSID et de la méthode de connexion, plutôt qu'après le lancement.
Les enjeux dépassent le simple confort. L'absence d'un WiFi fiable constitue l'un des obstacles qui empêchent certaines personnes d'accéder aux services de santé numériques. Un réseau invité qui fonctionne pour la navigation mais échoue lors de la connexion à une application NHS laisse les personnes qui en dépendent le plus sans aucune solution.
| Tâche | Verdict WiFi invité | Utiliser à la place |
|---|---|---|
| Navigation ordinaire, actualités et cartes via HTTPS | Raisonnable | WiFi invitéWiFi |
| Messagerie familiale via HTTPS | Raisonnable, éviter les détails sensibles | WiFi invitéWiFi |
| Services bancaires en ligne | À éviter | Données mobiles |
| Connexion à une application NHS avec données de santé personnelles | À éviter | Données mobiles |
| Consultation vidéo | À éviter | Données mobiles |
| Fichiers et systèmes de travail | À éviter | Accès géré par le personnel |
Ce qui change la donne, c'est le chiffrement, et le nom du réseau n'apprend rien aux visiteurs à ce sujet. Le protocole HTTPS protège le contenu des pages, mais sur un réseau ouvert ou à clé partagée, les métadonnées de connexion restent visibles et l'interception demeure possible, ce qui explique pourquoi les avis de confiance varient autant de ton. Un réseau basé sur des clés par appareil change complètement la donne. Ce n'est pas le cas d'un réseau ouvert, aussi rassurant que paraisse le portail captif. La réponse honnête à la question « que puis-je faire ici en toute sécurité ? » dépend donc d'une décision d'architecture prise avant la connexion du premier visiteur. Si votre architecture ne permet qu'une navigation HTTPS sécurisée, indiquez clairement cette réponse et orientez simultanément les utilisateurs vers des alternatives.
La règle à imprimer sur la page de connexion : si l'information vous porterait préjudice si elle apparaissait sur l'écran d'un inconnu, ne l'envoyez pas via le WiFi invité.
Proposez plutôt une solution alternative aux utilisateurs. Les données mobiles couvrent les services bancaires, les connexions aux applications de santé et les téléconsultations. Un VPN personnel est utile sur certains systèmes d'entreprise mais en bloque d'autres ; expliquez ses limites au lieu de le recommander catégoriquement. La présence d'un membre du personnel pouvant fournir de l'aide sur un ordinateur du service, ainsi qu'un numéro de téléphone pour les personnes ne disposant pas d'un appareil adapté, permet de répondre aux besoins des visiteurs totalement incapables d'utiliser le service en autonomie.
Tester, surveiller et intervenir en cas de défaillance du WiFi invité
Avant le lancement, effectuez des tests d'isolation à partir de deux points de départ : une session invité authentifiée et une session non authentifiée. Depuis chacun d'eux, tentez d'accéder aux sous-réseaux cliniques, biomédicaux, de gestion et d'impression. Tout accès réussi doit être corrigé le jour même, car le mode de défaillance que vous testez correspond à une règle rédigée mais jamais appliquée.
Après le lancement, cinq signaux opérationnels vous indiquent si la conception est efficace. Les demandes d'assistance sont le facteur le plus important, et elles révèlent généralement un dysfonctionnement avant les outils de suivi, en particulier dans les deux semaines suivant le déménagement d'un service ou une modification de bâtiment. Associez chaque indicateur à un déclencheur afin qu'une alerte contienne une instruction plutôt qu'un simple graphique.
| Métrique | Pourquoi c'est important | Déclencheur de révision |
|---|---|---|
| Taux de finalisation du portail | Montre si les visiteurs peuvent réellement se connecter | Baisse soutenue pendant les heures de visite |
| Durée de la session | Confirme que les paramètres d'expiration fonctionnent comme prévu | Sessions plus longues que ce que permet la politique |
| Événements de politique bloqués | Montre que le filtrage touche le trafic réel | Pique soudain dans une zone |
| Échecs des tests d'isolation | Confirme que les invités ne peuvent pas accéder aux sous-réseaux cliniques | Tout échec, le jour même |
| Demandes d'assistance | Révèle rapidement les dysfonctionnements cachés | Une hausse après une modification de service ou de bâtiment |
Définir la séquence d'incident avant d'en avoir besoin
Consignez par écrit qui peut révoquer les sessions créées pour les invités, qui peut isoler le réseau WiFi SSID invité, comment un appareil visiteur infecté est pris en charge et qui enregistre l'événement au titre de la politique de conservation. Quatre noms sur une page valent mieux qu'un débat à 19 heures. Je vous conseille de tester la procédure une fois avec les équipes chargées du contrôle des infections et de la gestion du patrimoine, car une panne du WiFi WiFi invité pendant les heures de visite est aussi un problème de communication avec les patients, et les proches dans le couloir ont tout autant besoin d'information que l'équipe réseau.
La gestion des modifications est le point faible où les réseaux invités se dégradent. Le remplacement d'un switch, une nouvelle règle de pare-feu ou le recâblage d'un service peuvent réouvrir un accès qui avait été fermé lors du lancement, et personne ne s'en aperçoit avant qu'un nouveau test d'isolation ne soit effectué. Ajoutez l'isolation des invités à la liste de contrôle standard post-modification au lieu de vous fier uniquement à l'examen annuel.
La surveillance justifie pleinement son investissement lorsqu'une hausse des appels au support est traitée comme un incident, et non comme un bruit de fond.
Surveillez également la forme des réclamations. Un flux constant concernant un couloir indique un problème de couverture. Une hausse soudaine des réclamations relatives aux connexions sur l'ensemble d'un site provient généralement de l'authentification ou du DNS. Une concentration de plaintes émanant d'une seule baie après l'arrivée d'un nouvel équipement ne relève ni de l'un ni de l'autre, et la résolution incombe à la gestion des infrastructures plutôt qu'au contrôleur sans fil.
Lancer un projet pilote avant le déploiement complet
Un service, une semaine de visites, et une validation écrite réussie ou échouée pour chaque décision prise précédemment. C'est le préalable que je fixerais avant un déploiement à l'échelle du bâtiment, car un pilote ne coûte qu'une fraction d'un mauvais lancement et fournit des preuves sur lesquelles un comité de pilotage peut s'appuyer.
Commencez par la radio. Mesurez le signal principal dans une chambre de patient, une salle d'attente et un accès extérieur pendant les heures de visite réelles, et confirmez que la cible de -65 dBm est atteinte au lieu de supposer que l'étude était représentative. Testez ensuite le parcours de connexion de bout en bout sur trois appareils : un smartphone récent, un téléphone plus ancien qui pourrait ne jamais charger un portail et un ordinateur portable. Enregistrez le temps pris par chaque appareil et les points d'abandon, car ces abandons constituent vos scénarios nécessitant une assistance humaine.
L'étape suivante concerne les tests d'isolation, à partir de sessions authentifiées et non authentifiées, sans aucun échec toléré. Confirmez que la notice d'utilisation sécurisée en langage clair est visible sur la page de connexion avant toute authentification, et que les politiques d'utilisation acceptable, d'utilisation des équipements personnels (BYOD) et de conservation des données sont validées et non simplement ébauchées. Définissez les déclencheurs de révision à partir de votre tableau de suivi et attribuez un responsable pour chacun d'eux.
Si les accès du personnel et des invités se chevauchent sur le même parc, c'est le moment d'établir une liste restreinte de fournisseurs, plutôt qu'une fois le matériel livré. Purple gère le WiFi WiFi invité, la sécurité du WiFi 802.1X du personnel et les réseaux de zones privées sur une seule plateforme cloud. Les méthodes de connexion des invités incluent le portail captif, le Passpoint et une application, tandis que l'authentification du personnel s'intègre avec Entra ID, Google et Okta. Comparez cette solution à votre configuration actuelle de contrôleur et d'identité, puis planifiez le projet pilote dans un service avant de vous engager à plus grande échelle.
Un pilote qui valide le signal, l'isolation, la réussite des connexions et les attentes publiées vous apporte une valeur qu'un dossier décisionnel possède rarement : une semaine de trafic visiteurs réel pour étayer la décision. Ne passez au service suivant que lorsque ces quatre critères sont validés.
Purple offre aux hôpitaux la possibilité de gérer l'accès invité en toute simplicité pour les visiteurs, grâce à un portail captif personnalisé, le support Passpoint et le consentement par visiteur intégrés à la même plateforme que celle qui gère l'authentification du personnel. Ainsi, le signal, l'identité et les avertissements publiés sont planifiés ensemble plutôt qu'ajoutés après le lancement. Si vous définissez le périmètre d'un projet pilote dans un service ou si vous remplacez un mot de passe partagé qui a fait son temps, rendez-vous sur Purple pour découvrir comment les réseaux invités et du personnel s'intègrent sur les points d'accès que vous possédez déjà.