
Comment configurer WPA2-Enterprise sur les plateformes de points d'accès courantes (Cisco, Aruba, Ubiquiti)
Ce guide de référence technique fournit aux professionnels de l'IT et aux architectes réseau une procédure définitive et spécifique à chaque fournisseur pour déployer WPA2-Enterprise sur les plateformes Cisco, Aruba et Ubiquiti. Il détaille l'architecture, l'intégration RADIUS, les exigences de conformité et les scénarios de déploiement réels dans les environnements d'entreprise et de lieux publics.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Le guide de sécurité WiFi d'entreprise →
WPA2-Enterprise and 802.1X multi-vendor AP configurator
Model AAA timers, generate platform-specific configuration commands for Cisco Catalyst, Aruba Instant, and Ubiquiti UniFi, and audit 802.1X security posture.
Hardware platform & authentication method
Platform parameters & verification
Turnkey configuration commands (Cisco Catalyst 9800 WLC)
! Cisco Catalyst 9800 RADIUS AAA & WLAN configuration
! EAP method: EAP-TLS (mutual X.509 certificates)
aaa new-model
!
radius server RADIUS-PRIMARY
 address ipv4 10.0.10.15 auth-port 1812 acct-port 1813
 ! Type 0 stores the secret in cleartext and type 7 is reversible
 ! obfuscation, not encryption. Configure a primary key first, then this
 ! line is stored as type 6 (AES):
 !   key config-key password-encrypt
 !   password encryption aes
 key <RADIUS_SHARED_SECRET>
 timeout 5
 retransmit 3
!
aaa group server radius PURPLE-RADIUS-GROUP
 server name RADIUS-PRIMARY
 ip radius source-interface GigabitEthernet1
 deadtime 5
!
aaa authentication dot1x PURPLE-DOT1X-AUTH group PURPLE-RADIUS-GROUP
aaa authorization network PURPLE-DOT1X-AUTH group PURPLE-RADIUS-GROUP
aaa accounting identity PURPLE-RADIUS-ACCT start-stop group PURPLE-RADIUS-GROUP
!
wlan Corporate-WPA2-Enterprise 1 Corporate-WPA2-Enterprise
 security wpa wpa2
 security wpa wpa2 ciphers aes
 security wpa akm ft dot1x
 security ft
 security ft over-the-ds
 security dot1x authentication-list PURPLE-DOT1X-AUTH
 security pmf optional
 no shutdown
!
wireless profile policy PURPLE-POLICY-PROFILE
 ! aaa-override is the switch that makes RFC 3580 work. Without it the
 ! controller accepts Tunnel-Private-Group-ID and then discards it.
 aaa-override
 accounting-list PURPLE-RADIUS-ACCT
 no shutdown
Web dashboard deployment steps:
- Navigate to Configuration > Security > AAA > Servers/Groups and add RADIUS server 10.0.10.15.
- Configure the shared secret, authentication port 1812, and accounting port 1813.
- Under Configuration > Wireless > WLANs, add a WLAN with security set to WPA2-Enterprise (802.1X).
- Select the AAA server group, then enable AAA Override on the policy profile so the RFC 3580 VLAN attributes are honoured.
- Apply to the AP policy profile and verify client 802.1X association in Monitoring > Wireless > Clients.
Synthèse
Le déploiement de WPA2-Enterprise n'est plus une mise à niveau de sécurité facultative - c'est la base essentielle de tout réseau sans fil d'entreprise. Pour les responsables informatiques et les architectes réseau opérant dans les secteurs de l'hôtellerie, de la vente de détail et du secteur public, l'abandon des clés pré-partagées au profit de l'authentification 802.1X est dicté par des exigences de conformité strictes, notamment PCI-DSS et GDPR. Ce guide de référence technique fournit des étapes de configuration concrètes, exploitables et spécifiques aux plateformes des trois principaux fabricants de points d'accès : Cisco, Aruba et Ubiquiti.
En passant à WPA2-Enterprise, les entreprises peuvent éliminer les risques associés aux identifiants partagés, obtenir des pistes d'audit détaillées par session et permettre une segmentation dynamique du réseau. Lorsqu'elle est correctement mise en œuvre, cette architecture sécurise non seulement le périmètre de l'entreprise, mais s'intègre également de manière transparente aux réseaux de visiteurs gérés via une plateforme complète de Guest WiFi. Les sections suivantes détaillent l'architecture technique, les étapes de déploiement et les stratégies d'atténuation des risques requises pour un déploiement réussi.
Analyse Technique Approfondie
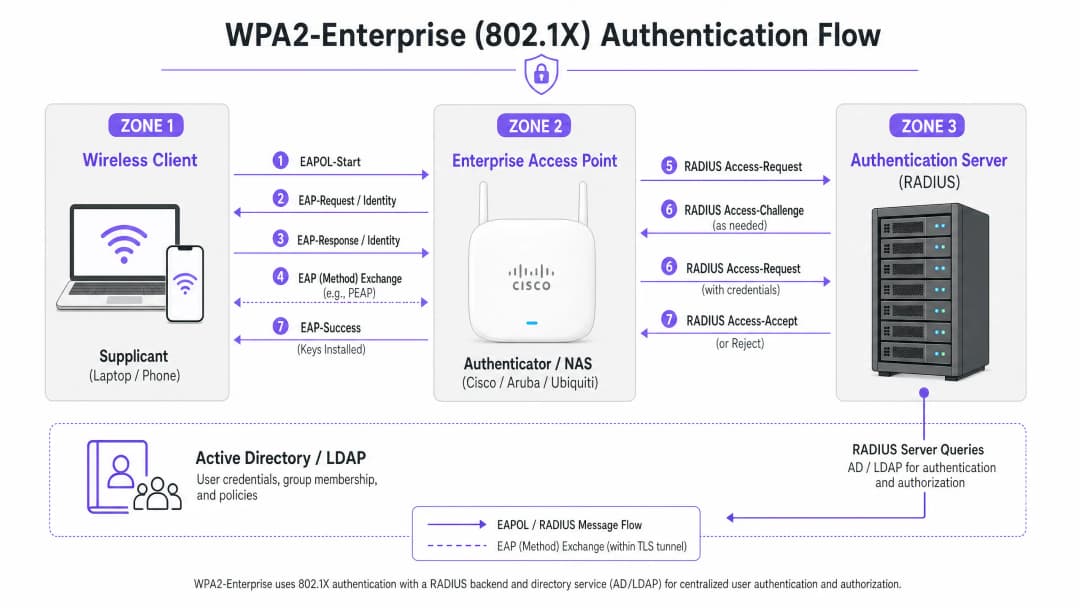
WPA2-Enterprise s'appuie sur la norme IEEE 802.1X pour fournir un contrôle d'accès réseau basé sur les ports. Contrairement au WPA2-Personal, qui utilise une clé pré-partagée (PSK) statique, WPA2-Enterprise exige que chaque suppliant (appareil client) s'authentifie individuellement auprès d'un serveur d'authentification externe - généralement un serveur RADIUS - avant de pouvoir accéder au réseau.
L'architecture se compose de trois éléments principaux :
- Le Suppliant : L'appareil client qui tente de se connecter au réseau.
- L'Authentificateur : Le point d'accès d'entreprise ou le contrôleur LAN sans fil (par exemple, un contrôleur Cisco WLC ou Aruba Mobility Controller) qui facilite le processus d'authentification.
- Le Serveur d'Authentification : Le serveur RADIUS d'arrière-plan (par exemple, Cisco ISE, Aruba ClearPass ou Windows NPS), qui valide les identifiants par rapport à un service d'annuaire tel qu'Active Directory ou LDAP.
Le Processus d'Échange EAP
Le processus d'authentification utilise le protocole d'authentification extensible sur LAN (EAPOL). Lors de la phase initiale, l'authentificateur agit purement comme un proxy transparent. Une fois que le serveur RADIUS a validé les identifiants, il renvoie un message Access-Accept à l'authentificateur, qui en déduit ensuite les clés de chiffrement requises pour sécuriser la session WiFi.
Le choix de la méthode EAP est critique. PEAP-MSCHAPv2 est la méthode la plus largement déployée car elle prend en charge l'authentification par mot de passe traditionnelle Active Directory tout en protégeant l'échange au sein d'un tunnel TLS établi par le certificat du serveur. Pour une sécurité maximale, cependant, la méthode EAP-TLS est recommandée. EAP-TLS nécessite une authentification mutuelle par certificat (le serveur et le client doivent tous deux présenter des certificats valides), ce qui protège contre le vol d'identifiants mais exige une infrastructure à clés publiques (PKI) robuste ou une solution de gestion des appareils mobiles (MDM) pour la distribution des certificats.
Guide d'implémentation
Les principes fondamentaux de la configuration de WPA2-Enterprise sont constants d'un fournisseur à l'autre, mais l'exécution varie en fonction de l'interface de gestion et de l'écosystème.

Cisco (Catalyst et Meraki)
Les environnements Cisco vont généralement des déploiements de campus aux réseaux d'entreprise distribués.
Cisco Catalyst (WLC/DNA Center) :
- Définir les serveurs RADIUS : Naviguez vers l'onglet "Security", sélectionnez "AAA" et configurez les serveurs d'authentification et de comptabilité RADIUS principaux et secondaires. Assurez-vous que le secret partagé correspond à la configuration du serveur RADIUS.
- Créer un profil WLAN : Sous l'onglet "WLANs", créez un nouveau profil.
- Configurer la politique de sécurité : Définissez la sécurité de couche 2 sur WPA+WPA2 et activez 802.1X comme méthode de gestion des clés d'authentification (AKM).
- Lier les serveurs AAA : Associez les serveurs RADIUS précédemment définis au profil WLAN. Si l'attribution dynamique de VLAN est requise, activez "AAA Override".
Cisco Meraki :
- Configuration du SSID : Dans le tableau de bord Meraki, naviguez vers Wireless > SSIDs et sélectionnez le réseau cible.
- Contrôle d'accès : Définissez l'exigence d'association sur "WPA2-Enterprise avec mon serveur RADIUS".
- Paramètres RADIUS : Saisissez l'adresse IP de votre infrastructure RADIUS, le port d'authentification (généralement 1812), le port de comptabilité (1813) et le secret partagé. Le tableau de bord Meraki comprend un outil de test intégré pour vérifier la connectivité RADIUS avant le déploiement.
Aruba Networks
Aruba est la plateforme dominante dans l'hébergement de plein air et l'hôtellerie ainsi que l'enseignement supérieur, utilisant largement son ClearPass Policy Manager pour le contrôle d'accès avancé.
- Définir un profil AAA : Dans Aruba Central ou l'interface utilisateur du contrôleur de mobilité, créez un nouveau profil AAA. Ce profil détermine la manière dont l'authentification est gérée.
- Configurer un groupe de serveurs RADIUS : Ajoutez vos serveurs RADIUS à un groupe de serveurs, en spécifiant les règles de basculement et les valeurs de délai d'attente. Associez ce groupe au profil AAA.
- Configuration du Virtual AP : Créez ou modifiez le profil de l'AP virtuel (SSID). Définissez le type de sécurité sur WPA2-Enterprise.
- Liez les profils : Liez le profil AAA au profil de l'AP virtuel. Si vous utilisez ClearPass, assurez-vous que le port RADIUS CoA (Change of Authorization) (3799) est autorisé à travers tous les pare-feux intermédiaires pour permettre l'application dynamique des politiques.
Ubiquiti (UniFi)
Ubiquiti, via le UniFi Network Controller, offre une solution rentable pour les environnements de la Vente au détail et les PME.
- Créez un profil RADIUS : Accédez à Paramètres > Profils > RADIUS. Créez un nouveau profil en utilisant l'adresse IP, les ports (1812/1813) et le secret partagé de votre serveur RADIUS externe.
- Configuration du SSID : Accédez à Paramètres > WiFi et créez un nouveau réseau sans fil.
- Paramètres de sécurité : Sélectionnez "WPA2 Enterprise" comme protocole de sécurité et liez le profil RADIUS nouvellement créé.
- Considérations relatives à l'architecture RADIUS : Contrairement aux contrôleurs de classe entreprise qui peuvent offrir une résilience locale pour RADIUS, UniFi dépend fortement de serveurs externes (par exemple, FreeRADIUS ou Windows NPS). Assurez une connectivité fiable entre les AP UniFi et le back-end RADIUS.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Bonnes Pratiques
Pour garantir que le déploiement soit à la fois résilient et sécurisé, les architectes réseau doivent suivre plusieurs bonnes pratiques essentielles :
- Imposer la validation des certificats : Les appareils clients doivent être explicitement configurés pour valider le certificat du serveur RADIUS auprès d'une autorité de certification (CA) de confiance. Ne pas le faire expose le réseau à des attaques de type "Evil Twin", permettant à un point d'accès malveillant de récupérer les identifiants des utilisateurs.
- Mettre en œuvre la redondance RADIUS : Le serveur RADIUS se trouve sur le chemin critique de l'accès au réseau. Configurez toujours des serveurs RADIUS principaux et secondaires. Dans les environnements distribués, envisagez une solution RADIUS hébergée dans le cloud pour une haute disponibilité.
- Tirer parti de l'attribution dynamique de VLAN : Utilisez les attributs RADIUS (tels que
Tunnel-Pvt-Group-ID) pour attribuer dynamiquement les utilisateurs à des VLAN spécifiques en fonction de leur appartenance à un groupe Active Directory. Cela permet d'appliquer la segmentation du réseau sans diffuser plusieurs SSIDs. - Activer la comptabilité RADIUS : Ne configurez pas uniquement l'authentification. La comptabilité RADIUS (port 1813) est obligatoire pour générer les pistes d'audit requises par les cadres de conformité.
- Sécuriser la périphérie du réseau : Pour en savoir plus sur la protection de votre infrastructure, consultez notre guide Protéger votre réseau avec un DNS robuste et de la sécurité.
Dépannage et atténuation des risques
Même avec une planification minutieuse, des problèmes peuvent survenir lors des déploiements. Les modes de défaillance courants comprennent :
- Incohérence du secret partagé : Une simple faute de frappe dans le secret partagé RADIUS entraîne des échecs d'authentification silencieux. Vérifiez le secret à la fois sur l'authentificateur et sur le serveur RADIUS.
- Erreurs de synchronisation temporelle : La validation des certificats nécessite des horodatages précis. Assurez-vous que tous les AP, contrôleurs et serveurs RADIUS sont synchronisés via une source NTP fiable.
- Pare-feux bloquant le trafic RADIUS : Assurez-vous que les ports UDP 1812 (authentification) et 1813 (accounting) sont ouverts entre les AP/contrôleurs et les serveurs RADIUS. Si vous utilisez le CoA, assurez-vous que le port UDP 3799 est ouvert.
- Mauvaise configuration du client : Le problème le plus courant est que les appareils clients ne sont pas configurés pour faire confiance à l'AC qui a émis le certificat du serveur RADIUS. Utilisez un MDM ou des stratégies de groupe pour déployer le profil WiFi correct sur les appareils de l'entreprise.
Pour une compréhension plus large du protocole d'authentification, consultez Comment configurer l'authentification WiFi 802.1X : Un guide étape par étape.
ROI et impact commercial
Au-delà de l'amélioration tangible de la sécurité, la transition vers le WPA2-Enterprise apporte une valeur commerciale significative.
- Réduction des risques : L'élimination des mots de passe partagés réduit considérablement la surface d'attaque et le risque de violation de données, ce qui peut avoir de graves conséquences financières et de réputation.
- Efficacité opérationnelle : L'intégration de l'authentification WiFi avec votre fournisseur d'identité existant (tel que Active Directory) permet d'automatiser l'intégration et le départ du personnel. Lorsqu'un employé s'en va, la désactivation de son compte AD révoque instantanément son accès WiFi.
- Conformité alignée : Les pistes d'audit détaillées et l'authentification par utilisateur sont des conditions préalables à la conformité PCI-DSS et ISO 27001.
- Infrastructure unifiée : En utilisant l'attribution dynamique de VLAN, les sites peuvent faire transiter en toute sécurité le trafic d'entreprise, des services internes et de l'IoT sur le même matériel physique que celui utilisé pour l'accès invité. Le réseau invité peut ensuite être monétisé et analysé à l'aide d'une solution dédiée de WiFi Analytics, maximisant ainsi le retour sur investissement du matériel. Assurez-vous de disposer d'une bande passante suffisante en comprenant Qu'est-ce qu'une ligne louée ? Internet professionnel dédié.
Définitions clés
WPA2-Enterprise
Un protocole de sécurité pour les réseaux sans fil qui utilise la norme 802.1X pour fournir une authentification par utilisateur via un serveur externe, plutôt qu'un seul mot de passe partagé.
La norme obligatoire pour sécuriser les réseaux WiFi d'entreprise et opérationnels dans les environnements professionnels.
802.1X
Une norme IEEE pour le contrôle d'accès réseau basé sur les ports, qui fournit un mécanisme d'authentification aux appareils souhaitant se connecter à un LAN ou un WLAN.
Le framework sous-jacent qui permet le fonctionnement de WPA2-Enterprise.
RADIUS
Remote Authentication Dial-In User Service ; un protocole réseau qui fournit une gestion centralisée de l'authentification, de l'autorisation et de la comptabilité (AAA).
Le composant serveur qui valide les identifiants des utilisateurs par rapport à une base de données telle qu'Active Directory.
Supplicant
Le client logiciel sur un appareil (ordinateur portable, smartphone) qui communique avec l'authentificateur pour demander l'accès au réseau.
Le terminal qui doit être configuré avec les paramètres EAP et la confiance de certificat appropriés.
Authentificateur
Le périphérique réseau (point d'accès ou commutateur) qui facilite le processus d'authentification en transmettant les messages entre le supplicant et le serveur d'authentification.
Le matériel Cisco, Aruba ou Ubiquiti géré par l'équipe informatique.
EAP (Extensible Authentication Protocol)
Un framework d'authentification fréquemment utilisé dans les réseaux sans fil et les connexions point à point, prenant en charge plusieurs méthodes d'authentification.
Le protocole utilisé pour encapsuler l'échange d'identifiants.
PEAP-MSCHAPv2
Une méthode EAP qui encapsule l'échange de mots de passe MSCHAPv2 dans un tunnel TLS sécurisé établi par le certificat du serveur.
La méthode de déploiement la plus courante car elle équilibre la sécurité avec la commodité d'utiliser les mots de passe AD standard.
Dynamic VLAN Assignment
Le processus par lequel un serveur RADIUS ordonne au point d'accès de placer un utilisateur authentifié sur un VLAN spécifique en fonction de son identité ou de son appartenance à un groupe.
Crucial pour la segmentation du réseau, permettant à différents types d'utilisateurs de partager les mêmes AP physiques en toute sécurité.
Exemples concrets
Un hôtel de 200 chambres doit déployer un réseau WiFi sécurisé pour son personnel de service (ménage, direction) en utilisant ses points d'accès Aruba existants, tout en maintenant le trafic du personnel strictement séparé du réseau des clients.
L'équipe informatique configure un SSID unique nommé "Hotel_Staff" en utilisant WPA2-Enterprise. Elle intègre Aruba ClearPass à l'Active Directory de l'hôtel. Dans ClearPass, elle configure des politiques d'application : si un utilisateur appartient au groupe AD "Management", ClearPass renvoie un attribut RADIUS l'affectant au VLAN 10 (Réseau de Direction). Si l'utilisateur appartient au groupe "Housekeeping", il est affecté au VLAN 20 (Réseau Opérationnel). Les AP sont configurés pour appliquer ces attributions dynamiques de VLAN.
Une chaîne nationale de vente au détail comptant 50 points de vente utilise Cisco Meraki. Elle doit sécuriser ses terminaux de point de vente (POS) en WiFi pour se conformer à la norme PCI DSS, en remplaçant son ancienne configuration WPA2-Personal.
L'architecte réseau déploie un service RADIUS hébergé dans le cloud pour éviter de déployer des serveurs locaux dans chaque magasin. Dans le tableau de bord Meraki, il configure le SSID "Retail_POS" pour WPA2-Enterprise et le pointe vers les adresses IP du RADIUS cloud. Il génère des certificats clients uniques pour chaque terminal POS via sa plateforme MDM et configure le serveur RADIUS pour exiger le protocole EAP-TLS. Les AP Meraki sont configurés pour envoyer à la fois les données d'authentification et de comptabilité (Accounting) RADIUS au service cloud.
Questions d'entraînement
Q1. Votre organisation déploie le protocole WPA2-Enterprise en utilisant des points d'accès Ubiquiti UniFi. Pendant les tests, les clients parviennent à se connecter, mais l'équipe de conformité constate qu'aucun journal concernant la durée des sessions utilisateur ou l'utilisation des données n'apparaît dans le système de journalisation centralisé. Quelle est l'omission de configuration la plus probable ?
Conseil : L'authentification autorise l'accès, mais un autre processus suit l'utilisation.
Voir la réponse type
Le port RADIUS Accounting (1813) n'a pas été configuré ou est bloqué par un pare-feu. Bien que l'authentification (port 1812) fonctionne, le service Accounting doit être explicitement activé pour générer des pistes d'audit de session.
Q2. Un utilisateur signale qu'il ne parvient pas à se connecter au réseau d'entreprise WPA2-Enterprise. Vous vérifiez les journaux du Cisco WLC et constatez que l'AP transmet la requête EAP-Request, mais les journaux du serveur RADIUS indiquent un rejet « Access-Reject » en raison d'une autorité de certification inconnue (« Unknown CA »). Que faut-il corriger ?
Conseil : Pensez à la relation de confiance établie lors de la configuration du tunnel TLS.
Voir la réponse type
Le supplicant du terminal client n'est pas configuré pour faire confiance à l'autorité de certification (CA) ayant émis le certificat du serveur RADIUS. Le client interrompt la connexion afin de prévenir une éventuelle attaque Evil Twin. Le certificat de la CA doit être déployé sur le terminal client.
Q3. Vous concevez un réseau pour un stade. Vous devez prendre en charge le personnel de l'entreprise, les terminaux de billetterie et le WiFi invité. Comment devez-vous structurer les SSID pour minimiser les interférences RF tout en maintenant la sécurité ?
Conseil : Évitez de diffuser un SSID pour chaque cas d'usage individuel.
Voir la réponse type
Déployez un maximum de deux SSIDs. Un SSID pour les invités utilisant un Captive Portal (comme Purple). Un second SSID pour toutes les opérations de l'entreprise utilisant le protocole WPA2-Enterprise. Utilisez le Dynamic VLAN Assignment via le serveur RADIUS pour segmenter le personnel de l'entreprise sur un VLAN et les terminaux de billetterie sur un autre, selon leurs identifiants d'authentification.
Questions fréquentes
What is the primary difference between WPA2-Personal and WPA2-Enterprise?
WPA2-Personal uses a single Pre-Shared Key (PSK) shared across every connecting device, meaning compromise of the passphrase exposes all network traffic. WPA2-Enterprise uses IEEE 802.1X port-based authentication and a central RADIUS server. Each client device authenticates using individual credentials or digital certificates, generating unique pairwise transient encryption keys (PTK) per session.
Which EAP method provides the strongest security for enterprise access points?
EAP-TLS (RFC 5216) provides the highest cryptographic security because it enforces mutual authentication using X.509 digital certificates on both the client supplicant and the RADIUS server. Unlike password-based methods such as PEAP-MSCHAPv2, EAP-TLS is immune to offline dictionary attacks, credential theft, and MS-CHAPv2 cryptographic collision vulnerabilities.
How does dynamic VLAN assignment work in Cisco, Aruba, and Ubiquiti APs?
Dynamic VLAN steering relies on RFC 2868 and RFC 3580 RADIUS attributes returned in the Access-Accept response: Tunnel-Type = 13 (VLAN), Tunnel-Medium-Type = 6 (802), and Tunnel-Private-Group-ID = <VLAN_ID>. When configured on Cisco Catalyst, Aruba Instant, or Ubiquiti UniFi, the access point dynamically assigns the client to the specified broadcast domain without requiring multiple SSIDs.
What RADIUS timeout and retry settings prevent client disconnection during failover?
Keep the timeout multiplied by the retransmit count below 15 seconds, because 802.1X supplicants abandon the exchange and deauthenticate after roughly 15 to 20 seconds. A 3 second timeout with 3 retransmits (9 seconds) or a 4 second timeout with 3 retransmits (12 seconds) both reach the secondary server in time; the common default of 5 seconds with 3 retransmits is exactly 15 seconds and leaves no margin, and 10 seconds with 5 retries fails the join outright rather than failing over.
Why should 802.11r Fast BSS Transition be enabled on WPA2-Enterprise SSIDs?
Standard 802.1X handoffs require a full EAP exchange with the central RADIUS server during every access point roam, introducing 100ms to 400ms of latency that interrupts VoIP calls and video streams. 802.11r Fast BSS Transition (FT-802.1X) caches the Pairwise Master Key (PMK) across neighbouring APs, allowing authenticated roams in under 50ms without re-contacting the RADIUS server.
How does Purple integrate with Cisco, Aruba, and Ubiquiti for enterprise authentication?
Purple provides high-availability cloud RADIUS services and guest captive portals that integrate with Cisco Catalyst, Aruba Central/Instant, and Ubiquiti UniFi networks. Purple authenticates staff devices via 802.1X, manages visitor captive onboarding with SMS and social login, and returns dynamic VLAN attributes to segregate corporate traffic from guest internet access.
Continuer la lecture de cette série
Alternatives à Portnox : Cloud RADIUS sans la totalité du NAC
Vous pourrez décider si votre parc a besoin d'un NAC complet ou seulement d'un cloud RADIUS pour le WiFi, en utilisant un test en trois questions. Vous pourrez ensuite comparer Portnox, Purple, SecureW2 et JumpCloud sur l'application filaire, les contrôles de posture, les certificats, l'accès invité et le coût de fonctionnement sur trois ans, puis planifier un projet pilote site par site.
Dépannage 802.1X sur iOS et macOS : une checklist de déploiement pour Intune, Jamf et Microsoft Entra ID
Utilisez cette checklist pour diagnostiquer pourquoi les iPhones, iPads et Macs échouent à se connecter en 802.1X sur Intune ou Jamf Pro. Chaque échec correspond à l'une des quatre causes suivantes : confiance du serveur, certificat d'identité, mode macOS ou ciblage de groupe Microsoft Entra ID. Vous confirmerez la cause à partir des journaux eapolclient et RADIUS, appliquerez le correctif et planifierez les futures rotations de certificats.
Validation du serveur de profil WiFi Intune : noms de serveurs de certificats et liste de contrôle de l'autorité de certification racine pour Microsoft Entra ID
Vous serez en mesure de configurer la partie validation de serveur d'un profil WiFi Intune afin que les protocoles EAP-TLS et PEAP se connectent sur Windows, Apple et Android. Vous ferez correspondre les noms de serveurs de certificats au certificat RADIUS, déployerez la bonne autorité de certification racine, alignerez les attributions de groupes Microsoft Entra ID et planifierez les renouvellements de certificats avant qu'ils n'interrompent silencieusement les connexions.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.