
Dépannage des redirections de Captive Portal : résoudre les échecs de connexion au WiFi invité
Lorsque les invités se connectent à votre WiFi mais ne peuvent pas accéder à Internet, la cause est presque toujours une mauvaise configuration de la redirection du Captive Portal - et non une panne matérielle. Ce guide fournit une référence technique approfondie pour les responsables informatiques, les architectes réseau et les CTO afin de diagnostiquer et de résoudre l'ensemble de la chaîne de défaillances : des sondes de connectivité au niveau de l'OS et des conflits de certificats HSTS jusqu'aux lacunes d'autorisation RADIUS et à l'épuisement DHCP. Il associe chaque mode de défaillance à un correctif concret et montre comment la superposition cloud indépendante du matériel de Purple élimine ces problèmes sur les déploiements Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide du Captive Portal →
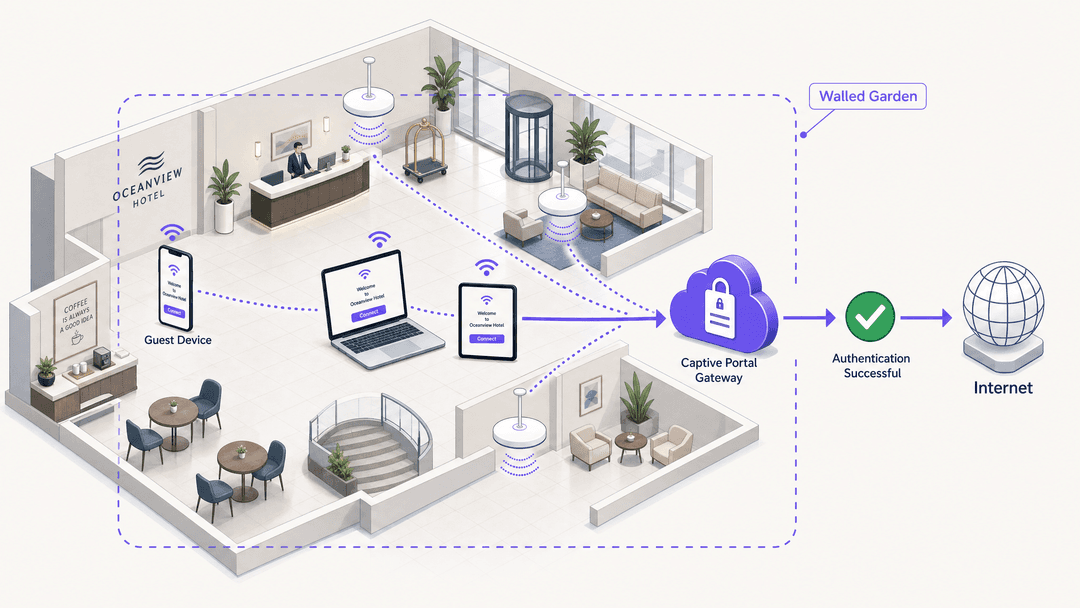
Synthèse
La requête « WiFi invité connecté mais pas d'internet » est l'un des tickets de support les plus courants dans les réseaux d'entreprise. Le symptôme est visible pour chaque visiteur ; la cause est invisible pour la plupart des équipes informatiques tant qu'elles ne comprennent pas la chaîne de redirection. Un Captive Portal (également appelé page d'accueil ou passerelle hotspot) intercepte la requête initiale de connectivité HTTP d'un appareil et émet une redirection HTTP 302 vers une page de connexion. Si une étape de cette chaîne échoue - requêtes bloquées, conflits HSTS, lacunes du walled garden, pannes RADIUS ou épuisement DHCP - l'invité ne voit rien d'autre qu'une icône WiFi connectée et aucun accès internet. Ce guide vous présente chaque mode de défaillance, les mécanismes de protocole sous-jacents et les modifications de configuration qui les résolvent. Purple fonctionne sur plus de 80 000 sites actifs, traitant 440 millions de connexions par an (données internes Purple, 2024), et les schémas décrits ici représentent les causes profondes les plus fréquentes que nous observons dans les déploiements de l'hôtellerie, du commerce de détail, des transports et du secteur public.
Analyse technique approfondie
Comment fonctionne réellement la détection de Captive Portal
Chaque système d'exploitation majeur intègre un mécanisme pour détecter si un réseau nécessite une authentification avant d'accorder l'accès à internet. La compréhension de ces mécanismes est la base de tout dépannage de Captive Portal.
Lorsqu'un appareil s'associe à un SSID, l'OS envoie une requête HTTP GET non chiffrée vers une URL prédéfinie. Le tableau ci-dessous répertorie les URL de test par plateforme.
| Système d'exploitation | URL de test | Réponse attendue |
|---|---|---|
| iOS / macOS | http://captive.apple.com/hotspot-detect.html |
HTTP 200 avec corps spécifique |
| Android (Google) | http://connectivitycheck.gstatic.com/generate_204 |
HTTP 204 No Content |
| Windows (NCSI) | http://www.msftconnecttest.com/connecttest.txt |
HTTP 200 avec corps « Microsoft Connect Test » |
| Chrome (toutes plateformes) | http://www.gstatic.com/generate_204 |
HTTP 204 No Content |
| Firefox | http://detectportal.firefox.com/success.txt |
HTTP 200 |
Si la passerelle intercepte l'une de ces requêtes et renvoie une redirection HTTP 302 pointant vers l'URL du Captive Portal, l'OS reconnaît qu'il est derrière un portail et ouvre un pseudo-navigateur (un WebView léger) pour afficher la page d'accueil. Si la requête est entièrement bloquée, l'OS signale « Pas de connexion internet » et ne tente jamais d'ouvrir le portail. C'est la cause la plus fréquente du symptôme « WiFi invité connecté mais pas d'internet ».
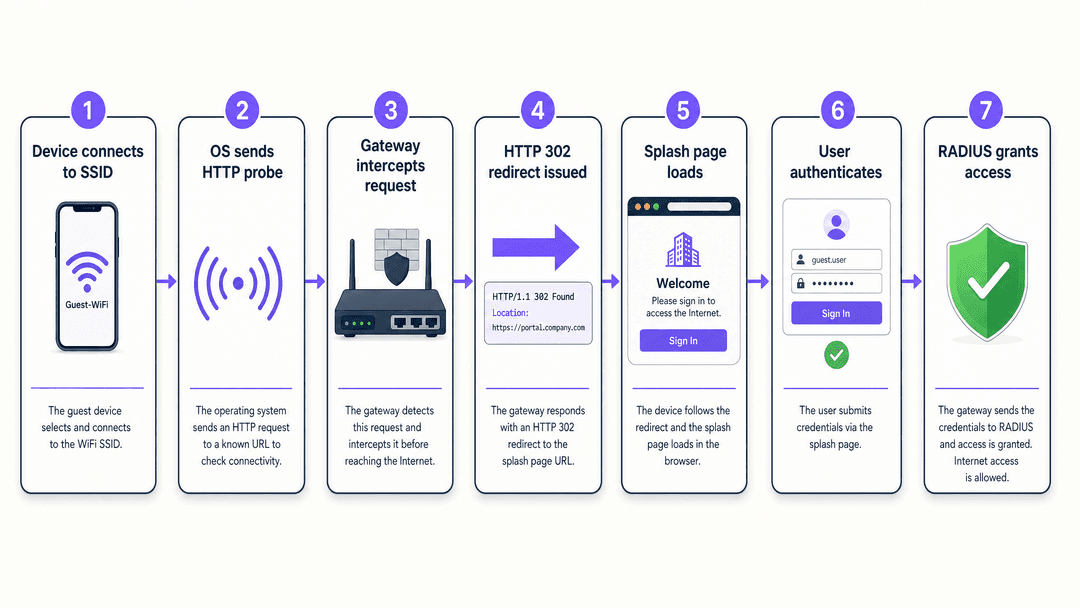
Le problème HSTS
HTTP Strict Transport Security (HSTS) est une politique de sécurité web définie dans la RFC 6797. Elle indique aux navigateurs de refuser toutes les connexions HTTP simples vers un domaine et de rejeter tout certificat qui ne correspond pas exactement. Les domaines majeurs, notamment google.com, facebook.com et la plupart des sites bancaires, figurent sur la liste de préchargement HSTS intégrée à Chrome, Firefox, Safari et Edge.
Lorsqu'un visiteur ouvre un navigateur et saisit google.com, le navigateur met à niveau la requête vers HTTPS avant qu'elle ne quitte l'appareil. La passerelle ne peut pas intercepter une requête HTTPS et la rediriger proprement - elle devrait présenter un certificat pour google.com, qu'elle ne possède pas. Le navigateur détecte la non-correspondance du certificat et affiche un avertissement de sécurité strict. Le visiteur ne peut pas accéder à la page de connexion.
La bonne architecture repose entièrement sur les sondes HTTP au niveau de l'OS décrites ci-dessus. Ces sondes utilisent le protocole HTTP simple vers des URL non-HSTS spécifiquement pour que les passerelles puissent les intercepter et les rediriger sans conflits de certificats. Votre passerelle doit intercepter ces sondes HTTP et émettre la redirection 302. N'essayez pas d'intercepter le trafic HTTPS à des fins de Captive Portal.
Le walled garden (environnement protégé)
Un walled garden est l'ensemble des domaines et des adresses IP qu'un appareil peut atteindre avant de s'être authentifié. Si le walled garden est trop étroit, la splash page peut se charger mais l'authentification échouera. Les lacunes courantes comprennent :
- Domaines des fournisseurs d'identité : Si vous utilisez Microsoft Entra ID, Okta ou Google Workspace pour la connexion sociale ou SSO, leurs points de terminaison d'authentification doivent se trouver dans le walled garden.
- Domaines de CDN et d'actifs : Votre splash page peut charger du CSS, du JavaScript ou des polices de caractères à partir d'un réseau de diffusion de contenu (CDN). Si ces domaines de CDN sont bloqués, la page s'affichera de manière incorrecte.
- Domaines des processeurs de paiement : Si vous facturez l'accès via Stripe ou un autre processeur, les domaines de leurs SDK JavaScript doivent être pré-authentifiés.
- Domaines de la plateforme Purple : L'overlay cloud de Purple nécessite que la passerelle puisse joindre les serveurs RADIUS et les points de terminaison du portail de Purple. Ceux-ci sont documentés dans les guides d'intégration matérielle de Purple pour chaque plateforme prise en charge.
RADIUS et le problème d'autorisation
Le protocole RADIUS (Remote Authentication Dial-In User Service) est le protocole qui connecte votre passerelle locale à la plateforme d'authentification. Lorsqu'un visiteur remplit le formulaire de connexion, le Captive Portal envoie les identifiants au serveur RADIUS. Le serveur RADIUS renvoie un message Access-Accept ou Access-Reject. La passerelle agit en fonction de ce message en ouvrant ou en maintenant fermée la règle de pare-feu qui accorde l'accès à internet.
Le problème d'autorisation - lorsqu'un visiteur se connecte avec succès sur la splash page mais n'a toujours pas d'accès internet - signifie presque toujours que la passerelle n'a pas reçu ou traité le message Access-Accept. Les causes courantes incluent un secret partagé incorrect, les ports UDP 1812 et 1813 bloqués par un pare-feu local, ou l'adresse IP du serveur RADIUS configurée de manière incorrecte sur la passerelle.
Épuisement des adresses DHCP dans les environnements à haute densité
Dans les stades, les centres de conférence et les hubs de transport, l'épuisement du DHCP est une cause fréquente d'échecs de connexion qui semble identique à un problème de captive portal. Si le pool DHCP est plein, un nouvel appareil s'associe au point d'accès mais ne reçoit jamais d'adresse IP. Sans adresse IP, l'appareil ne peut pas envoyer la requête de test HTTP et n'atteint jamais le captive portal. L'appareil s'affiche comme connecté au SSID mais n'a pas d'accès internet.
Pour les sites comme Manchester Airports Group (MAG), où les volumes de passagers atteignent des pics soudains, les sous-réseaux doivent être dimensionnés pour le nombre maximal d'appareils simultanés, et non pour la moyenne. Des durées de bail DHCP courtes (15 à 30 minutes pour les réseaux de visiteurs temporaires) permettent de récupérer rapidement les adresses des appareils partis.
Guide de mise en œuvre
Les étapes suivantes s'appliquent à n'importe quelle plateforme matérielle - Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti, UniFi, Cambium, Extreme Networks ou Fortinet - lors de l'intégration avec l'overlay cloud de Purple.
Étape 1 : Configurer le SSID pour le captive portal externe. Dans votre contrôleur matériel, configurez le SSID invité pour rediriger les clients non authentifiés vers l'URL du portail externe de Purple. Désactivez toute page d'accueil locale sur le contrôleur lui-même.
Étape 2 : Définir le walled garden. Ajoutez au minimum les domaines suivants : le portail de Purple et les endpoints RADIUS (consultez votre guide d'intégration matérielle), les URL de test de détection d'OS listées ci-dessus, les domaines de votre fournisseur d'identité (Microsoft Entra ID, Okta ou Google Workspace), et tous les domaines CDN utilisés par les ressources de votre page d'accueil.
Étape 3 : Configurer RADIUS. Saisissez les adresses IP du serveur RADIUS de Purple, le secret partagé depuis votre tableau de bord Purple, et définissez le port d'authentification sur 1812 et le port de comptabilité (accounting) sur 1813. Vérifiez que votre pare-feu local autorise le trafic UDP sortant sur ces ports.
Étape 4 : Définir les paramètres de session. Pour le secteur de l'hôtellerie-restauration et du commerce de détail, définissez la durée de la session sur 24 heures avec le cache des adresses MAC activé. Cela évite aux invités d'avoir à se réauthentifier lors d'une même visite. Pour les environnements de haute sécurité, des sessions plus courtes avec réauthentification sont appropriées.
Étape 5 : Dimensionner votre plage DHCP. Calculez le nombre maximal d'appareils simultanés pour votre site aux heures de pointe. Un restaurant de 500 places peut voir 800 appareils lors d'un service chargé. Dimensionnez le pool DHCP à 1 000 adresses avec un temps de bail de 30 minutes.
Étape 6 : Tester sur différents systèmes d'exploitation. Après la configuration, testez le parcours complet sur des appareils iOS, Android et Windows. Chacun utilise une URL de test et une implémentation WebView différentes. Un échec sur une plateforme alors que les autres fonctionnent est presque toujours dû à un manque dans le walled garden.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Bonnes pratiques
Les recommandations suivantes reflètent les normes et les modèles observés sur plus de 80 000 déploiements de sites Purple.
Séparez les réseaux invités et collaborateurs. Diffusez au moins trois SSIDs : un WiFi invité, un WiFi collaborateurs et un réseau IoT. Le trafic invité doit être isolé des systèmes internes. Consultez notre guide sur Trois SSIDs pour régner sur votre réseau : invité, Passpoint et WiFi IoT pour les détails d'architecture.
Utilisez un VLAN invité dédié. Segmentez le trafic invité dans son propre VLAN pour empêcher les mouvements latéraux et simplifier les règles de pare-feu. Il s'agit d'une exigence PCI-DSS si des données de cartes de paiement transitent par le réseau.
Mettez en œuvre des opt-ins à choix conscient. Le GDPR exige que la collecte de données sur le Captive Portal soit basée sur un consentement éclairé et affirmatif. Les opt-ins à choix conscient de Purple présentent clairement les choix de collecte de données, avec des cases à cocher distinctes pour chaque finalité. Ceci est obligatoire pour les établissements opérant au Royaume-Uni ou dans l'UE.
Surveillez la santé du portail de manière proactive. La plateforme WiFi Analytics de Purple offre une visibilité en temps réel sur les taux de réussite des connexions, le nombre de sessions et les échecs d'authentification. Une baisse soudaine des connexions réussies est un signal d'alarme précoce concernant un problème RADIUS ou de walled garden avant que les invités ne commencent à se plaindre.
Appliquez une image de marque cohérente. La splash page est la première interaction personnalisée d'un invité avec votre réseau. Un portail bien conçu augmente les taux d'opt-in et définit les attentes pour l'expérience WiFi. Consultez Comment faire une excellente première impression avec votre WiFi invité pour des conseils de conception.
-
Dépannage et atténuation des risques
Lorsqu'un problème de Captive Portal est signalé, suivez cette séquence de diagnostic avant d'apporter des modifications de configuration.
Isolez le point de défaillance. Demandez à l'invité quel OS et quel navigateur il utilise. Testez vous-même le même parcours sur le même OS. Si le problème est spécifique à un OS, la cause est presque certainement une entrée de walled garden manquante pour l'URL de test de cet OS.
Vérifiez la résolution DNS. Depuis un appareil connecté au VLAN invité, tentez de résoudre le nom d'hôte du Captive Portal. Si la résolution DNS échoue, l'appareil ne peut pas atteindre la splash page même si la redirection est correctement émise. Vérifiez que votre serveur DHCP distribue des adresses DNS fiables et que la passerelle autorise les requêtes DNS dans l'état de pré-authentification.
Capturez la redirection. Utilisez les outils de développement du navigateur (F12) ou une capture de paquets pour observer l'échange HTTP. Vous devriez voir la requête de test de l'OS suivie d'une réponse HTTP 302 contenant l'URL du portail. Si vous voyez la requête de test mais aucune réponse 302, la passerelle n'intercepte pas correctement. Si vous ne voyez aucune requête de test, l'OS a déjà déterminé qu'il dispose d'un accès internet (possiblement à partir d'un état mis en cache) et n'envoie pas le test. Vérifier la communication RADIUS. Sur la passerelle, vérifiez les journaux de comptabilité RADIUS. Une authentification réussie génère un enregistrement Accounting-Start. Si vous ne voyez aucun enregistrement de comptabilité après la connexion d'un invité, la communication RADIUS est interrompue. Vérifiez le secret partagé, l'adresse IP du serveur et les règles de pare-feu.
Vérifier l'utilisation des baux DHCP. Sur le serveur DHCP, examinez le nombre actuel de baux par rapport à la taille du pool. Si l'utilisation dépasse 90 %, vous approchez de l'épuisement. Élargissez le pool ou réduisez immédiatement la durée du bail.
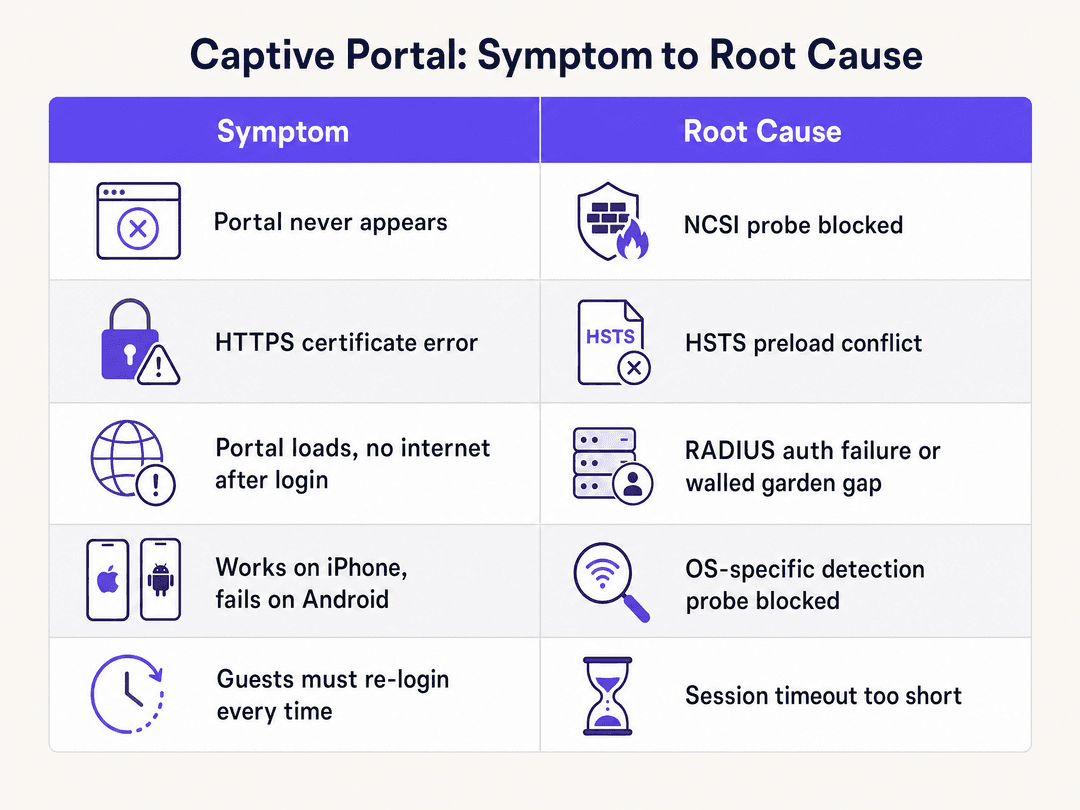
Le tableau suivant associe les symptômes les plus courants à leurs causes profondes et aux correctifs correspondants.
| Symptôme | Cause profonde la plus probable | Correctif |
|---|---|---|
| Le portail n'apparaît jamais sur aucun appareil | Test du système d'exploitation bloqué par l'ACL de la passerelle | Ajouter les URL de test à la liste d'autorisation pré-authentification |
| Le portail apparaît sur iOS, pas sur Android | URL de test Android manquante dans le walled garden | Ajouter connectivitycheck.gstatic.com au walled garden |
| Erreur de certificat HTTPS lors du chargement du portail | La passerelle intercepte le protocole HTTPS au lieu de HTTP | S'appuyer uniquement sur l'interception des tests HTTP |
| Le portail se charge, pas d'internet après la connexion | RADIUS Access-Accept non reçu par la passerelle | Vérifier le secret partagé, les ports 1812/1813, l'IP du serveur RADIUS |
| Échec silencieux du bouton de connexion sociale | Domaine du fournisseur d'identité absent du walled garden | Ajouter les points de terminaison Microsoft Entra ID / Google Workspace |
| Les invités doivent se réauthentifier à chaque visite | Durée de session trop courte ou mise en cache MAC désactivée | Définir la session sur 24 heures, activer la mise en cache des adresses MAC |
| Échecs intermittents aux heures de pointe | Épuisement du pool DHCP | Élargir le sous-réseau, réduire la durée du bail |
ROI et impact commercial
Chaque échec de Captive Portal est un événement de capture de données manqué. La plateforme Guest WiFi de Purple convertit chaque authentification réussie en un enregistrement de données de première main - nom, e-mail, données démographiques et fréquence des visites - qui alimente directement l'automatisation du marketing et les programmes de fidélité.
Pour un opérateur de l'hôtellerie comme Premier Inn ou Whitbread, une amélioration de 10 % des taux de réussite de l'authentification au portail sur un parc de 700 établissements se traduit directement par des dizaines de milliers d'enregistrements opt-in supplémentaires par mois. Ces enregistrements alimentent des campagnes d'e-mailing personnalisées avec des taux d'ouverture nettement plus élevés que les listes achetées.
Pour les opérateurs du commerce de détail, le Captive Portal est le point d'entrée pour comprendre le temps de séjour des acheteurs, la fréquence des visites répétées et le comportement entre les différents points de vente. Purple a collecté 29 milliards de points de données (données internes de Purple) à travers son réseau de sites. Ces données ne valent que ce que vaut le taux d'authentification qui les génère.
Pour les plateformes de transport comme Manchester Airports Group, un WiFi invité fiable est une mesure de satisfaction des passagers suivie au niveau de la direction. Un portail qui échoue par intermittence pendant les périodes de pointe de départ génère des plaintes et nuit au Net Promoter Score de l'établissement. Pour les environnements de santé, un WiFi visiteurs fiable réduit la pression sur le personnel clinique qui devrait autrement gérer les réclamations de connectivité, et soutient les indicateurs de satisfaction des patients.
La SLA de disponibilité de 99,999 % de Purple garantit que la superposition cloud elle-même n'est pas le point de défaillance. Lorsque des problèmes de portail surviennent, la cause est presque toujours une configuration locale - ce que ce guide vous permet de résoudre sans ouvrir de ticket d'assistance.
Références
[1] Troubleshooting Tip: General captive portal explanation, flow and troubleshooting. Fortinet Community, Novembre 2024. https://community.fortinet.com/fortigate-3/troubleshooting-tip-general-captive-portal-explanation-flow-and-troubleshooting-188409
[2] RFC 8910: Captive-Portal Identification in DHCP and Router Advertisements. IETF. https://www.rfc-editor.org/info/rfc8910
[3] Network Connectivity Status Indicator overview for Windows. Microsoft Learn, Février 2025. https://learn.microsoft.com/en-us/windows-server/networking/ncsi/ncsi-overview
[4] 7 Captive Portal Problems That Break Guest WiFi (And Quick Fixes). Spotipo, Février 2026. https://www.spotipo.com/post/troubleshooting-captive-portals-common-issues
[5] Solution for HSTS issues with captive portal. Ubiquiti Community. https://community.ui.com/questions/Solution-for-HSTS-issues-with-captive-portal/17b033e7-3dfe-4830-af8f-bf6ead23d8b0
Définitions clés
Captive portal
Une page web présentée à un appareil rejoignant un réseau avant que l'accès complet à internet ne soit accordé. La passerelle intercepte la requête de connectivité HTTP initiale de l'appareil et la redirige vers l'URL du portail.
Le mécanisme derrière chaque page de connexion WiFi invité, des halls d'hôtels aux halls de stades. Défini dans la RFC 8910.
Walled garden
L'ensemble des domaines et adresses IP qu'un appareil peut atteindre avant de terminer l'authentification sur le Captive Portal. Le trafic vers les destinations du walled garden contourne l'obligation d'authentification.
Doit inclure les URL de test du système d'exploitation, les points de terminaison des fournisseurs d'identité, les domaines des CDN et les domaines des processeurs de paiement. Un walled garden mal configuré est la deuxième cause la plus fréquente d'échec du Captive Portal.
NCSI (Network Connectivity Status Indicator)
Une fonctionnalité de Windows qui interroge `msftconnecttest.com` pour déterminer si l'appareil dispose d'un accès internet ou s'il se trouve derrière un Captive Portal. Défini dans la documentation réseau de Microsoft.
Si la passerelle bloque ce test, Windows signale "Pas d'accès internet" et ne déclenche jamais la WebView du Captive Portal. La solution consiste à ajouter l'URL NCSI à la liste d'autorisation de pré-authentification.
HSTS (HTTP Strict Transport Security)
Une politique de sécurité web définie dans la RFC 6797 qui ordonne aux navigateurs de refuser les connexions HTTP simples et de rejeter tout certificat qui ne correspond pas exactement au domaine.
Empêche les passerelles d'intercepter les requêtes HTTPS pour la redirection vers le Captive Portal. Les principaux domaines, y compris google.com, figurent sur la liste de préchargement HSTS de tous les navigateurs majeurs.
Redirection HTTP 302
Un code de réponse HTTP standard indiquant que la ressource demandée se situe temporairement à une URI différente, fournie dans l'en-tête Location.
Le mécanisme utilisé par les passerelles pour rediriger la requête de connectivité d'un appareil vers la page de connexion du Captive Portal. Certaines passerelles utilisent plutôt HTTP 303 ou HTTP 200 avec un corps de redirection.
RADIUS (Remote Authentication Dial-In User Service)
Un protocole réseau fournissant une gestion centralisée de l'authentification, de l'autorisation et de la comptabilité (AAA), fonctionnant sur UDP sur les ports 1812 (authentification) et 1813 (comptabilité).
La plateforme cloud de Purple fait office de serveur RADIUS. La passerelle locale (Meraki, Aruba, etc.) envoie les requêtes d'authentification aux serveurs RADIUS de Purple et agit en fonction de la réponse Access-Accept ou Access-Reject.
Mise en cache des adresses MAC
Le processus de stockage de l'identifiant matériel unique d'un appareil afin de reconnaître les appareils qui reviennent et de maintenir l'état de la session sans nécessiter de ré-authentification.
Permet la persistance de la session lors de déconnexions brèves et de visites répétées au cours de la période de session. Indispensable pour les environnements hôteliers où les clients se déplacent entre différentes zones.
Réseaux basés sur l'identité
Le modèle d'architecture de Purple dans lequel les politiques d'accès, l'attribution de VLAN et les analyses sont appliquées en fonction de l'identité authentifiée de l'utilisateur plutôt que de la seule adresse IP ou MAC de l'appareil.
Permet un contrôle d'accès granulaire, des expériences personnalisées et une attribution précise du comportement réseau à chaque utilisateur sur les équipements matériels Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet.
Épuisement DHCP
Une situation dans laquelle toutes les adresses IP disponibles dans un pool DHCP ont été attribuées, empêchant les nouveaux appareils d'obtenir une adresse et donc d'accéder au Captive Portal.
Fréquent dans les espaces à forte densité pendant les périodes de pointe. Se manifeste de la même manière qu'un échec de Captive Portal - l'appareil indique qu'il est connecté au SSID mais n'a pas d'accès internet. Se diagnostique en vérifiant l'utilisation des baux DHCP sur le serveur.
Exemples concrets
Un hôtel de 200 chambres utilisant des points d'accès HPE Aruba signale que les clients sur des appareils Android ne peuvent pas accéder au Captive Portal, tandis que les utilisateurs iOS s'y connectent sans problème. L'équipe informatique a confirmé que l'URL du portail est accessible depuis le VLAN de gestion.
L'équipe informatique doit inspecter le walled garden de pré-authentification sur le contrôleur HPE Aruba. Les appareils iOS interrogent captive.apple.com, qui est probablement déjà sur liste blanche. Les appareils Android interrogent connectivitycheck.gstatic.com et clients3.google.com/generate_204. Ces domaines Google sont presque certainement absents du walled garden. Les ajouter à la liste d'autorisation de pré-authentification résout le problème. L'équipe doit également ajouter connectivitycheck.android.com en tant qu'URL secondaire de sonde Android. Après avoir mis à jour le walled garden, redémarrez les SSID concernés et testez sur un appareil Android réinitialisé pour confirmer le correctif, car l'état du réseau mis en cache sur un appareil précédemment connecté peut masquer le résultat.
Une chaîne de vente au détail comptant 150 équipements Cisco Meraki MX signale que les invités s'authentifient sur la splash page Purple - le tableau de bord Purple affiche des connexions réussies - mais que les invités n'ont toujours pas d'accès Internet après avoir rempli le formulaire. Le problème affecte tous les sites simultanément.
Puisque la plateforme cloud Purple affiche des connexions réussies, l'étape d'authentification elle-même fonctionne. L'échec se situe au niveau de l'autorisation - l'équipement Meraki ne reçoit pas ou ne traite pas le message RADIUS Access-Accept provenant des serveurs RADIUS de Purple. L'équipe doit vérifier trois points dans l'ordre : premièrement, vérifier que le secret partagé RADIUS sur le tableau de bord Meraki correspond exactement au secret du portail Purple (une différence d'un seul caractère provoque un échec silencieux) ; deuxièmement, confirmer que le trafic UDP sortant sur les ports 1812 et 1813 est autorisé depuis l'équipement Meraki vers les adresses IP du serveur RADIUS de Purple ; troisièmement, vérifier si une modification récente du réseau a introduit une règle de pare-feu ou une politique NAT qui bloque ce trafic. Le problème affectant les 150 sites simultanément, la cause est probablement une modification centralisée de la politique de pare-feu ou un changement d'adresse IP du serveur RADIUS de Purple qui n'a pas été propagé aux configurations Meraki.
Questions d'entraînement
Q1. Lors d'une conférence majeure dans un espace de 5 000 places, l'équipe informatique reçoit des signalements indiquant que des centaines de participants ne peuvent pas accéder au portail WiFi invité. Les points d'accès affichent des volumes d'association normaux. Le problème a commencé 45 minutes après le début de l'événement. Quelle est la cause la plus probable et quelle est la solution immédiate ?
Conseil : Le problème a commencé après le début de l'événement, pas au lancement. Pensez à la ressource qui se raréfie à mesure que d'autres appareils se connectent.
Voir la réponse type
La cause la plus probable est l'épuisement du pool DHCP. Au fur et à mesure que les participants sont arrivés et se sont associés au SSID, le pool DHCP s'est rempli. Les nouveaux appareils s'associent au point d'accès mais ne peuvent pas obtenir d'adresse IP, de sorte qu'ils n'envoient jamais la requête HTTP requise pour déclencher le Captive Portal. La solution immédiate consiste à réduire la durée du bail DHCP à 15 minutes (pour récupérer plus rapidement les adresses des appareils partis) et, si possible, à étendre le pool en ajoutant un deuxième sous-réseau. La solution à plus long terme consiste à dimensionner le pool DHCP pour le nombre maximal d'appareils simultanés lors du prochain événement, et non pour la moyenne.
Q2. Vous avez déployé Purple sur des points d'accès Ubiquiti UniFi au sein d'une chaîne de magasins. La page de d'accueil se charge correctement sur tous les appareils. Les clients remplissent le formulaire de capture d'e-mail et voient un message de réussite. Mais lorsqu'ils tentent de naviguer, ils n'ont pas d'accès Internet. Le tableau de bord Purple indique que les connexions ont réussi. Que vérifiez-vous en premier ?
Conseil : La plateforme cloud a enregistré l'authentification. L'échec se situe au niveau de l'étape d'application locale.
Voir la réponse type
Puisque le tableau de bord de Purple indique des connexions réussies, l'étape d'authentification cloud s'est déroulée correctement. L'échec se situe au niveau de l'étape d'autorisation RADIUS - le contrôleur UniFi ne reçoit pas ou ne traite pas le message Access-Accept provenant des serveurs RADIUS de Purple. Vérifiez dans cet ordre : (1) le secret partagé RADIUS sur le contrôleur UniFi correspond exactement au secret du tableau de bord Purple ; (2) l'UDP sortant sur les ports 1812 et 1813 est autorisé depuis le contrôleur vers les adresses IP du serveur RADIUS de Purple ; (3) les adresses IP du serveur RADIUS configurées sur le contrôleur UniFi sont à jour (Purple a pu les actualiser). Une capture de paquets sur le contrôleur confirmera si le message Access-Accept arrive bien.
Q3. Un responsable informatique d'un hôtel signale que les clients utilisant un VPN sur leur appareil ne peuvent pas du tout accéder au Captive Portal. Les clients sans VPN se connectent normalement. L'hôtel utilise des équipements Cisco Meraki MX. L'équipe informatique doit-elle modifier la configuration du Captive Portal pour s'adapter aux utilisateurs de VPN ?
Conseil : Réfléchissez à ce qu'un VPN fait au trafic réseau de l'appareil avant que le Captive Portal ne puisse l'intercepter.
Voir la réponse type
Non - la configuration du Captive Portal n'a pas besoin d'être modifiée. Un client VPN chiffre tout le trafic provenant de l'appareil avant qu'il ne le quitte, y compris la requête HTTP de connectivité. La passerelle ne peut pas intercepter le trafic VPN chiffré, elle n'émet donc jamais la redirection 302. Le client doit désactiver son VPN, finaliser l'authentification sur le Captive Portal, puis réactiver le VPN. Il s'agit d'une contrainte architecturale fondamentale des portails captifs et des VPN, et non d'une erreur de configuration. L'équipe informatique devrait ajouter une note aux instructions du WiFi des clients conseillant aux utilisateurs de désactiver leur VPN avant de se connecter.
Continuer la lecture de cette série
Le portail captif Ubiquiti UniFi ne redirige pas : causes et correctifs
Ce guide isole un échec de redirection du portail captif UniFi en suivant dans l'ordre l'état de l'invité, la redirection, la route de pré-autorisation et l'autorisation du contrôleur. Il offre aux équipes informatiques des sites une méthode éprouvée pour résoudre la confusion entre réseau invité et Hotspot, les transferts vers un portail externe, les exigences actuelles de compte UniFi OS et les tests d'isolation DNS.
La page splash Cisco Meraki ne fonctionne pas : un organigramme de dépannage
Ce guide pratique de niveau 2 permet d'isoler l'endroit où un flux de splash Cisco Meraki a échoué : autorisation du client, initiation de la redirection HTTP, accessibilité du walled garden ou authentification RADIUS. Il offre aux équipes informatiques des sites un parcours de vérification contrôlé pour restaurer le WiFi invité sans modifier l'ensemble du parc de production.
Guide de configuration d'un réseau Guest WiFi d'entreprise : segmentation VLAN, sécurité et portails captifs
Ce guide technique explique aux équipes informatiques comment configurer un réseau Guest WiFi en tant que service d'accès internet contrôlé, en utilisant la segmentation VLAN, les politiques de pare-feu et un portail captif. Il montre également comment les formulaires d'inscription et les contrôles d'accès de Purple permettent de proposer une expérience visiteur fluide sans affaiblir la sécurité autour des systèmes du personnel, de paiement et opérationnels.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.