
MAC Address प्रमाणीकरण क्या है? इसका उपयोग कब करें और कब इससे बचें
यह आधिकारिक तकनीकी संदर्भ गाइड एंटरप्राइज़ WiFi परिवेशों में MAC address प्रमाणीकरण को कवर करती है - कि कैसे RADIUS-आधारित MAC प्रमाणीकरण Layer 2 पर काम करता है, इसकी अंतर्निहित सुरक्षा कमजोरियां (जिसमें MAC spoofing और OS-स्तरीय MAC randomisation का प्रभाव शामिल है), और वे सटीक परिचालन संदर्भ जहां यह IoT और हेडलेस उपकरणों के प्रबंधन के लिए एक वैध उपकरण बना हुआ है। यह आतिथ्य, खुदरा, स्वास्थ्य सेवा और सार्वजनिक क्षेत्र के स्थानों में IT प्रबंधकों और नेटवर्क आर्किटेक्ट्स के लिए वास्तविक दुनिया के व्यावहारिक उदाहरणों, निर्णय ढांचे और Purple के guest WiFi और एनालिटिक्स प्लेटफॉर्म के लिए एकीकरण संदर्भ के साथ व्यावहारिक तैनाती मार्गदर्शन प्रदान करता है।
Video overview
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: एंटरप्राइज़ WiFi सुरक्षा गाइड →
MAC Authentication vs 802.1X and Passpoint Decision Engine
Model your venue's device inventory to evaluate MAC spoofing risks, assess OS randomisation impact, and configure compensating network controls.
Compensating controls (VLAN segmentation + Layer 2 isolation) effectively restrict the blast radius of spoofed frames.
Guest room smart TVs and cast devices require headless onboarding, but guest smartphones break under legacy MAC caching due to rotating private MACs.
Recommended Architectural Standard
Deploy a Multi-SSID Architecture: 802.1X for corporate laptops, Purple Captive Portal + Passpoint for guests, and MPSK for headless IoT.
Cisco Meraki Configuration Blueprint
- SSID Association: Set SSID to MAC-based access control (no splash page) or Identity PSK (IPSK) without RADIUS.
- Dynamic VLAN: Under Access control, enable RADIUS override and enforce Tunnel-Private-Group-ID.
- Client Isolation: In Bridge mode enable Layer 2 LAN isolation (or use NAT mode) to prevent peer-to-peer scanning, and enable Mandatory DHCP so clients cannot bypass assignment with a static IP.
- Purple Integration: Direct guest traffic to the Purple Cloud Splash Page API using Meraki walled garden IP exemptions.
Need architecture validation for your venue?
Our senior WiFi systems architects can audit your RADIUS infrastructure, review your IoT micro-segmentation policies, and deploy automated Passpoint and guest captive portal authentication.
एक्जीक्यूटिव समरी
विस्तृत होटल संपत्तियों और रिटेल चेनों से लेकर स्टेडियमों और सार्वजनिक क्षेत्र की सुविधाओं तक - जटिल परिसरों का प्रबंधन करने वाले एंटरप्राइज IT लीडर्स के लिए, अनप्रबंधित उपकरणों के प्रसार के लिए सुरक्षित नेटवर्क एक्सेस प्रदान करना एक महत्वपूर्ण परिचालन चुनौती है। हालांकि स्वतंत्र सुरक्षा प्रोटोकॉल के रूप में MAC एड्रेस ऑथेंटिकेशन की कुछ बुनियादी सीमाएं हैं, फिर भी यह IoT उपकरणों, लीगेसी हार्डवेयर और हेडलेस प्रणालियों के लिए एक अपरिहार्य ऑनबोर्डिंग तंत्र बना हुआ है जो 802.1X या Captive Portal का समर्थन नहीं कर सकते हैं।
यह गाइड RADIUS-आधारित MAC ऑथेंटिकेशन के आर्किटेक्चर का विश्लेषण करती है, और इसकी अंतर्निहित सुरक्षा कमजोरियों के मुकाबले इसकी परिचालन उपयोगिता का मूल्यांकन करती है। हम विस्तार से बताते हैं कि परिचालन को सुव्यवस्थित करने के लिए MAC ऑथेंटिकेशन को कब लागू करना है, जोखिम को कम करने के लिए इससे कब बचना है, और कैसे आधुनिक एंटरप्राइज WiFi प्लेटफॉर्म कनेक्टिविटी से समझौता किए बिना मजबूत सुरक्षा बनाए रखने के लिए इन नियंत्रणों को एकीकृत करते हैं। मूल सिद्धांत: MAC ऑथेंटिकेशन एक नेटवर्क एक्सेस कंट्रोल मैकेनिज्म है, कोई सुरक्षा प्रोटोकॉल नहीं। इसे इसी के अनुसार लागू करें।
-
तकनीकी गहन-विश्लेषण
MAC एड्रेस ऑथेंटिकेशन कैसे काम करता है
MAC (मीडिया एक्सेस कंट्रोल) एड्रेस ऑथेंटिकेशन OSI मॉडल के लेयर 2 पर काम करता है। IEEE 802.1X के विपरीत - जिसके लिए क्लाइंट डिवाइस पर एक सप्लीकेंट को PEAP-MSCHAPv2 या EAP-TLS जैसे EAP तरीकों का उपयोग करके क्रेडेंशियल पर बातचीत करने की आवश्यकता होती है - MAC ऑथेंटिकेशन पूरी तरह से डिवाइस के हार्डवेयर एड्रेस पर निर्भर करता है जो आइडेंटिफायर और क्रेडेंशियल दोनों के रूप में कार्य करता है।
ऑथेंटिकेशन फ्लो इस प्रकार काम करता है: जब कोई डिवाइस वायरलेस एक्सेस पॉइंट (AP) के साथ जुड़ने का प्रयास करता है, तो AP इस जुड़ने के अनुरोध को रोकता है और क्लाइंट का MAC एड्रेस (मैन्युफैक्चरर द्वारा नेटवर्क इंटरफेस कार्ड (NIC) को दिया गया विशिष्ट 48-बिट आइडेंटिफायर) निकालता है। AP, एक RADIUS क्लाइंट के रूप में कार्य करते हुए, RADIUS सर्वर को एक Access-Request संदेश भेजता है। एक सामान्य कार्यान्वयन में, MAC एड्रेस को यूजरनेम और पासवर्ड दोनों के रूप में सबमिट किया जाता है, आमतौर पर बिना किसी डेलिमिटर के फॉर्मेट किया जाता है (जैसे A4CF12388E7F), हालांकि वेंडर कार्यान्वयन अलग-अलग होते हैं। RADIUS सर्वर अपने बैकएंड - आमतौर पर एक LDAP डायरेक्टरी, एक्टिव डायरेक्टरी, या एक समर्पित आइडेंटिटी स्टोर - से पूछताछ करता है ताकि यह सत्यापित किया जा सके कि MAC एड्रेस अनुमति सूची (allowlist) में मौजूद है या नहीं। यदि मिलान सफल होता है, तो एक Access-Accept संदेश वापस भेजा जाता है, AP नेटवर्क एक्सेस प्रदान करता है, और वैकल्पिक रूप से एक विशिष्ट VLAN असाइन किया जा सकता है। यदि मिलान विफल रहता है, तो एक Access-Reject वापस भेजा जाता है और डिवाइस को या तो जुड़ने से मना कर दिया जाता है या एक प्रतिबंधित क्वारंटाइन VLAN में रख दिया जाता है।

सुरक्षा सीमाएं और कमजोरियां
MAC authentication की बुनियादी कमी यह है कि MAC addresses को IEEE 802.11 मैनेजमेंट फ्रेम के भीतर क्लियरटेक्स्ट में प्रसारित किया जाता है। कोई भी हमलावर एक बुनियादी पैकेट विश्लेषण टूल - Wireshark, Kismet, या इसी तरह के टूल के साथ - बिना किसी सक्रिय घुसपैठ के नेटवर्क पर संचार करने वाले वैध MAC addresses को निष्क्रिय रूप से कैप्चर कर सकता है। एक बार वैध MAC address की पहचान हो जाने के बाद, हमलावर कैप्चर किए गए एड्रेस से मिलान करने के लिए अपने खुद के नेटवर्क कार्ड को स्पूफ करने के लिए macchanger (Linux) या अंतर्निहित ऑपरेटिंग सिस्टम उपयोगिताओं जैसे टूल का उपयोग कर सकता है।
चूंकि RADIUS सर्वर कोई क्रिप्टोग्राफिक चैलेंज-रिस्पॉन्स नहीं करता है - यह केवल यह जांचता है कि स्ट्रिंग डेटाबेस प्रविष्टि से मेल खाती है या नहीं - स्पूफ किए गए डिवाइस को ठीक वैसे ही नेटवर्क विशेषाधिकार दिए जाते हैं जैसे वैध डिवाइस को मिलते हैं। यह कोई सैद्धांतिक हमला नहीं है; इसके लिए किसी विशेष ज्ञान की आवश्यकता नहीं होती है और इसे निष्पादित करने में दो मिनट से भी कम समय लगता है।
इसके अलावा, MAC authentication डेटा पेलोड का कोई एन्क्रिप्शन प्रदान नहीं करता है। जब तक SSID को WPA2-PSK, WPA3-SAE, या Opportunistic Wireless Encryption (OWE) के साथ सुरक्षित नहीं किया जाता है, तब तक सभी ट्रैफ़िक इंटरसेप्शन के प्रति संवेदनशील रहता है। इसलिए MAC authentication को हमेशा नेटवर्क एक्सेस कंट्रोल (NAC) के एक रूप के रूप में समझा जाना चाहिए, न कि सुरक्षा सीमा के रूप में।
MAC address रैंडमाइजेशन को व्यापक रूप से अपनाने के साथ एक और परिचालन जटिलता सामने आई है। Apple ने iOS 14 (2020) में प्रति-नेटवर्क रैंडमाइज्ड MAC addresses पेश किए, जिसके बाद Android 10 में Android ने इसका अनुसरण किया। Windows 11 डिफ़ॉल्ट रूप से रैंडमाइजेशन को सक्षम करता है। जब कोई उपभोक्ता डिवाइस किसी नेटवर्क से कनेक्ट होता है, तो वह अपने हार्डवेयर-बर्न एड्रेस के बजाय एक रैंडमाइज्ड, अल्पकालिक MAC address प्रस्तुत करता है। यह सीधे तौर पर किसी भी ऐसे सिस्टम को तोड़ देता है जो लौटने वाले उपयोगकर्ताओं की पहचान या प्रमाणित करने के लिए MAC address पर निर्भर करता है - जिसमें Guest WiFi नेटवर्क पर Captive Portal को बायपास करने के लिए उपयोग की जाने वाली MAC कैशिंग शामिल है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
कार्यान्वयन गाइड
MAC Authentication का उपयोग कब करें
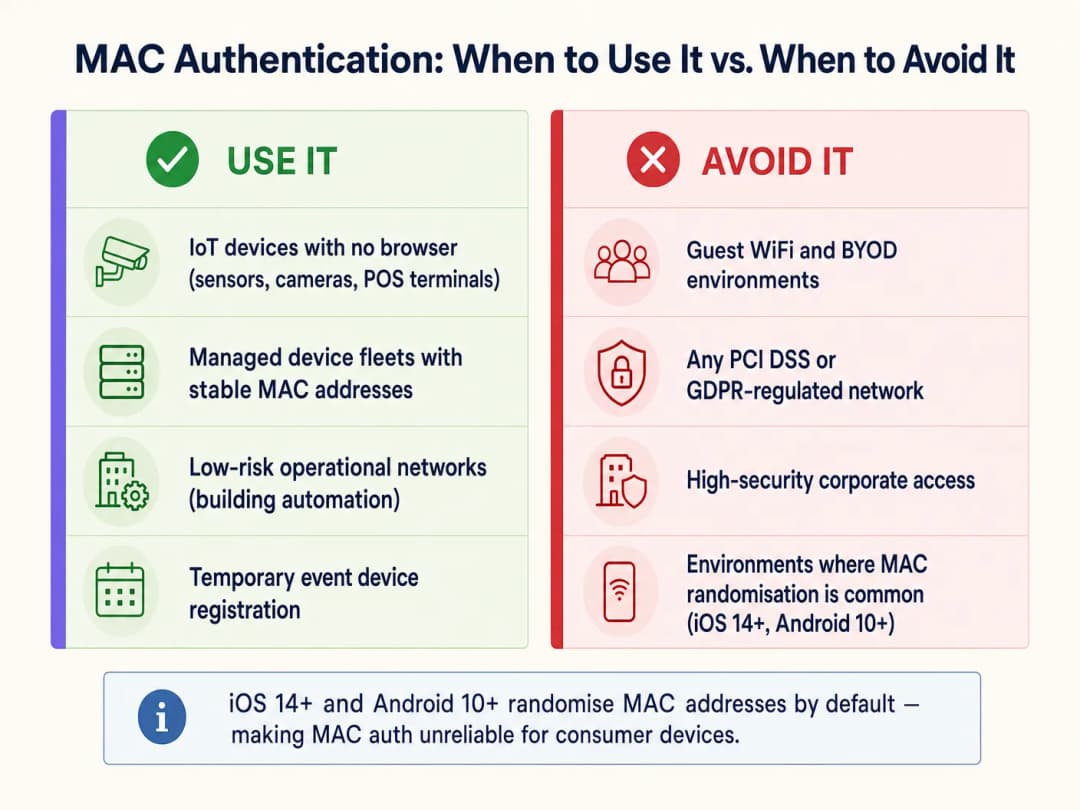
MAC authentication केवल उन डिवाइस श्रेणियों के लिए उपयुक्त है जिनमें अधिक मजबूत तरीकों से प्रमाणित करने की क्षमता नहीं होती है। प्राथमिक उपयोग के मामले हैं:
| डिवाइस श्रेणी | उदाहरण | तर्क |
|---|---|---|
| हेडलेस IoT डिवाइसेज | स्मार्ट टीवी, CCTV कैमरे, पर्यावरणीय सेंसर | कोई ब्राउज़र या सप्लिकेंट क्षमता नहीं |
| ऑपरेशनल टेक्नोलॉजी (OT) | HVAC नियंत्रक, BMS, दरवाजा एक्सेस कंट्रोल पैनल | बिना 802.1X समर्थन के लीगेसी प्रोटोकॉल |
| लीगेसी POS टर्मिनल्स | पुराने रिटेल भुगतान टर्मिनल्स | केवल WPA2-PSK; MAC फ़िल्टरिंग एक कमजोर माध्यमिक परत जोड़ता है |
| प्रबंधित डिवाइस बेड़े | प्रिंटर, VoIP फोन, बारकोड स्कैनर | स्थिर, ज्ञात MAC addresses; केंद्रीय रूप से प्रशासित |
MAC प्रमाणीकरण से कब बचें
IT आर्किटेक्ट्स को कई महत्वपूर्ण संदर्भों में MAC प्रमाणीकरण से सक्रिय रूप से बचना चाहिए:
गेस्ट WiFi और BYOD नेटवर्क। यह आज वेन्यू ऑपरेटरों के सामने सबसे महत्वपूर्ण परिचालन समस्या है। आधुनिक मोबाइल ऑपरेटिंग सिस्टम डिफ़ॉल्ट रूप से MAC एड्रेस को रैंडमाइज़ करते हैं। यदि कोई Guest WiFi परिनियोजन लौटने वाले विजिटर्स को सहज पुनः प्रमाणीकरण देने के लिए MAC कैशिंग पर निर्भर करता है, तो यह अधिकांश आधुनिक उपकरणों के लिए विफल हो जाएगा। विजिटर का डिवाइस हर विज़िट पर एक नया रैंडम MAC प्रस्तुत करता है, नेटवर्क उन्हें एक नए उपयोगकर्ता के रूप में मानता है, और उन्हें हर बार Captive Portal से गुजरने के लिए मजबूर होना पड़ता है। यह उपयोगकर्ता के अनुभव को खराब करता है और WiFi Analytics प्लेटफॉर्म में लौटने वाले विजिटर्स के डेटा को दूषित करता है। इसका समाधान Passpoint (Hotspot 2.0) या लगातार सेशन टोकन के साथ एक सुरक्षित Captive Portal का उपयोग करना है।
उच्च सुरक्षा वाले कॉर्पोरेट नेटवर्क। संवेदनशील कॉर्पोरेट डेटा को संभालने वाले किसी भी नेटवर्क सेगमेंट को न्यूनतम, EAP-TLS (प्रमाणपत्र आधारित) या PEAP-MSCHAPv2 के साथ 802.1X का उपयोग करना चाहिए। विस्तृत परिनियोजन मार्गदर्शन के लिए, How to Set Up Enterprise WiFi on iOS and macOS with 802.1X देखें। MAC प्रमाणीकरण कॉर्पोरेट बुनियादी ढांचे पर अंदरूनी खतरों या लक्षित हमलों के खिलाफ कोई सार्थक सुरक्षा प्रदान नहीं करता है।
PCI-DSS द्वारा शासित वातावरण। PCI-DSS v4.0 आवश्यकता 8 कार्डधारक डेटा वातावरण (CDE) के भीतर सभी प्रणालियों के लिए मजबूत प्रमाणीकरण नियंत्रण को अनिवार्य बनाती है। MAC प्रमाणीकरण मजबूत प्रमाणीकरण की परिभाषा को पूरा नहीं करता है और भुगतान डेटा को छूने वाले किसी भी सिस्टम के लिए प्राथमिक एक्सेस कंट्रोल के रूप में काम नहीं कर सकता है। VLAN सेगमेंटेशन MAC-प्रमाणित उपकरणों को CDE से अलग कर सकता है, लेकिन भुगतान नेटवर्क को स्वयं 802.1X या समकक्ष प्रमाणीकरण का उपयोग करना चाहिए।
GDPR द्वारा शासित डेटा वातावरण। MAC एड्रेस को व्यक्तिगत डेटा पहचानकर्ताओं के रूप में संग्रहीत करना (जो वे GDPR के अनुच्छेद 4 के तहत हो सकते हैं) के लिए एक वैध आधार और उपयुक्त सुरक्षा उपायों की आवश्यकता होती है। व्यक्तिगत डेटा को प्रोसेस करने वाले नेटवर्क पर प्रमाणीकरण क्रेडेंशियल के रूप में MAC एड्रेस का उपयोग करना सुरक्षा और अनुपालन दोनों जोखिम पैदा करता है।
परिनियोजन के सर्वोत्तम अभ्यास
जिन डिवाइस क्लासों के लिए MAC ऑथेंटिकेशन की आवश्यकता होती है, उनके लिए इसे लागू करते समय, निम्नलिखित वेंडर-निरपेक्ष अभ्यास गैर-परक्राम्य हैं: VLAN सेगमेंटेशन। MAC-ऑथेंटिकेटेड डिवाइस को कभी भी कॉरपोरेट उपयोगकर्ताओं, सर्वर या पेमेंट सिस्टम के समान VLAN पर न रखें। उन्हें कड़े फ़ायरवॉल ACL के साथ एक समर्पित IoT VLAN में असाइन करें जो केवल उनके लिए आवश्यक विशिष्ट सेवाओं तक पहुंच को सीमित करता है। यह सबसे महत्वपूर्ण क्षतिपूर्ति नियंत्रण है। नेटवर्क-स्तरीय सुरक्षा आर्किटेक्चर पर अधिक मार्गदर्शन के लिए, Access Point Security: Your 2026 Enterprise Guide और Protect Your Network with Strong DNS and Security देखें।
WPA2/WPA3 एन्क्रिप्शन के साथ संयोजित करें। वायरलेस पेलोड को एन्क्रिप्ट करने के लिए हमेशा SSID को WPA2-PSK या WPA3-SAE के साथ कॉन्फ़िगर करें। MAC ऑथेंटिकेशन यह नियंत्रित करता है कि नेटवर्क में कौन शामिल हो सकता है; एन्क्रिप्शन उनके द्वारा प्रेषित किए जाने वाले डेटा की सुरक्षा करता है।
डिवाइस प्रोफाइलिंग और विसंगति का पता लगाना। ऐसे NAC समाधान तैनात करें जिनमें डिवाइस प्रोफाइलिंग शामिल हो। यदि कोई डिवाइस एक पंजीकृत स्मार्ट टीवी के MAC एड्रेस के साथ ऑथेंटिकेट होता है लेकिन Windows वर्कस्टेशन के ट्रैफ़िक पैटर्न (DNS क्वेरी, SMB ट्रैफ़िक, HTTP ब्राउज़िंग) प्रदर्शित करता है, तो सिस्टम को जांच लंबित रहने तक इसे गतिशील रूप से क्वारंटाइन करना चाहिए।
अनुमति सूची (Allowlist) का लाइफसाइकल प्रबंधन। MAC अनुमति सूची के लिए एक सख्त लाइफसाइकल बनाए रखें। सेवामुक्त किए गए डिवाइसों को तुरंत हटाया जाना चाहिए। पुरानी प्रविष्टियां स्पूफिंग के लिए सीधे हमले का माध्यम बनती हैं। जहां तक संभव हो ऑडिट प्रक्रिया को स्वचालित करें, और उन MAC प्रविष्टियों को फ्लैग करें जो 90 से अधिक दिनों से नेटवर्क पर नहीं देखी गई हैं।
प्रति डिवाइस क्लास अलग SSIDs। एक ही SSID पर IoT डिवाइस और उपयोगकर्ता डिवाइस को मिलाने से बचें। IoT, कॉरपोरेट और अतिथि ट्रैफ़िक के लिए समर्पित SSIDs का उपयोग करें, जिनमें से प्रत्येक को उपयुक्त सुरक्षा नीतियों के साथ अपने स्वयं के VLAN से मैप किया गया हो।
-
सर्वोत्तम अभ्यास
निम्नलिखित तालिका डिवाइस क्लास और अनुपालन संदर्भ के आधार पर अनुशंसित ऑथेंटिकेशन विधि का सारांश प्रस्तुत करती है:
| परिदृश्य | अनुशंसित ऑथेंटिकेशन विधि | MAC ऑथेंटिकेशन भूमिका |
|---|---|---|
| कॉरपोरेट लैपटॉप और स्मार्टफोन | 802.1X (EAP-TLS या PEAP) | कोई नहीं |
| अतिथि स्मार्टफोन और टैबलेट | Captive Portal / Passpoint | कोई नहीं (MAC रैंडमाइजेशन इसे अविश्वसनीय बनाता है) |
| हेडलेस IoT (कैमरे, सेंसर) | MAC Auth + WPA2/3-PSK | प्राथमिक (एकमात्र व्यवहार्य विकल्प) |
| लीगेसी POS टर्मिनल | MAC Auth + WPA2-PSK + VLAN आइसोलेशन | माध्यमिक (क्षतिपूर्ति नियंत्रण) |
| चिकित्सा उपकरण (HIPAA) | जहां संभव हो 802.1X; यदि नहीं, तो MAC Auth + सख्त VLAN | अधिकतम सेगमेंटेशन के साथ अंतिम उपाय |
| इवेंट/अस्थायी डिवाइस | समय-सीमित VLAN एक्सेस के साथ MAC Auth | अल्पकालिक, नियंत्रित परिनियोजन के लिए उपयुक्त |
Transport हब और सार्वजनिक क्षेत्र की सुविधाओं सहित कई क्षेत्रों में काम करने वाले संगठनों के लिए, सिद्धांत सुसंगत रहता है: डिवाइस क्लास को उसके द्वारा समर्थित सबसे मजबूत विधि के साथ ऑथेंटिकेट करें, और कमजोर विधियों की भरपाई नेटवर्क-स्तरीय नियंत्रणों से करें।
-
समस्या निवारण और जोखिम न्यूनीकरण
लक्षण: MAC-authenticated डिवाइस रुक-रुक कर कनेक्ट होने में विफल हो रहे हैं।
मूल कारण: डिवाइस का NIC फ़र्मवेयर रैंडमाइज़्ड या स्थानीय रूप से प्रशासित MAC एड्रेस जनरेट कर रहा हो सकता है। पुष्टि करें कि डिवाइस अपने बर्न-इन हार्डवेयर MAC का उपयोग करने के लिए कॉन्फ़िगर किया गया है। Access-Reject संदेशों के लिए RADIUS सर्वर लॉग की जाँच करें और अनुमति सूची (allowlist) प्रारूप के साथ क्रॉस-रेफरेंस करें (कुछ RADIUS सर्वर कोलन-सीमांकित प्रारूप AA:BB:CC:DD:EE:FF की अपेक्षा करते हैं; अन्य बिना किसी डेलिमिटर की अपेक्षा करते हैं)।
लक्षण: स्थिर फुटफॉल के बावजूद लौटने वाले विज़िटर के मेट्रिक्स घट रहे हैं। मूल कारण: iOS 14+/Android 10+ डिवाइस पर MAC रैंडमाइजेशन। आधुनिक उपभोक्ता उपकरणों के लिए MAC कैशिंग तंत्र अब विश्वसनीय नहीं हैं। सटीक WiFi Analytics डेटा को पुनर्स्थापित करने के लिए सेशन-टोकन-आधारित री-ऑथेंटिकेशन या Passpoint पर ट्रांज़िशन करें।
लक्षण: IoT VLAN पर अप्रत्याशित डिवाइस दिखाई दे रहे हैं। मूल कारण: MAC स्पूफिंग या हाल ही में अनऑडिट की गई अनुमति सूची (allowlist)। अपेक्षित डिवाइस व्यवहार और वास्तविक ट्रैफ़िक पैटर्न के बीच विसंगतियों का पता लगाने के लिए डिवाइस प्रोफाइलिंग लागू करें। असामान्य सेशन अवधि या डेटा वॉल्यूम के लिए RADIUS एकाउंटिंग रिकॉर्ड की समीक्षा करें।
लक्षण: पीक ऑवर्स के दौरान RADIUS सर्वर के प्रदर्शन में गिरावट। मूल कारण: बड़े IoT बेड़े से Access-Request संदेशों की भारी मात्रा। 802.1X को संभालने वाले प्राथमिक ऑथेंटिकेशन सर्वर पर लोड कम करने के लिए RADIUS प्रॉक्सी कैशिंग या MAC ऑथेंटिकेशन के लिए एक समर्पित RADIUS इंस्टेंस लागू करें।
ROI और व्यावसायिक प्रभाव
व्यापक रूप से उपयोग करने के बजाय रणनीतिक रूप से MAC ऑथेंटिकेशन को लागू करने का परिचालन दक्षता और सुरक्षा स्थिति पर सीधा प्रभाव पड़ता है। 2,000+ इन-रूम IoT उपकरणों का प्रबंधन करने वाले एक बड़े आतिथ्य स्थल (hospitality venue) के लिए, प्री-प्रोविजन्ड MAC अनुमति सूची के माध्यम से स्मार्ट टीवी, थर्मोस्टैट्स और आईपी फोन की स्वचालित ऑनबोर्डिंग मैन्युअल प्रति-डिवाइस कॉन्फ़िगरेशन की आवश्यकता को समाप्त कर देती है, जिससे मैन्युअल क्रेडेंशियल प्रविष्टि की तुलना में परिनियोजन समय में अनुमानित 60 - 70% की कमी आती है। जब उपकरणों को RADIUS विशेषताओं के माध्यम से सही VLAN को लगातार सौंपा जाता है, तो IoT कनेक्टिविटी से संबंधित सपोर्ट टिकटों में आमतौर पर 35 - 45% की गिरावट आती है।
इसके विपरीत, गेस्ट नेटवर्क के लिए MAC ऑथेंटिकेशन का उपयोग करने का प्रयास करने से मापने योग्य नकारात्मक परिणाम उत्पन्न होते हैं। Captive Portal बाईपास के लिए MAC कैशिंग पर निर्भर रहने वाले स्थान उन नेटवर्कों पर लौटने वाले विज़िटर्स की पहचान दर 70 - 80% से गिरकर 20% से नीचे आने की रिपोर्ट करते हैं जहाँ अधिकांश उपयोगकर्ता आधुनिक iOS या Android डिवाइस रखते हैं। यह सीधे एक Guest WiFi Marketing & Analytics Platform के ROI को नुकसान पहुंचाता है, जहां लौटने वाले विज़िटर्स का डेटा व्यक्तिगत मार्केटिंग अभियानों और निष्ठा जुड़ाव (loyalty engagement) को संचालित करता है।
व्यावसायिक मामला स्पष्ट है: प्रत्येक डिवाइस वर्ग के लिए सही ऑथेंटिकेशन तंत्र में निवेश करें। IoT उपकरणों के लिए MAC ऑथेंटिकेशन परिचालन ओवरहेड को कम करता है। गेस्ट उपकरणों के लिए सुरक्षित Captive Portals और Passpoint एनालिटिक्स अखंडता और अनुपालन की रक्षा करते हैं। दोनों को कभी भी एक समान नहीं माना जाना चाहिए।
मुख्य परिभाषाएं
MAC Address (मीडिया एक्सेस कंट्रोल एड्रेस)
निर्माता द्वारा नेटवर्क इंटरफेस कंट्रोलर (NIC) को दिया गया एक विशिष्ट 48-बिट हार्डवेयर आइडेंटिफायर, जिसे आमतौर पर हेक्साडेसिमल अंकों के छह जोड़ों (जैसे, A4:CF:12:38:8E:7F) के रूप में दर्शाया जाता है।
MAC प्रमाणीकरण में RADIUS सर्वर को सबमिट किए जाने वाले यूजरनेम और पासवर्ड दोनों के रूप में उपयोग किया जाता है। 802.11 मैनेजमेंट फ्रेम में इसका क्लियरटेक्स्ट ट्रांसमिशन इसे आसानी से कैप्चर करने योग्य बनाता है।
RADIUS (Remote Authentication Dial-In User Service)
एक नेटवर्किंग प्रोटोकॉल जो नेटवर्क सेवा से जुड़ने वाले उपयोगकर्ताओं और उपकरणों के लिए केंद्रीकृत प्रमाणीकरण, प्राधिकरण और लेखांकन (AAA) प्रबंधन प्रदान करता है।
MAC प्रमाणीकरण का सर्वर-साइड घटक। यह एक्सेस पॉइंट से Access-Request संदेश प्राप्त करता है, MAC अनुमति सूची (allowlist) की जांच करता है, और Access-Accept या Access-Reject प्रतिक्रियाएं देता है।
MAC Spoofing
नेटवर्क पर किसी अन्य डिवाइस का रूप धारण करने के लिए नेटवर्क इंटरफेस के फ़ैक्टरी-असाइन किए गए MAC एड्रेस को बदलने का कार्य।
MAC प्रमाणीकरण के खिलाफ प्राथमिक हमला वेक्टर। इसके लिए किसी विशेष उपकरण या ज्ञान की आवश्यकता नहीं होती है - मानक OS यूटिलिटीज या मुफ्त में उपलब्ध सॉफ्टवेयर (जैसे, Linux पर macchanger) इसे दो मिनट से भी कम समय में पूरा कर सकते हैं।
MAC Address Randomisation
आधुनिक ऑपरेटिंग सिस्टम (iOS 14+, Android 10+, Windows 11) में एक गोपनीयता विशेषता जो WiFi से कनेक्ट करते समय डिवाइस के हार्डवेयर-बर्न एड्रेस का उपयोग करने के बजाय एक अस्थायी, प्रति-नेटवर्क रैंडम MAC एड्रेस जेनरेट करती है।
गैस्ट नेटवर्क पर आधुनिक उपभोक्ता उपकरणों के लिए MAC प्रमाणीकरण और MAC कैशिंग विफल होने का मुख्य कारण। यह सीधे लौटने वाले विज़िटर एनालिटिक्स और सहज री-ऑथेंटिकेशन वर्कफ़्लो को प्रभावित करता है।
Headless Device
एक कंप्यूटिंग डिवाइस जो बिना मॉनिटर, ग्राफिकल यूजर इंटरफेस, कीबोर्ड या अन्य इनपुट बाह्य उपकरणों (peripherals) के काम करता है।
MAC प्रमाणीकरण के लिए प्राथमिक वैध उपयोग का मामला। Headless Device (स्मार्ट टीवी, आईपी कैमरे, सेंसर) Captive Portal के साथ इंटरैक्ट नहीं कर सकते हैं या 802.1X क्रेडेंशियल इनपुट नहीं कर सकते हैं, जिससे MAC प्रमाणीकरण ही एकमात्र व्यावहारिक ऑनबोर्डिंग तंत्र बन जाता है।
VLAN Segmentation
एक भौतिक नेटवर्क को तार्किक रूप से कई अलग-थलग वर्चुअल नेटवर्क (VLAN) में विभाजित करने का अभ्यास, जिनमें से प्रत्येक की अपनी ट्रैफ़िक नीतियां और फ़ायरवॉल नियम होते हैं।
MAC प्रमाणीकरण परिनियोजन के लिए महत्वपूर्ण क्षतिपूर्ति नियंत्रण। MAC-प्रमाणित उपकरणों को एक प्रतिबंधित VLAN तक सीमित करके, एक सफल MAC Spoofing हमले के प्रभाव क्षेत्र को नियंत्रित किया जाता है।
IEEE 802.1X
पोर्ट-आधारित नेटवर्क एक्सेस कंट्रोल के लिए एक IEEE मानक जो Extensible Authentication Protocol (EAP) का उपयोग करके क्रिप्टोग्राफ़िक प्रमाणीकरण प्रदान करता है, जिसके लिए क्लाइंट डिवाइस पर एक सप्लीकेंट, एक ऑथेंटिकेटर (AP), और एक प्रमाणीकरण सर्वर (RADIUS) की आवश्यकता होती है।
सभी सक्षम उपकरणों के लिए MAC प्रमाणीकरण का सुरक्षित विकल्प। यह कॉर्पोरेट उपकरणों, प्रबंधित एंडपॉइंट्स और संवेदनशील डेटा को संभालने वाले किसी भी डिवाइस के लिए डिफ़ॉल्ट प्रमाणीकरण विधि होनी चाहिए।
Passpoint (Hotspot 2.0)
एक WiFi Alliance सर्टिफिकेशन प्रोग्राम (IEEE 802.11u पर आधारित) जो Captive Portal इंटरैक्शन की आवश्यकता के बिना, डिजिटल प्रमाणपत्र या सिम क्रेडेंशियल का उपयोग करके WiFi नेटवर्क पर स्वचालित, सुरक्षित प्रमाणीकरण सक्षम बनाता है।
गैस्ट नेटवर्क पर MAC कैशिंग का रणनीतिक प्रतिस्थापन। MAC एड्रेस पर निर्भर हुए बिना लौटने वाले उपयोगकर्ताओं के लिए सहज री-ऑथेंटिकेशन प्रदान करता है, जिससे MAC Address Randomisation की समस्या का समाधान होता है।
Network Access Control (NAC)
एक सुरक्षा दृष्टिकोण जो नेटवर्क संसाधनों तक पहुँचने की कोशिश करने वाले उपकरणों पर नीति लागू करता है, जिसमें प्री-एडमिशन चेक (डिवाइस हेल्थ, प्रमाणीकरण) और पोस्ट-एडमिशन मॉनिटरिंग (ट्रैफ़िक व्यवहार, विसंगति का पता लगाना) शामिल हैं।
वह व्यापक श्रेणी जिसके अंतर्गत MAC प्रमाणीकरण आता है। MAC प्रमाणीकरण NAC का एक मूल रूप है; सार्थक सुरक्षा मूल्य के लिए एंटरप्राइज़ परिनियोजन को इसे डिवाइस प्रोफाइलिंग और विसंगति का पता लगाने (anomaly detection) के साथ जोड़ना चाहिए।
WPA3-SAE (Simultaneous Authentication of Equals)
WPA3 Personal मोड में उपयोग किया जाने वाला ऑथेंटिकेशन हैंडशेक, जो WPA2 फोर-वे हैंडशेक को अधिक सुरक्षित Dragonfly की एक्सचेंज से बदल देता है जो ऑफलाइन डिक्शनरी हमलों के प्रति प्रतिरोधी है।
IoT SSID पर MAC प्रमाणीकरण के साथ जोड़ने के लिए अनुशंसित एन्क्रिप्शन मानक, यह सुनिश्चित करता है कि भले ही किसी डिवाइस का MAC स्पूफ़ हो जाए, हमलावर को ट्रैफ़िक को डिक्रिप्ट करने के लिए अभी भी सही PSK की आवश्यकता होगी।
हल किए गए उदाहरण
एक राष्ट्रीय खुदरा श्रृंखला अपने स्टोरों में 500 नए डिजिटल साइनेज डिस्प्ले तैनात कर रही है। डिस्प्ले एक स्ट्रिप्ड-डाउन Linux OS चलाते हैं जो 802.1X सप्लीकेंट्स या Captive Portal इंटरैक्शन का समर्थन नहीं करता है। नेटवर्क आर्किटेक्ट को कॉर्पोरेट या guest नेटवर्क को बाधित किए बिना उन्हें सुरक्षित रूप से जोड़ने की आवश्यकता है।
डिजिटल साइनेज बेड़े के लिए विशेष रूप से एक समर्पित SSID तैनात करें, जो WPA3-SAE (या यदि डिस्प्ले हार्डवेयर द्वारा WPA3 समर्थित नहीं है तो WPA2-PSK) के साथ सुरक्षित हो। इस SSID पर MAC address प्रमाणीकरण सक्षम करें। केंद्रीय RADIUS सर्वर की अनुमति सूची में सभी 500 MAC पतों को पूर्व-पंजीकृत करें, जो डिवाइस खरीद मैनिफेस्ट से प्राप्त किए गए हों। एक समर्पित IoT VLAN (जैसे, VLAN 50) में सभी प्रमाणित डिस्प्ले को असाइन करने के लिए RADIUS सर्वर को कॉन्फ़िगर करें। VLAN 50 पर सख्त फ़ायरवॉल ACL लागू करें जो विशिष्ट CMS क्लाउड एंडपॉइंट और NTP सर्वर पर केवल आउटबाउंड HTTPS ट्रैफ़िक की अनुमति देता है। अन्य VLAN के सभी इनबाउंड कनेक्शन और सभी लेटरल ट्रैफ़िक को ब्लॉक करें। सेवामुक्त किए गए डिस्प्ले प्रविष्टियों को हटाने के लिए त्रैमासिक RADIUS अनुमति सूची ऑडिट शेड्यूल करें।
एक 400 कमरों का होटल रिपोर्ट कर रहा है कि लौटने वाले मेहमानों को हर बार आने पर Captive Portal के माध्यम से जाने के लिए मजबूर किया जा रहा है, इसके बावजूद कि पोर्टल को MAC address कैशिंग का उपयोग करके 90 दिनों तक उपकरणों को याद रखने के लिए कॉन्फ़िगर किया गया है। guest WiFi नेटवर्क तीन वर्षों से बिना किसी समस्या के इस तरह काम कर रहा है, लेकिन पिछले 18 महीनों में शिकायतें तेजी से बढ़ी हैं।
इसका मूल कारण MAC address randomisation है, जिसे iOS 14 (सितंबर 2020) और Android 10 में डिफ़ॉल्ट व्यवहार के रूप में पेश किया गया था। 18 महीने की समयसीमा अतिथि आधार पर इन OS संस्करणों के व्यापक रूप से अपनाए जाने के साथ मेल खाती है। आधुनिक उपभोक्ता उपकरणों के लिए MAC कैशिंग तंत्र अब विश्वसनीय नहीं है। तत्काल समाधान पुन: प्रमाणीकरण तंत्र के रूप में MAC कैशिंग को हटाना है और इसे Captive Portal बैकएंड में संग्रहीत एक स्थायी सत्र टोकन के साथ बदलना है, जो उपयोगकर्ता के MAC address के बजाय उनके ईमेल पते या वफादारी खाते से जुड़ा हो। मध्यम अवधि का समाधान Passpoint (Hotspot 2.0) क्रेडेंशियल तैनात करना है, जो MAC address की परवाह किए बिना लौटने वाले उपयोगकर्ताओं की पहचान करने के लिए क्रिप्टोग्राफ़िक प्रमाणपत्रों का उपयोग करते हैं, जिससे Captive Portal इंटरैक्शन के बिना सहज पुन: प्रमाणीकरण मिलता है।
अभ्यास प्रश्न
Q1. एक स्टेडियम ऑपरेशंस डायरेक्टर रियायत विक्रेताओं के लिए 200 वायरलेस पॉइंट-ऑफ-सेल (POS) टर्मिनल तैनात करना चाहता है। ये टर्मिनल केवल WPA2-PSK और MAC ऑथेंटिकेशन का समर्थन करते हैं। डायरेक्टर नेटवर्क प्रबंधन को सरल बनाने के लिए उन्हें मुख्य कॉर्पोरेट SSID पर रखने का सुझाव देता है। आपकी क्या सिफारिश है, और इसके अनुपालन संबंधी निहितार्थ क्या हैं?
संकेत: PCI DSS आवश्यकता 8 (मजबूत ऑथेंटिकेशन) और कार्डधारक डेटा वातावरण के लिए नेटवर्क सेगमेंटेशन आवश्यकताओं पर विचार करें।
मॉडल उत्तर देखें
प्रस्ताव को तुरंत अस्वीकार करें। POS टर्मिनलों को कॉर्पोरेट SSID पर रखना PCI DSS नेटवर्क सेगमेंटेशन आवश्यकताओं का उल्लंघन करता है और MAC-spoofable डिवाइस से कॉर्पोरेट नेटवर्क में सीधे प्रवेश का रास्ता बनाता है। सही आर्किटेक्चर यह है: POS टर्मिनलों के लिए एक समर्पित SSID बनाएं, जो WPA2-PSK और MAC ऑथेंटिकेशन से सुरक्षित हो, और एक समर्पित POS VLAN से मैप किया गया हो। ऐसे फ़ायरवॉल नियम लागू करें जो HTTPS (पोर्ट 443) पर पेमेंट गेटवे प्रोसेसर को केवल आउटबाउंड ट्रैफ़िक की अनुमति देते हैं। POS VLAN और कॉर्पोरेट या गेस्ट VLAN के बीच सभी इंटर-VLAN रूटिंग को ब्लॉक करें। PCI DSS QSA ऑडिट के लिए इस सेगमेंटेशन का दस्तावेजीकरण करें। MAC ऑथेंटिकेशन एक बुनियादी एक्सेस कंट्रोल लेयर प्रदान करता है; VLAN और फ़ायरवॉल नियम वास्तविक सुरक्षा सीमा प्रदान करते हैं।
Q2. आपका WiFi Analytics डैशबोर्ड दिखाता है कि आपके रिटेल स्टोर पर आने वाले लोगों की संख्या स्थिर रहने के बावजूद, पिछले 12 महीनों में लौटने वाले आगंतुकों की पहचान दर 74% से गिरकर 18% हो गई है। लौटने वाले आगंतुकों के लिए Captive Portal को बायपास करने के लिए नेटवर्क MAC एड्रेस कैशिंग का उपयोग करता है। इसका मूल कारण क्या है, और इसके सुधार का क्या उपाय है?
संकेत: प्रमुख मोबाइल OS अपडेट की समयसीमा और उनके प्राइवेसी फीचर्स पर विचार करें।
मॉडल उत्तर देखें
इसका मूल कारण MAC एड्रेस रैंडमाइजेशन है। iOS 14 (सितंबर 2020) और Android 10 ने एक डिफॉल्ट प्राइवेसी फीचर के रूप में प्रति-नेटवर्क रैंडमाइज्ड MAC एड्रेस पेश किया। जैसे-जैसे गेस्ट डिवाइस बेस इन OS संस्करणों में अपग्रेड हुआ है, MAC कैशिंग तंत्र उत्तरोत्तर विफल हो गया है, जिससे एनालिटिक्स प्लेटफॉर्म लौटने वाले आगंतुकों को नए उपयोगकर्ताओं के रूप में मान रहा है। त्वरित उपाय: MAC कैशिंग को एक पर्सिस्टेंट सेशन टोकन सिस्टम से बदलें, जहां Captive Portal उपयोगकर्ता के ईमेल एड्रेस या लॉयल्टी अकाउंट से जुड़े लंबे समय तक चलने वाले कुकी या टोकन को स्टोर करता है, जिससे पोर्टल MAC एड्रेस पर निर्भर हुए बिना लौटने वाले उपयोगकर्ताओं को पहचान सके। रणनीतिक उपाय: Passpoint (Hotspot 2.0) तैनात करें ताकि निर्बाध, सर्टिफिकेट-आधारित री-ऑथेंटिकेशन प्रदान किया जा सके जो पूरी तरह से MAC एड्रेस से स्वतंत्र है।
Q3. एक अस्पताल के IT मैनेजर को क्लिनिकल WiFi नेटवर्क से 50 लीगेसी इन्फ्यूजन पंपों को कनेक्ट करने की आवश्यकता है। ये पंप Captive Portals या 802.1X सप्लिकेंट्स को नहीं संभाल सकते। मैनेजर एकमात्र एक्सेस कंट्रोल के रूप में MAC ऑथेंटिकेशन के साथ एक ओपन SSID तैनात करने की योजना बना रहा है। इसमें गंभीर सुरक्षा खामी क्या है, और आर्किटेक्चर को कैसे सुधारा जाना चाहिए?
संकेत: MAC ऑथेंटिकेशन केवल एक्सेस को नियंत्रित करता है; यह ट्रांजिट में डेटा की सुरक्षा नहीं करता है। डेटा एन्क्रिप्शन के लिए HIPAA सुरक्षा नियम की आवश्यकताओं पर विचार करें।
मॉडल उत्तर देखें
गंभीर खामी वायरलेस एन्क्रिप्शन की अनुपस्थिति है। एक ओपन SSID हवा में सभी डेटा को क्लियरटेक्स्ट में प्रसारित करता है। रेडियो रेंज के भीतर कोई भी हमलावर एक मानक पैकेट विश्लेषक का उपयोग करके इन्फ्यूजन पंपों से सभी ट्रैफ़िक को कैप्चर कर सकता है - जिसमें मरीज का डेटा, खुराक के निर्देश और डिवाइस टेलीमेट्री शामिल हैं। यह एक सीधा HIPAA सुरक्षा नियम का उल्लंघन है (45 CFR § 164.312(e)(2)(ii) - ट्रांजिट में ePHI का एन्क्रिप्शन)। संशोधित आर्किटेक्चर में MAC ऑथेंटिकेशन के अलावा SSID पर WPA2-PSK (या WPA3-SAE) का उपयोग होना चाहिए, जिससे यह सुनिश्चित हो सके कि वायरलेस पेलोड एन्क्रिप्टेड है। पंपों को एक समर्पित क्लिनिकल डिवाइस VLAN पर रखा जाना चाहिए, जिसमें फ़ायरवॉल नियम उस विशिष्ट क्लिनिकल सूचना प्रणाली तक ट्रैफ़िक को प्रतिबंधित करें जिससे वे संचार करते हैं। PSK जटिल होना चाहिए, नेटवर्क प्रबंधन प्रणाली में संग्रहीत होना चाहिए, और एक परिभाषित शेड्यूल पर रोटेट किया जाना चाहिए।
Q4. एक कॉन्फ्रेंस सेंटर की IT टीम एकल प्रमाणीकरण दृष्टिकोण के साथ प्रबंधन को सरल बनाने के लिए - अतिथि नेटवर्क, प्रदर्शक (exhibitor) नेटवर्क और AV उपकरण नेटवर्क सहित - सभी SSIDs पर MAC प्रमाणीकरण लागू करने की योजना बना रही है। इस प्रस्ताव का मूल्यांकन करें।
संकेत: प्रत्येक नेटवर्क पर विभिन्न डिवाइस श्रेणियों और उपयोगकर्ता प्रकारों पर विचार करें, और अतिथि नेटवर्क पर MAC रैंडमाइजेशन के प्रभाव को समझें।
मॉडल उत्तर देखें
यह प्रस्ताव तीन में से दो नेटवर्कों के लिए अनुपयुक्त है। AV उपकरण नेटवर्क (बिना स्क्रीन वाले डिवाइस, स्थिर MAC पते) के लिए, MAC प्रमाणीकरण एक वैध और व्यावहारिक दृष्टिकोण है - इसे WPA2/WPA3 और एक समर्पित VLAN के साथ जोड़ें। प्रदर्शक नेटवर्क (कॉर्पोरेट लैपटॉप, टैबलेट) के लिए, MAC प्रमाणीकरण अपर्याप्त है; प्रदर्शकों के डिवाइस 802.1X का समर्थन करते हैं और उन्हें एक सुरक्षित प्रमाणपत्र या क्रेडेंशियल-आधारित पद्धति के माध्यम से ऑनबोर्ड किया जाना चाहिए। अतिथि नेटवर्क (उपभोक्ता स्मार्टफोन और टैबलेट) के लिए, MAC रैंडमाइजेशन के कारण MAC प्रमाणीकरण सक्रिय रूप से प्रतिकूल साबित होगा - यह अधिकांश आधुनिक उपकरणों के लिए विफल हो जाएगा और अतिथि अनुभव को खराब करेगा। सही आर्किटेक्चर में तीन अलग-अलग प्रमाणीकरण विधियों का उपयोग किया जाता है: AV उपकरणों के लिए MAC प्रमाणीकरण, प्रदर्शकों के लिए 802.1X या एक सुरक्षित पोर्टल, और अतिथियों के लिए Captive Portal के साथ सेशन-टोकन-आधारित पुन: प्रमाणीकरण।
इस श्रृंखला में आगे पढ़ें
Portnox के विकल्प: बिना पूर्ण NAC के Cloud RADIUS
आप तीन प्रश्नों वाले परीक्षण का उपयोग करके यह निर्णय ले सकेंगे कि क्या आपके एस्टेट को पूर्ण NAC की आवश्यकता है या केवल WiFi के लिए cloud RADIUS की। इसके बाद आप wired enforcement, posture checks, प्रमाण पत्र, अतिथि पहुंच और तीन साल की परिचालन लागत पर Portnox, Purple, SecureW2 और JumpCloud की तुलना कर सकते हैं, और साइट-दर-साइट पायलट की योजना बना सकते हैं।
iOS और macOS 802.1X ट्रबलशूटिंग: Intune, Jamf और Entra ID के लिए एक डिप्लॉयमेंट चेकलिस्ट
यह जांचने के लिए इस चेकलिस्ट का उपयोग करें कि iPhones, iPads और Macs Intune या Jamf Pro पर 802.1X में विफल क्यों होते हैं। प्रत्येक विफलता चार कारणों में से एक से जुड़ी होती है: सर्वर ट्रस्ट, आइडेंटिटी सर्टिफिकेट, macOS मोड या Entra ID ग्रुप स्कोपिंग। आप eapolclient और RADIUS लॉग से कारण की पुष्टि करेंगे, समाधान लागू करेंगे और भविष्य के सर्टिफिकेट रोटेशन को व्यवस्थित करेंगे।
Intune WiFi प्रोफाइल सर्वर ट्रस्ट: Microsoft Entra ID के लिए सर्टिफिकेट सर्वर नाम और रूट CA चेकलिस्ट
आप एक Intune WiFi प्रोफाइल के सर्वर वैलिडेशन वाले हिस्से को कॉन्फ़िगर करने में सक्षम होंगे ताकि Windows, Apple और Android पर EAP-TLS और PEAP कनेक्ट हो सकें। आप सर्टिफिकेट सर्वर नामों को RADIUS सर्टिफिकेट से मिलाएंगे, सही रूट CA को डिप्लॉय करेंगे, Microsoft Entra ID ग्रुप असाइनमेंट को संरेखित करेंगे, और सर्टिफिकेट रिन्यूअल को उनके द्वारा कनेक्शन को चुपचाप तोड़ने से पहले प्रबंधित करेंगे।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।