Un SSID guest protetto da password non è una rete guest sicura. Può crittografare il collegamento radio, ma non impedisce a un visitatore di raggiungere una sottorete dello staff, non evita che un dispositivo ospite ne attacchi un altro, non protegge un Captive Portal dal furto di credenziali e non disciplina i dati personali raccolti durante l'accesso. How to secure guest WiFi inizia quindi con una domanda di progettazione più ampia: cosa può raggiungere un dispositivo connesso, quale identità conserva la sede e con quale rapidità il team può rilevare gli abusi?
La risposta pratica è a più livelli. Utilizza una crittografia wireless forte, isola il traffico degli ospiti al confine di routing, controlla i movimenti laterali, scegli un'autenticazione adatta alla sede, riduci al minimo i dati raccolti e gestisci la rete come un servizio monitorato anziché come una configurazione una tantum.
Perché la maggior parte delle configurazioni WiFi per ospiti è meno sicura di quanto sembri
Un SSID ospiti può mostrare una password, assegnare i client a una VLAN e comunque esporre la struttura a rischi evitabili. Le linee guida del governo del Regno Unito richiedono una chiara separazione tra il traffico degli ospiti e quello aziendale e stabiliscono che gli utenti ospiti debbano autenticarsi prima di raggiungere i servizi internet. Il suo standard di sicurezza rende l'accesso degli ospiti un controllo di segmentazione e autenticazione, non una scelta di password. Standard di sicurezza delle reti wireless del governo del Regno Unito
La superficie di attacco si estende anche oltre la rete radio. Un Captive Portal può raccogliere credenziali, un'appliance può esporre l'accesso amministrativo e un database dei visitatori può conservare più informazioni personali di quelle necessarie al servizio. Le VLAN e le pagine del portale affrontano solo una parte del problema.
Il comportamento degli utenti aggiunge un ulteriore rischio. Un sondaggio del 2012 nel Regno Unito mostrava già che il 56% degli utenti di WiFi pubblico non controllava se il WiFi fosse crittografato prima di navigare, mentre il 42% degli adulti che utilizzavano il WiFi pubblico non verificava mai o quasi mai se una rete fosse sicura. Rivelava inoltre che gli utenti inserivano password di posta elettronica, credenziali di social media, dettagli di carte di pagamento e password di online banking tramite WiFi pubblico. Queste cifre rappresentano un punto di riferimento storico, non una descrizione di ogni attuale implementazione. Mostrano comunque perché una struttura non possa affidarsi al fatto che i visitatori individuino un falso SSID o giudichino se una connessione sia affidabile. Sondaggio sui rischi per gli utenti del WiFi pubblico nel Regno Unito
Tre fallimenti che si verificano nelle distribuzioni reali
- Una regola del firewall dimenticata: una caffetteria mappa il suo SSID ospiti su una VLAN, ma una vecchia regola consente ancora il traffico verso la subnet del POS. La VLAN esiste, eppure la policy di routing vanifica l'isolamento.
- Un modulo del portale non curato: un hotel chiede agli ospiti un indirizzo email e informazioni simili a password su una splash page. Una sicurezza di trasporto debole, una raccolta eccessiva o un database esposto trasformano il Captive Portal in una fonte di dati d'identità.
- Un dispositivo non gestito: una clinica lascia abilitato l'accesso amministrativo predefinito sul suo controller o sui suoi access point. Un utente malintenzionato che assume il controllo del piano di gestione può modificare la configurazione wireless, anche se il traffico degli ospiti è per il resto isolato.
Regola pratica: Tratta i dispositivi guest come non attendibili fin dall'associazione. La crittografia protegge la connessione, la segmentazione limita la portata, l'autenticazione stabilisce la responsabilità e il monitoraggio mostra quando qualcuno abusa di tali controlli.
La rotazione della PSK è solo un controllo. Gli ospiti possono catturare schermate, riutilizzare o pubblicare una chiave condivisa, e modificarla non ripara un'interfaccia di gestione esposta, un portale debole o un firewall troppo permissivo. Per garantire la sicurezza del WiFi guest sono necessari controlli separati per riservatezza, contenimento, identità e supervisione operativa. La sede ha inoltre bisogno di una policy di conservazione e di accesso per i dati dei visitatori, poiché proteggere la rete lasciando esposto il database dei guest risolve solo metà del problema.
Scegliere la crittografia e l'autenticazione corrette
La scelta della crittografia dovrebbe seguire il mix di dispositivi della sede e la sua necessità di tracciabilità. Lo standard wireless SS 019 del governo del Regno Unito identifica il WPA2-PSK con AES come linea di base pratica per le reti wireless condivise e raccomanda una chiave precondivisa lunga in grado di resistere agli attacchi di forza bruta. Quattro parole selezionate casualmente offrono un equilibrio praticabile tra sicurezza e usabilità. Questa soluzione rimane adatta dove i dispositivi più vecchi o una semplice esperienza per i visitatori escludono l'accesso basato sull'identità.
Lo standard WPA3-Personal rafforza la protezione contro il rilevamento delle password tramite SAE e fornisce una protezione delle sessioni più forte per ogni connessione. La credenziale condivisa rimane il suo limite. La rete non è in grado di identificare quale visitatore l'abbia utilizzata e qualsiasi ospite può copiare o distribuire la chiave. Utilizza WPA3-Personal quando i dispositivi compatibili e l'onboarding semplificato sono prioritari. Abilita la modalità di transizione solo dove i client più vecchi lo richiedono ancora, poiché il supporto dei dispositivi legacy estende il percorso di compatibilità più debole.
WPA3-Enterprise utilizza lo standard 802.1X e assegna l'accesso all'identità di un utente o di un dispositivo. Il protocollo EAP-TLS con certificati offre agli operatori un processo di revoca più pulito. Un'identità compromessa può essere disabilitata senza dover sostituire le credenziali di ogni visitatore. L'adozione di PEAP può risultare più semplice, ma rimangono i rischi legati alla gestione delle password e al phishing. La guida a WPA-Enterprise di Purple illustra l'architettura e le relative considerazioni sul deployment.
Scegli l'accesso condiviso quando la semplicità operativa prevale sulla responsabilità individuale. Scegli l'accesso basato sull'identità quando la revoca, le visite ripetute o i registri di controllo sono fondamentali.
I Captive Portal sono flussi di lavoro, non crittografia
Un Captive Portal gestisce l'onboarding e l'accettazione delle policy. Non crittografa tutto il traffico degli ospiti end - to - end e non può sostituire la crittografia WPA2 o WPA3, la separazione delle VLAN o i controlli del firewall. Un portale può anche diventare un problema di governance dei dati se raccoglie più informazioni di quelle necessarie al servizio.
| Metodo | Livello di sicurezza | Sforzo di implementazione | Ideale per |
|---|---|---|---|
| Click-through | Bassa garanzia dell'identità, controllo di accesso semplice | Basso | Spazi pubblici dove i requisiti di responsabilità sono limitati |
| Voucher | Migliore responsabilità della sessione e controllo del tempo | Moderato | Eventi e strutture ricettive |
| SMS OTP | Associa l'accesso a un numero di telefono, ma crea dipendenze da privacy e recapito | Moderato | Location che necessitano di un'identità più forte senza un identity provider completo |
| Social login | Segnale di identità pratico, con implicazioni per terze parti e consenso | Moderato | Percorsi di marketing per retail e hospitality |
| Registrazione e-mail | Utile per il consenso e le visite di ritorno, ma crea un database di visitatori | Moderato | Location rivolte ai clienti con una chiara politica di fidelizzazione |
| 802.1X con certificati | Forte identità per dispositivo e revoca | Alto | Ambienti aziendali, regolamentati e con visitatori ricorrenti |
Il compromesso principale riguarda la governance. Una pagina con clic di accettazione registra una presa d'atto, non un'identità significativa. L'accesso tramite SMS e social comporta la raccolta di dati personali e dipendenze da terze parti. La registrazione via e-mail crea un database di visitatori, pertanto limita l'accesso amministrativo, documenta la finalità, stabilisci limiti di conservazione e fornisci una procedura per la cancellazione o la rettifica.
Per i modelli operativi specifici della sede, mantieni la scelta limitata: usa i voucher laddove il personale ha bisogno di una responsabilità limitata nel tempo e usa l'autenticazione aziendale laddove la sede può gestire un servizio di identità e il ciclo di vita dei certificati. La checklist successiva mappa queste decisioni in base ai tipi di sede senza ripetere la progettazione della rete.
La rotazione della PSK è utile solo quando la distribuzione è controllata. Se un ospite pubblica la chiave in uno screenshot, ruotarla successivamente limita l'esposizione ma non stabilisce l'identità. Seleziona il metodo più semplice che offra alla sede la responsabilità, i controlli sulla privacy e il carico di lavoro operativo che è in grado di gestire.
Progettare la segmentazione e l'isolamento della rete
Il limite minimo utile si colloca al livello tre. Posiziona l'SSID ospite sulla propria VLAN, assegna uno scope DHCP dedicato e indirizzalo attraverso un firewall la cui impostazione predefinita è negare l'accesso alle reti del personale, IoT, di pagamento e di gestione. Consenti solo i servizi in uscita necessari alla struttura, normalmente web e DNS, quindi aggiungi eccezioni esplicite solo quando esiste un'effettiva necessità.
Le linee guida sul wireless del governo del Regno Unito richiedono che l'accesso dei visitatori non esponga l'accesso privilegiato alla LAN e raccomandano l'isolamento tra i dispositivi dei visitatori. Una sequenza pratica di hardening nel Regno Unito posiziona inoltre il SSID guest sulla propria VLAN, utilizza regole di firewall outbound di tipo stateful e blocca il traffico da client a client. Guida all'hardening del WiFi guest nel Regno Unito
Adatta la topologia al rischio
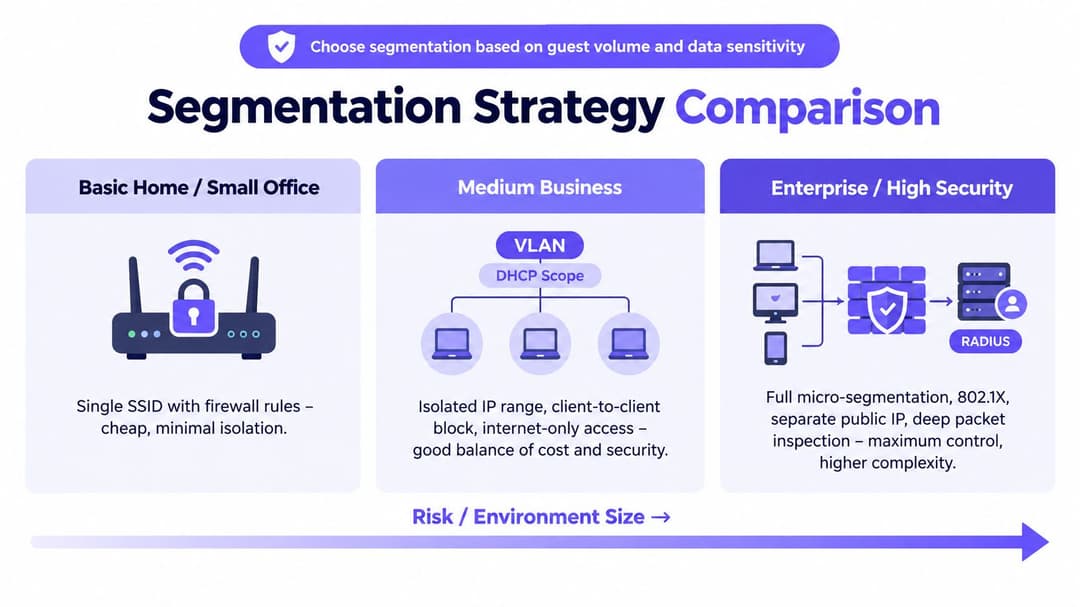
Un locale di piccole dimensioni può utilizzare una singola VLAN per gli ospiti, l'isolamento dei client a livello di AP e una regola del firewall per il solo accesso a Internet. Si tratta di una soluzione economica e praticabile, ma lascia meno spazio a criteri specifici per ruolo e può diventare fragile quando il locale aggiunge terminali di pagamento, telecamere o sistemi dell'edificio.
Una sede di medie dimensioni dovrebbe separare le VLAN per ospiti, personale e IoT, con il router o il firewall che impone il limite del layer 3. L'isolamento dei client deve essere abilitato sull'infrastruttura wireless oltre che sul firewall, perché gli ospiti non dovrebbero essere in grado di attaccarsi a vicenda all'interno della stessa gamma IP.
Una distribuzione aziendale o multi-sede potrebbe richiedere VRF, o un modello di separazione virtuale equivalente, policy firewall basate sui ruoli e un NAC centrale. iPSK può fornire un utile compromesso per gli ambienti ad alta densità di BYOD associando diverse chiavi precondivise a dispositivi o ruoli, senza richiedere che ogni dispositivo supporti un roll-out 802.1X completo. Richiede comunque una gestione del ciclo di vita e non deve essere scambiato per un'identità basata su certificati.
La guida alla rete ad area privata di Purple descrive il tipo di isolamento necessario quando diversi gruppi di utenti condividono l'infrastruttura.
L'errore ricorrente sul trunk merita una verifica fisica. Una VLAN guest taggata su un trunk di uno switch può essere perfettamente legittima, ma se quel trunk espone anche percorsi di accesso errati verso il core, il dominio di broadcast e la policy di routing potrebbero non comportarsi come previsto. Effettua un test da un dispositivo guest, tenta l'accesso ai servizi interni e alle interfacce di gestione e verifica che il traffico peer-to-peer fallisca. Non approvare il progetto solo perché il nome della VLAN appare corretto nel controller.
Accesso basato su certificati e roaming trasparente
L'accesso basato su certificati trasforma l'esperienza del visitatore da "trova il SSID, leggi la password, accetta un portale" a una selezione e autenticazione automatica della rete. Con Passpoint o OpenRoaming, un dispositivo può rilevare un provider attendibile, convalidare la rete e connettersi senza presentare una chiave condivisa a ogni visita. L'ospite potrebbe non visualizzare affatto una splash page.
Per l'operatore, questa semplicità richiede un'infrastruttura reale. Sono necessari un servizio di autenticazione RADIUS o cloud, un provider di certificati o federazione, informazioni di roaming pubblicizzate correttamente e un processo per la profilazione dei dispositivi e la revoca dell'identità. La panoramica su Passpoint di Purple copre questo tipo di modello di roaming senza password.
Cosa ne ricava l'operatore
Non esiste una PSK comune da stampare, fotografare o far circolare. L'accesso può essere associato all'identità di un singolo dispositivo, a una relazione supportata da SIM o a una registrazione basata su e-mail, a seconda del modello di federazione e onboarding. Ciò offre al team di sicurezza un punto di revoca più preciso e riduce la tentazione di mantenere invariata una singola credenziale solo perché modificarla creerebbe disagi a tutti gli ospiti.
Una catena alberghiera con visitatori ricorrenti può giustificare l'investimento operativo perché gli ospiti che ritornano beneficiano della connessione automatica in tutte le strutture aderenti. La reception non deve più spiegare la password e la catena può applicare criteri coerenti in tutte le sedi.
Un bar potrebbe non avere bisogno di un programma PKI completo. Una federazione di hotspot affidabile tramite Google o Apple può fornire un'esperienza di roaming più semplice per la quota di visitatori i cui dispositivi e account la supportano, mentre un metodo per ospiti convenzionale rimane disponibile per tutti gli altri.
Dove non è adatto
Il ciclo di vita dei certificati rappresenta la parte difficile sui BYOD non gestiti. I dispositivi vengono sostituiti, i profili diventano obsoleti, gli utenti dimenticano come funziona la registrazione e i team di supporto devono distinguere un certificato non riuscito da un problema di copertura o DNS. Anche la profilazione dei dispositivi è importante, perché un certificato dimostra l'identità registrata, ma non necessariamente che il dispositivo sia sicuro o idoneo per ogni ruolo di rete.
Adotta l'accesso basato su certificati quando visite ripetute, informazioni regolamentate o roaming dei partner giustificano i costi di implementazione e supporto. Se solo una piccola parte dei visitatori lo utilizzerà e la sede non dispone di un team per gestire il ciclo di vita delle identità, inizia con un modello personale o tramite voucher ben controllato, anziché implementare un sistema che nessuno gestisce.
Monitoraggio, patch e risposta agli incidenti
Il WiFi per gli ospiti diventa sicuro durante il funzionamento, non nel momento in cui si fa clic su Salva nel controller. Il team ha bisogno di visibilità su access point, gateway, assegnazioni DHCP, flusso di lavoro di autenticazione, comportamento del DNS e traffico in uscita, con un contesto sufficiente per connettere un dispositivo, una sessione e una decisione di policy.
Invia i log del controller e del firewall a un archivio centrale o a un SIEM, se possibile. Conserva i record di lease DHCP insieme ai record di autenticazione, poiché l'indagine su un incidente richiede spesso di associare un indirizzo temporaneo a un dispositivo e a una sessione. La conservazione deve corrispondere ai requisiti legali, contrattuali e di risposta alle violazioni documentati della sede, non a un valore predefinito arbitrario.
Fai attenzione ai comportamenti che la configurazione non può impedire
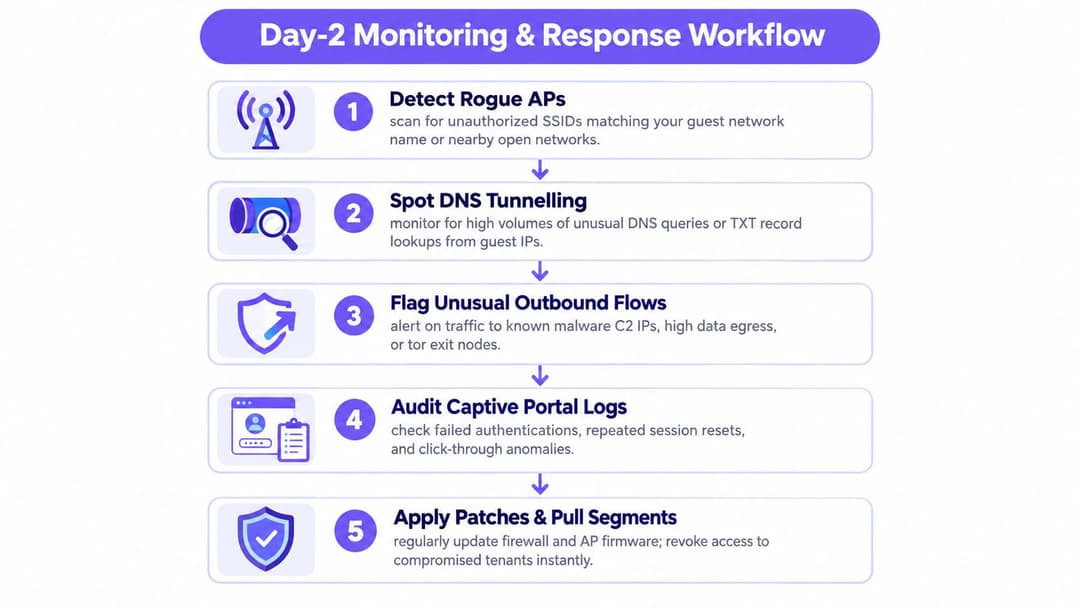
Monitora la presenza di access point non autorizzati che utilizzano il SSID della sede, volumi DNS insoliti o pattern di tunneling, ripetuti errori del captive portal, destinazioni in uscita impreviste e attività sospette di credential stuffing contro il servizio di onboarding. Il filtraggio e il controllo della velocità possono ridurre gli abusi, ma non sostituiscono l'analisi dei segnali.
Le patch del firmware degli access point e dei controller wireless sono importanti anche su un SSID guest. Una rete guest può essere isolata dai sistemi interni mentre l'appliance che applica tale isolamento rimane vulnerabile. Esegui gli aggiornamenti di prova su un sito rappresentativo, conferma la policy guest dopo il riavvio e registra la versione e il percorso di rollback.
Quando si sospetta un incidente, conserva le prove prima di apportare modifiche che possano comprometterle.
- Identificare: confermare il SSID interessato, i siti, gli access point, il controller, il gateway, il servizio di identità e la finestra temporale.
- Contenere: disabilitare il SSID interessato se necessario, revocare certificati o voucher, bloccare le destinazioni dannose e isolare i dispositivi compromessi.
- Comunicare: informare il personale della struttura sulle modifiche apportate, aggiornare la segnaletica o una pagina di stato e coinvolgere i team legali o di conformità alla privacy se sono stati raccolti dati identificativi dei visitatori.
- Esaminare: determinare se il guasto proviene dalla radio, dalla VLAN, dal firewall, dal portale, dal piano di gestione o dal data store.
- Migliorare: correggere il controllo, testarlo da un dispositivo ospite e aggiornare il runbook.
Un SSID ospiti è un servizio con un ciclo di vita. La configurazione è solo la prima release.
Una checklist pratica per il rafforzamento del tuo locale
Lavora sulla checklist basandoti su prove, non su supposizioni. Uno screenshot delle impostazioni di un controller dimostra che l'impostazione esiste. Un test da un dispositivo ospite reale dimostra che i criteri funzionano a livello wireless, di switching, routing e firewall.
Controlli di rete
- Seleziona WPA3 dove supportato. Mantieni WPA2 con AES disponibile solo dove richiesto dai client più vecchi e utilizza una PSK lunga e generata casualmente se un modello condiviso rimane necessario.
- Crea una VLAN guest dedicata. Assegna un proprio ambito DHCP e rimuovi ogni rotta verso le reti aziendali, di pagamento, IoT e di gestione.
- Abilita l'isolamento dei client. Verifica che un dispositivo guest non possa rilevare o connettersi a un altro.
- Limita il traffico in uscita. Applica regole stateful che consentano il traffico web e DNS in uscita necessario, bloccando al contempo protocolli e destinazioni non desiderati.
- Proteggi il DNS. Utilizza un filtraggio adeguato alla sede e invia avvisi in caso di comportamenti di query insoliti.
- Proteggi il portale. Distribuisci la splash page e tutti gli invii di moduli tramite HTTPS con un certificato valido. Raccogli solo le informazioni collegate a uno scopo dichiarato.
Governance dell'identità e dei dati
- Sostituisci l'accesso condiviso dove praticabile. Utilizza voucher, credenziali per utente, RADIUS o autenticazione cloud quando la sede necessita di tracciabilità.
- Ruota una PSK condivisa secondo una pianificazione documentata. Una rotazione trimestrale è un obiettivo operativo utile per alcune sedi, ma non annulla una chiave che è già stata condivisa. Ove possibile, sostituisci la PSK con un accesso individuale.
- Definisci il record del visitatore. Decidi se la sede necessita di un indirizzo email, di un numero di telefono, di un identificativo del dispositivo o solo dell'accettazione dei termini.
- Limita l'accesso amministrativo. Richiedi la MFA per gli amministratori della piattaforma e separa le autorizzazioni di reportistica operativa dall'esportazione massiva dei dati.
- Scrivi una regola di conservazione. Stabilisci per quanto tempo vengono conservate le informazioni di contatto e di sessione, chi può accedervi e come vengono gestite le richieste di cancellazione.
Operazioni day-two
- Centralizza i log. Inoltra gli eventi del controller, del firewall, del DHCP e dell'autenticazione a un archivio protetto.
- Applica le patch all'infrastruttura. Mantieni il firmware degli AP e dei controller entro la finestra di manutenzione supportata dal fornitore e verifica l'applicazione delle policy dopo gli aggiornamenti.
- Testa lo spegnimento. Documenta chi può disabilitare l'SSID, revocare le identità attive, bloccare le destinazioni e comunicare un'interruzione di servizio.
- Esegui un test di accesso. Da un dispositivo guest, testa i servizi interni, i dispositivi peer, l'interfaccia di gestione del router, il filtraggio DNS e il TLS del portale.
- Rivedi la progettazione dopo ogni modifica. Nuovi switch, sistemi di pagamento, telecamere, inquilini e campi del portale possono invalidare un presupposto precedente.
| Tipo di location | Autenticazione consigliata | Perché è adatta | Compromesso |
|---|---|---|---|
| Caffetteria | PSK condivisa con rotazione controllata, o click-through se opportuno | L'accesso a basso attrito si adatta alle visite brevi | La chiave può diffondersi e la garanzia dell'identità rimane limitata |
| Hotel | Voucher per le camere, con Passpoint per i visitatori ricorrenti | Supporta l'accesso a tempo e gli ospiti che ritornano | Richiede maggiore coordinamento operativo e supporto dei dispositivi |
| Clinica | 802.1X con certificati dispositivo per utenti gestiti, accesso ospite strettamente isolato per i visitatori | Mantiene separate l'identità e gli ambienti sensibili | Il ciclo di vita dei certificati e il supporto richiedono disciplina |
| Scuola | Voucher o accesso gestito basato sull'identità | L'accesso può seguire studenti, personale, visitatori o eventi | Diversi gruppi di utenti necessitano di politiche e controlli di tutela distinti |
| Spazio di coworking | Voucher per utente o 802.1X, con controlli della larghezza di banda | I membri hanno bisogno di responsabilità e di un servizio prevedibile | L'onboarding e l'offboarding diventano attività amministrative continue |
Domande frequenti sulla sicurezza del WiFi per ospiti
Ruotare una PSK condivisa ogni mese è sufficiente?
Di solito no. La rotazione limita la durata di una credenziale, ma non indica quale ospite l'ha utilizzata e non impedirà la circolazione di uno screenshot prima della modifica successiva. Se la sede ha bisogno di tracciabilità, passa a voucher, credenziali per singolo utente o all'accesso basato su certificati invece di affidarsi a modifiche della password più frequenti.
I limiti di larghezza di banda bloccano gli abusi?
Controllano il consumo, non l'intenzione. Un limite per utente può impedire a un singolo ospite di esaurire la connessione, mentre la QoS può dare priorità al traffico aziendale critico rispetto a quello degli ospiti. Nessuno dei due controlli blocca il phishing, l'attività DNS dannosa, il furto di credenziali o i tentativi di raggiungere i sistemi interni.
Il locale è responsabile se un ospite scarica materiale illegale?
La risposta dipende dai fatti, dai contratti, dalle leggi applicabili e dai registri conservati dalla sede. Un operatore diligente mantiene una politica di utilizzo accettabile documentata, conserva i registri di autenticazione e di rete pertinenti, limita il traffico abusivo laddove giustificato e richiede la consulenza dei propri team legali e per la privacy invece di promettere l'immunità.
Cosa dovrebbe accadere nei primi 60 minuti dopo una sospetta violazione?
Conserva i log di AP, controller, firewall, RADIUS, Captive Portal e DHCP prima di cancellare o ripristinare qualsiasi elemento. Identifica la sede e la finestra temporale interessate, limita l'SSID o revoca le identità se il contenimento lo richiede, acquisisci uno snapshot dei lease e del tracciato di autenticazione pertinenti e registra ogni azione. Non distruggere le prove nel tentativo di ripulire la dashboard.
Un captive portal rende il WiFi sicuro?
No. Gestisce l'accesso e può supportare il consenso o la raccolta delle identità, ma non sostituisce la crittografia WPA2 o WPA3, l'isolamento della VLAN, l'isolamento dei client, la policy del firewall, l'applicazione di patch o la governance dei dati. Tratta il portale come un componente del progetto e proteggi l'appliance e il database alle sue spalle.
Purple offre autenticazione tramite Captive Portal, accesso basato sull'identità, supporto Passpoint e OpenRoaming, nonché controlli di rete come l'isolamento degli ospiti compatibile con VLAN e iPSK per gli ambienti che richiedono più di una password condivisa. Scopri in che modo Purple può integrarsi con i requisiti del tuo locale per quanto riguarda il WiFi per gli ospiti, l'identità e la governance dei dati dei visitatori.