Un SSID invité protégé par mot de passe n'est pas un réseau invité sécurisé. Il peut certes chiffrer la liaison radio, mais il n'empêche pas un visiteur d'accéder à un sous-réseau du personnel, n'empêche pas un appareil invité d'en attaquer un autre, ne protège pas un Captive Portal contre le vol d'identifiants et ne régit pas les données personnelles collectées lors de la connexion. La question de savoir comment sécuriser le WiFi invité commence donc par une question de conception plus large : qu'est-ce qu'un appareil connecté peut atteindre, quelle identité le site conserve-t-il et à quelle vitesse l'équipe peut-elle détecter les abus ?
La réponse pratique repose sur une approche multicouche. Utilisez un chiffrement sans fil fort, isolez le trafic invité à la frontière du routage, contrôlez les mouvements latéraux, choisissez une authentification adaptée au site, minimisez les données collectées et gérez le réseau comme un service surveillé plutôt que comme une configuration ponctuelle.
Pourquoi la plupart des configurations de WiFi invité sont moins sécurisées qu'elles n'y paraissent
Un SSID invité peut afficher un mot de passe, attribuer des clients à un VLAN, tout en exposant l'établissement à un risque évitable. Les directives du gouvernement britannique exigent une séparation claire entre le trafic invité et le trafic de l'entreprise et stipulent que les utilisateurs invités doivent s'authentifier avant d'accéder aux services internet. Sa norme de sécurité fait de l'accès invité un contrôle de segmentation et d'authentification, et non un simple choix de mot de passe. Norme de sécurité du réseau sans fil du gouvernement britannique
La surface d'attaque s'étend également au-delà du réseau radio. Un Captive Portal peut collecter des identifiants, un équipement peut exposer un accès administrateur, et une base de données de visiteurs peut conserver plus d'informations personnelles que le service n'en a besoin. Les VLAN et les pages de portail ne résolvent qu'une partie du problème.
Le comportement des utilisateurs ajoute un autre risque. Une enquête réalisée au Royaume-Uni en 2012 montrait déjà que 56 % des utilisateurs de WiFi public ne vérifiaient pas si le WiFi était chiffré avant de naviguer, tandis que 42 % des adultes utilisant un WiFi public ne vérifiaient jamais ou rarement si un réseau était sécurisé. Elle signalait également que des utilisateurs saisissaient des mots de passe de messagerie, des identifiants de réseaux sociaux, des coordonnées de cartes de paiement et des mots de passe de services bancaires en ligne sur un WiFi public. Ces chiffres constituent une base de référence historique et non une description de chaque déploiement actuel. Ils montrent néanmoins pourquoi un établissement ne peut pas compter sur les visiteurs pour repérer un faux SSID ou pour juger si une connexion est digne de confiance. Enquête sur les risques pour les utilisateurs de WiFi public au Royaume-Uni
Trois défaillances constatées dans les déploiements réels
- Une règle de pare-feu oubliée : Un café associe son SSID invité à un VLAN, mais une ancienne règle autorise toujours le trafic vers le sous-réseau du point de vente (POS). Le VLAN existe, mais la politique de routage annule l'isolation.
- Un formulaire de portail négligent : Un hôtel demande aux clients une adresse e-mail et des informations de type mot de passe sur un portail de connexion. Une sécurité de transport faible, une collecte excessive ou une base de données exposée transforment le Captive Portal en une source de données d'identité volées.
- Un équipement non managé : Une clinique laisse l'accès administrateur par défaut activé sur son contrôleur ou ses points d'accès. Un attaquant qui prend le contrôle du plan de gestion peut modifier la configuration sans fil, même si le trafic invité est par ailleurs isolé.
Règle pratique : Considérez les appareils des invités comme non approuvés dès leur association. Le chiffrement protège la connexion, la segmentation limite la portée, l'authentification établit la responsabilité et la surveillance indique si quelqu'un abuse de ces contrôles.
La rotation des clés PSK n'est qu'un moyen de contrôle parmi d'autres. Les invités peuvent faire des captures d'écran, réutiliser ou publier une clé partagée, et la modifier ne répare pas une interface d'administration exposée, un portail vulnérable ou un pare-feu trop permissif. Un WiFi invité sécurisé nécessite des contrôles distincts pour la confidentialité, le confinement, l'identité et la surveillance opérationnelle. Le site doit également mettre en place une politique de conservation et d'accès aux données des visiteurs, car sécuriser le réseau tout en laissant la base de données des invités exposée ne résout que la moitié du problème.
Choisir le bon chiffrement et la bonne authentification
Le choix du chiffrement doit dépendre de la variété d'appareils du site et de son besoin de traçabilité. La norme sans fil SS 019 du gouvernement britannique identifie le WPA2-PSK avec AES comme une base de référence pratique pour les réseaux sans fil partagés et recommande une longue clé pré-partagée capable de résister aux attaques par force brute. Quatre mots choisis au hasard offrent un équilibre fonctionnel entre sécurité et facilité d'utilisation. Cette solution reste adaptée lorsque les appareils plus anciens ou une expérience visiteur simple excluent un accès basé sur l'identité.
Le WPA3-Personal renforce la protection contre la recherche de mots de passe par force brute grâce au protocole SAE et offre une protection de session plus forte pour chaque connexion. L'identifiant partagé reste cependant sa principale limite. Le réseau ne peut pas identifier quel visiteur l'a utilisé, et n'importe quel invité peut copier ou distribuer la clé. Utilisez le WPA3-Personal lorsque la compatibilité des appareils et la simplicité de l'intégration sont prioritaires. N'activez le mode de transition que là où les anciens clients en ont encore besoin, car la prise en charge des appareils existants prolonge l'utilisation d'une méthode de compatibilité moins sécurisée.
WPA3-Enterprise utilise le 802.1X et attribue l'accès à l'identité d'un utilisateur ou d'un appareil. L'EAP-TLS avec certificats offre aux opérateurs un processus de révocation plus propre. Une identité compromise peut être désactivée sans avoir à remplacer les identifiants de chaque visiteur. Le PEAP peut être plus facile à mettre en œuvre, mais la gestion des mots de passe et les risques de phishing persistent. Le guide WPA-Enterprise de Purple explique l'architecture et ses considérations de déploiement.
Choisissez l'accès partagé lorsque la simplicité opérationnelle l'emporte sur la responsabilité individuelle. Choisissez l'accès basé sur l'identité lorsque la révocation, les visites répétées ou les pistes d'audit sont importantes.
Les Captive Portals sont des flux de travail, pas du chiffrement
Un Captive Portal gère l'accès initial et l'acceptation des politiques. Il ne chiffre pas l'ensemble du trafic invité de bout en bout, et il ne peut pas remplacer le chiffrement WPA2 ou WPA3, la séparation des VLAN ou les contrôles de pare-feu. Un portail peut également poser des problèmes de gouvernance des données s'il collecte plus d'informations que nécessaire pour le service.
| Méthode | Niveau de sécurité | Effort de déploiement | Idéal pour |
|---|---|---|---|
| Portail simple | Faible assurance d'identité, contrôle d'accès simple | Faible | Espaces publics où les exigences de responsabilisation sont limitées |
| Ticket d'accès (voucher) | Meilleure responsabilisation de la session et contrôle du temps | Modéré | Événements et établissements avec services |
| SMS OTP | Associe l'accès à un numéro de téléphone, mais crée des dépendances de confidentialité et de distribution | Modéré | Établissements nécessitant une identité plus forte sans fournisseur d'identité complet |
| Connexion via réseaux sociaux | Signal d'identité pratique, avec des implications liées aux tiers et au consentement | Modéré | Parcours marketing dans le commerce de détail et l'hôtellerie |
| Inscription par e-mail | Utile pour le consentement et les visites récurrentes, mais génère une base de données de visiteurs | Modéré | Établissements recevant du public avec une politique de rétention claire |
| 802.1X avec certificats | Identité forte par appareil et révocation | Élevé | Environnements d'entreprise, réglementés et à visiteurs récurrents |
Le principal compromis concerne la gouvernance. Une page de type clic-de-validation enregistre un consentement, pas une identité concrète. L'authentification par SMS et réseaux sociaux implique la collecte de données personnelles et des dépendances vis-à-vis de tiers. L'inscription par e-mail crée une base de données de visiteurs, il convient donc de limiter les accès administrateur, de documenter la finalité, de fixer des limites de conservation et de prévoir une procédure de suppression ou de rectification.
Pour les modèles opérationnels spécifiques aux sites, limitez les choix : utilisez des coupons lorsque le personnel a besoin d'une traçabilité limitée dans le temps, et utilisez l'authentification d'entreprise lorsque le site peut gérer un service d'identité et le cycle de vie des certificats. La liste de contrôle présentée plus loin associe ces décisions aux types de sites sans répéter la conception du réseau.
La rotation des clés PSK n'est utile que si la distribution est contrôlée. Si un invité publie la clé dans une capture d'écran, sa rotation ultérieure limite l'exposition mais ne permet pas d'établir l'identité. Sélectionnez la méthode la plus simple qui offre au site la traçabilité, les contrôles de confidentialité et la charge opérationnelle qu'il peut gérer.
Conception de la segmentation réseau et de l'isolation
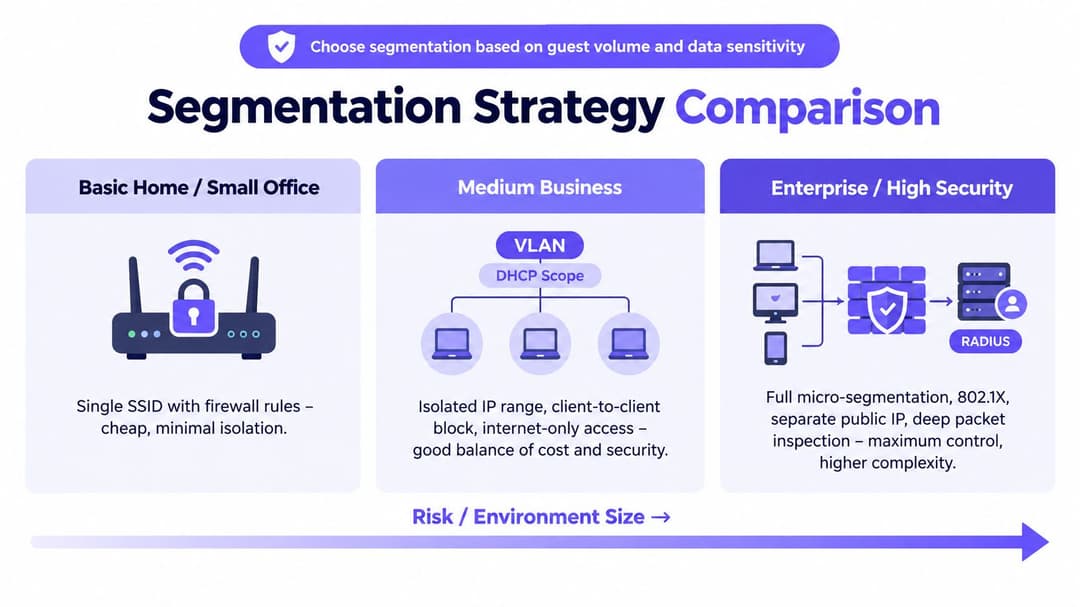
La limite minimale utile se situe au niveau de la couche 3. Placez l'SSID invité sur son propre VLAN, attribuez-lui une plage DHCP dédiée, et routez-le via un pare-feu dont la politique par défaut est de refuser l'accès aux réseaux du personnel, de l'IoT, des paiements et de la gestion. Autorisez uniquement les services sortants dont l'établissement a besoin, normalement le web et le DNS, puis ajoutez des exceptions explicites uniquement lorsqu'un besoin réel existe.
Les directives du gouvernement britannique en matière de réseau sans fil exigent que l'accès des visiteurs n'expose pas d'accès LAN privilégié et recommandent l'isolation entre les appareils des visiteurs. Une séquence pratique de sécurisation au Royaume-Uni consiste également à placer le SSID invité sur son propre VLAN, à utiliser des règles de pare-feu sortantes à inspection d'état (stateful) et à bloquer le trafic de client à client. Directives de sécurisation du WiFi invité au Royaume-Uni
Associer la topologie au risque
Un petit site peut utiliser un seul VLAN invité, une isolation des clients au niveau de l'AP et une règle de pare-feu limitée à Internet. C'est économique et fonctionnel, mais cela laisse moins de place pour une politique spécifique aux rôles et peut devenir fragile lorsque le site ajoute des terminaux de paiement, des caméras ou des systèmes de gestion technique du bâtiment.
Un site de taille moyenne doit séparer les VLAN invités, personnel et IoT, le routeur ou le pare-feu appliquant la limite de niveau 3. L'isolation des clients doit être activée sur l'infrastructure sans fil ainsi que sur le pare-feu, car les invités ne doivent pas pouvoir s'attaquer entre eux au sein de la même plage IP.
Un déploiement d'entreprise ou multi-sites peut nécessiter des VRF, ou un modèle d'isolation virtuelle équivalent, une politique de pare-feu basée sur les rôles, et un contrôle d'accès réseau (NAC) centralisé. L'iPSK peut offrir un compromis utile pour les environnements riches en BYOD en associant différentes clés prépartagées à des appareils ou à des rôles, sans exiger que chaque appareil prenne en charge un déploiement 802.1X complet. Il nécessite tout de même une gestion du cycle de vie et ne doit pas être confondu avec une identité basée sur des certificats.
Le guide de réseau personnel de Purple décrit le type d'isolation requis lorsque différents groupes d'utilisateurs partagent une infrastructure.
L'erreur récurrente de trunk mérite une vérification physique. Un VLAN invité balisé sur un trunk de commutateur peut être tout à fait légitime, mais si ce trunk expose également de mauvais chemins d'accès vers le cœur de réseau, le domaine de diffusion et la politique de routage risquent de ne pas se comporter comme prévu. Effectuez des tests depuis un appareil invité, tentez d'accéder aux services internes ainsi qu'aux interfaces d'administration, et vérifiez que le trafic peer-to-peer échoue. N'approuvez pas la configuration simplement parce que le nom du VLAN semble correct dans le contrôleur.
Accès basé sur les certificats et roaming transparent
L'accès basé sur les certificats transforme l'expérience des visiteurs : au lieu de « trouver le SSID, lire un mot de passe, accepter un portail », ils bénéficient d'une sélection de réseau et d'une authentification automatiques. Avec Passpoint ou OpenRoaming, un appareil peut découvrir un fournisseur de confiance, valider le réseau et s'y connecter sans présenter de clé partagée à chaque visite. Le visiteur peut ainsi ne voir aucune page de connexion.
Pour l'opérateur, cette simplicité exige une véritable infrastructure. Vous avez besoin d'un service d'authentification cloud ou RADIUS, d'un fournisseur de certificats ou de fédération, d'informations d'itinérance correctement diffusées, et d'un processus de profilage des appareils et de révocation d'identité. L'aperçu de Passpoint par Purple présente ce type de modèle d'itinérance sans mot de passe.
Ce que l'opérateur y gagne
Il n'y a pas de clé PSK commune à imprimer, photographier ou diffuser. L'accès peut être associé à l'identité d'un appareil individuel, à une relation basée sur la carte SIM ou à un enregistrement par e-mail, selon le modèle de fédération et d'intégration. Cela donne à l'équipe de sécurité un point de révocation plus précis et réduit la tentation de conserver un identifiant inchangé simplement parce que son changement perturberait tous les invités.
Une chaîne hôtelière accueillant des visiteurs réguliers peut justifier cet investissement opérationnel car les clients fidèles bénéficient d'une connexion automatique dans tous les établissements participants. La réception n'a plus besoin d'expliquer le mot de passe, et la chaîne peut appliquer une politique cohérente sur tous les sites.
Un café n'a pas forcément besoin d'un programme PKI complet. Une fédération de points d'accès Google ou Apple de confiance peut offrir une expérience de roaming plus simple pour la partie des visiteurs dont les appareils et les comptes le prennent en charge, tandis qu'une méthode d'invité classique reste disponible pour tous les autres.
Là où cela ne convient pas
La gestion du cycle de vie des certificats est la partie difficile sur le BYOD non géré. Les appareils sont remplacés, les profils deviennent obsolètes, les utilisateurs oublient le fonctionnement de l'enregistrement, et les équipes de support doivent distinguer un certificat défaillant d'un problème de couverture ou de DNS. Le profilage des appareils est également important, car un certificat prouve l'identité enregistrée, mais pas nécessairement que l'appareil est sain ou adapté à chaque rôle sur le réseau.
Adoptez un accès basé sur les certificats lorsque les visites répétées, les informations réglementées ou l'itinérance des partenaires justifient les coûts de déploiement et de support. Si seule une faible proportion des visiteurs l'utilise et que l'établissement ne dispose pas d'équipe pour gérer le cycle de vie des identités, commencez par un modèle personnel ou par coupon bien contrôlé plutôt que de déployer un système que personne ne maintient.
Surveillance, correctifs et réponse aux incidents
Le WiFi invité devient sécurisé lors de son exploitation, et non pas au moment où quelqu'un clique sur Enregistrer dans le contrôleur. L'équipe a besoin d'une visibilité sur les points d'accès, la passerelle, les attributions DHCP, le flux d'authentification, le comportement DNS et le trafic sortant, avec suffisamment de contexte pour associer un appareil, une session et une décision de politique.
Envoyez les journaux du contrôleur et du pare-feu vers un stockage centralisé ou un SIEM si possible. Conservez les enregistrements de baux DHCP aux côtés des enregistrements d'authentification, car une enquête sur un incident nécessite souvent d'associer une adresse temporaire à un appareil et à une session. La rétention doit correspondre aux exigences légales, contractuelles et de réponse aux incidents documentées de l'établissement, et non à un délai par défaut arbitraire.
Surveillez les comportements que la configuration ne peut empêcher
Surveillez la présence de points d'accès illégitimes utilisant le SSID de l'établissement, les volumes DNS ou motifs de tunnellisation inhabituels, les échecs répétés du Captive Portal, les destinations sortantes inattendues et les activités suspectes de credential stuffing ciblant le service d'intégration. Le filtrage et la limitation du débit peuvent réduire les abus, mais ils ne remplaceront pas l'analyse des signaux d'alerte.
Les correctifs du micrologiciel des points d'accès et du contrôleur sans fil sont importants, même sur un SSID invité. Un réseau invité peut être isolé des systèmes internes alors que l'équipement qui applique cette isolation reste vulnérable. Déployez les mises à jour sur un site pilote représentatif, confirmez la politique invité après le redémarrage, puis enregistrez la version et la procédure de retour arrière.
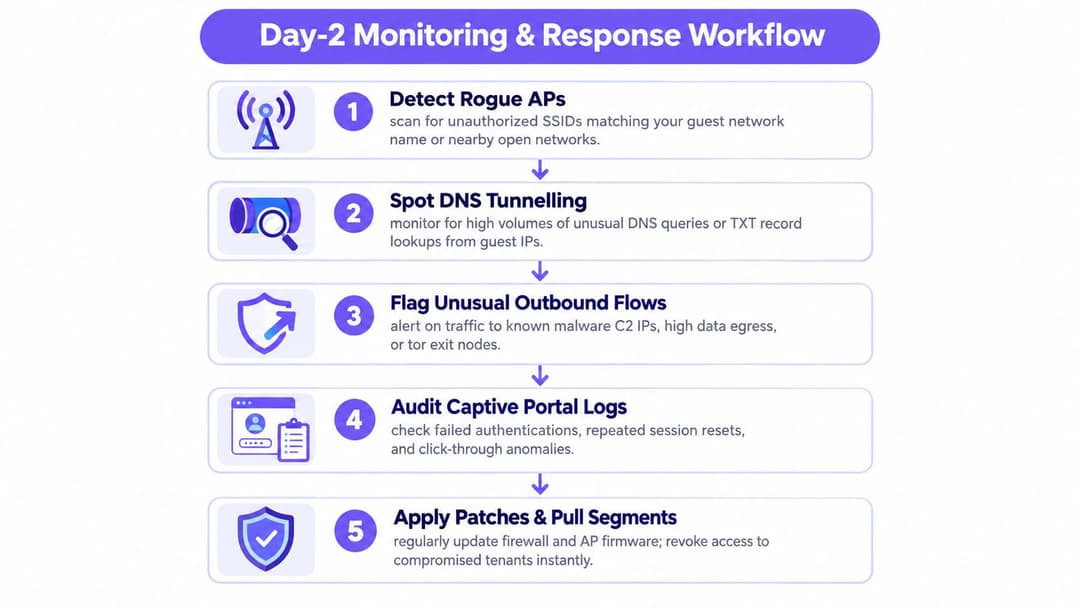
Lorsqu'un incident est suspecté, préservez les preuves avant d'effectuer des modifications perturbatrices.
- Identifier : Confirmez le SSID concerné, les sites, les points d'accès, le contrôleur, la passerelle, le service d'identité et la fenêtre temporelle.
- Contenir : Désactivez le SSID concerné si nécessaire, révoquez les certificats ou les coupons, bloquez les destinations malveillantes et isolez les équipements compromis.
- Communiquer : Informez le personnel de l'établissement des changements, mettez à jour la signalisation ou une page d'état, et impliquez les équipes juridiques ou de conformité si des données de visiteurs identifiables ont été collectées.
- Analyser : Déterminez si la défaillance provient de la radio, du VLAN, du pare-feu, du portail, du plan de gestion ou du stockage des données.
- Améliorer : Corrigez le contrôle, testez-le depuis un appareil invité et mettez à jour le guide de procédure.
Un SSID invité est un service doté d'un cycle de vie. La configuration n'est que la première étape.
Une liste de contrôle pratique pour renforcer la sécurité de votre site
Parcourez la liste de contrôle avec des preuves, pas des hypothèses. Une capture d'écran d'un paramètre de contrôleur prouve que le paramètre existe. Un test à partir d'un véritable appareil invité prouve que la politique fonctionne sur les couches sans fil, de commutation, de routage et de pare-feu.
Contrôles réseau
- Sélectionnez WPA3 lorsque cela est pris en charge. Conservez WPA2 avec AES uniquement là où les clients plus anciens l'exigent, et utilisez une PSK longue et générée de manière aléatoire si un modèle partagé reste nécessaire.
- Créez un VLAN invité dédié. Attribuez-lui sa propre plage DHCP et supprimez toutes les routes vers les réseaux d'entreprise, de paiement, d'IoT et de gestion.
- Activez l'isolation des clients. Vérifiez qu'un appareil invité ne peut pas en découvrir un autre ni s'y connecter.
- Restreignez le trafic sortant. Appliquez des règles dynamiques (stateful) qui autorisent le trafic web et DNS sortant nécessaire tout en bloquant les protocoles et destinations indésirables.
- Protégez le DNS. Utilisez un filtrage adapté à l'établissement et générez des alertes en cas de comportement de requête inhabituel.
- Sécurisez le portail. Diffusez la page de connexion (splash page) et tous les formulaires via HTTPS avec un certificat valide. Ne collectez que les informations liées à un objectif défini.
Gouvernance des identités et des données
- Remplacez l'accès partagé lorsque c'est possible. Utilisez des codes d'accès, des identifiants par utilisateur, RADIUS ou une authentification cloud lorsque l'établissement a besoin de traçabilité.
- Renouvelez les PSK partagées selon un calendrier documenté. Une rotation trimestrielle est un objectif opérationnel utile pour certains établissements, mais elle n'annule pas une clé qui a déjà été divulguée. Dans la mesure du possible, remplacez la PSK par des accès individuels.
- Définissez le profil des visiteurs. Décidez si l'établissement a besoin d'une adresse e-mail, d'un numéro de téléphone, d'un identifiant d'appareil ou uniquement de l'acceptation des conditions d'utilisation.
- Limitez l'accès administratif. Exigez la MFA pour les administrateurs de la plateforme et séparez les autorisations de rapports opérationnels de l'exportation de données en masse.
- Rédigez une règle de conservation. Indiquez la durée de conservation des informations de contact et de session, qui peut y accéder et comment sont traitées les demandes de suppression.
Opérations de jour 2
- Centralisez les journaux (logs). Transférez les événements du contrôleur, du pare-feu, du DHCP et de l'authentification vers un espace de stockage protégé.
- Mettez à jour l'infrastructure. Maintenez le micrologiciel des points d'accès et du contrôleur dans la période de support du fournisseur, et testez l'application des règles après chaque mise à jour.
- Testez la procédure d'arrêt. Documentez qui peut désactiver l'SSID, révoquer les identités actives, bloquer des destinations et communiquer en cas de panne.
- Effectuez un test d'accès. Depuis un appareil invité, testez les services internes, les autres appareils connectés, l'interface de gestion du routeur, le filtrage DNS et le TLS du portail.
- Révisez la configuration après tout changement. L'installation de nouveaux commutateurs, systèmes de paiement, caméras, locataires ou champs de portail peut invalider les configurations précédentes.
| Type d'établissement | Authentification recommandée | Pourquoi c'est adapté | Inconvénient |
|---|---|---|---|
| Café | PSK partagée avec rotation contrôlée, ou portail simple lorsque c'est approprié | Un accès sans friction convient aux visites courtes | La clé peut être divulguée et l'assurance de l'identité reste limitée |
| Hôtel | Tickets d'accès (vouchers) pour les chambres, avec Passpoint pour les visiteurs réguliers | Prend en charge l'accès limité dans le temps et les clients récurrents | Nécessite plus de coordination opérationnelle et de support pour les appareils |
| Clinique | 802.1X avec certificats d'appareil pour les utilisateurs managés, accès invité strictement isolé pour les visiteurs | Sépare l'identité des environnements sensibles | Le cycle de vie et le support des certificats nécessitent de la rigueur |
| École | Tickets d'accès (vouchers) ou accès basé sur l'identité managée | L'accès peut s'adapter aux élèves, au personnel, aux visiteurs ou aux événements | Les différents groupes d'utilisateurs nécessitent des politiques et des contrôles de sécurité distincts |
| Espace de coworking | Tickets d'accès (vouchers) par utilisateur ou 802.1X, avec contrôle de la bande passante | Les membres ont besoin de responsabilisation et d'un service prévisible | L'intégration et le départ des utilisateurs deviennent des tâches administratives récurrentes |
Foire aux questions sur la sécurisation du WiFi invité
La rotation mensuelle d'une clé prépartagée (PSK) est-elle suffisante ?
Généralement non. La rotation limite la durée de vie d'un identifiant, mais elle ne vous indique pas quel visiteur l'a utilisé et n'empêchera pas une capture d'écran de circuler avant le prochain changement. Si l'établissement exige une traçabilité, passez plutôt à des coupons, des identifiants par utilisateur ou à un accès basé sur des certificats au lieu de compter sur des changements de mot de passe plus fréquents.
Les limites de bande passante stoppent-elles les abus ?
Ils contrôlent la consommation, pas l'intention. Une limite par utilisateur peut empêcher un seul invité de saturer la connexion, tandis que la QoS peut prioriser le trafic professionnel critique par rapport au trafic invité. Aucun de ces contrôles ne bloque le phishing, les activités DNS malveillantes, le vol d'identifiants ou les tentatives d'accès aux systèmes internes.
Le site est-il responsable si un invité télécharge du contenu illégal ?
La réponse dépend des faits, des contrats, de la législation applicable et des registres conservés par l'établissement. Un opérateur avisé maintient une charte d'utilisation acceptable documentée, conserve les journaux de connexion et d'authentification pertinents, restreint le trafic abusif lorsque cela est justifié et sollicite l'avis de ses équipes juridiques et de protection de la vie privée plutôt que de promettre l'immunité.
Que doit-il se passer dans les 60 premières minutes suivant une suspicion de violation ?
Conservez les journaux des points d'accès, du contrôleur, du pare-feu, du RADIUS, du Captive Portal et du DHCP avant d'effacer ou de reconstruire quoi que ce soit. Identifiez le site concerné et la plage horaire, restreignez l'SSID ou révoquez les identités si le confinement l'exige, faites une capture instantanée des baux et de la piste d'authentification concernés, et enregistrez chaque action. Ne détruisez pas les preuves en essayant de rendre le tableau de bord propre.
Un Captive Portal sécurise-t-il le WiFi ?
Non. Il gère l'accès et peut prendre en charge le recueil du consentement ou de l'identité, mais il ne remplace pas le chiffrement WPA2 ou WPA3, l'isolation VLAN, l'isolation des clients, les politiques de pare-feu, l'application de correctifs ou la gouvernance des données. Traitez le portail comme un composant unique de l'architecture, et sécurisez l'équipement ainsi que la base de données qui se trouvent derrière.
Purple fournit une authentification par Captive Portal, un accès basé sur l'identité, la prise en charge de Passpoint et d'OpenRoaming, ainsi que des contrôles réseau tels que l'isolation des invités basée sur le VLAN et l'iPSK pour les environnements qui exigent plus qu'un simple mot de passe partagé. Découvrez comment Purple peut s'adapter aux exigences de votre établissement en matière de WiFi invité, d'identité et de gouvernance des données des visiteurs.