

La maggior parte dei leader sente parlare di wi fi assistant e pensa alle impostazioni di un telefono. È una visione troppo limitata.
L'opportunità più grande non è che il tuo smartphone decida quando passare ai dati mobili. È che la tua rete decida come riconoscere le persone e i dispositivi in modo sicuro, ammetterli senza attriti e mantenere tale esperienza coerente tra edifici, marchi e visite. Per un CIO, questo cambiamento è fondamentale perché trasforma il WiFi da una semplice utility in uno strato di identità e servizio.
Che cos'è esattamente un assistente WiFi
Il significato consumer che la maggior parte delle persone conosce
Sui dispositivi Apple, WiFi Assist significa qualcosa di molto specifico. È stato introdotto in iOS 9 e sposta automaticamente un dispositivo sulla rete cellulare quando il WiFi è debole o instabile. L'esempio fornito da Apple ha mostrato che in cinque mesi ha consumato 55.1 MB su un piano mensile da 15 GB, che Apple descrive come un aumento dello 0.37% del consumo di dati mensile, quindi per la maggior parte degli utenti l'uso di dati aggiuntivi è minimo, come spiegato nella nota di supporto WiFi Assist di Apple.
Questa funzione è utile. Nasconde un WiFi scadente spostando l'utente su un altro percorso. Se stai camminando in un aeroporto o sei seduto in un bar con un WiFi per gli ospiti sovraccarico, il tuo telefono continua a funzionare e non devi pensarci.
Ma questo non risolve il problema di rete sottostante. Al contrario, lo aggira.
Il significato enterprise che conta di più
In contesti aziendali, un assistente WiFi dovrebbe significare qualcosa di molto più performante. Non un semplice selettore nascosto nelle impostazioni, ma un livello di esperienza di rete che gestisce rilevamento, autenticazione, criteri di accesso e roaming con un impegno minimo da parte dell'utente.
La differenza pratica è semplice:
- Il WiFi Assist consumer protegge una singola sessione utente su un singolo dispositivo.
- L'assistente WiFi enterprise definisce il modo in cui il personale, gli ospiti, gli appaltatori e i dispositivi accedono online all'interno dell'organizzazione.
- Il fallback consumer si affida alla copertura cellulare e al piano dati dell'utente.
- L'onboarding enterprise si basa su identità affidabili, policy e una progettazione wireless sicura.
Regola pratica: se il tuo "assistente" si limita a cambiare rete, è una funzione di comodità. Se riconosce l'identità e concede l'accesso corretto in modo automatico, è una funzionalità aziendale.
Perché la distinzione è importante per un CIO
Un hotel, un ospedale, un rivenditore o un campus non ottengono valore strategico da un telefono che si disconnette da una cattiva connessione WiFi. Ottengono valore eliminando l'attrito di connessione su scala globale.
Ciò significa meno tempo perso a inserire password condivise, meno errori dei Captive Portal, una separazione più netta tra l'accesso degli ospiti e quello del personale e un controllo nettamente superiore su chi è presente in rete. Significa anche che la rete può trasformarsi in una fonte di informazioni operative di prima parte, anziché essere un semplice canale di accesso a internet.
Ecco perché il concetto va riformulato. La versione consumer è reale, ma limitata. La moderna versione enterprise è costruita attorno all'accesso passwordless, alla sicurezza basata su certificati e a framework di roaming come Passpoint e OpenRoaming. È questo l'assistente WiFi di cui vale la pena parlare nel 2026.
Il vecchio metodo contro il nuovo tappeto di benvenuto
La maggior parte delle organizzazioni accoglie ancora gli utenti sul WiFi nel vecchio modo. È familiare, ed è macchinoso.
Un ospite arriva, apre le impostazioni, cerca l'SSID, si connette a una rete aperta, attende un captive portal, compila un modulo, accetta i termini, magari chiede la password a un membro dello staff, e poi ripete la procedura nella sede successiva. Il personale ha spesso un problema diverso. Conserva credenziali condivise, salva password obsolete sui dispositivi o chiama il service desk quando i certificati e i profili non sono gestiti correttamente.
L'alternativa moderna assomiglia meno a un login e più al varcare la soglia di una porta fidata.
Cosa sperimenta effettivamente l'utente
Con un moderno assistente WiFi, l'obiettivo non è rendere il portale più attraente. L'obiettivo è rimuovere del tutto il portale dal percorso critico. Una volta registrato un dispositivo con le corrette impostazioni di identità e attendibilità, questo è in grado di rilevare la rete e connettersi in modo automatico.
Questo trasforma l'intera percezione dell'esperienza d'uso. Gli ostacoli svaniscono. Il personale non deve interrompere le proprie attività per riconnettersi. Gli ospiti non rimangono bloccati davanti a una splash page che si carica con difficoltà. I team della reception smettono di fungere da supporto di rete non ufficiale.
| Metodo di connessione | Esperienza utente | Sicurezza | Carico operativo |
|---|---|---|---|
| WiFi ospiti legacy con Captive Portal | L'utente seleziona l'SSID, attende il reindirizzamento, inserisce i dati e spesso ripete la procedura a ogni visita | Spesso più debole nei fatti perché l'accesso si basa su onboarding aperto, credenziali condivise o controlli di identità limitati | Alto. Il personale risponde alle domande sulla connessione, i portali richiedono manutenzione e i team di supporto gestiscono i problemi di accesso ripetuti |
| WiFi con password condivisa | Veloce all'inizio, ma le password si diffondono, scadono in modo problematico e creano confusione quando vengono cambiate | Poco adatta agli ambienti moderni perché la credenziale è condivisa anziché legata a una persona o a un dispositivo | Alto. La rotazione delle password crea disagi e l'offboarding è drastico |
| WiFi Assistant senza password con identità fidata | Il dispositivo si connette automaticamente dopo la registrazione, con pochissima o nessuna azione da parte dell'utente nelle visite successive | Più forte perché l'accesso è legato a un'identità verificata e alla fiducia nel dispositivo anziché a una password ampiamente nota | Minore. L'onboarding e la revoca sono più controllati e le richieste di supporto diminuiscono |
Il vecchio WiFi per gli ospiti chiede agli utenti di dimostrare di avere diritto all'accesso ogni singola volta. Il WiFi moderno chiede alla rete di ricordare correttamente gli utenti fidati.
Perché il vecchio modello persiste
Persiste perché è facile da capire. I Captive Portal sembrano visibili e controllabili. Le password condivise sembrano semplici. Ma entrambi gli approcci spostano la complessità a valle.
Il costo nascosto ricade sulle reception, sui team IT e sugli utenti finali che desiderano solo che la connettività funzioni. In pratica, il nuovo modello di accoglienza è migliore perché tratta il WiFi come un servizio di gestione dell'identità, non come un rito di accesso.
Come funzionano gli assistenti WiFi passwordless
Il modo più semplice per comprenderlo è pensare a un passaporto digitale.
Un utente si registra una sola volta. Il suo dispositivo riceve una credenziale fidata. Quando quella persona entra in una sede aderente, la rete verifica la credenziale nello stesso modo in cui il controllo di frontiera verifica un passaporto. Se l'identità è valida e la policy è appropriata, l'accesso viene concesso automaticamente. Nessuna password condivisa. Nessun reindirizzamento al Captive Portal. Nessun "si prega di chiedere alla reception".
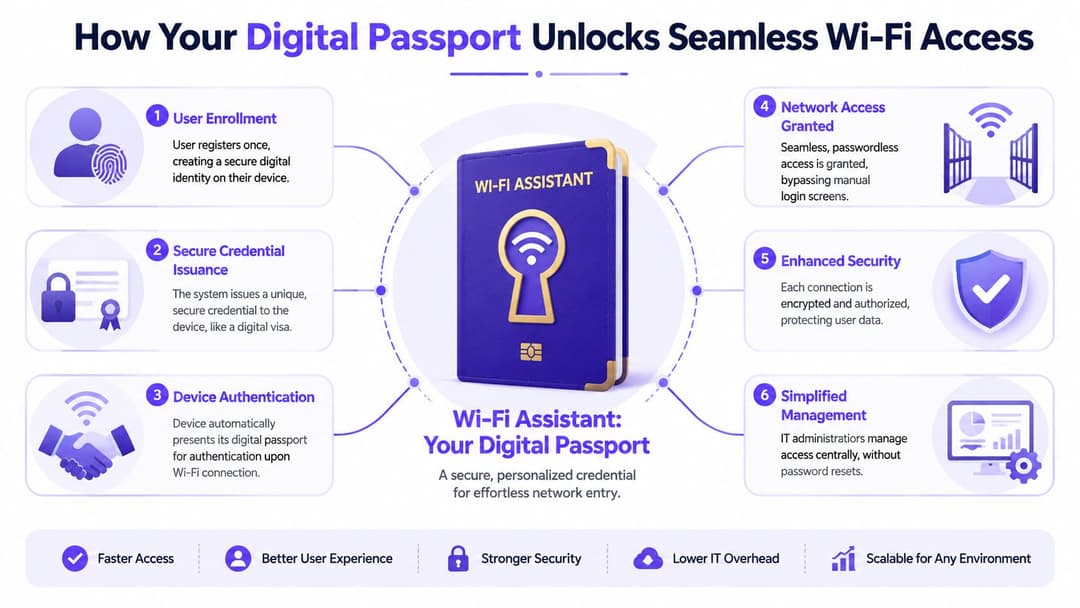
Per un esempio pratico di questo modello in uso, consulta passwordless WiFi access.
Passpoint gestisce il rilevamento
Passpoint aiuta i dispositivi a riconoscere che una rete è affidabile e ad accedervi automaticamente. Invece di costringere l'utente a scorrere un elenco di nomi di reti wireless per indovinare quella corretta, il dispositivo può identificare un servizio compatibile e connettersi in modo più controllato.
Questo è importante perché la selezione manuale dell'SSID è un problema più grande di quanto molti team ammettano. Gli utenti scelgono la rete sbagliata. Si collegano a reti ospiti deboli invece che all'accesso sicuro per il personale. Ignorano le richieste. Ogni passaggio manuale crea spazio per ritardi o errori.
Passpoint riduce questo carico decisionale. Di fatto, la rete dice: "So a chi devi connetterti e so come farlo in sicurezza".
OpenRoaming estende la fiducia tra le sedi
OpenRoaming spinge oltre questo concetto consentendo ai provider di identità attendibili e alle reti partecipanti di riconoscersi a vicenda. Se Passpoint è il meccanismo che aiuta il dispositivo a rilevare e ad accedere alla rete, OpenRoaming è l'accordo di roaming che agisce dietro le quinte.
L'analogia con l'aeroporto si adatta bene qui. Il passaporto viene rilasciato da un'autorità, ma molti paesi accettano di riconoscerlo. Allo stesso modo, un utente può registrarsi una sola volta e poi spostarsi tra le sedi partecipanti senza dover ripetere la registrazione completa ogni volta.
Questo è fondamentale per catene alberghiere, portafogli immobiliari a uso misto, strutture sanitarie, hub di trasporto e catene di vendita al dettaglio. Il valore non sta solo nella praticità. È la coerenza. L'esperienza dell'utente rimane lineare anche al variare dell'ambiente fisico.
I certificati forniscono il livello di fiducia
L'ancora di sicurezza è l'autenticazione basata su certificati, spesso implementata con metodi come EAP-TLS. Per i non specialisti, la descrizione più semplice è che il dispositivo possiede una prova crittografica dell'identità anziché una credenziale memorizzata.
Le password equivalgono a distribuire la stessa chiave a molte persone. I certificati assomigliano più all'emissione di un badge univoco e verificabile per ciascun dispositivo approvato.
- Le password condivise si diffondono ben oltre il pubblico previsto.
- I certificati rimangono specifici per il dispositivo, il che rende la revoca più pulita.
- Le decisioni di accesso diventano granulari perché l'IT può legare la policy all'identità e allo stato del dispositivo.
- L'esperienza utente migliora perché le persone non devono reinserire continuamente le credenziali.
Un buon wi fi assistant non si limita a connettere le persone più velocemente. Rende il modello di attendibilità della rete meno fragile.
Cosa notano gli utenti e cosa no
Gli utenti notano che il WiFi "funziona e basta". Si spostano tra sedi, piani o reparti rimanendo connessi con molte meno interruzioni.
Ciò di cui non si accorgono è la parte più importante. I controlli di identità, l'applicazione delle policy, la crittografia e le decisioni di roaming avvengono silenziosamente in background. È esattamente così che dovrebbe essere. La migliore assistenza di rete è quasi invisibile.
Sbloccare vantaggi operativi e di sicurezza chiave
Il business case diventa più solido una volta che si smette di valutare questa soluzione come una funzionalità di comodità e si inizia a trattarla come un'infrastruttura del piano di controllo.
Vantaggi di sicurezza realmente utilizzabili
Le password condivise creano un problema permanente di governance. Vengono copiate nelle app di note, scritte sulle lavagne, riutilizzate dopo i cambi di ruolo e consegnate a terzi per pura comodità. Una volta che ciò accade, il tuo modello di accesso si basa solo sulla speranza.
Un assistente WiFi senza password cambia questo scenario. L'accesso può essere associato a una persona, a un dispositivo o a entrambi. Se un dipendente lascia l'azienda, cambia ruolo o smarrisce un dispositivo, il reparto IT può revocare l'accesso in modo mirato, evitando di dover cambiare un'unica chiave condivisa con conseguente disservizio per tutti.
I team di sicurezza beneficiano inoltre di un allineamento più chiaro con l'approccio Zero Trust:
- L'identità viene prima di tutto, rispetto al semplice possesso di una password.
- La policy può variare in base al gruppo di utenti, come personale, ospiti, appaltatori e dispositivi non gestiti.
- La crittografia può essere applicata fin dall'inizio della sessione, anziché essere aggiunta dopo un'esperienza di connessione aperta.
- La verificabilità migliora perché l'accesso è collegato a credenziali gestite invece che a segreti condivisi.
Per una panoramica più ampia dei controlli coinvolti, questa guida alle reti wireless sicure è utile.
Guadagni operativi che si manifestano rapidamente
Dal punto di vista operativo, il vantaggio è ancora più semplice da spiegare a un CIO. Meno persone riscontrano problemi di connessione. Meno persone chiamano per chiedere aiuto. Meno personale di prima linea si trasforma in tecnici di supporto non ufficiali.
Il vantaggio si moltiplica quando si aggiunge il supporto assistito dall'IA. Secondo l'analisi di Enxoo sull'assistenza self-service tramite assistente WiFi con IA, i sistemi di assistente WiFi con IA di livello enterprise possono automatizzare il 60 - 70% della diagnostica di connettività ordinaria, riducendo il tempo medio di risoluzione e i costi dei call center, identificando al contempo opportunità di upsell che aumentano l'ARPU.
Questo non significa che ogni organizzazione abbia bisogno di un chatbot fin dal primo giorno. Significa che l'architettura moderna crea una base in cui diagnostica, policy e contesto del cliente possono collaborare.
Cosa funziona e cosa no
Ciò che funziona è rimuovere le attività ripetitive dal percorso dell'utente. Flussi di registrazione automatica, un'integrazione pulita dell'identità e una sensata segmentazione basata sui ruoli riducono naturalmente il carico di supporto.
Ciò che non funziona è prendere un Captive Portal legacy e camuffarlo da modernizzazione. Se gli utenti devono ancora ricordare una password, autenticarsi continuamente o chiamare il personale per connettersi, l'organizzazione non ha cambiato il modello. Ha solo ridipinto la pagina di accesso.
Guida all'implementazione e all'integrazione enterprise
Un buon deployment inizia con l'identità, non con gli access point.
Troppi progetti iniziano con una discussione sul rinnovo dell'hardware, anche quando il problema principale risiede nella registrazione, nei criteri e nella gestione del ciclo di vita. Se non si stabilisce chi deve connettersi, come viene definita l'attendibilità e come viene revocato l'accesso, l'uso di apparati radio più recenti non sarà d'aiuto.
Per un riferimento orientato all'implementazione, questa guida alla configurazione del WiFi passwordless è un buon punto di partenza per confrontare i diversi approcci.
Iniziare con le fonti di identità
La maggior parte delle aziende dispone già del livello di identità necessario. Il compito pratico consiste nel collegare i criteri WiFi a sistemi come Microsoft Entra ID, Google Workspace o Okta, per poi decidere quali gruppi di utenti associare a determinati privilegi di rete.
Un rollout lineare di solito segue questo schema:
- Definire prima i gruppi di utenti. Separare il personale, gli ospiti, i contrattisti e i dispositivi non gestiti prima di intervenire sugli SSID.
- Scegliere il percorso di registrazione. Il personale può utilizzare l'accesso supportato dalla directory e il provisioning dei dispositivi. Gli ospiti possono utilizzare un flusso di registrazione unico che installa un profilo attendibile.
- Impostare le regole di revoca fin da subito. L'offboarding dovrebbe essere automatico quando l'identità cambia a monte.
- Decidere dove collocare i dispositivi legacy. Alcuni dispositivi IoT ed endpoint specializzati richiedono ancora una gestione alternativa.
Gestire l'hardware come una decisione di overlay
In molti ambienti, le moderne funzionalità di assistente WiFi si sovrappongono all'infrastruttura wireless aziendale esistente anziché sostituirla del tutto. Ecco perché le organizzazioni che utilizzano piattaforme di Meraki, Aruba, Ruckus, Mist o UniFi possono spesso modernizzare l'esperienza di accesso senza dover riprogettare l'intera proprietà in un'unica soluzione.
Un'opzione in questa categoria è Purple, che offre autenticazione passwordless, accesso basato sull'identità e integrazioni per i percorsi di ospiti e personale all'interno degli ambienti di rete supportati. Questo è fondamentale se si ha la necessità di connettere l'esperienza degli ospiti, l'autenticazione e la reportistica in un unico modello operativo.
Le implementazioni più efficaci evitano la logica del "sostituisci tutto". Migliorano prima la gestione dell'identità, poi espandono la copertura e le policy in più fasi.
Implementare in modo graduale, non con un big bang
Un'implementazione graduale è solitamente più sicura rispetto alla migrazione di tutti i siti contemporaneamente.
Inizia con un gruppo limitato, come il personale della sede centrale, una singola struttura alberghiera o un singolo reparto ospedaliero. Osserva dove la registrazione si blocca, dove gli utenti hanno bisogno di guida e dove i dispositivi legacy smentiscono le previsioni. Poi amplia la portata.
I punti di controllo utili includono:
- Avviare un progetto pilota con un solo pubblico di destinazione prima di aggiungere più profili utente.
- Mantenere distinte le policy per gli ospiti e per il personale anche se condividono l'infrastruttura sottostante.
- Comunicare chiaramente il cambiamento agli utenti in modo che sappiano perché le vecchie password non sono più valide.
- Misurare i trend di supporto durante il rollout per intercettare tempestivamente eventuali attriti.
La componente tecnologica è importante, ma il modello operativo conta di più. Quando identità, policy e comunicazioni sono allineate, l'implementazione risulta controllata anziché dirompente.
Casi d'uso reali e dimostrazione del ROI
Un moderno wi fi assistant si dimostra utile nel movimento quotidiano, non all'interno di una presentazione di diapositive.
Esempi per hospitality, retail e ambienti di lavoro
Nel settore dell'ospitalità, il vantaggio è evidente. Un ospite che ritorna non dovrebbe registrarsi di nuovo ogni volta che entra in una struttura dello stesso brand. Quando la rete riconosce il dispositivo e si connette in modo sicuro, il soggiorno risulta più piacevole. Il WiFi smette di essere un ostacolo e diventa parte dell'accoglienza.
Nel settore retail, lo scenario si amplia. L'accesso sicuro basato sull'identità può coesistere con strumenti di analytics che aiutano i gestori a comprendere i modelli di movimento, la frequenza delle visite e il coinvolgimento in loco. Questo è uno dei motivi per cui si prevede che il mercato dei WiFi analytics crescerà da 16,68 miliardi di dollari nel 2024 a 90,03 miliardi di dollari entro il 2033, spinto dalla domanda aziendale di informazioni sul comportamento dei clienti e di efficienza operativa.
Nei luoghi di lavoro, il roaming è l'eroe silenzioso. Il personale si sposta tra piani, edifici o campus senza dover combattere con le credenziali. L'aumento della produttività deriva solitamente da un minor numero di interruzioni, da un controllo degli accessi più pulito e da una riduzione delle richieste di assistenza, piuttosto che da funzionalità visive d'impatto.
Un'aspettativa simile esiste ormai negli ambienti di lavoro flessibili. Se si osserva il modo in care i viaggiatori e i lavoratori da remoto scelgono gli spazi, questa panoramica sul coworking guidato dalla community a Funchal ci ricorda utilmente che una connettività affidabile e senza attriti è diventata parte del prodotto, non solo dell'infrastruttura.
Come dimostrare il ROI senza congetture
Le discussioni sul ROI più solide utilizzano prove operative di cui il CIO già si fida.
Esaminare indicatori quali:
- Carico sul supporto. I ticket relativi alla connessione e le richieste alla reception stanno diminuendo?
- Continuità per l'utente. Gli ospiti abituali e il personale riescono a connettersi online con meno interruzioni?
- Livello di sicurezza. L'organizzazione ha ridotto la dipendenza da password condivise e dalla distribuzione manuale delle credenziali?
- Insight commerciali. I dati di prima parte derivati dal WiFi stanno aiutando i team di marketing, operations o pianificazione degli spazi ad agire con maggiore sicurezza?
Se la rete fornisce solo l'accesso, è un centro di costo. Se fornisce un accesso sicuro e dati operativi utili, inizia a comportarsi come una risorsa.
Una nota per la sanità e i patrimoni distribuiti
La sanità è un caso particolarmente interessante perché il valore va ben oltre l'accesso degli ospiti e dei pazienti. I Trust e gli operatori multi-sito hanno spesso bisogno di un supporto migliore per la mobilità del personale, la gestione dei dispositivi e l'autenticazione sicura in edifici storici e proprietà miste. Lo stesso vale per i siti regionali con infrastrutture disomogenee, dove un modello di fiducia più semplice e gestito centralmente può eliminare molta complessità locale.
Spesso è proprio qui che il ROI diventa più facile da difendere. Non in termini astratti di "innovazione", ma attraverso flussi di lavoro più fluidi, meno problemi di accesso e un controllo ottimizzato all'interno di un ambiente frammentato.
Il futuro della connettività è senza sforzo
Il modo più utile di considerare un wi fi assistant non è come una comodità per il dispositivo mobile, ma come un livello operativo invisibile per l'accesso moderno.
Le organizzazioni che avranno la meglio non saranno quelle con i Captive Portal più accattivanti. Saranno quelle che renderanno la connettività automatica, sicura e coerente in ogni sede e per ogni visita successiva. Ciò richiede una progettazione basata sull'identità, un rapporto di fiducia passwordless e accordi di roaming che funzionino oltre i confini di un singolo edificio.
Per i CIO, è questo il vero cambiamento. Il WiFi smette di essere qualcosa con cui gli utenti devono combattere e diventa un elemento orchestrato al meglio dall'organizzazione. Il personale mantiene la massima produttività. Gli ospiti non notano nemmeno il processo di connessione. I team di sicurezza ottengono un controllo più pulito. I team operativi dedicano meno tempo a risolvere attriti evitabili.
Il futuro della connettività non è più rumoroso. È più silenzioso. Funziona in background ed è proprio per questo che gli utenti lo apprezzano.
Se stai valutando come passare dai Captive Portal e dalle password condivise a un accesso senza password basato sull'identità, vale la pena valutare Purple come parte della tua selezione. La piattaforma si concentra sull'autenticazione sicura di ospiti e personale, sull'accesso abilitato al roaming e sui dati operativi di cui i team hanno bisogno per dimostrare il ritorno sull'investimento.



