
La tua rete probabilmente non è stata progettata per il modo in cui l'azienda opera oggi.
Fino a pochi anni fa, la maggior parte del traffico rimaneva all'interno del perimetro aziendale. Oggi non è più così. Gli ospiti degli hotel si aspettano un WiFi senza interruzioni, i punti vendita al dettaglio dipendono da PoS e analisi basati su cloud e i team clinici hanno bisogno di un accesso affidabile a sistemi che non possono permettersi interruzioni. Allo stesso tempo, i team IT sono sotto pressione per ridurre la spesa per i vettori, migliorare la resilienza e stringere il controllo degli accessi.
Ecco perché la decisione tra sd wan e mpls è così importante. Non si tratta di un mero confronto di funzionalità per specialisti di rete. È una scelta di modello operativo che influisce sulle prestazioni delle applicazioni, sui rollout delle filiali, sulla postura di conformità e sulla rapidità con cui l'azienda può aprire, acquisire o riconfigurare i siti.
Il bivio della rete moderna
Per molto tempo, l'MPLS è stata la risposta più sicura. È diventata il gold standard per le WAN aziendali nei primi anni 2000, dopo essere stata sviluppata alla fine degli anni '90, e ha dominato le WAN aziendali per circa due decenni perché garantiva tempi di attività e prestazioni costanti per le applicazioni critiche, come descritto nell'analisi di Pure IP sull'evoluzione di MPLS e SD-WAN. Questa evoluzione storica è importante perché molte organizzazioni utilizzano ancora progetti WAN basati su tali presupposti.
Il problema è che tali presupposti sono cambiati.
Piattaforme cloud, SaaS, team distribuiti, servizi per gli ospiti, flussi di lavoro mobili e operazioni ad alta densità di filiali hanno allontanato i modelli di traffico dal vecchio schema hub-and-spoke. L'MPLS non è stato progettato per un mondo in cui gli utenti si trovano in un luogo, le applicazioni risiedono altrove e i clienti si aspettano servizi digitali all'edge.
SD-WAN è nata perché le aziende avevano bisogno di una WAN in grado di adattarsi più rapidamente rispetto ai cicli di provisioning dei carrier. Ha offerto ai team IT un modo per utilizzare diversi tipi di trasporto, instradare il traffico in modo intelligente e smettere di trattare ogni applicazione come se appartenesse alla stessa corsia.
L'MPLS ha risolto il problema aziendale della sua epoca. L'SD-WAN risolve il problema della distribuzione nel cloud che la maggior parte delle aziende si trova ad affrontare oggi.
Questo non significa che l'MPLS sia obsoleto. Significa che l'inquadramento binario è solitamente sbagliato. Nei contesti reali, in particolare nei settori dell'ospitalità, del retail, della sanità e delle operazioni multi-sito, la domanda corretta non è "Quale dei due vince?", bensì "Quale traffico merita prestazioni deterministiche e quale beneficia maggiormente della flessibilità e di un trasporto a costi inferiori?"
Questo è il bivio di fronte al quale si trova oggi la maggior parte dei CTO.
Comprendere le architetture fondamentali
A livello generale, MPLS e SD-WAN risolvono aspetti diversi del problema WAN.
Che cos'è effettivamente MPLS
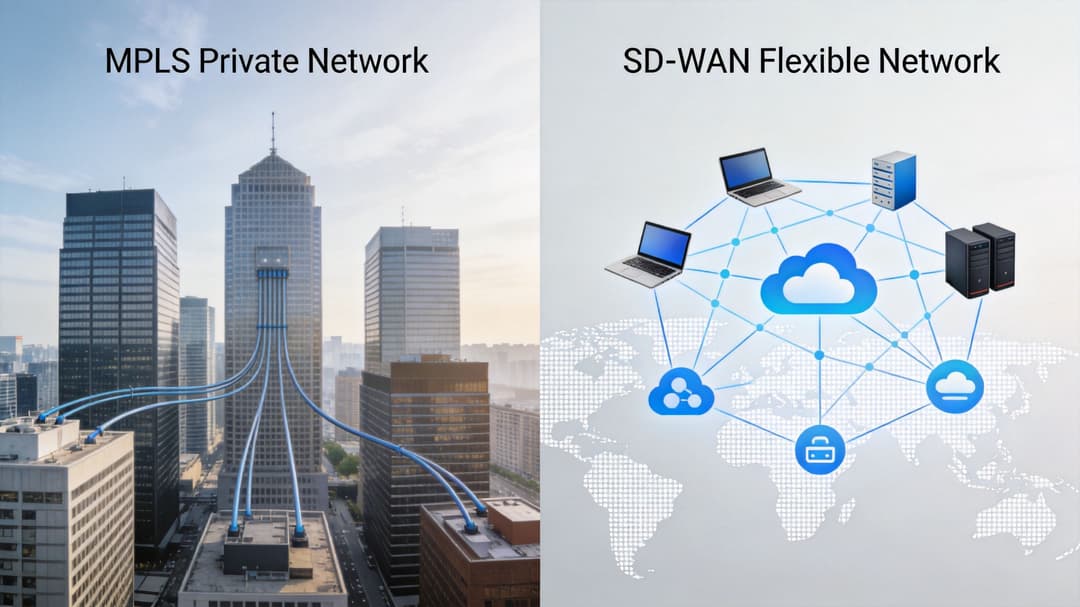
Pensate a MPLS come a un'autostrada privata gestita dall'operatore. Il traffico si muove lungo percorsi predefiniti e il provider controlla come i pacchetti vengono prioritizzati all'interno di quella rete. Ecco perché MPLS ha una reputazione così solida negli ambienti in cui la prevedibilità conta più della flessibilità.
In pratica, MPLS è gestito dal carrier, guidato da policy e strutturato per garantire affidabilità. Se avete bisogno di connettività filiale - data center per sistemi critici, offre un percorso controllato e un modello di servizio che la maggior parte dei leader IT comprende bene.
Il compromesso risiede nel controllo e nella velocità di cambiamento. Se l'azienda aggiunge sedi, modifica i pattern applicativi o necessita di priorità differenti, il vostro team finisce spesso per dipendere dalle tempistiche e dal modello operativo del provider.
Che cos'è effettivamente la SD-WAN
L'SD-WAN è un overlay software posizionato sopra uno o più trasporti underlay. Tali underlay possono includere banda larga, LTE o persino la stessa rete MPLS. Il cambiamento fondamentale consiste nello spostamento dell'intelligenza nel software, dove le policy sul traffico possono essere gestite a livello centrale e regolate in base alle esigenze delle applicazioni e alle reali condizioni della rete.
Un modello mentale utile è quello della navigazione satellitare piuttosto che di un percorso fisso. Invece di presupporre un unico percorso migliore, SD-WAN valuta costantemente i collegamenti disponibili e instrada il traffico in base alla policy definita.
Questo rende l'SD-WAN particolarmente interessante per le organizzazioni fortemente basate sul cloud, per le reti di filiali e per le aziende che devono attivare rapidamente nuove sedi senza attendere i tempi di consegna dei circuiti privati.
Dove si sbaglia nel confronto
L'errore più comune è trattare il confronto tra SD-WAN e MPLS come se fossero sostituti diretti in ogni scenario. Non è così.
Uno è un'architettura di trasporto con controllo tramite carrier privato. L'altro è un livello di controllo software in grado di utilizzare diversi tipi di trasporto. In molte implementazioni reali, l'SD-WAN non sostituisce l'MPLS dal primo giorno. Lo orchestra, affiancandolo a collegamenti internet e percorsi di backup mobili.
Un modo più semplice per comprendere il concetto:
- L'MPLS è adatto quando l'azienda apprezza prestazioni stabili e garantite dall'operatore per un insieme definito di flussi critici.
- La SD-WAN è adatta quando l'azienda ha bisogno di agilità, controllo centralizzato delle policy e un migliore allineamento con la connettività cloud e di filiale.
- L'ibrido è adatto quando entrambe le affermazioni sono vere, il che accade molto spesso.
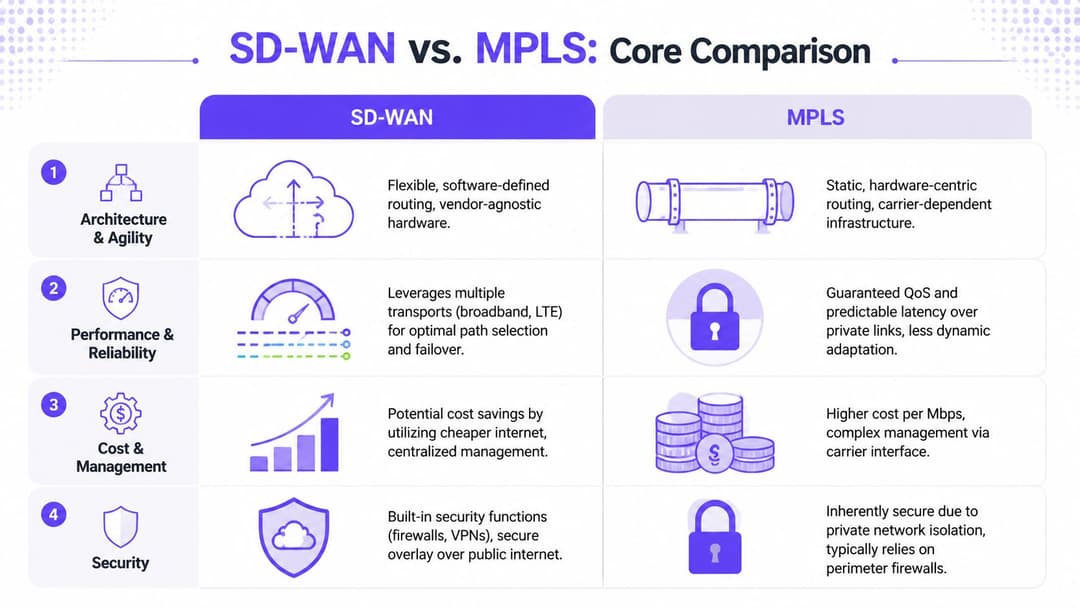
Confronto principale SD-WAN vs MPLS
Un CTO con 300 negozi, cliniche o hotel raramente si trova a scegliere tra due diagrammi lineari. La decisione è se la WAN supporterà applicazioni cloud, servizi per gli ospiti, traffico di pagamento, VoIP e operazioni locali senza trasformare ogni problema di filiale in un ticket per l'operatore o in un'eccezione di sicurezza.
Questo è il quadro pratico per il confronto tra SD-WAN e MPLS.
| Attributo | MPLS (Multi-Protocol Label Switching) | SD-WAN (Software-Defined WAN) |
|---|---|---|
| Architettura | Percorsi WAN privati, gestiti dall'operatore | Overlay software su più trasporti |
| Agilità | Più lenta da modificare, dipendente dal provider | Modifiche alle policy e roll-out delle filiali più rapidi |
| Approccio alle prestazioni | Percorsi deterministici con prioritizzazione fissa | Selezione del percorso in tempo reale basata sulle condizioni del collegamento |
| Integrazione cloud | Meno naturale per l'accesso diretto al cloud | Meglio allineata con il traffico SaaS e internet-first |
| Postura di sicurezza | Isolamento intrinseco dalla rete internet pubblica | Esposizione più ampia, si affida a un design e a controlli solidi |
| Modello di costo | Connettività privata premium | Opzioni di trasporto a costo inferiore, oltre a considerazioni operative e sulla piattaforma |
| Idoneità ottimale | Applicazioni critiche che richiedono un comportamento prevedibile | Sedi distribuite che necessitano di flessibilità e visibilità |
Architettura e agilità
L'MPLS funziona bene in ambienti stabili dove i percorsi delle applicazioni, le priorità delle filiali e le finestre di manutenzione sono prevedibili. Diventa limitante quando l'azienda aggiunge nuovi siti, lancia nuovi servizi cloud o integra acquisizioni che portano con sé provider di accesso misti e connettività locale disomogenea.
L'SD-WAN offre all'azienda un controllo più diretto. I team di rete possono definire le policy a livello centrale, distribuirle in tutta la rete aziendale e regolare la selezione dei percorsi senza dover attendere che un operatore riconfiguri le classi o i circuiti.
Questa differenza emerge rapidamente nelle operazioni rivolte al cliente:
- Le sedi Retail necessitano di un'attivazione rapida, transazioni con carta affidabili e flessibilità sufficiente per separare i sistemi del negozio dall'accesso per ospiti o partner.
- Le strutture ricettive di Hospitality gestiscono un mix complesso di traffico PMS, applicazioni del personale, WiFi per gli ospiti, streaming e sistemi dell'edificio.
- Le filiali e le cliniche di Healthcare hanno bisogno di un accesso prevedibile alle piattaforme cliniche, ma devono anche aggiungere sedi e connessioni di terze parti senza richiedere mesi di riprogettazione della WAN.
Per questo tipo di infrastrutture, i vantaggi pratici dell'SD-WAN per le aziende distribuite contano più delle generiche affermazioni sulla modernizzazione della rete.
Prestazioni e QoS
Le discussioni sulle prestazioni vengono spesso ridotte a una scorciatoia errata. L'MPLS viene considerato l'opzione premium e l'SD-WAN un semplice accesso internet con un marketing migliore. Questo approccio ignora come ciascun modello si comporti effettivamente sotto carico.
L'MPLS è basato su classi di servizio definite e un comportamento di inoltro prevedibile. Se una piattaforma vocale, un flusso di transazioni o un'applicazione da filiale a data center devono rimanere in una classe di priorità nota, l'MPLS offre comunque ai team operativi un ambiente estremamente controllato. Questo è fondamentale in contesti in cui poche applicazioni concentrano la maggior parte del rischio aziendale.
La tecnologia SD-WAN è più efficace quando le condizioni dei collegamenti cambiano e i flussi di traffico sono meno lineari. Può valutare la perdita di pacchetti, il jitter e la latenza lungo i percorsi disponibili e instradare il traffico in base alle policy e allo stato reale dei collegamenti. All'atto pratico, questo aiuta le filiali che utilizzano intensamente il cloud molto più di quanto non faccia un design statico.
La differenza operativa è semplice. L'MPLS protegge bene le priorità note. L'SD-WAN si adatta meglio quando le priorità cambiano durante la giornata.
Ecco perché le aziende rivolte ai consumatori finali tendono spesso verso design ibridi. Un hotel può mantenere il traffico dei pagamenti e della voce su percorsi altamente controllati, indirizzando al contempo il traffico internet degli ospiti e il traffico SaaS sulla banda larga. Un rivenditore può proteggere i flussi POS e di inventario offrendo al contempo percorsi internet più economici per la segnaletica digitale, il caricamento di dati analitici e i servizi per gli ospiti. Una clinica può preservare una gestione rigorosa per i sistemi clinici, aggiungendo al contempo un accesso resiliente basato su internet per la collaborazione e i collegamenti di backup.
Modello di sicurezza
Le decisioni sulla sicurezza vengono distorte quando i team trattano il trasporto privato come se fosse la stessa cosa di un'architettura di sicurezza.
MPLS riduce l'esposizione a internet pubblico. Questo è utile, in particolare per le applicazioni legacy e per il traffico est - ovest strettamente controllato tra filiali e data center. Tuttavia, MPLS da sola non risolve i requisiti di identità, segmentazione, attendibilità dei dispositivi o auditing.
L'SD-WAN introduce solitamente un uso più diretto di internet, un maggior numero di punti di applicazione delle policy e una maggiore integrazione con i servizi di sicurezza cloud. Ciò garantisce ai team una maggiore flessibilità, ma aumenta anche la pressione sulla disciplina di progettazione. Il firewalling delle filiali, la segmentazione, la gestione dei certificati, la coerenza delle policy e la sicurezza del local breakout devono essere tutti configurati correttamente.
Come discusso nell'analisi di Zscaler sui compromessi di sicurezza tra SD-WAN e MPLS, la SD-WAN aumenta la superficie di attacco rispetto a MPLS, anche se può utilizzare tunnel crittografati e integrarsi strettamente con controlli di sicurezza forniti via cloud. Questo divario è ancora più rilevante in ambienti regolamentati come l'Healthcare e le operazioni di Hospitality sensibili al GDPR, dove i team richiedono verificabilità, controllo degli accessi e una solida governance dell'identità in molteplici sedi.
L'errore pratico varia a seconda dell'architettura:
- Le infrastrutture basate su MPLS spesso presuppongono che la connettività privata sia sufficiente, lasciando le policy di identità, la segmentazione e le verifiche degli accessi degli utenti troppo flessibili.
- Le infrastrutture basate su SD-WAN possono muoversi rapidamente sulla connettività delle filiali, per poi scoprire solo in un secondo momento regole firewall incoerenti, breakout locali deboli o uno scarso controllo operativo.
- Le infrastrutture ibride necessitano di una chiara attribuzione delle policy, poiché l'underlay può variare a seconda della sede, mentre lo standard di sicurezza deve rimanere uniforme.
Per le strutture e le aziende che servono direttamente gli utenti finali, la domanda più utile non è quale trasporto sia più sicuro in teoria. È dove risiedono le policy. Se ospiti, personale, appaltatori, dispositivi IoT e app business-critical condividono lo stesso sito fisico, il design vincente è quello che applica l'identità, l'accesso e la segmentazione in modo coerente su tutti loro.
È proprio qui che piattaforme come Purple aggiungono valore al di sopra di entrambi i modelli WAN. MPLS o SD-WAN determinano il modo in cui il traffico si sposta. Una piattaforma basata sull'identità determina il modo in cui gli utenti si autenticano, quali dati vengono acquisiti previo consenso, come vengono separati il traffico degli ospiti da quello operativo e come i gestori delle strutture trasformano la connettività in risultati aziendali misurabili. Per i settori Hospitality, retail e Healthcare, questo livello spesso conta tanto quanto il trasporto sottostante.
Analisi del costo totale di proprietà (TCO)
Un gruppo alberghiero che distribuisce il WiFi per gli ospiti in 80 sedi, un rivenditore che apre negozi con breve preavviso e un fornitore di servizi sanitari che collega le sue cliniche si pongono tutti la stessa prima domanda: quanto costerà davvero questa rete una volta attiva?
Questa è la giusta inquadratura per il confronto tra SD-WAN e MPLS. Il prezzo del circuito conta, ma è solo una voce di spesa. L'MPLS comporta solitamente costi ricorrenti più elevati per l'operatore in cambio di connettività privata e garanzie di servizio più stringenti. La SD-WAN spesso riduce la spesa per il trasporto, ma i risparmi possono ridursi se i team sottovalutano le licenze, l'hardware edge, i controlli di sicurezza, la progettazione del breakout internet locale e le operazioni quotidiane.
Dove la SD-WAN di solito fa risparmiare
Secondo il confronto dei costi tra SD-WAN e MPLS di Lightyear, i fornitori registrano risparmi del 20-70% rispetto a MPLS quando le organizzazioni sostituiscono i design WAN interamente privati con combinazioni di banda larga, LTE e accesso ibrido. Nella pratica, vedo che questi risparmi si manifestano più rapidamente nelle infrastrutture con molte filiali, dove il traffico è diretto verso piattaforme SaaS, cloud pubblico e servizi internet, anziché essere reindirizzato a un data center centrale.
La convenienza economica di una SD-WAN di solito migliora quando:
- La maggior parte del traffico delle filiali è diretta al cloud
- I siti necessitano di connettività a costi inferiori su scala
- L'azienda richiede un'attivazione più rapida dei siti
- È possibile utilizzare diversi tipi di accesso senza compromettere le prestazioni delle applicazioni
Per le aziende a contatto con il pubblico, c'è un altro aspetto legato ai costi. L'onboarding degli ospiti, il traffico del Captive Portal, la raccolta di dati analitici e i servizi di engagement digitale raramente richiedono un trasporto privato costoso in ogni sede. Una piattaforma come Purple può essere integrata su entrambi i modelli WAN, ma la decisione sul trasporto influisce sulla spesa necessaria per supportare i servizi che influenzano direttamente l'esperienza degli ospiti, i dati sulle presenze e il valore del marketing. I team che confrontano le architetture spesso lo vedono più chiaramente in scenari pratici di scenari di implementazione SD-WAN per sedi distribuite.
Dove MPLS giustifica ancora il suo costo
MPLS può ancora rappresentare la decisione finanziaria corretta quando prestazioni instabili creano un problema operativo diretto. La stessa analisi evidenzia che MPLS offre solitamente una latenza inferiore e più prevedibile e un jitter più costante grazie alla larghezza di banda riservata e a reti private supportate da SLA.
Questo è fondamentale se un sito non può tollerare oscillazioni nel comportamento delle applicazioni. Un collegamento ospedaliero tra strutture, un hub regionale che supporta sistemi aziendali critici o una sede con traffico operativo strettamente controllato possono giustificare il sovrapprezzo, poiché il costo di un'interruzione è superiore al costo del circuito.
Perché l'economia ibrida ha spesso più senso
Il modello di costo più efficace è spesso di tipo selettivo. Utilizzate la connettività costosa dove le scarse prestazioni creano un rischio reale per l'azienda. Utilizzate collegamenti a costi inferiori dove il controllo delle policy conta più del trasporto deterministico.
Per molte imprese, ciò significa mantenere l'MPLS per le applicazioni interne sensibili e utilizzare l'SD-WAN per internet, SaaS, accesso ospiti, raccolta di analisi e altri servizi su siti distribuiti. La stessa fonte evidenzia inoltre che i progetti ibridi possono ridurre i costi dell'infrastruttura WAN del 30 - 50% rispetto a un approccio interamente basato su MPLS.
Questa è solitamente la raccomandazione più solida per un CTO con tipologie di sedi e classi di traffico eterogenee:
- Mantenere il trasporto privato per i flussi di lavoro che subiscono una chiara penalizzazione operativa o finanziaria in caso di calo delle prestazioni.
- Spostare il traffico internet e cloud su circuiti a costo inferiore guidati da policy.
- Evitare di pagare tariffe MPLS per il traffico che non trae alcun vantaggio reale da MPLS.
Il controllo dei costi migliora quando il traffico viene classificato in base all'impatto sul business. Questo è l'aspetto che molti progetti WAN trascurano.
Casi d'uso reali e scenari di implementazione
Un CTO con 300 siti raramente ha un solo problema di WAN. Di solito ne ha tre contemporaneamente. Una filiale retail ha bisogno di un'attivazione rapida ed economica. Una struttura ospedaliera necessita di prestazioni prevedibili per i sistemi clinici. Un hotel deve supportare il WiFi per gli ospiti, le app del personale, il traffico di pagamento e gli standard del brand senza sovradimensionare ogni sede.
Ecco perché il design corretto di solito parte dal modello di business e dal ruolo della sede, non dalla fedeltà all'SD-WAN o all'MPLS.
Catena retail con molte filiali
Il settore retail rappresenta spesso il caso d'uso più evidente per SD-WAN. I negozi aprono con scadenze serrate, i circuiti variano a seconda del proprietario dell'immobile e dell'area geografica, e gran parte del traffico è diretto verso Internet, inclusi SaaS, piattaforme di inventario, digital signage e WiFi per i clienti.
In questo modello, l'SD-WAN offre al team di rete un controllo pratico. Le connessioni a banda larga e wireless sono più facili da reperire rispetto ai circuiti privati in molte località. Il routing basato sulle policy consente inoltre al team di assegnare la priorità al traffico dei pagamenti e alle app aziendali, mantenendo al contempo isolato l'accesso degli ospiti. Se un collegamento di accesso subisce un degrado, il traffico può essere spostato senza attendere l'intervento dell'operatore.
Il risultato aziendale è semplice. Attivazione delle sedi più rapida, minore dipendenza da un singolo fornitore e un controllo migliore sull'uptime rivolto ai clienti.
Rete ospedaliera o clinica
Il settore sanitario è meno tollerante.
Una clinica con un utilizzo generico del software SaaS può funzionare bene su SD-WAN con diversi underlay. Un ospedale che gestisce trasferimenti di immagini diagnostiche, accesso ai sistemi tra strutture diverse o flussi di lavoro operativi strettamente controllati mantiene spesso l'MPLS nel progetto perché la costanza del trasporto è ancora importante. Anche i team di sicurezza tendono a preferire una separazione più chiara per determinate classi di traffico, specialmente laddove le revisioni di conformità e i requisiti di audit sono severi.
Non consiglierei di trattare tutti i siti sanitari allo stesso modo. Le strutture critiche, gli hub regionali e le sedi che gestiscono traffico operativo sensibile meritano solitamente una politica di trasporto diversa rispetto ai piccoli ambulatori. Nella pratica, ciò porta spesso a un design ibrido in cui l'MPLS trasporta applicazioni interne selezionate e la SD-WAN gestisce l'accesso a internet, i servizi cloud e il traffico di filiale meno sensibile.
Gruppo alberghiero con proprietà miste
Il settore dell'ospitalità evidenzia i limiti di un design WAN unico per tutti. Un resort, un hotel di città, un centro congressi e una sede centrale non generano lo stesso traffico né comportano lo stesso rischio operativo.
Il WiFi per gli ospiti, lo streaming, le app di fidelizzazione e i servizi gestiti in cloud si prestano bene alla SD-WAN perché beneficiano di una larghezza di banda a costi inferiori e di una selezione flessibile del percorso. I sistemi di gestione immobiliare, gli ambienti di pagamento, i servizi vocali e determinati flussi di lavoro di back-office possono giustificare l'MPLS o un percorso privato protetto nelle sedi più grandi, dove i tempi di inattività influiscono immediatamente sui ricavi e sull'esperienza degli ospiti.
Questo è anche il punto in cui la piattaforma overlay fa la differenza. L'infrastruttura sposta i pacchetti da un sito all'altro. Una piattaforma di networking basata sull'identità come Purple si colloca al di sopra di questo livello e trasforma la connettività in un servizio aziendale. Al di sopra di SD-WAN o MPLS, Purple può supportare i percorsi di accesso degli ospiti, l'identificazione degli utenti, l'applicazione delle policy, l'analisi e i dati a livello di sede che il marketing, le operazioni e l'IT possono utilizzare. Per le aziende a contatto con il pubblico, questa distinzione è fondamentale. La scelta della WAN influisce sui costi e sulle prestazioni del trasporto. Il livello di identità influisce sull'esperienza utente, sull'acquisizione dei dati e sul valore che l'azienda ottiene da ogni sede.
Per i team che mettono a confronto parchi filiali estesi, siti critici o portfolio di sedi ibride, questi modelli comuni di implementazione di SD-WAN aziendali forniscono un punto di riferimento utile.
Un'infrastruttura mista porta solitamente a una soluzione mista. Questa non è indecisione, è buona architettura.
Strategie di implementazione e migrazione
Una migrazione WAN di successo di solito inizia evitando l'errore più costoso: trattare il progetto come un intervento di completa sostituzione "rip-and-replace".
Iniziare con la classificazione del traffico
Prima di cambiare il sistema di trasporto, classificate le applicazioni e i gruppi di utenti in base all'impatto operativo.
Non iniziate chiedendovi "Quanto velocemente possiamo eliminare l'MPLS?". Partite invece da domande come queste:
- Cosa danneggia l'attività se la latenza diventa instabile
- Quali applicazioni sono principalmente SaaS e dirette verso internet
- Quali siti sono semplici filiali rispetto a hub critici
- Dove i requisiti di conformità e audit creano vincoli di progettazione più severi
Questo esercizio di solito rivela che non tutto il traffico richiede lo stesso livello di connettività sottostante.
Stratificare prima la SD-WAN sull'intera infrastruttura
Il percorso a minor rischio consiste spesso nel distribuire SD-WAN come overlay mantenendo al contempo la rete MPLS attiva per il traffico che già dipende da essa. Questo garantisce al vostro team visibilità immediata, controllo centralizzato delle policy e vantaggi nella selezione dei percorsi, senza imporre una transizione problematica.
Inoltre, offre all'azienda il tempo necessario per convalidare il comportamento reale delle applicazioni prima di impegnarsi in modifiche contrattuali o piani di dismissione.
Migrare per classe di sito, non per ideologia
Un rollout pratico tende a seguire il tipo di sito:
- Prima le filiali semplici. Piccoli uffici, negozi o sedi a basso rischio sono ottimi candidati iniziali.
- Poi le sedi con traffico misto. I siti con traffico sia cloud sia interno sono quelli in cui la policy ibrida dimostra il suo valore.
- Per ultime le sedi critiche. Ospedali, hub regionali e centri operativi richiedono finestre di convalida più lunghe.
Questo approccio semplifica anche il coordinamento dei fornitori. I provider internet, la piattaforma SD-WAN, lo stack dei firewall e gli switch di filiale non si evolveranno tutti alla stessa velocità.
Mantenere la gestione operativa semplice
Il piano di migrazione necessita di un modello operativo, non solo di un progetto tecnico. Ciò include chi definisce le policy, chi monitora la qualità del percorso, come viene testato il failover e come vengono approvate le modifiche alle filiali.
Per i team che cercano di ridurre la complessità quotidiana, questa guida alla gestione della SD-WAN negli ambienti operativi è una prospettiva utile. Il controllo centralizzato crea valore solo se il team standardizza le policy e la gestione degli incidenti attorno ad esso.
Le migrazioni falliscono quando cambia l'architettura ma non cambiano le operazioni.
Checklist decisionale e raccomandazioni finali
Un gruppo alberghiero che implementa check-in digitale, WiFi per gli ospiti, dispositivi palmari per il personale e un PMS in cloud non ha le stesse esigenze WAN di un produttore che collega un numero limitato di siti fissi. Ecco perché la risposta corretta nel confronto tra sd wan e mpls parte dalle esigenze di business, non dal posizionamento del fornitore.
La scelta del trasporto influisce sui ricavi, sul carico di lavoro del supporto e sul rischio a livello di filiale.
Usa questa checklist prima di scegliere
Quale traffico conta di più Se l'infrastruttura dipende fortemente da SaaS, cloud pubblico e servizi rivolti a internet, la SD-WAN offre solitamente un controllo migliore e una maggiore convenienza economica. Se il traffico che comporta il rischio aziendale più elevato rimane tra sedi fisse e richiede un trattamento altamente prevedibile, l'MPLS merita ancora un posto.
Che tipo di sedi gestisci
Un numero limitato di uffici stabili può operare bene su un modello WAN tradizionale. Grandi reti di filiali, portafogli retail, gruppi alberghieri, cliniche e sedi a uso misto traggono solitamente vantaggio dal controllo centralizzato delle policy e da un'attivazione più rapida.Con quale frequenza cambia l'attività aziendale
Cambiamenti frequenti nei servizi per gli ospiti, nei sistemi di pagamento, nelle applicazioni del personale, nelle policy di sicurezza o negli strumenti per l'esperienza digitale spingono i team verso la SD-WAN. Le policy definite dall'operatore telefonico sono più lente da adattare e solitamente più costose da modificare.Chi si occupa effettivamente della sicurezza
L'MPLS non elimina la necessità di segmentazione, controlli dell'identità o applicazione delle policy a livello di sede. Nemmeno la SD-WAN risolve la conformità da sola. Nel settore sanitario, dell'ospitalità e del retail, la domanda chiave è come isolare gli utenti, dimostrare le decisioni di accesso e mantenere la coerenza operativa in ogni sede.Cosa può supportare il tuo team operativo
Un progetto che sembra valido sulla carta può comunque fallire se il team non è in grado di monitorare la qualità dei percorsi, applicare gli standard e risolvere rapidamente gli imprevisti. L'architettura migliore è quella che i tuoi team di rete e sicurezza possono gestire al meglio ogni giorno.
La questione del QoS che di solito decide la scelta
La vera scelta non si basa su quale tecnologia sia più recente, ma sulla necessità della vostra WAN di avere classi di servizio fisse o decisioni di percorso in tempo reale.
L'MPLS rappresenta ancora una buona soluzione quando un set limitato di applicazioni deve ricevere un trattamento strettamente controllato in siti noti. La SD-WAN è solitamente più efficace quando la richiesta delle applicazioni varia durante la giornata, le prestazioni di internet variano a seconda della filiale e l'esperienza utente dipende dalla scelta del miglior percorso disponibile in quel momento. Per le strutture ricettive, i centri commerciali e i siti sanitari, questa differenza si traduce nell'affidabilità del login, nelle prestazioni dei pagamenti, nella qualità della voce e nella reattività delle applicazioni cloud utilizzate dal personale.
Se esistono entrambe le condizioni, utilizzale entrambe. Spesso questo rappresenta il design migliore.
Raccomandazione finale
Utilizza l'MPLS laddove prestazioni instabili comporterebbero un chiaro rischio aziendale. Utilizza l'SD-WAN dove flessibilità, visibilità e accesso al cloud contano più del trasporto privato. Mantieni l'MPLS per il traffico che ne ha bisogno. Sposta tutto il resto su collegamenti guidati da policy che costano meno e scalano più velocemente.
Per le aziende rivolte al pubblico, c'è un altro livello da valutare. L'underlay sposta il traffico da sito a sito o da sito a cloud. Non decide, da solo, chi debba connettersi alla rete, cosa debba raggiungere o come debba essere separato l'accesso di ospiti e personale. È qui che entra in gioco una piattaforma basata sull'identità.
Se gestisci hotel, negozi al dettaglio, cliniche, complessi residenziali o sedi multi-tenant, Purple si posiziona al di sopra della scelta di trasporto e gestisce il livello di accesso e utente. Supporta l'accesso senza password e basato sull'identità per ospiti e personale attraverso diversi vendor di rete, sia che l'infrastruttura sottostante sia MPLS, SD-WAN o ibrida. Questo offre ai CTO un quadro decisionale più chiaro. Scegli la WAN per le prestazioni di trasporto e i costi operativi. Scegli la piattaforma di accesso per il controllo degli utenti, la segmentazione e l'esperienza in sede.
La raccomandazione più matura nel 2026 è selettiva e pratica. Progetta l'architettura in base al comportamento delle applicazioni, al tipo di sito e alla realtà operativa. Evita di pagare tariffe di rete privata per il traffico che offre ottime prestazioni su percorsi internet gestiti. Evita di spostare i servizi critici su collegamenti più economici a meno che i test non dimostrino che l'esperienza utente rimanga inalterata.



