

Wireless Connection Security Architecture Advisor
Evaluate enterprise wireless attack surface, model deauthentication and evil twin risk, compare 802.1X ciphers against OWE, and export controller hardening configurations for zero-trust WiFi.
Un ospite fa il check-in nel tuo hotel, si collega al WiFi nella hall, apre l'e-mail e viene intercettato senza accorgersene da un access point contraffatto che sembra abbastanza legittimo da conquistare la sua fiducia. Nessuno alla reception se ne accorge. L'help desk lo scopre solo in un secondo momento, quando l'ospite chiede perché il suo account sia stato violato dopo essersi connesso in loco.
Ecco perché la sicurezza della connessione wireless non consiste solo nello scegliere l'acronimo più recente da un menu a discesa su un access point. È un problema operativo. La rete deve identificare l'utente o il dispositivo corretto, applicare il giusto livello di accesso, proteggere il traffico in transito e farlo senza creare così tanti ostacoli da spingere il personale a cercare soluzioni alternative e gli ospiti ad abbandonarla.
Questo diventa più difficile nei luoghi reali. Un ospedale non può trattare i dispositivi a bordo letto come i clienti di un bar. Un centro commerciale deve supportare contemporaneamente l'accesso degli ospiti, i sistemi dei negozianti e le operazioni di back-office. Un hotel deve rendere semplice l'onboarding per gli ospiti, mantenendo al contempo separati il personale, i sistemi amministrativi e i dispositivi smart.
La buona notizia è che i concetti fondamentali sono comprensibili. Una volta compreso il funzionamento degli attacchi wireless, il motivo per cui i vecchi standard falliscono e il ruolo del moderno accesso basato sull'identità, il percorso diventa molto più chiaro. Se sei responsabile di una sede, di un campus o di una proprietà multi-tenant, l'obiettivo è semplice: rendere l'accesso sicuro facile per gli utenti legittimi e difficile per tutti gli altri.
I rischi invisibili del WiFi pubblico e per ospiti
Il WiFi pubblico e per gli ospiti sembra semplice dal punto di vista dell'utente. Tocca l'SSID, accetta una pagina, vai online. Dal punto di vista dell'operatore, spesso sembra un servizio di pubblica utilità. Mantenerlo disponibile, mantenerlo abbastanza veloce e non lasciarlo smettere di funzionare.
Questo modello mentale è troppo limitato. L'accesso degli ospiti crea un ambiente radio condiviso in cui i dispositivi di sconosciuti si trovano vicini, il traffico si muove su un mezzo aperto e gli aggressori possono imitare i nomi di reti attendibili con pochissimo sforzo. Il problema aziendale non è solo il furto di dati. È anche la perdita di fiducia, il carico di lavoro per il supporto e le domande difficili da parte dei team di conformità dopo un incidente evitabile.
In settori come l'hospitality, il retail e la sanità, la posta in gioco è diversa ma altrettanto concreta:
- I team del settore hospitality hanno bisogno di un onboarding che funzioni in pochi secondi, perché le reception e il personale del bar non possono trasformarsi in un supporto tecnico per il WiFi.
- Gli operatori retail hanno bisogno che i clienti siano connessi per i programmi di fidelizzazione, l'analisi dei dati e l'engagement mobile, ma non possono rischiare che la rete ospiti diventi una via d'accesso ai sistemi interni.
- Le organizzazioni sanitarie hanno bisogno di un accesso wireless che rispetti la privacy, supporti la mobilità del personale e non lasci i pazienti o i visitatori esposti su reti condivise.
Un punto comune di confusione è questo: le persone presumono che con il "WiFi gratuito" il rischio principale sia l'abuso della larghezza di banda. In pratica, il problema più grande è l'identità. Chi si sta connettendo? Cosa dovrebbe essere autorizzato a raggiungere quell'utente o dispositivo? Con quale rapidità è possibile modificare o revocare l'accesso quando le circostanze cambiano?
Il WiFi pubblico non diventa sicuro solo perché la pagina di accesso presenta il logo aziendale. La sicurezza dipende da come la rete autentica, crittografa e isola ogni connessione dietro le quinte.
Ecco perché i vecchi modelli di accesso ospiti stanno mostrando i loro limiti. Le password condivise si diffondono troppo facilmente. Le progettazioni di rete piatte lasciano troppo spazio ai movimenti laterali. Le esperienze basate principalmente sui portali abituano gli utenti a fare clic sui prompt senza pensare. Se gestisci ancora il WiFi ospiti come un servizio secondario anziché come parte della tua architettura di sicurezza, ti stai assumendo più rischi del necessario.
Per un approccio pratico al problema dal punto di vista degli ospiti, la guida di Purple al WiFi sicuro per gli ospiti è utile perché inquadra l'accesso degli ospiti sia come un problema di sicurezza che di esperienza.
Comprendere l'anatomia delle minacce wireless
Gli attacchi wireless sono più facili da comprendere se si suddividono in quattro attività che un utente malintenzionato potrebbe tentare di compiere: intercettare, impersonare, interrompere o indovinare. Questo è importante negli ambienti WiFi per ospiti di livello enterprise, poiché ogni attività sfrutta una diversa debolezza operativa. Un SSID ospite scarsamente isolato crea un tipo di esposizione. Una password condivisa riutilizzata ne crea un altro. Un dispositivo che non è in grado di verificare se si sta connettendo alla rete autorizzata ne crea un terzo.
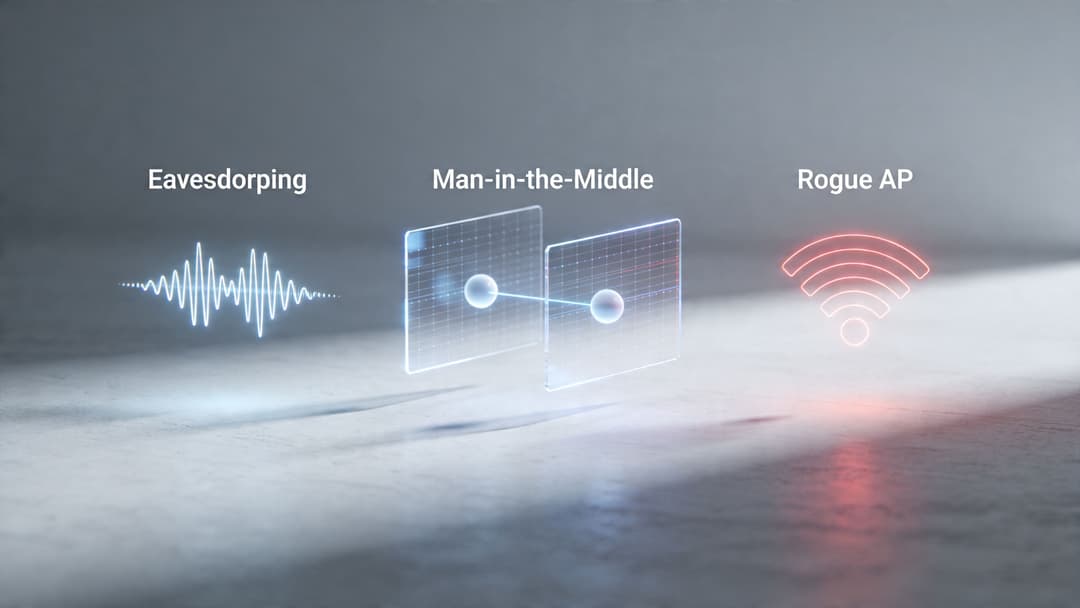
Nei settori dell'ospitalità, del retail e della sanità, queste debolezze raramente rappresentano errori tecnici isolati. Di solito derivano dal tentativo di facilitare l'accesso su larga scala con strumenti che non sono mai stati progettati per un elevato turnover, dispositivi non gestiti o gruppi di utenti misti. Una password ospite condivisa è semplice da distribuire. È altrettanto semplice da condividere oltre il pubblico previsto. Un Captive Portal è familiare. Tuttavia, abitua anche gli utenti a fidarsi di qualsiasi schermata appaia dopo la connessione.
Intercettazioni e attacchi man in the middle
L'intercettazione (eavesdropping) è il rischio di base. Se il traffico wireless è protetto debolmente, o se gli utenti si connettono a una rete che non è ciò che dichiara di essere, gli aggressori nelle vicinanze potrebbero essere in grado di osservare dati che dovrebbero rimanere privati. In un luogo pubblico, questi possono includere token di sessione, attività di navigazione, tentativi di accesso o altri metadati che aiutano a costruire un attacco più ampio.
Un attacco man in the middle aggiunge un controllo attivo. L'aggressore inserisce un sistema tra l'utente e la destinazione, quindi rilancia il traffico in modo che entrambe le parti sembrino comunicare normalmente. Il problema pratico è la fiducia. La crittografia è utile solo se il dispositivo ha autenticato la rete corretta e il percorso non è stato silenziosamente reindirizzato.
Questo è il punto che molti non addetti ai lavori trascurano. La sicurezza WiFi non consiste solo nel cifrare i pacchetti di dati. Riguarda anche la verifica dell'identità al momento della connessione e la successiva limitazione di ciò che un dispositivo connesso può fare. Per i team che affrontano questo problema di progettazione, le network access control solutions aiutano ad applicare le policy in base all'utente, al dispositivo e al contesto, anziché trattare ogni connessione riuscita allo stesso modo.
Evil Twins e falsa fiducia
Un access point Evil Twin è una rete fraudolenta che copia il nome di una rete legittima. L'obiettivo è semplice. Convincere il dispositivo ad associarsi all'antenna dell'attaccante anziché all'infrastruttura legittima. Nella hall di un hotel o nella sala d'attesa affollata di una clinica, questo non richiede una grande sofisticazione. Spesso gli utenti scelgono in base a un SSID familiare e molti dispositivi si riconnettono automaticamente ai nomi memorizzati.
Una volta accaduto ciò, l'attaccante può presentare un falso portale, sottrarre credenziali, ridurre la diffidenza dell'utente nei confronti degli avvisi sui certificati o fare da proxy al traffico per far apparire normale la connessione. L'attacco ha successo perché l'utente vede un'etichetta familiare, mentre la decisione di sicurezza dipende da dettagli che gli utenti solitamente non controllano.
I segnali di avvertimento comuni includono:
- SSID duplicati che corrispondono al nome di rete previsto della struttura
- Richieste impreviste di riconnessione per una rete che il dispositivo conosce già
- Avvisi di certificato o di attendibilità che compaiono durante un normale processo di associazione
- Pagine di portale che appaiono nel momento sbagliato o che presentano incongruenze nella formulazione e nel layout
Deautenticazione e riconnessioni forzate
Alcuni attacchi wireless si concentrano sul controllo della connessione piuttosto che sul furto diretto di dati. L'abuso di deautenticazione forza un dispositivo a scollegarsi dal WiFi per costringerlo a connettersi nuovamente. Quel momento di riconnessione è utile per un utente malintenzionato perché crea confusione, aumenta la probabilità che l'utente accetti una richiesta sospetta e può indirizzare i dispositivi verso un access point non autorizzato che appare più potente o disponibile.
In termini operativi, questo è il motivo per cui le disconnessioni "casuali" ripetute meritano di essere investigate, soprattutto in spazi pubblici affollati. Una struttura potrebbe presumere che il problema sia la congestione o l'interferenza, quando in realtà il problema reale è che il traffico di gestione viene abusato per mantenere instabili i client.
La lezione più importante è di ordine pratico. Ogni riconnessione forzata influisce negativamente sull'esperienza utente e gli utenti sotto pressione compiono scelte meno sicure in termini di affidabilità. Una protezione più forte dei frame di gestione e un migliore onboarding dei client riducono questa finestra di vulnerabilità.
Password condivise deboli e attacchi di forza bruta
Gli attacchi brute-force contro chiavi pre-condivise deboli colpiscono un punto debole diverso. L'attaccante non finge di essere la rete. Sta cercando di recuperare il segreto condiviso che la protegge. Se la password è breve, riutilizzata, prevedibile o distribuita in modo informale, l'intera rete eredita tale debolezza.
Le password condivise creano contemporaneamente un problema di sicurezza e un problema operativo. Una volta che la chiave si diffonde, revocare l'accesso significa cambiarla per tutti. Questo è scomodo in un hotel, dirompente nel retail e rischioso negli ambienti sanitari dove la mobilità del personale è fondamentale. Questo è uno dei motivi per cui la progettazione wireless aziendale moderna si sta muovendo verso un'identità individuale basata su certificati e un onboarding automatizzato. Questi modelli riducono la superficie di attacco ed eliminano gran parte delle attività di pulizia manuale richieste dai metodi legacy di accesso per ospiti e personale.
L'evoluzione dei protocolli di sicurezza wireless
Un team di rete in un hotel, in una catena di negozi o in un ospedale raramente ha la possibilità di partire da zero. Si ritrova a gestire vecchi terminali portatili, SSID dimenticati, dispositivi che supportano solo standard obsoleti e le aspettative degli utenti condizionate da anni di "dammi solo la password del WiFi". Ecco perché i protocolli di sicurezza wireless vanno intesi come un'evoluzione operativa, non solo come un elenco di acronimi.
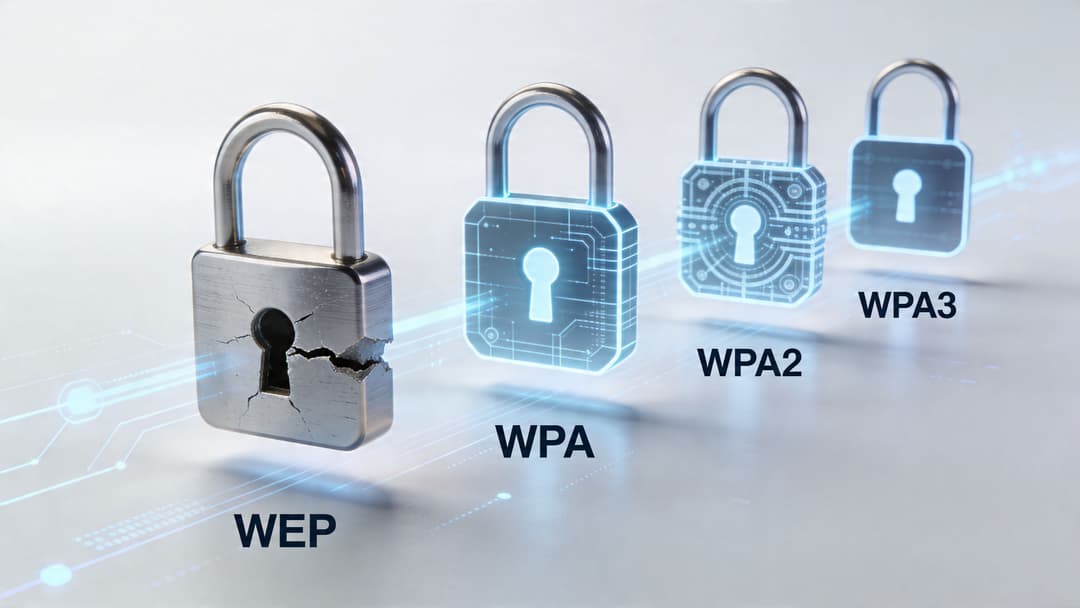
Il WEP è stato il primo lucchetto, e non di quelli buoni
Il WEP è stato il primo tentativo di tutela della privacy del WiFi ampiamente distribuito. Risolveva il problema iniziale dell'invio di dati via etere in chiaro, ma lo faceva con punti deboli che gli attaccanti hanno imparato a sfruttare. In termini moderni, il WEP non è tanto un controllo di sicurezza quanto il segno che una rete è rimasta obsoleta.
Il suo fallimento è stato significativo per due ragioni. La crittografia era abbastanza debole da poter essere violata nella pratica e la violazione era ripetibile. Una volta che gli strumenti hanno reso l'operazione semplice, il WEP ha smesso di essere una barriera.
Il problema legacy non è scomparso insieme allo standard. Vecchi lettori di codici a barre, stampanti, dispositivi medici specialistici e reti temporanee sono spesso rimasti in funzione molto più a lungo di quanto i team di sicurezza si aspettassero. Negli ambienti enterprise, questa è la lezione principale del WEP. Le scelte di protocollo deboli tendono a sopravvivere a causa di dispositivi trascurati ed eccezioni operative dimenticate.
WPA e WPA2 hanno rafforzato la crittografia, ma molte distribuzioni sono rimaste difficili da gestire
WPA è stato un ripiego temporaneo. Ha fornito al settore un'opzione più sicura mentre veniva finalizzato uno standard più duraturo. In seguito, WPA2 è diventato il valore predefinito a lungo termine per il WiFi aziendale perché ha introdotto una protezione molto più forte e un ampio supporto da parte dei produttori.
Questo ha risolto il problema del protocollo. Non ha risolto il problema di gestione.
Molte implementazioni WPA2 dipendevano ancora da una password condivisa perché era più semplice da spiegare e più veloce da implementare. Questa scelta funziona come la consegna di un'unica chiave fisica per un intero edificio. È semplice il primo giorno. Diventa costosa e rischiosa nel momento in cui i collaboratori esterni cambiano, gli ospiti ruotano o un dispositivo viene smarrito.
Le difficoltà pratiche si manifestano in modo diverso a seconda del settore:
| Ambiente | Perché le chiavi condivise creano attrito | Cosa fallisce solitamente per primo |
|---|---|---|
| Hospitality | Elevato numero di utenti che soggiornano per brevi periodi e frequente turnazione del personale | Controllo e ridistribuzione delle password |
| Retail | Lavoratori temporanei, terze parti e operazioni su più siti | Revoca pulita dell'accesso |
| Healthcare | Popolazioni miste di medici, visitatori e dispositivi connessi | Mantenere separati i livelli di attendibilità |
Quindi, sebbene il WPA2 abbia rappresentato un miglioramento importante, molte organizzazioni lo utilizzavano ancora con un modello di accesso troppo ampio, troppo manuale e troppo facile da abusare. Il protocollo era più forte del modello operativo che lo circondava.
WPA3 ha migliorato molto più della suite di cifratura
WPA3 è importante perché affronta i punti deboli emersi nelle implementazioni reali, non solo nei confronti di laboratorio.
Per la modalità personale, lo standard WPA3 sostituisce il vecchio scambio di password con il protocollo SAE. Questo cambiamento rende il traffico di autenticazione intercettato molto meno utile per un utente malintenzionato che cerca di indovinare le password offline. Per i team di rete, il risultato pratico è semplice. Una procedura di onboarding debole non offre più agli aggressori le stesse facili opportunità di replay e di attacco a dizionario tipiche dei vecchi modelli a chiave condivisa.
WPA3 rafforza anche la gestione del traffico di gestione con i Protected Management Frames. Questo è importante perché gli attacchi wireless mirano spesso all'interruzione del servizio prima ancora che alla decrittografia. Se un utente malintenzionato può forzare ripetutamente le riconnessioni o falsificare il traffico di controllo, diventa più facile reindirizzare gli utenti e diventa più difficile fidarsi delle operazioni.
La versione enterprise di WPA3 è quella in cui la storia diventa più rilevante per i grandi ambienti. Supporta opzioni crittografiche più forti e migliori modelli di accesso basati sull'identità, ma il guadagno principale è a livello architetturale. Spinge le organizzazioni ad abbandonare l'approccio del "tutti conoscono la password" in favore di una fiducia basata sul singolo utente o sul singolo dispositivo. Questo cambiamento è molto più utile in un ospedale, in un retailer o in un gruppo alberghiero rispetto a un semplice aggiornamento del protocollo fine a se stesso.
Perché la storia dei protocolli è ancora importante
È facile interpretare WEP, WPA, WPA2 e WPA3 come una progressione lineare da pessimo a eccellente. Gli ambienti reali sono più complessi. Un'azienda può utilizzare WPA3 sul SSID principale del personale, WPA2 sui dispositivi operativi più datati e una rete ospiti isolata con regole di onboarding completamente diverse.
Questa gestione mista è il motivo per cui le decisioni sulla sicurezza wireless raramente sono solo di natura tecnica. Sono legate al ciclo di vita dei dispositivi, all'esperienza degli ospiti, ai costi di gestione del supporto e alla velocità con cui l'accesso può essere concesso o revocato. In altre parole, la scelta del protocollo è solo una parte del piano di controllo.
I team che gestiscono al meglio il WiFi aziendale di solito si pongono una domanda diversa rispetto a "Quale standard stiamo utilizzando?". Si chiedono se il modello di sicurezza sia gestibile su scala. Le identità possono essere rilasciate automaticamente? I vecchi dispositivi possono essere isolati senza indebolire tutto il resto? Gli ospiti possono connettersi senza creare code all'help desk o problemi legati a segreti condivisi?
Questo è il punto in cui gli approcci moderni, come l'accesso basato su certificati e l'onboarding automatizzato, iniziano a fare la differenza. Risolvono le lacune operative lasciate dalle soluzioni di sicurezza wireless legacy.
Confronto tra i moderni metodi di autenticazione e crittografia
Una catena alberghiera distribuisce WPA3 e si aspetta che il problema della sicurezza sia risolto. Un mese dopo, il team IT sta ancora inseguendo le password condivise del personale nelle chat, i collaboratori della reception utilizzano le stesse credenziali dei dipendenti a tempo indeterminato e l'accesso revocato persiste sui vecchi dispositivi. La crittografia è migliorata. Il modello operativo no.
Ecco perché è utile separare due compiti che spesso vengono confusi. La crittografia protegge i dati dopo che un dispositivo si è connesso. L'autenticazione decide se quel dispositivo o utente deve essere ammesso o meno alla rete. Una protegge la conversazione. L'altra controlla chi entra dalla porta.
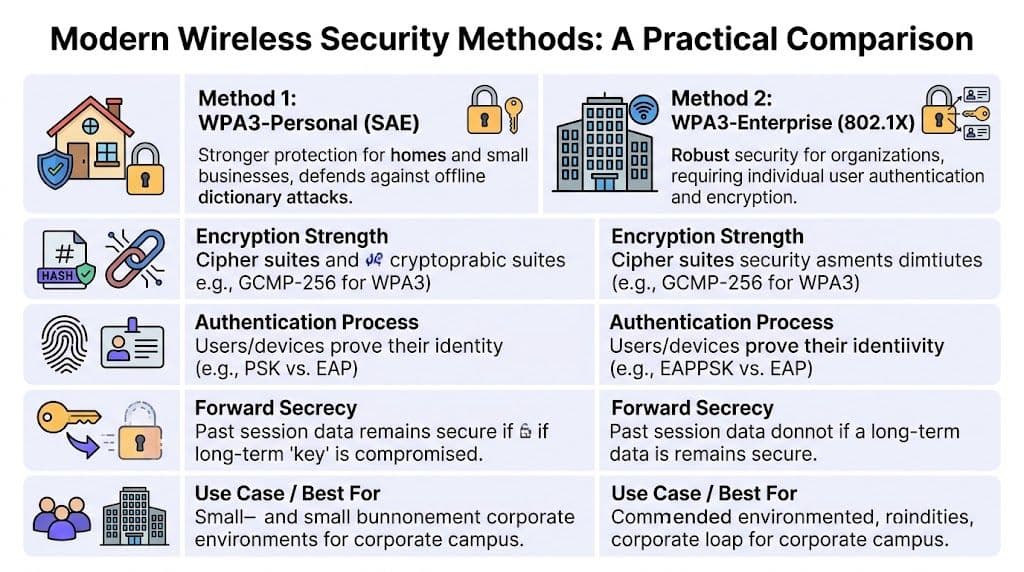
Tre opzioni comuni negli ambienti aziendali
In pratica, i team aziendali confrontano solitamente tre modelli: WPA3-Personal, WPA3-Enterprise e l'accesso basato su certificati con EAP-TLS.
Possono sembrare scelte di protocollo. In un ospedale, in un punto vendita retail o in un gruppo alberghiero, si tratta anche di scelte di personale, di onboarding e di supporto.
| Metodo | Come si autenticano gli utenti o i dispositivi | Livello di sicurezza | Esperienza utente | Carico di lavoro IT | Ideale per |
|---|---|---|---|---|---|
| WPA3-Personal | Password condivisa tramite SAE | Più sicuro rispetto ai vecchi modelli PSK, ma si basa comunque su un segreto comune | Semplice all'inizio, scomodo quando si cambiano le password | Moderato, perché la distribuzione e la rotazione sono manuali | Piccoli ambienti o uso temporaneo |
| WPA3-Enterprise | Autenticazione per utente o per dispositivo tramite 802.1X | Elevato, soprattutto per le organizzazioni gestite | Migliore rispetto alle password condivise una volta configurato | Più alto se RADIUS, identità e ciclo di vita vengono gestiti manualmente | Personale e accesso aziendale controllato |
| EAP-TLS basato su certificati | Il certificato del dispositivo o dell'utente attesta l'identità | Molto elevato, senza password condivise da rubare o riutilizzare | Eccellente se automatizzato. Spesso invisibile all'utente | Basso per gli utenti, potenzialmente alto per gli amministratori a meno che non sia automatizzato | Personale aziendale, dispositivi gestiti, ambienti ad alta affidabilità |
WPA3-Personal offre una sicurezza migliore su fondamenta deboli ma familiari
WPA3-Personal migliora il vecchio modello a chiave pre-condivisa. Il protocollo SAE rende più difficili gli attacchi alle password, rappresentando quindi un significativo passo avanti rispetto al WiFi legacy protetto da una password condivisa di base.
L'inconveniente è di tipo operativo. Tutti dipendono ancora dallo stesso segreto.
Ciò crea problemi prevedibili negli ambienti multi-sito:
- Rischio di distribuzione perché le password vengono copiate nei messaggi, nelle guide stampate e nelle note di passaggio di consegna dei turni
- Difficoltà di rotazione perché una singola modifica della password può comportare la riconfigurazione di molti dispositivi
- Scarsa attribuzione perché la rete rileva che la password è stata utilizzata, ma non quale persona l'ha usata
- Offboarding debole perché la rimozione di un utente spesso comporta la modifica dell'accesso per tutti gli altri
Per un piccolo ufficio questo può essere tollerabile. Per un rivenditore con personale stagionale, un ospedale con ruoli clinici e non clinici, o un gruppo alberghiero con un frequente turnover del personale, diventa una fonte ricorrente di lavoro di supporto e di deviazioni dalle policy aziendali.
WPA3-Enterprise offre alla rete un modo per prendere decisioni basate sull'identità
WPA3-Enterprise cambia il modello di ammissione. Invece di chiedere: "Conosci la password?", la rete può chiedere: "Chi sei?" o "Che dispositivo è questo?" tramite lo standard 802.1X e un sistema di gestione delle identità come RADIUS.
Questo cambiamento è importante perché supporta il modo in cui le grandi organizzazioni gestiscono già l'accesso altrove. Gli account del personale possono essere collegati alle policy di directory. I dispositivi possono essere inseriti in ruoli diversi. Una credenziale compromessa può essere disattivata senza forzare la reimpostazione della password per l'intero edificio.
Anche la crittografia è più forte, specialmente nelle modalità a maggiore sicurezza utilizzate dalle organizzazioni regolamentate. Ma il vantaggio maggiore è il controllo. L'account di una persona non funge più da chiave passe-partout per un intero SSID.
Il punto in cui i team si bloccano è lo sforzo di implementazione. Il WiFi aziendale tradizionale richiede spesso diverse parti mobili contemporaneamente: RADIUS, servizi di certificazione, integrazione della directory, configurazione del supplicant e procedure di supporto per i dispositivi che non si comportano correttamente. Se questi passaggi vengono gestiti manualmente, il modello di sicurezza è solido ma l'operatività quotidiana può risultare pesante.
Il protocollo EAP-TLS basato su certificati è solitamente il modello di fiducia più pulito
EAP-TLS funziona come un badge di accesso rilasciato a una persona o a un dispositivo specifico. La rete non richiede una credenziale memorizzata. Verifica se il certificato presentato proviene da un emittente attendibile e se è ancora valido.
Questo suona più tecnico di una password perché lo è. Eppure, per gli utenti, è spesso più semplice. Una volta registrato un computer portatile, uno scanner, un palmare o un tablet, la connessione può avvenire automaticamente. Nessuno deve digitare una password WiFi presso la postazione infermieristica, dietro una cassa o alla reception di un hotel.
La migliore esperienza WiFi aziendale è silenziosa. L'utente apre il laptop o sblocca il telefono e la rete sa già se quel dispositivo è autorizzato a trovarsi lì.
L'accesso basato su certificati rende anche il controllo del ciclo di vita molto più pulito. Le credenziali possono essere rilasciate per singolo dispositivo, mappate su record di identità e revocate senza influire su tutti gli altri. Questo è un vantaggio pratico, non solo di sicurezza. I dispositivi smarriti, i dipendenti in uscita, i collaboratori esterni e i dispositivi temporanei possono essere gestiti con precisione, invece di ricorrere a modifiche generali delle password.
La decisione è in definitiva amministrativa, non solo crittografica
I team spesso si chiedono quale sia il metodo più solido sulla carta. Una domanda migliore è quale metodo sicuro l'organizzazione sia in grado di emettere, rinnovare, revocare e supportare su scala.
Un semplice quadro decisionale può essere d'aiuto:
- Se gli utenti non sono gestiti e la permanenza è a breve termine, evita un modello che si affida a credenziali condivise trasmesse da persona a persona.
- Se i dispositivi sono gestiti e l'identità è importante, utilizza l'autenticazione enterprise anziché le chiavi PSK.
- Se l'accesso deve essere revocato rapidamente, i metodi basati su certificati offrono solitamente un controllo più pulito.
- Se i dispositivi più vecchi devono rimanere online, isolali su un percorso separato invece di indebolire la rete principale.
Questo è anche il punto in cui la sicurezza wireless inizia a sovrapporsi alla più ampia architettura di accesso di rete zero trust. La rete dovrebbe concedere la fiducia sulla base di un'identità verificata e dello stato del dispositivo, non solo sul possesso di un SSID e di una password.
L'automazione cambia il modello dei costi. Le piattaforme possono ridurre il lavoro manuale legato all'integrazione dell'identità, all'onboarding basato su certificati, al provisioning Passpoint e all'applicazione delle policy per singolo dispositivo. In questa categoria, Purple rappresenta un'opzione per i team che desiderano un accesso del personale integrato nella directory, un'autenticazione guest senza password e il supporto iPSK per i dispositivi legacy senza dover ricostruire l'intera infrastruttura attorno a password condivise.
Cosa dovrebbero ritirare per prime le organizzazioni
Diversi modelli obsoleti continuano a essere utilizzati solo perché familiari, non perché resistano bene sotto pressione:
- Un'unica password WiFi per tutto il personale
- Un unico SSID ospiti con una debole separazione tra gli utenti
- Onboarding manuale per ogni collaboratore esterno, lavoratore temporaneo o partner in visita
- Progetti di rotazione delle password che interrompono le attività operative ogni volta che si verificano
La sicurezza wireless migliora quando l'accesso funziona in modo più simile al resto dell'azienda. Le app cloud non sono protette da un'unica password aziendale condivisa. L'ingresso agli edifici non si affida a un unico badge duplicato per ogni dipendente. Il WiFi dovrebbe seguire la stessa logica. L'identità deve essere specifica, la revoca mirata e l'accesso facile da gestire in ambienti reali, non solo facile da descrivere in un diagramma di protocollo.
Progettare un'architettura wireless sicura Zero-Trust
Un ospite effettua il check-in in un hotel, un infermiere sposta un monitor connesso tra i reparti e un addetto alla vendita accede a uno scanner portatile prima dell'apertura delle porte. Tutti e tre si affidano alla stessa infrastruttura wireless. Tutti e tre dovrebbero essere trattati in modo diverso.
Questo è il problema di progettazione che il modello Zero Trust risolve sul WiFi.
Lo Zero Trust viene spesso riassunto come non fidarsi mai, verificare sempre. Su una rete wireless, ciò significa che l'accesso non deve essere concesso solo perché un dispositivo conosce il SSID, si trova all'interno dell'edificio o si è connesso con successo la settimana precedente. I segnali radio non si fermano davanti ai muri e gli aggressori non hanno bisogno di una scrivania libera in ufficio per trovarsi nel raggio d'azione.
L'accesso wireless dovrebbe funzionare come l'accesso controllato a un edificio
Un edificio ben gestito non usa una sola chiave per ogni porta. I visitatori raggiungono la reception. Il personale raggiunge le aree di lavoro. I team della farmacia raggiungono il deposito dei farmaci. Pochissime persone raggiungono la sala server.
Il WiFi dovrebbe seguire la stessa logica. L'SSID è solo la porta d'ingresso. Il vero controllo deriva da ciò che accade dopo l'autenticazione, quando la rete decide cosa questo utente o dispositivo è autorizzato a raggiungere.
Una progettazione Zero Trust pratica di solito suddivide almeno quattro gruppi:
- Ospiti che necessitano solo di un accesso a Internet
- Personale che ha bisogno di accedere ai sistemi aziendali e alle applicazioni interne
- IoT e dispositivi operativi come sensori, scanner, display, TV, stampanti e terminali
- Sistemi amministrativi o altamente sensibili che devono avere il percorso di accesso più limitato possibile
Questo scenario suona familiare perché molti team utilizzano già SSID o VLAN separati. Il problema è che una segmentazione così generica non descrive l'attendibilità con sufficiente precisione per ambienti reali come hotel, punti vendita o strutture sanitarie. Un tablet in dotazione a un infermiere, lo smartphone di un paziente, una smart TV e un terminale di pagamento non dovrebbero ereditare la stessa policy solo perché si trovano sullo stesso piano.
La segmentazione e l'isolamento risolvono problemi diversi
Spesso le configurazioni wireless sembrano corrette su un diagramma, ma falliscono all'atto pratico.
Una VLAN ospiti separata può tenere il traffico degli ospiti lontano dai sistemi interni. Tuttavia, non impedisce automaticamente a un dispositivo ospite di sondare, rilevare o attaccare un altro dispositivo ospite sullo stesso segmento. Negli ambienti condivisi affollati, questa distinzione è fondamentale. La client isolation controlla l'esposizione laterale tra dispositivi vicini. Senza di essa, una rete può apparire segmentata pur consentendo interferenze locali o attacchi opportunistici.
Un modo utile per inquadrare la questione è semplice:
La segmentazione decide a quale parte della rete si accede. L'isolamento dei client decide se è possibile interagire con altri dispositivi vicini.
Hai bisogno di entrambi, specialmente in contesti multi-tenant in cui molti utenti non correlati tra loro occupano lo stesso spazio fisico.
Dovrebbe essere l'identità a determinare l'accesso, non il nome della rete
Una volta progettata l'architettura per il Zero Trust, l'SSID diventa una scelta di trasporto piuttosto che il limite di sicurezza principale. L'identità diventa il vero confine.
Questo modifica l'architettura in modi molto pratici:
- Autenticare ogni utente o dispositivo individualmente anziché affidarsi a una password condivisa
- Applicare le policy in modo dinamico in base a ruolo, tipo di dispositivo, posizione, tenancy o rischio
- Limitare la visibilità est-ovest in modo che i dispositivi vicini non possano rilevarsi a vicenda
- Collegare le modifiche di accesso agli eventi del ciclo di vita in modo che la revoca segua l'offboarding, la perdita del dispositivo o la scadenza del contratto del fornitore
- Contenere le eccezioni legacy in modo che l'hardware più vecchio non indebolisca l'accesso principale
Questo è il motivo per cui l'accesso basato su certificati è fondamentale nel WiFi enterprise. Un certificato funziona più come un badge identificativo gestito che come una password riutilizzabile. La rete può verificare chi lo ha rilasciato, se è ancora valido e quale policy applicare di conseguenza. Se un membro del personale se ne va o un dispositivo viene compromesso, si revoca quella singola credenziale invece di cambiare una password condivisa tra decine o centinaia di endpoint.
Per le organizzazioni che allineano i controlli wireless con una più ampia architettura di accesso alla rete Zero Trust, questo modello basato prima di tutto sull'identità rappresenta la svolta fondamentale. L'accesso diventa una decisione di policy legata a una persona, a un dispositivo e a un contesto, anziché un test una tantum per verificare se qualcuno conosce la password corretta.
La gestione aziendale è l'ambito in cui i progetti validi hanno successo o falliscono
La parte più difficile raramente consiste nello scegliere l'acronimo di un protocollo. Sta nel gestire la progettazione giorno dopo giorno.
Un hotel può avere ospiti per soggiorni brevi, residenti a lungo termine, appaltatori, personale della reception, unità IPTV, serrature e sistemi di back-office nella stessa struttura. Un rivenditore può avere tablet in negozio, terminali POS, scanner di inventario, segnaletica digitale e dispositivi di fornitori esterni. Un ospedale può avere postazioni cliniche, dispositivi biomedicali, accessi per i pazienti e personale temporaneo in costante movimento tra gli spazi. Le password condivise e l'onboarding manuale non reggono in queste condizioni, perché creano sia rischi di sicurezza sia un sovraccarico amministrativo.
Ecco perché la moderna sicurezza wireless deve svolgere due compiti contemporaneamente. Deve ridurre l'esposizione e deve essere sostenibile per i team che la gestiscono.
In pratica, ciò significa solitamente combinare:
- Autenticazione forte del personale tramite certificati o metodi enterprise basati sull'identità
- Assegnazione di policy per singolo dispositivo o per ruolo
- Client isolation per popolazioni non attendibili e ospiti
- Onboarding e revoca automatizzati
- Opzioni di fallback controllate come iPSK per endpoint legacy che non supportano l'autenticazione moderna
Il vantaggio operativo è facile da ignorare se ci si limita a confrontare i protocolli su una tabella di funzionalità. Una buona sicurezza wireless non è solo una crittografia più forte. È un design che consente all'IT di modificare rapidamente l'accesso, rimuovere un singolo dispositivo in modo pulito, inserire gli utenti senza attriti per il service desk ed evitare di ricostruire le policy ogni volta che l'azienda cambia.
Ottenere una sicurezza fluida con Passpoint e OpenRoaming
I Captive Portal tradizionali risolvevano un vecchio problema. Offrivano alle strutture un modo per presentare i termini, raccogliere alcuni dettagli e far connettere le persone senza dover distribuire una password alla reception. Per molto tempo, questo è stato sufficiente.
Non è più un modello molto solido.
I Captive Portal creano attrito, soprattutto nei luoghi in cui l'utente desidera solo un accesso rapido e affidabile. Inoltre, incoraggiano cattive abitudini. Gli utenti vengono abituati a fare clic su prompt continui, ad accettare reindirizzamenti e a considerare la fiducia nella rete come un esercizio di branding anziché come una decisione di sicurezza. Su alcuni dispositivi e app, l'esperienza è inoltre così incoerente da generare chiamate al supporto e abbandoni.
Perché Passpoint assomiglia di più al roaming mobile
Passpoint cambia l'esperienza facendo sì che il WiFi si comporti più come una rete mobile. Il dispositivo riconosce un provider attendibile, si autentica automaticamente e stabilisce una connessione crittografata fin dall'inizio. L'utente non deve aprire un browser e negoziare una pagina di login prima che inizi l'accesso effettivo.
Si tratta di un miglioramento significativo della sicurezza, perché la connessione più sicura è spesso quella che elimina le occasioni di confusione. Nessuna pagina di portale da falsificare. Nessuna password da intercettare. Nessuna fastidiosa interruzione tra l'associazione e l'uso sicuro.
Per gli operatori, l'attrattiva è altrettanto pratica:
- Meno passaggi di connessione per ospiti e visitatori
- Minore carico di assistenza per reception e banchi di servizio
- Un'esperienza di ritorno più coerente
- Un maggiore allineamento con i modelli di accesso basati sull'identità
OpenRoaming estende il modello di fiducia
OpenRoaming si basa sulla stessa idea e la estende in un modello di federazione. Un utente si autentica tramite un provider di identità riconosciuto, quindi si connette in modo sicuro tra le sedi partecipanti senza dover ripetere l'intero processo di onboarding ogni volta.
Se gestite un gruppo ospedaliero, una catena retail, un portfolio di eventi o un brand del settore hospitality, questo è fondamentale perché la fiducia può seguire l'utente tra le diverse sedi. La rete non ha bisogno di reindirizzare a un portale generico ogni volta che qualcuno entra in una nuova struttura.
L'accesso senza password non è solo una funzionalità di comodità. Elimina una delle parti più soggette a guasti delle operazioni WiFi per gli ospiti, ovvero la distribuzione, il riutilizzo e l'onere di supporto delle credenziali condivise.
Perché questo è importante nelle operazioni reali
L'obiezione pratica a controlli wireless più severi è sempre stata l'attrito per l'utente. "Sembra sicuro, ma gli ospiti non lo tollereranno." Passpoint e OpenRoaming indeboliscono tale obiezione perché migliorano la sicurezza semplificando l'esperienza anziché complicarla.
Si tratta di una combinazione rara e preziosa.
Negli ambienti aziendali e pubblici, un modello per ospiti moderno dovrebbe mirare a tre obiettivi contemporaneamente:
| Requisito | Vecchio modello con Captive Portal | Modello Passpoint e OpenRoaming |
|---|---|---|
| Sforzo dell'utente | Manuale e incostante | Automatico una volta ritenuto attendibile |
| Livello di sicurezza | Facile da imitare e intercettare | Basato sull'identità e crittografato fin dall'inizio |
| Carico operativo | Supporto del personale e onboarding ripetuto | Minore intervento dopo la configurazione |
Questo è anche il punto in cui i gestori delle strutture iniziano a collegare il networking alla fidelizzazione e alla qualità del servizio. Un ospite che ritorna e si riconnette istantaneamente percepisce la rete come affidabile e invisibile. È esattamente così che un utente finale dovrebbe percepire una buona sicurezza della connessione wireless.
Il futuro del wireless è sicuro e semplice
La direzione del percorso è chiara. La sicurezza wireless si sta allontanando dai segreti condivisi per dirigersi verso l'accesso basato sull'identità. Questo cambiamento è importante perché le password condivise sono sempre state un compromesso. Sono facili da spiegare, ma difficili da controllare bene su scala.
La moderna sicurezza delle connessioni wireless funziona meglio quando la rete sa chi o cosa si sta connettendo, applica automaticamente la policy corretta e mantiene aggiornata tale decisione man mano che persone e dispositivi cambiano. Ecco perché l'accesso basato su certificati, l'autenticazione enterprise e l'onboarding senza password stanno diventando il centro pratico di una buona progettazione.
Il vecchio compromesso tra sicurezza e usabilità è oggi meno rigido rispetto al passato. Non è più necessario scegliere tra una complessa configurazione enterprise e un modello guest comodo ma rischioso. Con la giusta architettura, il personale può autenticarsi tramite l'identità gestita, i dispositivi legacy possono essere isolati con controlli per singolo dispositivo e i guest possono connettersi attraverso meccanismi immediati come Passpoint e OpenRoaming.
La lezione più ampia è semplice. Non giudicare una rete wireless solo dal fatto che gli utenti possano andare online. Giudicala in base al fatto che l'accesso sia verificato, il traffico sia protetto, i dispositivi vicini siano isolati e le credenziali possano essere modificate senza creare il caos.
Se la vostra configurazione attuale dipende ancora da chiavi condivise, onboarding manuale e flussi di lavoro fortemente basati su portali, vale la pena riconsiderarla. Le reti più solide ora rendono la sicurezza quasi invisibile per gli utenti legittimi, mantenendo saldamente il controllo nelle mani dei gestori.
Se stai valutando come modernizzare l'accesso di ospiti, personale e multi-tenant, Purple merita di essere presa in considerazione come piattaforma che combina connettività ospiti senza password, autenticazione del personale basata sull'identità e controlli operativi come Passpoint, OpenRoaming e modelli di accesso per singolo dispositivo in un unico ambiente.



