


Access point security hardening advisor
Evaluate your wireless access point security posture. Audit deauthentication attack resilience, switchport tamper vulnerability, and identity-based 802.1X zero-trust segmentation.
Wireless estate parameters
Hardening audit results
Elevated RiskMolti team si trovano nella stessa situazione in questo momento. Il WiFi per gli ospiti funziona, il personale riesce a connettersi e alcuni dispositivi difficili da gestire - come stampanti, registratori di cassa, smart TV, tablet o apparecchiature cliniche - continuano in qualche modo a funzionare sulla stessa rete wireless. Sulla carta, nulla sembra non funzionare.
Poi emergono le crepe. Qualcuno se ne va e conosce ancora la password condivisa. Un residente in un edificio multi-tenant collega il proprio router. Un access point di un hotel viene resettato dopo una manomissione fisica. Un dispositivo IoT legacy non può utilizzare l'autenticazione moderna, quindi la rete ripiega su un modello più debole per tutti. Quello che sembra un insieme di grattacapi WiFi separati è di solito un unico problema di fondo: la rete si fida ancora delle password più che delle identità.
La sicurezza degli access point è importante perché l'access point è la porta d'accesso tra le persone, i dispositivi e i sistemi aziendali. Se quella porta si affida a segreti condivisi, credenziali copiate e un accesso unico per tutti, la sicurezza diventa fragile. Se si basa su identità verificate, contesto del dispositivo e accesso segmentato, la stessa rete WiFi diventa più semplice da proteggere e più facile da gestire.
Ripensare la WiFi come prima linea di difesa
Un ospite effettua il check-in, scansiona la tessera alla reception e si connette al WiFi in pochi secondi. Un membro del personale utilizza la stessa infrastruttura wireless per accedere a buste paga, e-mail e app interne. Una stampante nel retroufficio si connette con un metodo più vecchio perché non è in grado di supportare gli standard più recenti. Dal punto di vista dell'utente, questo sembra normale. Dal punto di vista della rete, spesso significa che un unico livello di accesso sta cercando di gestire decisioni di attendibilità completamente diverse con strumenti nati per una password condivisa.
Ecco perché il WiFi merita un livello di attenzione diverso. Non è solo connettività. È il punto in cui persone, dispositivi e policy incontrano per la prima volta i vostri sistemi aziendali. A differenza di una presa cablata nascosta in una sala server, un segnale wireless raggiunge parcheggi, corridoi, uffici vicini e aree pubbliche. La vostra prima linea di difesa è anche quella più esposta.
Perché il wireless cambia il rischio
Un access point funziona come una reception con un armadietto per le chiavi master alle spalle. L'addetto alla reception deve sapere chi sta chiedendo l'accesso, cosa gli dovrebbe essere consentito raggiungere e se debba essere tenuto lontano da altri ospiti e dal personale. Se tutti presentano la stessa password, l'addetto non può prendere una decisione sensata. Può solo confermare che qualcuno conosce il segreto condiviso.
Questo crea un problema tecnico e uno operativo.
Un modello incentrato sulle password confonde casi d'uso molto diversi in un unico calderone. Gli ospiti hanno bisogno di un accesso a internet per un breve periodo. Il personale ha bisogno di un accesso legato al proprio ruolo e al single sign-on. I dispositivi legacy potrebbero richiedere eccezioni strettamente controllate. I siti multi-tenant necessitano di un'unica infrastruttura wireless fisica con confini netti tra le organizzazioni. Questi possono sembrare progetti WiFi separati, ma di solito rimandano alla stessa causa principale: la rete si fida ancora delle password invece che delle identità.
L'effetto pratico si manifesta rapidamente:
- L'offboarding rimane complicato: l'accesso spesso dipende dalla modifica di una chiave condivisa, per poi dover riconnettere i dispositivi uno ad uno.
- L'esperienza utente diventa incoerente: il personale potrebbe avere un login per le app aziendali e un processo diverso per il WiFi.
- L'applicazione dei criteri si indebolisce: la rete fatica a distinguere tra un ospite, un medico, un appaltatore e una stampante.
- Gli ambienti condivisi diventano più difficili da controllare: un'unica struttura deve supportare diverse organizzazioni, residenti o reparti senza chiari confini di identità.
Regola pratica: se molti utenti e tipi di dispositivi accedono con la stessa credenziale, la rete sta identificando una password, non una persona o un dispositivo.
In questo contesto, l'approccio di Purple rende il modello più lineare. L'accesso basato sull'identità fornisce alla rete una domanda migliore da porre all'ingresso. Non "conosci la password?" ma "chi sei, che dispositivo stai usando e cosa ti dovrebbe essere permesso di fare?". Una volta che il WiFi è legato all'identità, l'accesso degli ospiti, l'SSO del personale, l'onboarding dei dispositivi legacy e la separazione multi-tenant smettono di essere eccezioni scomode. Diventano diversi risultati di policy dello stesso modello di attendibilità.
Questo cambiamento è importante per la sicurezza, ma lo è anche per le attività quotidiane. I team dell'helpdesk dedicano meno tempo alla rotazione delle credenziali. Il personale ottiene un'esperienza di accesso più coerente. Gli ospiti accedono a internet senza essere posizionati vicino ai sistemi interni. I dispositivi più vecchi possono essere isolati senza indebolire l'accesso per tutti gli altri. Per uno sguardo più ampio su come funziona questo modello nella pratica, consulta questa guida alla rete wireless sicura.
Una solida sicurezza degli access point inizia con un'idea semplice. Il tuo WiFi dovrebbe riconoscere l'identità, non solo il possesso di una password.
Minacce comuni che si annidano nella tua rete wireless
La maggior parte delle minacce wireless diventa più facile da comprendere una volta che si smette di pensare al WiFi come a una magia invisibile e si inizia a vederlo come una porta d'accesso pubblica. Chiunque si trovi nel raggio d'azione può provare ad aprire la maniglia. Una buona sicurezza degli access point garantisce che entrino solo le persone giuste, e solo nelle stanze corrette.
Access point non autorizzati ed evil twin
Un rogue access point è qualsiasi dispositivo wireless non autorizzato che trasmette all'interno o nei pressi del tuo ambiente. A volte è dannoso. Altre volte si tratta solo di un dipendente ben intenzionato che collega un router economico per "risolvere" una scarsa copertura. In entrambi i casi, crea una seconda porta d'accesso non gestita.
Un attacco di tipo evil twin è ancora peggiore. Si tratta di una rete contraffatta progettata per apparire identica al tuo SSID legittimo, in modo che gli utenti vi si connettano per errore. Una volta stabilita la connessione, un malintenzionato può monitorare il traffico, reindirizzare gli utenti verso false pagine di accesso o interrompere il servizio.
Nel Regno Unito, gli access point canaglia rappresentano il 28% degli incidenti di interferenza wireless rilevati negli ambienti aziendali urbani, causando direttamente una perdita di pacchetti del 15-20% nelle reti WPA2 a causa della sovrapposizione non autorizzata dei canali e dei flood di deautenticazione, secondo la panoramica sulla sicurezza degli access point di Splunk che cita i dati di monitoraggio Ofcom. Per il gestore di una struttura, questo non è solo un problema di sicurezza. Si traduce in una pessima esperienza di pagamento, dispositivi portatili bloccati, sessioni guest interrotte e team di supporto che rincorrono la "lentezza del WiFi" che in realtà è interferenza e impersonificazione.
Packet sniffing e traffico esposto
Il packet sniffing sembra un concetto esotico, ma l'idea è semplice. Se il traffico non è protetto adeguatamente, qualcuno nelle vicinanze potrebbe essere in grado di osservare i dati che si muovono nell'aria, proprio come se stesse ascoltando una conversazione in una hall affollata. Più la tua rete dipende da vecchie modalità di sicurezza o credenziali condivise, più spazio ci sarà per intercettazioni e abusi di sessione.
I lettori spesso si confondono. Presumono che il protocollo HTTPS da solo risolva il problema. Sicuramente aiuta, ma non sostituisce una solida autenticazione wireless. La sicurezza WiFi determina ancora se gli utenti si connettono alla rete corretta, se il traffico inizia crittografato fin dall'inizio e se i dispositivi sono isolati gli uni dagli altri.
Un sito web sicuro non compensa un processo di accesso wireless debole.
Attacchi di deautenticazione e disconnessioni forzate
Un attacco di deautenticazione disconnette gli utenti da una rete wireless contraffacendo i frame di gestione. Di per sé, questo è già dannoso. Se combinato con un SSID finto, diventa una trappola. Gli utenti vengono scollegati dalla rete legittima, si riconnettono frustrati e finiscono invece sulla rete dell'attaccante.
Tre segnali che questo potrebbe accadere:
- Gli utenti segnalano disconnessioni casuali in un'area mentre la rete cablata funziona regolarmente.
- I dispositivi continuano a ricollegarsi allo stesso SSID, ma le prestazioni rimangono instabili.
- I ticket di supporto si accumulano nei periodi di punta, quando lo spazio radio affollato rende più difficile individuare le interferenze.
Per una panoramica operativa più approfondita sulla progettazione di SSID sicuri, sulla segmentazione e sulle scelte di policy, la guida di Purple al secure wireless networking è un utile punto di riferimento.
Spiegazione degli standard di sicurezza WiFi
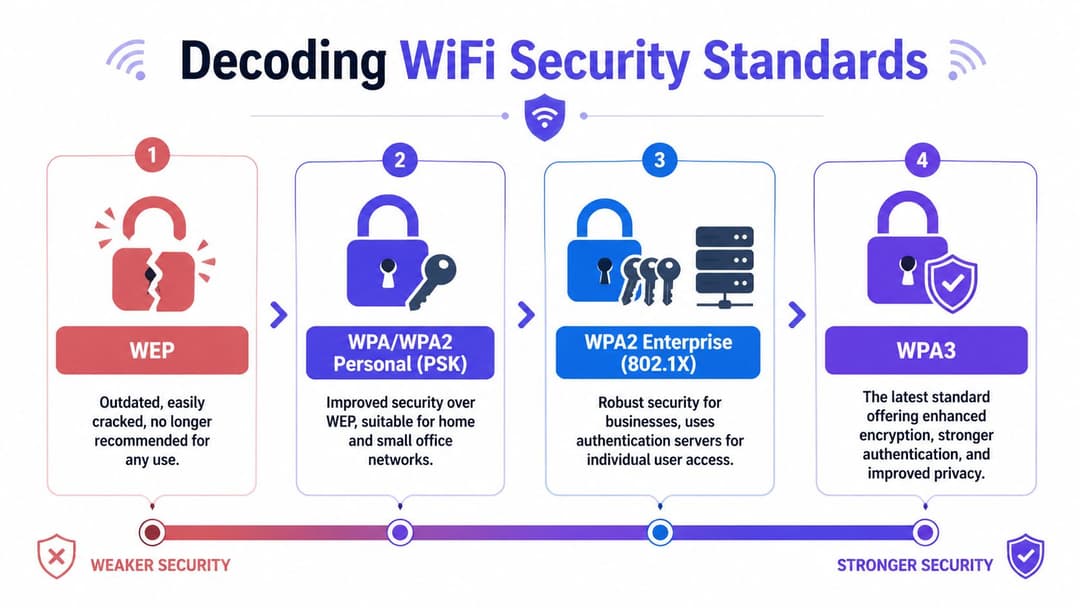
La terminologia della sicurezza wireless scoraggia le persone perché si presenta come una pila di acronimi. WEP, WPA2, WPA3, PSK, SAE, 802.1X, EAP-TLS. Se si decodifica ciò che ciascuno di essi cerca di risolvere, il quadro diventa molto più semplice.
Da serrature rotte a porte più resistenti
La tecnologia WEP è obsoleta. Appartiene alla stessa categoria di una serratura della porta d'ingresso che chiunque sa scassinare. Se la trovi ancora su un dispositivo, la risposta corretta è la sostituzione o l'isolamento, non l'adattamento.
La tecnologia WPA ha migliorato il protocollo WEP, ma è abbastanza datata da non dover essere alla base di una moderna progettazione aziendale.
Lo standard WPA2 è diventato lo standard di riferimento a lungo termine per molte organizzazioni. È ancora comune, ma esiste un'importante distinzione all'interno di WPA2:
- WPA2-Personal utilizza una chiave pre-condivisa, spesso un'unica password per tutti.
- WPA2-Enterprise utilizza l'autenticazione individuale, in genere tramite 802.1X.
Questa distinzione conta più dell'etichetta WPA2 stessa. Un modello autentica un segreto. L'altro autentica una persona o un dispositivo.
Personal contro Enterprise
Molti acquirenti pensano che "Enterprise" significhi apparecchiature costose. In pratica, significa un modello di fiducia differente.
Con il sistema PSK o pre-shared key, chiunque dimostra l'accesso conoscendo la stessa password. Se la password trapela, la rete non ha modo di distinguere se chi si connette è un dipendente attuale, un ex collaboratore o un dispositivo casuale che ha ottenuto il codice da un guest.
Con lo standard 802.1X, ogni connessione viene verificata singolarmente. È la stessa differenza che passa tra un locale con un unico codice sulla porta secondaria e un ingresso presidiato dove ognuno presenta il proprio documento d'identità. Il sistema può autorizzare un utente, rifiutarne un altro, inserire un terzo in un segmento di rete limitato e registrare la decisione in modo appropriato.
Ecco il confronto pratico.
| Modello | Livello di Sicurezza | Metodo di Autenticazione | Complessità di Gestione | Caso d'Uso Ideale |
|---|---|---|---|---|
| WEP | Basso | Chiave statica condivisa | Facile da gestire, non sicuro da eseguire | Nessuno. Sostituire o isolare immediatamente |
| WPA o WPA2 Personal PSK | Moderato | Password condivisa | Semplice all'inizio, più difficile nel tempo | Ambienti piccoli a basso rischio e uso temporaneo |
| WPA2 Enterprise 802.1X | Alto | Autenticazione per utente o per dispositivo | Configurazione iniziale più complessa, più pulito a lungo termine | Personale, ambienti regolamentati, WiFi aziendale critico |
| WPA3 | Da alto a molto alto | Autenticazione moderna con protezioni più forti | Dipende dalla modalità e dal supporto del dispositivo | Nuove implementazioni e aggiornamenti orientati alla sicurezza |
Cosa fa effettivamente lo standard 802.1X
Lo standard 802.1X viene spesso spiegato dando per scontato che tutti abbiano già un laboratorio a disposizione. La versione in parole povere è migliore. Si tratta di una struttura di controllo che verifica le credenziali prima che il dispositivo ottenga il normale accesso alla rete. Tali credenziali possono provenire da un nome utente e una password, da un certificato o da un flusso di lavoro di un provider di identità.
Ecco perché lo standard 802.1X si adatta così bene agli ambienti aziendali:
- Supporta la responsabilità individuale anziché i segreti di gruppo.
- Mappa l'accesso sull'identità, in modo che il personale, gli ospiti e i dispositivi non si trovino tutti sullo stesso piano di rete.
- Rende l'offboarding più pulito perché l'accesso può essere revocato a livello di identità, non cambiando ogni singola password ovunque.
Per i lettori che confrontano le opzioni di implementazione, la guida esplicativa di Purple su WPA e WPA2 Enterprise fornisce un utile quadro operativo.
Il punto di vista dell'architetto: Il più grande aggiornamento nella sicurezza WiFi non è il nome della cifratura. È il passaggio da una fiducia condivisa a una fiducia basata sul singolo utente e sul singolo dispositivo.
Perché WPA3 è importante
Lo standard WPA3 migliora la protezione wireless in diversi modi, ma uno dei più pratici riguarda la gestione degli attacchi di indovinar-password in modalità personal. Utilizza infatti il sistema SAE, acronimo di Simultaneous Authentication of Equals, al posto del vecchio modello di handshake utilizzato in WPA2-PSK.
Questo è fondamentale perché il modello precedente offriva ai malintenzionati maggiori opportunità di intercettare dati e tentare di indovinare le password offline. Il protocollo WPA3-SAE rende questo processo molto più difficile. In breve, aumenta la difficoltà dei tentativi di attacco e riduce l'utilità degli handshake intercettati.
Laddove possibile, utilizza WPA3-Enterprise per l'accesso del personale e per l'accesso aziendale gestito. Utilizza le funzionalità WPA3 con criterio per gli ambienti guest e di transizione. Se i dispositivi più datati costringono ancora a dei compromessi, isola tali compromessi anziché applicarli a tutta la rete.
La trappola nascosta nelle discussioni sugli standard
Gli standard da soli non garantiscono la sicurezza degli access point. È possibile acquistare hardware moderno, abilitare una modalità più recente e ritrovarsi comunque con una fiducia debole se l'organizzazione continua a utilizzare credenziali condivise, onboarding poco sicuro e un ampio accesso laterale.
Ecco perché gli standard dovrebbero essere considerati strumenti, non risultati. WPA3, 802.1X, certificati e segmentazione pagano solo quando supportano un modello di identità più pulito.
Andare oltre le password con l'accesso basato sull'identità
Un visitatore arriva per una riunione con un cliente, un neoassunto apre il laptop il primo giorno, un fornitore ha bisogno di un accesso temporaneo per un sopralluogo e uno schermo smart in reception deve rimanere online tutto il mese. Se tutti e quattro dipendono da una password WiFi condivisa, la rete tratta identità molto diverse come se fossero la stessa persona con la stessa chiave.
Questa è la vulnerabilità principale in molti ambienti wireless. Il problema non è solo la complessità della password. È il vecchio modello che ci sta dietro. Un WiFi incentrato sulle password riduce la fiducia al semplice possesso di un segreto riutilizzabile, anche quando l'azienda ha la necessità di distinguere tra ospiti, personale, dispositivi non gestiti e inquilini che condividono lo stesso edificio.
L'accesso basato sull'identità inizia con una domanda migliore. Invece di chiedere: "Conosci la password?", la rete chiede: "Chi sei, che dispositivo stai usando e a cosa dovresti essere autorizzato ad accedere?". Questo cambiamento è importante dal punto di vista operativo. Riduce i ripristini da parte dell'helpdesk, limita gli eccessi di accesso accidentali e velocizza l'offboarding perché l'accesso può seguire i record di identità anziché attendere che qualcuno ruoti una credenziale condivisa.
L'accesso degli ospiti dovrebbe essere facile senza essere anonimo
I canali WiFi per gli ospiti tradizionali creano spesso un insolito compromesso. Se lo rendi semplice con un'unica password condivisa, perdi la tracciabilità. Se aggiungi passaggi complessi sul Captive Portal, l'esperienza utente ne risente prima ancora che l'ospite abbia aperto un browser.
Un approccio migliore collega l'accesso degli ospiti a un segnale di identità leggero piuttosto che a una password distribuita alla reception. Passpoint e OpenRoaming funzionano più come accordi di roaming mobile che come le vecchie abitudini del WiFi pubblico. Un utente noto o un dispositivo attendibile può connettersi con meno attriti e la rete può comunque applicare il limite corretto fin dalla prima connessione. L'accesso a internet rimane separato dai sistemi aziendali interni perché la policy segue l'identità e il contesto, non una generica ipotesi a livello di SSID.
Questo è l'approccio di Purple nella pratica. L'onboarding degli ospiti diventa parte dello stesso modello di attendibilità del resto dell'infrastruttura, anziché un'eccezione speciale con controlli più deboli.
La WiFi del personale dovrebbe seguire la stessa verità di identità di tutto il resto
L'accesso del personale spesso evidenzia i limiti del WiFi basato su password in modo estremamente chiaro. Le chiavi pre-condivise comuni si diffondono tra i team, rimangono su dispositivi non gestiti e restano valide molto tempo dopo un cambio di ruolo. Il risultato è familiare a qualsiasi team IT. Le eccezioni manuali si accumulano, le revisioni degli accessi diventano un terno al lotto e la policy wireless si allontana dalla directory e dai sistemi SSO già utilizzati per le applicazioni.
L'accesso basato sull'identità risolve questa discrepanza. Se la rete wireless può utilizzare Entra ID, Okta o Google Workspace come unica fonte di verità, gli inserimenti, i trasferimenti e i licenziamenti vengono gestiti attraverso lo stesso ciclo di vita dell'identità già utilizzato altrove. Il WiFi smette di essere un'isola isolata di credenziali e inizia a funzionare come parte della struttura di accesso dell'organizzazione. La guida di Purple alle soluzioni di controllo dell'accesso alla rete spiega come funziona questo modello di policy a livello di rete edge.
Gli utenti notano la differenza. Una sicurezza che si allinea ai pattern di accesso familiari tende a sembrare più affidabile rispetto all'ennesima richiesta di password. Come accennato in precedenza, l'atteggiamento del pubblico nei confronti dell'autenticazione a più fattori dimostra che una sicurezza visibile e ben progettata segnala attenzione per i dati degli utenti. Lo stesso principio si applica alle reti wireless.
Anche gli ambienti legacy e condivisi rappresentano un problema di identità
Le stampanti legacy, i sensori IoT, gli scanner e i sistemi dell'edificio raramente si inseriscono in modo pulito nel gruppo del personale o dei guest. I siti multi-tenant creano un'ulteriore variante della stessa sfida. Una singola flotta di access point può servire diverse organizzazioni, ciascuna delle quali necessita di separazione, verificabilità e policy differenti.
Una password non può esprimere questo dettaglio. L'identità sì.
Per i dispositivi più vecchi, l'identità può derivare da certificati, profili dei dispositivi, criteri basati su MAC come misura di contenimento o da un flusso di onboarding dedicato che limita ciò a cui il dispositivo può accedere. Per gli ambienti multi-tenant, l'identità consente l'applicazione di criteri per tenant, gruppo di utenti, tipo di dispositivo e fascia oraria senza costringere ogni organizzazione a utilizzare lo stesso modello di attendibilità condiviso. La logica è simile a quella dei sistemi di accesso fisico. Un edificio non dovrebbe rilasciare una chiave master a ogni visitatore, addetto alle pulizie, dipendente e fornitore. La guida al controllo degli accessi di Wilcox Door Service mostra lo stesso principio nel mondo fisico. L'accesso deve corrispondere a ruolo, posizione e durata.
Un unico problema di fondo, un modello più pulito
L'attrito per gli ospiti, i complessi divari di SSO, l'onboarding fragile dei dispositivi IoT e la separazione dei tenant sembrano spesso problemi wireless separati. Di solito, sono i sintomi di un'unica scelta di progettazione: la rete si fida ancora delle password più che delle identità.
L'accesso basato sull'identità sostituisce tutto questo con decisioni per singolo utente, singolo dispositivo e singolo ruolo. Un ospite ottiene l'accesso solo a internet. Un dipendente ottiene le risorse collegate al suo ruolo. Un collaboratore esterno ottiene una policy limitata nel tempo. Un dispositivo legacy riceve il percorso minimo di cui ha bisogno, non una condivisione estesa della rete.
Ecco perché la moderna sicurezza degli access point si sta muovendo in questa direzione. Non si tratta solo di un metodo di accesso migliore. È un modo per riunire l'accesso degli ospiti, il SSO del personale, il supporto legacy e il controllo multi-tenant sotto un unico modello di sicurezza che si adatta al modo in cui operano le aziende.
Una checklist per la distribuzione di Access Point di livello enterprise
La maggior parte dei problemi di sicurezza degli access point non deriva da exploit avanzati. Inizia con scorciatoie ordinarie. Le credenziali predefinite rimangono attive. Il firmware non viene aggiornato. Il traffico di ospiti e dipendenti si mescola eccessivamente. Un dispositivo fisicamente raggiungibile viene ripristinato o rimosso. La risposta non è un'impostazione magica. È una distribuzione disciplinata.
Inizia con le nozioni di base che si interrompono più spesso
La prima voce della lista di controllo è dolorosamente semplice. Modificare immediatamente i valori predefiniti del fornitore. Il Wireless Security Assessment 2025 del NCSC del Regno Unito riporta che le vulnerabilità delle credenziali predefinite negli access point non aggiornati contribuiscono al 42% delle reti guest violate nei settori sanitario e residenziale multi-tenant, e le PSK del fornitore non modificate consentono un accesso brute-force più veloce dell'85%, come riassunto in questa risorsa sui criteri di sicurezza dell'accesso wireless. Se una rete si affida ancora alle credenziali di fabbrica, ogni controllo avanzato superiore poggia su basi fragili.
Considera poi la disciplina degli aggiornamenti. Gli access point sono infrastrutture, ma rimangono sistemi software-defined con bug, cicli di patch e correzioni di sicurezza. Se non si dispone di una routine per la revisione del firmware, per il rollout graduale e per la pianificazione del ripristino, la flotta di dispositivi deraglierà verso l'incoerenza.
Una checklist pratica per l'implementazione
- Usa WPA3-Enterprise dove il parco dispositivi lo supporta: questo rafforza l'autenticazione e si allinea meglio con il controllo degli accessi per singolo utente rispetto ai modelli con password condivise.
- Separa il traffico con VLAN o controlli di policy equivalenti: i dispositivi di ospiti, personale, operazioni e IoT non dovrebbero trovarsi tutti in un unico segmento di rete broadcast piatto.
- Gestisci gli access point in modo centralizzato: una policy coerente supera le ottime intenzioni. La gestione centralizzata riduce la possibilità che un sito rimanga indietro con le impostazioni o gli aggiornamenti.
- Abilita il rilevamento di AP non autorizzati (rogue AP): la tua infrastruttura wireless dovrebbe cercare attivamente radio non autorizzate e SSID sospetti, invece di attendere le segnalazioni degli utenti.
- Dismetti o isola i client legacy: se un dispositivo non supporta l'autenticazione moderna, inseriscilo in un segmento strettamente controllato con un raggio d'azione limitato.
- Disattiva ciò che non ti serve: i vecchi protocolli, i metodi di gestione deboli e gli SSID inutilizzati creano una superficie di attacco superflua.
Non ignorare l'accesso fisico
I team di rete a volte parlano della sicurezza wireless come se finisse con la crittografia. Non è così. Se qualcuno può toccare fisicamente il dispositivo, potrebbe essere in grado di resettarlo, rubarlo o spostarlo. Nei luoghi aperti al pubblico, questo rischio è più comune di quanto molti operatori pensino.
I principi del controllo degli accessi fisici utilizzati per porte e aree riservate si applicano perfettamente anche in questo caso. Le indicazioni su suddivisione in zone, resistenza alla manomissione e ingresso controllato contenute nella guida al controllo degli accessi di Wilcox Door Service offrono un modello mentale utile per pensare al posizionamento dell'hardware di rete in ingressi, corridoi, locali tecnici e uffici condivisi.
Consiglio operativo: Tratta ogni access point come una piccola filiale. Proteggi le credenziali, proteggi il software e proteggi il dispositivo fisico.
Domande da porsi durante un audit
Utilizza questi punti per rivedere una distribuzione esistente riunendo in un'unica sessione i team delle operation, delle strutture e dell'IT:
- Possiamo revocare un singolo utente o dispositivo senza modificare l'accesso per tutti gli altri?
- Gli ospiti, il personale e i dispositivi non gestiti dispongono di percorsi di rete significativamente diversi?
- Sapremmo se oggi qualcuno installasse un access point non autorizzato?
- Una persona in un'area pubblica può raggiungere, ripristinare o rimuovere un access point senza farsi notare?
Dove un'unica piattaforma può semplificare le operazioni
Questo è il punto in cui molti team scoprono di non avere bisogno di più SSID. Hanno bisogno di meno segreti condivisi e di una migliore gestione dell'identità. Un'opzione è Purple, che supporta l'autenticazione basata sull'identità per ospiti e personale, si integra con piattaforme di directory come Entra ID e Okta e supporta approcci come iPSK per i dispositivi legacy, collaborando al contempo con i principali fornitori di access point. Se utilizzata correttamente, questo tipo di piattaforma aiuta a sostituire le pratiche di password frammentate con una policy centrale e un controllo del ciclo di vita più chiaro.
Risolvere la sicurezza WiFi per ambienti complessi
Gli ambienti wireless più complessi non falliscono perché il team non conosce le migliori pratiche. Falliscono perché la realtà è complicata. I residenti portano console e altoparlanti intelligenti. Gli ospedali utilizzano apparecchiature specialistiche con vecchi stack wireless. Gli hotel richiedono un onboarding rapido degli ospiti senza esporre i sistemi interni. Gli alloggi per studenti desiderano contemporaneamente una semplicità di tipo domestico e un isolamento di livello enterprise.
Strutture multi-tenant e hospitality
Prendiamo un immobile in affitto a lungo termine (build-to-rent) o un grande hotel. Ogni occupante si aspetta una connettività privata e semplice, ma l'operatore ha bisogno di un controllo centrale, visibilità per il supporto e contenimento dei rischi. Una singola PSK condivisa per l'intero sito è facile da distribuire e difficile da difendere. Un residente la condivide, un ospite la pubblica e un dispositivo smart dimenticato continua a usarla molto tempo dopo che l'utente originale se n'è andato.
Un approccio migliore si basa sulla fiducia per singolo utente, per singola stanza o per singolo dispositivo. Questo consente alla rete di comportarsi come se fosse composta da spazi privati separati all'interno di un'unica infrastruttura gestita. L'esperienza degli utenti rimane semplice, mentre l'operatore mantiene la segmentazione e le policy in un unico punto centrale.
La sanità e il problema dei dispositivi legacy
Gli ambienti sanitari mostrano rapidamente i limiti di una progettazione basata sulle password. I flussi di lavoro clinici dipendono spesso da dispositivi che non possono partecipare in modo pulito a flussi di lavoro 802.1X completi. Se la soluzione è "metterli tutti sulla stessa rete con password condivisa", l'eccezione diventa la regola.
Il sondaggio Cyber Security Breaches Survey 2025 del NCSC del Regno Unito rileva che il 62% dei fornitori di servizi sanitari e il 45% dei gestori di alloggi per studenti utilizzano ancora PSK condivise, mentre l'iPSK può ridurre gli errori di autenticazione del 35% nei test multi-tenant proteggendo i dispositivi legacy senza le complessità di RADIUS, secondo la pagina della community Microsoft citata nel set di dati verificato. Ecco perché l'iPSK, ovvero le chiavi pre-condivise individuali, è importante. Fornisce a ciascun dispositivo legacy il proprio segreto invece di costringere l'intera categoria a condividerne uno. Se una chiave viene compromessa, revochi un solo dispositivo, non l'intero gruppo.
Le password condivise trasformano un dispositivo vulnerabile in un problema di tutti. iPSK limita la vulnerabilità al solo dispositivo che ha effettivamente bisogno dell'eccezione.
SSO per il personale in sedi a uso misto
Ora aggiungiamo i dipendenti allo scenario. In un hotel, in un centro commerciale o in un ospedale privato, il personale si sposta tra postazioni di lavoro fisse, palmari, tablet e sistemi di back-office. Se il loro accesso wireless dipende ancora da una password locale memorizzata, ogni cambio di ruolo crea un divario tra la realtà delle risorse umane e la realtà della rete.
Con il Single Sign-On per il personale collegato all'identity provider dell'organizzazione, l'infrastruttura wireless inizia a comportarsi come il resto del moderno stack applicativo. L'accesso segue il ruolo. La revoca segue l'addio. Ai lavoratori temporanei può essere concesso un accesso controllato senza esporre credenziali permanenti. La rete diventa più facile da gestire perché smette di dipendere da pulizie manuali.
Un modello di progettazione che funziona in ambienti complessi
Quando gli ambienti si complicano, i team spesso rispondono accumulando più SSID, più eccezioni e più soluzioni alternative locali. Di solito, questo non fa altro che aumentare la fragilità.
Un modello più pulito è questo:
- Identità per le persone: Il personale e gli utenti gestiti si autenticano attraverso il livello di identità dell'organizzazione.
- iPSK per dispositivi difficili: Le apparecchiature legacy ottengono credenziali univoche e un ambito di criteri limitato.
- Segmentazione per tutto: Anche gli utenti attendibili non hanno tutti bisogno dello stesso raggio d'azione.
- Controllo centralizzato dei criteri: Gli operatori multi-sito hanno bisogno di regole coerenti e di una revoca rapida.
Questo è il motivo per cui l'accesso degli ospiti, il SSO del personale, i dispositivi legacy e le reti multi-tenant fanno parte dello stesso discorso. Tutti questi elementi mettono alla prova la capacità del modello di sicurezza degli access point di distinguere un'identità dall'altra senza dover ricorrere a una generica fiducia condivisa.
Il futuro dell'accesso wireless sicuro e intelligente
La sicurezza degli access point veniva considerata in passato come un compito di rafforzamento tecnico. Cambiare la password. Aggiornare il firmware. Bloccare le impostazioni. Questi aspetti sono ancora importanti, ma non rappresentano più l'intero lavoro.
La visione più forte è di tipo strategico. L'accesso wireless fa ormai parte della customer experience, della produttività del personale, della soddisfazione degli inquilini e della resilienza operativa. Se gli utenti si connettono in modo sicuro e senza attriti, il personale perde meno tempo, i team di supporto gestiscono meno ticket evitabili e l'azienda può fidarsi con maggiore sicurezza delle proprie decisioni di rete.
Sicurezza che aiuta le operazioni
La corretta progettazione del wireless riduce la complessità anziché aumentarla. L'accesso basato sull'identità significa che l'offboarding diventa più pulito. La segmentazione significa che un dispositivo compromesso ha meno probabilità di influenzare sistemi non correlati. Controlli fisici migliori riducono le manomissioni e le interruzioni misteriose.
Quest'ultimo punto merita più attenzione di quella che riceve di solito. Il 28% delle strutture ricettive ha segnalato furti o atti vandalici ai danni dell'hardware di rete, ma solo il 12% adotta armadietti di sicurezza o supporti rialzati, secondo i dati del Regno Unito citati in questo riferimento di sintesi della British Hospitality Association. Se un access point in un luogo pubblico può essere raggiunto, rimosso o resettato, il discorso sulla sicurezza non può considerarsi completo.
Dove si sta dirigendo il mercato
La direzione è chiara, anche se non tutte le infrastrutture si modernizzeranno allo stesso ritmo. Le reti si stanno allontanando dalle password riutilizzabili per muoversi verso l'identità verificata, la fiducia supportata da certificati, il controllo automatizzato del ciclo di vita e una separazione più netta tra le classi guest, personale e dispositivi.
Questo cambiamento è positivo per la sicurezza, ma lo è anche per la progettazione del servizio. Un flusso di accesso ospite fluido migliora l'esperienza nel locale. Il sistema SSO per il personale riduce gli attriti. I controlli per singolo dispositivo rendono gestibile l'hardware più ostico. La rete smette di essere un insieme di eccezioni e inizia a comportarsi come un sistema guidato da policy.
La sicurezza degli access point nel 2026 non consiste nel far sembrare il WiFi blindato. Consiste nel far sembrare normale la connessione corretta, rendendo al contempo quella errata difficile, visibile e di breve durata.
Se stai valutando come sostituire la rete WiFi a password condivisa con un modello più sicuro basato sull'identità, Purple offre un percorso pratico per l'accesso degli ospiti, l'SSO del personale, gli ambienti multi-tenant e il supporto dei dispositivi legacy senza doverli trattare come problemi separati.



