
Come configurare le policy NAC per lo steering VLAN in Cisco Meraki
Questa guida autorevole offre ai leader IT, agli architetti di rete e ai direttori operativi delle strutture un framework pratico e dettagliato per configurare le policy NAC e lo steering VLAN in ambienti Cisco Meraki. Copre l'implementazione dello standard 802.1X, l'isolamento dei dispositivi IoT tramite MAC Authentication Bypass e l'integrazione fluida con la piattaforma di analytics per WiFi per gli ospiti di Purple per garantire una segmentazione di rete sicura, conforme e ad alte prestazioni in contesti alberghieri, retail e del settore pubblico.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: La guida alla sicurezza del WiFi aziendale →
Cisco Meraki NAC policy and dynamic VLAN steering evaluator
Evaluate RADIUS attribute payloads, calculate subnet host capacity with broadcast headroom, and generate turnkey Meraki MR policy configurations.
Role-based authorization profile
RADIUS Access-Accept payload breakdown
These attributes are returned by the RADIUS server upon authentication and parsed by the Cisco Meraki MR access point.
Executive Summary
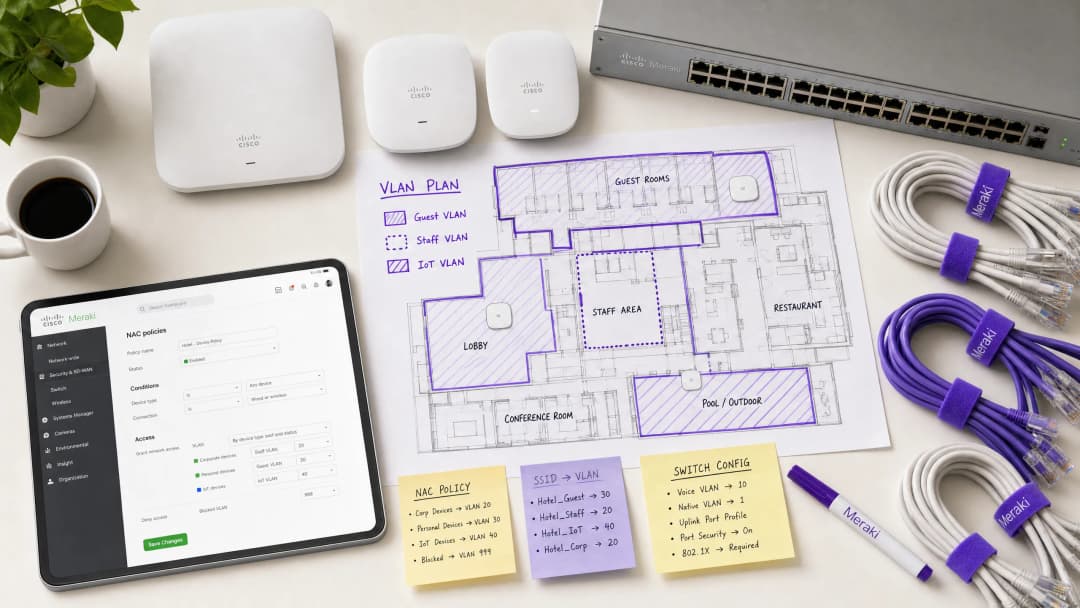
Le strutture aziendali enterprise - dagli stadi ad alta densità ai complessi alberghieri in forte espansione - non possono permettersi di operare su una rete piatta. La trasmissione di più SSID per segmentare il traffico degrada le prestazioni RF, spreca tempo di trasmissione prezioso e crea un onere amministrativo difficile da gestire su implementazioni multi-sito. Lo standard moderno è la segmentazione dinamica: trasmettere un unico SSID sicuro e affidarsi al Network Access Control (NAC) per profilare, autenticare e indirizzare automaticamente i dispositivi nella VLAN corretta.
Questa guida fornisce ai senior IT architect e ai direttori delle operazioni un modello pratico per configurare le policy NAC per lo steering delle VLAN in Cisco Meraki. Tralasciamo la teoria accademica per concentrarci sulle realtà di implementazione: applicazione dello standard IEEE 802.1X per i dispositivi aziendali, utilizzo del MAC Authentication Bypass (MAB) per i sistemi IoT headless e integrazione perfetta con piattaforme di Guest WiFi come Purple per garantire un accesso sicuro e conforme nei settori Retail, Hospitality e in altri ambienti enterprise. Padroneggiando queste configurazioni, le organizzazioni possono mitigare i rischi di sicurezza, garantire la conformità PCI-DSS e ottimizzare la velocità di trasmissione della rete - il tutto da un unico SSID gestito centralmente.
Technical Deep-Dive
L'architettura del Dynamic VLAN Steering
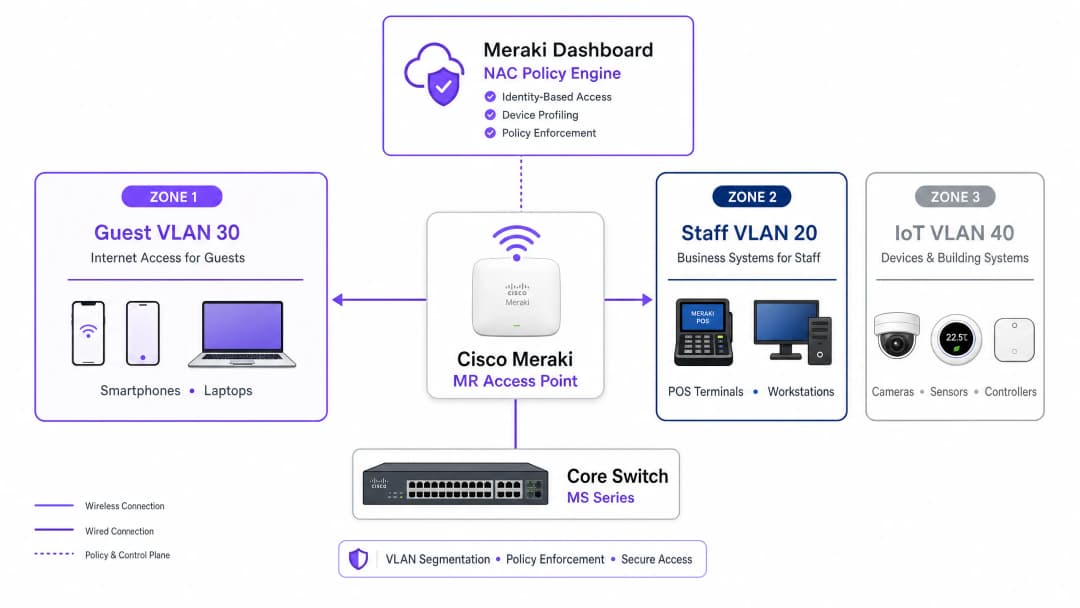
Lo steering delle VLAN in un ambiente Meraki si basa sull'interazione tra tre componenti principali: l'Access Point Meraki (che funge da autenticatore), il dispositivo client (il supplicant) e il server NAC/RADIUS (il server di autenticazione). Questo modello a tre parti è definito dallo standard IEEE 802.1X e costituisce la spina dorsale di qualsiasi implementazione di controllo degli accessi di livello enterprise.
Quando un dispositivo si associa alla rete, l'AP intercetta il traffico e inoltra una richiesta di Access-Request al server RADIUS. In caso di autenticazione riuscita, il server RADIUS risponde con un messaggio di Access-Accept. Fondamentalmente, affinché avvenga lo steering della VLAN, questo messaggio deve contenere attributi RADIUS standard IETF specifici che indicano all'AP quale VLAN applicare:
| Attributo RADIUS | ID | Valore | Scopo |
|---|---|---|---|
| Tunnel-Type | 64 | 13 (VLAN) | Specifica il protocollo di tunneling |
| Tunnel-Medium-Type | 65 | 6 (802) | Specifica il mezzo di trasporto |
| Tunnel-Private-Group-ID | 81 | es., 20 |
Specifica l'ID della VLAN di destinazione |
Quando l'AP Meraki riceve questi attributi, tagga dinamicamente il traffico del client con l'ID VLAN designato prima di inoltrarlo sulla porta dello switch. Questo processo è trasparente per l'utente finale e si completa entro millisecondi dall'associazione.
Meccanismi di autenticazione
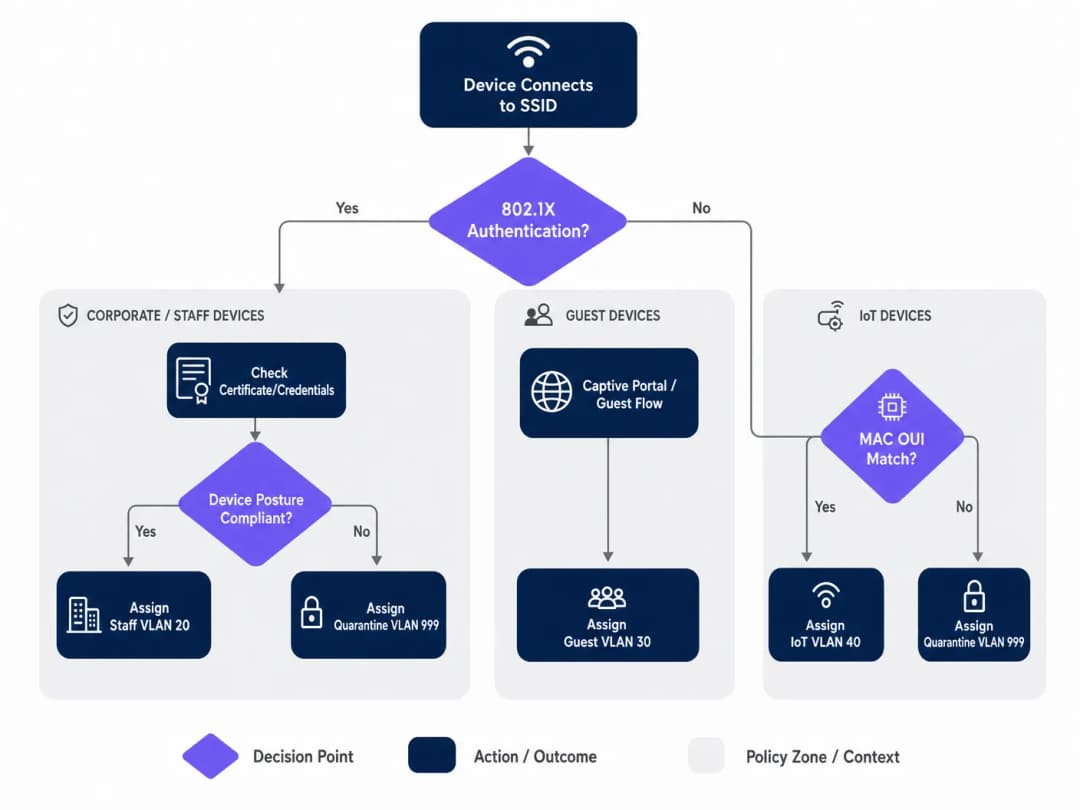
Le reti aziendali richiedono in genere un approccio multi-livello all'autenticazione, poiché la popolazione dei dispositivi in una determinata sede è eterogenea. Esistono tre meccanismi principali:
IEEE 802.1X (EAP-TLS o PEAP) rappresenta lo standard di riferimento per i dispositivi aziendali e del personale. L'autenticazione si basa su certificati digitali (EAP-TLS) o credenziali sicure (PEAP-MSCHAPv2), garantendo una crittografia avanzata e la verifica dell'identità. Questo è l'approccio consigliato per qualsiasi dispositivo gestito dalla piattaforma MDM dell'organizzazione.
MAC Authentication Bypass (MAB) è necessario per i dispositivi headless - telecamere IP, terminali POS, sensori di gestione degli edifici e smart TV - che non possono eseguire un supplicant 802.1X. L'indirizzo MAC viene utilizzato come identificatore. Sebbene questo sistema sia meno sicuro dell'autenticazione basata su certificati (poiché gli indirizzi MAC possono essere contraffatti), il MAB combinato con ACL VLAN rigorose garantisce un livello di sicurezza accettabile per i segmenti IoT isolati. Per una panoramica completa su questo argomento, consulta la nostra guida sulla gestione della sicurezza dei dispositivi IoT con NAC e MPSK.
Autenticazione tramite Captive Portal viene utilizzata per l'accesso degli ospiti. Il dispositivo viene mantenuto in uno stato di pre-autenticazione limitato fino a quando l'utente non completa il flusso di accesso - in genere tramite login social, registrazione e-mail o un semplice clic - ospitato da una piattaforma come Purple. Questo consente di acquisire dati di prima parte indirizzando al contempo il dispositivo in una VLAN ospiti isolata.
Guida all'implementazione
Passaggio 1: Pianificare l'architettura VLAN
Prima di accedere alla dashboard Meraki, definisci la tua strategia di segmentazione delle VLAN. Una tipica implementazione in una sede aziendale utilizza la seguente struttura:
| ID VLAN | Nome | Scopo | Metodo di autenticazione |
|---|---|---|---|
| 10 | Gestione | Infrastruttura di rete | Statico |
| 20 | Personale | Dispositivi aziendali, sistemi interni | 802.1X (EAP-TLS) |
| 30 | Ospiti | Accesso Internet visitatori | Captive Portal (Purple) |
| 40 | IoT | Telecamere, sensori, dispositivi smart | MAB |
| 50 | POS | Terminali di pagamento (ambito PCI) | 802.1X (Certificato) |
| 999 | Quarantena | Autenticazione non riuscita, dispositivi sconosciuti | Nessuno |
Passaggio 2: Configurare l'infrastruttura dello switch
Prima di configurare le impostazioni wireless, è necessario preparare l'infrastruttura cablata. Le porte dello switch che si collegano agli AP Meraki devono essere configurate come porte trunk, consentendo il transito di tutte le VLAN che l'AP potrebbe assegnare dinamicamente. Questa è l'omissione più comune nelle distribuzioni che non vanno a buon fine.
In the Meraki dashboard, vai su Switch > Monitor > Switch ports, seleziona le porte collegate ai tuoi AP, imposta il Type su Trunk, configura la Native VLAN (solitamente la tua VLAN di gestione) e, nel campo Allowed VLANs, specifica esplicitamente tutte le potenziali VLAN client (es. 20,30,40,50,999).
Passaggio 3: Configura l'SSID Meraki per 802.1X
Vai su Wireless > Configure > Access control e seleziona l'SSID di destinazione. Sotto Network access, scegli Enterprise with 802.1X. Scorri fino alla sezione RADIUS servers e aggiungi i dettagli del tuo server NAC: indirizzo IP, porta (predefinita 1812 per l'autenticazione, 1813 per l'accounting) e la chiave segreta condivisa (shared secret). Per la ridondanza, aggiungi un server RADIUS secondario.
Passaggio 4: Abilita il RADIUS Override per il VLAN Tagging
Questo è il passaggio fondamentale che consente all'AP Meraki di accettare le assegnazioni VLAN dal server NAC. Nella stessa pagina Access control, scorri fino alla sezione Addressing and traffic. Imposta Client IP assignment su Bridge mode - questo assicura che i client ricevano gli indirizzi IP dal server DHCP locale sulla VLAN assegnata, e non dal NAT dell'AP. Sotto VLAN tagging, seleziona Use VLAN tag from RADIUS.
Passaggio 5: Configura l'Accesso Guest con Purple
Per la rete guest, crea un SSID separato configurato con associazione aperta e integrazione con il Captive Portal. Imposta Network access su Open (no encryption) e configura la Splash page in modo che punti all'URL del tuo portale Purple. Imposta il VLAN tagging per assegnare tutto il traffico pre-autenticato a una VLAN guest dedicata e isolata (es. VLAN 30) e abilita il Client isolation per impedire movimenti laterali tra i dispositivi dei guest. La piattaforma di WiFi Analytics di Purple gestirà il flusso di autenticazione e l'acquisizione dei dati.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Best Practice
Implementa una postura fail-closed con VLAN di autenticazione critica. Se il server RADIUS diventa irraggiungibile, non impostare il fail open concedendo l'accesso completo alla rete. Configura una VLAN di autenticazione critica che fornisca una connettività internet di base ma blocchi l'accesso a tutte le risorse interne fino al ripristino del server NAC. Questo è particolarmente vitale per gli ambienti retail in cui i terminali POS devono continuare a elaborare i pagamenti anche durante un'interruzione di RADIUS.
Abilita il Fast BSS Transition (802.11r) per un roaming senza interruzioni. L'assegnazione dinamica delle VLAN può introdurre latenza durante il roaming perché il dispositivo deve autenticarsi nuovamente su ciascun AP. L'abilitazione di 802.11r garantisce passaggi fluidi per le applicazioni voce e video in tutta la sede. Questo è un requisito non negoziabile per gli ambienti hospitality in cui i guest si spostano costantemente all'interno della struttura. Consultare la guida WiFi Frequencies: A Guide to WiFi Frequencies in 2026 può inoltre aiutare a ottimizzare la pianificazione dei canali per distribuzioni ad alta densità. Segmenta il traffico IoT in modo aggressivo. Non mischiare mai i dispositivi IoT con il traffico aziendale o degli ospiti. Utilizza il MAB per identificare questi dispositivi e indirizzarli in VLAN dedicate con regole di firewall Layer 3 rigide che consentano solo le porte e le destinazioni specifiche richieste per il funzionamento del dispositivo. Una telecamera IP compromessa non dovrebbe mai essere in grado di accedere alla rete POS o ai file server aziendali.
Imponi il WPA3 sugli SSID aziendali. Laddove la compatibilità dei dispositivi lo consenta, configura gli SSID aziendali per utilizzare WPA3-Enterprise. Ciò garantisce una crittografia più forte ed elimina le vulnerabilità associate agli attacchi PMKID su WPA2.
Risoluzione dei problemi e mitigazione dei rischi
Modalità di guasto comuni
I client non riescono a ottenere un indirizzo IP. Si tratta quasi sempre di un problema di configurazione della porta dello switch. Verifica che la porta dello switch collegata all'AP sia configurata come trunk e che la VLAN assegnata dinamicamente sia consentita su tale trunk. Inoltre, verifica che il server DHCP abbia un ambito attivo per quella VLAN e che l'agente di inoltro DHCP (se applicabile) sia configurato correttamente.
Timeout di autenticazione. Se i dispositivi vanno in timeout durante l'handshake 802.1X, controlla la latenza di rete tra gli AP Meraki e il server RADIUS. Un'elevata latenza può causare la scadenza dei timer EAP. Il registro eventi (Event Log) della dashboard Meraki mostrerà un evento 8021x_auth_timeout se si sta verificando questa situazione.
Assegnazione errata della VLAN. Utilizza il registro eventi (Event Log) della dashboard Meraki per visualizzare il messaggio RADIUS Access-Accept. Verifica che il server NAC stia inviando l'attributo Tunnel-Private-Group-ID corretto. Se questo è mancante o errato, il problema risiede nella configurazione dei criteri NAC, non nell'AP Meraki. La maggior parte delle piattaforme NAC (Cisco ISE, ClearPass) fornisce registri di autenticazione RADIUS dettagliati che mostreranno esattamente quali attributi sono stati restituiti.
La randomizzazione dei MAC compromette il MAB. I moderni dispositivi iOS e Android randomizzano i propri indirizzi MAC per impostazione predefinita. Per le reti ospiti gestite da Purple, questo problema viene gestito in modo fluido attraverso il flusso del Captive Portal - l'identità viene stabilita dal login dell'utente, non dall'indirizzo MAC. Per i dispositivi IoT che utilizzano il MAB, assicurati che l'indirizzo MAC hardware reale sia registrato nel database degli endpoint, poiché questi dispositivi non utilizzano la randomizzazione.
ROI e impatto aziendale
L'implementazione del routing VLAN basato su NAC offre un valore aziendale misurabile per le sedi aziendali su molteplici dimensioni:
| Risultato aziendale | Meccanismo | Impatto misurabile |
|---|---|---|
| Riduzione dei costi operativi | Meno SSID da gestire | Riduzione del 60 - 70% del numero di SSID |
| Maggiore sicurezza | Micro-segmentazione automatizzata | Raggio di impatto limitato in caso di violazioni |
| Abilitazione della conformità | Controllo degli accessi basato sull'identità | Allineamento a PCI-DSS, GDPR, ISO 27001 |
| Acquisizione dati ospiti | Integrazione con Purple Captive Portal | Dati di prima parte su scala |
| Prestazioni di rete | Riduzione del sovraccarico dei frame di gestione | Migliore throughput in aree ad alta densità |
Per gli operatori del settore Healthcare e dei Transport, la sola questione della conformità giustifica l'investimento. La capacità di dimostrare che le cartelle cliniche dei pazienti si trovano su una VLAN rigorosamente isolata, o che i sistemi di bigliettazione sono separati dal WiFi pubblico, rappresenta una mitigazione del rischio fondamentale che soddisfa sia gli audit interni sia i requisiti normativi esterni.
Per gli operatori del settore alberghiero e retail, l'integrazione con la piattaforma guest WiFi di Purple trasforma la rete ospiti da centro di costo a risorsa in grado di generare ricavi. Ogni sessione ospite autenticata diventa un punto dati che alimenta l'automazione del marketing, i programmi di fidelizzazione e l'analisi della sede - il tutto mentre la politica NAC sottostante garantisce che il traffico degli ospiti non tocchi mai i sistemi interni.
-
Ascolta il Briefing
Per approfondire le strategie di implementazione e gli errori comuni, ascolta il nostro podcast di briefing tecnico di 10 minuti:
Definizioni chiave
Network Access Control (NAC)
Un'architettura di sicurezza che applica criteri ai dispositivi che cercano di accedere alle risorse di rete, valutando in genere l'identità, lo stato del dispositivo e lo stato di conformità prima di concedere l'accesso e assegnare un segmento di rete.
I team IT implementano le piattaforme NAC (come Cisco ISE o Aruba ClearPass) per fungere da motore di criteri centralizzato, decidendo a quale VLAN appartiene un dispositivo in base a chi o cosa sia e al suo stato.
VLAN Steering (Assegnazione Dinamica della VLAN)
Il processo di assegnazione automatica di un dispositivo client a una specifica Virtual Local Area Network (VLAN) a seguito di un'autenticazione riuscita, indipendentemente dalla porta fisica o dall'SSID a cui si connette.
Essenziale per le sedi ad alta densità per ridurre il numero di SSID trasmessi, mantenendo una rigorosa segmentazione della sicurezza tra utenti ospiti, personale e dispositivi IoT.
IEEE 802.1X
Uno standard IEEE per il controllo dell'accesso alla rete basato su porta che fornisce un meccanismo di autenticazione ai dispositivi che desiderano connettersi a una LAN o WLAN, utilizzando il framework Extensible Authentication Protocol (EAP).
Il gold standard per l'autenticazione di laptop aziendali e smartphone del personale, garantendo che solo gli utenti verificati con credenziali o certificati validi possano accedere alle risorse interne.
MAC Authentication Bypass (MAB)
Un metodo di autenticazione alternativo in cui l'indirizzo MAC di un dispositivo viene utilizzato come credenziale di identità quando il dispositivo non supporta lo standard 802.1X. L'indirizzo MAC viene inviato al server RADIUS sia come nome utente che come password.
Fondamentale per l'onboarding di dispositivi IoT headless - stampanti, telecamere, sensori e terminali POS - su una rete sicura e segmentata senza richiedere l'intervento dell'utente.
RADIUS (Remote Authentication Dial-In User Service)
Un protocollo di rete che fornisce una gestione centralizzata di autenticazione, autorizzazione e tracciamento (AAA) per utenti e dispositivi che si connettono a un servizio di rete.
Il protocollo utilizzato dall'access point Meraki per comunicare con il server NAC. L'access point invia messaggi di Access-Request; il server NAC risponde con Access-Accept (inclusi gli attributi VLAN) o Access-Reject.
Captive Portal
Una pagina web che l'utente di una rete ad accesso pubblico è obbligato a visualizzare e con cui deve interagire prima che venga concesso l'accesso completo alla rete. In genere viene utilizzata per l'accettazione dei termini, l'accesso o l'acquisizione dei dati.
Il metodo principale per l'onboarding degli utenti ospiti nei settori hospitality, retail e pubblico. Piattaforme come Purple ospitano il Captive Portal, acquisendo dati analitici e applicando i termini di servizio.
Isolamento dei Client
Una funzionalità di sicurezza wireless che impedisce ai dispositivi connessi allo stesso SSID o alla stessa VLAN di comunicare direttamente tra loro, forzando tutto il traffico a passare attraverso il gateway.
Un'impostazione obbligatoria per le VLAN ospiti al fine di impedire ad attori malintenzionati di scansionare o attaccare i dispositivi di altri ospiti. Dovrebbe essere abilitata su qualsiasi SSID in cui sono previsti dispositivi non attendibili.
Fast BSS Transition (802.11r)
Un emendamento dello standard IEEE 802.11 che consente passaggi rapidi e sicuri da un access point all'altro pre-memorizzando in cache le chiavi di autenticazione, riducendo la latenza di roaming da centinaia di millisecondi a meno di 50 ms.
Deve essere abilitato quando si utilizzano lo standard 802.1X e l'assegnazione dinamica della VLAN in luoghi in cui gli utenti sono in movimento, per evitare l'interruzione di chiamate vocali o flussi video mentre gli utenti si spostano tra i vari access point.
EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)
Un metodo di autenticazione reciproca all'interno del framework 802.1X che utilizza certificati digitali sia sul client sia sul server di autenticazione, fornendo il massimo livello di sicurezza per l'autenticazione wireless.
Il metodo di autenticazione consigliato per i dispositivi che rientrano nell'ambito PCI-DSS e per qualsiasi ambiente in cui il furto di credenziali rappresenta un rischio significativo. Richiede un'infrastruttura PKI per emettere e gestire i certificati client.
Esempi pratici
Un hotel da 400 camere deve implementare una rete wireless sicura. Richiedono che il personale acceda in modo sicuro ai sistemi di prenotazione interni, che gli ospiti accedano a Internet tramite un Captive Portal personalizzato con il proprio brand e che le smart TV nelle camere si connettano a un media server locale. Desiderano ridurre al minimo il sovraccarico di trasmissione degli SSID per garantire prestazioni ottimali nelle aree ad alta densità.
Il team IT dovrebbe implementare due SSID. SSID 1: "Hotel_Secure" configurato per 802.1X. Il personale si autentica utilizzando EAP-TLS con certificati aziendali emessi dalla PKI dell'hotel. Il server NAC (Cisco ISE) riconosce l'identità del personale e restituisce gli attributi RADIUS assegnandoli alla VLAN 20 (Personale), che ha pieno accesso al PMS e ai sistemi di prenotazione. Le Smart TV, prive di funzionalità 802.1X, vengono profilate tramite MAC Authentication Bypass (MAB). Il server NAC riconosce i prefissi OUI dei MAC address delle TV e le assegna alla VLAN 40 (IoT), che ha regole ACL che consentono l'accesso solo al media server sulla porta 8080 e a Internet. SSID 2: "Hotel_Guest" configurato come aperto con un Captive Portal Purple. Gli ospiti si connettono, vengono reindirizzati alla splash page di Purple e, a seguito di un login social o di una registrazione via email andata a buon fine, vengono assegnati alla VLAN 30 (Ospiti) con l'isolamento dei client abilitato. La piattaforma Purple acquisisce dati di prima parte per il CRM e l'automazione del marketing dell'hotel.
Una catena di negozi al dettaglio sta implementando nuovi terminali Point-of-Sale (POS) wireless in 50 punti vendita. Questi dispositivi devono essere rigorosamente segmentati per essere conformi ai requisiti PCI DSS. Tuttavia, il team IT è preoccupato di cosa accadrebbe se il server RADIUS centrale andasse offline durante le ore di punta delle vendite.
I terminali POS dovrebbero connettersi a un SSID abilitato per 802.1X, utilizzando l'autenticazione basata su certificati (EAP-TLS) per garantire una solida convalida dell'identità. La policy NAC reindirizzerà questi dispositivi in una VLAN POS dedicata e altamente limitata (VLAN 50) con regole firewall Layer 3 che consentono il traffico solo verso gli IP del gateway di pagamento sulle porte richieste. Per mitigare il rischio di guasto del server RADIUS, il team IT deve configurare una VLAN di Autenticazione Critica sugli access point Meraki. Se l'AP non riesce a raggiungere il server RADIUS entro il timeout configurato, inserirà automaticamente i terminali POS in questa VLAN critica. Questa VLAN deve essere configurata con rigide ACL che consentono il traffico solo verso i gateway essenziali per l'elaborazione dei pagamenti, garantendo che le transazioni possano continuare bloccando qualsiasi altro accesso alla rete. Un server RADIUS secondario in ogni sede fornisce un ulteriore livello di ridondanza.
Domande di esercitazione
Q1. Un direttore IT di un ospedale segnala che le telecamere IP wireless installate di recente non riescono a connettersi all'SSID 'Med_Secure', configurato per 802.1X. Le telecamere non supportano l'autenticazione basata su certificato e non hanno un'interfaccia utente. Come dovrebbe essere adattata l'architettura di rete per connettere in modo sicuro questi dispositivi?
Suggerimento: Considera come i dispositivi headless vengono profilati e autenticati quando non possono eseguire un supplicant 802.1X.
Visualizza risposta modello
Il team IT deve utilizzare il MAC Authentication Bypass (MAB) sul server NAC. Gli indirizzi MAC delle telecamere devono essere aggiunti al database degli endpoint e profilati come 'IoT_Camera'. Quando una telecamera tenta di connettersi, il server NAC utilizzerà l'indirizzo MAC come credenziale di autenticazione e restituirà gli attributi RADIUS per instradare la telecamera in una VLAN IoT isolata. A questa VLAN devono essere applicate rigide ACL di Layer 3, che consentano il traffico solo verso il server di gestione delle telecamere e blocchino qualsiasi altro accesso alla rete interna. L'ospedale dovrebbe anche considerare l'uso del DHCP fingerprinting come metodo di profilazione secondario per verificare che il tipo di dispositivo corrisponda al profilo previsto per l'indirizzo MAC registrato.
Q2. Durante un audit di rete presso una catena di negozi, si scopre che i laptop del personale sulla VLAN dinamica si autenticano correttamente tramite 802.1X (il registro eventi mostra messaggi Access-Accept con l'ID VLAN corretto) ma non ricevono indirizzi IP. I dispositivi degli ospiti su un SSID separato funzionano normalmente. Qual è l'errore di configurazione più probabile e come lo risolveresti?
Suggerimento: L'autenticazione sta avendo successo - il problema risiede nel percorso dati dopo l'applicazione del tag VLAN.
Visualizza risposta modello
L'ipotesi più probabile è che la porta fisica dello switch che collega l'AP Meraki allo switch centrale non sia configurata correttamente. Sebbene l'AP autentichi con successo il client e applichi il tag al traffico con l'ID della VLAN del personale, la porta dello switch è probabilmente configurata come porta di accesso (o come porta trunk in cui manca la VLAN del personale nell'elenco di quelle consentite). La porta dello switch deve essere configurata come trunk, e la VLAN del personale assegnata dinamicamente deve essere esplicitamente inserita nell'elenco delle VLAN consentite. Il team IT dovrebbe andare su Switch > Monitor > Switch ports nella Dashboard Meraki, selezionare la porta collegata all'AP, verificare che sia impostata sul tipo Trunk e confermare che l'ID della VLAN del personale sia incluso nel campo Allowed VLANs.
Q3. Uno stadio desidera offrire WiFi senza interruzioni a 50.000 tifosi durante gli eventi e, al contempo, connettere in modo sicuro i terminali POS e la segnaletica digitale. L'attuale team di rete propone di trasmettere cinque diversi SSID per separare il traffico. Perché questo è un design inadeguato per un ambiente ad alta densità e qual è l'architettura raccomandata?
Suggerimento: Considera l'impatto dei frame di gestione sul tempo di trasmissione dell'aria (airtime) wireless in un ambiente ad alta densità.
Visualizza risposta modello
La trasmissione di cinque SSID crea un sovraccarico eccessivo di frame di gestione - ogni SSID richiede i propri frame beacon trasmessi a intervalli regolari da ogni access point. In un ambiente ad alta densità come uno stadio con centinaia di AP, questo sovraccarico di frame di gestione consuma una parte significativa dell'airtime disponibile, riducendo direttamente la larghezza di banda utilizzabile per i dati degli utenti. L'approccio raccomandato è quello di trasmettere un massimo di due SSID: un SSID Open con un captive portal Purple per i 50.000 tifosi, indirizzandoli a una VLAN Guest con isolamento dei client; e un SSID sicuro abilitato per 802.1X per tutti i dispositivi aziendali. La policy del NAC instraderà quindi dinamicamente i terminali POS in una VLAN conforme agli standard PCI e la segnaletica digitale in una VLAN IoT in base alla loro identità, senza richiedere SSID aggiuntivi.
Domande frequenti
What RADIUS attributes are required for dynamic VLAN assignment in Cisco Meraki MR access points?
Dynamic VLAN steering in Cisco Meraki relies on standard RFC 2868 and RFC 3580 attributes returned in the RADIUS Access-Accept packet. The RADIUS server must return: Tunnel-Type = 13 (VLAN), Tunnel-Medium-Type = 6 (802), and Tunnel-Private-Group-ID = <VLAN_ID> or <VLAN_NAME>. On the Meraki Dashboard, the target SSID must be set to Bridge mode with VLAN tagging enabled.
What is the difference between Meraki Group Policies and dynamic RADIUS VLAN steering?
Dynamic VLAN steering operates at Layer 2 by tagging client frames into specific 802.1Q broadcast domains and isolated IP subnets. Meraki Group Policies operate at Layer 7 by applying custom firewall rules, bandwidth limits, and splash page behaviors. Group policies can be assigned via the RADIUS Filter-Id attribute, allowing network administrators to combine network subnet isolation with application-aware filtering.
How does Cisco Meraki handle RADIUS Change of Authorization (CoA RFC 5176) during posture reassessment?
Cisco Meraki MR access points natively support RFC 5176 disconnect messages (DM) and Change of Authorization (CoA) on UDP port 3799. When an endpoint fails security posture or completes captive portal authentication, the NAC server sends a CoA packet that triggers the AP to re-evaluate client permissions or steer the device to a quarantine VLAN without requiring client disconnect.
Can dynamic VLAN steering be combined with 802.1X EAP-TLS and MAC Authentication Bypass (MAB)?
Yes. Meraki SSIDs configured with WPA2 or WPA3 Enterprise authenticate managed endpoints using 802.1X EAP-TLS certificates and headless IoT devices using MAC Authentication Bypass (MAB). The centralized RADIUS or NAC server evaluates client identity and device profiling fingerprints, returning role-specific VLAN tags such as VLAN 20 for employees and VLAN 70 for medical IoT.
What common switchport misconfigurations cause Meraki dynamic VLAN steering failures?
The most frequent issue is failing to trunk required dynamic VLANs on the upstream switchport connecting to the Meraki MR access point. Switch interfaces must be configured as 802.1Q trunks allowing all dynamic VLAN IDs. If an assigned VLAN is missing from the switch trunk allowed list, client DHCP discovery packets are dropped at the switch, leaving devices without an IP address.
How does Purple integrate with Cisco Meraki NAC policies for automated guest and visitor isolation?
Purple functions as an enterprise cloud RADIUS and captive portal platform that integrates directly with Cisco Meraki. Upon visitor authentication and marketing consent capture, Purple returns dynamic RADIUS attributes and Filter-Id policies to isolate guest traffic into dedicated VLANs, apply per-user bandwidth shaping, and enforce zero trust segmentation.
Continua a leggere questa serie
Power over Ethernet (PoE) per Access Point: Una Guida all'Implementazione
Questa guida fornisce a tecnici delle infrastrutture, network architect e decision-maker IT un riferimento tecnico definitivo per l'implementazione di access point Power over Ethernet (PoE) in ambienti aziendali, tra cui hotel, punti vendita, stadi e strutture del settore pubblico. Copre gli standard IEEE da 802.3af a 802.3bt, il calcolo del budget energetico, i requisiti di cablaggio, la segmentazione VLAN e la conformità di sicurezza, con scenari di implementazione concreti e benchmark ROI misurabili. Comprendere l'architettura PoE è fondamentale per qualsiasi implementazione di [Guest WiFi](/guest-wifi) o [WiFi Analytics](/guest-wifi), poiché l'affidabilità del livello fisico determina direttamente la qualità dell'acquisizione dei dati, l'esperienza utente e l'uptime operativo.
Confronto tra Access Point Enterprise: Cisco, Aruba, Ruckus e UniFi
Confronta gli access point enterprise Cisco Meraki, Aruba, Ruckus e UniFi. Valuta WiFi 6E/7, TCO delle licenze, prestazioni RF e architetture dei controller.
Risolvere i problemi di connettività internet e dell'adattatore di rete in Windows 11 dopo l'aggiornamento
Risoluzione dei problemi di connettività internet e WiFi su Windows 11 dopo l'aggiornamento. Soluzioni tecniche passo-passo per stack TCP/IP corrotti, timeout DNS ed errori dei driver.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.