
Gestione della Sicurezza dei Dispositivi IoT con NAC e MPSK
Questa guida tecnica illustra come le sedi aziendali possono proteggere i dispositivi IoT headless utilizzando un'architettura Multiple Pre-Shared Key (MPSK) e il Network Access Control (NAC). Fornisce passaggi pratici di implementazione per ottenere la micro-segmentazione, contenere il raggio d'azione delle minacce alla sicurezza e mantenere la conformità senza sacrificare la scalabilità.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Enterprise WiFi Security Guide →
Executive Summary
Le reti aziendali nei settori Retail, Hospitality e Transport stanno registrando una massiccia espansione di dispositivi IoT headless - dai sensori ambientali e termostati intelligenti alle telecamere IP e ai terminali per i punti vendita. La sfida fondamentale per gli IT manager e gli architetti di rete è che la maggior parte di questi dispositivi non supporta l'autenticazione di livello enterprise IEEE 802.1X.
Storicamente, le organizzazioni si sono affidate a una singola chiave pre-condivisa (PSK) globale per l'intero SSID IoT. Ciò crea una postura di sicurezza inaccettabile in cui un singolo dispositivo compromesso o una password trapelata violano l'intero segmento di rete IoT.
Questa guida tecnica di riferimento descrive dettagliatamente come la distribuzione di un'architettura Multiple Pre-Shared Key (MPSK) con un robusto motore di policy Network Access Control (NAC) risolva questa sfida. Emettendo credenziali uniche per dispositivo e sfruttando l'assegnazione dinamica della VLAN, i team di rete possono ottenere la micro-segmentazione, limitare il raggio d'azione dell'impatto e mantenere una rigorosa conformità (come PCI-DSS) senza compromettere la scalabilità richiesta per migliaia di endpoint. Se integrato con piattaforme come il Guest WiFi e i WiFi Analytics di Purple, questo approccio garantisce operazioni di rete fluide, sicure e ad alta visibilità.
Technical Deep Dive
Limitazioni delle tradizionali PSK e 802.1X
In un tipico ambiente aziendale, i dispositivi si autenticano tramite IEEE 802.1X utilizzando certificati di dispositivo (EAP-TLS) o credenziali (PEAP). Tuttavia, i dispositivi IoT headless sono solitamente privi del software supplicant richiesto per 802.1X. Tradizionalmente, l'alternativa è stata il WPA2/WPA3-Personal utilizzando una singola PSK.
La realtà operativa di una PSK globale è critica:
- Zero Segmentazione: Tutti i dispositivi sulla PSK condividono lo stesso dominio di trasmissione, a meno che non siano mappati manualmente tramite indirizzo MAC, il che è operativamente insostenibile.
- Ampio Raggio d'Azione dell'Impatto: Una singola lampadina intelligente compromessa fornisce accesso per movimenti laterali all'intera VLAN.
- Sfida di Rotazione delle Chiavi: Revocare l'accesso per un dispositivo compromesso richiede la modifica della PSK globale e l'aggiornamento manuale di ogni altro dispositivo sulla rete.
Architettura MPSK e NAC
L'MPSK (noto anche come identity PSK o iPSK da parte di alcuni fornitori) sposta radicalmente questo paradigma. Consente a un singolo SSID di accettare migliaia di password uniche. Tuttavia, la sua intelligenza risiede nell'integrazione con un server NAC o RADIUS.
Quando un dispositivo si connette all'SSID MPSK, il Wireless LAN Controller (WLC) inoltra la richiesta di autenticazione al NAC. Il motore NAC valuta la password specifica utilizzata, la correla con l'identità del dispositivo (indirizzo MAC, dati di profilazione) e restituisce un messaggio RADIUS Access-Accept contenente attributi specifici - in particolare, l'ID VLAN e i criteri della Access Control List (ACL).
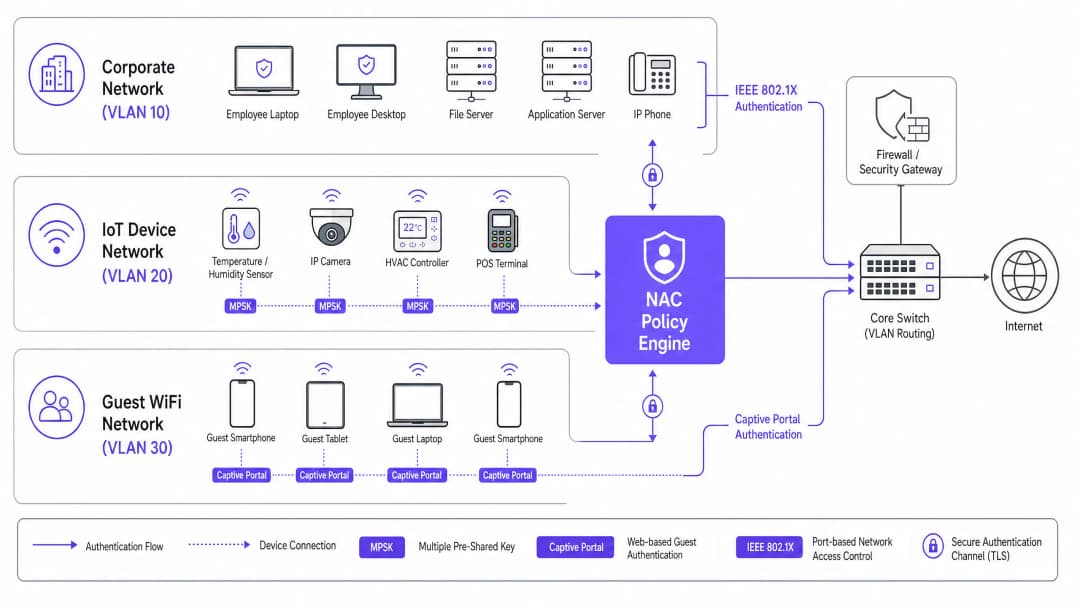
Questa architettura consente l'Assegnazione Dinamica della VLAN. Un termostato intelligente e una telecamera IP possono connettersi esattamente allo stesso SSID utilizzando password diverse, e l'infrastruttura di rete inserirà il termostato nella VLAN 50 (limitata all'accesso al gateway cloud) e la telecamera nella VLAN 40 (limitata al server NVR locale).

Briefing Audio
Ascolta un briefing tecnico su questa architettura dal nostro Senior Consultant:
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Guida all'implementazione
L'implementazione di MPSK con NAC richiede un'attenta pianificazione per garantire scalabilità e sicurezza. Segui questi passaggi per una distribuzione di successo.
Passaggio 1: Valutazione della prontezza dell'infrastruttura
Assicurati che i tuoi controller wireless e access point supportino MPSK/iPSK. La maggior parte dei moderni fornitori di rete aziendali (Cisco, Aruba, Meraki, Ruckus) supporta questa funzionalità in modo nativo, a condizione che il firmware sia aggiornato. Verifica che la tua soluzione NAC sia in grado di gestire il carico previsto di richieste RADIUS e supporti l'assegnazione dinamica della VLAN in base alla corrispondenza della password.
Passaggio 2: Definizione delle policy di micro-segmentazione
Prima di generare una singola chiave, definisci la tua architettura VLAN. Raggruppa i dispositivi IoT in base alla loro funzione e all'accesso richiesto.
- VLAN 40 (Telecamere di sicurezza): Consenti il traffico solo verso l'IP NVR locale e server NTP specifici. Blocca l'accesso a Internet.
- VLAN 50 (Sensori ambientali): Consenti il traffico HTTPS in uscita verso endpoint cloud di fornitori specifici. Blocca il routing inter-VLAN.
- VLAN 60 (Punti vendita): Rigorosa conformità PCI-DSS. Nega tutto il traffico in entrata; consenti solo il traffico in uscita verso il gateway di pagamento.
Passaggio 3: Profilazione dei dispositivi e generazione delle chiavi
Non generare le chiavi manualmente. Utilizza le API del NAC o il portale self-service per generare chiavi uniche per ciascun dispositivo. Associa ogni chiave all'indirizzo MAC del dispositivo. Questo garantisce che, anche se un MPSK viene estratto da un termostato, non possa essere utilizzato da un laptop non autorizzato che simula l'identità sulla rete.
Passaggio 4: Integrazione con Analytics e rete Guest
Sebbene le reti IoT siano isolate, la gestione complessiva dovrebbe essere unificata. Assicurati che la tua distribuzione NAC sia in linea con la tua strategia di rete più ampia, inclusa la fornitura di Guest WiFi. Le piattaforme che forniscono WiFi Analytics possono offrire informazioni preziose sulla densità dei dispositivi e sullo stato della rete in tutti i segmenti. Per saperne di più sui concetti fondamentali della rete, consulta WiFi Frequencies: A Guide to WiFi Frequencies in 2026.
Best Practice
- Imponi l'associazione MAC: Associa sempre l'MPSK all'indirizzo MAC specifico del dispositivo. Se un MAC diverso tenta di utilizzare la chiave, il NAC deve rifiutare l'autenticazione.
- Implementa il fingerprinting DHCP: Utilizza la profilazione DHCP all'interno del NAC per verificare i tipi di dispositivo. Se un MPSK assegnato a una "Smart TV" viene improvvisamente utilizzato da un dispositivo il cui fingerprint corrisponde a "Windows 11", attiva una quarantena automatica.
- Automatizza la gestione del ciclo di vita: Integra la generazione di MPSK con la tua piattaforma di IT Service Management (ITSM). Quando un dispositivo viene dismesso nel registro dei beni, l'MPSK associato deve essere revocato automaticamente tramite API.
- Audit regolari: Conduci audit trimestrali degli MPSK attivi rispetto al tuo inventario dei beni per identificare e rimuovere le chiavi orfane.
Risoluzione dei problemi e mitigazione dei rischi
Modalità di guasto comuni
- Problemi di timeout RADIUS: Se si verifica un carico eccessivo sul motore NAC o la latenza è elevata, i dispositivi headless potrebbero andare in timeout e non riuscire a connettersi.
- Mitigazione: Garantire l'alta affidabilità e proxy RADIUS localizzati se si gestiscono ambienti altamente distribuiti come grandi catene di vendita al dettaglio.
- MAC Spoofing: Un utente malintenzionato clona l'indirizzo MAC di un dispositivo IoT autorizzato ed estrae la sua MPSK.
- Mitigazione: Affidarsi alla deep packet inspection e alla profilazione comportamentale. Se un "termostato" inizia improvvisamente a scansionare la rete sulla porta 22 (SSH), il NAC o l'IDS dovrebbero isolare immediatamente la porta.
- Disconnessioni durante il roaming: Alcuni dispositivi IoT progettati male perdono la connessione durante il roaming tra gli AP utilizzando MPSK.
- Mitigazione: Regolare le tariffe base minime e garantire una corretta sovrapposizione delle celle RF. Per considerazioni approfondite sulla progettazione wireless, vedere BLE Low Energy spiegato per le aziende.
ROI e impatto aziendale
Il passaggio a un'architettura MPSK/NAC offre un valore aziendale misurabile:
- Riduzione delle spese operative (OpEx): Elimina centinaia di ore spese dai team IT per aggiornare manualmente le PSK globali quando un singolo dispositivo viene compromesso o sostituito.
- Garanzia di conformità: Per i punti vendita e le strutture ricettive, la micro-segmentazione rigorosa è un requisito fondamentale dello standard PCI-DSS. MPSK fornisce un meccanismo comprovato e verificabile per isolare i terminali di pagamento, evitando costose sanzioni di conformità.
- Mitigazione del rischio: Limitando il raggio d'azione di qualsiasi dispositivo compromesso al suo micro-segmento specifico, il potenziale danno finanziario e reputazionale di un attacco ransomware a movimento laterale viene notevolmente ridotto.
- A prova di futuro: Con l'evoluzione delle reti aziendali, l'integrazione della sicurezza IoT con strategie WAN più ampie diventa fondamentale. Per un contesto sulle architetture di rete più ampie, vedere SD WAN vs MPLS: La guida 2026 alle reti aziendali e Il ruolo di SCEP e NAC nelle moderne infrastrutture MDM.
Definizioni chiave
MPSK (Multiple Pre-Shared Key)
Una funzionalità di sicurezza wireless che consente l'utilizzo di più password univoche su un singolo SSID, con ciascuna password in grado di attivare diverse policy di rete.
Cruciale per la sicurezza dei dispositivi IoT headless che non possono supportare l'autenticazione enterprise 802.1X.
NAC (Network Access Control)
Una soluzione di sicurezza che applica le policy sui dispositivi che tentano di accedere alla rete, garantendo che soddisfino i requisiti di sicurezza prima di concedere l'accesso.
Agisce come motore intelligente dietro MPSK, determinando l'assegnazione della VLAN in base alla password utilizzata.
Assegnazione Dinamica della VLAN
Il processo in base al quale uno switch di rete o un controller wireless assegna un dispositivo a una VLAN specifica in base alle credenziali di autenticazione anziché alla porta fisica o all'SSID.
Consente la micro-segmentazione dei dispositivi IoT che trasmettono sulla stessa rete wireless.
Raggio d'Azione dell'Impatto
L'entità del danno o dello spostamento laterale che un utente malintenzionato può ottenere dopo aver compromesso un singolo dispositivo o sistema.
MPSK e NAC riducono drasticamente il raggio d'azione dell'impatto isolando i dispositivi IoT compromessi all'interno di rigidi micro-segmenti.
Dispositivo Headless
Un dispositivo informatico, tipico delle implementazioni IoT, che funziona senza monitor, tastiera o interfaccia utente.
Questi dispositivi non possono richiedere credenziali all'utente, rendendo impossibile la tradizionale autenticazione 802.1X.
Associazione MAC
Un controllo di sicurezza che limita l'uso di una credenziale specifica (come una MPSK) a un singolo indirizzo MAC autorizzato.
Impedisce a un utente malintenzionato di sottrarre una MPSK da una lampadina smart e utilizzarla su un laptop dannoso.
DHCP Fingerprinting
Una tecnica di profilazione utilizzata dai sistemi NAC per identificare il sistema operativo e il tipo di un dispositivo in base alla sequenza specifica di opzioni DHCP che richiede.
Utilizzato per verificare che un dispositivo che si connette con una MPSK IoT sia effettivamente un dispositivo IoT e non un endpoint contraffatto.
Micro-segmentazione
Una tecnica di sicurezza che suddivide la rete in zone granulari e isolate per mantenere un controllo degli accessi rigoroso e limitare i movimenti laterali.
L'obiettivo architetturale principale dell'implementazione di MPSK e NAC per la sicurezza IoT.
Esempi pratici
Un hotel da 300 camere sta implementando nuove smart TV, serrature per porte basate su IP e sensori ambientali. L'infrastruttura attuale utilizza una singola PSK globale per tutti i dispositivi non aziendali. In che modo l'architetto di rete dovrebbe riprogettare l'infrastruttura per garantire una sicurezza e una gestibilità ottimali?
L'architetto dovrebbe implementare un SSID MPSK ("Hotel-IoT"). Il motore di policy NAC deve essere configurato con tre profili di dispositivi distinti. Le smart TV ricevono MPSK univoche e vengono assegnate dinamicamente alla VLAN 100 (solo Internet, isolamento dei client abilitato). Le serrature delle porte ricevono MPSK univoche, vengono associate ai loro specifici indirizzi MAC e assegnate alla VLAN 110 (accesso limitato solo al server di sicurezza locale). I sensori ricevono MPSK univoche e vengono assegnati alla VLAN 120 (accesso solo al cloud di gestione HVAC). Tutte le chiavi vengono generate tramite API durante l'onboarding dei dispositivi.
Una grande catena di vendita al dettaglio ha la necessità di connettere centinaia di scanner Point-of-Sale (POS) wireless e display per la segnaletica digitale in 50 sedi. In che modo può garantire la conformità PCI-DSS riducendo al minimo il sovraccarico IT?
Implementare un'architettura NAC centralizzata con MPSK. Agli scanner POS vengono rilasciate MPSK univoche e vengono profilati in una VLAN altamente limitata e conforme a PCI che nega tutto il traffico laterale e consente solo connessioni in uscita verso il gateway di elaborazione dei pagamenti. I display per la segnaletica digitale utilizzano MPSK separate e vengono inseriti in una VLAN differente con accesso esclusivamente a Internet per gli aggiornamenti dei contenuti. La gestione del ciclo di vita delle chiavi è integrata con il sistema centrale di gestione degli asset.
Domande di esercitazione
Q1. Un team IT di uno stadio deve distribuire 200 nuovi terminali POS wireless. Prevedono di utilizzare MPSK. Per garantire la massima sicurezza, quali due controlli di profilazione deve eseguire il NAC prima di assegnare il terminale POS alla VLAN sicura?
Suggerimento: Considera come impedire che una MPSK rubata venga utilizzata su un dispositivo non POS.
Visualizza risposta modello
Il NAC deve eseguire il MAC Binding (verificando che la specifica MPSK sia utilizzata dall'indirizzo MAC autorizzato) e il DHCP Fingerprinting (verificando che il dispositivo che richiede un indirizzo IP presenti le caratteristiche del sistema operativo del terminale POS previsto, e non di un computer portatile o smartphone generico).
Q2. Durante un audit, si scopre che una MPSK assegnata a un termostato intelligente è stata utilizzata con successo dal laptop di un fornitore esterno per accedere alla rete. Il NAC ha assegnato il laptop alla VLAN del termostato. Quale errore di configurazione ha permesso questo?
Suggerimento: Pensa alla relazione tra la chiave e l'identità del dispositivo.
Visualizza risposta modello
L'errore principale è stato la mancanza di MAC Binding. La MPSK non era limitata all'indirizzo MAC specifico del termostato. Inoltre, il NAC non ha applicato la profilazione del dispositivo (ad esempio, il DHCP fingerprinting), che avrebbe identificato il laptop del fornitore come un tipo di dispositivo anomalo per quella specifica chiave e VLAN.
Q3. Una catena retail sta migrando da una PSK globale a MPSK. Dispone di 5.000 scanner di codici a barre legacy che supportano WPA2-Personal ma non possono essere aggiornati per supportare protocolli più recenti. È possibile utilizzare MPSK per proteggere questi dispositivi e, in caso affermativo, come?
Suggerimento: Considera i requisiti lato client per MPSK.
Visualizza risposta modello
Sì, è possibile utilizzare MPSK. Dal punto di vista del dispositivo client (lo scanner di codici a barre), MPSK è identico a una PSK standard WPA2-Personal. L'intelligenza e la differenziazione avvengono interamente sul lato infrastruttura (WLC e NAC). Gli scanner devono semplicemente essere configurati con le loro nuove password univoche assegnate.
Continua a leggere questa serie
Come segmentare in sicurezza le reti WiFi del personale e degli ospiti: Best Practice per LAN aziendali
Questa guida fornisce ai responsabili IT e agli architetti di rete un progetto tecnico, indipendente dai vendor, per proteggere le LAN aziendali segmentando correttamente il traffico WiFi del personale e degli ospiti. Copre l'autenticazione 802.1X, il cloud RADIUS, l'isolamento VLAN e la gestione del ciclo di vita delle credenziali necessaria per eliminare le password condivise e proteggere le risorse aziendali.
Il miglior filtro DNS: una guida completa per le aziende
Questa guida tecnica di riferimento spiega in che modo il filtraggio DNS aziendale protegge le reti pubbliche bloccando i domini dannosi a livello di risoluzione - prima ancora che venga stabilita una connessione. Fornisce ai direttori IT, agli architetti di rete e ai team operativi delle sedi l'architettura di implementazione, la configurazione del firewall e il contesto di conformità necessari per proteggere il WiFi per gli ospiti in ambienti alberghieri, retail e del settore pubblico. Purple Shield blocca malware, botnet e contenuti inappropriati a livello DNS in oltre 80.000 sedi attive.
Comprensione di Cisco SUDI: Identità ancorata all'hardware nel controllo degli accessi di rete sicuro
Questa guida spiega come Cisco SUDI fornisca un'identità crittograficamente sicura e ancorata all'hardware per l'infrastruttura di rete aziendale. Scopri come sostituire gli indirizzi MAC facilmente falsificabili con certificati 802.1AR immutabili per proteggere il controllo degli accessi alla rete della tua struttura.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.