
Gestion de la sécurité des appareils IoT avec NAC et MPSK
Ce guide technique détaille comment les sites d'entreprise peuvent sécuriser les appareils IoT sans interface (headless) à l'aide d'une architecture Multiple Pre-Shared Key (MPSK) et du contrôle d'accès au réseau (NAC). Il fournit des étapes de mise en œuvre concrètes pour réaliser une micro-segmentation, limiter le rayon d'impact des failles de sécurité et maintenir la conformité sans sacrifier l'évolutivité.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide de sécurité WiFi pour les entreprises →
Synthèse
Les réseaux d'entreprise dans les secteurs du Commerce de détail, de l'Hôtellerie et des Transports font face à une prolifération massive d'objets connectés (IoT) sans écran - des capteurs environnementaux et thermostats intelligents aux caméras IP et terminaux de point de vente. Le défi fondamental pour les responsables informatiques et les architectes réseau réside dans le fait que la plupart de ces appareils ne prennent pas en charge l'authentification de classe entreprise IEEE 802.1X.
Historiquement, les organisations se sont appuyées sur une clé prépartagée (PSK) unique et globale pour l'ensemble de leur SSID IoT. Cela crée une posture de sécurité inacceptable où un seul appareil compromis ou un mot de passe divulgué compromet l'intégralité du segment de réseau IoT.
Ce guide de référence technique détaille comment le déploiement d'une architecture de clés prépartagées multiples (MPSK) associée à un moteur de politique de contrôle d'accès réseau (NAC) robuste résout ce problème. En attribuant des identifiants uniques par appareil et en exploitant l'affectation dynamique de VLAN, les équipes réseau peuvent réaliser une micro-segmentation, limiter la zone d'impact et maintenir une conformité stricte (telle que PCI-DSS) sans compromettre l'évolutivité requise pour des milliers de terminaux. Intégrée à des plateformes comme le Guest WiFi et le WiFi Analytics de Purple, cette approche garantit des opérations réseau fluides, sécurisées et hautement visibles.
Analyse technique approfondie
Limites du PSK traditionnel et du 802.1X
Dans un environnement d'entreprise standard, les appareils s'authentifient via IEEE 802.1X à l'aide de certificats d'appareil (EAP-TLS) ou d'identifiants (PEAP). Cependant, les appareils IoT sans écran manquent généralement du logiciel d'authentification requis pour le 802.1X. Traditionnellement, l'alternative a été le WPA2/WPA3-Personal utilisant un PSK unique.
La réalité opérationnelle d'un PSK global est critique :
- Segmentation nulle : Tous les appareils connectés au PSK partagent le même domaine de diffusion, à moins d'être associés manuellement par adresse MAC, ce qui est impossible à gérer à grande échelle.
- Zone d'impact élevée : Une seule ampoule connectée compromise offre un accès pour un mouvement latéral sur l'ensemble du VLAN.
- Défi de la rotation des clés : Révoquer l'accès pour un appareil compromis nécessite de modifier le PSK global et de mettre à jour manuellement tous les autres appareils du réseau.
Architecture MPSK et NAC
Le MPSK (également connu sous le nom d'identity PSK ou iPSK chez certains constructeurs) change radicalement ce paradigme. Il permet à un seul SSID de prendre en charge des milliers de mots de passe uniques. Cependant, son intelligence réside dans son intégration avec un serveur NAC ou RADIUS.
Lorsqu'un appareil se connecte au SSID MPSK, le Wireless LAN Controller (WLC) transmet la demande d'authentification au NAC. Le moteur NAC évalue le mot de passe spécifique utilisé, le met en corrélation avec l'identité de l'appareil (adresse MAC, données de profilage) et renvoie un message RADIUS Access-Accept contenant des attributs spécifiques - en particulier, l'ID VLAN et les politiques de liste de contrôle d'accès (ACL).
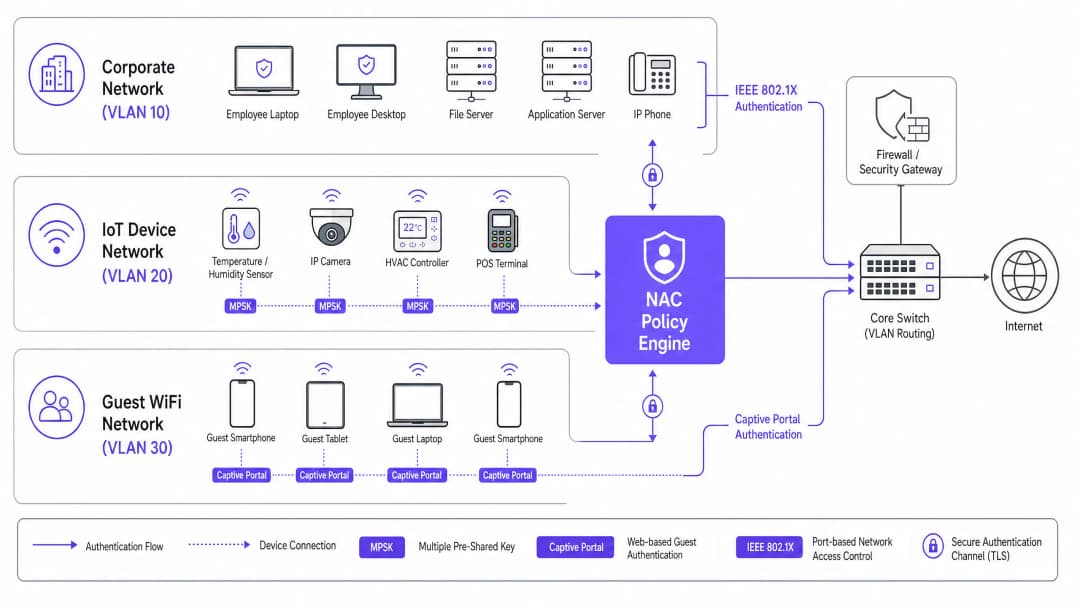
Cette architecture permet l'affectation dynamique de VLAN. Un thermostat intelligent et une caméra IP peuvent se connecter exactement au même SSID en utilisant des mots de passe différents, et l'infrastructure réseau placera le thermostat dans le VLAN 50 (limité à l'accès à la passerelle cloud) et la caméra dans le VLAN 40 (limité au serveur NVR local).

Briefing Audio
Écoutez un briefing technique sur cette architecture de la part de notre consultant principal :
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Guide d'implémentation
Le déploiement de MPSK avec NAC nécessite une planification minutieuse pour garantir l'évolutivité et la sécurité. Suivez ces étapes pour un déploiement réussi.
Étape 1 : Évaluation de la préparation de l'infrastructure
Assurez-vous que vos contrôleurs sans fil et vos points d'accès prennent en charge MPSK/iPSK. La plupart des fournisseurs de réseaux d'entreprise modernes (Cisco, Aruba, Meraki, Ruckus) prennent cela en charge de manière native, à condition que le firmware soit à jour. Vérifiez que votre solution NAC peut gérer la charge attendue de requêtes RADIUS et prend en charge l'attribution dynamique de VLAN en fonction de la correspondance des mots de passe.
Étape 2 : Définir les politiques de micro-segmentation
Avant de générer une seule clé, définissez votre architecture VLAN. Regroupez les appareils IoT en fonction de leur fonction et de l'accès requis.
- VLAN 40 (Caméras de sécurité) : Autoriser uniquement le trafic vers l'IP du NVR local et vers des serveurs NTP spécifiques. Bloquer l'accès à internet.
- VLAN 50 (Capteurs environnementaux) : Autoriser le trafic HTTPS sortant vers des points de terminaison cloud de fournisseurs spécifiques. Bloquer le routage inter-VLAN.
- VLAN 60 (Point de vente) : Conformité stricte PCI-DSS. Refuser tout trafic entrant ; autoriser uniquement le trafic sortant vers la passerelle de paiement.
Étape 3 : Profilage des appareils et génération de clés
Ne générez pas les clés manuellement. Utilisez les API du NAC ou le portail en libre-service pour générer des clés uniques par appareil. Associez chaque clé à l'adresse MAC de l'appareil. Cela garantit que même si une MPSK est extraite d'un thermostat, elle ne peut pas être utilisée par un ordinateur portable malveillant usurpant le réseau.
Étape 4 : Intégration avec l'analyse et le réseau invités
Bien que les réseaux IoT soient isolés, la gestion globale doit être unifiée. Assurez-vous que votre déploiement NAC s'aligne avec votre stratégie réseau plus large, y compris la mise en œuvre du Guest WiFi. Les plateformes qui fournissent des outils de WiFi Analytics peuvent offrir des informations précieuses sur la densité des appareils et la santé du réseau sur tous les segments. Pour en savoir plus sur les fondamentaux des réseaux, consultez WiFi Frequencies: A Guide to WiFi Frequencies in 2026.
Bonnes pratiques
- Imposer l'association MAC : Associez toujours la MPSK à l'adresse MAC spécifique de l'appareil. Si une adresse MAC différente tente d'utiliser la clé, le NAC doit rejeter l'authentification.
- Mettre en œuvre le chiffrement d'empreinte DHCP : Utilisez le profilage DHCP au sein du NAC pour vérifier les types d'appareils. Si une MPSK attribuée à une « Smart TV » est soudainement utilisée par un appareil dont l'empreinte correspond à « Windows 11 », déclenchez une mise en quarantaine automatique.
- Automatiser la gestion du cycle de vie : Intégrez la génération de MPSK à votre plateforme de gestion des services informatiques (ITSM). Lorsqu'un appareil est retiré du registre des actifs, la MPSK associée doit être automatiquement révoquée via API.
- Audit régulier : Réalisez des audits trimestriels des MPSKs actives par rapport à votre inventaire d'actifs pour identifier et supprimer les clés obsolètes.
Dépannage et atténuation des risques
Modes de défaillance courants
- Problèmes de délai d'attente RADIUS : Si la charge sur le moteur NAC est excessive ou si la latence est élevée, les appareils sans écran peuvent subir un dépassement de délai et ne pas réussir à se connecter.
- Atténuation : Assurez une haute disponibilité et des proxys RADIUS localisés si vous gérez des environnements très distribués comme les grandes chaînes de vente au détail.
- Usurpation d'adresse MAC : Un attaquant clone l'adresse MAC d'un appareil IoT autorisé et extrait sa clé MPSK.
- Atténuation : S'appuyer sur l'inspection approfondie des paquets et le profilage comportemental. Si un « thermostat » commence soudainement à analyser le réseau sur le port 22 (SSH), le NAC ou l'IDS doit immédiatement isoler le port.
- Déconnexions lors de l'itinérance : Certains appareils IoT mal conçus perdent la connexion lors de l'itinérance entre les AP utilisant MPSK.
- Atténuation : Ajustez les débits de base minimaux et assurez un chevauchement correct des cellules RF. Pour des considérations approfondies sur la conception sans fil, voir BLE Low Energy Explained for Enterprise.
ROI et impact commercial
La transition vers une architecture MPSK/NAC apporte une valeur commerciale mesurable :
- Réduction des dépenses opérationnelles (OpEx) : Élimine des centaines d'heures passées par les équipes IT à mettre à jour manuellement les clés PSK globales lorsqu'un seul appareil est compromis ou remplacé.
- Garantie de conformité : Pour les commerces et les établissements hôteliers, la micro-segmentation stricte est une exigence clé de la norme PCI-DSS. MPSK offre un mécanisme éprouvé et auditable pour isoler les terminaux de paiement, évitant ainsi des amendes de conformité coûteuses.
- Atténuation des risques : En limitant la zone d'impact de tout appareil compromis à son micro-segment spécifique, les dommages financiers et réputationnels potentiels d'une attaque par ransomware à mouvement latéral sont considérablement réduits.
- Pérennité : À mesure que les réseaux d'entreprise évoluent, l'intégration de la sécurité de l'IoT aux stratégies WAN plus larges devient essentielle. Pour en savoir plus sur les architectures réseau plus larges, consultez SD WAN vs MPLS: The 2026 Enterprise Network Guide et The Role of SCEP and NAC in Modern MDM Infrastructure.
Définitions clés
MPSK (Multiple Pre-Shared Key)
Une fonctionnalité de sécurité sans fil permettant d'utiliser plusieurs mots de passe uniques sur un seul SSID, chaque mot de passe pouvant déclencher des politiques de réseau différentes.
Crucial pour sécuriser les appareils IoT sans interface qui ne peuvent pas prendre en charge l'authentification d'entreprise 802.1X.
NAC (Contrôle d'accès au réseau)
Une solution de sécurité qui applique des politiques aux appareils tentant d'accéder au réseau, s'assurant qu'ils répondent aux exigences de sécurité avant de leur accorder l'accès.
Agit comme le moteur d'intelligence derrière le MPSK, déterminant l'affectation du VLAN en fonction du mot de passe utilisé.
Attribution dynamique de VLAN
Le processus par lequel un commutateur réseau ou un contrôleur sans fil affecte un appareil à un VLAN spécifique en fonction des identifiants d'authentification plutôt que du port physique ou du SSID.
Permet la micro-segmentation des appareils IoT diffusant sur le même réseau sans fil.
Rayon d'impact
L'étendue des dommages ou des mouvements latéraux qu'un attaquant peut réaliser après avoir compromis un seul appareil ou système.
MPSK et NAC réduisent considérablement le rayon d'impact en isolant les appareils IoT compromis au sein de micro-segments stricts.
Appareil sans interface (headless)
Un appareil informatique, typique des déploiements IoT, qui fonctionne sans écran, clavier ou interface utilisateur.
Ces appareils ne peuvent pas demander d'identifiants à un utilisateur, ce qui rend l'authentification 802.1X traditionnelle impossible.
Association MAC
Un contrôle de sécurité qui limite l'utilisation d'un identifiant spécifique (comme une clé MPSK) à une seule adresse MAC autorisée.
Empêche un attaquant de voler une clé MPSK sur une ampoule connectée et de l'utiliser sur un ordinateur portable malveillant.
Empreinte DHCP
Une technique de profilage utilisée par les systèmes NAC pour identifier le système d'exploitation et le type d'un appareil en fonction de la séquence spécifique d'options DHCP qu'il requiert.
Utilisé pour vérifier qu'un appareil se connectant avec une clé MPSK IoT est bien un appareil IoT et non un point d'accès usurpé.
Micro-segmentation
Une technique de sécurité qui divise le réseau en zones granulaires et isolées afin de maintenir un contrôle d'accès strict et de limiter les déplacements latéraux.
L'objectif architectural principal du déploiement de MPSK et du NAC pour la sécurité de l'IoT.
Exemples concrets
Un hôtel de 300 chambres déploie de nouveaux téléviseurs intelligents, des serrures de porte IP et des capteurs environnementaux. L'infrastructure actuelle utilise une clé PSK globale unique pour tous les appareils non professionnels. Comment l'architecte réseau doit-il repenser cette configuration pour optimiser la sécurité et la gestion ?
L'architecte doit déployer un SSID MPSK ('Hotel-IoT'). Le moteur de politique NAC doit être configuré avec trois profils d'appareils distincts. Les téléviseurs intelligents reçoivent des clés MPSK uniques et sont affectés dynamiquement au VLAN 100 (Internet uniquement, isolation des clients activée). Les serrures de porte reçoivent des clés MPSK uniques, sont associées à leurs adresses MAC spécifiques et affectées au VLAN 110 (accès restreint uniquement au serveur de sécurité local). Les capteurs reçoivent des clés MPSK uniques et sont affectés au VLAN 120 (accès uniquement au cloud de gestion CVC). Toutes les clés sont générées via API lors de l'enregistrement de l'appareil.
Une grande chaîne de vente au détail doit connecter des centaines de scanners de points de vente (POS) sans fil et d'écrans d'affichage dynamique dans 50 points de vente. Comment peuvent-ils garantir la conformité PCI-DSS tout en réduisant au minimum les frais généraux informatiques ?
Mettre en œuvre une architecture NAC centralisée avec MPSK. Les scanners POS reçoivent des clés MPSK uniques et sont profilés dans un VLAN hautement restreint, conforme à la norme PCI-DSS, qui refuse tout trafic latéral et n'autorise que les connexions sortantes vers la passerelle de traitement des paiements. Les écrans d'affichage dynamique utilisent des clés MPSK distinctes et sont placés dans un VLAN différent avec un accès Internet uniquement pour les mises à jour de contenu. La gestion du cycle de vie des clés est intégrée au système centralisé de gestion des actifs.
Questions d'entraînement
Q1. Une équipe informatique de stade doit déployer 200 nouveaux terminaux de point de vente sans fil. Elle prévoit d'utiliser MPSK. Pour garantir une sécurité maximale, quels sont les deux contrôles de profilage que le NAC doit effectuer avant d'affecter le terminal de point de vente au VLAN sécurisé ?
Conseil : Réfléchissez à la manière d'empêcher l'utilisation d'une clé MPSK volée sur un appareil autre qu'un terminal de point de vente.
Voir la réponse type
Le NAC doit effectuer une liaison d'adresses MAC - MAC Binding - (en vérifiant que la MPSK spécifique est bien utilisée par l'adresse MAC autorisée) et un profilage DHCP - DHCP Fingerprinting - (en vérifiant que l'appareil demandant une adresse IP présente bien les caractéristiques du système d'exploitation attendu pour le terminal de point de vente, et non celles d'un ordinateur portable ou d'un smartphone générique).
Q2. Lors d'un audit, il est découvert qu'une clé MPSK attribuée à un thermostat intelligent a été utilisée avec succès par l'ordinateur portable d'un prestataire pour accéder au réseau. Le NAC a attribué l'ordinateur portable au VLAN du thermostat. Quel défaut de configuration a permis cela ?
Conseil : Pensez à la relation entre la clé et l'identité de l'appareil.
Voir la réponse type
La faille principale provient d'une absence de liaison MAC (MAC Binding). La clé MPSK n'était pas restreinte à l'adresse MAC spécifique du thermostat. De plus, le NAC n'a pas appliqué le profilage d'appareil (tel que le DHCP fingerprinting), ce qui aurait permis d'identifier l'ordinateur portable du prestataire comme un type d'appareil anormal pour cette clé et ce VLAN spécifiques.
Q3. Une chaîne de vente au détail migre d'une clé PSK globale vers MPSK. Elle possède 5 000 anciens scanners de codes-barres qui prennent en charge le WPA2-Personal mais ne peuvent pas être mis à jour pour supporter des protocoles plus récents. MPSK peut-elle être utilisée pour sécuriser ces appareils, et si oui, comment ?
Conseil : Prenez en compte les exigences côté client pour la solution MPSK.
Voir la réponse type
Oui, MPSK peut être utilisée. Du point de vue de l'appareil client (le scanner de codes-barres), MPSK est identique à une clé PSK standard WPA2-Personal. L'intelligence et la différenciation s'opèrent entièrement du côté de l'infrastructure (WLC et NAC). Les scanners doivent simplement être configurés avec leurs nouveaux mots de passe uniques attribués.
Continuer la lecture de cette série
Comment segmenter de manière sécurisée les réseaux WiFi du personnel et des invités : meilleures pratiques pour les LAN d'entreprise
Ce guide fournit aux responsables informatiques et aux architectes réseau un modèle technique et indépendant des fournisseurs pour sécuriser les réseaux LAN d'entreprise en segmentant correctement le trafic WiFi du personnel et des invités. Il couvre l'authentification 802.1X, le RADIUS dans le cloud, l'isolation VLAN et la gestion du cycle de vie des identifiants nécessaires pour éliminer les phrases de passe partagées et protéger les actifs de l'entreprise.
Le meilleur filtrage DNS : un guide complet pour les entreprises
Ce guide de référence technique explique comment le filtrage DNS d'entreprise sécurise les réseaux publics en bloquant les domaines malveillants au niveau de la couche de résolution - avant même qu'une connexion ne soit établie. Il fournit aux directeurs informatiques, architectes réseau et équipes d'exploitation des sites l'architecture de déploiement, la configuration du pare-feu et le contexte de conformité nécessaires pour protéger le WiFi invité dans les secteurs de l'hôtellerie, du commerce de détail et du secteur public. Purple Shield bloque les logiciels malveillants, les botnets et les contenus inappropriés au niveau DNS sur plus de 80 000 sites actifs.
Comprendre Cisco SUDI : L'identité ancrée dans le matériel pour le contrôle d'accès réseau sécurisé
Ce guide explique comment Cisco SUDI fournit une identité sécurisée par cryptographie et ancrée dans le matériel pour l'infrastructure réseau d'entreprise. Découvrez comment remplacer les adresses MAC falsifiables par des certificats 802.1AR immuables afin de sécuriser le contrôle d'accès réseau de votre site.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.