
Gerir a Segurança de Dispositivos IoT com NAC e MPSK
Este guia técnico detalha como os espaços empresariais podem proteger dispositivos IoT headless utilizando a arquitetura Multiple Pre-Shared Key (MPSK) e o Network Access Control (NAC). Fornece passos práticos de implementação para alcançar a micro-segmentação, conter o raio de ação de potenciais incidentes de segurança e manter a conformidade sem sacrificar a escalabilidade.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Segurança de WiFi Empresarial →
Resumo Executivo
As redes empresariais em locais de Retalho, Hotelaria e Transportes estão a registar uma expansão massiva de dispositivos IoT sem interface de utilizador - desde sensores ambientais e termóstatos inteligentes a câmaras IP e terminais de ponto de venda. O desafio fundamental para os gestores de TI e arquitetos de rede é que a maioria destes dispositivos não suporta a autenticação de nível empresarial IEEE 802.1X.
Historicamente, as organizações têm dependido de uma chave pré-partilhada (PSK) única e global para todo o seu SSID de IoT. Isto cria uma postura de segurança inaceitável, onde um único dispositivo comprometido ou uma palavra-passe exposta comprometem todo o segmento de rede IoT.
Este guia de referência técnica detalha como a implementação de uma arquitetura de Chave Pré-Partilhada Múltipla (MPSK) com um motor de políticas de Network Access Control (NAC) robusto resolve este desafio. Ao emitir credenciais exclusivas por dispositivo e ao tirar partido da atribuição dinâmica de VLAN, as equipas de rede podem alcançar a micro-segmentação, limitar o raio de impacto de um ataque e manter uma conformidade rigorosa (como a PCI-DSS) sem comprometer a escalabilidade necessária para milhares de endpoints. Quando integrado com plataformas como o Guest WiFi e o WiFi Analytics da Purple, esta abordagem garante operações de rede integradas, seguras e altamente visíveis.
Análise Técnica Detalhada
Limitações do PSK Tradicional e do 802.1X
Num ambiente empresarial padrão, os dispositivos autenticam-se através de IEEE 802.1X utilizando certificados de dispositivo (EAP-TLS) ou credenciais (PEAP). No entanto, os dispositivos IoT sem interface normalmente não possuem o software suplicante necessário para o 802.1X. Tradicionalmente, a alternativa tem sido o WPA2/WPA3-Personal utilizando um único PSK.
A realidade operacional de um PSK global é grave:
- Segmentação Zero: Todos os dispositivos no PSK partilham o mesmo domínio de transmissão, a menos que sejam mapeados manualmente por endereço MAC, o que é operacionalmente insustentável.
- Grande Raio de Impacto: Uma única lâmpada inteligente comprometida fornece acesso para movimento lateral a toda a VLAN.
- Desafio da Rotação de Chaves: Revogar o acesso de um dispositivo comprometido requer a alteração do PSK global e a atualização manual de todos os outros dispositivos na rede.
Arquitetura MPSK e NAC
O MPSK (também conhecido como PSK de identidade ou iPSK por alguns fabricantes) altera fundamentalmente este paradigma. Permite que um único SSID aceite milhares de palavras-passe exclusivas. No entanto, a sua inteligência reside na sua integração com um servidor NAC ou RADIUS.
Quando um dispositivo se liga ao SSID MPSK, o Wireless LAN Controller (WLC) encaminha o pedido de autenticação para o NAC. O motor do NAC avalia a palavra-passe específica utilizada, correlaciona-a com a identidade do dispositivo (endereço MAC, dados de perfil) e devolve uma mensagem RADIUS Access-Accept contendo atributos específicos - em particular, o VLAN ID e as políticas de Access Control List (ACL).
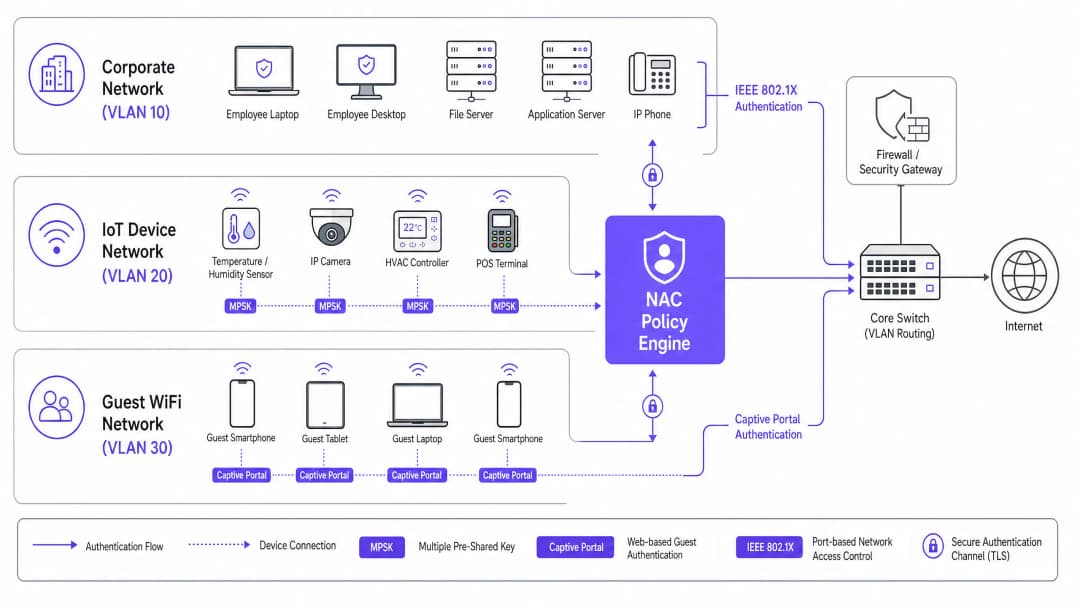
Esta arquitetura permite a Atribuição Dinâmica de VLAN. Um termostato inteligente e uma câmara IP podem ligar-se exatamente ao mesmo SSID utilizando palavras-passe diferentes, e a infraestrutura de rede colocará o termostato na VLAN 50 (restrito ao acesso do gateway de nuvem) e a câmara na VLAN 40 (restrito ao servidor NVR local).

Breve Apresentação em Áudio
Ouça uma apresentação técnica sobre esta arquitetura do nosso Consultor Sénior:
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Guia de Implementação
A implementação de MPSK com NAC exige um planeamento cuidadoso para garantir a escalabilidade e a segurança. Siga estes passos para uma implementação bem-sucedida.
Passo 1: Avaliação de Preparação da Infraestrutura
Certifique-se de que os seus controladores sem fios e pontos de acesso suportam MPSK/iPSK. A maioria dos fornecedores de redes empresariais modernos (Cisco, Aruba, Meraki, Ruckus) suporta isto nativamente, desde que o firmware esteja atualizado. Verifique se a sua solução NAC consegue lidar com a carga esperada de pedidos RADIUS e se suporta a atribuição dinâmica de VLAN com base na correspondência de palavras-passe.
Passo 2: Definir Políticas de Microsegmentação
Antes de gerar uma única chave, defina a sua arquitetura de VLAN. Agrupe os dispositivos IoT com base na sua função e no acesso necessário.
- VLAN 40 (Câmaras de Segurança): Permitir apenas tráfego para o IP do NVR local e servidores NTP específicos. Bloquear o acesso à Internet.
- VLAN 50 (Sensores Ambientais): Permitir tráfego HTTPS de saída para endpoints de nuvem de fornecedores específicos. Bloquear o encaminhamento inter-VLAN.
- VLAN 60 (Ponto de Venda): Conformidade estrita com PCI-DSS. Negar todo o tráfego de entrada; permitir apenas tráfego de saída para o gateway de pagamento.
Passo 3: Criação de Perfis de Dispositivos e Geração de Chaves
Não gere chaves manualmente. Utilize as APIs do NAC ou o portal de self-service para gerar chaves exclusivas por dispositivo. Vincule cada chave ao endereço MAC do dispositivo. Isto garante que, mesmo que um MPSK seja extraído de um termóstato, este não possa ser utilizado por um computador portátil desonesto que falsifique a rede.
Passo 4: Integração com Analytics e Rede de Convidados
Embora as redes IoT estejam isoladas, a gestão global deve ser unificada. Certifique-se de que a sua implementação de NAC está alinhada com a sua estratégia de rede mais ampla, incluindo o fornecimento de Guest WiFi. As plataformas que fornecem WiFi Analytics podem oferecer informações valiosas sobre a densidade de dispositivos e a integridade da rede em todos os segmentos. Para saber mais sobre os fundamentos de rede, consulte o Frequências WiFi: Um Guia para Frequências WiFi em 2026.
Boas Práticas
- Impor a Vinculação de MAC: Vincule sempre o MPSK ao endereço MAC específico do dispositivo. Se um MAC diferente tentar utilizar a chave, o NAC deve rejeitar a autenticação.
- Implementar a Identificação DHCP: Utilize a criação de perfis DHCP no NAC para verificar os tipos de dispositivos. Se um MPSK atribuído a uma "Smart TV" for subitamente utilizado por um dispositivo identificado como "Windows 11", acione uma quarentena automática.
- Automatizar a Gestão do Ciclo de Vida: Integre a geração de MPSK com a sua plataforma de Gestão de Serviços de TI (ITSM). Quando um dispositivo é desativado no registo de ativos, o MPSK associado deve ser automaticamente revogado via API.
- Auditorias Regulares: Realize auditorias trimestrais de MPSKs ativos em relação ao seu inventário de ativos para identificar e remover chaves órfãs.
Resolução de Problemas e Mitigação de Riscos
Modos de Falha Comuns
- Problemas de Timeout do RADIUS: Se houver uma carga excessiva no motor NAC ou se a latência for elevada, os dispositivos headless podem sofrer um timeout e falhar a ligação.
- Mitigação: Garanta uma elevada disponibilidade e proxies RADIUS localizados se estiver a lidar com ambientes altamente distribuídos, como grandes cadeias de retalho.
- MAC Spoofing: Um atacante clona o endereço MAC de um dispositivo IoT autorizado e extrai o seu MPSK.
- Mitigação: Confie na inspeção profunda de pacotes e no perfil comportamental. Se um "termóstato" começar repentinamente a varrer a rede na porta 22 (SSH), o NAC ou IDS deve isolar imediatamente a porta.
- Desligamentos em Roaming: Alguns dispositivos IoT mal concebidos perdem as ligações ao fazerem roaming entre APs utilizando MPSK.
- Mitigação: Ajuste as taxas básicas mínimas e garanta uma sobreposição adequada das células de RF. Para considerações detalhadas sobre o design sem fios, consulte BLE Low Energy Explained for Enterprise.
ROI e Impacto no Negócio
A transição para uma arquitetura MPSK/NAC proporciona um valor comercial mensurável:
- Redução de Despesas Operacionais (OpEx): Elimina centenas de horas gastas pelas equipas de TI a atualizar manualmente PSKs globais quando um único dispositivo é comprometido ou substituído.
- Garantia de Conformidade: Para locais de retalho e hotelaria, a micro-segmentação rigorosa é um requisito fundamental da PCI DSS. O MPSK fornece um mecanismo comprovado e auditável para isolar terminais de pagamento, evitando multas dispendiosas de conformidade.
- Mitigação de Riscos: Ao limitar o raio de impacto de qualquer dispositivo comprometido ao seu micro-segmento específico, o potencial dano financeiro e de reputação de um ataque de ransomware com movimento lateral é significativamente reduzido.
- Preparação para o Futuro: À medida que as redes empresariais evoluem, a integração da segurança IoT com estratégias WAN mais amplas torna-se crítica. Para obter contexto sobre arquiteturas de rede mais amplas, consulte SD WAN vs MPLS: The 2026 Enterprise Network Guide e The Role of SCEP and NAC in Modern MDM Infrastructure.
Definições Principais
MPSK (Multiple Pre-Shared Key)
Uma funcionalidade de segurança sem fios que permite a utilização de múltiplas palavras-passe exclusivas num único SSID, sendo que cada palavra-passe é capaz de acionar diferentes políticas de rede.
Crucial para proteger dispositivos IoT headless que não conseguem suportar a autenticação empresarial 802.1X.
NAC (Network Access Control)
Uma solução de segurança que aplica políticas aos dispositivos que tentam aceder à rede, garantindo que cumprem os requisitos de segurança antes de lhes conceder acesso.
Atua como o motor de inteligência por trás do MPSK, determinando a atribuição de VLAN com base na palavra-passe utilizada.
Atribuição Dinâmica de VLAN
O processo através do qual um switch de rede ou controlador sem fios atribui um dispositivo a uma VLAN específica com base nas credenciais de autenticação, em vez da porta física ou do SSID.
Permite a micro-segmentação de dispositivos IoT que emitem na mesma rede sem fios.
Raio de Ação
A extensão dos danos ou do movimento lateral que um atacante pode alcançar após comprometer um único dispositivo ou sistema.
O MPSK e o NAC reduzem drasticamente o raio de ação ao isolar dispositivos IoT comprometidos em micro-segmentos rigorosos.
Dispositivo Headless
Um dispositivo informático, típico em implementações de IoT, que funciona sem monitor, teclado ou interface de utilizador.
Estes dispositivos não conseguem solicitar credenciais a um utilizador, tornando impossível a autenticação tradicional 802.1X.
Associação de MAC
Um controlo de segurança que restringe a utilização de uma credencial específica (como uma MPSK) a um único endereço MAC autorizado.
Impede que um atacante roube uma MPSK de uma lâmpada inteligente e a utilize num portátil malicioso.
Identificação de Impressão Digital DHCP
Uma técnica de profiling utilizada por sistemas NAC para identificar o sistema operativo e o tipo de um dispositivo com base na sequência específica de opções DHCP que este solicita.
Utilizado para verificar se um dispositivo que se liga com um MPSK de IoT é realmente um dispositivo IoT e não um endpoint falsificado.
Micro-segmentação
Uma técnica de segurança que divide a rede em zonas granulares e isoladas para manter um controlo de acesso estrito e limitar o movimento lateral.
O principal objetivo arquitetural da implementação de MPSK e NAC para a segurança de IoT.
Exemplos Práticos
Um hotel de 300 quartos está a implementar novas smart TVs, fechaduras de portas baseadas em IP e sensores ambientais. A infraestrutura atual utiliza uma única PSK global para todos os dispositivos não corporativos. Como deve o arquiteto de rede redesenhar isto para obter a máxima segurança e facilidade de gestão?
O arquiteto deve implementar um SSID MPSK ('Hotel-IoT'). O motor de políticas NAC deve ser configurado com três perfis de dispositivos distintos. As smart TVs recebem MPSKs exclusivas e são atribuídas dinamicamente à VLAN 100 (apenas Internet, com isolamento de clientes ativado). As fechaduras das portas recebem MPSKs exclusivas, são associadas aos seus endereços MAC específicos e atribuídas à VLAN 110 (acesso restrito apenas ao servidor de segurança local). Os sensores recebem MPSKs exclusivas e são atribuídos à VLAN 120 (acesso apenas à cloud de gestão de AVAC). Todas as chaves são geradas via API durante a ativação do dispositivo.
Uma grande cadeia de retalho precisa de ligar centenas de scanners de Ponto de Venda (POS) sem fios e ecrãs de sinalização digital em 50 localizações. Como podem garantir a conformidade com o PCI-DSS minimizando os custos operacionais de TI?
Implementar uma arquitetura NAC centralizada com MPSK. Aos scanners POS são emitidas MPSKs exclusivas e estes são perfilados numa VLAN altamente restrita e em conformidade com o PCI, que nega todo o tráfego lateral e apenas permite ligações de saída para o gateway de processamento de pagamentos. Os ecrãs de sinalização digital utilizam MPSKs separadas e são colocados numa VLAN diferente com acesso exclusivo à Internet para atualizações de conteúdo. A gestão do ciclo de vida das chaves é integrada com o sistema central de gestão de ativos.
Perguntas de Prática
Q1. Uma equipa de TI de um estádio precisa de implementar 200 novos terminais de ponto de venda sem fios. Planeiam utilizar MPSK. Para garantir a máxima segurança, que duas verificações de profiling deve o NAC realizar antes de atribuir o terminal POS à VLAN segura?
Dica: Considere como evitar que um MPSK roubado seja utilizado num dispositivo que não seja POS.
Ver resposta modelo
O NAC deve realizar a Vinculação de MAC (verificando se o MPSK específico está a ser utilizado pelo endereço MAC autorizado) e o DHCP Fingerprinting (verificando se o dispositivo que solicita um endereço IP apresenta as características do sistema operativo do terminal POS esperado, e não de um portátil ou smartphone genérico).
Q2. Durante uma auditoria, descobriu-se que um MPSK atribuído a um termostato inteligente foi utilizado com sucesso pelo portátil de um prestador de serviços para obter acesso à rede. O NAC atribuiu o portátil à VLAN do termostato. Que falha de configuração permitiu que isto acontecesse?
Dica: Pense na relação entre a chave e a identidade do dispositivo.
Ver resposta modelo
A falha principal foi a falta de Vinculação de MAC. O MPSK não estava restrito ao endereço MAC específico do termostato. Além disso, o NAC falhou em impor o profiling do dispositivo (por exemplo, DHCP fingerprinting), o que teria identificado o portátil do prestador de serviços como um tipo de dispositivo anómalo para aquela chave e VLAN específicas.
Q3. Uma cadeia de retalho está a migrar de um PSK global para MPSK. Possuem 5000 leitores de códigos de barras antigos que suportam WPA2-Personal, mas não podem ser atualizados para suportar protocolos mais recentes. O MPSK pode ser utilizado para proteger estes dispositivos e, em caso afirmativo, como?
Dica: Considere os requisitos do lado do cliente para o MPSK.
Ver resposta modelo
Sim, o MPSK pode ser utilizado. Do ponto de vista do dispositivo cliente (o leitor de códigos de barras), o MPSK é idêntico ao WPA2-Personal PSK padrão. A inteligência e a diferenciação ocorrem inteiramente do lado da infraestrutura (WLC e NAC). Os leitores apenas precisam de ser configurados com as suas palavras-passe exclusivas recém-atribuídas.
Continue a ler esta série
Como Segmentar Redes WiFi de Colaboradores e de Convidados com Segurança: Melhores Práticas para LANs Empresariais
Este guia fornece aos gestores de TI e arquitetos de rede um modelo técnico e neutro em termos de fornecedor para proteger LANs empresariais através da segmentação correta do tráfego WiFi de colaboradores e convidados. Abrange a autenticação 802.1X, RADIUS na nuvem, isolamento de VLAN e a gestão do ciclo de vida das credenciais necessária para eliminar palavras-passe partilhadas e proteger os ativos corporativos.
Melhor filtragem DNS: um guia completo para empresas
Este guia de referência técnica explica como a filtragem DNS empresarial protege as redes públicas bloqueando domínios maliciosos na camada de resolução - antes de uma ligação ser estabelecida. Oferece aos diretores de TI, arquitetos de rede e equipas de operações de locais a arquitetura de implementação, configuração de firewall e contexto de conformidade necessários para proteger o Guest WiFi em ambientes de hotelaria, retalho e setor público. O Purple Shield bloqueia malware, botnets e conteúdos inadequados ao nível do DNS em mais de 80.000 locais ativos.
Compreender o Cisco SUDI: Identidade Ancorada em Hardware no Controlo de Acesso Seguro à Rede
Este guia explica como o Cisco SUDI fornece uma identidade criptograficamente segura e ancorada em hardware para a infraestrutura de rede empresarial. Saiba como substituir endereços MAC clonáveis por certificados 802.1AR imutáveis para proteger o controlo de acesso à rede do seu espaço.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.