
Rete WiFi Ferroviaria: Come gli Operatori Offrono Connettività ad Alta Velocità
Questa guida di riferimento tecnico fornisce informazioni pratiche per responsabili IT, architetti di rete e direttori delle operazioni di trasporto sulla progettazione e sull'implementazione di reti WiFi ferroviarie affidabili. Copre l'intero stack, dall'infrastruttura di linea e l'aggregazione multi-bearer alla gestione della larghezza di banda, ai Captive Portal e all'analisi dei passeggeri. La guida dimostra come gli operatori possano smettere di considerare il WiFi a bordo come un centro di costo e sfruttarlo invece come una risorsa strategica che genera dati di prima parte, intelligence operativa e un ROI misurabile.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida al WiFi per Ospiti →
Railway WiFi fleet architecture and backhaul sizing tool
Model rolling stock passenger density, bonded backhaul capacity, EN 50155 access point counts, and captive portal data acquisition for train operators.
Flagship high-speed services requiring Doppler shift mitigation and multi-bearer cellular handover.
Standard streaming throttled to 480p; email, web, and VPN prioritised
Carrier diversity across 3 independent network operators prevents dead zones along track corridors.
Modelled rolling stock network architecture
EN 50155 compliantCommercial impact: captive portal passenger intelligence
Basis: 638 concurrent connections per service, 4 services a day, 30 days, and a 28% captive portal registration opt-in rate. Substitute your own timetable and opt-in rate to check the projection.
Purple overlays on rail gateways (Cisco, Icomera, Nomad Digital, Westermo), turning captive portals into GDPR-compliant passenger communication hubs.
Railway network deployment checklist (EN 50155)
- Vibration & shock resistance: All switches and APs must comply with EN 50155 Class TX (-40°C to +70°C) with lockable M12 X-coded Ethernet connectors.
- Layer 2 client isolation: Essential on all passenger SSIDs to prevent peer-to-peer port scanning, ARP poisoning, and broadcast saturation.
- Pre-authentication walled gardens: Must strictly limit unauthenticated traffic to portal DNS and login endpoints, preventing background cloud updates from congesting transit backhaul.
- Passpoint (Hotspot 2.0) & OpenRoaming: Enables automatic encrypted onboard onboarding for season ticket holders and corporate commuters without portal friction.
Designing or upgrading onboard railway WiFi?
Purple partners with train operating companies and rolling stock integrators worldwide to deploy high-converting captive portals, trackside analytics, and passenger engagement software.

Executive summary
Offrire un servizio WiFi affidabile su un treno in movimento è una delle sfide più complesse nel networking aziendale. Per i responsabili IT, gli architetti di rete e i direttori operativi delle strutture, la connettività per i passeggeri non è più un lusso, ma un'aspettativa di base che influisce direttamente sulla soddisfazione del cliente e sulla percezione del brand.
Questa guida illustra l'architettura tecnica necessaria per mantenere la connettività a velocità di 125 mph, compresa la gestione dei costanti passaggi di cella tra le torri di telefonia mobile, l'effetto gabbia di Faraday delle carrozze metalliche e la fluttuazione della densità di utenti. Analizziamo il passaggio dai semplici router cellulari ai gateway di aggregazione multi-portante e alle infrastrutture dedicate lungo la linea ferroviaria. In modo cruciale, esaminiamo come gli operatori utilizzano i captive portal e le piattaforme di analisi - come il guest WiFi e i WiFi analytics - per gestire la larghezza di banda, garantire la conformità al GDPR e raccogliere dati di prima parte utili per l'azione. Trattando la rete di bordo non come un semplice centro di costo ma come un asset strategico, gli operatori di trasporto possono generare un ROI significativo rispondendo al contempo alle esigenze digitali del passeggero moderno.
Analisi tecnica approfondita
La creazione di una rete WiFi ferroviaria richiede un approccio radicalmente diverso rispetto alla progettazione di una LAN aziendale statica. La rete deve fungere da ponte tra un ambiente locale in rapido movimento e il backhaul internet centrale, mantenendo la continuità della sessione per centinaia di utenti simultanei.
Architettura di backhaul multi-vettore
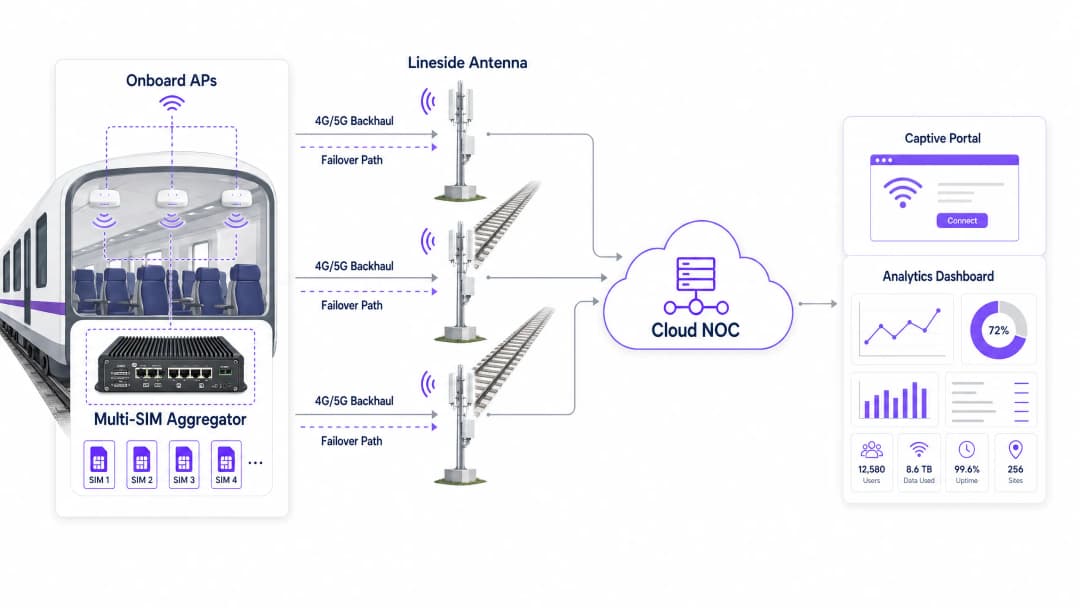
Affidarsi a un singolo operatore di rete mobile non è sufficiente per un treno in movimento. Le implementazioni moderne utilizzano un gateway di aggregazione multi-SIM (o router multi-vettore) installato a bordo del treno. Questo dispositivo unisce simultaneamente connessioni 4G e 5G di molteplici operatori di rete mobile (MNO).
Mentre il treno attraversa diverse aree di copertura, l'aggregatore instrada dinamicamente il traffico attraverso le connessioni disponibili in base a metriche in tempo reale di latenza, perdita di pacchetti e potenza del segnale. Se un operatore perde il segnale in una galleria o in una zona rurale, gli altri mantengono la sessione attiva, garantendo un failover trasparente senza interruzioni percepibili per i passeggeri. Questa è la decisione architetturale in assoluto più importante in qualsiasi installazione di WiFi ferroviario.
Infrastruttura di terra (track-to-train)
Per le tratte pendolari ad alta densità in cui le reti cellulari pubbliche si congestionano nelle ore di punta, gli operatori stanno investendo in infrastrutture dedicate lungo i binari. Ciò comporta l'installazione di antenne lungo la ferrovia - tipicamente a una distanza compresa tra 500 metri e 2 chilometri l'una dall'altra, a seconda della tecnologia - utilizzando onde millimetriche o uno spettro 5G dedicato per trasmettere un segnale riservato direttamente ai ricevitori montati all'esterno delle carrozze del treno.
Questo approccio aggira completamente la congestione delle reti cellulari pubbliche e offre una larghezza di banda garantita. Il compromesso è rappresentato dai sostanziali costi di capitale per la costruzione lungo i binari, ma per le tratte intercity ad alto fatturato il business case è estremamente valido. Un fattore chiave da considerare è l'effetto Doppler: a velocità superiori a 100 mph (circa 160 km/h), la frequenza radio percepita dal ricevitore differisce da quella trasmessa, richiedendo apparecchiature radio speciali progettate per scenari di mobilità ad alta velocità.
Distribuzione a bordo e standard hardware
Una volta protetto il backhaul, il segnale viene distribuito tramite una dorsale Ethernet di bordo agli access point (AP) wireless in ciascuna carrozza. L'hardware installato sui treni deve essere conforme a rigidi standard ambientali, in particolare alla norma EN 50155. Questo standard specifica i requisiti per le apparecchiature elettroniche utilizzate sul materiale rotabile, garantendo la tolleranza a variazioni estreme di temperatura (tipicamente da -25°C a +70°C), umidità, urti e vibrazioni.
Gli AP richiedono solitamente connettori industriali M12 anziché porte RJ45 standard per prevenire disconnessioni causate da vibrazioni. Il WiFi 6 (802.11ax) è l'attuale standard consigliato per le nuove implementazioni, in grado di offrire prestazioni migliorate in ambienti ad alta densità grazie a tecnologie come OFDMA e BSS Colouring.
La topologia LAN di bordo è altrettanto importante. Un approccio daisy-chain crea un unico punto di vulnerabilità a ogni connessione tra i vagoni. L'architettura consigliata è una topologia ad anello ridondante, in cui un'interruzione in qualsiasi singolo segmento di cavo viene bypassata automaticamente instradando il traffico nella direzione opposta lungo l'anello.
Guida all'implementazione
La distribuzione di un servizio WiFi ferroviario richiede una pianificazione attenta e un'esecuzione graduale. I passaggi seguenti forniscono ai team IT un quadro pratico.
Passaggio 1: indagine RF e valutazione del backhaul
Prima di selezionare l'hardware, effettua un'indagine RF completa dell'intero percorso ferroviario. Mappa l'intensità del segnale e la velocità di trasmissione dei dati per tutti i principali operatori di rete mobile lungo il binario in orari rappresentativi della giornata. Identifica le zone d'ombra - gallerie, trincee profonde, tratti rurali - dove la copertura cellulare si interrompe completamente. Questi dati informano direttamente la configurazione del carrier della SIM del gateway di aggregazione e evidenziano dove potrebbe essere giustificato l'investimento in infrastrutture lungo la linea.
Passaggio 2: approvvigionamento e installazione dell'hardware
Seleziona hardware conforme alla norma EN 50155 da fornitori con comprovata esperienza in installazioni ferroviarie. Installa l'aggregatore multi-SIM in un armadio rack per telecomunicazioni sicuro e ventilato, in genere nella carrozza di testa o di coda. Posiziona un cablaggio resiliente tra i vagoni - un anello Ethernet a doppia ridondanza che utilizza cavi di livello industriale - fino agli AP. Assicurati che le antenne esterne abbiano un profilo aerodinamico e siano sigillate con grado di protezione IP67 o superiore contro la penetrazione di vento e agenti atmosferici.
Passaggio 3: configurazione del Captive Portal e della gestione della larghezza di banda
Questo è il punto di integrazione critico in cui l'infrastruttura incontra l'esperienza del passeggero. Non è possibile offrire una larghezza di banda illimitata su un treno; il backhaul è una risorsa finita e condivisa. Implementa una soluzione di Captive Portal per applicare una politica di utilizzo corretto (FUP).
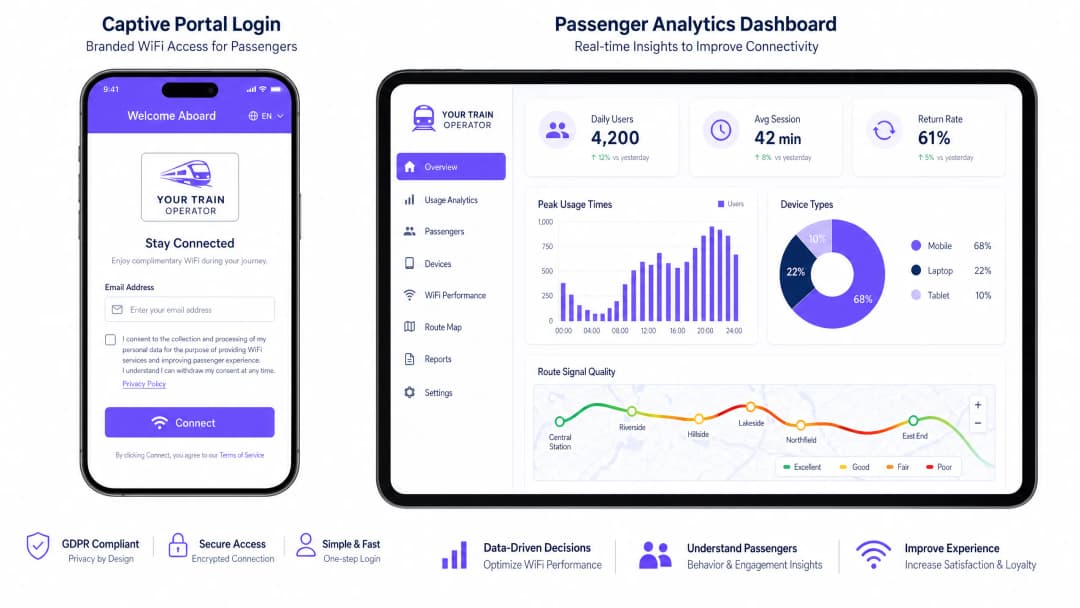
La limitazione della larghezza di banda (rate limiting) fissa un tetto alle velocità dei singoli utenti - in genere 5 Mbps in download - per garantire un accesso equo a tutti i dispositivi connessi. Il traffic shaping blocca o rallenta le applicazioni ad alta intensità di banda come lo streaming 4K o i download di aggiornamenti software di grandi dimensioni, dando la priorità alla navigazione web, alle e-mail e al VoIP. L'autenticazione tramite il portale acquisisce i dati dei passeggeri (indirizzo e-mail, social login) in piena conformità con il GDPR e li convoglia nella tua piattaforma di analytics.
Passaggio 4: integrazione e monitoraggio con il NOC
Integra la rete di bordo con un Network Operations Centre (NOC) basato su cloud. Configura avvisi in tempo reale per lo stato degli AP, le soglie di latenza del backhaul e gli eventi di failover della SIM. Sovrapponi i dati GPS sulla posizione del treno con le metriche delle prestazioni di rete per creare mappe della qualità del segnale a livello di tratta. Questa è la base per una gestione proattiva anziché per una gestione reattiva dei reclami.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Best practice
Implementa l'isolamento dei client su tutti gli AP. Assicurati che i dispositivi dei passeggeri non possano comunicare direttamente tra loro sulla rete locale. Questo riduce il rischio di attacchi peer-to-peer, attacchi man-in-the-middle e la propagazione di malware sulla LAN di bordo. Si tratta di una base di sicurezza non negoziabile per qualsiasi rete pubblica.
Adotta OpenRoaming per ridurre gli ostacoli del portale. Per migliorare l'esperienza dei passeggeri abituali, offri il supporto per Passpoint e OpenRoaming (IEEE 802.11u). Ciò consente ai dispositivi compatibili di autenticarsi in modo sicuro e automatico senza dover interagire con il Captive Portal a ogni viaggio. Per gli operatori che già utilizzano la piattaforma, Purple funge da identity provider gratuito per i servizi OpenRoaming, rappresentando un percorso di aggiornamento ideale. Per ulteriori approfondimenti sui principi fondamentali della sicurezza di rete, consulta Proteggere la tua rete con un DNS robusto e la sicurezza.
Il monitoraggio proattivo è fondamentale. Non affidarti ai reclami dei passeggeri per individuare le interruzioni di servizio. Integra la rete di bordo con un NOC in cloud per monitorare in tempo reale i tempi di attività, la latenza del backhaul e lo stato degli AP. L'obiettivo è identificare e risolvere i problemi prima che il primo passeggero se ne accorga.
Tratta il Captive Portal come un prodotto, non come un'utilità. Il portale è il tuo principale punto di contatto con i passeggeri. Investi in un'esperienza personalizzata con il tuo brand, a caricamento rapido, che comunichi chiaramente i termini di servizio e le modalità di utilizzo dei dati. Un portale progettato male crea attrito e riduce i tassi di autenticazione, influendo direttamente sulla qualità dei tuoi dati di prima parte.
Risoluzione dei problemi e mitigazione dei rischi
L'effetto di picco in stazione
Rischio: Quando un treno entra in una stazione affollata, centinaia di dispositivi a bordo potrebbero tentare simultaneamente di connettersi alla rete cellulare macro della stazione o al WiFi pubblico della stazione stessa, causando gravi interferenze, saturazione del backhaul e un'esperienza degradata per tutti i passeggeri.
Mitigazione: Configura gli AP di bordo in modo da commutare dinamicamente il backhaul dalla rete cellulare a un collegamento in fibra o WiFi dedicato ad alta capacità sulle banchine della stazione. Utilizza trigger di geolocalizzazione o GPS per regolare automaticamente le policy sulla larghezza di banda quando il treno è fermo nei principali snodi, eliminando temporaneamente i limiti per singolo utente mentre la capacità di backhaul è virtualmente illimitata.
Guasto ai cavi tra le carrozze
Rischio: I collegamenti fisici tra le carrozze sono sottoposti a continui stress meccanici, vibrazioni e movimenti durante le operazioni di aggancio e sgancio, con conseguente degrado dei cavi e segmentazione della rete.
Mitigation: Implementare una topologia ad anello ridondante per la LAN di bordo utilizzando switch conformi allo standard EN 50155 con Rapid Spanning Tree Protocol (RSTP) o un protocollo ad anello proprietario. Se un cavo tra due carrozze si guasta, il traffico viene instradato automaticamente nella direzione opposta lungo l'anello, mantenendo la connettività a tutti gli AP in pochi secondi.
Saturazione del backhaul all'uscita della galleria
Rischio: Quando un treno esce da una lunga galleria, tutti i dispositivi tentano simultaneamente di risincronizzare i dati (e-mail, aggiornamenti di app, backup in cloud), creando un picco di traffico che satura il backhaul per un periodo compreso tra 30 e 60 secondi.
Mitigation: Implementare policy di traffic shaping aggressive che limitino specificamente il traffico delle applicazioni in background. Configurare il captive portal per declassare il traffico di aggiornamento del sistema operativo e i servizi di sincronizzazione cloud a livello applicativo, garantendo che il traffico interattivo (navigazione web, messaggistica) abbia sempre la precedenza.
ROI e impatto sul business
Sebbene l'implementazione di una rete WiFi ferroviaria richieda una spesa in conto capitale considerevole - in genere da £50.000 a £200.000 per treno, a seconda della complessità della soluzione di backhaul - essa offre ritorni considerevoli e misurabili se integrata con una solida piattaforma di analisi.
| Driver di valore | Meccanismo | Risultato misurabile |
|---|---|---|
| Acquisizione di dati di prima parte | Autenticazione tramite captive portal | Database e-mail dei passeggeri per CRM e marketing |
| Intelligence operativa | Analisi del NOC + sovrapposizione GPS | Responsabilità dei carrier rispetto agli SLA, identificazione delle lacune di copertura |
| Ricavi da retail media | Pubblicità sul captive portal | Ricavi diretti da contenuti sponsorizzati al momento dell'accesso |
| Soddisfazione dei passeggeri | Connettività affidabile | Miglioramento dei punteggi NPS, maggiore quota modale del trasporto ferroviario |
| Conformità normativa | Acquisizione dati conforme al GDPR | Minore esposizione legale, record di consenso verificabili |
Richiedendo l'autenticazione tramite il captive portal, gli operatori creano un prezioso database di dati demografici e abitudini di viaggio dei passeggeri. Questi dati possono essere utilizzati per campagne di marketing mirate, programmi di fidelizzazione e personalizzazione del servizio. Le dashboard di analisi che sovrappongono le prestazioni della rete ai dati sulla posizione del treno consentono agli operatori di individuare con precisione le lacune di copertura lungo il binario e di chiedere conto ai fornitori di servizi cellulari degli SLA contrattuali.
Il captive portal stesso rappresenta uno spazio digitale di prim'ordine. Gli operatori possono inserire pubblicità mirata o messaggi sponsorizzati nel flusso di login, generando ricavi diretti per compensare i costi dell'infrastruttura. Questo modello si è rivelato di grande successo in altri settori, tra cui gli hub del retail e dei trasporti, e gli stessi principi si applicano direttamente all'ambiente ferroviario. Per gli operatori del settore ricettivo che gestiscono hotel o lounge di stazione, si applicano gli stessi principi di piattaforma - consultate la nostra guida alle implementazioni WiFi per il settore dell'hospitality per modelli di implementazione paralleli.
Definizioni chiave
Aggregazione Multi-Bearer
Il processo di combinazione di più connessioni di rete - tipicamente diverse schede SIM 4G o 5G di operatori differenti - in un'unica connessione dati robusta utilizzando un gateway di bonding per migliorare la larghezza di banda complessiva e fornire un failover automatico.
Essenziale per i treni, in quanto previene le interruzioni di rete durante il passaggio in aree in cui un singolo fornitore di telefonia cellulare non ha copertura. Il gateway instrada dinamicamente i pacchetti attraverso tutti i bearer disponibili in tempo reale.
EN 50155
Uno standard internazionale (IEC 60571) che copre le apparecchiature elettroniche utilizzate sul materiale rotabile per applicazioni ferroviarie, specificando i requisiti per temperatura, umidità, vibrazioni, urti e fluttuazioni dell'alimentazione.
I team IT devono garantire che tutti i router, gli switch e gli AP di bordo siano certificati EN 50155. L'hardware aziendale standard si guasterà nell'ambiente ferroviario a causa di vibrazioni e temperature estreme.
Captive Portal
Una pagina web che l'utente di una rete ad accesso pubblico è obbligato a visualizzare e con cui deve interagire prima che venga concesso l'accesso completo a Internet. Di solito richiede l'autenticazione e l'accettazione dei termini di servizio.
Utilizzato dagli operatori per autenticare gli utenti, applicare politiche di utilizzo corretto e acquisire preziosi dati di marketing di prima parte. Rappresenta l'interfaccia commerciale primaria tra l'operatore e il passeggero sulla rete WiFi.
Client Isolation
Una funzione di sicurezza sui punti di accesso wireless che impedisce ai dispositivi connessi di comunicare direttamente tra loro sulla rete locale, forzando tutto il traffico a passare attraverso il gateway.
Fondamentale per le reti pubbliche come il WiFi dei treni per proteggere i passeggeri da tentativi di hacking peer-to-peer, attacchi man-in-the-middle e diffusione di malware all'interno della LAN di bordo.
Infrastruttura di linea
Apparecchiature di telecomunicazione dedicate - comprese antenne, unità radio e backhaul in fibra - installate lungo la linea ferroviaria per fornire una rete di backhaul privata e ad alta capacità per i treni.
Distribuita quando le reti cellulari pubbliche non riescono a gestire l'elevata richiesta di dati delle tratte pendolari trafficate. Richiede un investimento di capitale significativo ma offre un throughput garantito indipendente dalla congestione della rete pubblica.
Passpoint / OpenRoaming
Una suite di protocolli (basata su IEEE 802.11u e Hotspot 2.0) che consente ai dispositivi di connettersi in modo automatico e sicuro alle reti WiFi partecipanti senza richiedere l'accesso tramite un Captive Portal, utilizzando un'autenticazione basata su certificati.
Migliora l'esperienza dei passeggeri abituali fornendo una connettività fluida e automatica. Purple funge da provider di identità per questo servizio, consentendo agli operatori di offrirlo senza dover creare una propria infrastruttura di autenticazione.
Modellazione del traffico (QoS)
La pratica di regolare il trasferimento dei dati di rete per controllare l'allocazione della larghezza di banda, dare priorità a determinati tipi di traffico e bloccare o limitare altri, garantendo una qualità del servizio definita per tutti gli utenti.
Utilizzata sui treni per bloccare le applicazioni ad alta larghezza di banda (come lo streaming video in 4K) e dare priorità al traffico interattivo (navigazione web, email, VoIP) per garantire che tutti i passeggeri dispongano di una connessione utilizzabile nonostante la capacità limitata del backhaul.
Effetto Doppler
La variazione della frequenza di un'onda radio percepita da un ricevitore che si muove rispetto al trasmettitore. Alle alte velocità, questa variazione di frequenza può degradare la qualità del collegamento radio.
Una sfida fisica fondamentale nel networking ferroviario ad alta velocità. Sono necessarie apparecchiature radio terra-treno specializzate per compensare l'effetto Doppler a velocità superiori a 100 mph, rendendo i normali AP aziendali per esterni non idonei all'installazione lungo la linea.
Fair Usage Policy (FUP)
Un insieme di regole applicate dall'operatore di rete che limita il consumo di larghezza di banda o dati dei singoli utenti per garantire un accesso equo a tutti i dispositivi connessi.
Implementata tramite il Captive Portal e il motore di modellazione del traffico sull'aggregatore multi-SIM. Senza una FUP, un ristretto numero di utenti accaniti può saturare l'intero backhaul, peggiorando l'esperienza di tutti i passeggeri.
Esempi pratici
Un operatore ferroviario regionale con 50 treni sta riscontrando gravi reclami relativi al WiFi. I passeggeri segnalano che la rete si disconnette completamente durante un tratto di viaggio di 15 minuti attraverso una valle rurale. La configurazione attuale utilizza un router 4G a singola SIM in ogni carrozza. Qual è l'approccio di riparazione raccomandato?
L'operatore deve passare a un'architettura multi-bearer. Passaggio 1: Sostituire i router a singola SIM con un gateway di aggregazione multi-SIM centralizzato conforme alla norma EN 50155 per ogni treno. Passaggio 2: Condurre un rilevamento RF della valle per determinare quali MNO hanno una copertura parziale nel segmento interessato. Passaggio 3: Dotare il gateway di SIM di almeno tre diversi MNO (ad esempio, EE, O2, Vodafone), configurando il gateway per il bonding a livello di pacchetto e il failover trasparente. Passaggio 4: Implementare un Captive Portal per imporre un limite di tariffa rigoroso di 2 Mbps per utente durante il segmento di valle a bassa copertura per evitare timeout di connessione per la navigazione web di base. Passaggio 5: Integrare con un NOC in cloud per monitorare gli eventi di failover in tempo reale e creare una mappa di copertura per le negoziazioni con i gestori telefonici.
Un importante operatore intercity sta lanciando un nuovo servizio premium e desidera offrire un'esperienza WiFi differenziata: i passeggeri di prima classe ottengono 20 Mbps senza limiti, mentre i passeggeri di seconda classe ricevono 5 Mbps con lo streaming bloccato. Come dovrebbe essere progettata questa architettura?
Ciò richiede un'architettura multi-SSID con criteri di QoS per SSID. Passaggio 1: Configurare due SSID separati sugli AP di bordo - uno per la prima classe, uno per la classe standard. Passaggio 2: Assegnare ciascun SSID a una VLAN separata. Passaggio 3: Sull'aggregatore multi-SIM, configurare criteri di traffic shaping per VLAN: la VLAN 10 (prima classe) riceve una coda prioritaria senza blocchi a livello di applicazione; la VLAN 20 (classe standard) riceve un limite di 5 Mbps per utente con regole di Deep Packet Inspection (DPI) che bloccano i domini e gli intervalli IP dei servizi di streaming noti. Passaggio 4: Distribuire istanze di Captive Portal separate per ciascun SSID, con il portale di prima classe precompilato per i viaggiatori frequenti tramite OpenRoaming o un token del programma fedeltà.
Domande di esercitazione
Q1. Stai progettando la LAN di bordo per una nuova flotta di treni a 8 carrozze. Il project manager suggerisce di collegare gli AP in cascata (daisy-chain) tramite un cavo standard Cat6 tra le carrozze per ridurre i costi. Qual è il rischio principale di questo approccio e quale architettura dovresti consigliare in alternativa?
Suggerimento: Considera l'ambiente fisico di un treno in movimento e cosa accade ai segmenti di rete a valle di un cavo di collegamento tra carrozze interrotto.
Visualizza risposta modello
Il rischio principale è un singolo punto di guasto a cascata. Se il cavo tra la Carrozza 3 e la Carrozza 4 si rompe a causa delle vibrazioni o dello stress meccanico durante l'aggancio, le carrozze da 4 a 8 perdono completamente la connettività di rete. Consiglierei una topologia ad anello ridondante che utilizzi switch gestiti conformi alla norma EN 50155 con connettori M12 e RSTP o un protocollo ad anello proprietario. In una topologia ad anello, l'interruzione di un singolo segmento di cavo viene aggirata automaticamente in pochi millisecondi instradando il traffico nella direzione opposta lungo l'anello, mantenendo la connettività per tutti gli AP.
Q2. La tua dashboard di analisi mostra che la larghezza di banda totale sul servizio pendolari delle 08:00 sta saturando il backhaul multi-SIM, causando lamentele diffuse per la lentezza della navigazione. Tuttavia, solo il 30% dei passeggeri si è autenticato sul Captive Portal. Qual è la causa probabile e quale la soluzione?
Suggerimento: Pensa a cosa fanno i dispositivi in background quando rilevano una rete WiFi nota o aperta, prima ancora che l'utente navighi attivamente.
Visualizza risposta modello
La causa più probabile è l'attività dei dispositivi in background: aggiornamenti del sistema operativo, backup cloud (iCloud, Google Drive), cicli di aggiornamento delle app e sincronizzazione delle e-mail si avviano automaticamente non appena un dispositivo si associa all'SSID, indipendentemente dal fatto che l'utente si sia autenticato o meno tramite il Captive Portal. La soluzione consiste nell'implementare rigidi walled garden pre-autenticazione sul Captive Portal - consentendo l'accesso solo al portale stesso prima del login - combinati con un traffic shaping post-autenticazione che blocchi gli intervalli IP dei server di aggiornamento noti e i domini CDN durante le ore di punta. Dovrebbe essere applicata immediatamente anche una limitazione della tariffa (rate limiting) per singolo utente post-autenticazione.
Q3. Un operatore ferroviario vuole distribuire un'infrastruttura dedicata binario-treno per bypassare completamente le reti cellulari pubbliche. Il loro team acquisti ha individuato un'opzione a basso costo che utilizza access point WiFi esterni standard di livello enterprise installati su pali a intervalli di 200 metri lungo il binario. I treni viaggiano a 125 mph. Perché questo approccio fallirà e cosa dovrebbero specificare in alternativa?
Suggerimento: Considera sia la fisica della radiocomunicazione ad alta velocità sia i requisiti operativi per l'handoff tra gli access point.
Visualizza risposta modello
Questo approccio fallirà per due ragioni fondamentali. In primo luogo, gli AP esterni aziendali standard non sono progettati per gestire i rapidi handoff richiesti quando un treno si muove a 125 mph - a quella velocità, il treno attraversa una cella di 200 metri in meno di 4 secondi, molto più velocemente di quanto i protocolli di roaming standard 802.11 possano eseguire un handoff pulito. In secondo luogo, l'effetto Doppler a quelle velocità degraderà la qualità del collegamento radio, poiché gli AP standard non possono compensare lo sfasamento di frequenza causato dalla velocità relativa tra il treno e l'antenna fissa. L'operatore deve specificare apparecchiature radio dedicate binario-treno di fornitori con comprovata esperienza in installazioni ferroviarie ad alta velocità, utilizzando tecnologie progettate specificamente per scenari di mobilità, con antenne direzionali e protocolli di handoff proprietari ottimizzati per la velocità del treno.
Q4. Un operatore ferroviario passeggeri si sta preparando per un audit GDPR. Il loro Captive Portal raccoglie indirizzi e-mail e li utilizza per il marketing. Quali sono i tre requisiti di conformità più critici che devono dimostrare?
Suggerimento: Concentrati sulla base giuridica del trattamento, sul diritto di revocare il consenso e sulla conservazione dei dati.
Visualizza risposta modello
I tre requisiti più critici sono: 1) Base giuridica e consenso esplicito - il portale deve presentare una casella di controllo del consenso chiara e non pre-selezionata per le comunicazioni di marketing, separata dall'accettazione dei termini di servizio richiesta per l'accesso WiFi. I passeggeri devono poter accedere al WiFi senza acconsentire al marketing. 2) Diritto di revoca - deve essere presente un meccanismo chiaro e accessibile per consentire ai passeggeri di revocare il consenso al marketing in qualsiasi momento, solitamente un link di disiscrizione in ogni email e un centro preferenze self-service. 3) Conservazione e minimizzazione dei dati - l'operatore deve disporre di una politica di conservazione dei dati documentata che specifichi per quanto tempo vengono conservati i dati dei passeggeri, e deve essere in grado di dimostrare che i dati vengono eliminati o resi anonimi dopo il periodo di conservazione. Tutti e tre i requisiti devono essere comprovati da log di audit.
Domande frequenti
Perché l'aggregazione cellulare multi-vettore è essenziale per il WiFi dei treni?
Mentre un treno attraversa corridoi geografici diversi, nessun singolo operatore di rete mobile (MNO) fornisce una copertura 4G o 5G ininterrotta. I gateway di aggregazione multi-vettore collegano più modem cellulari tra diversi operatori utilizzando l'aggregazione a livello di pacchetto, garantendo che, se un operatore subisce un segnale debole o una zona d'ombra, le connessioni attive passino automaticamente attraverso i restanti collegamenti aggregati senza interruzioni di sessione.
Che cos'è lo standard EN 50155 e perché è obbligatorio per l'hardware WiFi ferroviario?
La norma EN 50155 (IEC 60571) è lo standard internazionale che disciplina le apparecchiature elettroniche installate sul materiale rotabile. Essa impone una rigorosa tolleranza fisica contro vibrazioni meccaniche, urti, rapidi sbalzi di temperatura (da -40 °C a +70 °C), picchi di alimentazione e interferenze elettromagnetiche (EN 50121-3-2). Gli access point commerciali o aziendali standard si guastano prematuramente sui treni senza la conformità EN 50155 e connettori M12 antivibrazione.
In che modo l'elevata velocità dei treni causa l'effetto Doppler e problemi di handoff sulle reti wireless?
Quando un treno viaggia a una velocità da 200 a oltre 320 km/h (da 125 a oltre 200 mph), la rapida velocità relativa tra le antenne sul tetto del treno e le stazioni di terra fisse causa sfasamenti di frequenza (effetto Doppler) e richiede passaggi di consegna (handoff) ogni 3 - 6 secondi tra i ripetitori cellulari. I modem specializzati per materiale rotabile e i sistemi radio lungo la linea implementano la pre-compensazione della frequenza Doppler e algoritmi di roaming predittivo per prevenire il deterioramento del collegamento.
In che modo il traffic shaping del Captive Portal protegge la larghezza di banda a bordo?
I treni operano su una rete di backhaul condivisa e a consumo con throughput limitato. Prima dell'autenticazione, un rigido walled garden impedisce ai dispositivi dei passeggeri di scaricare aggiornamenti automatici del sistema operativo in background o backup di sincronizzazione cloud. Dopo l'autenticazione, il traffic shaping tramite Deep Packet Inspection (DPI) applica la limitazione della larghezza di banda per utente (ad esempio, 2 Mbps) e de-prioritizza i flussi video 4K, garantendo che i passeggeri business e i pendolari mantengano una connettività affidabile.
Perché l'isolamento dei client di Layer 2 è fondamentale sulle reti WiFi per i passeggeri?
Il WiFi per i passeggeri è un ambiente pubblico non protetto in cui centinaia di sconosciuti condividono lo stesso dominio di trasmissione wireless locale. L'isolamento dei client di Layer 2 impedisce ai dispositivi connessi di comunicare direttamente tra loro, bloccando gli attacchi di ARP spoofing, man-in-the-middle sniffing e scansione delle porte locali a livello di radio dell'access point.
Continua a leggere questa serie
WiFi aziendale vs. WiFi ospiti: Best Practice per la segmentazione della rete aziendale
Una guida tecnica completa per i leader IT sulla segmentazione delle reti WiFi per il personale e per gli ospiti. Copre l'architettura VLAN, l'autenticazione 802.1X, le policy dei firewall e l'impatto aziendale di una progettazione di rete sicura.
Gestione del WiFi per gli ospiti degli hotel: integrazione di PMS, portali e standard di marca
Questa guida tecnica illustra in dettaglio come progettare reti WiFi per hotel di livello enterprise, concentrandosi sulla segmentazione VLAN, sull'integrazione del PMS per la gestione automatizzata delle sessioni e sull'ottimizzazione del Captive Portal per l'acquisizione dei dati conforme al GDPR.
Come configurare il WiFi ospiti: Guida alla configurazione aziendale sicura
Questa guida autorevole fornisce ai responsabili IT e ai network architect un piano d'azione definitivo per implementare un WiFi ospiti aziendale sicuro. Copre l'architettura essenziale, la migrazione a WPA3, la segmentazione VLAN e l'integrazione del Captive Portal per proteggere i sistemi interni e acquisire dati di prima parte conformi.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.