
Risoluzione dei problemi della WiFi pubblica: come risolvere "Connesso, senza Internet" e i problemi di reindirizzamento della Splash Page
Questa guida di riferimento tecnico autorevole spiega i meccanismi alla base del rilevamento del Captive Portal e descrive in dettaglio le sei principali modalità di errore che impediscono la connessione alla WiFi degli ospiti. Fornisce ai responsabili IT e agli architetti di rete un framework pratico di risoluzione dei problemi per risolvere i conflitti di reindirizzamento HTTP, i problemi di DNS e le sfide legate alla randomizzazione del MAC.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida al Captive Portal →
Executive Summary
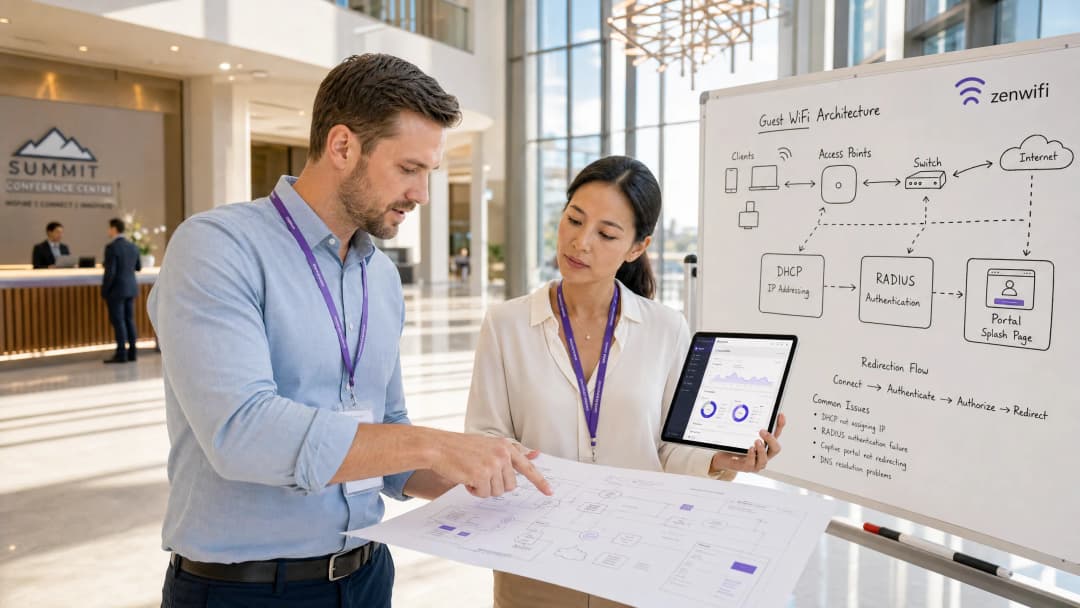
Un ospite si connette al tuo WiFi, ma la pagina di login non si carica. Viene visualizzato un avviso "Connesso, nessuna connessione Internet" e l'utente desiste. Per i responsabili delle operazioni della struttura e i responsabili IT, questo fallimento rappresenta un degrado diretto dell'esperienza degli ospiti, un aumento dei ticket di assistenza e un'opportunità persa di raccogliere dati di prima parte che giustifichino gli investimenti nell'infrastruttura wireless.
Questa guida spiega esattamente come funziona il rilevamento del Captive Portal a livello di sistema operativo e identifica le sei cause principali responsabili della maggior parte dei fallimenti di connessione. Fornisce un quadro di risoluzione dei problemi pratico e indipendente dal fornitore per risolvere l'esaurimento dei DHCP, i problemi di intercettazione DNS, i walled garden incompleti, i reindirizzamenti HSTS bloccati, i conflitti VPN attivi e i problemi di randomizzazione degli indirizzi MAC.
Approfondimento Tecnico: Come Funziona Realmente il Rilevamento del Captive Portal
Per risolvere i problemi di un captive portal, occorre innanzitutto capire cosa fa effettivamente un captive portal a livello di rete. Non si tratta semplicemente di una pagina di login; si tratta di un meccanismo di intercettazione del traffico a livello di rete.
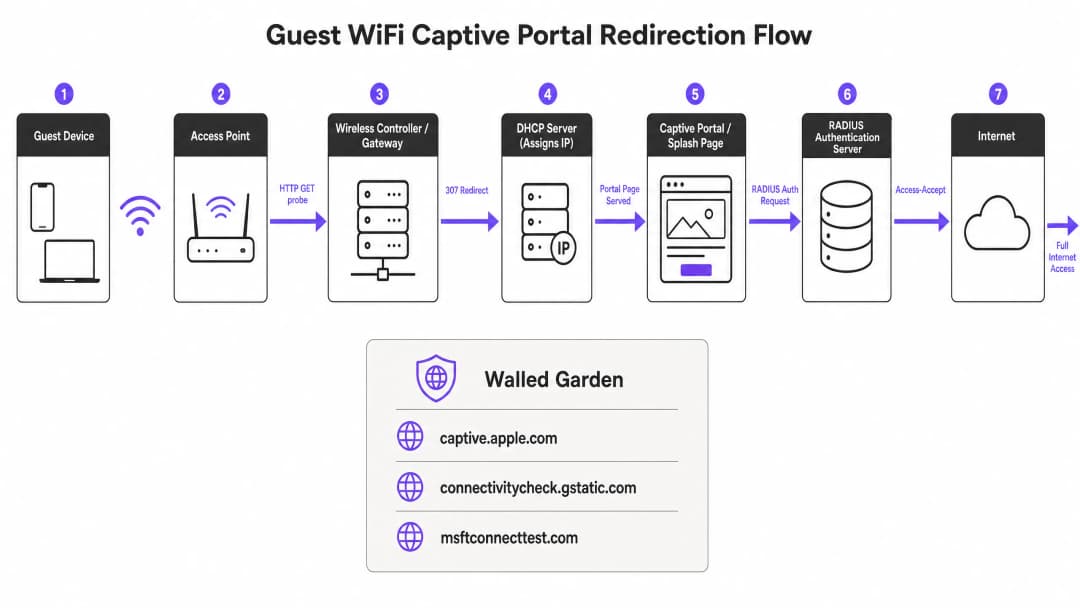
Quando un dispositivo ospite si connette a un SSID ospite, riceve un indirizzo IP tramite DHCP. Il sistema operativo non aspetta che l'utente apra un browser. Al contrario, un servizio di sistema in background invia immediatamente una richiesta HTTP GET non crittografata a un URL di controllo gestito dal produttore del dispositivo. I dispositivi Apple interrogano captive.apple.com. I dispositivi Android interrogano connectivitycheck.gstatic.com. I dispositivi Windows interrogano msftconnecttest.com. Firefox interroga detectportal.firefox.com.
Se la rete ha un accesso a internet aperto, queste richieste di controllo restituiscono la risposta HTTP 200 OK prevista e il sistema operativo stabilisce che la connessione è attiva. Tuttavia, su una rete ospite, il gateway wireless o il controller intercetta questa richiesta di controllo HTTP prima che possa raggiungere internet. Invece della risposta prevista, il gateway restituisce un reindirizzamento HTTP 307 Temporary Redirect che punta alla splash page del captive portal. Il sistema operativo rileva questo reindirizzamento imprevisto, comprende che si trova dietro a un captive portal e apre una finestra del browser protetta (Captive Network Assistant) per visualizzare la pagina di login.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Risoluzione dei Problemi e Mitigazione dei Rischi: Le 6 Cause Principali di Errore
Quando un captive portal non si carica, il problema è quasi sempre causato da una delle sei specifiche modalità di errore.

1. Esaurimento del pool DHCP
Questo è un problema invisibile ma letale durante gli eventi ad alta densità. Se stai gestendo una conferenza con 2.000 partecipanti e utilizzi una sottorete /24 standard, hai a disposizione solo 254 indirizzi IP utilizzabili. Se il tempo di lease DHCP è impostato sul valore predefinito di 24 ore, il pool si esaurirà a pochi minuti dall'apertura delle porte. Qualsiasi tentativo di connessione successivo fallirà ancora prima che inizi la sequenza del Captive Portal.
Soluzione: Imposta i tempi di lease DHCP per gli ospiti tra 15 e 30 minuti negli ambienti ad alta rotazione. Ridimensiona le sottoreti in base al picco di utenti simultanei, non solo alla presenza media. Una sottorete /22 fornisce 1.022 indirizzi utilizzabili, che è la dimensione minima consigliata per le sedi aziendali.
2. Errore di intercettazione DNS
Il reindirizzamento al Captive Portal si basa sull'intercettazione di un probe HTTP da parte del gateway. Tuttavia, tale probe richiede innanzitutto una ricerca DNS. Se la configurazione DNS non consente ai client non ancora autenticati di risolvere i nomi di dominio esterni, il probe non verrà mai avviato.
Soluzione: Assicurati che le regole del firewall consentano esplicitamente le query DNS (porta 53) da parte dei client non autenticati. Esegui un'acquisizione pacchetti su un dispositivo di test per verificare che l'intercettazione DNS funzioni correttamente.
3. Walled Garden incompleto
Il walled garden (lista di controllo degli accessi pre-autenticazione) definisce quali domini esterni possono essere raggiunti dagli ospiti non autenticati. Se la splash page del tuo portale carica risorse da una CDN non inclusa nel walled garden, la pagina verrà visualizzata come una schermata vuota. Se offri l'accesso tramite social network come Google, Apple o Microsoft Entra ID, ogni singolo dominio OAuth utilizzato da questi provider deve essere inserito nella whitelist. I provider di identità social aggiornano regolarmente i propri intervalli IP CDN e i domini di autenticazione; un walled garden che funzionava perfettamente sei mesi fa può smettere di funzionare da un giorno all'altro.
Soluzione: Pianifica audit trimestrali del walled garden. Laddove l'hardware lo supporti, utilizza lo snooping dei domini con caratteri jolly, disponibile nativamente su Cisco Meraki, HPE Aruba, Ruckus e Juniper Mist. Purple mantiene e aggiorna automaticamente queste voci di walled garden come parte del nostro servizio gestito in cloud.
4. Blocco del reindirizzamento HSTS
L'HTTP Strict Transport Security (HSTS) è una policy di sicurezza del browser che forza le connessioni a domini specifici esclusivamente tramite HTTPS. Se il dispositivo di un ospite tenta di comunicare con un dominio precaricato HSTS e il gateway cerca di intercettare quella richiesta HTTPS per reindirizzarla al portale, il browser rileva una mancata corrispondenza del certificato. Questo mostra un avviso di sicurezza inevitabile e blocca completamente il reindirizzamento. Soluzione: Non tentare mai l'intercettazione HTTPS per il reindirizzamento iniziale. Assicurati che il tuo gateway reindirizzi solo i probe canary HTTP non crittografati. La soluzione a lungo termine basata su standard è l'RFC 8910, che definisce la DHCP Option 114. Questa opzione consente al server DHCP di pubblicizzare l'URL del Captive Portal direttamente al dispositivo client, bypassando completamente la necessità di reindirizzamento HTTP. iOS 14 e Android 11 e versioni successive supportano questa funzione in modo nativo.
5. VPN attiva sul dispositivo client
Una VPN crittografa tutto il traffico proveniente dal dispositivo e lo instrada attraverso un tunnel esterno prima che raggiunga il gateway. Il gateway non vede mai il probe HTTP, quindi la sequenza di rilevamento del Captive Portal non viene mai attivata. Gli ospiti non vedono né la pagina di accesso né internet.
Soluzione: L'ospite deve disabilitare la VPN, connettersi al portale e quindi riabilitare la VPN. Per il personale di reception, chiedere se l'ospite sta utilizzando una VPN dovrebbe essere il primo passo per la risoluzione dei problemi.
6. Persistenza della sessione interrotta dalla randomizzazione dell'indirizzo MAC
I moderni dispositivi iOS e Android utilizzano indirizzi MAC randomizzati per impostazione predefinita come funzionalità di privacy. Ogni volta che un dispositivo si connette a una rete, potrebbe presentare un indirizzo MAC diverso. Poiché lo stato della sessione del Captive Portal viene tracciato tramite l'indirizzo MAC, a un ospite autenticato un'ora fa potrebbe essere presentata nuovamente la pagina di login dopo che il MAC del suo dispositivo è cambiato.
Soluzione: La soluzione per gli ospiti consiste nel disattivare l'indirizzo privato per il tuo SSID specifico nelle impostazioni di rete. La soluzione lato operatore consiste nell'implementare l'autenticazione basata su profilo, come Passpoint e OpenRoaming tramite 802.1X, che esegue l'autenticazione a Layer 2 utilizzando credenziali anziché indirizzi MAC, rendendo irrilevante la randomizzazione.
Guida all'implementazione: Costruire un'architettura resiliente
La distribuzione di un Captive Portal ben configurato richiede decisioni architetturali attive.
- Verifica il walled garden prima di ogni evento importante. Le voci minime richieste sono: l'FQDN del portale e tutti i domini CDN associati, gli URL di rilevamento del Captive Portal per Apple, Google, Windows e Firefox, e i domini OAuth per ogni provider di social login supportato.
- Utilizza un certificato TLS pubblicamente attendibile. I certificati autofirmati attiveranno avvisi del browser su ogni dispositivo. Rinnova i certificati prima che scadano; un certificato scaduto è una delle cause più comuni di improvvisi malfunzionamenti del portale a livello di intera sede.
- Esegui i test da uno stato nuovo e non autenticato. Testare il portale da un dispositivo precedentemente autenticato bypasserà completamente il portale perché la sessione è ancora attiva. Esegui sempre il test da un nuovo dispositivo o da un dispositivo in cui hai rimosso la rete e rimosso il profilo WiFi.
- Regola i timeout di inattività. Molti controller hanno come impostazione predefinita un timeout di inattività di 5 minuti, che è altamente aggressivo per i dispositivi mobili che entrano in modalità sleep tra un'interazione e l'altra. Imposta il timeout di inattività ad almeno 30 minuti per gli ambienti hospitality e retail.
ROI e impatto aziendale
I Captive Portal sono una tecnologia matura, ma presentano alcune complessità intrinseche. L'obiettivo strategico è quello di passare a un'autenticazione fluida e sicura.
OpenRoaming, basato su Passpoint e 802.1X, aiuta gli ospiti che ritornano a connettersi in modo automatico e sicuro senza visualizzare alcuna pagina di login. Con il nostro piano Connect, Purple funge da identity provider gratuito per OpenRoaming. Sedi come Premier Inn e Manchester Airports Group lo stanno già utilizzando per eliminare il fastidio della ri-autenticazione per i visitatori abituali, mantenendo la piena conformità GDPR e la raccolta di dati di prima parte. Riducendo i problemi di connessione, puoi aumentare direttamente il volume di dati di prima parte raccolti, incrementando la fidelizzazione dei clienti e l'engagement personalizzato.
Podcast di approfondimento tecnico
Ascolta un'analisi dettagliata di questi passaggi di risoluzione dei problemi dal nostro Senior Solutions Architect nel nostro approfondimento tecnico di 10 minuti.
Definizioni chiave
Captive Portal
Un meccanismo di intercettazione del traffico a livello di rete che limita l'accesso a internet fino a quando l'utente non compie un'azione richiesta, come accettare i termini o fornire le credenziali su una splash page.
Il metodo principale per le sedi aziendali per proteggere l'accesso degli ospiti e acquisire dati di prima parte.
Walled Garden
Un elenco di controllo degli accessi pre-autenticazione che definisce quali indirizzi IP o domini esterni un dispositivo ospite non autenticato è autorizzato a raggiungere.
Fondamentale per consentire l'accesso alle risorse del portale, alle CDN e ai provider di identità OAuth prima che l'utente sia completamente autenticato.
Captive Network Assistant (CNA)
Una finestra del browser in modalità sandbox a funzionalità limitata aperta automaticamente dal sistema operativo quando rileva un reindirizzamento al Captive Portal.
Questa è l'interfaccia in cui l'ospite vede e interagisce effettivamente con la pagina di accesso.
HSTS (HTTP Strict Transport Security)
Un meccanismo di criteri di sicurezza web che aiuta a proteggere i siti web dagli attacchi man-in-the-middle forzando i browser a interagire con essi solo tramite connessioni HTTPS sicure.
L'HSTS impedisce ai gateway di utilizzare l'intercettazione HTTPS per reindirizzare gli utenti a un Captive Portal, causando errori di connessione se configurato in modo errato.
DHCP Pool Exhaustion
Uno stato in cui un server DHCP ha assegnato tutti gli indirizzi IP disponibili nella sottorete configurata, impedendo a nuovi dispositivi di connettersi alla rete.
Una causa comune di errori "Connesso, senza Internet" in ambienti ad alta densità come stadi o conferenze.
MAC Address Randomisation
Una funzione di privacy presente nei moderni sistemi operativi mobili che genera un indirizzo MAC casuale per ciascuna rete WiFi, impedendo il tracciamento in posizioni diverse.
Questa funzione interrompe la persistenza della sessione sui Captive Portal, costringendo gli ospiti a ripetere l'autenticazione se il loro indirizzo MAC ruota.
OpenRoaming
Una federazione di reti WiFi che consente agli utenti di connettersi in modo automatico e sicuro alle reti partecipanti senza inserire credenziali o interagire con un captive portal.
Il successore strategico dei captive portal per i visitatori ricorrenti, supportato da Purple come provider di identità gratuito.
RFC 8910 (DHCP Option 114)
Uno standard che consente a un server DHCP di fornire direttamente l'URL del captive portal al dispositivo client durante l'assegnazione dell'indirizzo IP.
Questo evita completamente la necessità di reindirizzamento HTTP, risolvendo i problemi causati da HSTS e migliorando la velocità di rilevamento del portale.
Esempi pratici
Un hotel da 350 camere nel centro di Londra gestisce un'unica sottorete /24 per la WiFi degli ospiti. Durante una grande conferenza, arrivano contemporaneamente 400 delegati. Nel giro di 20 minuti, gli ospiti segnalano di essere connessi ma di non riuscire a raggiungere il portale o internet.
La soluzione immediata consiste nell'estendere la sottorete a /22, offrendo 1.022 indirizzi utilizzabili, e nel ridurre il tempo di lease DHCP da 24 ore a 8 ore. La soluzione a lungo termine consiste nell'implementare il Captive Portal gestito in cloud di Purple, che monitora l'utilizzo del pool DHCP in tempo reale e avvisa il team di rete prima che si verifichi l'esaurimento.
Una grande catena di vendita al dettaglio con 200 negozi utilizza l'accesso social tramite Google e Facebook sul proprio portale ospiti. Dopo che Google aggiorna la sua infrastruttura OAuth, gli ospiti riescono a raggiungere la pagina del portale, ma i pulsanti di accesso social mostrano schermate vuote.
Il team IT deve identificare i nuovi domini di autenticazione utilizzati da Google e aggiungerli alla walled garden (elenco di controllo degli accessi pre-autenticazione). Per evitare questo problema in futuro, si dovrebbero utilizzare voci di dominio jolly (ad es. *.google.com) anziché codificare indirizzi IP specifici, e sottoporre a revisione trimestrale la walled garden.
Domande di esercitazione
Q1. Il direttore IT di uno stadio riferisce che durante l'intervallo migliaia di tifosi tentano di connettersi al WiFi per gli ospiti. Il portale si carica per alcuni, ma molti riferiscono che i loro dispositivi rimangono bloccati su "Acquisizione indirizzo IP" o mostrano "Connesso, senza Internet" prima ancora che il portale appaia. Qual è il difetto architetturale più probabile?
Suggerimento: Considera il volume di connessioni simultanee rispetto alle risorse disponibili sul segmento di rete.
Visualizza risposta modello
La rete sta riscontrando l'esaurimento del pool DHCP. La sottorete è probabilmente dimensionata in modo troppo ridotto (ad esempio, una /24) per il carico di picco degli utenti simultanei, e il tempo di lease DHCP è probabilmente impostato su un valore troppo alto. L'approccio consigliato consiste nell'aumentare le dimensioni della sottorete (ad esempio, a una /22 o /21) e ridurre il tempo di lease DHCP per adattarlo al tempo di permanenza previsto (ad esempio, 3 ore per uno stadio).
Q2. Un ospite si connette alla rete WiFi di un negozio. Il suo dispositivo mostra un avviso di sicurezza con la dicitura "La tua connessione non è privata" quando tenta di caricare un sito web popolare, e il captive portal non appare mai. Quale meccanismo sta causando questo blocco?
Suggerimento: Pensa a come i browser moderni gestiscono i reindirizzamenti forzati sulle connessioni sicure.
Visualizza risposta modello
Il protocollo HSTS (HTTP Strict Transport Security) sta bloccando il reindirizzamento. L'ospite ha tentato di navigare verso un dominio precaricato HSTS (tramite HTTPS) e il gateway wireless ha tentato di intercettare tale connessione sicura per reindirizzarla al portale. Il browser ha rilevato la mancata corrispondenza del certificato e ha bloccato la connessione. Il gateway deve essere configurato per intercettare solo le sonde HTTP non crittografate.
Q3. Di recente hai abilitato le opzioni di social login di Google e Microsoft Entra ID sul tuo captive portal. Gli ospiti riferiscono che la pagina del portale si carica, ma facendo clic sui pulsanti di accesso si verifica un timeout. Il portale funziona perfettamente se testato sulla rete del personale senza restrizioni del dipartimento IT. Quale configurazione manca?
Suggerimento: Considera lo stato di rete del dispositivo ospite prima che l'autenticazione sia completata.
Visualizza risposta modello
Il walled garden (lista di controllo degli accessi pre-autenticazione) è incompleto. I domini di autenticazione OAuth e le CDN utilizzate da Google e Microsoft Entra ID non sono stati inseriti nella whitelist. Poiché l'ospite non è autenticato, il gateway blocca l'accesso a questi domini esterni, causando il timeout del processo di social login. Il team IT deve aggiungere voci wildcard per questi identity provider al walled garden.
Continua a leggere questa serie
Risoluzione dei problemi del captive portal Ruckus: elenco di controllo per reindirizzamento WISPr, hotspot e walled garden
Sarà possibile diagnosticare un malfunzionamento del captive portal Ruckus a partire dal sintomo segnalato dagli ospiti, per poi risolverlo secondo un ordine stabilito. L'ordine copre l'URL di accesso all'hotspot (WISPr), il walled garden, la password dell'interfaccia portale northbound, l'autenticazione e il tracciamento RADIUS e i certificati di reindirizzamento HTTPS. Le verifiche si applicano a SmartZone, Ruckus One e Unleashed.
Risoluzione dei problemi del captive portal Ubiquiti UniFi: checklist per portale esterno, hotspot e walled garden
Usa questa checklist per scoprire perché il tuo captive portal Ubiquiti UniFi non funziona e risolverlo. Associerai il sintomo a una delle sei cause, eseguirai due rapidi test e correggerai il server del portale esterno, l'accesso pre-autorizzazione, le restrizioni della sottorete guest, i reindirizzamenti HTTPS, la raggiungibilità del controller o le impostazioni del client.
Risoluzione dei problemi del captive portal HPE Aruba: checklist per reindirizzamento, certificati e walled garden
Usa questa checklist per diagnosticare un captive portal HPE Aruba non funzionante a partire dal sintomo riscontrato: nessun reindirizzamento, un avviso sul certificato o un ospite che non viene mai sbloccato. Potrai così tracciare il guasto fino a DNS, DHCP, walled garden, URL di reindirizzamento, certificato o RADIUS. Infine, applica la correzione su Instant AP, Aruba Central o su un mobility controller.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.