
Risolvere i problemi di connettività Internet e 802.1X su Windows 11 post-aggiornamento
Risoluzione dei problemi di autenticazione di rete cablata e wireless 802.1X su Windows 11 post-aggiornamento. Risoluzione dettagliata per profili dot3svc cancellati, errori di convalida dei certificati SCEP di Intune, problemi MSCHAPv2 di Credential Guard e criteri GPO.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida alla sicurezza WiFi aziendale →
Sintesi esecutiva
La transizione a Windows 11 introduce un problema operativo critico per gli ambienti di rete aziendali: la cancellazione invisibile delle configurazioni di autenticazione cablata IEEE 802.1X durante gli aggiornamenti completi del sistema operativo. Per i direttori IT, i network architect e gli amministratori di sistema che gestiscono parchi dispositivi aziendali, questo problema causa interruzioni immediate della connettività, un aumento dei ticket di supporto e rischi di conformità.
La causa principale risiede nella corruzione o nella rimozione completa dei profili di configurazione XML locali per il servizio Configurazione automatica cablata di Windows (dot3svc). Quando questi profili vengono eliminati, gli endpoint non possono eseguire l'autenticazione del controllo dell'accesso alla rete basato su porta come definito da IEEE 802.1X.
Questa guida fornisce una metodologia autorevole per diagnosticare, ripristinare e prevenire i problemi di autenticazione 802.1X su Windows 11. Copre i meccanismi alla base del problema, i codici diagnostici del Visualizzatore eventi, tre framework di risoluzione (Criteri di gruppo, Microsoft Intune e la CLI netsh) e la mitigazione del rischio a lungo termine tramite l'autenticazione cloud-native RADIUS.
Questa guida fa parte della nostra Enterprise WiFi Security & Authentication Guide completa.
Background tecnico e analisi delle cause principali
Lo standard IEEE 802.1X si basa su tre componenti principali: il supplicant (dispositivo client), l'authenticator (switch di rete o access point) e l'authentication server (server RADIUS). Sugli endpoint Windows, l'autenticazione basata su porta per le connessioni Ethernet è gestita dal servizio Configurazione automatica cablata (dot3svc).
Durante i principali aggiornamenti delle funzionalità di Windows 11 (come il passaggio da Windows 10 a Windows 11 o l'aggiornamento tra le versioni 22H2, 23H2 e 24H2), il sistema operativo esegue una migrazione profonda delle chiavi di registro e delle definizioni dei servizi. Durante questo processo si verificano tre errori specifici:
1. Ripristino dello stato del servizio
Il tipo di avvio del servizio dot3svc viene frequentemente ripristinato da Automatico a Manuale o Disabilitato. Al riavvio del dispositivo dopo l'aggiornamento, il servizio non riesce ad avviarsi automaticamente, impedendo la trasmissione dei frame EAPOL (EAP over LAN) attraverso l'interfaccia della scheda di rete fisica.
2. Eliminazione del profilo dal registro
I profili XML locali 802.1X memorizzati in HKLM\SOFTWARE\Microsoft\Wired-AutoConfig vengono spesso cancellati durante la fase di migrazione. Senza un profilo attivo, Windows 11 non può presentare certificati client o credenziali EAP alla porta dello switch.
3. Incompatibilità tra Credential Guard e PEAP-MSCHAPv2
Windows 11 abilita per impostazione predefinita la Virtualization-based Security (VBS) e Credential Guard. Credential Guard isola gli hash segreti NTLM e Kerberos in un contenitore virtualizzato, bloccando l'estrazione degli hash delle password legacy PEAP-MSCHAPv2. Di conseguenza, gli endpoint che si affidano all'autenticazione legacy PEAP riscontrano risposte di Access-Reject persistenti dopo l'aggiornamento. Per ripristinare l'autenticazione è necessario eseguire l'aggiornamento a EAP-TLS basato su certificati. Per un confronto dettagliato, consulta la nostra guida WPA3 Enterprise vs iPSK Security Model.
4. Validazione rigorosa del certificato RADIUS in Windows 11 24H2
Windows 11 24H2 impone regole rigorose per la validazione del certificato del server. Se il certificato del server RADIUS è privo di un Subject Alternative Name (SAN) valido corrispondente alla configurazione del profilo 802.1X, o se la Root CA emittente è assente dall'archivio delle Autorità di certificazione radice attendibili del computer locale, Windows interrompe la connessione con il codice di errore 0x80070490.
Matrice diagnostica e riferimento del Visualizzatore eventi
Durante la risoluzione dei problemi di un endpoint Windows 11 interessato, utilizza il percorso del Visualizzatore eventi di Windows:
Registri applicazioni e servizi > Microsoft > Windows > Wired-AutoConfig > Operational
| ID evento | Origine registro | Condizione di errore | Causa radice | Soluzione da prompt dei comandi con privilegi elevati |
|---|---|---|---|---|
| 12014 | Wired-AutoConfig | Timeout avvio EAPOL | Servizio dot3svc disabilitato o interrotto |
sc config dot3svc start=auto && net start dot3svc |
| 12015 | Wired-AutoConfig | Errore di autenticazione (IP APIPA) | Porta dello switch non autenticata; dispositivo inserito in Guest VLAN | netsh lan reauthenticate interface="Ethernet" |
| 5632 | Wired-AutoConfig | Access-Reject esplicito | Certificato client mancante o account AD disabilitato | netsh lan export profile folder=C:\temp |
| 12013 | Wired-AutoConfig | Certificato del server non attendibile | Root CA mancante nell'archivio attendibile del computer locale | certutil -store Root |
| 10001 | Wired-AutoConfig | Profilo 802.1X assente | Chiavi di registro del profilo XML Netsh LAN rimosse dall'aggiornamento | netsh lan add profile filename="C:\temp\Profile.xml" |
Snippet diagnostico PowerShell automatizzato
Esegui i seguenti comandi PowerShell con privilegi elevati per controllare lo stato dell'interfaccia fisica e del profilo 802.1X:
# Controlla lo stato del servizio Configurazione automatica reti cablate (dot3svc)
Get-Service -Name dot3svc | Select-Object Name, Status, StartType

# Mostra i profili cablati 802.1X configurati
netsh lan show profiles

# Mostra lo stato di autorizzazione dell'interfaccia
netsh lan show interfaces
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Metodi di risoluzione passo dopo passo
Il ripristino della connettività 802.1X in un parco macchine aziendale richiede la selezione della toolchain di gestione appropriata in base all'architettura dell'infrastruttura.
Metodo 1: Applicazione tramite Criteri di gruppo di Active Directory (GPO)
Per gli endpoint aggiunti a un dominio, i Criteri di gruppo offrono un'applicazione automatizzata che ripristina i profili cancellati al riavvio successivo:
- Apri la Console di gestione Criteri di gruppo (gpmc.msc) su un Domain Controller.
- Modificare l'Oggetto Criteri di Gruppo di destinazione collegato alla OU dei Computer Windows 11.
- Passare a:
Configurazione computer > Criteri > Impostazioni di Windows > Impostazioni di sicurezza > Criteri cablati (IEEE 802.3). - Fare clic con il pulsante destro del mouse e selezionare Crea nuovo criterio di rete cablata per Windows Vista e versioni successive.
- Abilitare Usa il servizio Configurazione automatica reti cablate di Windows per l'accesso alla rete IEEE 802.1X.
- Nella scheda Sicurezza, selezionare Microsoft: Smart Card o altro certificato (EAP-TLS) e configurare le Autorità di Certificazione (CA) Root aziendali attendibili.
- Forzare l'aggiornamento dei criteri sugli endpoint client:
gpupdate /force.
Metodo 2: Distribuzione tramite Microsoft Intune (MDM Cloud)
Per gli endpoint gestiti tramite cloud, distribuire un payload del profilo 802.1X tramite Microsoft Intune. Per la configurazione dettagliata del profilo dei certificati SCEP e PKCS, consultare la nostra Guida alla distribuzione dei certificati WiFi Microsoft Intune dedicata.
- Esportare un profilo XML 802.1X master da una macchina di riferimento:
netsh lan export profile folder=C:\temp interface="Ethernet" - Aprire il Centro amministrativo di Microsoft Intune (
intune.microsoft.com). - Passare a Dispositivi > Profili di configurazione > Crea profilo.
- Selezionare Windows 10 e versioni successive come Piattaforma e Rete cablata come Modello.
- Incollare la configurazione XML EAP esportata nel campo delle impostazioni del profilo XML.
- Assegnare il criterio al proprio gruppo di dispositivi Azure AD per forzare il ripristino automatico dopo l'aggiornamento.
Metodo 3: Importazione manuale del profilo XML tramite interfaccia a riga di comando Netsh
Per gli endpoint standalone o per il supporto desktop di emergenza, importare il profilo manualmente tramite il Prompt dei comandi:
:: 1. Verificare che il servizio Configurazione automatica reti cablate sia attivo
sc config dot3svc start=auto
net start dot3svc

:: 2. Importare il profilo XML 802.1X di riferimento
netsh lan add profile filename="C:\temp\MasterWiredProfile.xml" interface="Ethernet"

:: 3. Attivare nuovamente l'autenticazione della porta
netsh lan reauthenticate interface="Ethernet"
Best practice per le distribuzioni aziendali
Per prevenire la perdita dei profili 802.1X durante i futuri aggiornamenti di Windows 11, implementare le seguenti misure di sicurezza operative:
- Includere la configurazione 802.1X nelle baseline di distribuzione del sistema operativo: Assicurarsi che le sequenze di attività di Microsoft Autopilot, SCCM o MDT applichino i profili 802.1X durante il provisioning iniziale.
- Centralizzare l'applicazione dei criteri: Evitare endpoint configurati manualmente. Imporre le impostazioni di rete tramite GPO o Intune per garantire la riapplicazione automatica dei criteri in caso di anomalie.
- Implementare backup delle sequenze di attività pre-aggiornamento: Esportare i profili esistenti in una cartella di rete sicura (
netsh lan export) prima di eseguire importanti aggiornamenti del sistema operativo. - Mantenere archivi XML controllati a livello di versione: Memorizzare i profili XML master per ciascuna sede e zona di sicurezza in un archivio centrale per accelerare il ripristino di emergenza.- Migrazione da PEAP-MSCHAPv2 a EAP-TLS: Passaggio dall'autenticazione basata su password ai certificati digitali per eliminare gli errori di compatibilità di Credential Guard. Scopri come fare nella nostra guida Che cos'è l'autenticazione RADIUS e come funziona?.
Risoluzione dei problemi e mitigazione dei rischi
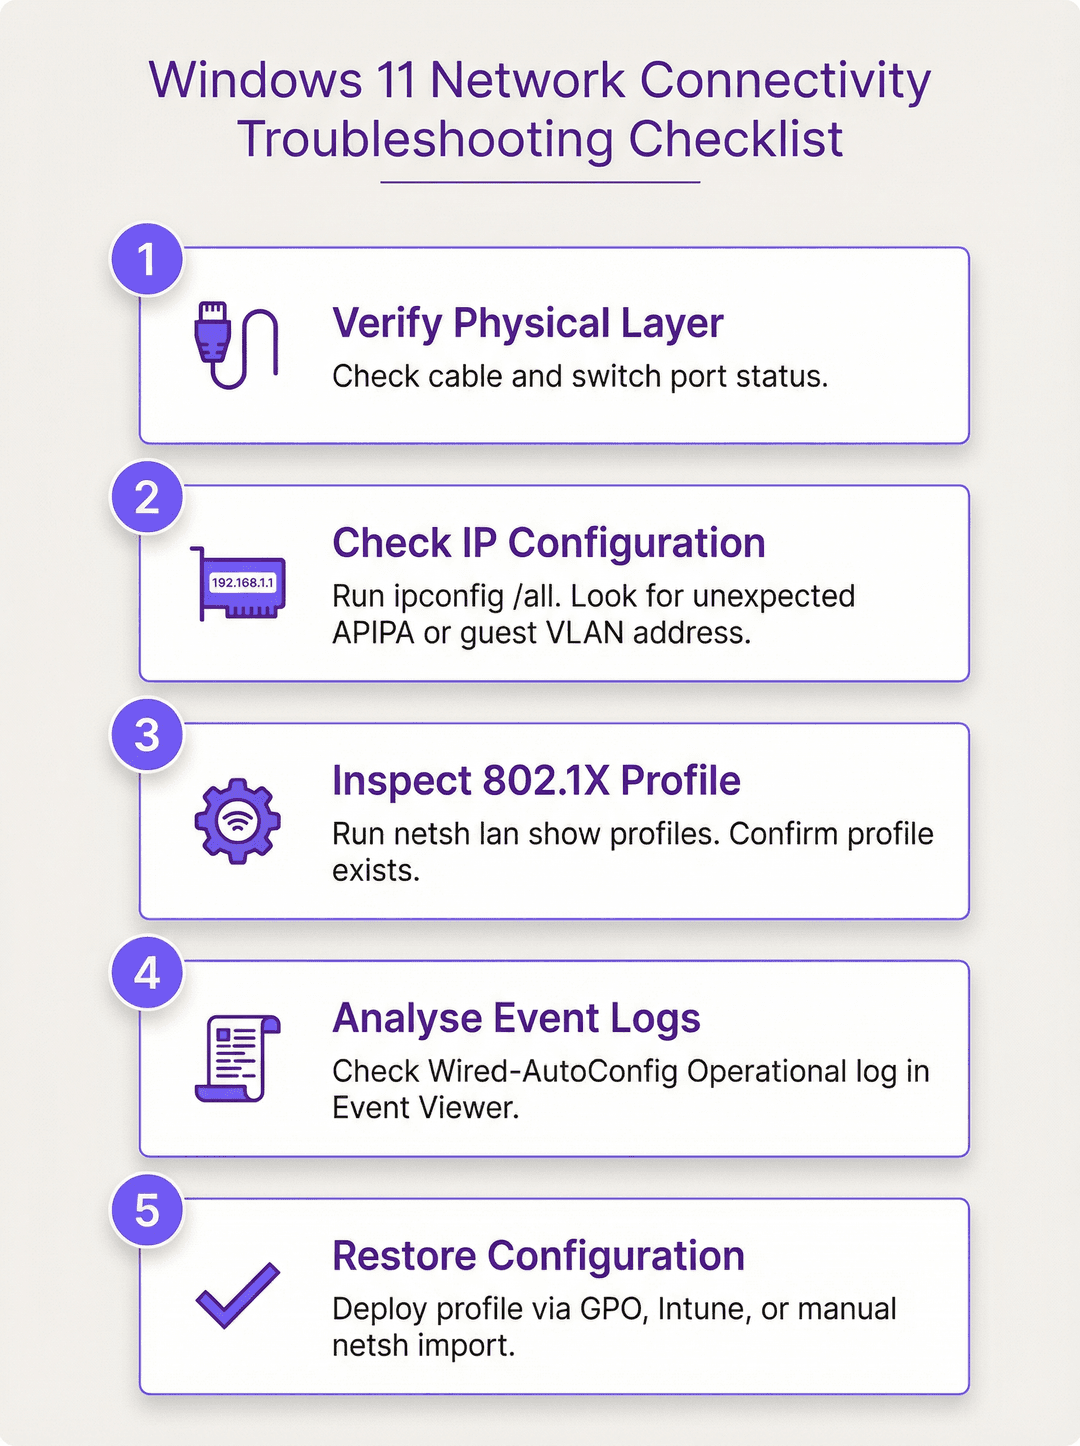
Quando un endpoint perde l'accesso alla rete dopo l'aggiornamento, esegui questa sequenza diagnostica sistematica:
- Verifica il livello fisico e i LED di collegamento: Conferma lo stato del collegamento Ethernet e la connettività delle porte dello switch.
- Verifica l'allocazione dell'indirizzo IP: Esegui
ipconfig /all. Un indirizzo APIPA (169.254.x.x) indica un fallimento totale dell'autenticazione 802.1X o il blocco della porta dello switch. Una subnet imprevista indica il posizionamento in una VLAN Guest isolata. - Ispeziona lo stato del profilo 802.1X: Esegui
netsh lan show profiles. Se vuoto, il profilo è stato eliminato durante la migrazione del sistema operativo. - Analizza i registri eventi di Wired-AutoConfig: Controlla gli ID evento 12014, 12015 e 5632 per isolare problemi relativi a certificati, credenziali o servizi.
- Applica il ripristino centralizzato dei criteri: Avvia una sincronizzazione dei criteri tramite Intune o GPO per ripristinare automaticamente il profilo.
ROI e impatto aziendale
Le interruzioni di rete non pianificate a seguito degli aggiornamenti del sistema operativo comportano costi operativi e finanziari sostanziali. La gestione centralizzata delle configurazioni 802.1X offre un ROI misurabile in tre aree chiave:
1. Riduzione dei costi di supporto IT
In un parco aziendale di 1.000 dispositivi, circa il 15% degli endpoint subisce la perdita del profilo o il ripristino del servizio durante i principali cicli di aggiornamento del sistema operativo. La risoluzione manuale dei problemi per 150 dispositivi a 30 minuti per ticket consuma 75 ore di tempo di supporto IT di livello 2. Con un costo stimato di £60 all'ora, un singolo ciclo di aggiornamento costa £4.500 in supporto reattivo.
Distribuendo criteri centralizzati di Intune o GPO (che richiedono circa 4 ore di lavoro di un progettista, pari a £240), le organizzazioni ottengono il ROI completo già al primo ciclo di aggiornamento, con una riduzione dell'80% dei ticket di supporto per l'accesso alla rete.
2. Rispetto della conformità normativa
- Requisito PCI-DSS 1.2.1: Impone una rigorosa segmentazione della rete tra gli ambienti dei dati dei titolari di carta (CDE) e le reti aziendali generali. I dispositivi non autenticati che finiscono su VLAN predefinite aperte violano i controlli di segmentazione.
- ISO 27001 Allegato A.12.1.2: Richiede una gestione formale delle modifiche e l'applicazione delle configurazioni. I criteri di rete ad autoriparazione soddisfano i controlli di audit.
- GDPR Articolo 32: Richiede misure tecniche per garantire la riservatezza e l'integrità dei dati di rete.
3. Continuità operativa per le reti di sedi fisiche
Le sedi fisiche - hotel, centri congressi, catene di vendita al dettaglio e stadi - dipendono da un'infrastruttura di rete autenticata per i sistemi di gestione della proprietà, i terminali di biglietteria e i sistemi POS. La gestione proattiva di 802.1X previene le perdite di fatturato causate dai tempi di inattività offline della reception o dei POS.
Risoluzione permanente con Purple Cloud RADIUS
Il ripristino manuale dei profili XML o la risoluzione dei problemi di ritardo della sincronizzazione GPO dopo ogni aggiornamento di Windows creano un carico operativo non necessario. Purple Passwordless Staff WiFi e Cloud RADIUS forniscono una piattaforma di autenticazione 802.1X cloud-native che elimina la corruzione dei profili locali.
- Integrazione dell'identità zero-touch: Autentica automaticamente i dispositivi tramite Microsoft Entra ID, Okta o Google Workspace utilizzando WPA3-Enterprise basato su certificati o Passpoint (Hotspot 2.0).
- Riduzione dell'80% dei ticket di supporto: Elimina le password WPA2 condivise e gli script di profilo XML manuali in tutta la tua infrastruttura.
- Affidabilità enterprise: Basato su un'architettura cloud RADIUS indipendente dall'hardware che serve oltre 80.000 sedi attive con uno SLA di uptime del 99,999%.
Prenota una consulenza tecnica WiFi aziendale o esplora Purple Passwordless Staff WiFi per eliminare gli errori di configurazione di 802.1X.
Definizioni chiave
IEEE 802.1X
Uno standard IEEE per il controllo dell'accesso alla rete basato su porte (PNAC) che fornisce un meccanismo di autenticazione ai dispositivi che desiderano connettersi a una LAN o WLAN.
Standard di controllo dell'accesso alla rete basato su porte per reti aziendali.
Wired AutoConfig Service (dot3svc)
Un servizio integrato di Windows responsabile dell'esecuzione dell'autenticazione IEEE 802.1X sulle schede di rete Ethernet.
Servizio Windows che gestisce l'autenticazione 802.1X sulle interfacce Ethernet.
EAP-TLS
Uno standard IETF per la mutua autenticazione tra un client e un server RADIUS che utilizza certificati digitali X.509.
Extensible Authentication Protocol che utilizza Transport Layer Security.
netsh lan
Uno strumento di scripting da riga di comando in Windows che consente agli amministratori di configurare, visualizzare ed esportare i profili di rete cablata 802.1X.
Utility da riga di comando di Windows per la gestione delle impostazioni della rete cablata.
RADIUS Server
Server Remote Authentication Dial-In User Service (come Microsoft NPS, Cisco ISE o Aruba ClearPass) che autentica le credenziali del client.
Server di autenticazione AAA centralizzato nell'architettura aziendale.
Esempi pratici
A seguito di un aggiornamento dell'intero parco macchine a Windows 11, il 20% degli endpoint desktop aziendali segnala la perdita dell'accesso alla rete Intranet e acquisisce indirizzi IP APIPA 169.254.x.x sulle connessioni Ethernet. L'esecuzione di netsh lan show profiles mostra zero profili configurati. Qual è la causa principale e in che modo l'IT dovrebbe rimediare su larga scala?
- Causa principale: Il passaggio di migrazione dell'aggiornamento delle funzionalità di Windows 11 ha rimosso le chiavi di registro HKLM\SOFTWARE\Microsoft\Wired-AutoConfig, eliminando i profili local 802.1X e lasciando le porte dello switch in uno stato ospite/bloccato non autenticato. 2. Soluzione tattica: Esportare un profilo XML funzionante da un endpoint di riferimento (netsh lan export profile folder=C:\temp) e importarlo sugli host interessati (netsh lan add profile filename=...). 3. Soluzione scalabile: Distribuire un oggetto Criteri di gruppo (GPO) di Active Directory destinato ai criteri di rete cablata (IEEE 802.3) o un profilo di configurazione Intune con un payload di rete cablata per imporre il ripristino automatico del profilo.
Un host Windows 11 24H2 non supera l'autenticazione 802.1X. Il Visualizzatore eventi mostra l'ID evento 12013: "Impossibile verificare l'identità del server di autenticazione". I log RADIUS mostrano Access-Reject. Quale modifica di configurazione è richiesta?
- Windows 11 24H2 impone una rigorosa convalida della attendibilità del certificato del server. 2. Il profilo 802.1X del client deve avere ValidateServerCertificate impostato su true, con la CA radice presente nell'archivio computer dell'autorità di certificazione radice attendibile. 3. La proprietà ServerNames nel profilo XML deve corrispondere al Subject Alternative Name (SAN) del certificato del server RADIUS.
Domande di esercitazione
Q1. Quale servizio di Windows deve essere impostato su avvio Automatico affinché l'autenticazione Ethernet 802.1X funzioni?
Suggerimento: Controllare il tipo di avvio del servizio Configurazione automatica cablata di Windows.
Visualizza risposta modello
Il servizio Configurazione automatica cablata (dot3svc) deve essere impostato sul tipo di avvio Automatico. Per impostazione predefinita, sulle installazioni di Windows non unite a un dominio, questo servizio è impostato su Manuale e non eseguirà l'autenticazione 802.1X.
Q2. Quale comando esatto esporta un profilo 802.1X da una scheda Ethernet attiva in un file XML?
Suggerimento: Richiamare la sintassi di netsh lan per l'esportazione dei profili di rete.
Visualizza risposta modello
netsh lan export profile folder=C:\temp interface="Ethernet" esporta il profilo 802.1X come file XML nella directory specificata.
Continua a leggere questa serie
Come revocare l'accesso WiFi quando un dipendente lascia l'azienda
Questa guida mostra ai team IT e di gestione delle sedi come rimuovere l'accesso WiFi del personale quando un dipendente lascia l'azienda, senza interrompere il lavoro degli altri collaboratori. Confronta la tecnologia 802.1X basata su certificati, l'iPSK specifico per l'identità e il deprovisioning guidato da SCIM, fornendo poi un runbook per il giorno stesso, un metodo di test e un modello di tracciabilità dei controlli.
Pianificazione di una distribuzione WiFi 7 in un ambiente clinico: dispositivi IoMT, interferenze e HIPAA
Questa guida completa esplora la pianificazione di una distribuzione WiFi 7 in un ambiente clinico, concentrandosi sulla strategia per la banda a 6 GHz, sulla compatibilità con i dispositivi IoMT legacy, sugli obblighi di interferenza RF secondo la norma IEC 60601-1-2 e sulla segmentazione della rete in linea con HIPAA. Fornisce consigli architetturali pratici per i leader IT del settore sanitario per proteggere flotte di dispositivi misti utilizzando la piattaforma cloud RADIUS di Purple.
Come segmentare in sicurezza le reti WiFi del personale e degli ospiti: Best Practice per LAN aziendali
Questa guida fornisce ai responsabili IT e agli architetti di rete un progetto tecnico, indipendente dai vendor, per proteggere le LAN aziendali segmentando correttamente il traffico WiFi del personale e degli ospiti. Copre l'autenticazione 802.1X, il cloud RADIUS, l'isolamento VLAN e la gestione del ciclo di vita delle credenziali necessaria per eliminare le password condivise e proteggere le risorse aziendali.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.