
WPA2 Personal vs Enterprise: qual è la differenza e quale dovresti usare?
Questa guida di riferimento tecnica fornisce un confronto completo dei protocolli di sicurezza WPA2 Personal e WPA2 Enterprise all'interno di ambienti WiFi aziendali. Descrive le differenze architetturali, le metodologie di implementazione e le implicazioni di sicurezza di ciascuno standard per aiutare i network architect e i responsabili IT a prendere decisioni di implementazione informate.
Video overview
Parte della nostra serie principale: Guida alla Sicurezza del WiFi Aziendale →
Executive Summary
La sicurezza wireless è un pilastro fondamentale delle moderne infrastrutture aziendali. Per i responsabili IT, i network architect e i CTO, la scelta del protocollo di sicurezza wireless appropriato non è una mera decisione tecnica, ma una scelta critica di gestione del rischio. Questa guida esamina le differenze fondamentali tra WPA2 Personal (WPA2-PSK) e WPA2 Enterprise (WPA2-802.1X), illustrando in dettaglio perché la prima opzione introduca vulnerabilità inaccettabili negli ambienti commerciali.
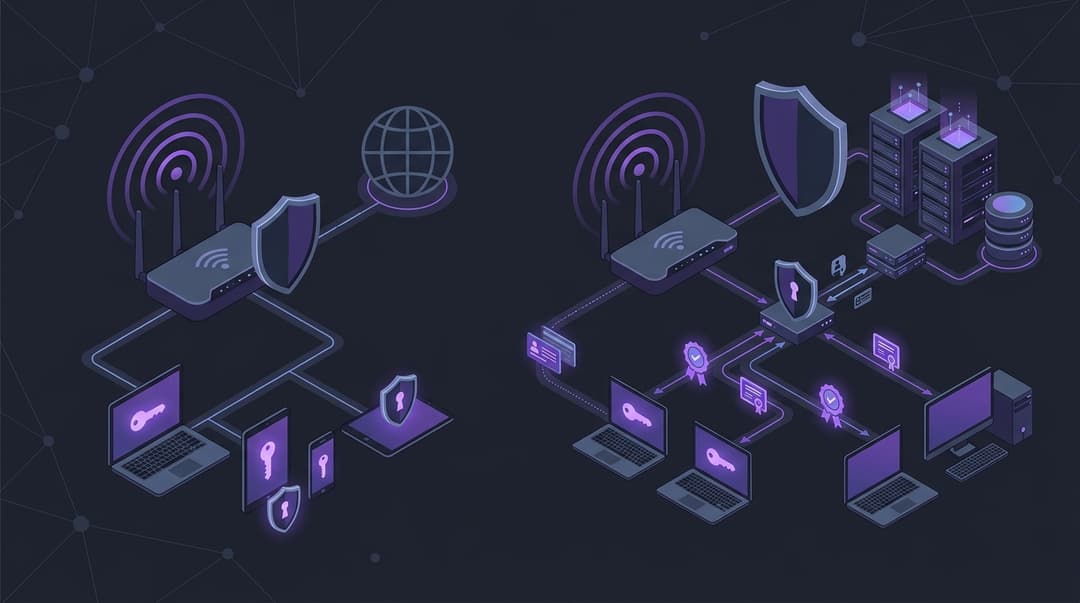
Mentre WPA2 Personal si basa su una singola Pre-Shared Key (PSK) condivisa tra tutti gli utenti, WPA2 Enterprise utilizza credenziali individuali autenticate tramite un server centrale. Questa distinzione architetturale elimina il rischio di compromissione della chiave condivisa, consente un controllo degli accessi granulare e fornisce audit trail completi. Per le organizzazioni che gestiscono hotel, catene di negozi, stadi o uffici aziendali, la transizione a WPA2 Enterprise è essenziale per proteggere i dati sensibili, mantenere la conformità normativa e tutelare la reputazione del marchio. Questo documento fornisce l'approfondimento tecnico e i progetti pratici necessari per eseguire questa transizione con successo.
Approfondimento Tecnico
Per comprendere la disparità di sicurezza tra WPA2 Personal e WPA2 Enterprise, è necessario analizzare i meccanismi di autenticazione sottostanti e i processi di derivazione delle chiavi crittografiche.
Architettura WPA2 Personal (WPA2-PSK)
WPA2 Personal si basa su una Pre-Shared Key (PSK) - una passphrase compresa tra 8 e 63 caratteri. La sicurezza di questo metodo dipende dal 4-Way Handshake, che stabilisce le chiavi di crittografia per la sessione senza trasmettere la PSK effettiva via etere.
- Derivazione della PMK: L'Access Point (AP) e la stazione client (STA) derivano indipendentemente la Pairwise Master Key (PMK). Questo avviene utilizzando l'algoritmo PBKDF2 (Password-Based Key Derivation Function 2), eseguendo l'hashing della passphrase, del SSID (Service Set Identifier), della lunghezza del SSID e ripetendo il processo 4096 volte. Poiché il SSID è integrato nell'hash, la stessa passphrase su SSID diversi produce PMK differenti.
- Il 4-Way Handshake: Una volta stabilita la PMK, l'AP e la STA eseguono l'handshake per generare la Pairwise Transient Key (PTK), che crittografa il traffico unicast, e la Group Temporal Key (GTK), che crittografa il traffico multicast e broadcast.
- Messaggio 1: L'AP invia un valore casuale (ANonce) alla STA.
- Messaggio 2: La STA genera il proprio valore casuale (SNonce) e calcola la PTK utilizzando la PMK, l'ANonce, l'SNonce e gli indirizzi MAC di entrambi i dispositivi. La STA invia l'SNonce all'AP, accompagnato da un Message Integrity Code (MIC) per dimostrare di conoscere la PMK.
- Messaggio 3: L'AP verifica il MIC, deriva la PTK e invia la GTK e un MIC alla STA.
- Messaggio 4: La STA conferma la ricezione e segnala che le chiavi sono pronte per l'uso.
La vulnerabilità: Il difetto fondamentale di WPA2 Personal è che la PMK è statica e identica per ogni dispositivo sulla rete. Se un utente malintenzionato cattura il 4-Way Handshake (cosa che può essere forzata inviando frame di de-autenticazione a un client connesso), può eseguire un attacco a dizionario offline. Poiché l'SSID e gli indirizzi MAC vengono trasmessi in chiaro, l'autore dell'attacco può pre-calcolare gli hash o utilizzare strumenti accelerati da GPU per forzare la passphrase tramite brute-force senza interagire con la rete. Una volta recuperata la passphrase, l'attaccante può decifrare tutto il traffico storico e futuro catturato via etere.
Architettura WPA2 Enterprise (WPA2-802.1X)
WPA2 Enterprise elimina la vulnerabilità della chiave condivisa separando l'autenticazione dalla crittografia. Implementa lo standard IEEE 802.1X, che introduce un modello a tre parti: il Supplicant (dispositivo client), l'Authenticator (Access Point o Wireless LAN Controller) e l'Authentication Server (tipicamente un server RADIUS).
Invece di una PMK statica, WPA2 Enterprise genera dinamicamente una PMK univoca per ogni singola sessione. Il processo di autenticazione è regolato dall'Extensible Authentication Protocol (EAP). I metodi EAP più comuni implementati nei contesti aziendali includono:
- EAP-TLS (Transport Layer Security): Il metodo più sicuro. Richiede un'autenticazione reciproca basata su certificati. Sia il server che il client devono presentare certificati digitali validi emessi da un'Autorità di Certificazione (CA) fidata. Questo elimina completamente le vulnerabilità basate sulle password.
- PEAP-MSCHAPv2 (Protected EAP): Un protocollo a due fasi. Nella prima fase, il server RADIUS presenta il proprio certificato al client, stabilendo un tunnel TLS crittografato. Nella seconda fase, il client si autentica all'interno di questo tunnel sicuro utilizzando un nome utente e una password tramite il protocollo MSCHAPv2. Sebbene sia più facile da implementare rispetto a EAP-TLS, rimane vulnerabile alla raccolta delle credenziali se i client non sono configurati per convalidare il certificato del server.
- EAP-TTLS (Tunneled TLS): Simile a PEAP, stabilisce un tunnel TLS sicuro utilizzando il certificato del server. Tuttavia, l'autenticazione interna può supportare direttamente protocolli legacy, certificati client o servizi di directory.
Una volta completata con successo l'autenticazione EAP, il server RADIUS genera una Master Session Key (MSK). Il server trasmette questa MSK all'Authenticator (AP) tramite una connessione cablata sicura (utilizzando un segreto condiviso tra l'AP e il server RADIUS). Il client e l'AP utilizzano quindi la MSK come PMK per avviare il classico 4-Way Handshake. Poiché la PMK è univoca per quella sessione e non viene mai riutilizzata, catturare l'handshake non offre alcun vantaggio a un utente malintenzionato; non esiste una passphrase condivisa da violare e il traffico degli altri utenti rimane completamente sicuro.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Guida all'implementazione
La transizione da WPA2 Personal a WPA2 Enterprise richiede una pianificazione sistematica. Di seguito viene riportato il piano di implementazione per una rete WPA2 Enterprise resiliente utilizzando PEAP-MSCHAPv2 (come fase iniziale) ed EAP-TLS (per i dispositivi aziendali gestiti).
Fase 1: Stabilire la sorgente di identità e la PKI
Prima di configurare l'hardware wireless, è necessario stabilire una sorgente di identità affidabile e un'Infrastruttura a Chiave Pubblica (PKI).
- Servizi di directory: assicurarsi che la directory degli utenti (Active Directory, LDAP o provider di identità cloud come Okta o Azure AD) sia popolata e strutturata con i gruppi di sicurezza appropriati.
- Autorità di certificazione (CA): per EAP-TLS, distribuire una CA interna (come Active Directory Certificate Services) per emettere certificati per macchine e utenti. Per PEAP, ottenere un certificato SSL/TLS pubblico da una CA pubblica affidabile (ad es. DigiCert, Sectigo) per il server RADIUS. Evitare certificati autofirmati per la produzione, poiché complicano la configurazione dei client e aumentano il rischio di attacchi di tipo man-in-the-middle.
Fase 2: Distribuire e configurare il server RADIUS
Il server RADIUS funge da punto di decisione delle policy. Le opzioni aziendali comuni includono Cisco ISE, FreeRADIUS e Microsoft Network Policy Server (NPS).
- Definire i client RADIUS: registrare i Wireless LAN Controller (WLC) o gli Access Point autonomi come client RADIUS. Assegnare un segreto condiviso sicuro, generato casualmente (minimo 24 caratteri), per la comunicazione tra l'AP/WLC e il server RADIUS.
- Configurare le policy di autenticazione: definire quali metodi EAP sono consentiti. Disabilitare i protocolli vulnerabili come PAP, CHAP ed EAP-MD5. Limitare i protocolli consentiti a EAP-TLS e PEAP-MSCHAPv2.
- Configurare le policy di autorizzazione: mappare i gruppi di directory ai livelli di accesso alla rete. Ad esempio, ai membri del gruppo "Finance-Dept" dovrebbe essere assegnata la VLAN 10, mentre a "Marketing-Dept" viene assegnata la VLAN 20. Questo si ottiene restituendo attributi RADIUS specifici nel messaggio Access-Accept (ad es.
Tunnel-Type = VLAN,Tunnel-Medium-Type = 802,Tunnel-Private-Group-ID = [VLAN ID]).
Fase 3: Configurare l'infrastruttura wireless
Accedere all'interfaccia di gestione del WLC o alla piattaforma di gestione degli AP (come la dashboard integrata di Purple o il controller hardware).
- Creare un nuovo SSID: definire un nuovo SSID (ad es. "Corporate-Secure").
- Impostare il tipo di sicurezza: selezionare WPA2 Enterprise (o WPA3 Enterprise se l'hardware lo supporta, garantendo la retrocompatibilità).
- Configurare i server RADIUS: inserire gli indirizzi IP dei server RADIUS primario e secondario. Inserire i relativi segreti condivisi configurati nella Fase 2. Impostare la porta di autenticazione su UDP 1812 e la porta di accounting su UDP 1813.
- Abilitare 802.11r (Fast Transition): per evitare ritardi di roaming quando i client si spostano tra gli AP, abilitare 802.11r. Questo consente al client e all'AP di pre-associarsi, riducendo il sovraccarico della riautenticazione 802.1X completa durante i passaggi.
Fase 4: Provisioning e onboarding dei client
I dispositivi client non configurati rifiuteranno le connessioni 802.1X se non considerano attendibile il certificato del server RADIUS.
- Dispositivi Gestiti: Utilizza un sistema di Mobile Device Management (MDM) o Group Policy Objects (GPO) per inviare profili wireless a laptop e smartphone aziendali. Questi profili devono specificare la CA radice attendibile, l'hostname esatto del server RADIUS e il metodo di autenticazione (ad es. EAP-TLS con certificati della macchina).
- Dispositivi Non Gestiti/BYOD: Implementa un portale di onboarding (come i flussi di lavoro di onboarding guest e BYOD di Purple) che guidi gli utenti nell'installazione di un profilo o certificato temporaneo, automatizzando la configurazione del supplicant.
Best Practice
Per mantenere un ambiente WPA2 Enterprise sicuro e performante, attieniti ai seguenti standard di settore:
- Imponi la Validazione Rigida del Certificato: Non consentire mai ai client di connettersi senza convalidare il certificato del server RADIUS. Se l'opzione 'Convalida certificato del server' è disabilitata sui dispositivi client, questi presenteranno ciecamente le credenziali a qualsiasi AP canaglia che trasmetta lo stesso nome SSID, esponendosi alla sottrazione di credenziali.
- Implementa l'Assegnazione Dinamica delle VLAN: Non inserire tutti gli utenti autenticati in un'unica rete piatta. Utilizza gli attributi RADIUS per assegnare in modo dinamico gli utenti a VLAN isolate in base al loro ruolo, riducendo al minimo la capacità di movimento laterale di qualsiasi dispositivo compromesso.
- Isola il Traffico Guest: Le reti guest non dovrebbero mai utilizzare WPA2 Enterprise o WPA2 Personal con una chiave condivisa. Distribuisci invece un SSID guest isolato che utilizzi un captive portal con isolamento dei client abilitato a livello di AP. Ciò impedisce ai dispositivi guest di comunicare tra loro o di accedere alle risorse aziendali.
- Monitora i Log RADIUS: Centralizza i log di autenticazione RADIUS in un sistema SIEM (Security Information and Event Management). Monitora eventuali anomalie come tassi elevati di fallimenti di autenticazione, accessi da posizioni insolite o condivisione di credenziali.
- Dismetti i Protocolli Legacy: Assicurati che il TKIP (Temporal Key Integrity Protocol) sia completamente disabilitato. Deve essere consentita solo la crittografia AES-CCMP.
Risoluzione dei Problemi e Mitigazione dei Rischi
La distribuzione di 802.1X introduce una complessità che può portare a specifici scenari di errore. La comprensione di questi problemi consente una rapida risoluzione.
1. Errori di Connessione del Client (Certificato Non Attendibile)
- Sintomo: I dispositivi client non riescono a connettersi, mostrando avvisi di 'Autenticazione non riuscita' o 'Certificato non attendibile'.
- Causa Principale: Il client non possiede il certificato Root CA che ha firmato il certificato del server RADIUS, oppure l'orologio di sistema del client è errato (impedendo una valida convalida del certificato).
- Mitigazione: Assicurati che il certificato Root CA sia distribuito a tutti i dispositivi gestiti tramite MDM prima della distribuzione dell'SSID. Per i dispositivi BYOD, utilizza un portale di onboarding per installare la catena di certificati.
2. Timeout del Server RADIUS
- Sintomo: I client riscontrano lunghi ritardi o non riescono affatto a connettersi, con i log degli AP che indicano 'RADIUS server unreachable'.
- Causa principale: La latenza di rete tra l'AP e il server RADIUS supera la soglia di timeout dell'AP, oppure i firewall bloccano le porte UDP 1812 e 1813.
- Risoluzione: Posizionare i server RADIUS geograficamente vicini all'infrastruttura wireless. Regolare le impostazioni di timeout dell'AP dal valore predefinito (in genere 3 secondi) a 5 o 7 secondi per gestire la latenza WAN in caso di autenticazione verso un server RADIUS ospitato in cloud.
3. Interruzioni di sessione e latenza nel Roaming
- Sintomo: Gli utenti riscontrano cadute nelle chiamate VoIP o disconnessioni di sessione mentre si spostano all'interno di una struttura.
- Causa principale: Il client esegue uno scambio completo di autenticazione 802.1X (che può richiedere fino a 1000 ms) a ogni transizione di AP.
- Risoluzione: Abilitare 802.11r (Fast Transition) o Opportunistic Key Caching (OKC) sul controller wireless. Questo riduce i tempi di handoff nel roaming a meno di 50 ms riutilizzando le chiavi in cache.
ROI e impatto sul business
Il passaggio a WPA2 Enterprise rappresenta un investimento nella sicurezza operativa che genera ritorni commerciali misurabili.
Riduzione del rischio e protezione finanziaria
L'impatto finanziario di una violazione dei dati è gravissimo. Le reti WPA2 Personal presentano una superficie di attacco enorme; un singolo dipendente scontento che lascia l'azienda conoscendo la passphrase condivisa richiede la modifica della chiave su ogni singolo dispositivo - un incubo operativo che viene eseguito raramente. Di conseguenza, gli ex dipendenti spesso mantengono l'accesso alla rete aziendale. WPA2 Enterprise mitiga interamente questo rischio. Quando un dipendente si dimette, disabilitare il suo account nella directory centrale revoca istantaneamente il suo accesso wireless su tutti i dispositivi, impedendo accessi non autorizzati e potenziali esfiltrazioni di dati.
Efficienza operativa
La gestione delle chiavi pre-condivise su centinaia di dispositivi è altamente inefficiente. Il personale IT dedica molte ore a configurare manualmente le chiavi sui nuovi dispositivi, ad aggiornarle in caso di compromissione e a risolvere i problemi di connettività. WPA2 Enterprise, integrato con una piattaforma di onboarding automatizzata, elimina la distribuzione manuale delle chiavi. Gli utenti si autenticano autonomamente utilizzando le credenziali aziendali esistenti, riducendo i ticket di assistenza relativi al WiFi fino al 40%.
Conformità normativa
Per le organizzazioni che operano in settori regolamentati (come la vendita al dettaglio che gestisce carte di credito o la sanità che gestisce i dati dei pazienti), WPA2 Enterprise è spesso un requisito non negoziabile. Standard come PCI-DSS (Requisito 8) e HIPAA impongono l'identificazione univoca degli utenti e controlli di accesso sicuri. L'implementazione di WPA2 Enterprise garantisce la conformità, evitando sanzioni pecuniarie e proteggendo la reputazione del marchio aziendale.
Definizioni chiave
WPA2 Personal (WPA2-PSK)
Uno standard di sicurezza wireless progettato per reti domestiche e di piccoli uffici che utilizza una singola chiave pre-condivisa (PSK) per l'autenticazione e la derivazione della chiave di crittografia.
È altamente vulnerabile negli ambienti aziendali perché la compromissione di un singolo dispositivo compromette l'intera rete.
WPA2 Enterprise (WPA2-802.1X)
Uno standard di sicurezza wireless di livello enterprise che richiede l'autenticazione individuale di utenti o dispositivi tramite un server di autenticazione esterno (RADIUS) utilizzando il protocollo 802.1X.
Fornisce la generazione dinamica delle chiavi per sessione, eliminando le vulnerabilità legate alle chiavi condivise.
RADIUS (Remote Authentication Dial-In User Service)
Un protocollo di rete che fornisce la gestione centralizzata di Autenticazione, Autorizzazione e Contabilità (AAA) per gli utenti che si connettono e utilizzano un servizio di rete.
Agisce come motore decisionale centrale in una rete WPA2 Enterprise.
EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)
Un metodo EAP estremamente sicuro che utilizza certificati digitali per la mutua autenticazione tra il client e il server di autenticazione, eliminando la necessità di password.
È lo standard di settore per la sicurezza dei dispositivi aziendali gestiti.
PEAP-MSCHAPv2 (Protected Extensible Authentication Protocol)
Un metodo EAP ampiamente utilizzato che racchiude il protocollo di autenticazione basato su password MSCHAPv2 all'interno di un tunnel TLS sicuro stabilito dal certificato del server RADIUS.
È più facile da distribuire rispetto a EAP-TLS ma richiede una rigorosa validazione del certificato lato client per prevenire attacchi di tipo man-in-the-middle.
Supplicant
Il client software in esecuzione sul dispositivo di un utente (ad es. laptop, smartphone) che negozia l'autenticazione nell'ambito del framework 802.1X.
La corretta configurazione del supplicant è fondamentale per il successo della distribuzione di 802.1X.
Autenticatore
Il dispositivo di rete (tipicamente un Access Point wireless o un Wireless LAN Controller) che facilita il processo di autenticazione trasmettendo le credenziali tra il supplicant e il server di autenticazione.
L'autenticatore blocca tutto il traffico non-EAP fino a quando il server di autenticazione non approva il client.
Assegnazione dinamica della VLAN
Una tecnica di sicurezza in cui un server RADIUS istruisce un Access Point di inserire un client che si connette in una VLAN specifica in base all'identità dell'utente o all'appartenenza a un gruppo, anziché a una mappatura statica SSID-to-VLAN.
Consente alle organizzazioni di segmentare la propria rete in modo dinamico senza moltiplicare gli SSID.
Esempi pratici
Una catena di vendita al dettaglio nazionale con 150 negozi utilizza attualmente WPA2 Personal con una singola passphrase per tutti i terminali Point-of-Sale (POS) e i computer del back-office. Devono ottenere la conformità PCI-DSS, che vieta le credenziali condivise per l'accesso alla rete. In che modo dovrebbero progettare ed eseguire il passaggio a WPA2 Enterprise?
- Distribuire un cluster RADIUS centralizzato (come FreeRADIUS o Cisco ISE) nel data center principale con un nodo secondario in un data center di backup.
- Integrare il cluster RADIUS con il proprio dominio Active Directory.
- Creare un gruppo di sicurezza dedicato in AD per i terminali POS ('POS-Devices') e un altro per i laptop amministrativi ('Admin-Staff').
- Configurare il server RADIUS per restituire la VLAN 100 (rete POS isolata) per i membri di 'POS-Devices' e la VLAN 200 per 'Admin-Staff' utilizzando gli attributi RADIUS standard (Tunnel-Type, Tunnel-Medium-Type, Tunnel-Private-Group-ID).
- Configurare gli AP del negozio in modo che puntino al cluster RADIUS centrale, utilizzando un segreto condiviso univoco per ogni sede del negozio al fine di isolare il traffico.
- Distribuire EAP-TLS per i terminali POS utilizzando certificati macchina registrati tramite Active Directory Certificate Services (AD CS) per garantire che non sia richiesta alcuna interazione da parte dell'utente e che le credenziali non possano essere rubate.
Un hotel di lusso e centro congressi deve proteggere la sua rete amministrativa (utilizzata da reception, direzione e personale del back-of-house) mantenendo al contempo una rete ospiti separata e ad alta capacità. La configurazione attuale utilizza una singola rete WPA2 Personal per il personale, con conseguenti frequenti fughe di credenziali. In che modo possono implementare una soluzione sicura e scalabile?
- Separare le reti fisiche/logiche creando due SSID distinti: 'Hotel-Staff' (WPA2 Enterprise) e 'Hotel-Guest' (Aperto con Captive Portal).
- Per 'Hotel-Staff', configurare PEAP-MSCHAPv2 integrato con il sistema di gestione della proprietà (PMS) dell'hotel o con la directory locale. Ciò consente al personale di accedere utilizzando le proprie credenziali di directory individuali.
- Implementare l'isolamento dei client sulla rete 'Hotel-Guest' per impedire la comunicazione tra gli ospiti.
- Integrare la piattaforma di intelligence WiFi di Purple sulla rete ospiti per acquisire analisi e gestire l'onboarding degli ospiti in modo sicuro tramite un captive portal, garantendo che il traffico degli ospiti sia completamente segmentato dalla VLAN amministrativa.
- Applicare la limitazione della larghezza di banda sulla rete ospiti per prevenire la saturazione della banda, dando al contempo la priorità al traffico amministrativo.
Domande di esercitazione
Q1. Una grande sede per conferenze desidera distribuire una rete wireless sicura per il proprio personale operativo interno (biglietteria, sicurezza e strutture). Il direttore delle operazioni della sede suggerisce di utilizzare WPA2 Personal con una passphrase complessa di 63 caratteri per risparmiare sui costi di implementazione. In qualità di network architect, come valuteresti questa proposta e quali rischi evidenzieresti?
Suggerimento: Considera il ciclo di vita operativo di una chiave condivisa quando i membri del personale lasciano l'azienda o i dispositivi vengono smarriti.
Visualizza risposta modello
La proposta deve essere respinta a causa di significativi rischi operativi e di sicurezza. Sebbene una passphrase di 63 caratteri sia altamente resistente agli attacchi di forza bruta, rimane una chiave precondivisa (PSK). In un ambiente ad alto turn-over come una sede per conferenze, la passphrase verrà inevitabilmente condivisa, divulgata o conservata dal personale in uscita. Per revocare l'accesso a un singolo individuo, il team IT dovrebbe cambiare la passphrase su ogni singolo dispositivo operativo (scanner di biglietti, tablet di sicurezza, laptop delle strutture), causando massicce interruzioni operative. Inoltre, WPA2 Personal non fornisce una responsabilità individuale; tutte le azioni sulla rete appaiono sotto un'unica identità condivisa, rendendo impossibile l'analisi forense in caso di violazione interna. L'approccio consigliato consiste nel distribuire WPA2 Enterprise (802.1X) integrato con la directory centrale della sede, consentendo la revoca istantanea dei singoli account senza influire sugli altri utenti.
Q2. Durante l'implementazione di PEAP-MSCHAPv2, diversi dispositivi Android e iOS non riescono a connettersi all'SSID aziendale. Un'indagine rivela che i client richiedono agli utenti di considerare "attendibile" un certificato sconosciuto o non si connettono senza mostrare alcun messaggio. Qual è la causa principale di questo comportamento e come dovrebbe risolverlo il team di rete?
Suggerimento: Esamina come i moderni sistemi operativi mobili gestiscono la convalida del certificato del server per impostazione predefinita.
Visualizza risposta modello
La causa principale risiede nel fatto che i sistemi operativi mobili moderni (in particolare Android 11+ e iOS 14+) impongono una validazione rigorosa dei certificati del server per impostazione predefinita e non consentono più agli utenti di ignorare facilmente gli avvisi sui certificati. Se il server RADIUS utilizza un certificato autofirmato, o un certificato emesso da una CA interna il cui certificato radice non è stato installato sui dispositivi mobili, la connessione fallirà. Per risolvere questo problema, il team di rete dovrebbe: 1. Ottenere un certificato per il server RADIUS da un'Autorità di Certificazione (CA) pubblicamente attendibile che sia preinstallata nei trust store di iOS e Android. 2. Assicurarsi che il nome di dominio sul certificato corrisponda al dominio configurato nel profilo wireless. 3. Per i dispositivi aziendali gestiti, utilizzare un MDM per distribuire il profilo wireless insieme al certificato CA radice attendibile. Per i dispositivi BYOD, implementare una soluzione di onboarding (come il portale di onboarding di Purple) per automatizzare l'installazione sicura della catena di certificati richiesta.
Q3. Un utente malintenzionato si posiziona all'esterno di un ufficio aziendale e cattura l'handshake a 4 vie di un client che si connette a una rete WPA2 Personal. Spiega perché questa cattura consente all'utente malintenzionato di decifrare il traffico di altri utenti sulla stessa rete e perché questo attacco è inefficace contro WPA2 Enterprise.
Suggerimento: Analizza come viene derivata la Pairwise Master Key (PMK) in entrambi i protocolli.
Visualizza risposta modello
In WPA2 Personal, la Pairwise Master Key (PMK) viene derivata staticamente dalla passphrase condivisa e dal SSID. Poiché la passphrase e il SSID sono identici per tutti gli utenti, ogni dispositivo sulla rete condivide l'esatta stessa PMK. Quando un utente malintenzionato cattura l'handshake a 4 vie di un qualsiasi client, può utilizzare la PMK condivisa insieme ai nonce trasmessi pubblicamente (ANonce, SNonce) e agli indirizzi MAC per derivare la Pairwise Transient Key (PTK) specifica di quel client. Ciò consente all'utente malintenzionato di decifrare il traffico di quel client. Inoltre, poiché la PMK è la stessa per tutti, l'utente malintenzionato può decifrare il traffico di qualsiasi altro utente sulla rete semplicemente catturando i rispettivi handshake a 4 vie. Al contrario, WPA2 Enterprise genera dinamicamente una Master Session Key (MSK) univoca per ogni singola sessione di autenticazione tramite 802.1X. Questa MSK funge da PMK univoca solo per quella sessione. Anche se un utente malintenzionato cattura l'handshake a 4 vie di un client, non può decifrare il traffico degli altri utenti perché ogni utente ha una PMK completamente univoca che non può essere derivata da un segreto condiviso.
Domande frequenti
Qual è la differenza fondamentale tra WPA2 Personal e WPA2 Enterprise?
WPA2 Personal utilizza una singola chiave pre-condivisa (PSK) comune a tutti i dispositivi client connessi, creando un intrinseco punto di vulnerabilità unico. WPA2 Enterprise utilizza l'architettura di autenticazione IEEE 802.1X e un server RADIUS esterno per autenticare ogni utente o dispositivo singolarmente con chiavi di sessione dinamiche uniche.
Perché WPA2 Personal non è sicuro per le reti aziendali ed enterprise?
Con WPA2 Personal, chiunque conosca la passphrase condivisa può intercettare l'handshake a quattro vie e decifrare il traffico wireless via etere di altri utenti. Inoltre, quando un dipendente o un collaboratore esterno lascia l'azienda, la passphrase della rete rimane sui suoi dispositivi personali a meno che l'IT non riconfiguri manualmente ogni access point e client dell'intera infrastruttura.
La tecnologia WPA2 Personal è conforme agli standard normativi come PCI-DSS e HIPAA?
No. Il requisito 8 di PCI-DSS 4.0 e la norma sulla sicurezza HIPAA § 164.312 impongono rigorosamente l'autenticazione univoca dell'utente e la registrazione dei log di controllo, vietando credenziali condivise negli ambienti che gestiscono dati di titolari di carte o informazioni sanitarie protette elettroniche (ePHI). Per la conformità è richiesto WPA2 Enterprise o l'autenticazione 802.1X basata su certificati.
Qual è la differenza tra PEAP-MSCHAPv2 e EAP-TLS in WPA2 Enterprise?
Il protocollo PEAP-MSCHAPv2 autentica gli utenti utilizzando le credenziali di nome utente e password della directory aziendale racchiuse in un tunnel TLS stabilito dal certificato del server RADIUS. Il protocollo EAP-TLS utilizza certificati digitali crittografici mutui X.509 sia sul client che sul server, eliminando completamente le password e prevenendo il furto di credenziali o gli attacchi tramite access point non autorizzati.
Un'azienda può gestire contemporaneamente sia WPA2 Personal che WPA2 Enterprise?
Sì. Le aziende distribuiscono abitualmente SSID distinti sugli stessi access point fisici, instradando i laptop aziendali verso una rete WPA2/WPA3 Enterprise 802.1X e connettendo al contempo i dispositivi IoT legacy o privi di interfaccia utente a un SSID isolato utilizzando chiavi pre-condivise identitarie (iPSK) o MPSK mappate su VLAN limitate.
Continua a leggere questa serie
Come revocare l'accesso WiFi quando un dipendente lascia l'azienda
Questa guida mostra ai team IT e di gestione delle sedi come rimuovere l'accesso WiFi del personale quando un dipendente lascia l'azienda, senza interrompere il lavoro degli altri collaboratori. Confronta la tecnologia 802.1X basata su certificati, l'iPSK specifico per l'identità e il deprovisioning guidato da SCIM, fornendo poi un runbook per il giorno stesso, un metodo di test e un modello di tracciabilità dei controlli.
WiFi BYOD sicuro: onboarding con certificati Passpoint vs xPSK (iPSK)
Una guida tecnica completa per i team IT su come proteggere i dispositivi non gestiti di dipendenti e studenti (BYOD) utilizzando certificati Passpoint EAP-TLS zero-touch rispetto a soluzioni xPSK specifiche del fornitore (iPSK/easyPSK, DPSK, PPSK, MPSK).
Tre SSID per domarli tutti: guida alla configurazione di WiFi guest, Passpoint e IoT
Questa guida tecnica fornisce un progetto definitivo per l'implementazione del design a tre SSID WiFi nelle strutture aziendali. Dettaglia la configurazione di un Captive Portal Guest aperto, l'onboarding automatizzato di Passpoint e l'autenticazione xPSK per dispositivo per ottenere una segmentazione VLAN completa e un accesso di rete zero-trust.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.