A maior parte dos conselhos sobre como configurar WiFi para empresas está presa na era do consumidor. Tratam o trabalho como um exercício de posicionamento: colocar um roteador no meio, adicionar alguns pontos de acesso, escolher uma senha e considerar o trabalho concluído. Esse modelo falha rapidamente em ambientes reais onde convidados, dispositivos de funcionários, scanners, caixas registradoras, câmeras, TVs, tablets e prestadores de serviços esperam acesso estável sem expor o restante da rede.
O problema maior é que um design de rede sem fio ruim agora cria dívida de segurança, atrito operacional e trabalho de suporte evitável. Uma senha compartilhada parece simples até que você precise revogar um único usuário, rastrear um único dispositivo, separar um endpoint de risco ou impedir que um telefone comprometido permaneça na mesma rede plana que os sistemas de negócios.
Mais do que Cobertura: As Novas Regras para o WiFi Corporativo
A cobertura ainda importa. Só não é mais o trabalho completo.
O ponto fraco de muitos guias é que eles param na força do sinal e nunca lidam com identidade, controle de acesso e design zero-trust. As orientações de instalação focadas no Reino Unido já refletem essa mudança. A pergunta mais útil agora não é apenas como obter cobertura, mas como fornecer acesso com o mínimo de atrito, reduzindo o compartilhamento de credenciais e a sobrecarga administrativa, especialmente em ambientes que precisam de autenticação moderna de convidados e maior separação entre usuários e dispositivos, conforme observado por The Network Installers sobre instalação de WiFi empresarial.
Onde os conselhos desatualizados erram
O padrão antigo geralmente se parece com isto:
- Um único SSID para todos: visitantes, equipe e dispositivos não gerenciados acabam todos na mesma rede ou em redes pouco separadas com controle de políticas fraco.
- Uma senha compartilhada: fácil de distribuir, difícil de revogar, impossível de auditar adequadamente.
- Segurança adicionada depois: criptografia, isolamento de convidados e regras de acesso são tratados como tarefas de ajuste fino depois que o hardware já está ativo.
Essa abordagem não é escalável. Ela também gera confusão durante incidentes, pois ninguém consegue responder a perguntas básicas rapidamente. Quem se conectou. Qual dispositivo usou qual credencial. O que esse usuário deveria ter permissão para acessar.
Credenciais compartilhadas não são apenas um problema de segurança. São um problema operacional. Elas transformam cada mudança na equipe, inquilinos ou acesso de fornecedores em um trabalho manual de limpeza.
O que é, de fato, o WiFi corporativo moderno
Uma WLAN corporativa atual faz parte do seu ecossistema de identidade. Ela deve saber a diferença entre:
- Um convidado que precisa apenas de internet
- Um funcionário que deve se autenticar através do diretório corporativo
- Um dispositivo IoT que precisa de acesso estreito e previsível
- Um contratado ou parceiro que precisa de permissões com limite de tempo
- Um residente ou visitante recorrente que espera uma reconexão sem fricção
Isso muda o escopo do projeto ao configurar WiFi para empresas. Você não está apenas distribuindo sinal. Você está decidindo como o acesso é concedido, como é revogado, como o tráfego é segmentado e como a experiência do usuário é mantida sem enfraquecer o controle.
O parâmetro prático é simples. Se a sua rede sem fio ainda depende de uma senha compartilhada conhecida por pessoas demais, você não está operando um modelo de acesso moderno.
Planejando sua base wireless
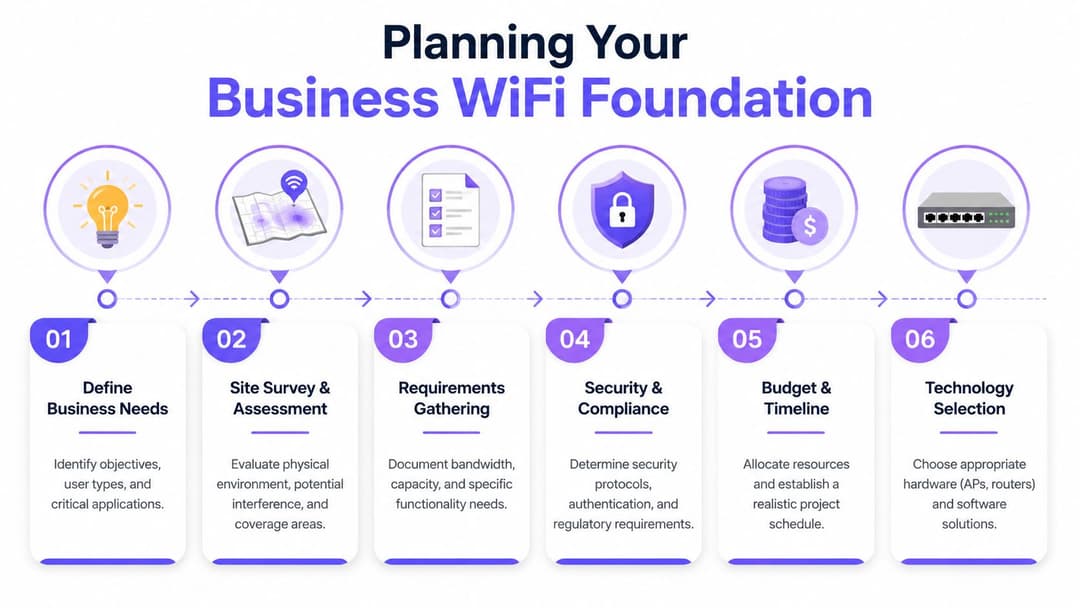
Antes de mexer nos SSIDs, decida o que a rede precisa fazer sob carga normal, sob ocupação máxima e em condições de falha. A maioria dos problemas de conexão sem fio atribuídos ao hardware são, na verdade, erros de planejamento.
Comece com os requisitos de negócio
O contexto do Reino Unido é importante aqui. Até maio de 2025, 96% das instalações do Reino Unido tinham acesso a banda larga com capacidade de gigabit, de acordo com os dados da Ofcom citados no resumo de estatísticas de WiFi do Reino Unido da AVSystem. Na prática, isso significa que muitas empresas não têm mais dificuldades para conseguir uma linha de alta capacidade para o edifício. O gargalo costuma ser o design sem fio interno.
Isso muda a ordem de planejamento. Não comece com "quantos APs posso pagar?". Comece com:
Quem precisa de acesso Funcionários, convidados, prestadores de serviços, residentes, quiosques, terminais de pagamento, câmeras, sensores.
O que eles fazem na rede Chamadas de vídeo, PDV em nuvem, dispositivos de voz em roaming, streaming, navegação de convidados, controle de acesso a portas, gestão predial.
Onde eles fazem isso Escritório aberto, quartos, corredores, corredores de estoque, recepção, terraço, salas de conferência, elevadores, áreas de serviço.
Como se caracteriza uma falha Um ponto cego é apenas irritante ou impede as operações comerciais.
Uma boa regra prática é projetar em torno da concorrência, não do número de pessoas. Um edifício com ocupação moderada, mas uso intenso de dispositivos, pode ser mais desafiador do que um local mais movimentado com cargas de trabalho mais leves.
Pesquise primeiro, compre depois
Um levantamento de local adequado não é burocracia. É como você evita comprar a quantidade e o tipo incorreto de hardware.
Caminhe pelo local e observe:
- Materiais de construção: concreto, tijolo, isolamento térmico metalizado, prateleiras metálicas, equipamentos de cozinha e poços de elevador afetam a propagação.
- Altura do teto e opções de montagem: o posicionamento estético dos APs frequentemente entra em conflito com um bom posicionamento de RF.
- Fontes de interferência: WLANs vizinhas, áreas com alto uso de Bluetooth, periféricos sem fio, equipamentos especializados.
- Caminhos de roaming: como as pessoas se movem, e não como a planta baixa sugere que elas se movam.
Se você precisar de uma recapitulação sobre os conceitos básicos do comportamento sem fio, este guia sobre conexões sem fio e como elas funcionam é um ponto de partida útil antes de modelar a cobertura e a movimentação dos clientes.
Regra prática: nunca aprove o posicionamento final do AP apenas com base em uma planta baixa se o local tiver vários andares, partições densas ou áreas de uso misto.
Gerenciado na nuvem ou baseado em controladora
Esta decisão afeta as operações mais do que o desempenho de rádio.
Uma WLAN gerenciada na nuvem, como Meraki, Mist, Aruba Central ou UniFi, geralmente é a escolha mais limpa para propriedades distribuídas, equipes de TI enxutas e organizações que desejam uma política centralizada com gerenciamento local mais leve. Ela simplifica a consistência de configuração, controle de firmware e solução de problemas remota.
Um design baseado em controladora ainda faz sentido onde você precisa de um controle local mais rígido, padrões operacionais estabelecidos ou quando você já se padronizou em uma plataforma com experiência interna. Também pode ser adequado para locais com requisitos rígidos de processamento local ou integrações legadas complexas.
Use este teste:
| Ponto de decisão | WLAN gerenciada na nuvem | WLAN baseada em controladora |
|---|---|---|
| Administração diária | Mais simples para equipes distribuídas | Forte onde as equipes de rede locais já gerenciam controladoras |
| Consistência multi-site | Geralmente mais fácil | Depende da arquitetura da controladora e da disciplina da equipe |
| Implementação de mudanças | Rápida e centralizada | Controlada, mas frequentemente mais pesada operacionalmente |
| Dependência | As operações de nuvem do fornecedor são importantes | O design local e a resiliência importam mais |
A capacidade vence a cobertura do folheto técnico
Os fornecedores adoram mapas de cobertura. As equipes de operações convivem com a disputa por tempo de transmissão, roaming ruim e clientes persistentes.
Planeje para:
- Áreas densas primeiro: recepção, caixas, salas de reunião, bares, salas de aula, áreas de espera.
- Tipo de aplicativo: o tráfego de voz e colaboração exige um roaming mais limpo do que a navegação casual.
- Uplink e switching: orçamentos de PoE, posicionamento de switches e rotas de cabeamento podem comprometer um design limpo se forem ignorados logo no início.
- Metodologia de teste: validar a qualidade do sinal, o comportamento de transição e a experiência real do cliente após a instalação.
O erro de design de rede sem fio mais caro geralmente não é comprar hardware em excesso. É subdimensionar as áreas mais movimentadas e passar o ano seguinte explicando por que a rede está "ativa", mas os usuários ainda não conseguem trabalhar adequadamente.
Projetando sua Rede para Segurança e Escala
Uma rede sem fio plana está obsoleta. Ela já era frágil anos atrás e agora é um risco de segurança.
As diretrizes para empresas do Reino Unido recomendam consistentemente um fluxo de trabalho em fases: avaliar o local, mapear zonas mortas, posicionar pontos de acesso e só então configurar os SSIDs. Também alertam contra o subdimensionamento para simultaneidade, pois isso causa problemas de roaming e picos de suporte, conforme descrito no guia de instalação de WiFi comercial da TS Cables.
O modelo de três redes
A maioria das empresas deve começar com três redes lógicas, mesmo que todas funcionem na mesma estrutura de switching e camada de acesso.
Convidado
Esta rede deve ser totalmente isolada dos sistemas internos. Somente acesso à internet, com uma política clara em relação à largura de banda, gerenciamento de sessões e integração. Se um dispositivo de visitante for comprometido, o raio de impacto deve parar por aí.
Equipe
Esta é a rede confiável, mas confiável não significa irrestrita. O tráfego dos funcionários ainda precisa de políticas, reconhecimento de funções e auditabilidade. Equipes de finanças, operações, recepção e funcionários temporários nem sempre precisam do mesmo nível de alcance.
IoT e legado
Este segmento contém os dispositivos que deixam as equipes de rede ansiosas por um bom motivo: impressoras, displays, controles prediais, câmeras, scanners, smart TVs e kits especializados com ciclos de atualização complexos. Muitos desses dispositivos precisam de conectividade, mas nunca devem ficar próximos ao tráfego de usuários.
O que as VLANs realmente fazem
As VLANs criam faixas lógicas separadas na mesma infraestrutura física. Elas não tornam uma rede segura sozinhas, como por mágica. A segurança vem das políticas que você aplica entre elas.
Isso geralmente significa:
- Visitantes apenas para a internet
- Equipe para serviços internos aprovados
- IoT para os controladores necessários ou endpoints na nuvem
- Nenhum movimento lateral por padrão
Se você deseja uma estrutura mais ampla para esse tipo de separação, esta visão geral sobre segurança de rede e wireless é um complemento útil para as decisões práticas de design.
Se um SSID de visitante consegue alcançar sub-redes de impressoras, interfaces de câmeras ou páginas de administração interna, o problema não é a experiência do visitante. É a arquitetura.
Decisões de projeto que se sustentam sob pressão
Não crie SSIDs apenas porque você pode. Cada SSID adiciona sobrecarga de gerenciamento, impacto no tempo de antena e complexidade de suporte. Um design mais limpo consiste em um número pequeno de SSIDs criados com propósitos específicos mapeados para políticas bem definidas.
Uma boa linha de base de produção geralmente inclui:
- Um SSID de visitante com isolamento rígido
- Um SSID de funcionários vinculado à autenticação baseada em identidade
- Um SSID de IoT ou um pequeno conjunto de redes de dispositivos rigidamente controladas
Depois, concentre-se nos controles por trás deles:
| Camada | O que é um bom resultado |
|---|---|
| Design de SSID | Conjunto mínimo, propósito claro, sem sobreposição de público |
| Segmentação | Visitantes, funcionários e IoT separados por política |
| Firewalling | Regras de permissão explícitas, bloqueio padrão entre segmentos |
| Design de roaming | Plano de RF consistente e comportamento de autenticação uniforme |
| Operações | Responsabilidade clara para adições, alterações, revogações e resposta a incidentes |
O que não funciona é um modelo de segmentação decorativo onde tudo ainda consegue se comunicar com tudo o que é importante.
Além das Senhas: Um Guia para Acesso WiFi Seguro
Se você ainda está usando uma única chave pré-compartilhada para o WiFi corporativo, essa é a primeira coisa a mudar.
As diretrizes de segurança para WiFi empresarial são claras sobre o básico: WPA3, separação de convidados e credenciais exclusivas e fortes devem fazer parte da implantação inicial, não adicionados posteriormente. Também alertam contra credenciais padrão e uma única PSK compartilhada porque criam problemas de auditoria e revogação em escala, como explicado no guia de configuração de WiFi do Business.com.
Por que senhas compartilhadas falham
Uma senha compartilhada parece eficiente porque a distribuição é fácil. Tudo o que vem depois disso piora.
Quando uma pessoa sai, a senha não sai com ela. Quando um prestador de serviço não precisa mais de acesso, não há uma maneira limpa de revogar apenas o acesso desse prestador. Quando um dispositivo se comporta de forma inadequada, a atribuição é fraca porque muitos usuários podem compartilhar o mesmo histórico de credenciais.
Operacionalmente, PSKs compartilhadas também criam desvios. A equipe da recepção as anota. As equipes de manutenção as entregam aos fornecedores. Os inquilinos as guardam. Dispositivos antigos se reconectam por meses.
Uma escala de autenticação melhor
Diferentes classes de dispositivos precisam de métodos diferentes. Trate a autenticação como uma escada, não como um padrão único.
| Método | Melhor Para | Nível de Segurança | Experiência do Usuário | Esforço do Administrador |
|---|---|---|---|---|
| PSK Compartilhado | Uso temporário em laboratório ou configurações muito pequenas de baixo risco | Baixo | Simples no início, ruim com o passar do tempo | Baixo inicialmente, alto depois |
| PSK Individual | Dispositivos legados e IoT que não suportam autenticação corporativa | Melhor que PSK compartilhado | Geralmente invisível para o usuário final | Moderado |
| WPA3-Enterprise com RADIUS | Dispositivos de funcionários em ambientes corporativos consolidados | Alto | Bom após o registro | Moderado a alto |
| Acesso baseado em SSO | Funcionários e usuários gerenciados vinculados à identidade na nuvem | Alto | Forte e familiar | Menor do que o gerenciamento manual de credenciais tradicional |
| Passpoint ou OpenRoaming | Convidados, residentes, visitantes frequentes, ecossistemas de parceiros | Alto com forte conveniência para o usuário | Muito forte | Moderado durante a implantação |
Onde cada método se encaixa
Usuários da equipe
Para os funcionários, o objetivo ideal é o acesso baseado em identidade vinculado ao seu diretório. Microsoft Entra ID, Google Workspace e Okta são os pontos de partida habituais. A vantagem não é apenas uma segurança mais forte. É o controle do ciclo de vida.
O provisionamento deve seguir o status de emprego, a associação a grupos e a postura do dispositivo, onde houver suporte. A revogação deve acontecer quando o diretório for alterado, e não quando alguém se lembrar de alterar uma senha de WiFi.
Essa é a direção para a qual muitas equipes estão caminhando ao substituir o compartilhamento de senhas pelo acesso WiFi sem senha vinculado a plataformas de identidade, em vez de credenciais estáticas.
Convidados e visitantes
Os sistemas de Captive Portal ainda têm seu espaço, mas não são mais a resposta ideal para todos os locais. Eles adicionam atrito, geram dúvidas no suporte e, muitas vezes, produzem jornadas de usuário inconsistentes entre diferentes tipos de dispositivos.
Passpoint e OpenRoaming são melhores onde você deseja um onboarding de visitantes criptografado, de baixo atrito e conectividade recorrente sem pedir aos usuários para reinserirem credenciais a cada visita. Eles mudam a experiência de "conectar à rede, abrir o navegador, preencher o formulário, torcer para funcionar" para um modelo baseado em identidade mais fluido.
O acesso de visitantes sem senha não se trata apenas de conveniência. Ele reduz o compartilhamento de credenciais e elimina um dos pontos de falha mais comuns na integração de WiFi público e semipúblico.
IoT e hardwares antigos complexos
Nem todo dispositivo suporta a autenticação corporativa moderna. É por isso que as PSKs individuais ainda importam. Elas permitem que você atribua credenciais exclusivas por dispositivo ou grupo de dispositivos, em vez de forçar segredos compartilhados fracos em todo o ambiente.
Isso oferece um meio-termo viável. Você pode revogar um dispositivo problemático sem desconectar todas as smart TVs, impressoras ou sensores prediais na mesma rede.
A ordem de construção importa
Uma implementação de acesso seguro deve seguir uma ordem estrita:
- Definir classes de usuários e dispositivos
- Mapear cada classe para um método de autenticação
- Vincular cada classe ao segmento de rede correto
- Testar integração, roaming e revogação
- Remover caminhos antigos de senhas compartilhadas
Não execute uma autenticação moderna ao lado de uma senha universal esquecida "apenas por precaução". Essa porta dos fundos costuma se tornar a porta principal.
Uma opção de plataforma neste espaço é a Purple, que suporta acesso de visitantes sem senha, OpenRoaming e Passpoint, integrações de SSO com Entra ID, Google Workspace e Okta, além de iPSK para cenários de dispositivos legados em fornecedores como Meraki, Aruba, Ruckus, Mist e UniFi.
Do Planejamento à Produção: Implementando a sua Rede
A maioria das implantações que falham não falha porque o design era impossível. Elas falham porque a transição foi apressada, os testes foram superficiais ou a equipe tentou migrar todos os tipos de usuários de uma só vez.
Use uma implementação em fases
Comece com uma área piloto que inclua complexidade real. Não escolha o canto mais fácil do prédio e chame isso de validação. Escolha um espaço que inclua roaming, tipos de usuários mistos e pelo menos uma classe de dispositivo problemática.
Uma ordem sensata é:
- Pilote uma área representativa
- Valide a autenticação de funcionários
- Valide o onboarding de visitantes
- Mova os dispositivos IoT e legados em lotes controlados
- Expanda para todo o local depois que os problemas de suporte estabilizarem
Essa abordagem oferece uma oportunidade de identificar os problemas que os diagramas não mostram. Dispositivos que insistem em se conectar a pontos de acesso distantes. Casos extremos do Captive Portal. Dispositivos que não lidam bem com os padrões de criptografia modernos. Celulares de funcionários que apresentam problemas de roaming entre zonas de políticas antigas e novas.
Verificações preliminares que evitam problemas futuros
Antes de entrar em operação, verifique os pontos básicos que as equipes costumam assumir que já estão corretos:
- Prontidão de switching e PoE: orçamento de energia suficiente, entroncamento correto, apresentação esperada de VLAN.
- Registros de nomeação e posicionamento de APs: as equipes de suporte precisam saber o que está onde.
- Mapeamento de SSID para política: cada SSID deve direcionar para o segmento correto com o tratamento adequado de firewall.
- Planejamento de contingência: saiba o que será revertido, e como, caso a autenticação falhe.
Depois, teste o que os usuários de fato sentem:
| Área de teste | O que verificar |
|---|---|
| Qualidade do sinal | Desempenho real do cliente, não apenas a visibilidade de RF |
| Roaming | Chamadas, sessões de aplicativos e reautenticação durante o movimento |
| Acesso de visitantes | Fluxo de entrada, aplicação de políticas, logout e visitas de retorno |
| Acesso de funcionários | Comportamento de SSO ou autenticação corporativa em diferentes tipos de dispositivos |
| Dispositivos legados | Reconexão estável e contenção correta |
A qualidade da implantação depende menos da elegância do seu documento de design e mais do fato de alguém ter percorrido o local com dispositivos reais e jornadas de usuários reais.
Notas específicas de fabricantes que importam
A pilha de hardware muda os detalhes operacionais, não os princípios básicos.
O Cisco Meraki geralmente torna a implantação de políticas distribuídas simples, mas as equipes devem prestar atenção à herança de modelos e às exceções.
Os ambientes Aruba costumam recompensar um design cuidadoso de funções e políticas logo no início, especialmente se você estiver vinculando o acesso sem fio a uma aplicação de rede mais ampla.
A Ruckus tem um bom desempenho em ambientes de RF difíceis, mas não presuma que bons rádios compensam uma segmentação fraca ou um design de integração ruim.
A Mist oferece forte visibilidade e ferramentas de experiência do cliente, o que ajuda durante o ajuste técnico.
A UniFi costuma ser atraente pelo custo e simplicidade, mas as equipes devem ser realistas sobre a profundidade dos recursos e as expectativas de suporte para fluxos de trabalho de identidade mais complexos.
Independentemente do fabricante que você usar, mantenha as responsabilidades claras. Políticas de conexão sem fio, switching, integração de identidade, comportamento de DHCP e a experiência do visitante geralmente pertencem a equipes diferentes. Se ninguém for responsável pelas transições, os usuários encontrarão as falhas primeiro.
Operando e Otimizando o seu WiFi Corporativo
Uma rede WiFi empresarial mostra seu valor após a entrada em operação, não durante a instalação. O verdadeiro teste é se o acesso continua rápido, previsível e seguro assim que a equipe, os convidados, os dispositivos IoT e as condições do ambiente começam a se comportar como na operação normal.
As equipes que apenas monitoram o tempo de atividade dos APs perdem as falhas que os usuários sentem. Em 2026, a otimização é em parte ajuste de RF e em parte operações de identidade. Se os logins dos funcionários falharem após uma alteração na política do IdP, ou se os visitantes abandonarem a integração porque o fluxo de acesso é complicado, os rádios não são o problema principal.
O que revisar toda semana
Revise a rede pelo resultado do serviço, não apenas pelo status da infraestrutura.
- Estabilidade do cliente: reconexões repetidas, clientes persistentes, tendências de RSSI fracas e padrões de falha por modelo de dispositivo ou versão de SO.
- Capacidade e uso de tempo de transmissão: canais congestionados, tentativas de reenvio, contenção e SSIDs que consomem muita sobrecarga de gerenciamento.
- Desempenho de roaming: qualidade de transição para voz, aplicativos de colaboração, scanners e outros dispositivos que se movem durante sessões ativas.
- Saúde da autenticação: fluxos de SSO com falha, certificados expirados, tempos limite de RADIUS, incompatibilidades de políticas e abandono na integração de convidados.
- Comportamento de políticas por segmento: convidados, funcionários, prestadores de serviços e IoT devem ser medidos separadamente porque falham por motivos diferentes.
- Dependências de back-end: esgotamento de DHCP, atrasos de DNS, erros de política de firewall e latência do provedor de identidade frequentemente parecem "problemas de WiFi" para os usuários.
Um painel útil responde a perguntas operacionais rapidamente. O problema está relacionado a um andar, um grupo de APs, uma família de dispositivos, um SSID, um provedor de identidade ou um caminho de integração? Se as ferramentas não puderem te levar a essa resposta rapidamente, a solução de problemas continuará lenta.
As operações de WiFi agora incluem o gerenciamento do ciclo de vida de identidade
Esta é a camada que muitos guias de configuração ignoram. A cobertura ainda importa, mas o WiFi corporativo maduro está agora intimamente ligado à identidade, à política de acesso e à análise de dados.
O acesso de convidados e funcionários baseado em senha cria uma carga de suporte recorrente. PSKs compartilhadas se espalham além dos usuários pretendidos. Captive Portals adicionam fricção e muitas vezes interrompem a jornada do usuário em dispositivos mais novos ou navegadores focados em privacidade. Para muitas organizações, o melhor modelo de longo prazo é o acesso sem senha ou federado onde couber: SSO para a equipe, acesso baseado em certificado para dispositivos gerenciados e OpenRoaming para experiências suportadas de convidados e visitantes.
Isso não significa que todos os locais devam eliminar os portais amanhã. Um hotel, clínica, armazém e espaço de coworking possuem restrições diferentes. A abordagem prática é reduzir a dependência de senhas onde o caso de negócio é claro, medindo então o resultado através de uma menor demanda de helpdesk, conexões mais rápidas, melhor conversão de usuários recorrentes e menos falhas de autenticação.
Comprovando o ROI do WiFi com as métricas corretas
Uma análise de WiFi bem executada deve ajudar mais do que apenas a equipe de rede.
- Equipes de operações podem comparar períodos de pico e zonas físicas com gargalos de pessoal ou de atendimento.
- Equipes de facilities e propriedades podem identificar pontos cegos, padrões de aglomeração e reclamações recorrentes associadas a áreas específicas.
- Equipes de marketing e experiência do visitante podem medir visitas de retorno, jornadas de integração concluídas e engajamento consentido para modelos de acesso de visitantes.
- Equipes de TI e segurança podem acompanhar se o acesso sem senha, a inscrição de certificados ou a implementação de SSO reduziram os chamados e os riscos.
Muitos projetos de WiFi amadurecem ou estagnam nesta fase. Se os relatórios se limitam a tempo de atividade e taxa de transferência, a rede continua sendo um centro de custo. Se as análises mostram uma melhor conclusão de integração, menos casos de suporte e padrões de ocupação mais claros, a plataforma de WiFi começa a justificar as decisões de design em termos de negócios.
Padrões de solução de problemas que aparecem em ambientes reais
Algumas falhas se repetem entre diferentes fabricantes e tipos de edifícios.
Uma área específica está sempre lenta
Comece pelo tempo de antena e interferência, não pelo circuito do provedor de internet. Verifique o planejamento de canais, posicionamento de APs, potência de transmissão, densidade de clientes e fontes de ruído locais, como câmeras, equipamentos de apresentação sem fio ou redes vizinhas. Em muitos locais, o problema é o excesso de cobertura e a disputa de canal, não a falta de sinal.
Apenas alguns dispositivos não conseguem se conectar
Verifique o método de acesso antes de alterar as configurações de rádio. Dispositivos portáteis Android mais antigos, dispositivos médicos, impressoras e scanners frequentemente enfrentam dificuldades com configurações de segurança modernas, cadeias de certificados ou comportamento de Captive Portal. A correção correta pode ser uma política dedicada e um caminho de onboarding para essa classe de dispositivos, isolados do acesso de funcionários e visitantes.
As reclamações aumentam após uma alteração de segurança
Isso geralmente aponta para um problema no fluxo de trabalho de identidade. Solicitações de MFA, falhas de renovação de certificado, federação quebrada ou verificações de postura mais rígidas podem parecer instabilidade de rede sem fio para os usuários finais. Revise todo o caminho de autenticação, incluindo o IdP, serviço RADIUS, PKI e lógica de conformidade do dispositivo.
O uso de visitantes é alto, mas o uso recorrente é baixo
A rede pode ser fácil de encontrar, mas irritante de se conectar. Formulários longos, solicitações repetidas de consentimento e lógica de Captive Portal instável geram abandono. O OpenRoaming ou um fluxo de identidade mais leve podem melhorar as visitas recorrentes e reduzir os custos de suporte, especialmente em hospitalidade, residenciais multi-inquilinos e locais públicos.
A otimização é uma tarefa operacional recorrente
Boas equipes de rede sem fio não esperam por uma enxurrada de reclamações. Elas analisam tendências, aposentam métodos de acesso desatualizados, testam mudanças de identidade antes da implantação geral e tratam o WiFi como um serviço associado à segurança, experiência do usuário e resultados de negócios mensuráveis.
Esse é o manual moderno. A cobertura coloca os usuários na rede. O design de identidade, o controle de políticas e as análises determinam se a rede continua entregando valor.
Listas de Verificação de WiFi Personalizadas para o seu Setor
A cobertura é a parte fácil. A questão mais difícil é quem tem acesso, como esse acesso é concedido e se a rede produz algo útil para as operações após a conexão dos dispositivos.
É por isso que o design do setor ainda importa, mesmo quando a lista de hardware parece semelhante. Um hotel, uma loja, uma clínica e um edifício multi-tenant podem executar os mesmos pontos de acesso e painel em nuvem. Seus modelos de identidade, fluxos de integração, carga de suporte e necessidades de relatórios são diferentes.
Hospitalidade
O WiFi para hotelaria tem duas funções. Ele deve permanecer invisível para os hóspedes e confiável para a equipe, oferecendo à empresa uma maneira limpa de lidar com visitantes recorrentes, acesso personalizado com a marca e análises do local.
- Divida o tráfego de convidados, funcionários e operacional: sistemas de recepção, terminais de pagamento, monofones de voz, IPTV e acesso de convidados devem estar sob políticas separadas.
- Planeje para densidades variáveis: quartos, bares, suítes de conferência e espaços de eventos falham de maneiras diferentes sob carga de tráfego.
- Facilite o acesso recorrente: senhas compartilhadas de convidados geram trabalho de suporte e fragilidade na revogação. Opções sem senha, como Passpoint ou OpenRoaming, costumam ser mais adequadas para visitantes recorrentes.
- Meça a jornada do convidado: acompanhe o sucesso da integração, os pontos de desistência e as visitas repetidas, não apenas a intensidade do sinal.
Varejo
O WiFi para varejo deve apoiar a receita, as operações da loja e os insights dos clientes. Uma pesquisa de planta baixa limpa não é suficiente se os dispositivos portáteis apresentarem lentidão durante a verificação de estoque ou se o acesso de visitantes criar mais atrito do que valor.
- Proteja os sistemas da loja: caixas registradoras, scanners, câmeras, sinalização e dispositivos de back-office precisam de políticas separadas e controles mais rígidos do que o acesso público.
- Planeje com base nos pontos reais de congestionamento: entradas, caixas, provadores e áreas promocionais costumam expor problemas de capacidade primeiro.
- Use o acesso de convidados com um propósito claro: se os clientes puderem se conectar, decida se o objetivo é conveniência, fidelidade, marketing consentido ou análise de fluxo de pessoas.
- Analise dados que os gerentes possam usar na prática: padrões de permanência, períodos de pico e visitas recorrentes importam mais do que métricas de vaidade.
No varejo, um bom WiFi significa que os dispositivos da equipe continuam responsivos, o acesso dos clientes é fácil de usar e a rede produz dados sobre os quais a empresa realmente pode agir.
Saúde
Os ambientes de saúde expõem designs frágeis rapidamente. Erros de segurança afetam mais do que apenas a conveniência, e restrições de sistemas legados são comuns o suficiente para que a política de acesso geralmente precise de exceções desde o primeiro dia.
- Separe o tráfego clínico, administrativo, de convidados e de dispositivos: diferentes grupos de usuários e classes de dispositivos exigem diferentes níveis de confiança.
- Considere endpoints médicos e especializados mais antigos: alguns não suportam fluxos de trabalho modernos de integração ou certificados, portanto, isole-os de forma rígida e restrinja o que eles podem alcançar.
- Teste a mobilidade, não apenas a conexão: as visitas às enfermarias, monofones de voz, carrinhos e dispositivos portáteis dependem de roaming estável e de uma rápida autenticação novamente.
- Integre a revogação ao design: se um prestador de serviços sair, um dispositivo for substituído ou um certificado falhar, o acesso deve ser retirado sem grande impacto operacional.
Residencial multi-inquilino
Os moradores esperam que a rede pareça tão simples quanto a banda larga doméstica. Os operadores precisam de um controle mais forte do que isso. Senhas compartilhadas de edifícios falham em ambos os aspectos.
- Evite uma única senha para toda a propriedade: a rotatividade de moradores, as chamadas de suporte e a falta de responsabilidade pioram com credenciais compartilhadas.
- Separe moradores, convidados, equipe e sistemas do edifício: elevadores, CFTV, controle de acesso e dispositivos de gerenciamento nunca devem estar na mesma zona de confiança que os dispositivos dos inquilinos.
- Ofereça suporte para problemas de integração do consumidor: TVs, consoles, alto-falantes e dispositivos de casa inteligente geralmente precisam de registro baseado em dispositivo ou de um caminho de fallback controlado.
- Torne as mudanças de inquilinos uma rotina: o acesso deve acompanhar a identidade, a unidade e o status do contrato para que as mudanças de entrada e saída não gerem retrabalho manual em todo o local.
O ponto em comum é simples. O design de WiFi corporativo em 2026 tem menos a ver com transmitir um sinal através de um edifício e mais com a escolha do método de identidade correto, modelo de contenção e camada de relatórios para o ambiente. As equipes que acertam nisso geralmente cortam o atrito de suporte, reduzem a dispersão de credenciais e têm uma maneira mais clara de mostrar o retorno sobre o investimento.
Perguntas Frequentes Sobre WiFi Corporativo
Pequenas empresas realmente precisam de um WiFi segmentado
Sim, se tiverem mais de um tipo de usuário ou mais de uma classe de dispositivo. No momento em que funcionários, visitantes e equipamentos de negócios compartilham a mesma camada de acesso sem limites de política claros, o risco e a complexidade da solução de problemas aumentam.
O WPA3 é suficiente por si só
Não. O WPA3 faz parte da base de segurança, mas não substitui a segmentação, o acesso baseado em identidade ou a revogação adequada. A criptografia ajuda a proteger a conexão. Ela não decide quem deve estar em qual rede ou o que eles devem acessar após a conexão.
Quando devo usar Captive Portals
Use-os quando precisar de uma integração personalizada com a sua marca, captura de consentimento ou um fluxo de trabalho de visitantes específico. Não assuma que eles são sempre a melhor experiência de usuário. Para visitantes recorrentes, residentes ou ecossistemas de parceiros, abordagens sem senha como Passpoint ou OpenRoaming costumam ser uma opção operacional melhor.
O que devo fazer com dispositivos que não suportam autenticação moderna
Coloque-os em um segmento de IoT ou legado rigidamente controlado e evite credenciais compartilhadas sempre que possível. iPSK ou PPSK individuais geralmente são um compromisso melhor do que uma única senha ampla para todos os dispositivos que não sejam de usuários na propriedade.
Como sei se o projeto de WiFi está funcionando
Olhe além do tempo de atividade. Avalie pelo sucesso da autenticação, padrões de chamados de suporte, comportamento de roaming, qualidade da integração de visitantes e se as análises estão ajudando as equipes de operações, marketing ou propriedades a tomar decisões melhores.
Se você está analisando opções para acesso WiFi empresarial moderno, a Purple merece ser avaliada por organizações que desejam ir além de senhas compartilhadas e Captive Portals básicos. Ela oferece suporte para acesso de visitantes sem senha, OpenRoaming, acesso de funcionários baseado em SSO e analytics em vários fornecedores comuns de WLAN empresarial, o que a torna relevante para equipes que buscam melhorar a segurança e demonstrar o valor de sua infraestrutura sem fio.