
大多數關於為企業設定 WiFi 的建議都停留在消費級時代。它們將這項工作視為單純的放置練習:將路由器放在中間,增加幾個存取點,設定一個密碼,然後就宣告完工。這種模式在實際環境中很快就會崩潰,因為在實際環境中,訪客、員工裝置、掃描器、收銀機、攝影機、電視、平板電腦和承包商都期望獲得穩定的存取,而不會暴露網路的其他部分。
更大的問題在於,不良的無線網路設計現在會產生安全債、營運阻礙和無法避免的支援工作。共用密碼看似簡單,直到您需要撤銷單一使用者、追蹤單一裝置、隔離單一有風險的端點,或者防止單一受感染的電話與業務系統共用同一個扁平網路時,問題就會顯現。
不只是覆蓋範圍:企業 WiFi 的新規則
訊號覆蓋範圍依然重要,但這並非全部的工作。
許多指南的弱點在於它們僅止於訊號強度,從未處理身分識別、存取控制與零信任設計。以英國為主的安裝指引已反映了這項轉變。現在更有價值的問題不僅是如何取得訊號覆蓋,而是如何在減少憑證共用與管理開銷的同時,提供低阻力的存取,特別是在需要現代化訪客驗證以及更強的用戶與設備隔離的環境中,正如 The Network Installers 關於企業 WiFi 安裝的探討 所指出。
過時建議的謬誤之處
舊有的模式通常如下所示:
- 所有人共用單一 SSID:訪客、員工和未託管的裝置全都進入同一個網路,或是進入策略控制薄弱、僅有些微區隔的網路。
- 共用單一密碼:容易分發,但難以撤銷,且無法進行妥善的審計。
- 事後才追加安全防護:將加密、訪客隔離和存取規則視為硬體上線後的收尾工作。
這種方法無法擴充。它也會在發生安全事件時造成混亂,因為沒有人能快速回答基本問題:是誰連線的、哪部裝置使用了哪個憑證、該使用者應該被允許存取哪些內容。
共用認證不僅僅是安全問題,更是營運問題。它們將每一次的人事變動、租戶變更或供應商存取,都變成了一項手動清理工作。
現代企業 WiFi 的實質內涵
現今的企業 WLAN 是您身分識別堆疊的一部分。它應該要能區分以下兩者的不同:
- 僅需要網際網路的訪客
- 應透過公司目錄進行驗證的員工
- 需要窄頻、可預測存取的 IoT 裝置
- 需要有時間限制權限的承包商或合作夥伴
- 期望無縫重新連線的居民或常客
這改變了為企業設定 WiFi 的設計任務。您不只是在發送訊號,更在決定如何授予存取權限、如何撤銷權限、如何對流量進行分段,以及如何在不削弱控制力的情況下維持使用者體驗。
實際的基準非常簡單。如果您的無線網路仍然依賴太多人知道的共享密碼,那麼您運行的就不是現代化的存取模式。
規劃您的無線基礎架構
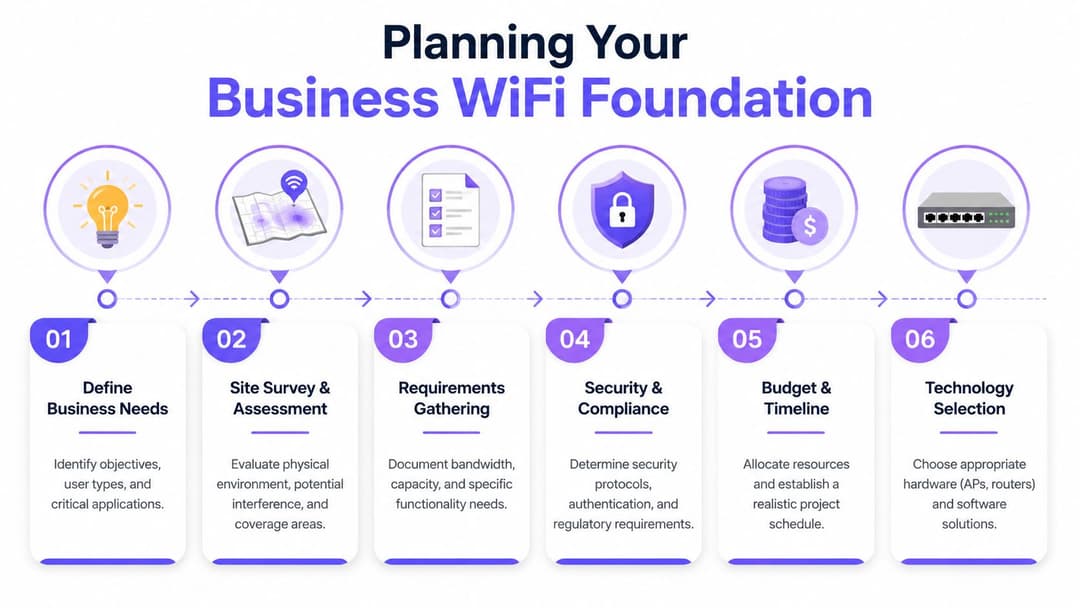
在變動 SSID 之前,先決定網路在正常負載、高峰佔用以及故障狀況下必須執行的操作。大多數歸咎於硬體的無線問題,實際上都是規劃上的錯誤。
從業務需求開始
英國的背景在此非常重要。根據 AVSystem 英國 WiFi 統計數據摘要中引用的 Ofcom 數據,截至 2025 年 5 月,96% 的英國場所已可存取具備 gigabit 能力的寬頻。在實務上,這意味著許多企業不再面臨難以將高效能線路引進大樓的困擾。瓶頸往往在於內部的無線設計。
這改變了規劃的順序。不要從「我能負擔得起多少 AP?」開始。請從這裡開始:
誰需要存取 員工、訪客、承包商、住戶、Kiosk 服務機、付款終端、攝影機、感測器。
他們在網路上做什麼 視訊通話、雲端 POS、漫遊語音設備、串流媒體、訪客瀏覽、門禁控制、建築管理。
他們在何處使用 開放式辦公室、臥室、走廊、倉庫通道、接待處、露台、會議室、電梯、後勤區域。
故障的後果是什麼 死角只是令人困擾,還是會導致停止營業。
一個很好的速記法則是以並行連接數而非人頭數來進行設計。一個佔用率中等但裝置使用量極大的建築物,其設計難度可能會高於一個工作負載較輕但較為繁忙的場域。
先勘測,後採購
專業的現場勘測並不是官僚程序。這是避免您買錯硬體數量和型號的關鍵方法。
實地走訪並記錄:
- 建築材料:混凝土、磚塊、鋁箔隔熱層、金屬貨架、廚房設備和電梯井都會影響傳播。
- 天花板高度與安裝選擇:美觀的 AP 擺放位置往往與良好的射頻擺放位置相衝突。
- 干擾源:鄰近的 WLAN、藍牙密集區域、無線周邊設備、專業設備。
- 漫遊路徑:人們實際的移動方式,而非平面圖所建議的移動方式。
如果您需要溫習無線網路行為的基礎知識,這篇關於 無線連線及其運作原理 的指南,在您建立覆蓋範圍和用戶端移動模型之前,是一個很有幫助的起點。
實用規則:如果場域有多個樓層、密集隔間或混合用途區域,切勿僅憑平面圖就批准最終的 AP 部署位置。
雲端管理或基於控制器
這項決定對營運的影響大於對無線電效能的影響。
對於分散式資產、精簡的 IT 團隊以及希望以更輕量化的現場管理來實現集中化策略的企業組織而言,雲端管理的 WLAN(例如 Meraki、Mist、Aruba Central 或 UniFi)通常是更乾淨俐落的選擇。它簡化了設定一致性、韌體控制和遠端疑難排解。
在您需要更嚴格的本地控制、已建立的運作標準,或者您已經在具備內部專業知識的平台上進行標準化的情況下,以控制器為基礎的設計仍然有其意義。它也適用於具有嚴格本地處理要求或複雜舊有系統整合的場所。
請使用此測試:
| 決策關鍵 | 雲端管理 WLAN | 控制器架構 WLAN |
|---|---|---|
| 日常管理 | 分散式團隊管理更簡單 | 在已有本地網路團隊管理控制器的場景下具備優勢 |
| 多據點一致性 | 通常較為容易 | 取決於控制器架構與團隊執行紀律 |
| 變更部署 | 快速且集中化 | 可控,但通常營運負擔較重 |
| 依賴性 | 品牌商雲端營運狀況至關重要 | 地端設計與容錯能力更為重要 |
容量勝過宣傳折頁上的覆蓋範圍
硬體廠商喜歡訊號覆蓋圖。而營運團隊則必須面對頻道空閒時間爭奪、不良漫遊以及黏性用戶端等實際問題。
規劃以下項目:
- 密集區域優先:接待處、收銀台、會議室、酒吧、演講空間、等待區。
- 應用程式類型:語音和協作流量與一般瀏覽相比,需要更乾淨的漫遊環境。
- 上行連結與交換:如果早期忽視,PoE 預算、交換器配置和佈線路徑可能會破壞乾淨的設計。
- 測試方法:在安裝後驗證訊號品質、切換行為和實際用戶端體驗。
最昂貴的無線網路設計錯誤通常不是買得太多,而是在繁忙區域建置不足,並在接下來的一年裡,不斷向大眾解釋為什麼網路明明顯示「正常」,但使用者卻依然無法順利工作。
為安全與規模化設計您的網路
扁平化的無線網路已經過時。幾年前它就很脆弱,而現在更成了一種隱憂。
英國企業指引一致建議採用分階段的工作流程:評估場地、繪製訊號死角、放置存取點,然後才配置 SSID。指引也警告不要在並行處理能力上設計不足,因為這會導致漫遊問題和支援需求激增,正如 TS Cables 的商業 WiFi 安裝指引 中所概述的那樣。
三網路模型
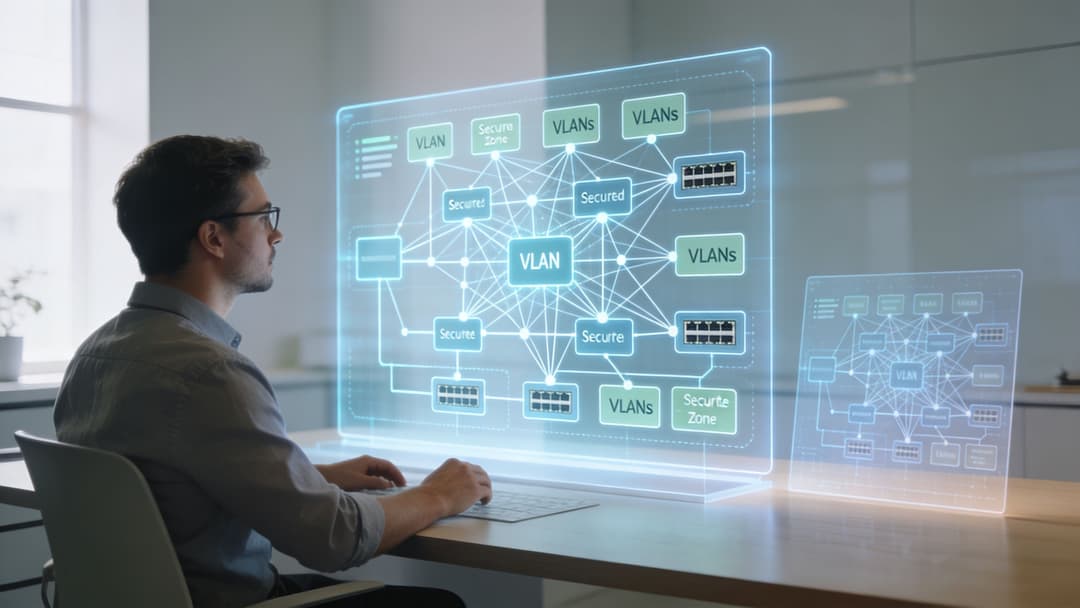
大多數企業應該從三個邏輯網路開始建置,即使它們全都運行在同一個交換器資產和存取層上。
訪客
此網路應與內部系統完全隔離。僅允許網際網路存取,並針對頻寬、工作階段處理和上線程序制定明確的原則。如果訪客設備遭到入侵,影響範圍應止步於此。
員工
這是受信任的網路,但受信任並不代表不受限制。員工的流量仍然需要原則策略、角色感知和可稽核性。財務、營運、前台和臨時員工並不一定都需要相同的存取權限。
IoT 與舊系統
此區段包含讓網路團隊感到緊張的裝置,且理由非常充分:印表機、顯示器、大樓控制系統、攝影機、掃描器、智慧電視以及更新週期棘手的專業設備。其中許多裝置需要連線能力,但絕不應該與使用者流量放在一起。
VLAN 的實際作用
VLANs 在相同的實體基礎架構上建立獨立的邏輯通道。它們本身並不會神奇地讓網路變得安全。安全性來自於您在它們之間強制執行的原則。
這通常意味著:
- 訪客僅能存取網際網路
- 員工僅能存取已核准的內部服務
- IoT 僅能存取所需的控制器或雲端端點
- 預設不允許橫向移動
如果您想為這種隔離尋求更廣泛的架構,這篇關於 network and wireless security 的總覽將是您進行實際設計決策時的實用參考指南。
如果訪客 SSID 可以觸及印表機子網路、攝影機介面或內部管理頁面,那問題就不在於訪客體驗。而是架構本身。
經得起壓力考驗的設計決策
不要只因為可以就建立 SSID。每個 SSID 都會增加管理開銷、空口時間影響和支援複雜性。更乾淨的設計是將少數專用 SSID 對應到定義明確的原則。
良好的實際運作基準通常包括:
- 一個 SSID 用於訪客,具有嚴格的隔離機制
- 一個 SSID 用於員工,與身分識別感知驗證綁定
- 一個 SSID 用於 IoT,或少數受嚴格控管的裝置網路
接著專注於其背後的控制措施:
| 層級 | 優良配置指標 |
|---|---|
| SSID 設計 | 最少組合、明確用途、對象無重疊 |
| 區段劃分 | 依策略隔離訪客、員工和 IoT |
| 防火牆 | 明確的允許規則,區段之間預設拒絕 |
| 漫遊設計 | 一致的射頻規劃與驗證行為 |
| 營運維護 | 明確的新增、移動、撤銷和事件回應權責劃分 |
行不通的是裝飾性的區段劃分模型 - 即所有設備仍然可以與所有重要資源進行通訊。
超越密碼:安全 WiFi 存取指南
如果您仍然在企業 WiFi 使用單一預共用金鑰,這就是首先需要改變的事情。
企業 WiFi 的安全指引在基本原則上非常明確:WPA3、訪客隔離和強大的獨特憑證應作為初始建置的一部分,而不是事後追加。指引也警告不要使用預設憑證和單一共用 PSK,因為大規模使用時會產生審計和撤銷問題,正如 Business.com 的 WiFi 設定指引 中所解釋的那樣。
為何共用密碼行不通
共享密碼看似有效率,因為分發很簡單。但在此之後的一切都會變得很糟。
當有人離職時,密碼並不會隨之消失。當某位承包商不再需要存取權限時,沒有乾淨俐落的方法可以單獨撤銷該承包商的權限。當某個裝置出現異常行為時,歸因變得十分困難,因為許多使用者可能共享相同的憑證歷史記錄。
在營運上,共享 PSK 也會造成管理失控。櫃台人員會把它們寫下來。設施團隊會把它們交給供應商。承租戶會保留它們。舊裝置能重新連線長達數個月。
更優質的驗證階梯
不同的裝置類型需要不同的方法。請將驗證視為一個梯子,而不是單一的標準。
| 驗證方式 | 最適合 | 安全性等級 | 使用者體驗 | 管理員維護工作量 |
|---|---|---|---|---|
| 共享 PSK | 臨時實驗室使用或極小型低風險設定 | 低 | 起初簡單,時間一長體驗變差 | 初期低,後期高 |
| 獨立 PSK | 無法進行企業級驗證的舊型終端設備與 IoT | 優於共享 PSK | 對終端使用者通常無感 | 中等 |
| 搭配 RADIUS 的 WPA3-Enterprise | 成熟企業環境中的員工裝置 | 高 | 註冊後體驗良好 | 中等至高 |
| 基於 SSO 的存取 | 與雲端身分識別綁定的員工及受管理使用者 | 高 | 安全且熟悉 | 低於傳統手動憑證處理 |
| Passpoint 或 OpenRoaming | 訪客、住戶、常客、合作夥伴生態系統 | 高且具備極佳的使用者便利性 | 非常優異 | 部署期間中等 |
各類方法的適用場景
員工用戶
對於員工,最理想的目標是與您的目錄綁定的身分識別式存取。Entra ID、Google Workspace 和 Okta 是常見的起點。這樣做的好處不僅在於更強的安全性,更在於生命週期控制。
佈署應遵循僱用狀態、群組成員資格以及支援的設備狀態。撤銷應在目錄變更時進行,而不是在有人想起要變更 WiFi 密碼時才進行。
這正是許多團隊正朝向發展的方向,他們將共享密碼替换為與身分識別平台綁定的 無密碼 WiFi 存取,而不是使用靜態憑證。
訪客與來賓
Captive Portal 仍有其地位,但它們已不再是每個場域的理想解答。它們會增加摩擦、產生支援疑問,且通常會在不同設備類型之間產生不一致的使用者體驗。
Passpoint 和 OpenRoaming 更適合用於您希望提供加密、低阻礙的訪客上網就緒流程,並在不要求使用者每次訪問都重新輸入憑證的情況下實現重複連線。它們將使用者體驗從「加入網路、開啟瀏覽器、填寫表單、寄望連線成功」轉變為更流暢的基於身分的模型。
免密碼訪客存取不僅僅是為了方便。它減少了認證共用,並消除了公共和半公共 WiFi 上線程序中最常見的失敗點之一。
IoT 與棘手的舊系統設備
並非每部裝置都支援現代企業級驗證。這就是為什麼個別 PSK 依然非常重要的原因。它們讓您能為每部裝置或裝置群組分配獨一無二的憑證,而不是在整個企業環境中強行使用脆弱的共享金鑰。
這為您提供了一個可行的折衷方案。您可以撤銷單一有問題的設備,而不會中斷同一網路上的每台智慧電視、印表機或大樓感測器。
建置順序至關重要
安全存取部署應遵循嚴格的順序:
- 定義使用者與裝置類別
- 將每個類別對應到驗證方法
- 將每個類別綁定到正確的網路區段
- 測試上線、漫遊與撤銷
- 移除舊有的共用密碼路徑
不要在採用現代驗證的同時,還保留一個被遺忘的通用密碼「以防萬一」。那個後門往往會變成最主要的入口。
此領域的一個平台選擇是 Purple,它支援無密碼訪客存取、OpenRoaming 和 Passpoint,與 Entra ID、Google Workspace 和 Okta 的 SSO 整合,以及適用於 Meraki、Aruba、Ruckus、Mist 和 UniFi 等供應商的舊有裝置情境的 iPSK。
從規劃到正式上線:部署您的網路
大多數失敗的部署並不是因為設計不可行。它們之所以失敗,是因為上線過於倉促、測試不夠深入,或者團隊試圖一次切換所有的使用者類型。
採用分階段部署
先從一個具有真實複雜度的試點區域開始。不要選擇大樓裡最容易處理的角落,並將其稱為驗證完成。請挑選一個包含漫遊、混合使用者類型以及至少一類棘手裝置的空間。
合理的順序為:
- 在一個具代表性的區域進行試點
- 驗證員工驗證
- 驗證訪客上網就緒流程
- 分批且受控地轉移 IoT 與舊型裝置
- 在支援問題平息後擴展至整個場域
這種做法讓您有機會發現架構圖上遺漏的問題。例如黏著度高的用戶端、Captive Portal 的極端情況、不喜歡現代加密預設值的裝置,以及在舊有與新訂策略區域之間漫遊不良的員工手機。
能避免後續困擾的部署前檢查
在正式上線之前,請驗證團隊通常假定已經正確的基本設定:
- 交換器與 PoE 準備就緒:充足的電力預算、正確的 Trunking、預期的 VLAN 呈現。
- AP 命名與放置紀錄:支援團隊需要知道設備具體位置。
- SSID 與策略對應:每個 SSID 都應落入正確的網段,並套用正確的防火牆處理。
- 回復計劃:了解如果驗證中斷,需要回復什麼以及如何回復。
接著測試使用者能感受到的體驗:
| 測試區域 | 驗證內容 |
|---|---|
| 訊號品質 | 實際用戶端效能,而非僅限於射頻可見度 |
| 漫遊 | 移動過程中的通話、應用程式工作階段和重新驗證 |
| 訪客存取 | 加入流程、策略執行、登出和再次造訪 |
| 員工存取 | 跨裝置類型的 SSO 或企業驗證行為 |
| 舊版裝置 | 穩定的重新連線與正確的內含控管 |
部署品質與您的設計文件有多優雅關係不大,更多的是取決於是否有人拿著真實裝置、以真實使用者歷程實地走訪過場域。
至關重要的特定廠牌注意事項
硬體架構改變的是操作細節,而非核心原則。
Cisco Meraki 通常能讓分佈式原則部署變得簡單直接,但團隊應注意範本繼承和例外情況。
Aruba 環境通常在早期就需要仔細的角色與原則設計,尤其是當您將無線存取與更廣泛的網路執行綁定時。
Ruckus 在困難的射頻環境中表現出色,但不要以為優秀的無線電效能可以彌補脆弱的區段劃分或不佳的上網引導設計。
Juniper Mist 提供了強大的可視性與用戶端體驗工具,這在微調期間非常有幫助。
UniFi 在成本和簡便性上通常極具吸引力,但對於更複雜的身分識別工作流程,團隊應務實評估其功能深度與支援預期。
無論您使用哪家廠商,都請保持權責清晰。無線網路策略、交換技術、身分識別整合、DHCP 行為以及訪客體驗,通常由不同的團隊負責。如果沒有人負責各環節之間的銜接,使用者往往會比您先發現漏洞。
營運與優化您的企業 WiFi
企業 WiFi 網路的價值是在上線後體現的,而不是在安裝過程中。真正的考驗在於,一旦員工、訪客、IoT 裝置以及大樓環境開始進入日常運作狀態時,存取服務是否仍能保持快速、可預測且安全。
僅關注 AP 運作時間 fortification 的團隊會遺漏使用者感受到的失敗。在 2026 年,最佳化一部分是射頻微調,另一部分是身分識別運作。如果員工登入在 IdP 原則變更後失敗,或者訪客因為存取流程繁瑣而放棄入網,那麼無線電就不是主要問題。
每週需要審查的項目
請根據服務成效來審查網路,而非僅看基礎設施狀態。
- 用戶端穩定性:重複連線、黏性用戶端、不佳的 RSSI 趨勢,以及依裝置型號或 OS 版本分類的失敗模式。
- 容量與空口時間使用率:繁忙的通道、重試、競態,以及消耗過多管理開銷的 SSID。
- 漫遊效能:語音、協作應用程式、掃描器以及其他在活動工作階段中移動的裝置的交遞品質。
- 驗證健康度:失敗的 SSO 流程、過期的憑證、RADIUS 逾時、原則不匹配以及訪客上網引導流失。
- 按區段劃分的原則行為:訪客、員工、承包商和 IoT 應分開衡量,因為它們失敗的原因各不相同。
- 後端相依性:DHCP 耗盡、DNS 延遲、防火牆原則錯誤和身分識別提供者延遲,在使用者看來往往都像 "WiFi 問題"。
實用的儀表板能快速回答營運問題。問題是與特定樓層、特定 AP 群組、特定裝置系列、特定 SSID、特定身分識別提供者(identity provider)還是特定上網導引路徑相關?如果工具無法讓您快速找到答案,疑難排解效率將持續低下。
WiFi 營運現在已包含身分生命週期管理
這是許多設定指南都忽略的層次。訊號覆蓋固然重要,但成熟的企業 WiFi 現在已與身分、存取策略和分析緊密相連。
基於密碼的訪客與員工存取會產生循環的支援負擔。共用的 PSK 容易散播到非預期使用者之外。Captive Portal 增加了使用阻力,且經常在較新的裝置或注重隱私的瀏覽器上中斷使用者體驗。對許多組織而言,更好的長期模式是在合適之處採用無密碼或同盟存取:員工使用 SSO、託管裝置使用憑證式存取,以及在支援的訪客和訪客體驗中採用 OpenRoaming。
這並不意味著每間場域明天就該立刻拆除 Portal 頁面。飯店、診所、倉庫和共享辦公空間各自面臨著不同的限制。實用的做法是在業務需求明確的環節減少對密碼的依賴,然後透過更低的服務台需求、更快的連線速度、更高的回訪用戶轉換率以及更少的驗證失敗來衡量成效。
用正確的分析數據證明 WiFi 投資報酬率
運作良好的無線分析應當能為網路團隊以外的部門提供幫助。
- 營運團隊可以將尖峰時段和實體區域與人員配置或服務瓶頸進行對比。
- 設施與物業團隊可以發現死角、擁擠模式以及與特定區域相關的重複投訴。
- 行銷與訪客體驗團隊可以針對訪客存取模式,衡量回訪率、完成註冊的流程以及同意互動的情況。
- IT 與安全團隊可以追踪無密碼存取、憑證註冊或 SSO 部署是否減少了工單與風險。
許多 WiFi 專案在這個階段若非走向成熟,就是停滯不前。如果報告僅止於運作時間和吞吐量,網路就依然只是個成本中心。如果分析顯示入網完成率更高、支援案例更少,且佔用空間模式更清晰,WiFi 平台就開始在商業層面上證明其設計決策的合理性。
在實際運作環境中出現的排錯模式
某些故障會在不同廠牌與建築類型中重複出現。
某個區域的速度總是慢
請從無線電監聽時間和干擾開始著手,而不是從 ISP 線路開始。檢查通道規劃、AP 配置、傳送功率、用戶端密度以及本地雜訊源(例如攝影機、無線簡報設備或鄰近網路)。在許多場所中,問題在於過度覆蓋和競爭,而不是缺乏訊號。
只有特定設備無法連線
在變更無線電設定之前,請先檢查存取方法。較舊的 Android 手持設備、醫療設備、印表機和掃描器通常難以處理現代安全性設定、憑證鏈或 Captive Portal 行為。正確的解決方案可能是為該裝置類別制定專屬的策略和上網就緒流程,並將其與員工及訪客存取進行隔離。
安全性變更後投訴增加
這通常指向身分識別工作流程問題。MFA 提示、憑證更新失敗、同盟中斷或更嚴格的狀態檢查,對終端使用者來說都可能像是無線網路不穩定。請審查整個驗證路徑,包括 IdP、RADIUS 服務、PKI 以及裝置合規性邏輯。
訪客使用量高,但重複使用率極低
網路可能很容易找到,但加入過程卻令人厭煩。冗長的表單、重複的同意聲明提示和脆弱的 Captive Portal 邏輯會導致使用者放棄連線。OpenRoaming 或更輕量化的身分流程可以改善回訪體驗並減少支援開銷,特別是在餐飲旅宿業、多租戶住宅和面向大眾的場所中。
最佳化是一項週期性的營運任務
優秀的無線網路團隊不會乾等排山倒海的投訴。他們會審查趨勢、停用過時的存取方式、在大規模部署前測試身分變更,並將 WiFi 視為一項服務,其與安全性、使用者體驗以及可衡量的業務成果緊密相連。
這就是現代的標準做法。訊號覆蓋讓使用者連上網路。而身分設計、策略控制和分析,則決定了網路是否能持續創造價值。
為您的行業量身打造的 WiFi 檢查清單
訊號覆蓋是最簡單的部分。更難的問題在於誰能取得存取權、如何授予該存取權,以及裝置連線後,網路是否能為營運產生有用的價值。
這就是為什麼產業設計仍然至關重要,即使硬體候選名單看起來很相似。飯店、商店賣場、診所和多租戶大樓可能都執行相同的存取點和雲端儀表板。但其身分識別模型、入網流程、支援負擔和報告需求卻不盡相同。
旅宿餐飲業
旅宿業 WiFi 有兩項任務。它必須對訪客保持隱形,對員工保持可靠,同時為企業提供一種簡潔的方式來處理回頭客、品牌化存取和場域分析。
- 分割訪客、員工和營運流量:前台系統、付款設備、語音手持設備、IPTV 及訪客存取應遵循獨立的策略。
- 規劃因應密度變化的方案:客房、酒吧、會議套房和活動空間在負載下的失效模式各有不同。
- 簡化重複存取的流程:共用訪客密碼會增加技術支援工作並導致撤銷機制薄弱。對於再次光臨的訪客,Passpoint 或 OpenRoaming 等免密碼方案通常是更合適的選擇。
- 衡量訪客旅程:追蹤上網成功率、流失點和回訪率,而非僅僅追蹤訊號強度。
零售業
零售 WiFi 應支援營收、門市營運和客戶洞察。如果手持設備在庫存盤點期間出現延遲,或者訪客存取創造的摩擦多於價值,那麼光有乾淨的平面圖調查是不夠的。
- 保護商店系統:收銀機、掃描器、攝影機、看板和後勤設備需要比大眾存取更獨立的策略與更嚴格的控制。
- 圍繞實際的壅塞點進行設計:入口、結帳處、試衣間和促銷區域通常會最先暴露出容量問題。
- 將訪客存取用於明確的目的:若允許顧客連線,請決定目標是為了便利性、忠誠度、經同意的行銷還是人流量分析。
- 審查管理人員可採取行動的分析數據:停留模式、繁忙時段和回訪率比虛榮指標更重要。
在零售業,優質的 WiFi 代表員工裝置能保持即時回應、顧客存取方便好用,且網路能產生企業能實際採取行動的數據。
醫療保健業
醫療保健環境會迅速暴露設計弱點。安全漏洞影響的不僅僅是便利性,而且舊版限制相當常見,因此存取原則通常從第一天起就需要例外處理。
- 區隔臨床、行政、訪客及設備流量:不同的使用者群組和設備類別需要不同的信任級別。
- 考量較舊的醫療與專業端點:部分端點無法支援現代上網引導或憑證工作流程,因此須對其進行嚴格隔離並限制其可存取的範圍。
- 測試行動性,而非僅測試連線:巡房、語音手持設備、推車和手持設備皆仰賴穩定的漫遊與快速的重新驗證。
- 將撤銷機制納入設計:若承包商離職、設備更換或憑證失效,應在不對整體營運造成廣泛影響的情況下收回存取權限。
多戶住宅
住戶期望網路用起來能像家用寬頻一樣簡單。而營運商則需要比這更強大的控制能力。共享大樓密碼在兩方面都宣告失敗。
- 避免整個物業共用單一密碼:共用憑證會使住戶流動、技術支援通話以及責任歸屬不清等問題變得更加嚴重。
- 區隔住戶、訪客、員工及大樓系統:電梯、CCTV、門禁控制和大樓管理設備絕不應與租戶設備置於同一個信任區域中。
- 支援消費性裝置的上網流程問題:電視、遊戲機、揚聲器和智慧家居設備通常需要基於設備的註冊或受控的備用方案。
- 讓租約變更流程化:存取權限應隨身分、戶別和合約狀態進行變更,以便在遷入和遷出時,不會觸發整個場域的手動重複作業。
其核心邏輯非常簡單。2026 年的產業 WiFi 設計,重點不再只是向整棟建築廣播訊號,而是為特定環境選擇正確的身分識別方法、隔離模型和報表層。做好這項工作的團隊通常能減少支援阻礙、降低憑證氾濫,並能以更清晰的方式呈現投資報酬率。
關於企業 WiFi 的常見問答
小型企業真的需要分割 WiFi 嗎
是的,如果他們擁有超過一種的使用者類型,或不只一種級別的裝置。當員工、訪客和業務設備在沒有明確策略界線的情況下共享同一個存取層時,風險與排障複雜度就會隨之攀升。
單靠 WPA3 就足夠了嗎
不。WPA3 是安全基準的一部分,但它無法取代網路分段、身分感知存取或適當的撤銷機制。加密有助於保護連線,但它無法決定誰應該加入哪個網路,或者他們在加入後可以存取哪些資源。
我應該在什麼時候使用 Captive Portal
當您需要品牌入網、同意書收集或特定的訪客工作流程時,請使用它們。不要假設它們總是最佳的使用者體驗。對於重複造訪者、居民或合作夥伴生態系統,無密碼方法(例如 Passpoint 或 OpenRoaming)通常在運作上更為適合。
對於無法支援現代驗證的設備,我該怎麼處理
將它們置於受嚴格控制的 IoT 或舊版區段中,並盡可能避免共用認證。相較於為大樓中的每個非使用者設備設定一個通用密碼,個別的 PSK 通常是更好的折衷方案。
我該如何知道 WiFi 專案是否成效良好
不要只看系統運行時間。請以驗證成功率、支援工單模式、漫遊行為、訪客註冊品質,以及數據分析是否能協助營運、行銷或物業團隊做出更好的決策,來評估其成效。
如果您正在評估現代企業 WiFi 存取方案,對於想要超越共用密碼和基本 Captive Portal 的組織而言,Purple 非常值得參考。它支援無密碼訪客存取、OpenRoaming、基於 SSO 的員工存取,以及跨常見企業 WLAN 廠商的分析,這使其非常適合行欲提高安全性並從無線資產中證明價值的團隊。



