

Um chamado no helpdesk relata um SSID desconhecido, Free_Venue_WiFi, visível no andar do escritório. Ninguém na equipe de TI o autorizou, mas o sinal está forte perto de uma sala de reunião e vários notebooks de funcionários reclamaram recentemente de conexões instáveis. A primeira pergunta não é se o nome parece suspeito. É se o dispositivo é apenas uma rede próxima, uma ponte não autorizada para sua LAN ou um evil twin projetado para atrair seus usuários.
A detecção de rogue access point só se torna útil quando leva a uma decisão defensável e a um resultado físico. Um alerta sem classificação gera ruído. A classificação sem validação do lado cabeado deixa incerteza. Mesmo um dispositivo confirmado continua sendo um risco ativo até que alguém isole sua conexão, encontre o hardware, remova-o e registre por que ele apareceu.
Este guia prático trata o problema como um processo de resposta a incidentes para escritórios, hotéis, redes de varejo, hospitais, alojamentos estudantis e edifícios multi-inquilino. Ele combina observações de RF, dados de controladoras, telemetria de switches, comportamento de usuários e investigação no local, pois nenhum sinal isolado distingue de forma confiável um ataque de uma rede vizinha inofensiva.
Por que Pontos de Acesso Maliciosos São uma Ameaça Grave
Um rogue AP pode ser o roteador doméstico de um funcionário, um dispositivo instalado por outro departamento, uma unidade corporativa desconfigurada ou um evil twin copiando um SSID confiável. O motivo altera a investigação, mas não a primeira decisão de controle. Qualquer dispositivo sem fio fora do inventário aprovado invalida as premissas sobre autenticação, segmentação, aplicação de patches e monitoramento.
O caso de maior risco é um AP conectado à LAN corporativa. Um funcionário pode instalar um para melhorar a cobertura em um back office de hotel, enquanto uma equipe de varejo pode conectá-lo para um periférico de ponto de venda. De qualquer forma, o dispositivo pode criar um caminho sem fio que ignora os controles normais de autenticação, gerenciamento de vulnerabilidades e propriedade operacional.
Um invasor pode explorar a mesma lacuna deliberadamente. Um rogue AP pode expor serviços internos, fornecer acesso a endpoints mal protegidos ou capturar credenciais. Um evil twin posicionado perto de um balcão de recepção, local de conferência ou shopping center pode imitar um SSID familiar e esperar que telefones ou laptops se associem.
Regra operacional: Trate "não constante no inventário" como um candidato para investigação, e não como prova de intenção maliciosa.
O ambiente do Reino Unido torna a identificação mais difícil do que um diagrama de rede sugere. Uma análise focada no Reino Unido estimou que até 20% dos locais corporativos já possuíam um ponto de acesso rogue conectado aos seus sistemas, mostrando que essa exposição pode ser relevante (análise de teste de penetração sem fio do Reino Unido). O mesmo estudo examinou cerca de 96.433 pontos de acesso em uma área de Londres, incluindo 24% de redes abertas, 48% de redes protegidas por WPA/WPA2 e 14% de redes criptografadas com WEP (o estudo de WiFi de Londres e Belfast).
Esses números não tornam todo SSID aberto hostil. Eles mostram por que um SSID ou modo de segurança não pode encerrar a questão. Em um hotel, redes de convidados, hotspots de funcionários, equipamentos de gerenciamento Predial e sistemas de inquilinos podem ocupar o mesmo espaço de RF. Em um hospital, um transmissor em um estacionamento ou edifício adjacente pode estar visível sem qualquer rota para os sistemas clínicos.
A lacuna operacional surge após o alerta. As equipes precisam diferenciar um vizinho de um dispositivo conectado à LAN, rastrear um BSSID suspeito por meio de registros do controlador e do switch e localizar o hardware fisicamente no local. Em um hotel ou escritório multi-inquilino, isso pode significar verificar shafts, salas de comunicação, vãos de teto, salas de reunião e áreas controladas por locatários. Um painel pode identificar um sinal, mas não pode remover fisicamente um dispositivo de uma porta ativa.
O risco de negócio tem dois lados. Um AP invasor pode criar um backdoor e pode interromper a cobertura, o roaming, a capacidade e a resolução de problemas. Use um guia de segurança de WiFi corporativo como referência para os controles circundantes e, em seguida, aplique o padrão prático: mantenha um inventário autorizado, monitore o espaço aéreo, verifique a conectividade cabeada, localize o dispositivo, contenha-o, remova-o e registre o resultado.
Entendendo as Técnicas de Detecção Essenciais
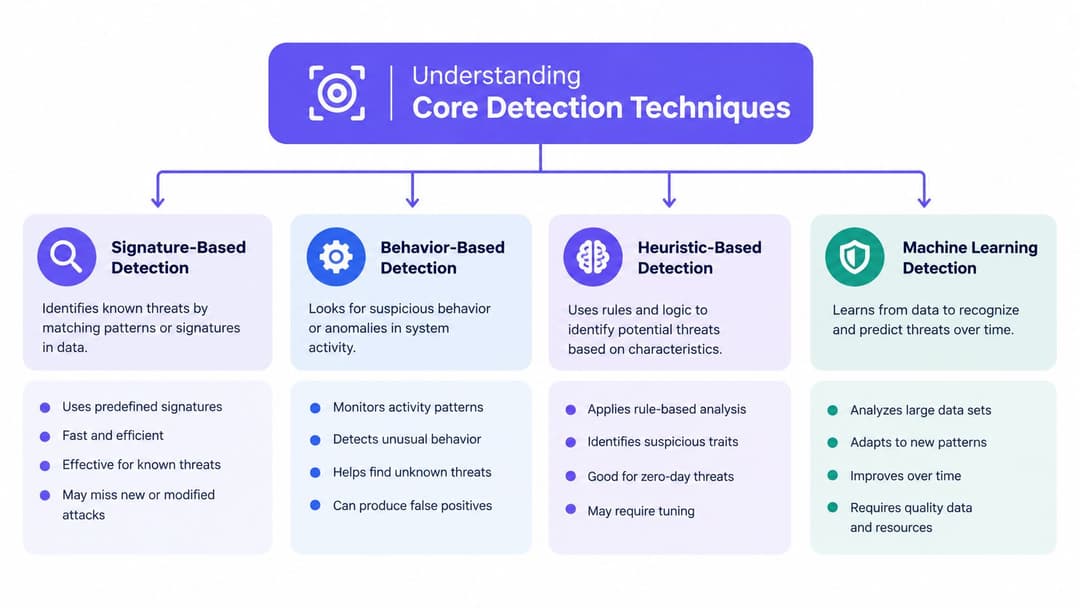
A detecção de pontos de acesso não autorizados funciona melhor como um problema de correlação. Um beacon informa que um dispositivo está transmitindo. Ele não informa se esse dispositivo está conectado à sua rede, se está imitando seu SSID ou se pertence a uma empresa vizinha.
Varredura passiva e sondagem ativa
O escaneamento passivo monitora os quadros beacon e de gerenciamento sem transmitir solicitações. É silencioso, amplo e adequado para monitoramento contínuo por meio de sensores dedicados ou infraestrutura suportada. A coleta passiva pode capturar o BSSID, SSID, canal, modo de segurança, informações do fornecedor, força do sinal e comportamento temporal dos dispositivos visíveis.
Sua limitação é o contexto. Um sensor passivo pode ver um AP de um escritório vizinho, rua, apartamento ou veículo sem saber se o dispositivo tem qualquer capacidade de alcance pelo lado cabeado. Obstruções físicas e o posicionamento do sensor também afetam o que aparece nos resultados.
A sondagem ativa envia consultas e observa as respostas. Ela pode ajudar a identificar redes ocultas ou visíveis de forma intermitente e pode fornecer mais detalhes do que uma abordagem apenas de escuta. A desvantagem é que a sondagem altera o ambiente e pode gerar tráfego de gerenciamento extra, acionar detecções ou distorcer a linha de base do comportamento do cliente que você está tentando estabelecer.
Não use nenhum dos métodos como um veredito definitivo. Use o monitoramento passivo para uma descoberta ampla e verificações ativas para investigações controladas.
O que WIDS e WIPS de fato correlacionam
Um WIDS observa e alerta. Um WIPS pode adicionar aplicação ou contenção, dependendo do produto, configuração e modelo de aprovação. Ambos devem comparar as identidades sem fio observadas com o inventário de APs autorizados, mas uma implantação confiável vai além:
- Correspondência de BSSID e MAC: Compare a identidade do rádio com as exportações da controladora, registros de ativos e informações de OUI do fabricante.
- Fingerprinting de RF: Examine a potência, o canal, o tempo, as características do frame e as estimativas de localização para separar um AP de um cliente comum ou de uma transmissão clonada.
- Relação de SSID: Um SSID correspondente merece atenção, mas um SSID desconhecido também pode ser perigoso quando conectado à LAN corporativa.
- Comportamento do cliente: Sondagens excessivas, roaming inesperado, padrões de associação e anomalias nos frames de gerenciamento podem aumentar a certeza.
- Acessibilidade com fio: DHCP, tabelas de switch, eventos de NAC e dados da controladora podem estabelecer se o dispositivo está conectado a um segmento interno.
Um estudo universitário do Reino Unido testou uma rede neural supervisionada usando delta-time, número de sequência, força do sinal e subtipo de quadro. Ele detectou ataques conhecidos entre 99% e 100% e ataques desconhecidos em 89%, mas o desempenho caiu para 75% quando o invasor e a vítima estavam no mesmo local (estudo de detecção de ataques sem fio). O resultado é operacionalmente importante. Um modelo pode ser altamente eficaz sob condições de rádio separadas e ainda assim apresentar dificuldades em escritórios cheios, hotéis ou moradias estudantis, onde as transmissões legítimas e hostis se sobrepõem.
A sondagem de clientes também precisa de moderação. A atividade excessiva de sondagem pode inflar as detecções, por isso um sistema de alta fidelidade deve comparar um dispositivo suspeito com o comportamento de série temporal e as condições de RF próximas, em vez de escalar apenas com base na contagem de sondagens. Profissionais que desejam informações adicionais sobre monitoramento sem fio podem consultar a tag Wisenet Security WiFi, mantendo seu próprio inventário e evidências do lado cabeado como autoridade.
Implantando e Ajustando Seu Sistema de Detecção
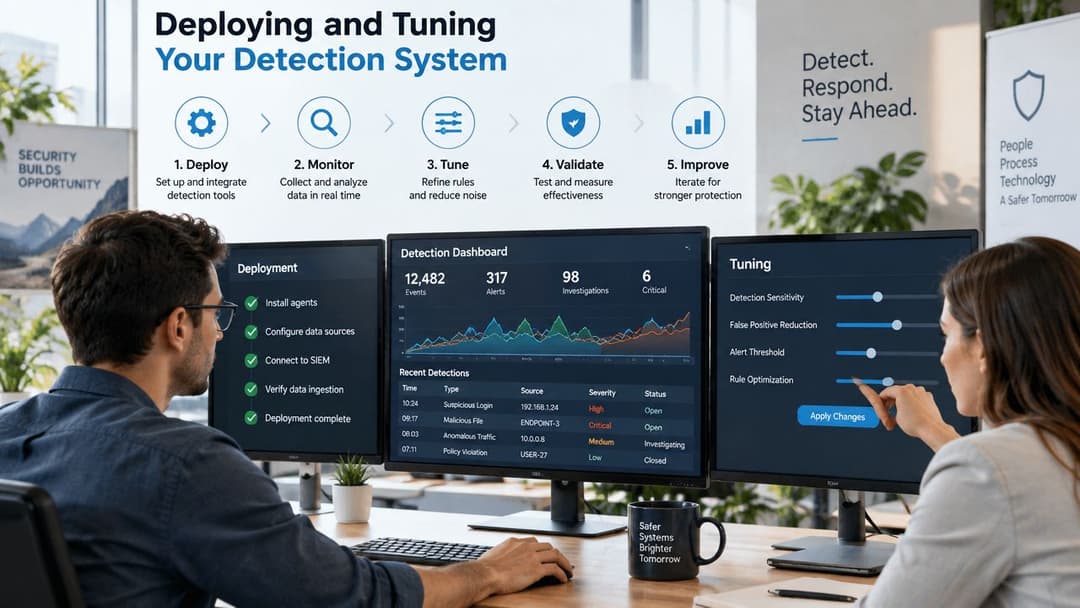
Um sistema de detecção falha operacionalmente se produzir alertas que ninguém consegue investigar. Construa a cadeia de evidências antes de ajustar a sensibilidade: inventário autorizado, observações de RF, registros do controlador e uma rota clara para a porta do switch e o dispositivo físico.
Exporte todos os AP autorizados da controladora sem fio. Registre sua localização aprovada, relacionamento com switch, proprietário de gerenciamento, SSIDs, bandas de rádio e canais esperados. Inclua equipamentos temporários usados para eventos, manutenção, demonstrações e projetos de construção. Caso contrário, esses dispositivos retornarão como exceções não explicadas.
Percorra o local com o inventário em mãos. Um diagrama de rede pode situar um AP em uma sala de conferência, enquanto uma análise de espectro ou levantamento de WiFi mostra se o sinal está realmente presente ali. Registre as redes próximas como observações externas sempre que possível, especialmente em hotéis, centros comerciais, hospitais e escritórios multi-inquilinos. Nesses locais, um sensor pode identificar um transmissor suspeito, mas a equipe ainda precisa de um método prático para localizar o hardware físico.
Construa uma linha de base antes de aumentar a sensibilidade
Um estudo no Reino Unido encontrou uma densidade de AP de cerca de 3.013 APs por km² em Londres em comparação com 454 APs por km² em Belfast (descobertas de testes de invasão de WiFi no Reino Unido). Ambientes densos geram detecções legítimas, de modo que alertar sobre cada BSSID desconhecido sobrecarregará os analistas e os incentivará a descartar os avisos.
Ajuste as regras em torno de evidências combinadas:
| Sinal | Pergunta útil | Interpretação típica |
|---|---|---|
| BSSID e OUI | O hardware é conhecido e plausível? | Identidade desconhecida exige revisão |
| Força do sinal | A fonte está dentro ou fora das instalações? | Sinal forte e localizado aumenta a prioridade |
| Semelhança de SSID | Ele imita um nome corporativo ou de visitante? | Possível evil twin, não é uma prova definitiva |
| Telemetria cabeada | Ele aparece em um switch ou registro DHCP? | A acessibilidade interna aumenta o risco |
| Comportamento do cliente | Os usuários estão se associando ou sondando de forma incomum? | Auxilia na classificação quando correlacionado |
Meraki, Aruba, Mist e UniFi expõem diferentes rótulos e fluxos de trabalho, mas a lógica de controle permanece consistente. Marque APs aprovados e dispositivos vizinhos conhecidos, encaminhe novos candidatos para uma fila de revisão e envie alertas de alta prioridade apenas quando a evidência de RF se combinar com um SSID suspeito, associação de cliente ou observação do lado cabeado.
Dados de identidade não substituem as evidências de rede. Um dispositivo de visitante pode ser legítimo mesmo gerando varreduras incomuns. Um dispositivo desconhecido usando um SSID familiar pode merecer mais atenção do que um ponto de acesso obviamente estranho. O WiFi baseado em identidade pode ajudar a separar os dispositivos de funcionários e visitantes de clientes desconhecidos. O guia de WPA-Enterprise também explica por que a autenticação gerenciada é preferível a credenciais sem fio compartilhadas.
Ajuste para investigação, não para a limpeza do painel
Crie políticas separadas para candidatos externos, internos e de personificação. Registre os dispositivos externos para revisão periódica. Para dispositivos internos, crie um ticket contendo a porta do switch, VLAN, evidência de DHCP, sensor mais próximo e um proprietário responsável pelo acompanhamento físico. Um aparente evil twin deve acionar uma verificação rápida dos clientes afetados e eventos de autenticação.
Revise os falsos positivos com as pessoas que os investigam. Se um AP de inquilino legítimo for descartado repetidamente, adicione suas características de RF e detalhes de propriedade à linha de base. Se hotspots móveis surgirem durante eventos, documente a área esperada e os critérios de escalonamento em vez de suprimir a categoria inteira.
O objetivo não é um painel silencioso. É um caminho curto e repetível de um alerta confiável até a evidência, rastreamento de porta, localização do dispositivo e remediação segura.
Como Validar um Suspeito de AP Malicioso
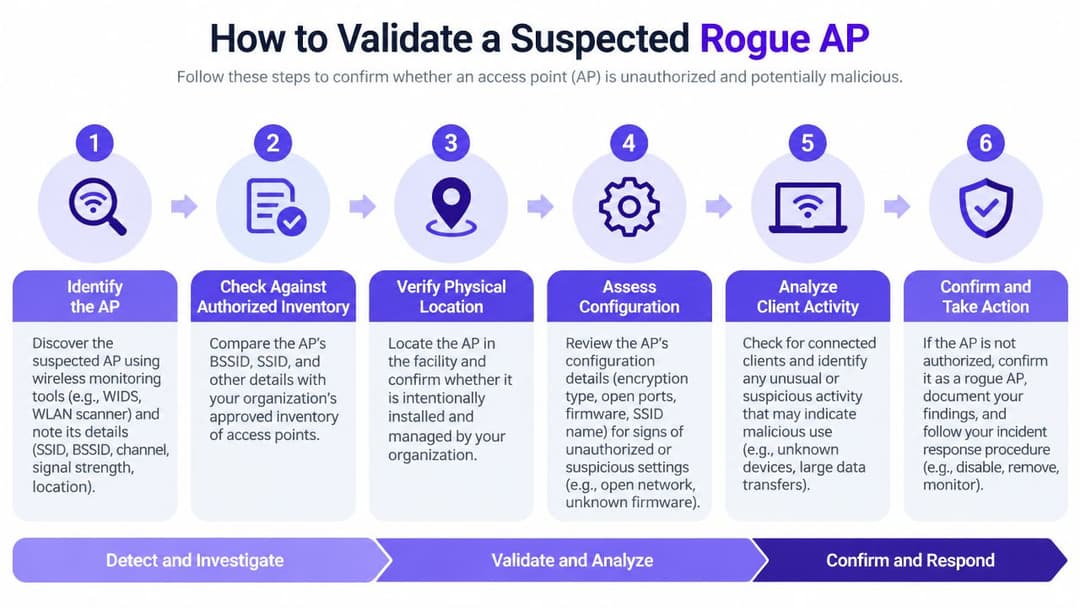
Um alerta torna-se acionável quando você consegue conectar três fatos: o que é o dispositivo, de onde se origina o seu sinal e se ele alcança a sua rede cabeada. Um café próximo, um ponto de acesso de hóspedes de hotel e um roteador de escritório não autorizado podem parecer semelhantes em um console de sensor. A validação deve separar esses casos antes que alguém desligue um serviço legítimo.
Estabeleça identidade e evidências de RF
Registre o BSSID, SSID, OUI do fabricante, canal, banda, configuração de segurança, intensidade do sinal, horários da primeira e última visualização e os sensores de detecção. Compare o hardware com o inventário autorizado. Confirme se o SSID pertence a uma rede corporativa, de convidados, de inquilinos ou de serviço temporário.
Um SSID aberto não prova que um AP é invasor. Redes públicas e de inquilinos podem ser intencionalmente abertas, enquanto um dispositivo não autorizado pode copiar um SSID confiável. Compare a identidade MAC, o comportamento do sinal, o uso de canal e as estimativas de localização antes de atribuir a gravidade. Um recurso de consulta de endereço MAC pode fornecer contexto do fabricante durante a triagem, mas não pode estabelecer a propriedade ou a segurança. Verifique o resultado em relação aos registros da controladora, cadastros de ativos e à documentação de rede do local.
A validação física é importante desde o início, especialmente em hotéis e escritórios multi-inquilinos. Caminhe pela área de cobertura suspeita com uma ferramenta de análise de espectro ou WiFi, compare as leituras de várias posições e registre se o sinal se fortalece perto de uma sala, prumada, área de recepção ou espaço compartilhado de inquilinos. Um sinal forte de um local inesperado pode revelar um dispositivo que os registros digitais não conseguem identificar.
Prove ou desminta a conectividade com fio
A questão principal é se o AP tem um caminho para uma rede interna. Busque em tabelas de encaminhamento de switch, registros de DHCP, eventos de NAC, logs de autenticação de porta e dados de controladoras pelo BSSID ou identidades de clientes associados. Se o BSSID não estiver exposto diretamente, correlacione detalhes do fornecedor, carimbos de data/hora, clientes observados, atividade de VLAN e alterações de porta de switch.
Use esta sequência:
- Verifique o inventário: Confirme se o BSSID não é um AP aprovado, temporário ou substituído recentemente.
- Compare as evidências de RF: Revise a localização do sensor, o limite mínimo de sinal, o canal, o comportamento de transmissão e a movimentação ao longo do tempo.
- Inspecione os registros com fio: Identifique um switch, porta, VLAN, concessão ou endpoint autenticado vinculado ao dispositivo.
- Revise as associações: Verifique se os clientes corporativos se conectaram, tentaram autenticação ou acessaram serviços internos.
- Classifique a descoberta: Registre como vizinho externo, AP interno não autorizado, suspeita de evil twin ou candidato não resolvido.
- Preserve as evidências: Exporte alertas e logs relevantes antes que a contenção altere o estado do dispositivo.
Padrão de evidência: Encerre um alerta apenas quando a propriedade e o alcance da rede estiverem documentados.
Um dispositivo sem uma relação com fio ainda pode ser um evil twin ou um incômodo local. Um AP conectado a um switch corporativo é um incidente interno e exige escalonamento rápido. O registro de validação também deve identificar quem localizará o dispositivo físico, pois um BSSID confirmado sem uma sala, armário ou proprietário de porta deixa o incidente não resolvido.
Remediação de Contenção e Remoção Física
Assim que um AP for confirmado como interno e não autorizado, contenha seu caminho de rede antes de iniciar uma longa busca no prédio. Use NAC, controles de switch ou uma ação WIPS aprovada para colocar a porta em quarentena. Preserve o número da porta, o nome do switch, a VLAN, o MAC do dispositivo e os carimbos de data/hora antes de desligar qualquer coisa, pois esses detalhes auxiliam tanto na investigação quanto na análise posterior de causa raiz.
A contenção deve ser proporcional. Um roteador doméstico confirmado fazendo bridge em uma VLAN de funcionários pode justificar o desligamento imediato da porta. Um suspeito de evil twin sem conexão com fio pode exigir avisos de segurança aos clientes, escalonamento de segurança e uma varredura controlada, em vez de uma ação indiscriminada contra redes vizinhas.
Mova da porta para a sala
O rastreamento de portas estreita a busca, mas nem sempre identifica o objeto físico. Em um hotel, a porta do switch pode levar a uma prumada, a um armário de back-office ou a um quarto cuja tomada de rede local é compartilhada com um inquilino. Em um hospital ou escritório de vários andares, a documentação pode estar incompleta, o patch panel pode ter mudado e o dispositivo pode estar atrás de um pequeno switch não gerenciado.
Use um processo de campo repetível:
- Confirme o endpoint: Verifique os LEDs do switch, as informações de LLDP onde disponíveis, alterações recentes de link e o registro do patch-panel.
- Meça o sinal de RF: Caminhe pela área suspeita com uma ferramenta de análise de espectro ou WiFi e compare a intensidade do sinal de várias posições.
- Procure em locais não óbvios: Inspecione armários, vãos de teto, salas de reunião, balcões de recepção, instalações de varejo, áreas de estacionamento e espaços de inquilinos.
- Coordene o acesso: Em instalações ocupadas, envolva a equipe de instalações, recepção, segurança e o contato do inquilino. Não entre em áreas restritas sem autorização.
- Fotografe e etiquete: Registre o hardware, a fonte de alimentação, o caminho do cabo, as informações de série e os equipamentos ao redor.
- Remova com segurança: Desconecte a rede e a energia, preserve o dispositivo se uma investigação for necessária e evite uma reconexão automática.
As diretrizes de testes de invasão sem fio do Reino Unido enfatizam que as equipes devem varrer as instalações e áreas de estacionamento, mapear um dispositivo não autorizado para a porta e segmento de rede mais próximos, e testar o processo colocando deliberadamente um AP invasor autorizado (Diretrizes de testes de invasão sem fio do Reino Unido). Esse teste é importante porque um alerta que ninguém consegue localizar é um controle incompleto.
Não dependa apenas da localização por RF. Reflexões de sinal, concreto, estruturas metálicas, andares vizinhos e alterações no tráfego de clientes podem produzir picos enganosos. Combine o movimento direcional com evidências do switch e uma inspeção local, depois documente a localização física final e a decisão de remoção.
Seu Checklist de Resposta a Incidentes de AP Malicioso
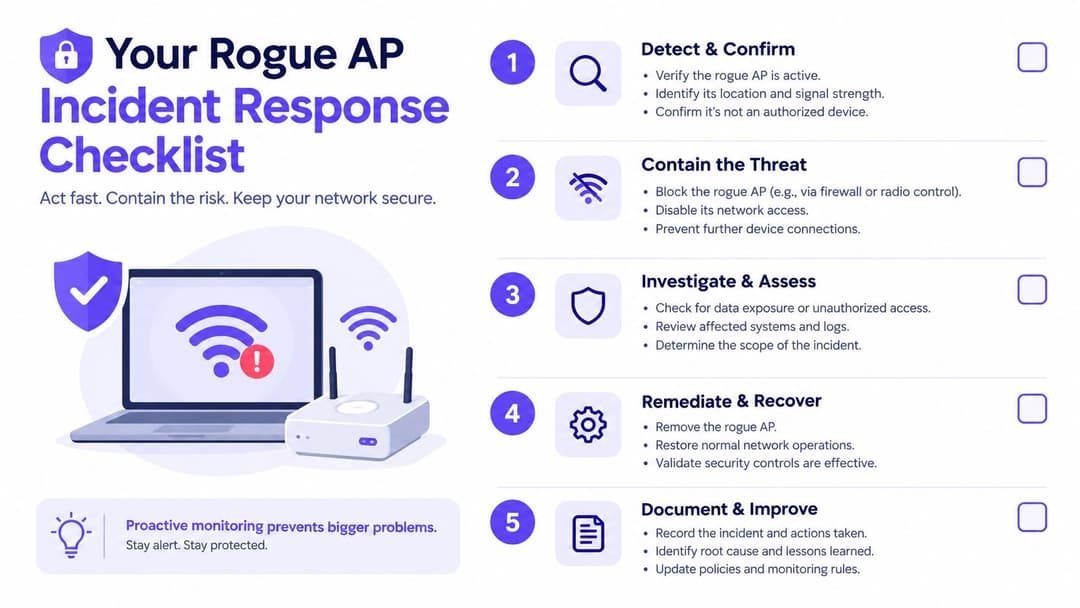
Uma resposta confiável deve funcionar às três da manhã, durante uma conferência e em um site onde a TI não controla todos os armários. Mantenha o checklist no runbook do SOC e adapte os campos de propriedade ao seu modelo operacional. Cada alerta deve ter um investigador responsável, um proprietário técnico de contenção e um contato no local.
Alerta inicial
Registre o BSSID, SSID, fabricante, banda, canal, intensidade do sinal, sensor de detecção e marcações de tempo. Capture se o SSID se assemelha a uma rede corporativa ou de convidados e se algum cliente gerenciado se associou a ele.
- Atribuir responsabilidade: Defina um analista específico para o chamado e registre o contato de escalonamento.
- Proteger evidências: Exporte o evento de WIDS ou WIPS e preserve os registros relevantes do controlador, DHCP, NAC e switch.
- Definir prioridade: Aumente a urgência em caso de acessibilidade interna, personificação de SSID corporativo, associações inesperadas de clientes ou sinal forte dentro de uma área sensível.
Validação
Verifique o inventário autorizado antes de tratar o alerta como um incidente. Compare a identidade de rádio e o comportamento de RF com APs aprovados, equipamentos temporários, redes vizinhas e sistemas de inquilinos conhecidos.
- Confirme o BSSID. Verifique os detalhes de MAC e OUI em relação aos registros de ativos.
- Localize o sinal. Compare as leituras dos sensores e identifique o andar ou zona provável.
- Verifique a rede cabeada. Busque dados de switch, DHCP, NAC e VLAN em busca de evidências de conectividade interna.
- Revise os clientes. Identifique dispositivos gerenciados que se associaram, sondaram ou tentaram autenticação.
- Classifique o caso. Marque o candidato como externo, interno não autorizado, suspeita de falsificação de identidade ou não resolvido.
Uma descoberta não é resolvida apenas porque um analista acredita que provavelmente seja um vizinho. Registre as evidências e o motivo do encerramento.
Contenção
Para um rogue AP interno, coloque em quarentena ou desative a porta do switch associada usando o processo aprovado de NAC e controle de alterações. Se o dispositivo for um evil twin aparente sem conectividade cabeada, proteja os usuários por meio de comunicações de segurança e investigue a atividade de autenticação e sessão afetada.
Princípio de resposta: Contenha o caminho que você pode controlar primeiro, depois investigue o dispositivo que você consegue ver.
Notifique a equipe do local quando o acesso físico ou a interrupção do serviço puderem estar envolvidos. No setor de hotelaria e varejo, coordene com o gerente de plantão para que a equipe não reconecte o dispositivo ao tentar restaurar a conectividade dos convidados ou de pagamentos.
Erradicação e remoção física
Rastreie a porta do switch por meio dos registros de cabeamento e use medições de RF para estreitar a busca. Inspecione a área provável, incluindo instalações compartilhadas e espaços fora do escopo principal de TI, depois desconecte, remova, coloque em quarentena ou entregue o hardware de acordo com sua política de tratamento de evidências.
Registre quem encontrou o dispositivo, onde foi instalado, como foi alimentado, qual cabo e porta utilizou e se algum cliente se conectou. Faça uma nova varredura na área após a remoção e verifique se o BSSID não aparece mais ou se o dispositivo autorizado foi restaurado.
Revisão e melhoria
Descubra por que o dispositivo pôde ser conectado. Revise portas não utilizadas, aplicação de NAC, integração de convidados e inquilinos, acesso a instalações, política de rede sem fio e conscientização da equipe. Se um funcionário o instalou para resolver um problema de cobertura ou conectividade, resolva essa necessidade subjacente em vez de confiar apenas em controles disciplinares.
O National Cyber Security Centre do Reino Unido aconselha explicitamente as organizações a “Monitorar redes sem fio corporativas” e verificar as configurações de AP corporativos como parte do fortalecimento da segurança sem fio (Contexto de orientação de segurança sem fio do Reino Unido). Transforme essa orientação em uma medida operacional rastreando o tempo de alerta para validação, o tempo de validação para contenção e o tempo de contenção para remoção física sem inventar metas que você não possa suportar.
Teste novamente o processo. Coloque um dispositivo de teste aprovado sob condições controladas, confirme se o monitoramento o detecta, verifique se o alerta chega à equipe correta, rastreie-o até a porta correta e comprove que a equipe do local pode encontrá-lo. Atualize o inventário, o runbook, os diagramas e os contatos de escalonamento após cada exercício.
A Purple pode apoiar um modelo de acesso sem fio controlado combinando a autenticação de visitantes e funcionários com visibilidade de rede, e seus recursos de WIPS podem ajudar a identificar APs não autorizados para investigação e contenção. Revise o fluxo de trabalho com sua equipe de rede e visite a Purple para avaliar se seus recursos de WiFi baseado em identidade e redes de locais se alinham ao seu processo de resposta a APs não autorizados.


