
Enterprise SD WAN Management & Edge WiFi Advisor
Model dynamic path steering policies, multi-site circuit aggregation, SLA jitter budgets, and zero trust WiFi integration across your distributed enterprise branch estate.
Underlay vs Overlay Capacity
Your estate aggregates multiple physical underlays into an encrypted SD-WAN overlay fabric.
Branch Resilience & Failover SLA
Failover behavior during link degradation, brownouts, and physical fiber interruptions.
Application-Aware Traffic Distribution
SD-WAN inspects traffic at Layer 7 and steers each application flow down the path matching its performance requirements.
Zero Trust Edge Security & Role-Based Segregation
Bridging cloud SD-WAN orchestration with wireless local access points ensures devices are contained at Layer 2 before traversing edge routers.
Guest wireless frames are tagged into an egress-only VLAN. Access control lists block scanning toward RFC 1918 private subnets (10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16).
Staff endpoints authenticate via certificates or cloud identity. The RADIUS server returns dynamic VLAN attributes steering finance, POS, and corporate users into distinct trust zones.
Strict edge separation reduces the annual PCI-DSS audit boundary by removing untrusted public visitor traffic from payment card data environments.
Cisco / Fortinet / Aruba SD-WAN CLI Blueprint
RFC 1918 compliant configuration template for edge routers and wireless controllers.
# Enterprise SD-WAN Management & Edge WiFi Orchestration Blueprint
# Generated for 120 branch sites with automated path steering

# Section 1: WAN Edge Link Provisioning & SLA Probes
wan-controller orchestrator
  tenant-id "PURPLE-ENTERPRISE-FABRIC"
  api-token "<SDWAN_ORCHESTRATOR_TOKEN>"
  heartbeat-interval 10
  sla-monitoring enable
exit

sla-profile "BUSINESS_CRITICAL_VOICE"
  target-latency 45 ms
  target-jitter 18 ms
  packet-loss-tolerance 0.5%
  probe-interval 1000 ms
  probe-destination 10.10.1.1
exit

sla-profile "SAAS_COLLABORATION"
  target-latency 90 ms
  target-jitter 20 ms
  packet-loss-tolerance 1.0%
  probe-destination 10.10.1.2
exit

# Section 2: Application-Aware Dynamic Traffic Steering
traffic-policy "SDWAN_EDGE_STEERING"
  rule 10
    name "VoIP_SIP_Priority"
    match protocol udp port 5060 5061
    prefer-transport dia-fiber
    fallback-transport broadband
    sla-profile "BUSINESS_CRITICAL_VOICE"
  exit
  rule 20
    name "Enterprise_SaaS_Breakout"
    match application-group "m365_salesforce"
    prefer-transport direct-internet
    fallback-transport mpls-overlay
    sla-profile "SAAS_COLLABORATION"
  exit
  rule 30
    name "Guest_WiFi_Throttled_Egress"
    match source-subnet 192.168.10.0/24
    prefer-transport broadband
    rate-limit-per-user 5000 kbps
    allow-cellular-failover false
  exit
exit

# Section 3: Zero Trust WiFi Integration & Dynamic VLAN Segregation
wifi-security-profile "ENTERPRISE_ZERO_TRUST"
  guest-network vlan 10
    subnet 192.168.10.0/24
    client-isolation enable
    captive-portal-url "https://login.purple.ai/portal"
    dns-enforcement 10.10.20.5
    firewall-rules
      deny ip any 10.0.0.0/8
      deny ip any 172.16.0.0/12
      deny ip any 192.168.0.0/16
      permit ip any any
    exit
  exit
  corporate-network vlan 20
    subnet 172.16.20.0/24
    auth-method 802.1x
    radius-server 10.10.30.15 port 1812 secret "<RADIUS_SHARED_SECRET>"
    dynamic-vlan enable
  exit
exit
Network Engineering Recommendations
- Integrate 802.1X RADIUS authentication with cloud identity to dynamically assign staff devices into dedicated VLANs.
Você provavelmente está lidando com alguma versão disso agora. Uma nova filial, hotel, clínica ou site de varejo precisa entrar em operação rapidamente. Uma operadora está atrasada. Outro link está ativo, mas instável. Seus aplicativos em nuvem não se comportam da mesma maneira de um site para outro. A qualidade de voz cai nos horários de pico. Um usuário diz que "o WiFi está bom" enquanto o Microsoft 365 parece lento, o que não ajuda em quase nada.
Essa é a realidade diária que torna o gerenciamento de SD-WAN mais importante do que o próprio SD-WAN.
A parte difícil não é adicionar circuitos de internet mais baratos. É controlar uma rede distribuída sem transformar sua equipe em caçadores de pacotes em tempo integral. Você precisa de um único lugar para definir a intenção, um único lugar para ver o que está falhando e um único lugar para impor os mesmos padrões em todos os sites. Em locais multi-tenant, você também precisa que a rede saiba quem é o usuário, e não apenas qual canal o tráfego utilizou.
Além do MPLS: A Ascensão do Gerenciamento Inteligente de SD WAN
As WANs herdadas costumam falhar das mesmas três maneiras.
Primeiro, eles são caros. Segundo, são rígidos. Terceiro, ocultam problemas operacionais por trás de limites de operadoras, transferências e janelas de alteração manuais.
Se você já gerenciou ambientes com forte presença de MPLS, conhece o padrão. Uma filial é aberta e alguém pergunta em quanto tempo você pode conectá-la. A resposta honesta depende dos prazos de entrega do circuito, preparação dos equipamentos, consistência de CLI e se o design original ainda faz sentido para o tráfego SaaS. Enquanto isso, a maioria das aplicações que importam para os usuários não está mais localizada perfeitamente em um único data centre.
Por que o modelo antigo se tornou problemático
O design de WAN tradicional pressupunha a centralização. O tráfego voltava para os locais principais porque era lá que os aplicativos e a segurança residiam.
Não é assim que a maioria das organizações trabalha hoje. As equipes usam serviços em nuvem, voz e vídeo, ferramentas baseadas em navegador e plataformas de identidade que não se beneficiam de um tráfego de retorno desnecessário. A rede precisa tomar decisões mais inteligentes na borda.
De acordo com as projeções do Gartner citadas em análises do setor, até o final de 2019, 30% das empresas globalmente, incluindo uma adoção significativa no Reino Unido, haviam implantado SD-WAN em filiais, em comparação com menos de 1% anteriormente. A mesma análise observa que as empresas do Reino Unido relataram custos médios de MPLS superiores a £500 por Mbps mensais, o que impulsionou as organizações em direção a links de internet que o SD-WAN poderia gerenciar de forma mais eficaz (Cato Networks on the history of SD-WAN).
Essa mudança é importante porque mostra que o SD-WAN não foi adotado como um projeto de moda. Ele resolveu uma incompatibilidade operacional.
O que o gerenciamento de SD WAN muda
O valor do gerenciamento de SD-WAN não é "substituímos MPLS por banda larga". Essa é uma visão muito limitada.
As principais mudanças incluem:
- Você define a intenção do negócio centralmente. Tráfego de voz, pagamentos, acesso de convidados, aplicativos em nuvem e sistemas de back-office não precisam do mesmo tratamento.
- Você distribui políticas para todos os lugares ao mesmo tempo. A filial não se torna uma exceção isolada.
- Você visualiza a qualidade do serviço, não apenas o status do link. Uma interface pode estar ativa enquanto a experiência do usuário está ruim.
- Você reduz a dependência local. Novos locais nem sempre exigem configuração presencial de especialistas.
Regra prática: Se a sua WAN ainda depende de exceções site a site e janelas de alteração longas, você não tem um problema de largura de banda. Você tem um problema de controle.
Um bom ponto de partida é entender os ganhos operacionais que as organizações buscam ao modernizar a conectividade de filiais, como controle central de políticas e melhor desempenho na nuvem, que são abordados nesta visão geral dos benefícios do SD-WAN.
A ideia principal é simples. O SD-WAN transforma a WAN de um conjunto de circuitos gerenciados individualmente em um tecido de serviço gerenciado centralmente. Depois de entender isso, o resto do modelo fica mais fácil de compreender.
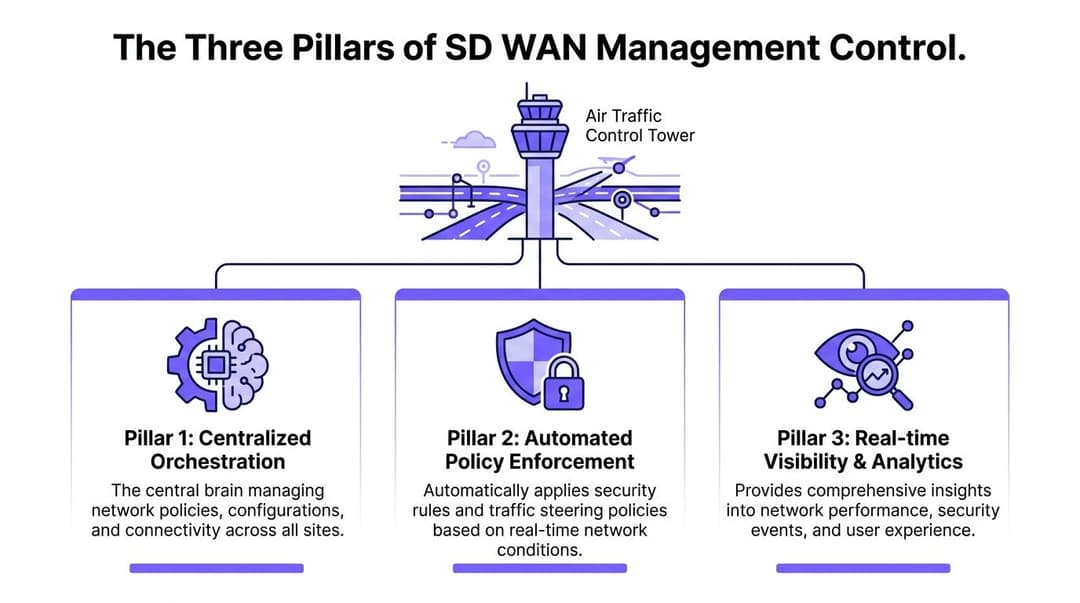
Os Três Pilares do Controle de Gerenciamento de SD WAN
Pense no gerenciamento de SD-WAN como um sistema de controle de tráfego aéreo.
As aeronaves ainda voam pelas rotas. Em termos de rede, esses são os seus dispositivos de filial e links de transporte. Mas o movimento seguro e eficiente depende de planejamento central, controle ativo e um livro de regras claro. Sem essas três partes, você tem atrasos, conflitos e intervenção manual constante.
Orquestração centralizada
O orquestrador é o planejador de voo.
É o sistema onde sua equipe define modelos, perfis de local, segmentação, intenção de negócios e lógica de implantação. Se você opera Meraki, Aruba, VMware ou plataformas semelhantes, esta é a parte que lhe garante repetibilidade. Você decide como deve ser uma filial de varejo, um hotel ou um escritório regional e, em seguida, aplica esse modelo em vários locais.
É por isso que o provisionamento zero-touch funciona. A borda da filial chega, conecta-se automaticamente, baixa a configuração correta e se integra à infraestrutura geral sem a necessidade de um engenheiro digitar comandos para cada localidade.
Para gerentes de TI, isso importa porque a consistência é um recurso de segurança e suporte, não apenas uma conveniência. Quanto menos diferenças manuais houver entre os sites, menos tempo sua equipe passará tentando lembrar por que um local se comporta de maneira diferente.
Aplicação automatizada de políticas
O controlador é a torre.
Ele não apenas mantém um plano estático. Ele reage a condições em mudança e diz às bordas o que fazer. O SD-WAN torna-se operacionalmente útil aqui, em vez de apenas centralizado.
Em controladores avançados, a Otimização Dinâmica de Caminhos Múltiplos (DMPO) realiza a seleção de caminho em subsegundos monitorando a latência, o jitter e a perda de pacotes. Sob um SLA de intenção de alta qualidade, isso pode proporcionar uma redução de 40% na latência, e as atualizações de políticas podem chegar aos dispositivos de borda em segundos em vez de semanas (Forcepoint on SD-WAN traffic management and application control).
Essa frase resume muita coisa, então vamos detalhá-la.
Se o MPLS estiver congestionado, mas a banda larga estiver limpa, o controlador pode desviar o fluxo de um aplicativo. Se uma sessão de voz começar a apresentar jitter, o controlador pode direcioná-la de forma diferente. Se uma política mudar, a filial não precisa esperar por um técnico local.
Esta é a diferença entre "a rede está configurada" e "a rede está ativamente gerenciada".
Uma WAN estática segue instruções. Um SD-WAN gerenciado continua verificando se essas instruções ainda estão produzindo o resultado que você desejava.
Políticas como livro de regras
As políticas são o ponto onde muitos leitores ficam travados porque o termo parece abstrato.
Uma política é apenas uma regra que conecta intenção a ação.
Por exemplo:
- Intenção de aplicação: Colocar VoIP e sistemas de pagamento no caminho mais limpo.
- Intenção de segurança: Manter o tráfego de convidados separado dos sistemas operacionais.
- Intenção de negócios: Permitir que um site temporário entre online rapidamente, mas mantendo seu acesso estritamente limitado.
- Intenção operacional: Se um link degradar, realizar o failover sem esperar que um humano perceba.
Algumas políticas são amplas. Outras são muito específicas. Um bom design geralmente combina ambas.
Como os pilares funcionam juntos
Aqui está a divisão prática:
| Componente | Função | O que sua equipe visualiza |
|---|---|---|
| Orquestrador | Define modelos e lógica de implantação | Um único local para criar padrões de sites |
| Controlador | Toma decisões de direcionamento em tempo real | Adaptação rápida às mudanças na qualidade do link |
| Políticas | Traduzem a intenção do negócio em regras aplicáveis | Comportamento previsível em todos os sites |
A confusão geralmente surge ao tratar isso como uma única coisa. Não são.
O orquestrador oferece consistência. O controlador oferece capacidade de resposta. As políticas oferecem governança.
Se um deles for fraco, o gerenciamento de sd wan parecerá decepcionante. Você ainda pode economizar dinheiro com transporte, mas não obterá o controle operacional que faz o modelo valer a pena ser adotado.
De Alarmes Reativos a Insights Preditivos
Grande parte do monitoramento de WAN ainda funciona como um alarme contra roubo. Ele avisa que algo deu errado depois que os usuários já estão irritados.
O gerenciamento moderno de SD-WAN deve funcionar mais como uma telemetria contínua de um sistema bem instrumentado. Você não pergunta se um circuito está ativo. Você pergunta se os aplicativos reais estão oferecendo a experiência necessária.
O que o painel deve informar a você
Um console útil deve exibir pelo menos quatro classes de informações:
- Saúde do link: latência, jitter, perda de pacotes, utilização
- Comportamento da aplicação: qual app está ativa, qual caminho ela percorreu e se a política a tratou corretamente
- Contexto do site: se o problema está isolado em uma única filial ou em toda a propriedade
- Impacto no usuário: se os fluxos de voz, vídeo, SaaS ou transacionais estão degradados
Muitas equipes percebem nesse ponto que estavam operando no escuro. "O link está ativo" não ajuda quando a qualidade da voz fica ruim apenas nos períodos de pico, ou quando um provedor de internet apresenta problemas com um aplicativo específico, mas funciona bem com outros.
Principais KPIs de Gerenciamento de SD-WAN
| Categoria de KPI | Métrica | Boa Meta | Por Que Importa |
|---|---|---|---|
| Qualidade do caminho | Latência | Quanto menor, melhor, e alinhada às necessidades da aplicação | Latência alta torna voz, vídeo e SaaS lentos |
| Qualidade do caminho | Jitter | Quanto menor, melhor para tráfego em tempo real | O jitter causa instabilidade no desempenho de voz e vídeo |
| Qualidade do caminho | Perda de pacotes | O mais próximo possível de zero | A perda compromete a qualidade das chamadas e a capacidade de resposta das aplicações |
| Capacidade | Utilização do link | Acompanhe a utilização alta e sustentada | O congestionamento geralmente aparece antes que os usuários abram chamados |
| Experiência de aplicação | Rendimento por aplicação | Adequado ao perfil do aplicativo e do site | Mostra se o tráfego de negócios está recebendo a largura de banda necessária |
| Operações | Precisão de correspondência de políticas | Alta consistência entre os sites | Confirma se o tráfego está sendo classificado e direcionado corretamente |
| Disponibilidade | Comportamento de failover | Recuperação rápida | Informa se as interrupções se tornam visíveis para os usuários |
Os limites exatos variam de acordo com o ambiente. Um local com grande fluxo de WiFi para convidados, uma clínica e um call center não definirão as mesmas tolerâncias.
Onde a IA e o ML mostram seu valor
As análises de SD-WAN aprimoradas por IA/ML podem prever falhas com 95% de precisão ao combinar telemetria em tempo real com históricos de referência. Em ambientes de varejo do Reino Unido, isso ajuda a mitigar de 20% a 30% da perda de pacotes VoIP durante congestionamentos em horários de pico em links únicos, reduz o tempo de inatividade em 60% e tem sido associado a uma melhoria geral de desempenho de 58.20% (Broadcom AppNeta best practices for operating and monitoring an SD-WAN network).
Isso é útil porque o sistema não mostra apenas uma luz vermelha. Ele aprende como é uma "tarde de sexta-feira normal neste tipo de filial" e, em seguida, destaca os desvios antes que os usuários sobrecarreguem o suporte técnico.
Uma equipe de operações forte usa isso de três maneiras:
- Definição de linha de base: aprenda como é um estado saudável por site e por aplicativo.
- Previsão: identifique riscos crescentes antes de uma interrupção total.
- Ajuste: ajuste preferências de caminho, limites e planos de capacidade com base em evidências.
Dica operacional: Se todos os alertas parecem igualmente urgentes, seu monitoramento ainda não está maduro o suficiente. Uma boa análise de SD-WAN deve ajudar sua equipe a separar o ruído dos riscos que impactam o usuário.
Uma conversa melhor para resolução de problemas
Sem análises, um ticket diz apenas "as chamadas estão ruins na filial".
Com uma visibilidade madura de SD-WAN, a conversa muda. Você pode ver se a perda de pacotes aumentou em um circuito de banda larga, se a voz permaneceu presa ao caminho errado, se o failover foi acionado e se o problema afetou todos os aplicativos em tempo real ou apenas um.
Isso reduz o tempo médio de inocência tanto quanto o tempo médio de reparo. Às vezes o problema é a rede. Às vezes é o provedor de internet. Às vezes é o desempenho do aplicativo upstream. Uma boa telemetria ajuda você a provar o que é o quê.
Construindo uma Estrutura Segura, Não Apenas uma Conexão Mais Rápida
Um erro comum é tratar o SD-WAN como um projeto de transporte. Comprar as bordas, ativar os circuitos, direcionar o tráfego, economizar dinheiro.
Essa abordagem deixa uma lacuna. Se o seu plano de gerenciamento pode otimizar o tráfego, mas não consegue impor uma postura de segurança coerente, você construiu uma maneira mais rápida de mover o risco de um lado para o outro.
A segurança precisa viver no mesmo modelo operacional
As operações modernas de WAN precisam de controles de segurança que se movam na mesma velocidade que as mudanças de conectividade.
Isso geralmente significa trazer funções como next-generation firewalling, intrusion prevention, secure web filtering, segmentação e acesso baseado em políticas para o mesmo fluxo de trabalho de gerenciamento. Independentemente de esses controles residirem diretamente na borda, serem entregues na nuvem ou combinarem ambos, o ponto importante é a unidade operacional.
Se a sua equipe de rede atualiza a política de caminho em um console enquanto a sua equipe de segurança atualiza os controles de acesso à internet em outro lugar, o desalinhamento é quase garantido. As filiais acabam com regras incompatíveis, as exceções se multiplicam e a resolução de problemas ganha um tom político.
Por que o SASE importa na prática
O conceito de SASE se torna útil aqui. Não porque a sigla está na moda, mas porque reflete uma realidade prática. Usuários, dispositivos, filiais e serviços em nuvem precisam de um tratamento consistente.
Um usuário de filial em uma conexão de breakout local não deve receber uma postura de segurança enquanto um usuário remoto recebe outra por acidente. O modelo de gerenciamento deve tornar a política portátil.
Isso significa:
- Inspeção consistente: o tráfego voltado para a internet deve ser governado mesmo quando não atravessa um data centre central.
- Zonas de confiança segmentadas: convidados, funcionários, IoT, sistemas de pagamento e tecnologia operacional não devem residir em um único domínio plano.
- Lógica de política compartilhada: as decisões de roteamento e segurança precisam apoiar-se mutuamente em vez de entrar em conflito.
O fluxo de trabalho do operador que costuma ser negligenciado
No dia a dia, as operações seguras ainda dependem de ferramentas e hábitos. Mesmo com plataformas centralizadas, os engenheiros frequentemente precisam de métodos de acesso disciplinados para validação de borda, controle de mudanças e administração amigável para auditorias. Se a sua equipe está refinando os fluxos de trabalho de endpoints, este guia para gerenciamento de rede seguro com ferramentas como Mac SSH clients é uma referência operacional útil.
Isso é importante porque os diagramas de arquitetura muitas vezes ignoram os aspectos práticos das janelas de alteração e dos caminhos de acesso humano. Uma boa gestão de SD-WAN reduz o esforço manual, mas não elimina a necessidade de práticas administrativas sólidas.
A segurança não é um recurso que você adiciona ao SD-WAN após a implantação. Ela faz parte do modelo de controle desde o primeiro dia.
O controle de acesso faz parte da estrutura
Muitas equipes começam com segmentação de sites e regras de firewall, depois percebem que também precisam de um controle mais forte sobre quais usuários e dispositivos podem acessar cada parte do ambiente.
É aí que abordagens mais amplas para soluções de controle de acesso à rede se tornam relevantes. A WAN pode decidir para onde o tráfego vai, mas o controle de acesso determina se esse tráfego deve ser confiável em primeiro lugar.
Se você precisar se lembrar de apenas uma coisa desta seção, que seja esta. Uma WAN moderna não é apenas um mecanismo de seleção de caminho. É uma estrutura segura que deve transportar o tráfego de negócios, isolar riscos e manter a política coerente entre filiais, nuvem e acesso remoto.
Conectando a Rede ao Usuário com Acesso Baseado em Identidade
Essa é a lacuna que prejudica muitas implantações de SD-WAN que, de outra forma, seriam sólidas.
A rede sabe muito sobre aplicativos, caminhos e locais. Muitas vezes, ela sabe muito menos sobre a pessoa ou dispositivo real que está solicitando o acesso. Em um escritório normal, isso já é uma limitação. Em um hotel, ponto de varejo, alojamento estudantil, propriedade de uso misto ou ambiente de saúde, isso se torna uma falha grave de design.
Por que a política de caminho por si só não é suficiente
Uma política tradicional de SD-WAN pode determinar:
- priorizar o Teams
- preferir banda larga para o WiFi de visitantes
- manter o tráfego de pagamento no link mais confiável
- isolar dispositivos IoT
Essas são boas regras. Mas não são suficientes.
Elas não respondem a perguntas como estas:
- Este é um funcionário, um convidado, um prestador de serviços ou um residente?
- O dispositivo é gerenciado, desconhecido ou legado?
- Este usuário deve receber acesso a aplicativos internos, apenas à internet ou acesso a serviços segmentados?
- O acesso pode ser revogado imediatamente quando o status do diretório for alterado?
Sem o acesso baseado em identidade, as equipes costumam contornar o problema com senhas compartilhadas, soluções alternativas de Captive Portal, exceções locais ou credenciais de dispositivos estáticos. Isso cria atritos e enfraquece os objetivos de zero-trust.
A realidade multi-tenant
Uma pesquisa de ISPs do Reino Unido de 2025 revelou que 42% das empresas relatam a gestão de identidade como um dos principais desafios de SD-WAN. O mesmo material citado aponta um crescimento de 28% em hotspots WiFi públicos de 2024 para 2025, com 65% desses hotspots nos setores de hospitalidade e varejo, onde a gestão isolada entre rede e identidade do usuário cria exposição de segurança e não atende às novas expectativas da NIS2 do Reino Unido para acesso criptografado no primeiro pacote (Cisco SD-WAN ebook PDF).
Esse é o problema operacional em um único parágrafo. A rede da filial pode ser orquestrada centralmente, mas o acesso do usuário geralmente é gerenciado em outro lugar, com ferramentas diferentes, lógicas de política diferentes e equipes diferentes.
Em um local multi-tenant, essa divisão causa problemas reais:
| Cenário | Visão apenas de rede | Visão baseada em identidade |
|---|---|---|
| Convidado conecta ao WiFi do local | Vê tráfego de internet genérico | Sabe que este é um convidado com privilégios limitados |
| Funcionário faz login | Vê tráfego de aplicativos de negócios | Aplica acesso de funcionário vinculado à identidade do diretório |
| Terceirizado chega com dispositivo não gerenciado | Vê apenas outro endpoint | Restringe o acesso com base na função e na confiança do dispositivo |
| Dispositivo legado se conecta | Vê apenas MAC ou segmento | Coloca o dispositivo em uma linha de política rigidamente controlada |
Como é um modelo unificado
O melhor resultado é um modelo de controle unificado.
A camada SD-WAN lida com qualidade de caminho, segmentação, conectividade de filial e distribuição de políticas. A camada de identidade lida com autenticação, função, contexto do dispositivo e decisões de acesso contínuas. Juntas, elas produzem algo próximo ao zero trust real.
Isso muda a política de genérica para precisa.
Em vez de "priorizar o tráfego de colaboração", a política se torna "permitir e priorizar o tráfego de colaboração para funcionários autorizados em dispositivos confiáveis, enquanto nega esse acesso a convidados e isola endpoints legados". Essa é uma instrução muito melhor.
Princípio de design: A política de rede diz ao tráfego para onde ele pode ir. A política de identidade diz à rede quem deve ter permissão para ir até lá.
Por que a confiança no primeiro pacote importa
Portais cativos e credenciais compartilhadas pertencem a um modelo de acesso mais antigo. Eles são incômodos para os usuários e frágeis para os operadores.
O acesso baseado em identidade estruturado em torno da integração de diretórios, confiança de nível de certificado e padrões como Passpoint e OpenRoaming antecipa a decisão. A sessão começa com uma garantia mais forte, e não após uma transição desajeitada.
Isso é especialmente relevante se você estiver alinhando a conectividade das filiais com princípios mais amplos de zero trust network access. O zero trust deixa de ser um conceito apenas de acesso remoto e passa a ser algo que você aplica também dentro dos locais.
A lição prática é direta. O SD-WAN dá a você controle sobre a rede. O acesso baseado em identidade dá a você controle sobre quem pode usá-la e sob quais condições. Em ambientes compartilhados, você precisa de ambos.
Colocando a Teoria em Prática com Runbooks Operacionais de SD WAN
Uma boa arquitetura só importa se a sua equipe puder executá-la repetidamente sob pressão.
É aí que os manuais operacionais ajudam. Eles transformam o gerenciamento de sd wan de um conceito de design em um conjunto de ações confiáveis que engenheiros juniores podem seguir e engenheiros seniores podem confiar.
Runbook para ativar um novo site
Uma nova filial, café, clínica ou hotel não precisa de um processo de implantação heroico.
Uma implementação prática geralmente se parece com isso:
Atribua o perfil do site Mapeie o local para um design padrão. O varejo não é igual a um escritório corporativo. A hospitalidade não é igual à saúde. O perfil já deve definir segmentação, transportes de preferência e segurança de linha de base.
Prepare a borda para provisionamento zero-touch Registre o dispositivo no orquestrador, vincule-o ao template correto e confirme seus uplinks esperados e grupo de políticas.
Valide o comportamento de transporte Uma vez online, verifique se os circuitos são reconhecidos corretamente e se o controlador está avaliando a qualidade do caminho em vez de tratar todos os links da mesma forma.
Confirme a segmentação e os limites de acesso O tráfego de convidados, funcionários, operações e dispositivos deve direcionar-se para as zonas corretas imediatamente.
Execute testes de aplicação Valide um pequeno conjunto de experiências críticas, como voz, pagamento, acesso a sistemas de linha de negócios e saída geral para a internet.
Uma equipe madura trata isso como um checklist, não como um projeto artesanal.
Runbook para aplicar uma mudança de política com segurança
As mudanças de política são onde o gerenciamento centralizado mostra o seu valor.
Suponha que você precise restringir o acesso à internet para uma categoria de aplicativo ou alterar a preferência de caminho para voz em todos os sites de um determinado tipo. O método básico é simples:
- Edite o conjunto de políticas central em vez de aplicar exceções site por site.
- Defina o escopo da alteração para o grupo de dispositivos ou classe de site correto.
- Revise a ordem das políticas e conflitos antes da implantação.
- Distribua durante uma janela controlada se a alteração for visível para o usuário.
- Monitore a telemetria ao vivo após a distribuição para confirmar as correspondências esperadas e a ausência de efeitos colaterais indesejados.
O que prejudica as equipes geralmente não é a implementação em si. É a falta de higiene nas políticas. Regras sobrepostas em excesso, nomenclatura confusa e exceções de emergência que nunca foram limpas.
Mantenha os nomes das políticas legíveis. "Retail-Guest-Internet-Default" é melhor do que "Policy_27B_Final".
Runbook para solucionar uma chamada ruim ou aplicativo lento
Quando um usuário relatar uma chamada de vídeo ruim ou instável, não comece culpando o WiFi ou o provedor de internet de forma abstrata.
Use um fluxo de decisão curto:
| Verificação | O que você está procurando | Provável próximo passo |
|---|---|---|
| Caminho da aplicação | O aplicativo seguiu o transporte pretendido? | Corrigir correspondência de política ou preferência de caminho |
| Saúde do link | Houve latência, jitter ou perda durante a reclamação? | Mover tráfego ou escalar problema com a operadora |
| Padrão do site | Um usuário, um site ou muitos sites? | Isolar problema local versus sistêmico |
| Correlação de tempo | A degradação coincidiu com o pico de uso? | Revisar capacidade ou modelagem de tráfego |
| Impacto da política de segurança | O tráfego foi inspecionado ou bloqueado inesperadamente? | Ajustar ordem das regras ou tratamento de exceções |
A visibilidade centralizada aqui economiza tempo. Você não precisa mais adivinhar a partir de fragmentos. Você rastreia políticas, caminhos e impactos nos usuários a partir de um único lugar.
O hábito que mantém as operações organizadas
Os melhores runbooks incluem uma etapa final que as equipes costumam pular.
Após uma correção, atualize o padrão. Se um site precisou de um ajuste pontual porque seu perfil original era muito amplo, formalize isso como uma variação compatível ou remova a exceção. Não deixe desvios não documentados em produção.
Essa disciplina importa mais do que qualquer recurso de painel. Com o tempo, é isso que separa uma infraestrutura SD-WAN que permanece gerenciável de uma que recria lentamente a bagunça que deveria substituir.
O Futuro das Redes: Unificado e Ciente de Identidade
O antigo modelo de WAN fazia uma pergunta limitada. Como conectamos os sites?
Isso não é mais suficiente. As operações modernas precisam responder a um conjunto maior de perguntas ao mesmo tempo. Como conectamos locais, escolhemos caminhos de forma inteligente, aplicamos segurança de forma consistente, compreendemos a integridade das aplicações e tomamos decisões de acesso com base na identidade, e não apenas na localização?
É por isso que o gerenciamento de SD-WAN importa mais do que o mix de transporte subjacente.
O que as equipes maduras realmente estão construindo
O objetivo final não é um painel. É um modelo operacional.
Os ambientes mais robustos combinam:
- Orquestração central para que os sites permaneçam consistentes
- Controle em tempo real para que a rede se adapte às mudanças de condições
- Telemetria e análise para que as equipes possam agir antes que os usuários reclamem
- Segurança integrada para que a saída local não se torne um risco local
- Acesso baseado em identidade para que usuários e dispositivos recebam o nível correto de confiança desde a primeira conexão
Essas partes se reforçam mutuamente. Se uma estiver faltando, todo o design parecerá menos eficaz.
Por que a identidade é a próxima linha de maturidade
Uma rede que apenas entende circuitos e aplicativos é útil. Uma rede que também entende usuários, funções, dispositivos e estado de acesso é muito mais resiliente.
Isso é ainda mais importante em ambientes onde muitas pessoas compartilham a mesma infraestrutura física, mas não devem compartilhar o mesmo nível de confiança. Hotelaria, varejo, residencial, eventos, transporte e saúde enfrentam esse problema rapidamente.
A WAN do futuro é definida por software, mas esse não é o ponto de chegada. Ela também precisa ser consciente de identidade.
Quando as equipes acertam nisso, as operações se tornam mais tranquilas. Novos locais são mais fáceis de lançar. Alterações de políticas são mais seguras de implantar. A resolução de problemas fica mais rápida. A segurança torna-se menos dependente de soluções temporárias. Os usuários deixam de perceber as divisões entre rede de filiais, integração de WiFi e controle de acesso.
Isso oferece uma promessa significativa. Não apenas uma WAN melhor, mas um ambiente mais coerente para todos que a gerenciam e para todos que dependem dela.
Se você está tentando reduzir a distância entre o controle em nível de rede e o acesso em nível de usuário, a Purple ajuda as organizações a substituir senhas compartilhadas e portais cativos complexos por acesso WiFi baseado em identidade e sem senha para convidados, funcionários e ambientes multi-inquilino. É uma maneira prática de estender o conceito de zero trust até a borda, especialmente em locais onde o SD-WAN sozinho não consegue resolver o problema de identidade do usuário.



