
As melhores práticas de rede começam com uma realidade básica: em 2025, 43% das empresas do Reino Unido relataram ter sofrido uma violação ou ataque de segurança cibernética nos 12 meses anteriores, de acordo com o Cyber Security Breaches Survey 2025 do governo do Reino Unido. Para um local ou empresa, a questão não é se a rede deve ser protegida. É se o acesso, as alterações e os desligamentos são gerenciados de forma adequada para limitar o que pode dar errado.
Uma rede de convidados deve ser conveniente, mas não confiável por padrão. A equipe, os visitantes, os inquilinos e os equipamentos operacionais precisam de tipos diferentes de acesso, e essas permissões precisam mudar quando as pessoas saem, os dispositivos se tornam inseguros ou a infraestrutura é atualizada.
Principais Boas Práticas de Rede em Resumo
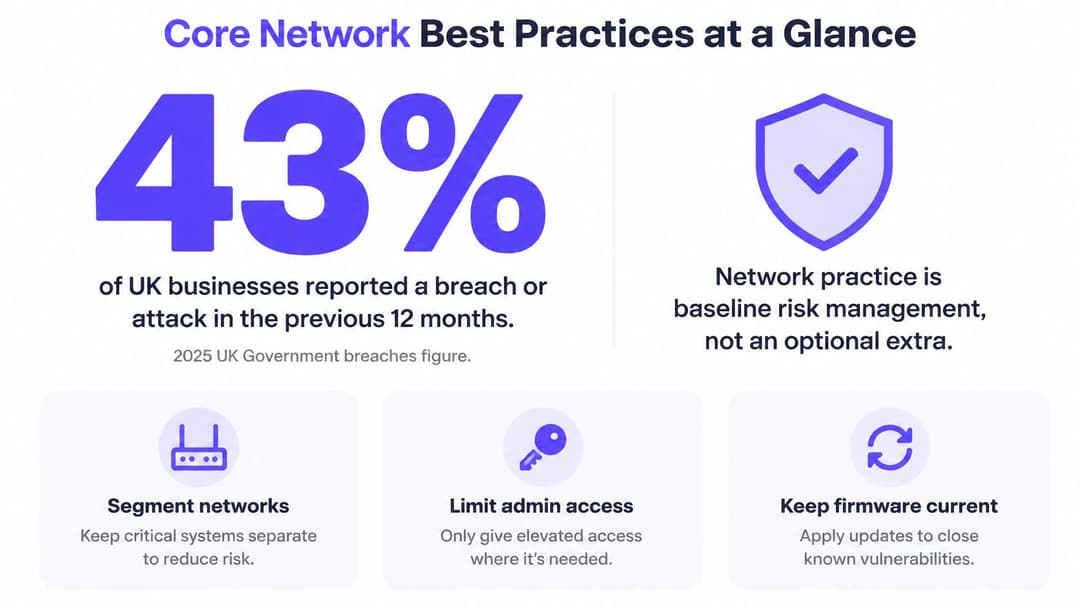
O dado de 43% de violação ou ataque faz da segurança de rede uma parte fundamental da gestão de riscos, e não uma atualização opcional. Comece com seis controles que reduzem a chance de acesso não autorizado e facilitam a contenção de falhas.
| Prática | O que ela previne | Onde é mais importante | Primeira verificação |
|---|---|---|---|
| Segmentar por público e finalidade | Movimentação lateral após um dispositivo ser comprometido | Locais onde visitantes e funcionários compartilham a mesma rede | O tráfego de visitantes e de funcionários está em VLANs separadas? |
| Autenticar cada usuário e dispositivo | Senhas compartilhadas roubadas e dispositivos não gerenciados | Redes de funcionários e locais com chaves compartilhadas | Algum acesso de funcionário é concedido por uma senha compartilhada? |
| Separar o tráfego de gerenciamento do tráfego de usuários | Atacantes alcançando controladores e consoles de administração | Todas as infraestruturas multipropriedade | Um dispositivo de visitante consegue alcançar o endereço de um controlador? |
| Controlar alterações com testes e reversão (rollback) | Interrupções causadas por alterações de configuração incorretas | Operações multipropriedade e 24/7 | Toda alteração tem um responsável e uma etapa de rollback? |
| Monitorar autenticação e acesso | Falhas silenciosas e revogação lenta | Saúde, hospitalidade e varejo | Logins com falha e revogações são revisados semanalmente? |
| Revogar acesso automaticamente | Ex-funcionários e prestadores de serviço expirados mantendo o acesso | Redes de funcionários, prestadores de serviço e inquilinos | Quanto tempo leva entre uma alteração no diretório e a remoção da rede? |
As boas práticas de rede não se resumem às configurações padrão de um fornecedor aplicadas uma vez e esquecidas. É um conjunto de controles ajustado a ameaças reais, verificado com base em como as pessoas e os dispositivos usam a rede na prática e mantido à medida que essas necessidades mudam.
Projete para três públicos diferentes
Os visitantes precisam de uma conectividade simples, mas não devem ser capazes de alcançar sistemas internos. A equipe precisa de acesso a aplicativos específicos e adequados às suas funções, com uma forma confiável de revogar esse acesso. Os dispositivos operacionais, como caixas registratoras, sensores e controles prediais, geralmente precisam se comunicar com apenas um pequeno número de serviços e podem não dar suporte a métodos modernos de login.
Uma única rede compartilhada falha com todos os três grupos ao mesmo tempo. Uma senha compartilhada dificulta identificar quem ou o que se conectou, enquanto o acesso amplo pode permitir que um dispositivo comprometido alcance sistemas com os quais não deveria ter contato. Mesmo uma conexão WiFi bem criptografada não resolve esse problema de acesso.
Use a tabela para verificar lacunas. Se a resposta sincera para qualquer pergunta de primeira verificação for não, trate essa linha como candidata para a primeira correção. O restante deste guia aborda como projetar zonas, escolher a autenticação, manter o serviço durante alterações e retirar o acesso quando pessoas ou dispositivos não precisarem mais dele.
Como Projetar Zonas de Rede para Locais de Público e Empresas
A rede de um local é como um edifício: cada sala precisa da sua própria chave. Os quartos de hóspedes, o back office, os caixas da cozinha e a sala de máquinas de um hotel não devem compartilhar a mesma chave. Agrupe os dispositivos por quem os utiliza e o que eles fazem, e não apenas por andar ou switch.
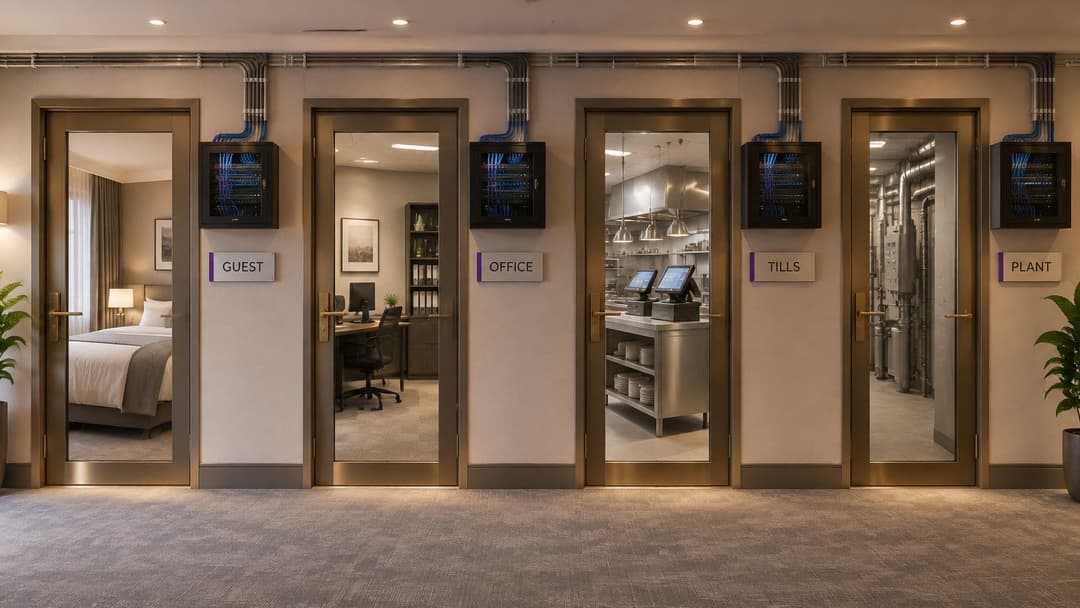
| Zona | Usuários e dispositivos típicos | Acesso permitido | Controle principal |
|---|---|---|---|
| Hóspedes e Visitantes | Smartphones e laptops de visitantes | Apenas Internet, sem endereços internos | VLAN própria, isolamento de cliente e limites de sessão |
| Equipe | Funcionários em laptops gerenciados e coletores | Aplicações internas específicas para suas funções | Autenticação por certificado ou diretório e política baseada em funções |
| Operacional e IoT | PDVs, sensores, automação predial e impressoras | Apenas o serviço do fornecedor ou controladora | VLAN separada e regras de bloqueio por padrão |
| Inquilino ou Residente | Smartphones, consoles e TVs de cada morador | Apenas sua própria rede privada | Chave exclusiva por inquilino e isolamento entre inquilinos |
| Gerenciamento | Access points, switches e controladoras | Administradores identificados em dispositivos gerenciados | Plano de gerenciamento separado e MFA em logins de administradores |
Construa as zonas a partir de dependências reais
Primeiro, liste cada classe de dispositivo e seu proprietário. Inclua equipamentos menos visíveis, como impressoras, controles prediais, terminais de pagamento e pontos de acesso. Um inventário sem um proprietário definido é difícil de manter preciso quando o dispositivo é substituído ou sua finalidade muda.
Em segundo lugar, mapeie quais zonas precisam se comunicar e de quais serviços elas necessitam. Não escreva apenas “as caixas registratoras precisam de acesso à rede”; especifique o serviço de pagamento ou controlador que elas precisam alcançar. Em terceiro lugar, negue a comunicação entre zonas por padrão e, em seguida, permita apenas os fluxos mapeados. O terminal de cartão de um bar pode precisar alcançar seu provedor de pagamento, mas não tem motivo para acessar o compartilhamento de arquivos da equipe.
Essa abordagem exige mais planejamento do que colocar todos os dispositivos em uma única rede. Ela também gera trabalho quando uma necessidade real de negócios muda, pois alguém precisa atualizar e testar a regra correspondente. É uma troca que vale a pena: uma política clara e restrita é mais fácil de revisar do que uma coleção de exceções genéricas que ninguém se lembra de ter adicionado.
Em 2025, 3% das empresas do Reino Unido relataram ter sofrido uma violação ou ataque de ransomware nos 12 meses anteriores, de acordo com o relatório técnico da Cyber Security Breaches Survey 2025 do governo do Reino Unido. A segmentação ajuda a conter as consequências caso um dispositivo seja comprometido. Um caixa infectado não deve ter acesso aos sistemas do escritório.
O tráfego de visitantes pode ficar em sua própria VLAN. Configure-a para que o laptop de um visitante possa acessar a internet sem visualizar endereços internos, e valide o isolamento a partir de um dispositivo de visitante, em vez de confiar apenas no diagrama de rede. Uma VLAN fornece uma fronteira útil, mas não é prova de que todas as solicitações dentro da rede são seguras. As regras de acesso ainda precisam decidir quais serviços e sistemas podem se comunicar.
Escolhendo a Autenticação para Convidados e Funcionários
Escolha a autenticação por identidade e capacidade do dispositivo, não por SSID. Uma rede de visitantes deve ser tratada como não confiável, mesmo quando os visitantes forem autenticados. O acesso da equipe precisa de suas próprias verificações de identidade e de um processo para remover o acesso quando uma pessoa ou dispositivo não cumprir mais os requisitos.
| Método | Identidade por usuário ou dispositivo | Revogar um usuário sem afetar os outros | Melhor indicação |
|---|---|---|---|
| Chave pré-compartilhada simples | Não | Não, todos os dispositivos precisam da nova chave | Dispositivos legados e pequenos locais privados |
| Captive Portal com e-mail ou login social | Por conta de visitante | Sim, por meio do portal | Hóspedes eventuais em locais de público |
| Passpoint ou OpenRoaming | Por dispositivo e conta | Sim, por meio do provedor | Visitantes frequentes que buscam conexão automática |
| Identity PSK (xPSK) | Uma chave por dispositivo ou pessoa | Sim, basta revogar aquela chave | IoT e dispositivos incapazes de executar certificados |
| 802.1X com certificados | Um certificado por dispositivo | Sim, revogando ou interrompendo a renovação do certificado | Laptops gerenciados da equipe e coletores de dados |
| 802.1X com autenticação no diretório | Por usuário, vinculado ao diretório | Sim, basta desativar a conta | Funcionários que fazem login com contas corporativas |
Adapte o método ao padrão de acesso
Para visitantes ocasionais, um Captive Portal pode associar um visitante a uma conta que o local pode revogar. O portal controla a admissão, não o que um dispositivo admitido pode acessar. Mantenha o tráfego de visitantes isolado e restrinja o acesso após o login. A autenticação não substitui a política de rede.
Para visitantes recorrentes, o Passpoint ou o OpenRoaming podem reduzir logins repetidos, permitindo a conexão automática assim que um perfil for provisionado. Mantenha esse tráfego separado da equipe e dos serviços operacionais. A conveniência altera a forma como os visitantes se conectam, não o nível de acesso que devem receber.
Os dispositivos da equipe precisam de credenciais vinculadas a uma pessoa ou a um dispositivo gerenciado. O 802.1X com certificados fornece a cada dispositivo gerenciado uma credencial individual. O login baseado em diretório vincula o acesso a uma conta corporativa, portanto, desativar essa conta pode remover o acesso do usuário. Escolha a opção que se adapta aos processos existentes de identidade e gerenciamento de dispositivos da organização e atribua a responsabilidade pela revogação antes da implantação. Sem esse responsável, o acesso de ex-funcionários pode persistir mesmo depois que sua conta ou dispositivo deveria ter sido removido.
O iPSK (ou PPSK / chave pré-compartilhada por identidade) é ideal para sensores, caixas registratoras mais antigas e outros equipamentos que não podem usar certificados. Uma chave individual para cada dispositivo ou pessoa permite que o operador revogue uma única identidade sem precisar substituir credenciais em toda a infraestrutura. Uma chave pré-compartilhada comum não possui identidade individual: remover um usuário pode significar a distribuição de uma nova chave para todos os dispositivos, e os dispositivos esquecidos podem manter o acesso.
Os métodos de conexão de Staff WiFi da Purple incluem Passpoint, xPSK, Certificate WiFi e WiFi via MDM. O Staff WiFi funciona nos access points que a empresa já possui, com zero PKI para construir. Para equipes que exigem autenticação empresarial, o WPA-Enterprise usa 802.1X em vez de uma senha compartilhada. O equilíbrio operacional é simples: credenciais individuais mais fortes melhoram o controle, mas exigem um processo claro para provisionamento, renovação e revogação.
O UK Information Commissioner's Office alerta que conexões WiFi não seguras podem expor arquivos e informações privadas. Seu guia de segurança WiFi recomenda a criptografia e a desativação da conexão automática a redes desconhecidas. Aplique essas proteções e, em seguida, trate o acesso de convidados como não confiável: autentique usuários ou dispositivos quando apropriado, isole o tráfego e registre as decisões de acesso.
Os princípios de arquitetura zero-trust do NCSC focam na identificação de usuários, dispositivos e serviços, na avaliação do contexto e na autorização de cada solicitação de acordo com as políticas. Na prática, isso significa que a autenticação é apenas uma parte da decisão. Mantenha o acesso de convidados e funcionários separado, torne as credenciais revogáveis individualmente quando o dispositivo permitir e defina quem atua quando o status da identidade ou do dispositivo mudar.
Redes Multilocatárias sem Risco Compartilhado
Um edifício residencial compartilha encanamentos e um relógio de água, mas cada apartamento tranca sua própria porta. Uma instalação de WiFi compartilhada pode funcionar da mesma maneira. Pontos de acesso compartilhados não precisam significar acesso compartilhado: a questão importante é se cada inquilino possui uma identidade separada e uma rede privada, e se o projeto impede que um inquilino acesse os dispositivos de outro.
Torne o acesso de cada morador individual
Forneça a cada morador, inquilino ou dispositivo uma chave única e, em seguida, isole o tráfego de cada inquilino de todos os outros. Com o xPSK, uma chave pode ser revogada para uma identidade sem alterar as credenciais de todo o edifício. Isso se adapta muito melhor à entrada e saída de moradores do que uma única senha compartilhada que precisa ser redistribuída sempre que alguém se muda.
Dispositivos sem navegador precisam de atenção especial. Uma televisão ou console de videogame pode não conseguir abrir um Captive Portal e concluir um login via web. É necessário provisionar uma identidade antes da conexão, para que o dispositivo possa ingressar na rede privada do morador sem obter acesso às redes utilizadas por vizinhos ou pela administração do edifício.
O Guia de WiFi Multi-Tenant da Purple descreve uma rede privada para cada morador em seus dispositivos, incluindo consoles e TVs. Seu WiFi Multi-Tenant mantém a rede de cada morador isolada de outros convidados, e sua abordagem xPSK fornece uma chave pré-compartilhada única com isolamento de inquilinos. Isso permite que as equipes de gestão imobiliária utilizem uma infraestrutura compartilhada, oferecendo a cada residência um limite de acesso independente.
Trate uma mudança de imóvel como uma alteração de acesso
Quando um apartamento for desocupado, revogue as chaves desse inquilino e remova o acesso associado. Não altere uma única senha de todo o edifício solicitando que cada morador se reconecte. O benefício prático envolve segurança e serviço: uma saída não deve criar um problema de suporte para todos os outros inquilinos.
Projetos multi-tenant podem usar access points já instalados no edifício, incluindo Meraki, Aruba, Ruckus e UniFi. Isso pode evitar a substituição de hardware funcional apenas para introduzir identidades individuais, embora a camada de identidade ainda precise ser configurada e operada. Antes de aprovar um projeto, teste o isolamento entre os dispositivos dos inquilinos, meça o tempo que um novo morador leva para receber uma chave e defina a pessoa ou equipe responsável pela revogação quando um apartamento for desocupado.
Teste de aprovação: Forneça um dispositivo de teste a um locatário e, em seguida, tente acessar os dispositivos de outro locatário e a rede de gerenciamento do edifício. Ambas as tentativas devem falhar.
Monitoramento e Controle de Alterações para Prevenir Interrupções
Alterações de configuração podem causar impactos graves aos clientes. O relatório Connected Nations da Ofcom descobriu que as atividades de alteração na rede geraram os casos mais graves em termos de horas de clientes perdidas, enquanto falhas de hardware representaram menos de um terço do total de horas perdidas. O relatório Ofcom Connected Nations UK torna o controle de alterações uma prática central de confiabilidade, e não apenas papelada reservada para grandes atualizações.
Torne todas as alterações reversíveis
Use a mesma rotina curta para regras de firewall, alterações de SSID, atualizações de controlador e edições de políticas de autenticação:
- Teste a alteração em uma rede de laboratório ou em um único local primeiro.
- Agende uma janela de manutenção adequada para as pessoas que dependem do serviço.
- Defina um responsável nomeado para aprovar e monitorar o trabalho.
- Escreva o procedimento de reversão (rollback) antes de começar e confirme se a configuração anterior está disponível.
Uma alteração que funciona em um laboratório ainda pode falhar em um local movimentado se os dispositivos ou dependências forem diferentes. Faça a implantação em etapas, verifique a autenticação e o acesso após cada etapa e interrompa o processo se o comportamento observado não corresponder ao resultado esperado. Um plano de reversão não tem utilidade se ninguém souber como executá-lo.
| Sinal | O que ele informa | Sinal de alerta |
|---|---|---|
| Taxa de falha de autenticação | Credenciais incorretas, certificados expirados ou uma política com falha | Aumento repentino após uma alteração ou data de renovação |
| Tempo de resposta do RADIUS | Se o servidor de autenticação acompanha o ritmo nos horários de pico | Logins lentos no check-in ou durante horários de grande movimento |
| Tempo do diretório à revogação | Quanto tempo um ex-funcionário mantém o acesso à rede | Mais longo do que a meta acordada, por exemplo, uma hora útil |
| Tráfego de visitantes atingindo intervalos internos | Se a segmentação de visitantes se mantém segura | Qualquer contagem acima de zero |
| Alterações de configuração sem ticket | Quem alterou o quê e quando | Qualquer alteração sem um responsável ou registro |
| Contagem de clientes por zona | Capacidade e uso incomum | Picos sustentados em horários calmos |
Gere alertas sobre alterações e tendências significativas, e não sobre cada falha de login. Se a equipe receber uma enxurrada de alertas de baixo valor, aprenderá a ignorá-los. Revise as taxas de falha de autenticação e os tempos de revogação regularmente, e investigue picos vinculados a alterações, renovações de certificados ou períodos operacionais movimentados.
Mantenha access points, switches, controladoras e dispositivos VPN em um cronograma fixo de atualização de firmware. Registre a versão em execução em cada local para que a equipe identifique quais ambientes precisam de intervenção e se alguma alteração causou um novo problema. Ferramentas de análise ajudam a demonstrar a velocidade e a cobertura do local; o Purple Connect inclui análises de rede que monitoram ambos. Caso uma plataforma relate métricas de uso ou perfil demográfico dos usuários, estabeleça a finalidade e a base legal antes, limitando a coleta ao estritamente necessário para o local. O portal da Purple também envia KPIs semanais de uso do WiFi, incluindo dados demográficos, portanto defina o que sua organização precisa analisar antes de utilizar esses relatórios.
Como Revogar o Acesso Quando Alguém Sai
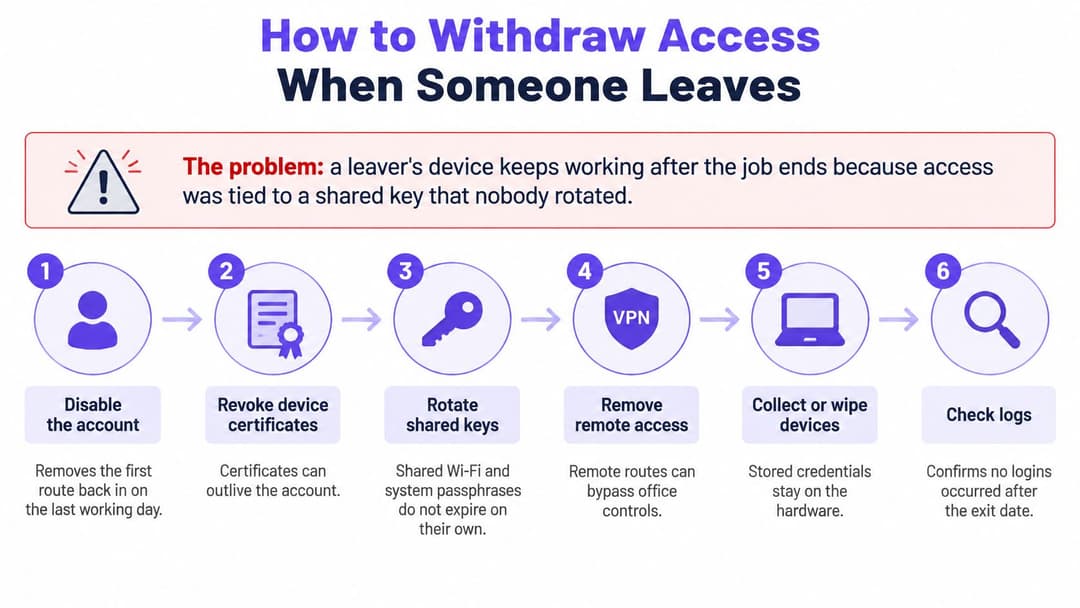
Uma chave compartilhada pode manter o dispositivo de um ex-funcionário conectado após o término do seu contrato. Evite isso vinculando o acesso à rede a um ciclo de vida claro de identidade e dispositivo, com um processo de revogação padronizado. As diretrizes de segurança de rede do NCSC de 2025 enfatizam o menor privilégio, a compreensão das identidades e da arquitetura de rede, e a atenção contínua à integridade e ao comportamento dos dispositivos. O documento também destaca que softwares de VPN e appliances exigem manutenção durante todo o seu ciclo de vida.
Use a mesma sequência de revogação todas as vezes
- Desative a conta do diretório ou remova o grupo de funcionários que concede acesso à rede. Isso dá à equipe um ponto de controle central para encerrar o acesso.
- Revogue ou interrompa a renovação dos certificados de dispositivo. Verifique todos os dispositivos gerenciados atribuídos à pessoa, pois uma credencial de dispositivo pode permanecer utilizável após a alteração de uma conta.
- Revogue a chave de identidade da pessoa. Se ela usava uma iPSK individual, remova essa chave em vez de alterar as credenciais de outros usuários.
- Teste para garantir que o dispositivo não consiga se reautenticar. Use uma conta de teste ou o dispositivo removido e confirme se a nova tentativa de conexão falha.
- Revise os logs de autenticação para sessões após a revogação. Um login bem-sucedido após a alteração de acesso exige investigação.
- Recupere ou limpe o hardware gerenciado e, em seguida, registre o tempo decorrido. Meça a partir da alteração no diretório até que o dispositivo seja confirmado como incapaz de se conectar à rede.
Defina uma data de término para prestadores de serviços para que o acesso expire automaticamente. Quando um inquilino sair, revogue sua chave exclusiva usando o mesmo processo. Se um dispositivo for perdido, revogue seu certificado ou chave de identidade imediatamente, em vez de esperar por uma revisão agendada.
O caminho de identidade deve permanecer disponível durante a revogação. Uma falha em um único servidor de autenticação on-premises pode atrasar a remoção do acesso, enquanto softwares de VPN ou appliances desatualizados podem criar riscos adicionais. A abordagem de ciclo de vida do WiFi de funcionários da Purple utiliza cloud RADIUS com um SLA de 99,9% de disponibilidade. Seja qual for o sistema adotado, atribua um responsável para a remoção de acesso e teste a sequência antes de uma saída urgente.
Acompanhe o tempo desde a alteração no diretório até a remoção da rede e revise-o mensalmente em relação ao limite acordado. Se o acesso durar mais do que a meta, identifique o ponto de atraso: sincronização do diretório, manipulação de certificados, uma tarefa manual ou um dispositivo ausente no inventário. Um registro claro facilita a correção de falhas recorrentes.
Lista de Verificação de Implantação Antes do Go-Live
Comece pelo inventário de equipamentos, não pela tela de políticas. Registre cada ponto de acesso, switch e controladora, sua versão de firmware e seu proprietário. O xPSK e o Multi-Tenant WiFi oferecem suporte aos pontos de acesso Meraki, Aruba, Ruckus e UniFi, portanto, verifique o hardware de cada local em relação à lista de compatibilidade antes de planejar o trabalho de identidade.
Execute estas verificações em ordem. Uma condição de aprovação deve ser algo que você possa testar e registrar, e não uma garantia verbal.
- Inventariar dispositivos. Aprovado quando cada ponto de acesso, switch e controlador tiver uma versão de firmware registrada e um responsável designado.
- Proteger o acesso administrativo. Aprovado quando as senhas padrão de administrador forem alteradas e as interfaces de gerenciamento não utilizadas forem desativadas.
- Separar o tráfego de gerenciamento. Aprovado quando os sistemas de gerenciamento estiverem em uma rede separada das VLANs de visitantes e funcionários.
- Testar o isolamento de visitantes. Aprovado quando um dispositivo de visitante não receber resposta de endereços internos, incluindo o endereço do controlador.
- Verificar as permissões dos funcionários. Aprovado quando um dispositivo de funcionário conseguir acessar as aplicações permitidas para sua função, mas não outros serviços internos.
- Verificar certificados. Aprovado quando as datas de expiração estiverem registradas e os alertas de renovação estiverem ativos.
- Testar a resiliência do RADIUS. Aprovado quando um caminho de autenticação de backup estiver disponível e a alternativa documentada funcionar.
- Verificar a geração de logs. Aprovado quando os eventos de autenticação chegarem a um repositório de logs e puderem ser recuperados para análise.
- Executar um teste de revogação. Aprovado quando uma alteração no diretório remover o acesso e o tempo decorrido for registrado.
- Salvar um backup e um plano de rollback. Aprovado quando a configuração atual estiver salva em backup e as etapas de rollback por escrito estiverem disponíveis para o responsável pela alteração.
Para verificações que envolvem um serviço ativo, teste durante uma janela controlada e tenha o responsável pela alteração pronto para restaurar a configuração anterior. Um dispositivo de visitante não retornando resposta de um endereço de controlador é um resultado de teste mais consistente do que um diagrama mostrando uma VLAN separada.
Uma lista de verificação que fica esquecida em uma pasta de projeto após o lançamento não manterá a rede segura. Execute-a novamente de forma programada e sempre que um local, classe de dispositivo ou política de acesso for alterado.
Decida Qual Prática Corrigir Primeiro
Comece pela lacuna que gera a maior exposição, e não pela que é mais fácil de descrever em uma atualização de projeto. Se uma senha compartilhada da equipe dá acesso a todas as áreas de um local, substitua isso primeiro: uma única chave vazada pode dar a uma pessoa não autorizada um amplo acesso. Em seguida, ajuste o processo de desligamento de funcionários, para que o acesso não dure mais do que o contrato de trabalho. Por fim, separe o tráfego de visitantes dos sistemas internos.
Organize a execução em um plano de 90 dias
- Semanas 1 a 2: Crie o inventário de locais e dispositivos, nomeie os responsáveis e mapeie as zonas e os caminhos de comunicação necessários.
- Semanas 3 a 6: Separe o tráfego de convidados e da equipe e, em seguida, migre a equipe para o login baseado em certificado ou diretório.
- Semanas 7 a 10: Coloque o monitoramento e o controle de alterações em operação, incluindo responsáveis nomeados e etapas de reversão testadas.
- Semanas 11 a 12: Execute um teste completo de revogação, meça o tempo até a remoção da rede e corrija qualquer atraso.
Escolha antecipadamente se deseja executar a estrutura de identidade internamente ou usar uma plataforma gerenciada. Ter seu próprio servidor RADIUS e autoridade de certificação oferece controle, mas sua equipe precisa mantê-los, dar suporte às renovações e se planejar para falhas. Uma plataforma gerenciada pode reduzir a carga de trabalho de identidade que sua equipe precisa operar, mas verifique os compromissos de disponibilidade e o tratamento de dados antes de assinar.
As soluções de Staff WiFi e xPSK da Purple possuem preços personalizados com base no tamanho do portfólio de propriedades, contagem de access points e requisitos do provedor de identidade. Para WiFi de convidados, a Purple oferece um teste gratuito de 30 dias dos seus planos Capture e Engage; após o teste, os clientes podem continuar com o pacote escolhido ou migrar para o plano gratuito Connect. A escolha do provedor não altera a primeira tarefa operacional: conclua as verificações de implantação em relação ao inventário de hardware de cada local e, em seguida, dimensione o trabalho de identidade com base no que encontrar.
A Purple oferece WiFi para visitantes, autenticação de colaboradores e redes multilocatárias projetadas para substituir senhas compartilhadas por acesso baseado em identidade em hardwares compatíveis já existentes. Acesse Purple para explorar as opções para os seus locais e comece a planejar uma rede onde o acesso seja conveniente para usuários legítimos, restrito por função e simples de revogar.


