Você provavelmente está lidando com uma de duas situações agora. Ou você abriu o painel de um roteador ou ponto de acesso e encontrou uma configuração chamada chave WPA, ou lhe pediram "a senha do WiFi" em um ambiente de negócios onde essa resposta simples não parece nada simples.
Essa confusão é normal. No uso diário, as pessoas tratam a chave WPA apenas como a senha que conecta os dispositivos ao WiFi. Tecnicamente, isso é próximo o suficiente para ser útil. Operacionalmente, deixa de fora a parte que mais importa para hotéis, lojas, escritórios, locais de saúde e edifícios multi-inquilino: assim que muitas pessoas compartilham a mesma chave, a segurança e o gerenciamento se tornam complicados muito rapidamente.
Se você está pesquisando o que é a chave wpa, a resposta tem duas camadas. Primeiro, é o segredo usado para proteger o acesso a uma rede sem fio. Segundo, é o ponto de partida para um processo de segurança muito mais amplo que afeta a criptografia, a responsabilidade do usuário, a revogação, a carga de trabalho de suporte e o risco de conformidade.
O Porteiro Digital da sua Rede WiFi: A Chave WPA
Pense na sua rede WiFi como um edifício com uma porta de entrada segura. A chave WPA é a chave que as pessoas usam para entrar. Em um roteador doméstico, isso geralmente significa a senha impressa na etiqueta ou a que você alterou posteriormente. Em uma rede empresarial, pode ser a frase secreta compartilhada que os funcionários e convidados inserem ao se conectar.
Essa é a versão simples, e é o ponto de partida ideal. Se uma rede informa que utiliza WPA, WPA2 ou WPA3 no modo pessoal, o texto que os usuários digitam é comumente chamado de chave WPA, senha do WiFi, frase secreta ou chave pré-compartilhada. As pessoas costumam usar esses termos de forma intercambiável, embora eles nem sempre tenham exatamente o mesmo significado técnico.
O que a maioria das pessoas quer dizer com chave WPA
Em termos práticos, a chave WPA realiza três funções:
- Controla o acesso: Ele define quem pode se associar à rede.
- Inicia a criptografia: Ajuda a criar as chaves de sessão que protegem o tráfego entre o dispositivo e o ponto de acesso.
- Define o escopo de confiança: Todos que usam a mesma chave compartilhada estão efetivamente entrando pela mesma porta.
Esse terceiro ponto é onde os leitores de negócios devem fazer uma pausa. Uma chave compartilhada é gerenciável em uma casa. Em um local com funcionários, convidados, prestadores de serviços, quiosques e dispositivos IoT, ela cria uma cadeia de riscos.
Regra prática: Se todos sabem a mesma senha de WiFi, você não consegue identificar com segurança quem ainda deve ter acesso e quem não deve.
Por que o termo causa confusão
Os leitores costumam se confundir porque a senha digitada nem sempre é a chave de criptografia real usada no ar. A senha que você lembra é uma entrada amigável para humanos. O sistema WiFi a transforma em material criptográfico mais forte antes que o tráfego real comece a fluir.
É por isso que a pergunta "o que é a chave wpa" não pode ser respondida de forma satisfatória com uma definição de uma única linha. Você precisa da visão em linguagem simples e da visão técnica. Também precisa da visão operacional, pois o problema oculto do WPA nas empresas não é apenas como a chave funciona. É como as pessoas a compartilham, alternam, revogam e convivem com as consequências.
Da falha do WEP à fundação do WPA
A segurança WiFi não começou com o WPA. Começou com um sistema mais fraco chamado WEP, e o WEP falhou de forma tão grave que o WPA surgiu como uma medida de socorro, e não como uma atualização menor.
O WEP foi amplamente utilizado no final dos anos 1990 e dependia de chaves estáticas de 64 ou 128 bits que invasores podiam descriptografar em minutos usando ferramentas como o Aircrack-ng. A escala de exposição foi grave no Reino Unido. Até 2002, mais de 1,2 milhão de redes Wi-Fi domésticas desprotegidas estavam vulneráveis à interceptação de dados, e 68% das empresas pesquisadas em Londres ainda usavam WEP de acordo com um estudo de 2003 da British Computer Society, conforme resumido neste histórico sobre Wi-Fi Protected Access.
Por que o WEP falhou tão gravemente
A fraqueza central do WEP era simples. Ele reutilizava segredos estáticos em excesso e protegia o tráfego de forma muito fraca. Assim que um invasor capturava tráfego sem fio suficiente, a matemática se tornava previsível o bastante para ser quebrada.
Para um usuário doméstico, isso significava que vizinhos ou invasores oportunistas podiam espionar o tráfego. Para uma empresa, significava que qualquer pessoa dentro do alcance do rádio tinha um caminho real para espionagem ou intrusão.
Uma analogia física ajuda aqui. O WEP era como dar a cada funcionário, convidado, fornecedor e ex-prestador de serviços a mesma chave de metal, sem nunca trocar a fechadura, e usar um design de fechadura que os invasores já haviam aprendido a arrombar rapidamente.
O que o WPA mudou
O WPA, introduzido pela Wi-Fi Alliance em 2003, foi desenvolvido como uma resposta direta às vulnerabilidades do WEP. Em vez de depender de proteção estática, o WPA introduziu o TKIP, que gerava uma nova chave de 128 bits por pacote a partir de uma Pairwise Master Key de 256 bits dinâmica durante o processo de conexão.
Essa foi uma grande mudança conceitual. A rede parou de tratar a segurança como um único segredo estático compartilhado e passou a adotar uma proteção por sessão e por pacote.
Aqui está a diferença prática:
| Problema | WEP | WPA |
|---|---|---|
| Comportamento da chave | Estático | Dinâmico |
| Resistência a ataques | Fácil de quebrar com tráfego capturado suficiente | Maior resistência por meio de chaves de pacotes dinâmicas |
| Impacto nos negócios | Alta exposição a interceptações | Linha de base mais segura para uso sem fio normal |
O WPA foi importante porque mudou a segurança sem fio de "um segredo fixo protege tudo" para "chaves de trabalho temporárias protegem cada conversa".
O WPA não era a resposta final. Foi a primeira correção séria. Mas, sem ele, a segurança WiFi moderna não teria tido uma ponte utilizável desde os primeiros anos inseguros até os sistemas mais confiáveis nos quais as empresas confiam hoje em dia.
Por dentro do Handshake: Como as chaves WPA protegem seus dados
Um hóspede se conecta ao WiFi do seu hotel a partir do saguão. Nesse momento, a rede precisa responder a duas perguntas muito rapidamente. Este dispositivo conhece o segredo compartilhado e como protegemos esta sessão sem expor esse segredo a qualquer pessoa que esteja ouvindo por perto?
Esse trabalho é realizado pelo handshake de 4 vias.
A frase secreta do WPA é apenas o ponto de partida. O ponto de acesso e o cliente a utilizam para provar que pertencem à rede e para criar chaves de trabalho novas para essa sessão específica. A senha em si não é enviada pelo ar como texto simples e não é reutilizada diretamente para criptografar cada pacote.
Da senha às chaves de trabalho
No modo WPA-PSK, o usuário insere uma frase de senha de 8 a 63 caracteres ASCII. Essa frase de senha é convertida em uma chave criptográfica de 256 bits chamada de Pairwise Master Key, que fica no topo da estrutura de chaves WPA, conforme descrito nesta explicação sobre a hierarquia de chaves WPA.
A partir daí, o WPA deriva chaves temporárias para a conexão ativa.
- O usuário insere a frase secreta do WiFi.
- O sistema deriva uma chave mestra a partir dessa frase secreta.
- O cliente e o ponto de acesso trocam valores aleatórios chamados nonces.
- Ambos os lados geram chaves específicas para a sessão a partir das entradas compartilhadas.
Uma maneira prática de ver isso é simples. A frase-senha funciona como o segredo mestre em um sistema de fechaduras, enquanto o handshake cria chaves temporárias para a porta que está sendo aberta neste exato momento.
O que acontece durante o handshake
Em um nível geral, o ponto de acesso envia um valor aleatório chamado ANonce. O cliente responde com seu próprio valor aleatório, o SNonce. Ambos os lados combinam esses valores com a chave mestra e informações específicas do dispositivo para derivar uma Pairwise Transient Key para aquela sessão.
Essa chave transitória é então dividida em componentes separados para diferentes propósitos, incluindo a validação de mensagens de handshake e a criptografia do tráfego do usuário.
Esse design é importante do ponto de vista operacional. Se cada dispositivo utilizasse a frase secreta compartilhada diretamente para cada pacote, uma única exposição comprometeria muito mais a rede. O WPA reduz esse risco transformando um segredo gerenciado por humanos em material criptográfico em nível de sessão.
Uma frase secreta WPA é melhor compreendida como a entrada para a geração de chaves, e não como a chave exata que protege cada frame.
Para uma visão operacional mais ampla, este guia para redes sem fio seguras oferece um contexto útil sobre decisões de design de WiFi.
Por que isso importa em ambientes reais
O handshake pode ser matematicamente seguro e ainda assim deixar uma empresa exposta. O ponto fraco geralmente não é a criptografia. É a frase-senha compartilhada e a forma como as pessoas a gerenciam.
Se um invasor capturar o handshake, ele pode tentar adivinhar a frase de senha offline. Ele não precisa continuar conectado à sua rede enquanto faz isso. Isso cria um problema real para hotéis, apartamentos, espaços de coworking e empresas com vários locais onde a mesma chave WPA é amplamente compartilhada, escrita em placas, reutilizada em várias propriedades ou repassada a prestadores de serviços e ex-funcionários.
O risco aumenta ao longo do ciclo de vida da chave:
- Frases de senha fracas são mais fáceis de adivinhar após a captura do handshake.
- Frases de senha reutilizadas espalham um único ponto de falha por vários locais.
- Frases de senha compartilhadas dificultam a revogação, pois a alteração da chave afeta todos os usuários legítimos.
- Frases de senha de longa duração acumulam exposição à medida que mais visitantes, funcionários e dispositivos as conhecem.
Este é o limite oculto do WiFi com chave compartilhada. O WPA protege o tráfego muito melhor do que os sistemas mais antigos, mas a segurança do dia a dia ainda depende de como a chave é distribuída, rotacionada e desativada.
Portanto, quando alguém pergunta o que é a chave wpa, a resposta precisa é mais ampla do que "a senha do WiFi." É o segredo compartilhado que inicia o handshake, alimenta o processo de geração de chaves e, muitas vezes, torna-se o principal ponto fraco operacional em redes corporativas e multi-tenant.
WPA vs WPA2 vs WPA3: Qual Chave Protege Você Melhor
A maioria das redes que você encontrará hoje não exibirá apenas "WPA". Elas oferecerão WPA, WPA2, WPA3 ou um modo de compatibilidade mista. Os nomes parecem semelhantes, mas não oferecem o mesmo nível de proteção.
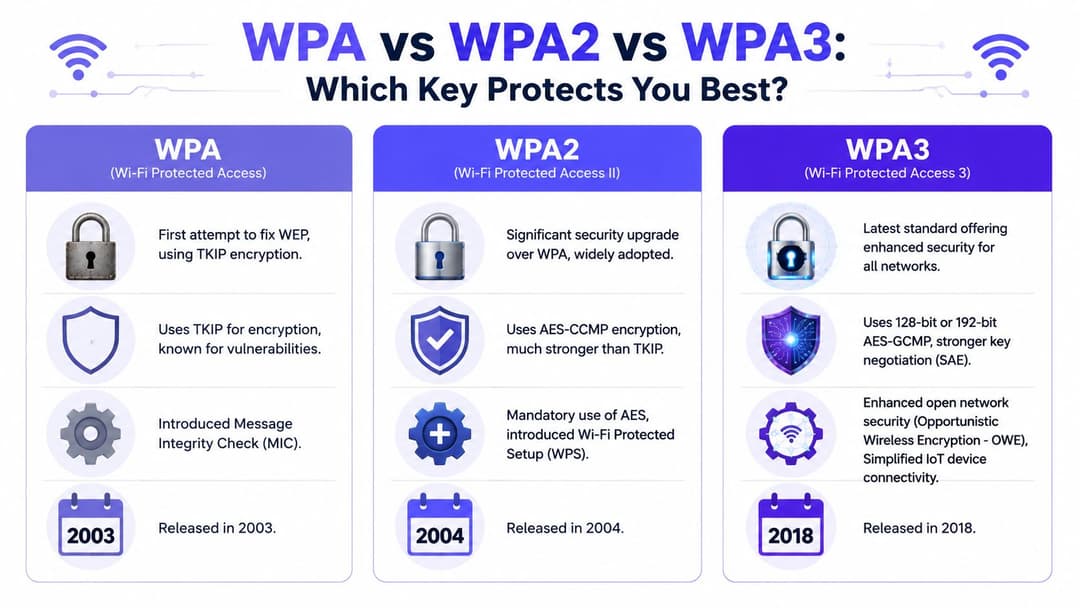
A regra geral é simples. O WPA foi o trabalho de reparo, o WPA2 tornou-se o padrão de segurança convencional e o WPA3 é a escolha moderna preferida quando o suporte do dispositivo permite.
O que mudou entre as gerações
O WPA melhorou em relação ao WEP ao substituir a proteção estática pela geração de chaves dinâmicas baseada em TKIP.
O WPA2 foi além da abordagem antiga do WPA e está amplamente associado à criptografia baseada em AES, que é mais forte e mais adequada para o uso empresarial moderno.
O WPA3 estreitou ainda mais as coisas. Sua maior melhoria prática para o modo pessoal é uma proteção mais forte contra adivinhação de senhas offline por meio do SAE, em vez de depender do modelo antigo de troca de chave pré-compartilhada. Ele também melhora a segurança para redes abertas e ecossistemas de dispositivos mais recentes.
Comparação de segurança: WPA vs WPA2 vs WPA3
| Recurso | WPA | WPA2 | WPA3 |
|---|---|---|---|
| Lançamento | 2003 | 2004 | 2018 |
| Proteção principal | Melhoria baseada em TKIP sobre o WEP | Proteção mais forte baseada em AES | Nova geração com negociação de chave mais forte |
| Resistência a ataques de senha | Melhor que WEP, mas limitada | Forte se bem configurada, mas o modo PSK ainda apresenta vulnerabilidades | Resistência aprimorada através de SAE |
| Melhor escolha hoje | Apenas legado | Comum e ainda amplamente utilizado | Melhor opção quando compatível |
Para leitores que comparam opções de implantação em ambientes de negócios, esta visão geral do WPA e WPA2 Enterprise adiciona um contexto útil sobre modelos de autenticação.
O que você deve escolher
Use esta lente de decisão em vez de apenas buscar termos técnicos:
- Se uma rede ainda usa apenas WPA, ela já passou da hora de ser substituída.
- Se o seu ambiente depende de WPA2-Personal, o principal risco geralmente não é a criptografia em si, mas o modelo de senha compartilhada ao redor dela.
- Se o seu hardware suporta WPA3, geralmente é o melhor caminho a longo prazo, especialmente para novas implantações.
- Se você gerencia um local com dispositivos variados, a compatibilidade pode forçar uma configuração de transição por um tempo.
Nomes de protocolos mais recentes não eliminam hábitos operacionais ruins. Uma senha compartilhada mal gerenciada em um padrão mais recente ainda pode criar sérios riscos de negócios.
Esse é o ponto que muitos artigos de comparação deixam passar. O WPA3 é melhor que o WPA2, e o WPA2 é melhor que o WPA. Mas um hotel que fornece uma única senha compartilhada para funcionários, hóspedes e prestadores de serviços ainda enfrenta um problema de gerenciamento, mesmo que o padrão de criptografia em si seja mais recente.
O guia prático para gerenciar sua chave WPA
Para uma residência ou pequeno escritório, encontrar a chave WPA costuma ser fácil. Ela geralmente está impressa na etiqueta do roteador abaixo do nome do WiFi e da senha padrão, a menos que alguém tenha alterado isso durante a configuração.
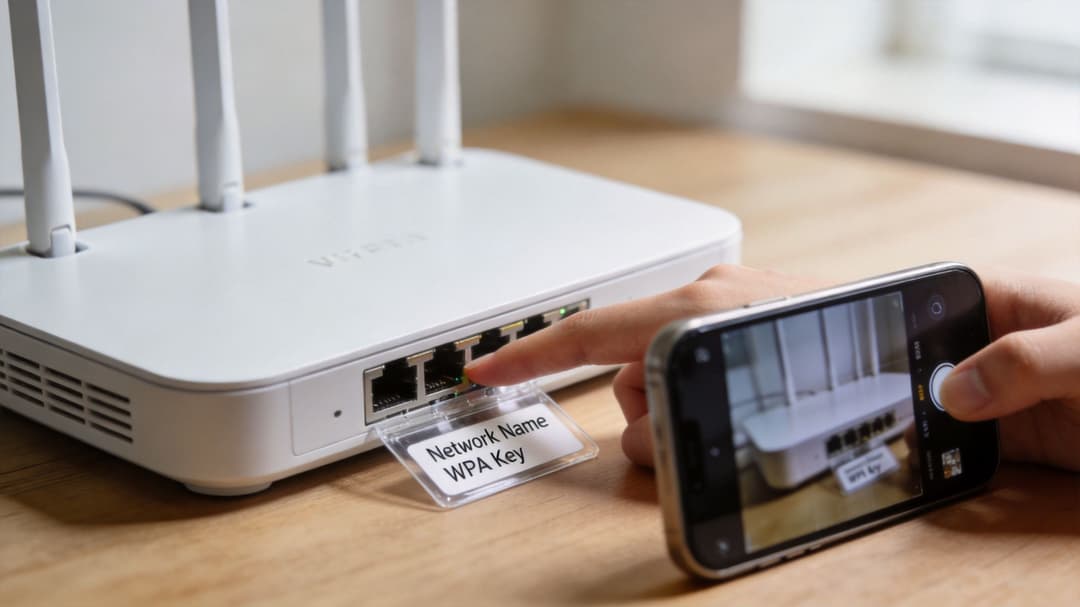
Se você precisar alterá-la, o processo usual é semelhante em várias plataformas, como TP-Link, Netgear, UniFi, Aruba Instant On ou roteadores fornecidos por provedores de internet. Você faz login na interface de gerenciamento, abre as configurações de rede sem fio, escolhe o SSID e atualiza a frase secreta.
Um processo sensato para ambientes pequenos
Uma alteração limpa de chave WPA geralmente se parece com isto:
- Encontre o SSID ativo que deseja atualizar.
- Verifique o modo de segurança para saber se a rede está usando WPA2, WPA3 ou modo misto.
- Defina uma senha forte que não seja reutilizada em outro lugar.
- Salve e programe as reconexões para cada dispositivo afetado.
- Atualize a documentação para que a equipe de suporte saiba o que mudou e quando.
Uma frase secreta forte deve ser longa, exclusiva e não baseada no nome do local, nome da empresa, endereço ou padrões simples de palavras. As melhores frases secretas corporativas costumam ser aleatórias o suficiente para resistir a adivinhações, mas ainda assim fáceis de gerenciar por meio de um gerenciador de senhas.
Onde a administração de rotina se torna um problema operacional
O problema é a escala. Em uma empresa, uma chave WPA não é apenas uma configuração. É uma dependência vinculada a caixas registradoras, tablets, sistemas de salas, scanners, telas, impressoras, terminais portáteis e dispositivos pessoais.
O problema oculto raramente é mencionado em guias básicos de WiFi. O conteúdo existente geralmente trata a chave WPA como uma configuração estática de uso único, mas em ambientes reais redefinir uma chave WPA em uma rede ativa pode desconectar centenas de dispositivos, interrompendo os serviços em saúde ou varejo, e esses mesmos guias muitas vezes ignoram as implicações de continuidade de negócios e conformidade da rotação após uma violação, como observado nesta discussão sobre as lacunas operacionais entre WEP e WPA.
Altere uma chave WiFi compartilhada em um local movimentado e você não estará apenas atualizando a segurança. Você estará acionando um evento de reconexão em tudo o que depende daquele SSID.
É aí que os gerentes de TI são pressionados de ambos os lados. Deixar a chave inalterada por muito tempo aumenta o risco. Rotacioná-la de forma agressiva prejudica as operações.
A pergunta de negócios que a maioria das equipes deveria fazer
Para uma residência unifamiliar, a resposta geralmente é "basta alterar a senha".
Para um hotel, clínica, rede de varejo ou residência estudantil, a melhor pergunta é diferente: essa rede ainda deve depender de uma chave WPA compartilhada?
Por que chaves WPA compartilhadas falham em locais modernos
Um hóspede de hotel pede a senha do WiFi no check-in. Um prestador de serviços recebe a mesma senha da equipe de manutenção. Um ex-funcionário ainda tem uma foto do mural de avisos tirada há seis meses. Todos os três conseguem acessar a rede basicamente da mesma forma, e esse é o problema.
Uma chave WPA compartilhada funciona como uma chave mestra copiada vezes demais. Ela ainda pode abrir a porta, mas deixa de informar quem entrou, se essa pessoa ainda deve ter acesso e o que fazer quando uma cópia desaparecer.
O problema fundamental é a identidade. Uma chave compartilhada comprova que um dispositivo conhece a senha. Ela não comprova qual pessoa está usando esse dispositivo, se o dispositivo é gerenciado ou se o acesso deve expirar após o término de um turno, de uma estadia ou de um contrato.
Essa lacuna importa mais em locais onde muitos grupos se sobrepõem na mesma propriedade. Hotéis, estabelecimentos comerciais, clínicas, alojamentos estudantis e escritórios multi-inquilino raramente têm uma base de usuários estável. Eles têm visitantes, funcionários, fornecedores, trabalhadores temporários, residentes e dispositivos pessoais não gerenciados. Uma frase de senha compartilhada reduz todas essas diferenças a uma única decisão: Permitido ou não permitido.
O que realmente falha nas operações do dia a dia
A fraqueza de segurança não é apenas teórica. Ela se manifesta no trabalho administrativo rotineiro e na resposta a incidentes:
- O acesso não pode ser vinculado claramente a um indivíduo: Os logs podem mostrar que um dispositivo se conectou ao SSID, mas não qual funcionário, convidado ou prestador de serviço estava por trás dele.
- A revogação é radical: Remover um usuário geralmente significa alterar a senha de todos que dependem daquela rede.
- A disseminação de senhas torna-se um comportamento normal: Os funcionários a escrevem em papéis, enviam por mensagem para fornecedores, imprimem para residentes ou a reutilizam em diferentes locais.
- A separação de locatários fica confusa: Em edifícios compartilhados ou locais de uso misto, uma única senha pode comprometer o limite entre grupos que deveriam estar isolados.
- As investigações ficam lentas: Se um tráfego suspeito aparecer, o primeiro obstáculo geralmente é a própria credencial compartilhada, pois muitas pessoas diferentes podem tê-la usado.
Uma rede doméstica pode tolerar um pouco dessa ambiguidade. Um local de negócios geralmente não pode.
Por que isso cria riscos ocultos para os operadores
Considere o incidente em um hotel. Um dispositivo na rede começa a escanear sistemas internos ou a gerar tráfego incomum. Com o WPA-PSK, a criptografia ainda pode estar funcionando corretamente, mas o operador tem uma pergunta muito mais difícil para responder: quem tinha esse acesso e será que ainda deveria ter?
Chaves compartilhadas são fracas da mesma forma que os logins compartilhados de funcionários são fracos. Elas reduzem o atrito de configuração no início, mas depois geram confusão em todos os outros aspectos. As equipes de segurança perdem a atribuição. As equipes de operações perdem o controle granular. Os gerentes herdam questões de conformidade e responsabilidade que não conseguem responder com confiança.
É também por isso que as chaves WPA compartilhadas entram em conflito com os modelos de acesso modernos, como o acesso à rede de confiança zero para ambientes de negócios. O modelo de confiança zero vincula o acesso à identidade, à postura do dispositivo e à política. Uma senha de WiFi compartilhada vincula o acesso à posse de um segredo que frequentemente se espalha muito além do público original.
Em um local moderno, a principal fraqueza do WPA-PSK não é a cifra. É o modelo de credencial compartilhada envolvido nele.
Para ambientes multi-locatário, com alto fluxo de convidados e grande rotatividade, a questão não é mais se a senha é forte o suficiente. A questão é se uma senha compartilhada ainda deve ser o ponto de controle.
Indo além das chaves compartilhadas para o acesso zero-trust
Existe uma resposta tradicional para o problema das chaves compartilhadas. É o WPA-Enterprise com 802.1X. Em vez de uma senha compartilhada, os usuários ou dispositivos se autenticam individualmente por meio de um sistema central, geralmente usando um serviço RADIUS. Isso proporciona uma responsabilidade muito maior e um controle de acesso mais rígido.
O desafio é a complexidade. O WiFi corporativo tradicional pode trazer gerenciamento de certificados, fricção no onboarding, design de políticas e despesas de infraestrutura que equipes de TI menores ou operadoras de locais não querem carregar. Em ambientes mistos com visitantes, funcionários, residentes, contratados e dispositivos legados, essa sobrecarga pode retardar a adoção, mesmo quando o modelo de segurança é claramente superior.
Como deve ser o acesso moderno
Um modelo mais forte substitui segredos compartilhados por acesso baseado em identidade. Na prática, isso geralmente significa uma combinação de:
- Autenticação baseada em certificado para dispositivos de funcionários, para que o acesso seja vinculado à identidade gerenciada e à confiança do dispositivo.
- Integração sem senha para convidados, para que os usuários se autentiquem sem aprender ou reutilizar uma senha de WiFi compartilhada.
- Credenciais por dispositivo ou por locatário para sistemas legados, para que o hardware antigo não force toda a rede de volta a um design de chave compartilhada.
- Revogação imediata, para que a desativação de uma conta ou política possa remover o acesso sem a necessidade de rotacionar a chave WiFi de um site inteiro.
Esta é a mudança operacional que importa. O objetivo não é mais "escolher uma senha compartilhada melhor". O objetivo é "parar de depender de senhas compartilhadas sempre que possível".
Por que isso se alinha ao zero trust
O zero trust funciona melhor quando o acesso pode responder a perguntas básicas com clareza:
| Pergunta | Chave WPA compartilhada | Acesso baseado em identidade |
|---|---|---|
| Quem se conectou | Resposta em grupo | Usuário ou dispositivo específico |
| O acesso pode ser revogado instantaneamente | Geralmente disruptivo | Normalmente direcionado |
| A política é fácil de aplicar por função | Limitada | Muito mais forte |
Para locais que estão modernizando o acesso sem fio, abordagens sem senha e baseadas em certificados geralmente se adaptam melhor do que tentar aperfeiçoar a administração de WPA-PSK. Elas aumentam a responsabilidade, reduzem o compartilhamento de senhas e tornam o gerenciamento do ciclo de vida muito mais prático.
Um ponto de partida útil é entender como o zero-trust network access muda o papel da autenticação WiFi de "conhecer a senha" para "comprovar a identidade sob uma política".
A resposta de longo prazo para o que é a chave wpa é um pouco desconfortável, mas importante. Em muitos ambientes de negócios, a melhor estratégia não é continuar gerenciando uma chave WPA compartilhada com mais cuidado. É projetar redes para que as chaves compartilhadas deixem de ser o centro do controle de acesso.
Se a sua organização deseja WiFi para convidados, acesso para funcionários e redes multi-inquilino sem as dores de cabeça das senhas compartilhadas, a Purple oferece um caminho prático para o acesso sem senha e baseado em identidade. Isso inclui integração segura para convidados, autenticação moderna para funcionários e opções para dispositivos legados que ainda precisam de acesso controlado à rede sem expor todo o local aos riscos de uma única chave WPA compartilhada.