
Um novo funcionário chega na manhã de segunda-feira, um prestador de serviços precisa de acesso a um projeto específico e um visitante pede a senha do WiFi de visitantes. Todos estão no mesmo edifício, mas não devem receber o mesmo nível de acesso. O funcionário pode precisar de e-mail, folha de pagamento, aplicativos internos e conectividade corporativa. O prestador de serviços pode precisar de um único espaço de trabalho compartilhado por um período limitado. O visitante precisa apenas de acesso à internet, não de uma rota para os sistemas de negócios.
Essa diferença é a resposta prática para o que é gestão de identidade. É o conjunto de políticas, processos e tecnologias que uma organização usa para estabelecer quem é uma pessoa ou sistema, verificar essa identidade, decidir o que ela pode acessar e remover esse acesso quando as circunstâncias mudam.
A gestão de identidade agora vai muito além de uma tela de login de TI. Ela apoia o onboarding de clientes, a prevenção a fraudes, a governança corporativa, o acesso à rede e os controles regulatórios. No Reino Unido, o setor de identidade digital contava com 275 empresas ativas em janeiro de 2026, mostrando como a identidade se transformou em um ecossistema econômico e tecnológico significativo, e não apenas em uma função administrativa. O setor gerou cerca de £ 2,03 bilhões em receita anual em 2024/2025, produziu £ 1,04 bilhão em Valor Adicionado Bruto e sustentou 9.624 cargos equivalentes em tempo integral, de acordo com o UK Digital Identity Sectoral Analysis Report.
Este guia desenvolve a ideia a partir dos princípios básicos, depois acompanha uma identidade ao longo de seu ciclo de vida, protocolos de autenticação, métodos de login mais fortes e exemplos reais de rede, como WiFi de visitantes, WiFi de funcionários, certificados, Passpoint e iPSK. Para uma introdução mais ampla sobre os benefícios de segurança, protect data with identity management oferece um contexto útil sob a perspectiva de gerenciamento de acesso.
Introdução ao Gerenciamento de Identidade em Organizações Modernas
A solicitação de WiFi do escritório geralmente revela a estratégia de identidade de uma organização mais rápido do que uma auditoria de segurança. Se todos receberem a mesma chave pré-compartilhada, a rede não conseguirá distinguir um funcionário permanente de um prestador de serviços em fim de contrato ou de um visitante que copiou a senha da recepção. Alterar a chave se torna disruptivo, então as equipes adiam isso, e o acesso antigo continua muito depois de a necessidade comercial original ter desaparecido.
Um design melhor começa com a pessoa, não com a senha. Um novo funcionário faz login por meio do provedor de identidade da organização e recebe o acesso de equipe associado ao seu cargo. Um prestador de serviços terceirizado recebe um perfil mais restrito, talvez limitado a uma rede de projeto ou aplicações específicas. Um convidado usa um serviço isolado que fornece conectividade de internet sem expor os sistemas internos.
Identidade é uma decisão de confiança
Cada solicitação de acesso faz várias perguntas ao mesmo tempo:
- Quem está solicitando acesso? A organização precisa de um registro de identidade confiável.
- Como essa pessoa provou isso? Uma senha, autenticador, certificado ou outro fator pode fornecer a comprovação.
- O que a pessoa deve alcançar? O acesso depende de função, dispositivo, localização, risco e objetivo comercial.
- Por quanto tempo o acesso deve permanecer disponível? Trabalhos temporários e responsabilidades em constante mudança exigem expiração ou revisão.
- Quais evidências restam depois? Logs e decisões apoiam investigações, responsabilização e conformidade.
Este modelo se aplica a funcionários e clientes, mas também a fornecedores, contas de serviço, dispositivos e representantes comerciais. A transição do Reino Unido em direção à verificação formal de identidade ilustra essa mudança mais ampla. A identidade é cada vez mais utilizada para gerar confiança antes que uma organização permita uma transação, registro ou ação legal.
Por que o tema importa além do TI
As organizações migraram mais serviços para o ambiente online, e os usuários agora esperam que o onboarding digital seja rápido, enquanto os reguladores exigem que ele seja controlado. Isso gera uma tensão. Um processo que solicita poucas evidências pode facilitar a falsificação de identidade ou fraude, enquanto um processo que solicita excesso de dados pode frustrar usuários legítimos e aumentar a demanda de suporte.
O gerenciamento de identidade resolve parte dessa tensão ao separar diferentes decisões. Provar a identidade de uma pessoa, autenticar um usuário recorrente e autorizar o acesso a um recurso específico são tarefas relacionadas, mas não são idênticas. Mantê-las distintas ajuda as equipes a aplicar controles mais fortes onde o risco exige, sem adicionar a mesma fricção a cada solicitação.
O modelo mental mais útil é simples: a gestão de identidade é uma camada de confiança e conformidade que conecta pessoas, sistemas e decisões de acesso. A tecnologia de login é apenas um componente. Governança, controle de ciclo de vida, política de rede e evidências completam o cenário.
Compreendendo os Conceitos Essenciais de Gerenciamento de Identidade e Acesso
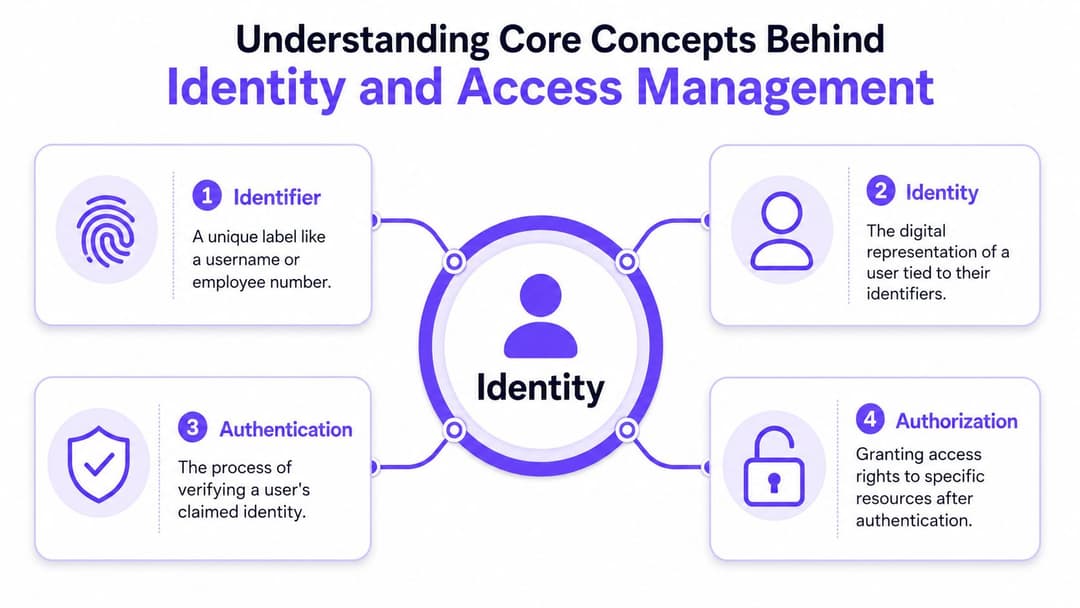
Comece com um passaporte e um crachá de acesso ao prédio. O passaporte contém identificadores que diferenciam você de outras pessoas. Ele representa uma identidade, mas o passaporte em si não é a prova de que a pessoa que o porta é o proprietário legítimo. Um oficial de fronteira verifica as evidências e toma uma decisão sobre permitir ou não a sua entrada.
O gerenciamento digital de identidade e acesso segue o mesmo padrão.
O vocabulário em linguagem simples
Um identificador é uma etiqueta usada para se referir a algo. Um nome de usuário, número de funcionário, endereço de e-mail ou nome de dispositivo pode identificar um registro. Um identificador não prova automaticamente quem o está usando.
Uma identidade é a representação digital associada a esse registro. Ela pode conter atributos como departamento, cargo, gerente, status de emprego, relacionamento com o cliente ou propriedade do dispositivo. Um diretório armazena e atualiza esses atributos para que outros sistemas possam usá-los.
A autenticação responde: "Como você sabe?" O usuário apresenta evidências vinculadas à identidade reivindicada. Essa evidência pode ser um segredo, um fator de posse, uma característica biométrica ou um certificado criptográfico.
A autorização responde: "O que você pode fazer?". Após a autenticação, uma política avalia a identidade e o contexto do usuário antes de conceder acesso a um aplicativo, arquivo, rede ou função administrativa. A autenticação sem autorização provaria a identidade de uma pessoa, mas não forneceria um limite útil em relação às suas permissões.
Um provedor de identidade, frequentemente chamado de IdP, realiza ou coordena a autenticação e envia informações confiáveis para outro serviço. O aplicativo receptor é o provedor de serviços. A federação cria uma relação de confiança entre eles, de modo que um aplicativo pode contar com uma fonte de identidade estabelecida em vez de manter um banco de dados de senhas isolado.
Um único modelo de identidade não se adequa a todos os usuários
O gerenciamento de identidade da força de trabalho abrange funcionários, prestadores de serviços e outras pessoas que trabalham em nome de uma organização. O gerenciamento de identidade do cliente atende a usuários externos que criam contas, adquirem serviços ou acessam informações pessoais. Os fluxos de trabalho se sobrepõem, mas suas prioridades diferem. O acesso da força de trabalho geralmente segue funções de emprego e políticas internas, enquanto o acesso do cliente deve equilibrar controles de fraude, privacidade, conversão e suporte.
O menor privilégio é o princípio que conecta ambos os ambientes:
Conceda a cada identidade apenas o acesso necessário para sua finalidade atual e remova-o quando essa finalidade terminar.
O mercado do Reino Unido ilustra a escala dessa camada de confiança. A atividade do setor inclui fluxos de trabalho de verificação de identidade, integração, prevenção a fraudes e abertura de contas, com o governo identificando 275 empresas ativas em janeiro de 2026 em sua análise do setor. Essa amplitude reflete como a identidade hoje apoia serviços públicos, bancos, sistemas corporativos e transações de consumo, em vez de apenas a administração de diretórios internos.
Como o Ciclo de Vida da Identidade e a Governança Funcionam Juntos
Uma identidade não é uma entrada estática em um banco de dados. Ela muda à medida que uma pessoa entra em uma organização, assume novas responsabilidades, transita entre equipes ou se desliga. Uma gestão de identidade forte trata essas mudanças como eventos controlados, em vez de solicitações informais enviadas entre colegas.
Do momento da contratação ao desligamento
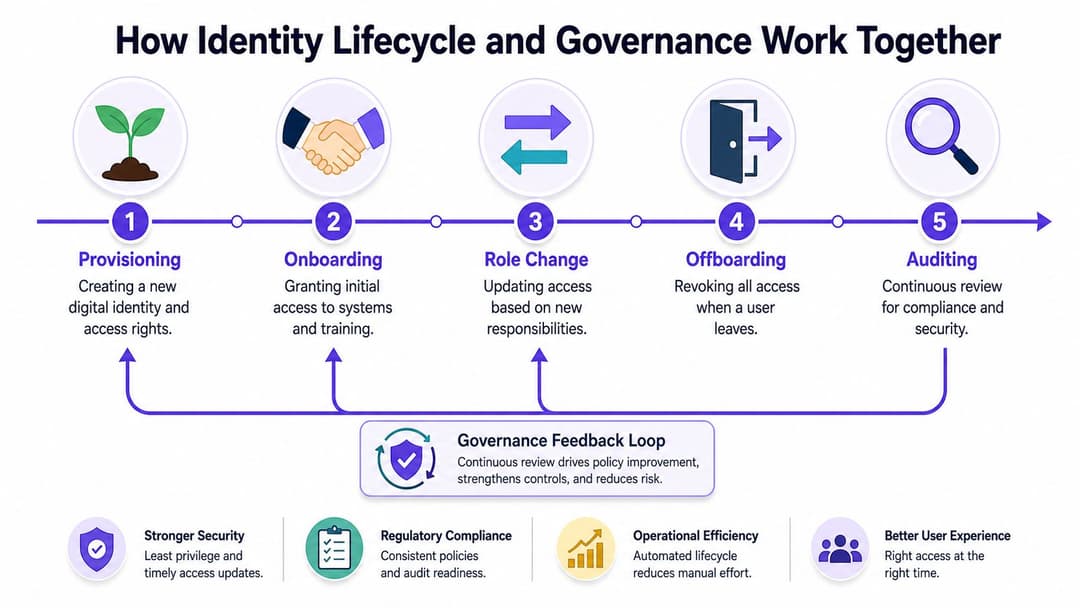
O Provisioning cria o registro de identidade e o conecta a informações autoritativas, geralmente provenientes de um sistema de recursos humanos ou de uma plataforma de clientes. A organização estabelece o status, o departamento e o gestor da pessoa antes de conceder acesso ao aplicativo ou à rede.
O Onboarding aplica o pacote de acesso inicial. Um funcionário do setor financeiro pode precisar de aplicativos financeiros, enquanto um trabalhador temporário recebe um conjunto mais restrito de permissões. Fluxos de trabalho automatizados podem reduzir a cópia manual entre sistemas, mas a automação deve seguir a política aprovada em vez de conceder acesso amplo por padrão.
Uma mudança de função é onde muitos ambientes acumulam riscos. Uma promoção, transferência ou novo projeto pode adicionar permissões sem remover as antigas. Com o tempo, a pessoa detém acessos de várias funções, uma condição frequentemente chamada de acúmulo de privilégios. Um fluxo de trabalho confiável recalcula os direitos a partir da função atual e envia as exceções para revisão.
O offboarding desativa contas, revoga sessões, remove a associação a grupos e lida com recursos conectados, como certificados, tokens e dispositivos compartilhados. O tempo é fundamental. Aguardar por um ticket manual cria uma lacuna entre a decisão de desligamento e a decisão de acesso.
A governança transforma atividade em controle
A governança define quem pode aprovar o acesso, com que frequência os proprietários o revisam e quais evidências a organização retém. A certificação de acesso solicita que um gerente ou proprietário do aplicativo confirme se as permissões continuam adequadas. A segregação de funções impede que uma única pessoa detenha combinações de autoridade que possam permitir uma transação inadequada.
Métricas operacionais úteis incluem o tempo para provisionar, o tempo para revogar, descobertas pendentes de revisão de acesso e a quantidade de contas sem um proprietário definido. Essas métricas não substituem a tomada de decisão, mas revelam onde o ciclo de vida depende de trabalho manual lento ou de dados incompletos.
O emprego no setor de identidade do Reino Unido cresceu uma média de 11,7% ao ano desde 2020, refletindo a demanda contínua por verificação de identidade, onboarding, prevenção de fraudes e fluxos de trabalho de abertura de contas na análise do governo. Essa demanda reforça um ponto prático: as operações de ciclo de vida precisam de propriedade dedicada à medida que os processos de identidade se tornam centrais para os serviços de negócios.
Para as equipes de rede, a mesma lógica se aplica à conectividade da equipe. Uma abordagem de ciclo de vida de WiFi de funcionários pode conectar alterações de diretório a permissões de rede, para que uma mudança de cargo ou desligamento não deixe uma credencial sem fio não gerenciada para trás.
Regra prática: Trate cada concessão de acesso como uma decisão com um proprietário, uma duração pretendida e um método de revogação.
Protocolos de Autenticação que Impulsionam o Logon Único (SSO)
Os protocolos são o encanamento da confiança de identidade. Eles definem como um sistema comunica um resultado de autenticação ou decisão de autorização para outro. Eles não resolvem todos o mesmo problema, por isso a escolha entre eles exige clareza sobre se a solicitação se refere a um funcionário fazendo login em um aplicativo, um cliente autorizando uma chamada de API ou um dispositivo ingressando em uma rede protegida.
Quatro protocolos com funções diferentes
| Protocolo | Objetivo principal | Melhor caso de uso |
|---|---|---|
| SAML | Troca federada de asserções de autenticação | Single sign-on corporativo para aplicações web consolidadas |
| OAuth | Autorização delegada | Permitir que uma aplicação acesse um recurso sem expor a senha do usuário |
| OIDC | Camada de identidade do usuário baseada em OAuth | Aplicações modernas que exigem login e reivindicações de identidade padrão |
| RADIUS com 802.1X | Autenticação de rede centralizada e troca de políticas | Acesso corporativo cabeado e sem fio controlado por um serviço de identidade |
O SAML continua sendo comum no logon único corporativo. Um funcionário se autentica no provedor de identidade, que envia uma asserção assinada para o aplicativo. O aplicativo confia no relacionamento configurado e inicia uma sessão sem solicitar ao funcionário uma senha separada para o aplicativo.
O OAuth trata principalmente de acesso delegado, não de provar a identidade de uma pessoa. Ele permite que um cliente receba permissão para usar um recurso definido em nome de um usuário. O OIDC adiciona uma camada de identidade ao OAuth, tornando-o adequado para aplicativos modernos que precisam de informações padronizadas sobre o usuário conectado.
O RADIUS com 802.1X atende a um ambiente diferente. Ele conecta equipamentos de acesso à rede, um serviço de autenticação e uma credencial de usuário ou dispositivo. O resultado pode ser uma decisão de política que coloca um dispositivo na rede correta ou atribui um perfil de acesso específico.
A confiança deve ser explícita
O logon único (single sign-on) é conveniente porque os usuários se autenticam com um provedor de identidade confiável em vez de manter credenciais separadas para cada aplicativo. A federação também gera responsabilidades. Os administradores devem proteger chaves de assinatura, validar asserções, definir mapeamentos de declarações e remover relações de confiança que não são mais necessárias.
As orientações do governo do Reino Unido separam a comprovação de identidade da autenticação de serviço. O guia de identidade digital do GOV.UK vincula a comprovação e a verificação ao GPG 45, enquanto a autenticação de serviço é regida pelo GPG 44. Essa separação ajuda as organizações a escolherem um nível adequado de garantia para o serviço, em vez de tratar cada login como um evento idêntico.
As equipes que precisam de uma explicação mais ampla sobre como um login confiável pode abranger vários serviços também podem se beneficiar do artigo unified global unified login explained. Para implantações específicas de rede, o RADIUS-as-a-Service é uma opção arquitetônica para centralizar a autenticação sem a necessidade de manter todos os componentes RADIUS localmente.
Autenticação Forte com MFA e Opções sem Senha
Um protocolo descreve como os sistemas trocam confiança. Um fator de autenticação descreve o que o usuário apresenta como evidência. Manter essas ideias separadas evita um erro comum: presumir que a implementação de logon único torna a autenticação forte de forma automática.
Construa uma escala de autenticação
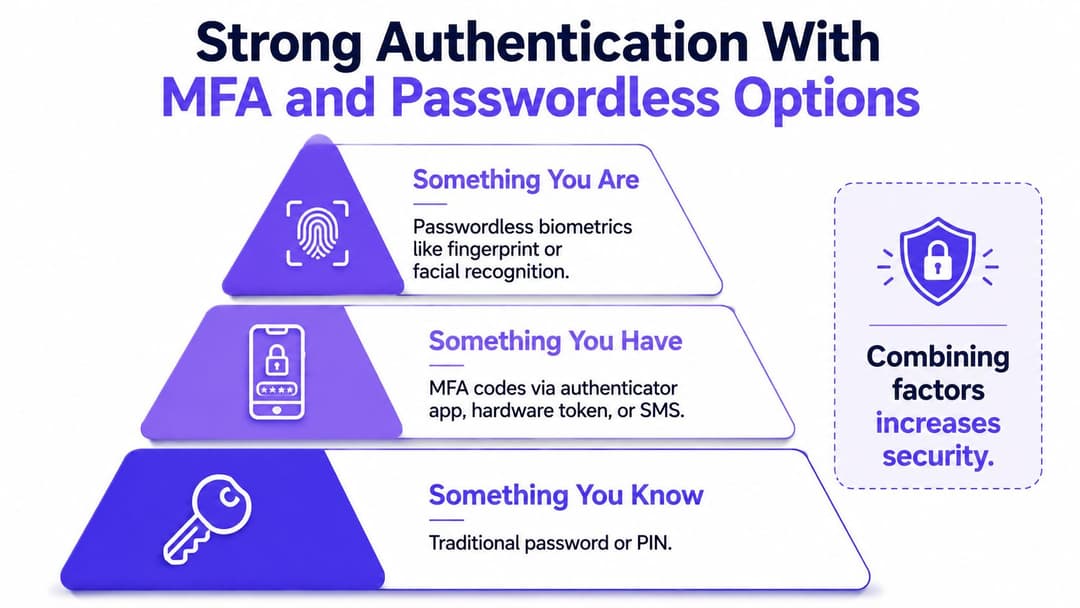
Uma senha é um fator de conhecimento, algo que o usuário sabe. As senhas continuam familiares, mas os usuários as reutilizam, escolhem opções fracas ou as revelam por meio de phishing. Um gerenciador de senhas e uma política sensata podem melhorar a base de referência, mas uma senha sozinha dá ao invasor apenas um alvo a ser superado.
A autenticação de múltiplos fatores combina evidências de diferentes categorias. Um código gerado por um aplicativo autenticador ou um token de hardware representa algo que o usuário possui. O SMS pode fornecer uma verificação adicional, mas as organizações devem avaliar sua adequação para cenários de maior risco, pois o canal telefônico pode ser atacado ou desviado.
A biometria representa algo que o usuário é. Impressões digitais e reconhecimento facial podem acelerar o login, mas exigem um design de privacidade cuidadoso e manuseio seguro do dispositivo. Ao contrário de uma senha, uma característica biométrica não pode ser alterada após ser exposta.
O modelo sem senha exige um design cuidadoso
A autenticação sem senha usa um dispositivo, chave criptográfica ou autenticador de plataforma para comprovar a posse sem solicitar que o usuário digite um segredo reutilizável. Chaves de segurança FIDO2 e passkeys podem fornecer uma autenticação forte e resistente a phishing quando os processos de registro, recuperação e substituição de conta associados também são controlados.
Um programa prático geralmente evolui de acordo com o risco:
- Serviços de baixo atrito: Use logon único e um processo de senha bem gerenciado onde as consequências de uma violação sejam limitadas.
- Aplicativos confidenciais: Exija MFA e aplique políticas condicionais com base na integridade do dispositivo, localização ou comportamento incomum.
- Operações privilegiadas: Prefira métodos resistentes a phishing, contas de administrador separadas e controles de sessão fortes.
- Dispositivos compartilhados ou não gerenciados: Evite incorporar segredos permanentes e use certificados ou credenciais de curta duração onde a plataforma oferecer suporte.
O melhor fator nem sempre é o fator mais forte isoladamente. Ele também deve funcionar para a população de usuários, o parque de dispositivos, o processo de recuperação e a equipe de suporte. Para o acesso sem fio, um modelo de WiFi sem senha pode aplicar o mesmo princípio ao onboarding de rede, substituindo credenciais compartilhadas por acesso vinculado à identidade.
Exemplos do Mundo Real de Gestão de Identidade em Acessos de Rede e WiFi
Um hóspede de hotel, um funcionário e um prestador de serviços de manutenção podem se conectar ao mesmo ponto de acesso físico, mas o gerenciamento de identidade deve oferecer a eles destinos digitais diferentes. O hóspede precisa de uma rota simples para a internet. O funcionário precisa de conectividade interna protegida. O prestador de serviços pode precisar de um perfil por tempo limitado com acesso a serviços selecionados.
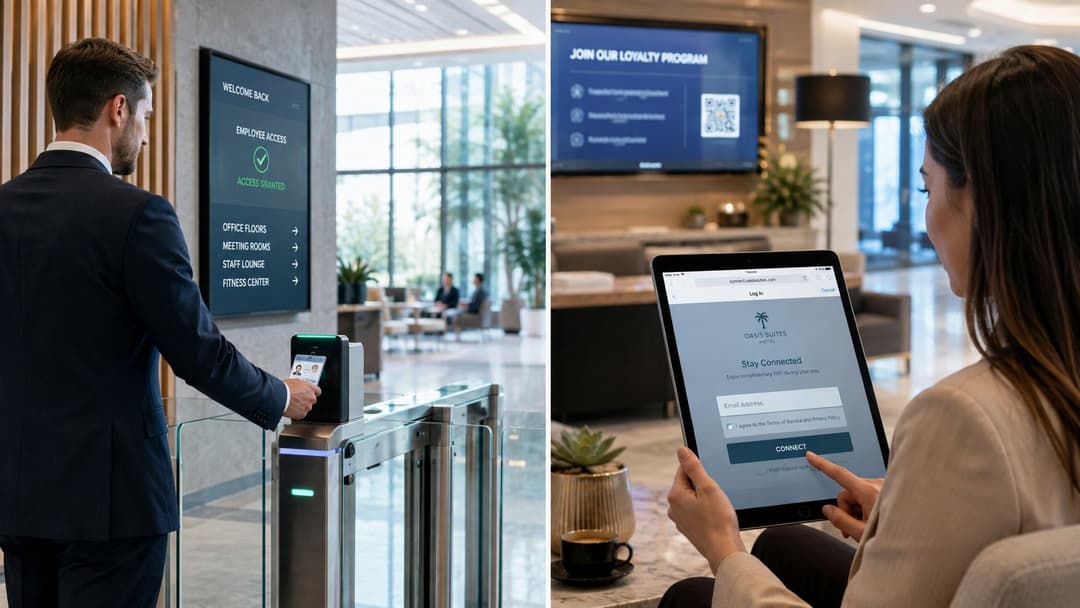
O acesso de convidados e funcionários não deve compartilhar um segredo
Um Captive Portal pode identificar um visitante por meio de um endereço de e-mail, voucher ou login social, mas a rede ainda precisa de isolamento e aplicação de políticas. Uma senha de visitante compartilhada enfraquece a atribuição e cria uma questão operacional complicada quando a senha se espalha além do público pretendido.
O acesso da equipe pode usar autenticação corporativa, certificados ou Passpoint. O Passpoint permite que um dispositivo compatível descubra e se conecte a uma rede confiável com menos intervenção manual, enquanto o onboarding criptografado pode evitar a exposição criada por uma chave sem fio comum. O OpenRoaming estende o modelo por redes participantes, para que o usuário possa contar com uma relação de identidade estabelecida em vez de aceitar repetidamente portais desconhecidos.
Dispositivos legados precisam de uma rota diferente
Impressoras, sensores e dispositivos portáteis mais antigos podem não suportar a autenticação corporativa moderna. O iPSK, ou chaves pré-compartilhadas baseadas em identidade, pode dar a dispositivos ou grupos separados suas próprias credenciais, preservando a segmentação de rede. Se uma credencial precisar ser revogada, os administradores podem remover essa credencial sem alterar o acesso de todos os outros dispositivos.
O design ainda precisa de inventário, propriedade e expiração. Uma chave separada não é automaticamente uma identidade segura se ninguém souber qual dispositivo a utiliza ou quando ela deve ser desativada.
As alterações de diretório devem alcançar a rede
Para a equipe, integrações com o Microsoft Entra ID, Google Workspace ou Okta podem conectar o diretório de funcionários à política de WiFi. Um novo colaborador recebe o perfil pretendido, enquanto uma alteração no diretório pode acionar a remoção do acesso. Plataformas de rede como Meraki, Aruba, Ruckus, Mist e UniFi podem, então, aplicar a política resultante por meio de suas integrações e métodos de autenticação suportados.
O mesmo princípio de confiança surge no registro corporativo. A verificação de identidade tornou-se um requisito legal para executivos de empresas em 18 de novembro de 2025, sob o Economic Crime and Corporate Transparency Act 2023. No primeiro período relatado, encerrado em 31 de dezembro de 2025, a Companies House registrou 823.771 nomeações verificadas e uma taxa de conformidade de 6,27%, conforme demonstrado em suas informações de gestão de verificação de identidade. Os números demonstram como os controles de identidade podem se tornar parte da governança formal, e não apenas uma conveniência técnica.
Melhores Práticas, Riscos e Próximos Passos para sua Estratégia de Identidade
Uma gestão de identidade fraca geralmente falha devido a lacunas operacionais comuns, e não por um único erro dramático de design. Um ex-funcionário mantém uma conta, um prestador de serviços permanece em um grupo amplo, um proprietário de aplicativo aprova o acesso sem revisá-lo, ou uma chave de WiFi compartilhada continua circulando porque alterá-la causaria inconvenientes para todos.
Uma estratégia útil começa mapeando identidades para decisões. Liste as pessoas, clientes, dispositivos, contas de serviço e funcionários de negócios que precisam de reconhecimento. Em seguida, identifique os sistemas que criam registros de autoridade, os aplicativos que consomem informações de identidade e os controles de rede que impõem o acesso.
Transforme riscos comuns em controles
O reuso de credenciais torna-se menos atraente quando os aplicativos usam federação, MFA e métodos sem senha onde apropriado.
Contas órfãs tornam-se mais fáceis de encontrar quando cada identidade possui um proprietário, um status de emprego ou serviço e um processo de offboarding definido.
O acúmulo de privilégios é reduzido quando as alterações de função recalculam o acesso em vez de adicionar apenas outra associação de grupo.
As exceções invisíveis tornam-se gerenciáveis quando o acesso temporário tem uma data de expiração e as ações privilegiadas produzem logs passíveis de auditoria.
A baixa atribuição de rede melhora quando funcionários, convidados e dispositivos recebem perfis vinculados à identidade em vez de um segredo sem fio universal.
A governança deve mensurar o que é importante operacionalmente. Monitore o tempo de provisionamento e revogação, revisões de acesso atrasadas, contas sem proprietários, permissões obsoletas e exceções que aguardam aprovação. Essas métricas ajudam os líderes a verificar se a organização consegue agir quando o status de uma pessoa muda, e não apenas se um login foi bem-sucedido.
Trate a convergência como uma questão de design
A identidade do funcionário, a identidade do cliente e a verificação de identidade legal estão cada vez mais conectadas pela mesma pergunta: a organização pode confiar na entidade que faz a solicitação? Elas não devem ser forçadas a um único fluxo de trabalho idêntico, porque uma conta de cliente, um administrador da equipe e um funcionário da empresa representam riscos diferentes. Eles precisam de princípios consistentes para comprovação, autenticação, autorização, evidência e revogação.
O setor de identidade digital do Reino Unido gerou cerca de £ 2,03 bilhões em receita anual em 2024/2025 e sustentou 9.624 cargos equivalentes em tempo integral, de acordo com a análise do setor governamental citada anteriormente. Essa escala indica por que a estratégia de identidade agora merece a atenção de equipes de segurança, conformidade, redes, RH, produtos e experiência do cliente em conjunto.
Comece com um caminho de alto valor, como o WiFi de funcionários ou o acesso de admissão e demissão. Documente a fonte autoritativa, defina a política, automatize as decisões rotineiras, revise as exceções e teste a revogação. Em seguida, estenda o padrão para aplicativos, convidados, dispositivos e serviços ao cliente, sem presumir que uma única ferramenta ou um único fator de autenticação atenda a todas as identidades.
O Purple conecta o acesso baseado em identidade a ambientes WiFi de visitantes, funcionários e multi-tenant, incluindo integração sem senha, Passpoint e integrações de diretório para organizações que desejam substituir credenciais de rede compartilhadas por políticas de acesso controlado. Visite o Purple para ver como sua plataforma pode apoiar o gerenciamento prático de identidades em redes de hotelaria, varejo, saúde, propriedades e corporativas.



