
Como Implementar Restrições de Tempo e Largura de Banda no WiFi de Visitantes
Um guia de referência técnica definitivo sobre a implementação de restrições de tempo e largura de banda em redes WiFi de visitantes corporativas. Este guia fornece modelos de arquitetura práticos, configurações neutras de fornecedor e estudos de caso reais para ajudar líderes de TI a equilibrar o desempenho da rede, a conformidade de segurança e a experiência do visitante.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de WiFi para Visitantes →
Resumo Executivo
Para as empresas modernas, fornecer acesso WiFi para convidados não é mais um luxo - é uma necessidade operacional. No entanto, uma rede de convidados não gerenciada representa um vetor de ameaça significativo, capaz de degradar o desempenho da rede corporativa, expor dados confidenciais e introduzir responsabilidades regulatórias. Gerentes de TI, arquitetos de rede e CTOs devem se afastar de um modelo de conectividade aberto em direção a uma camada de acesso de convidados altamente estruturada e orientada por políticas.
Este guia de referência detalha as estratégias técnicas para implementar restrições precisas de tempo e largura de banda em redes WiFi de convidados. Ao implantar a segmentação lógica de rede por meio de Redes Locais Virtuais (VLANs), aproveitando frameworks de Qualidade de Serviço (QoS) de classe empresarial e integrando um Ponto de Decisão de Política (PDP) gerenciado em nuvem, as organizações podem proteger as operações críticas de negócios ao mesmo tempo em que entregam uma experiência de convidado de alta qualidade.
Por meio de limitação proativa de largura de banda, limites de duração de sessão e agendamento de SSID baseado em tempo, os administradores de rede podem reduzir o risco de que usuários excessivos saturem o uplink, manter a conformidade com padrões como PCI-DSS v4.0 e GDPR, e abrir novos caminhos para o engajamento do cliente. Seja gerenciando um hotel de 200 quartos, um estádio de alta densidade ou uma rede de varejo com vários locais, a implantação de políticas estruturadas de acesso à rede de convidados é a base do design moderno de infraestrutura de rede.
Aprofundamento Técnico
A implementação de restrições de tempo e largura de banda em uma rede WiFi de convidados exige uma compreensão profunda dos protocolos sem fio e da arquitetura de segurança de rede. Para construir uma rede de convidados resiliente, os administradores devem operar em várias camadas do modelo OSI, orquestrando pontos de acesso, controladores sem fio, firewalls e servidores de autenticação.
1. Gerenciamento de Largura de Banda e Qualidade de Serviço (QoS)
As restrições de largura de banda são implementadas para evitar que um único cliente - ou a rede de convidados como um todo - sature o uplink WAN do local. Isso é realizado por meio de dois mecanismos principais: limitação de taxa (redução de tráfego) e priorização de tráfego.
Na camada sem fio, a Qualidade de Serviço é governada pelo padrão IEEE 802.11e, que introduziu o WiFi Multimedia (WMM) [1]. O WMM prioriza o tráfego em quatro categorias de acesso (ACs):
- Voz (AC_VO): Maior prioridade, menor latência (ex: VoIP).
- Vídeo (AC_VI): Alta prioridade, baixa latência (ex: streaming de mídia).
- Melhor Esforço (AC_BE): Prioridade média, tráfego padrão (ex: navegação na web).
- Segundo Plano (AC_BK): Menor prioridade, dados de alta taxa de transferência (ex: downloads de arquivos).
Para redes de convidados, todo o tráfego deve ser mapeado para as categorias Best Effort (AC_BE) ou Background (AC_BK). Isso garante que o tráfego corporativo crítico - como transações de ponto de venda (POS) ou chamadas VoIP corporativas - tenha precedência sobre a navegação na web dos convidados.
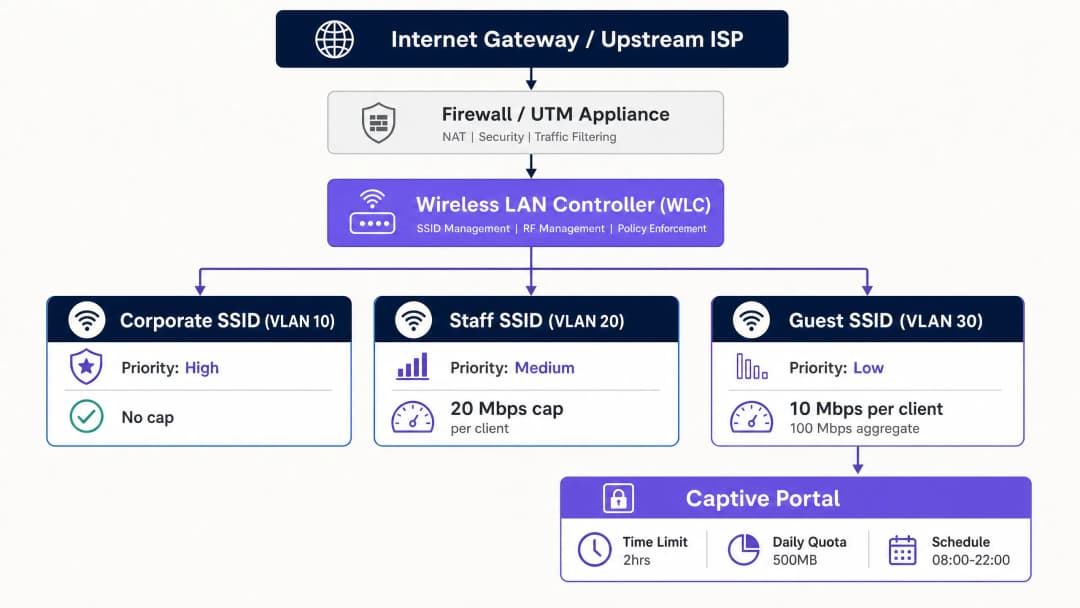
Para impor limites rígidos de taxa de transferência, os administradores implantam a limitação de taxa por cliente e a limitação de taxa por SSID. Os limites por cliente restringem a velocidade máxima de download e upload de um dispositivo individual (por exemplo, 10 Mbps de download / 2 Mbps de upload), enquanto os limites por SSID restringem a largura de banda total alocada a toda a rede de convidados (por exemplo, 100 Mbps agregados).
2. Acesso Baseado em Tempo e Gerenciamento de Sessão
As restrições baseadas em tempo gerenciam a simultaneidade da rede e impedem o acesso não autorizado de longo prazo. Isso envolve dois conceitos distintos: expiração de sessão e agendamento de SSID.
- Expiração de sessão: Aplicada por meio de atributos RADIUS retornados durante a autenticação no Captive Portal. O servidor RADIUS envia o atributo
Session-Timeout(Atributo RADIUS 27) para o ponto de acesso (AP) ou controladora LAN sem fio (WLC) [2]. Esse valor, em segundos, dita por quanto tempo a sessão de um cliente permanece ativa antes que a autenticação seja exigida novamente. - Expiração por inatividade: O atributo
Idle-Timeout(Atributo RADIUS 28) encerra uma sessão se nenhum tráfego for detectado do cliente dentro de uma janela específica (por exemplo, 15 minutos). Isso é essencial em locais de alta densidade para recuperar endereços IP de dispositivos inativos. - RADIUS Change of Authorisation (CoA): Definido na RFC 5176, o CoA permite que o servidor RADIUS envie dinamicamente alterações de política para a WLC ou AP sem interromper o link sem fio físico [3]. Por exemplo, se um convidado consumir sua franquia diária de dados, o servidor RADIUS pode enviar uma mensagem CoA para limitar dinamicamente a largura de banda do cliente de 20 Mbps para 1 Mbps.
3. Segmentação de Rede e Conformidade
Uma regra fundamental da arquitetura de WiFi de convidados é o isolamento completo dos sistemas corporativos. Isso é alcançado por meio da segmentação de VLAN. O tráfego de convidados deve residir em uma VLAN dedicada (por exemplo, VLAN 30), totalmente isolada da LAN corporativa (VLAN 10) e das redes de voz/gerenciamento (VLAN 20).
O roteamento entre VLANs deve ser restrito na camada de firewall. Uma política de firewall restritiva deve bloquear todo o tráfego de convidados para a rede corporativa. Além disso, o isolamento de cliente (também conhecido como bloqueio ponto a ponto) deve ser ativado no SSID de convidados. Isso impede que os clientes sem fio na mesma rede de convidados se comuniquem entre si, reduzindo o risco de propagação lateral de malware ou ataques de man-in-the-middle (MITM).A segmentação de rede não é apenas uma prática recomendada - ela é um requisito rigoroso de conformidade. Sob o Requisito 1.3 do PCI DSS v4.0, as organizações devem implementar a segmentação de rede para isolar o ambiente de dados do portador do cartão (CDE) de redes não confiáveis, incluindo o WiFi de convidados [4]. Falhar em segmentar a rede de convidados traz toda a infraestrutura de convidados para o escopo de auditoria do PCI, aumentando drasticamente o custo de conformidade e o risco de segurança.
Além disso, as organizações que coletam dados pessoais por meio de um Captive Portal devem cumprir o GDPR. Isso exige o estabelecimento de uma base legal para a coleta de dados, a apresentação de um aviso de privacidade claro e a aplicação de limites estritos de retenção de dados nos registros de sessão.
-
Guia de Implementação
A implantação de restrições de tempo e largura de banda em uma rede de nível empresarial exige um processo sistemático e independente de fornecedor. O seguinte é um roteiro de implementação passo a passo recomendado para engenheiros de rede seniores.
Passo 1: Segmentação Lógica de Rede (VLAN e DHCP)
Antes de configurar qualquer definição sem fio, estabeleça os limites lógicos de rede em seus switches principais e firewall.
- Crie a VLAN de convidados: Configure uma VLAN dedicada (por exemplo, VLAN 30) no switch principal e faça o trunking para todos os pontos de acesso.
- Configure o escopo DHCP: Defina um escopo DHCP dedicado para a VLAN de convidados. Use tempos de concessão curtos (por exemplo, de 2 a 4 horas) para evitar o esgotamento de endereços IP em ambientes de alta rotatividade.
- Habilite o DHCP snooping e a inspeção ARP: Habilite o DHCP snooping e a inspeção ARP dinâmica (DAI) nos switches para evitar servidores DHCP não autorizados e ataques de falsificação de MAC.
Passo 2: Política de Firewall e Modelagem de Tráfego
Configure o gateway de segurança para policiar o tráfego na VLAN de convidados.
- Bloqueie o roteamento entre VLANs: Crie regras de firewall que descartem explicitamente todo o tráfego originário da VLAN de convidados (VLAN 30) destinado a qualquer sub-rede interna (por exemplo, VLAN 10, VLAN 20).
- Aplique a modelagem de tráfego: Crie uma política compartilhada de modelagem de tráfego no firewall que limite a taxa de transferência agregada da interface da VLAN de convidados para proteger o link de WAN principal. Por exemplo, em um circuito de fibra de 1 Gbps, limite a VLAN de convidados a 150 Mbps.
Passo 3: Configuração do SSID Sem Fio
Configure a rede sem fio de convidados no seu controlador de LAN sem fio (WLC) ou painel de gerenciamento em nuvem.
- Crie o SSID de convidados: Transmita um SSID dedicado (por exemplo, "Venue Guest WiFi").
- Habilite o isolamento de clientes: Ative o "Isolamento de Clientes" ou "Bloqueio ponto a ponto" para evitar que os dispositivos dos convidados se comuniquem entre si.
- Habilite WPA3 Opportunistic Wireless Encryption (OWE): Para fornecer confidencialidade de dados sem uma chave pré-compartilhada (PSK) comum, configure o WPA3-OWE. Isso criptografa individualmente o tráfego aéreo de cada sessão de convidado.
Passo 4: Integração de RADIUS e Captive Portal
Integre sua infraestrutura sem fio com um Ponto de Decisão de Política (PDP) centralizado, como o Guest WiFi, para gerenciar a autenticação e a aplicação de políticas.
- Configure o servidor RADIUS: Aponte seus WLCs/APs para o endereço IP do servidor RADIUS na nuvem. Configure segredos compartilhados seguros.
- Mapeie os atributos RADIUS: Configure o perfil RADIUS para retornar atributos de restrição de sessão após a autenticação bem-sucedida:
Session-Timeout=7200(impõe um limite de sessão de 2 horas).Idle-Timeout=900(impõe um limite de tempo ocioso de 15 minutos).
- Configure o redirecionamento do Captive Portal: Defina ACLs de pré-autenticação no WLC/AP para permitir DNS, DHCP e tráfego para o hostname do Captive Portal, enquanto redireciona todo o outro tráfego HTTP/HTTPS para a página de login do portal.
Passo 5: Agendamento de SSID e Intervalos de Tempo
Para proteger ainda mais a rede e reduzir a superfície de ataque, configure o agendamento de SSID para desativar o acesso de convidados fora do horário de funcionamento.
- Defina o cronograma: No WLC ou painel na nuvem, mapeie o SSID de convidados para um perfil de tempo (por exemplo, de segunda a domingo, das 08:00 às 22:00).
- Imponha o desligamento completo: Garanta que os APs parem completamente de transmitir o SSID de convidados fora desses horários, em vez de simplesmente bloquear a associação.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Melhores Práticas
Para garantir uma implantação equilibrada que mantenha o alto desempenho da rede sem inconvenientes para os convidados, os arquitetos de rede devem seguir estas melhores práticas padrão do setor.
1. Alocação Dinâmica de Banda e "Bursting"
Limites estáticos de largura de banda às vezes podem proporcionar uma experiência ruim aos convidados durante períodos de baixa ocupação. A implementação de uma estratégia de alocação dinâmica de banda ou bursting é altamente recomendada.
- Bursting (ou boosting): Permite que um dispositivo convidado exceda temporariamente seu limite de largura de banda (por exemplo, aumentando de 10 Mbps para 30 Mbps nos primeiros 15 segundos de um download) para permitir o carregamento rápido de páginas ou o buffering de vídeos, antes de reduzi-lo suavemente de volta à taxa base. Isso é suportado nativamente por controladores avançados e plataformas como a Tanaza [5].
- Shaping dinâmico: Ajusta o limite agregado de largura de banda do SSID de convidados com base na utilização geral da WAN. Se a rede corporativa estiver ociosa, a rede de convidados pode expandir dinamicamente seu teto, contraindo-o instantaneamente quando o tráfego corporativo aumentar.
2. Dimensionamento Adequado de Políticas por Segmento de Mercado
As restrições de largura de banda e de tempo não devem ser uniformes em todos os ambientes. Elas devem ser adaptadas aos tempos de permanência específicos e às expectativas dos usuários de cada segmento.
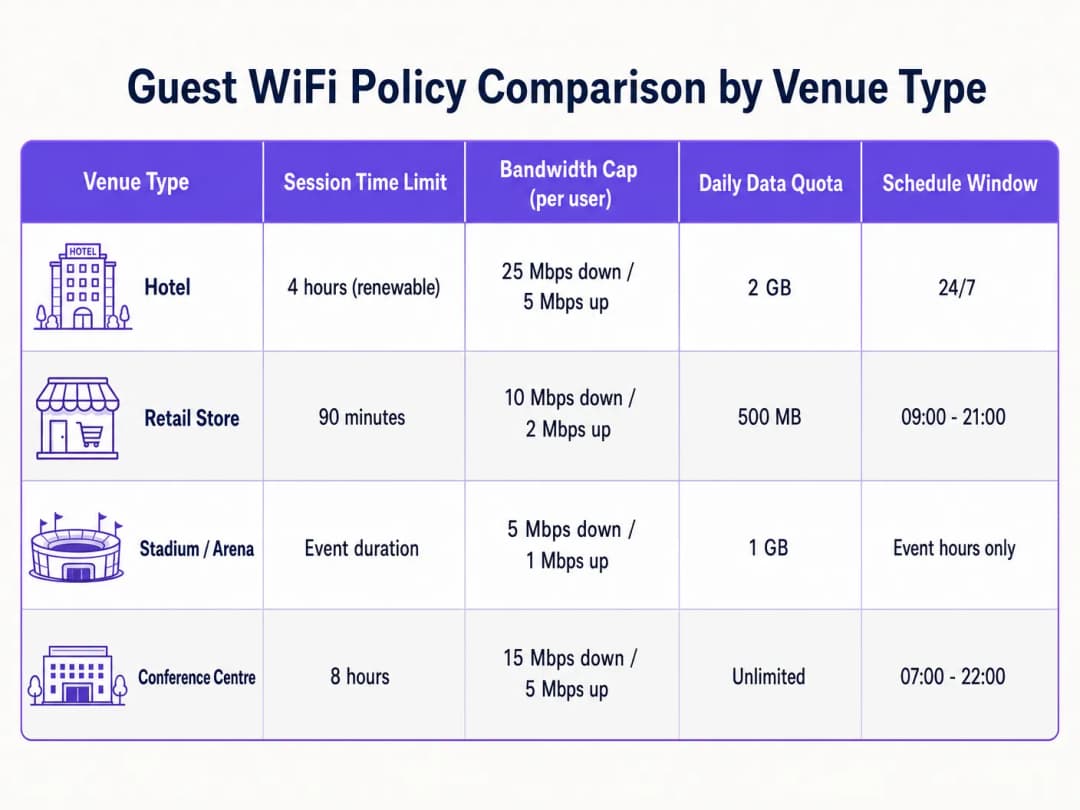
- Hospitalidade: Os hóspedes de hotéis esperam conectividade de alta taxa de transferência para streaming e trabalho remoto. Adapte as políticas para suportar pelo menos 25 Mbps de download por quarto, com durações de sessão mais longas (por exemplo, 24 horas) para evitar a frustração de reautenticações frequentes [6]. Para uma visão mais detalhada, consulte o nosso guia Planejamento de Velocidade e Banda de WiFi para Hotéis.* Varejo: Os tempos de permanência são menores, normalmente de 30 a 90 minutos. Implemente um limite de tempo de sessão rigoroso de 90 minutos para incentivar a rotatividade e capture dados de marketing por meio do WiFi Analytics durante a nova autenticação [7].
- Estádios e arenas: Ambientes de altíssima densidade com dezenas de milhares de usuários simultâneos. A limitação de largura de banda deve ser altamente conservadora (ex: 5 Mbps de download) para evitar a saturação de todo o backhaul, com durações de sessão correspondentes à duração do evento [8].
3. Aproveitando o Acesso em Camadas Baseado em Perfil
Evite uma rede de convidados "tamanho único". Implemente perfis de acesso em camadas para recompensar a fidelidade e monetizar a conectividade premium:
- Camada gratuita: Velocidade padrão (ex: 5 Mbps de download), limite de sessão de 1 hora, login básico em Captive Portal.
- Camada premium: Alta velocidade (ex: 50 Mbps de download), limite de sessão de 24 horas, autenticado via credenciais de fidelidade, número do quarto ou pagamento direto. Isso é normalmente implementado usando o The 10 Best Network Access Control (NAC) Solutions in 2026 ou integrado com How to Implement 802.1X Authentication with Cloud RADIUS.
Solução de Problemas e Mitigação de Riscos
Operar uma rede sem fio de convidados com restrições ativas apresenta modos de falha específicos que as equipes de TI devem monitorar e mitigar proativamente.
1. Randomização de Endereço MAC e Rastreamento de Sessão
Os sistemas operacionais móveis modernos (iOS 14+, Android 10+) utilizam a randomização de endereço MAC por padrão, rotacionando o identificador de hardware do dispositivo para proteger a privacidade do usuário.
- Risco: Se a sua rede de convidados rastrear os limites de tempo de sessão ou franquias de dados apenas pelo endereço MAC, um dispositivo que randomiza seu MAC aparecerá como um dispositivo totalmente novo, ignorando seus limites de tempo e políticas de limitação.
- Mitigação: Não dependa de endereços MAC para o estado da sessão. Use um modelo de autenticação baseado em identidade na camada do Captive Portal. Vincule o estado da sessão, limites de tempo e franquias de dados à identidade do usuário autenticado no banco de dados RADIUS (ex: endereço de e-mail, número de telefone verificado ou ID de fidelidade).
2. Esgotamento de Endereços IP em Locais de Alto Fluxo
Em locais de grande circulação, como hubs de transporte ou shopping centers, tempos longos de concessão de DHCP podem esgotar rapidamente o pool de IPs disponível, impossibilitando a conexão de novos convidados.
- Risco: Se as concessões de DHCP forem definidas para um padrão de 24 horas, mas o tempo médio de permanência do convidado for de 20 minutos, milhares de endereços IP permanecerão concedidos a dispositivos que já saíram, deixando os usuários ativos sem IPs.
- Mitigação: Reduza os tempos de concessão de DHCP no escopo de convidados para 30 ou 60 minutos. Implemente uma máscara de sub-rede maior (ex: use um
/20ou/19em vez de um/24) para expandir o pool de IPs disponível. Se o seu controlador sem fio for compatível, ative o DHCP Release on Disconnect.
3. Falhas de Redirecionamento do Captive Portal (DNS e SSL)
A reclamação mais comum dos visitantes é que "a página de login não carrega". Isso quase sempre é causado por problemas de DNS configurado incorretamente ou de certificado SSL.
- Risco: Se um dispositivo de visitante não puder resolver consultas de DNS antes da autenticação, o Captive Portal não poderá carregar. Além disso, se o redirecionamento do Captive Portal usar um certificado SSL não confiável ou expirado, os navegadores modernos bloquearão o redirecionamento e exibirão um aviso de segurança.
- Mitigação: Certifique-se de que a ACL de pré-autenticação (walled garden) permita explicitamente o tráfego de DNS para resolvedores públicos (por exemplo,
1.1.1.1ou8.8.8.8) ou para o DNS do gateway local. Sempre use um certificado SSL/TLS válido e publicamente confiável para o hostname de redirecionamento do seu Captive Portal. Evite certificados autoassinados.
-
ROI e Impacto nos Negócios
A implementação de restrições estruturadas de WiFi para visitantes não é apenas um exercício técnico; ela proporciona retornos financeiros e operacionais mensuráveis para a empresa.
1. Controle de Custos de WAN e Economia de Banda
Uma rede de visitantes não controlada força a empresa a atualizar continuamente seus circuitos WAN para lidar com o pico de demanda. Ao implementar limites de taxa por usuário e limites agregados, as organizações podem estender significativamente a vida útil de sua conectividade de internet existente.
- Cenário: Um hotel de médio porte com um circuito de 500 Mbps sofre com latência severa durante o pico da noite porque alguns visitantes estão transmitindo vídeo em 4K.
- Solução: A implementação de um limite de 15 Mbps por usuário reduz a utilização de pico em 40%, eliminando a necessidade de atualização para um circuito caro de 1 Gbps e economizando milhares de dólares por ano em custos recorrentes de provedores de internet.
2. Maior Confiabilidade da Rede Operacional
No varejo e na hotelaria, a mesma conexão física de internet frequentemente suporta tanto os serviços de visitantes quanto as operações críticas para os negócios (como sistemas de PDV, ERP de back-office e comunicação da equipe).
- Impacto nos negócios: A implementação de segmentação rígida de VLAN e a priorização do tráfego corporativo via WMM garantem que a atividade dos visitantes nunca interfira nas transações. Mesmo quando a rede de visitantes está lotada de compradores, o processamento de cartões da loja de varejo permanece instantâneo, protegendo diretamente a receita no ponto de venda.
3. Monetização de Marketing e Captura de Dados Primários
A imposição de limites de tempo de sessão (por exemplo, 90 minutos) exige que os visitantes interajam com o Captive Portal de forma recorrente. Isso cria pontos de contato repetíveis para capturar dados primários valiosos, impulsionar cadastros em programas de fidelidade e exibir promoções direcionadas.
- Captura de dados: Ao exigir um e-mail ou login de rede social para renovar uma sessão, os estabelecimentos podem construir um banco de dados de clientes rico e em conformidade para plataformas de CRM e marketing.
- Receita de publicidade: Os estabelecimentos podem monetizar o espaço da tela do Captive Portal exibindo páginas iniciais patrocinadas ou promoções de empresas locais durante o fluxo de reautenticação, transformando o WiFi de visitantes de um centro de custo operacional em um canal de receita direta.
-
Referências
[1] IEEE Standard for Information Technology - Telecommunications and Information Exchange Between Systems - Wireless LAN Medium Access Control (MAC) and Physical Layer (PHY) Specifications. Amendment 8: Medium Access Control (MAC) Quality of Service Enhancements. IEEE Std 802.11e-2005. [2] Rigney, C., et al. Remote Authentication Dial In User Service (RADIUS). RFC 2865, junho de 2000. [3] Chiba, M., et al. Dynamic Authorization Extensions to Remote Authentication Dial In User Service (RADIUS). RFC 5176, janeiro de 2008. [4] Payment Card Industry (PCI) Data Security Standard, Requirements and Security Assessment Procedures, Version 4.0. PCI Security Standards Council, março de 2022. [5] Tanaza S.p.A. Bandwidth Control per Client on Tanaza Cloud Platform. Tanaza Documentation, 2018. [6] Purple.ai. Hotel WiFi Speed & Bandwidth Planning: An Authoritative Guide for IT Managers. Guias de Referência Purple, 2024. [7] Purple.ai. Guest WiFi Marketing & Analytics Platform: Capitalizing on Physical Footfall. Livros Brancos Purple, 2025. [8] Cox Business. Stadium Connectivity Solutions: High-Density Wireless Deployment. Livro Branco Cox Communications, 2025.
Definições principais
IEEE 802.11e / WMM
Uma emenda ao padrão IEEE 802.11 que introduz melhorias de Qualidade de Serviço (QoS), priorizando o tráfego sem fio em categorias de voz, vídeo, melhor esforço (best effort) e segundo plano.
As equipes de TI usam o WMM para mapear o tráfego sem fio de convidados para categorias de baixa prioridade, garantindo que as aplicações corporativas críticas nunca fiquem sem largura de banda.
Atributo RADIUS 27 (Session-Timeout)
Um atributo RADIUS padrão retornado pelo servidor de autenticação que define o número máximo de segundos que uma sessão de usuário pode permanecer ativa antes de exigir uma nova autenticação.
Encontrado ao integrar portais cativos com RADIUS. É usado para impor limites de tempo estritos em sessões de convidados (por exemplo, 7200 segundos para 2 horas).
Atributo RADIUS 28 (Idle-Timeout)
Um atributo RADIUS que especifica o período máximo de inatividade (em segundos) permitido para a sessão de um cliente antes que o ponto de acesso à rede encerre automaticamente a conexão.
Crítico em locais de alta densidade para recuperar endereços IP de dispositivos que deixaram a área sem efetuar o logout.
RADIUS Change of Authorisation (CoA)
Uma extensão de protocolo (RFC 5176) que permite a um servidor RADIUS modificar dinamicamente as políticas de uma sessão ativa (como limites de largura de banda ou atribuição de VLAN) sem desconectar o cliente.
Usado para limitar dinamicamente a largura de banda de um convidado em tempo real assim que ele excede sua cota diária de dados.
Client Isolation
Um recurso de segurança em pontos de acesso sem fio que impede que os clientes sem fio associados ao mesmo SSID se comuniquem entre si.
Essencial em redes de convidados para evitar a propagação lateral de malware, espionagem de dispositivos e ataques locais de man-in-the-middle.
WPA3 Opportunistic Wireless Encryption (OWE)
Um padrão certificado pela WiFi Alliance que fornece criptografia de dados individualizada para redes sem fio abertas, evitando a espionagem passiva sem exigir uma senha compartilhada.
A substituição moderna para redes de visitantes totalmente abertas, oferecendo segurança e privacidade de dados aos visitantes com fricção zero de conexão.
DHCP Lease Time
A duração pela qual um dispositivo de rede recebe a atribuição de um endereço IP específico pelo servidor DHCP antes que o endereço seja retornado ao pool ou renovado.
Em redes de visitantes com alta rotatividade, os DHCP lease times devem ser mantidos curtos (por exemplo, 1 hora) para evitar o esgotamento do pool de IPs.
Segmentação de Rede
A prática arquitetônica de dividir uma rede física em múltiplas sub-redes lógicas (VLANs), cada uma isolada por regras de firewall e políticas de segurança.
Um requisito obrigatório sob a PCI DSS v4.0 para isolar a rede sem fio de visitantes não confiável do Cardholder Data Environment (CDE).
Exemplos práticos
Um hotel de luxo com 200 quartos deseja implementar um modelo de WiFi para visitantes em camadas. Os hóspedes padrão devem receber uma conexão básica gratuita e suficiente para navegação na web, enquanto os membros de fidelidade e hóspedes pagantes devem receber acesso premium de alta velocidade capaz de transmitir vídeos em 4K. O hotel utiliza Cisco Catalyst 9800 WLCs e Cisco DNA Centre.
Implante um único SSID de visitantes configurado com 802.1X e MAC Authentication Bypass (MAB) apontando para um servidor RADIUS centralizado (por exemplo, Cloud RADIUS). Configure o Captive Portal para autenticar os usuários. Após o login bem-sucedido, o servidor RADIUS avalia o perfil do usuário:
- Para Hóspedes Padrão: O servidor RADIUS retorna um access-accept com Cisco Vendor-Specific Attributes (VSAs) para limitação de taxa:
cisco-avpair = "subscriber:traffic-class=in direction=input action=shape rate=5000000"ecisco-avpair = "subscriber:traffic-class=out direction=output action=shape rate=1000000"(5 Mbps de download / 1 Mbps de upload), juntamente comSession-Timeout = 86400(24 horas). - Para Hóspedes Premium/Fidelidade: O servidor RADIUS retorna Cisco VSAs para limitação de taxa de alta velocidade:
cisco-avpair = "subscriber:traffic-class=in direction=input action=shape rate=50000000"ecisco-avpair = "subscriber:traffic-class=out direction=output action=shape rate=10000000"(50 Mbps de download / 10 Mbps de upload), juntamente comSession-Timeout = 604800(7 dias). Este modelo em camadas é aplicado dinamicamente em um único SSID, minimizando a sobrecarga de RF ao evitar múltiplos SSIDs de visitantes.
Um estádio esportivo de alta densidade com capacidade para 50.000 espectadores simultâneos precisa evitar que o WiFi de visitantes sature seu uplink WAN de 10 Gbps durante eventos ao vivo, garantindo que os espectadores ainda possam fazer upload de postagens em redes sociais e acessar o aplicativo de pedidos móveis do estádio.
Configure uma política sem fio de alta densidade altamente estruturada na controladora sem fio (por exemplo, HPE Aruba Mobility Conductor):
- Limitação de Taxa por SSID: Defina um limite estrito de largura de banda por cliente de 3 Mbps para download e 1 Mbps para upload. Isso é suficiente para aplicativos móveis e uploads de textos/imagens, mas desestimula a transmissão de vídeos de alta largura de banda.
- Modelagem de Largura de Banda Agregada: Aplique um contrato de modelagem de tráfego agregado na VLAN de visitantes no firewall (por exemplo, Fortinet FortiGate) para limitar toda a rede de visitantes a 2 Gbps (20% da capacidade total da WAN), deixando 8 Gbps para mídias de transmissão, transações de PDV e equipe operacional.
- Acesso Baseado em Tempo: Defina o limite de tempo da sessão do Captive Portal para 14.400 segundos (4 horas), correspondendo à duração típica de um evento esportivo. Ative um
Idle-Timeoutagressivo de 600 segundos (15 minutos) para recuperar rapidamente os endereços IP dos espectadores que deixam o estádio mais cedo.
Uma rede varejista nacional com 150 lojas deseja implementar uma rede WiFi de convidados que desligue automaticamente fora do horário de funcionamento das lojas para evitar riscos de segurança e o uso não autorizado da internet da loja por pessoas no estacionamento durante a noite.
Implante uma arquitetura sem fio gerenciada em nuvem (como Cisco Meraki ou Juniper Mist) integrada a um painel de políticas centralizado:
- Configure o Agendamento de SSID: No painel gerenciado em nuvem, configure um perfil de agendamento de horário para o SSID de convidados. Defina as horas ativas para corresponder ao horário de funcionamento da loja acrescido de uma margem de 30 minutos (por exemplo, de segunda a sábado, das 08:30 às 21:30; domingo, das 10:30 às 18:30).
- Force a Supressão Completa de SSID: Garanta que o perfil de nuvem esteja configurado para desativar completamente a transmissão de rádio do SSID de convidados fora desses horários. Isso impede que o SSID apareça nas listas de varredura, eliminando o risco de ataques de força bruta ou varreduras durante a noite.
- Expiração de Sessão: Defina um limite rígido de tempo limite de sessão de 90 minutos (
Session-Timeout = 5400) na camada do Captive Portal. Isso se alinha ao tempo médio de permanência no varejo e solicita que os usuários se autentiquem novamente se ficarem por mais tempo, gerando engajamento de marketing recorrente.
Questões práticas
Q1. Um grande shopping center sofre com o esgotamento frequente de endereços IP de DHCP em sua rede WiFi de visitantes durante os horários de pico nos fins de semana. A configuração atual usa uma sub-rede `/24` (254 IPs disponíveis) com um DHCP lease time de 24 horas. Como o arquiteto de rede deve resolver esse problema sem expandir a infraestrutura de hardware?
Dica: Considere a relação entre o tempo médio de permanência, a duração do DHCP lease e o tamanho da sub-rede lógica.
Ver resposta modelo
O arquiteto de rede deve implementar duas mudanças imediatas:
- Reduzir o DHCP lease time de 24 horas para 30 ou 60 minutos. Como o tempo médio de permanência em um shopping center é de 1 a 2 horas, um lease time curto garante que os endereços IP sejam rapidamente recuperados dos dispositivos que saíram e retornados ao pool.
- Expandir o escopo do DHCP alterando a máscara de sub-rede de um
/24para um/21(fornecendo 2.046 IPs disponíveis) ou/20(fornecendo 4.094 IPs disponíveis). Isso aumenta o tamanho lógico do pool de IPs na VLAN 30 de visitantes sem exigir novos switches físicos ou pontos de acesso.
Q2. Um gerente de TI percebe que vários usuários na rede WiFi de visitantes estão burlar constantemente a cota diária de dados de 500 MB. A rede usa rastreamento baseado em MAC para impor as cotas. Como os usuários provavelmente estão burlando essa restrição e qual é a solução recomendada de nível corporativo?
Dica: Os sistemas operacionais móveis modernos rotacionam seus identificadores físicos de forma automática.
Ver resposta modelo
Os usuários estão burlando a cota utilizando a Randomização de Endereço MAC, um recurso de privacidade nativo em dispositivos iOS e Android modernos. Ao desativar e ativar a conexão WiFi, ou modificar as configurações do dispositivo, eles geram um novo endereço MAC randomizado, que o ponto de acesso da rede trata como um dispositivo totalmente novo com uma nova cota de 500 MB. A solução recomendada é fazer a transição do rastreamento de sessão baseado em MAC para o Rastreamento de Sessão Baseado em Identidade. Configure o Captive Portal para exigir autenticação do usuário (por exemplo, verificação de e-mail, SMS OTP ou login social). Associe a cota de consumo de dados à identidade autenticada do usuário no banco de dados RADIUS/políticas centralizado. Quando um usuário se conectar, independentemente de qual endereço MAC randomizado seu dispositivo apresentar, ele deverá fazer login, e sua sessão será mapeada para sua identidade exclusiva, impondo o limite diário de 500 MB em todos os endereços MAC que ele utilizar.
Q3. Uma rede de hotéis deseja garantir que sua rede sem fio de visitantes esteja em conformidade com a PCI DSS v4.0. Durante uma auditoria, o QSA (Qualified Security Assessor) descobre que o sistema de gestão hoteleira (PMS) e o WiFi de visitantes estão em sub-redes diferentes, mas conectados aos mesmos switches físicos sem regras de firewall bloqueando o tráfego entre as sub-redes. Qual é o risco de conformidade e como ele deve ser remediado?
Dica: A PCI DSS exige que a segmentação lógica seja ativamente aplicada, e não apenas definida por sub-redes.
Ver resposta modelo
O risco de conformidade é que a rede WiFi de convidados não está segmentada do Ambiente de Dados de Portadores de Cartão (CDE) onde o PMS reside. Em uma rede física plana com roteamento entre sub-redes ativado e sem restrições de firewall, qualquer dispositivo de convidado no WiFi pode rotear tráfego diretamente para o servidor PMS. Isso coloca toda a rede WiFi de convidados no escopo da auditoria PCI, representando uma descoberta crítica de não conformidade. Para remediar isso:
- Aplique uma segmentação estrita de VLAN nos switches. Atribua o WiFi de convidados a uma VLAN dedicada (VLAN 30) e o PMS/CDE a uma VLAN segura separada (VLAN 100).
- Implemente políticas de firewall no nível do gateway/roteador. Configure Listas de Controle de Acesso (ACLs) explícitas ou regras de firewall que descartem todo o tráfego originado da VLAN 30 com destino à VLAN 100.
- Habilite a inspeção de pacotes com estado (stateful) e realize testes de intrusão regulares para verificar se nenhum dispositivo de convidado consegue estabelecer uma conexão com qualquer dispositivo dentro do CDE, segmentando assim oficialmente a rede de convidados fora do escopo de auditoria PCI.
Continue a ler esta série
WiFi Amigável para Famílias: Melhores Práticas para Shopping Centres
Este guia de referência técnica fornece metodologias acionáveis para a implementação de filtragem de URL baseada em categoria em redes de WiFi de visitantes em ambientes de varejo. Ele detalha a arquitetura de rede, definição de políticas e estratégias de mitigação de risco para garantir a conformidade e proteger a reputação da marca.
Acesso Seguro de Convidados: Implementando NAC para Dispositivos Não Gerenciados
Este guia de referência técnica detalha a arquitetura, a implantação e as considerações de conformidade para a implementação do Controle de Acesso à Rede (NAC) para proteger dispositivos de convidados não gerenciados. Ele fornece orientações práticas para que líderes de TI alcancem um acesso seguro de convidados sem comprometer a infraestrutura corporativa.
Protegendo Redes WiFi de Visitantes: Melhores Práticas e Implementação
Este guia de referência técnica autoritativo descreve a arquitetura, autenticação e controles operacionais necessários para implantar WiFi de visitantes corporativos seguros. Ele fornece melhores práticas acionáveis para líderes de TI aplicarem segmentação de rede, gerenciarem largura de banda e garantirem conformidade, maximizando a captura de dados.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.