
LAN vs WAN: Entendendo a Diferença em Implantações de WiFi
Uma referência técnica para líderes de TI e operadores de locais sobre as diferenças críticas entre LAN e WAN em implantações de WiFi corporativo. Este guia fornece insights arquitetônicos acionáveis, melhores práticas de implementação e esclarece como a compreensão dessa distinção impulsiona o ROI para WiFi de visitantes e inteligência operacional.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de WiFi para Visitantes →
Sumário Executivo
Para executivos de TI e arquitetos de rede, a distinção entre uma Rede Local (LAN) e uma Rede de Longa Distância (WAN) é fundamental, mas sua aplicação prática em implantações de WiFi em larga escala é frequentemente uma fonte de complexidade significativa e estouros de orçamento. Uma LAN fornece conectividade de alta velocidade e baixa latência dentro de uma área física limitada - um único hotel, uma loja de varejo, o andar de uma conferência. Uma WAN, em contraste, conecta várias LANs através de uma grande distância geográfica, permitindo que uma rede de varejo conecte suas lojas ou um grupo hoteleiro conecte suas propriedades a um data center central. A incompreensão desse limite leva a um design de rede deficiente, resultando em gargalos de desempenho, vulnerabilidades de segurança e uma experiência do usuário comprometida. Este guia serve como uma referência prática, desmistificando os conceitos fundamentais e fornecendo uma estrutura estratégica para projetar, implantar e gerenciar redes WiFi de nível empresarial. Exploraremos as decisões arquitetônicas, as considerações de segurança sob padrões como WPA3 e PCI-DSS, e o impacto nos negócios de uma rede bem estruturada, contextualizando onde uma plataforma de inteligência de WiFi como a Purple adiciona uma camada crítica de valor para impulsionar a receita e compreender o comportamento do cliente.
Aprofundamento Técnico
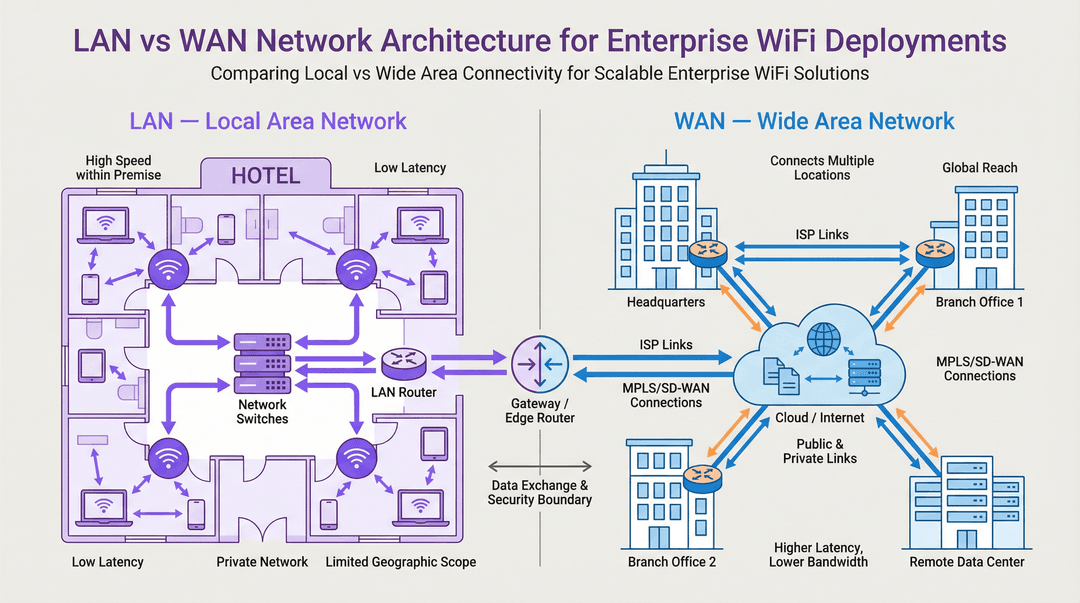
Compreender o limite entre LAN e WAN é crucial para o design eficaz de uma rede WiFi. A LAN é o seu domínio interno de controle, abrangendo todo o hardware local, enquanto a WAN é a estrutura externa que conecta seus locais, normalmente gerenciada por um Provedor de Serviços de Internet (ISP) ou uma operadora de telecomunicações.
A Rede Local (LAN): A Central de Energia Local
Uma LAN é uma rede privada confinada a um único local geográfico, como um edifício de escritórios, um estádio ou um hotel. Seu objetivo principal é facilitar a troca de dados em alta velocidade entre dispositivos interconectados dentro desse perímetro. Em uma implantação moderna de WiFi, a LAN não se resume a cabos; é um ecossistema sofisticado de componentes que trabalham em conjunto.
- Componentes: O hardware principal inclui Pontos de Acesso Sem Fio (APs) que transmitem o sinal WiFi (por exemplo, operando nos padrões IEEE 802.11ax/Wi-Fi 6), Switches de Rede que agregam o tráfego dos APs e outros dispositivos cabeados, e um Roteador central ou switch Layer 3 que gerencia o fluxo de tráfego e direciona os dados para o seu destino, inclusive para o gateway da WAN.
- Desempenho: As LANs são caracterizadas por uma largura de banda muito alta (normalmente de 1 Gbps a 10 Gbps ou mais via Ethernet) e latência extremamente baixa (frequentemente inferior a um milissegundo). Isso é essencial para suportar ambientes de alta densidade, como centros de convenções, ou aplicações que exigem dados em tempo real, como sistemas de ponto de venda (POS) no varejo.
- Controle & Segurança: Como a LAN é de propriedade privada, as equipes de TI têm controle total sobre sua arquitetura e postura de segurança. Isso permite a implementação de controles de acesso granulares usando 802.1X, segmentação de rede com VLANs para isolar o tráfego de convidados do tráfego corporativo, e protocolos de criptografia robustos como WPA3 para proteger os dados em trânsito.
A Wide Area Network (WAN): Conectando a Empresa
Uma WAN interconecta múltiplas LANs em áreas geográficas amplas, desde alguns quilômetros até todo o planeta. A própria internet é a maior WAN, mas para empresas, uma WAN normalmente se refere aos links privados ou públicos usados para conectar sites distribuídos.
- Conectividade: Os links de WAN são contratados de provedores de serviços terceirizados e podem incluir várias tecnologias, como linhas de fibra óptica, MPLS (Multi-Protocol Label Switching) ou, cada vez mais, SD-WAN (Software-Defined WAN). A SD-WAN oferece uma abordagem mais flexível, econômica e ciente de aplicativos para gerenciar a conectividade WAN, permitindo que as equipes de TI roteiem dinamicamente o tráfego por múltiplos tipos de link (por exemplo, MPLS, banda larga, 4G/5G) com base na prioridade do aplicativo.
- Desempenho: O desempenho da WAN é limitado pelo custo e disponibilidade dos links dos provedores de serviços. A largura de banda é significativamente menor e mais cara do que na LAN, e a latência é muito maior devido às distâncias físicas envolvidas. Um link de um lado a outro do país pode ter uma latência de 50 - 100ms, um forte contraste com a latência abaixo de 1ms na LAN.
- Segurança & Gerenciamento: A segurança da WAN envolve firewalls, VPNs (Virtual Private Networks) e sistemas de detecção de intrusão na borda da rede. Gerenciar uma WAN é complexo, pois envolve a coordenação com múltiplas operadoras e a garantia de aplicação consistente de políticas em todos os sites. Esta é outra área em que a SD-WAN oferece vantagens significativas por meio de controle centralizado e orquestração de políticas simplificada.
Onde a Purple se Posiciona na Pilha
A Purple é uma plataforma de sobreposição que opera no topo da sua infraestrutura LAN e WAN existente. Ela se integra aos APs de WiFi na sua LAN para gerenciar a experiência do usuário convidado por meio de um Captive Portal. Quando um convidado se conecta, sua autenticação e o tráfego web subsequente são gerenciados pela plataforma em nuvem da Purple, acessada por meio da conexão WAN do seu site. A Purple então captura dados analíticos de presença e localização anonimizados, os processa na nuvem e os apresenta de volta aos operadores do local por meio de um painel. Essa camada de inteligência não substitui sua infraestrutura LAN ou WAN, mas a aproveita para desbloquear insights poderosos sobre o comportamento do visitante, permitindo que você impulsione a fidelidade, aumente a receita e melhore a eficiência operacional.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Guia de Implementação
- Defina os Requisitos do Local: Para cada local, documente a área física, a densidade de dispositivos esperada e as necessidades de desempenho dos aplicativos. Um hotel exige cobertura contínua em todos os quartos e áreas comuns, enquanto uma loja de varejo precisa dar suporte a sistemas de PDV, guest WiFi e dispositivos da equipe.
- Design de LAN e Posicionamento de AP: Realize uma pesquisa de local wireless para determinar o número ideal e o posicionamento dos APs. Use ferramentas que possam modelar a propagação de RF para o layout específico do seu edifício. Certifique-se de que sua infraestrutura de switching tenha capacidade de porta suficiente e orçamento de Power over Ethernet (PoE) para suportar todos os APs.
- Estratégia de Segmentação de Rede: Implemente VLANs para separar logicamente diferentes tipos de tráfego. Um modelo padrão inclui VLANs separadas para: Guest WiFi, Wireless Corporativo, dispositivos IoT (por exemplo, termostatos inteligentes, câmeras de segurança) e tráfego de gerenciamento.
- Aquisição de Conectividade WAN: Avalie as opções de WAN com base na criticidade do local e nas necessidades de largura de banda. Para uma loja de varejo principal, um link de fibra primário com backup 4G/5G via SD-WAN oferece alta disponibilidade. Para filiais menores, uma única conexão de banda larga empresarial pode ser suficiente.
- Configuração de Segurança de Borda: Implante um firewall de próxima geração (NGFW) na borda WAN de cada LAN. Configure políticas para aplicar controles de acesso, evitar intrusões e garantir a conformidade com padrões como PCI-DSS se dados de cartão de pagamento forem manipulados.
- Integre o Purple: Assim que a rede subjacente estiver estável, integre seu controlador WiFi ou APs com a plataforma em nuvem Purple. Isso normalmente envolve apontar as configurações de captive portal ou autenticação RADIUS para os endpoints de serviço do Purple. Teste a jornada do visitante minuciosamente, desde a conexão até a autenticação e o acesso à internet.
Melhores Práticas
- Gerenciamento Centralizado: Use uma plataforma de gerenciamento de rede baseada em nuvem para configurar e monitorar seus APs, switches e firewalls em todos os locais. Isso simplifica as atualizações de políticas e fornece um painel único para solução de problemas.
- Controle de Acesso Baseado em Função (RBAC): Aplique o princípio do privilégio mínimo. Use o IEEE 802.1X para autenticar usuários e dispositivos, atribuindo-os à VLAN apropriada e aplicando políticas de acesso específicas com base em sua função.
- Conformidade desde o Design: Ao projetar sua rede, incorpore controles para atender aos requisitos regulatórios desde o início. Para o GDPR, isso significa garantir que o consentimento do visitante seja capturado corretamente no captive portal. Para o PCI-DSS, exige a separação rigorosa do ambiente de dados do portador do cartão de todas as outras redes, incluindo o guest WiFi.
- Auditorias Regulares: Audite periodicamente a configuração da sua rede, regras de firewall e logs de acesso para identificar possíveis brechas de segurança ou configurações incorretas. Ferramentas automatizadas podem ajudar a simplificar esse processo.
 ## Solução de Problemas e Mitigação de Riscos
- Modo de Falha Comum: Saturação do Link WAN. Um problema comum ocorre quando o tráfego de WiFi de convidados satura o link WAN principal, impactando aplicações de negócios críticas. Mitigação: Implemente políticas de Qualidade de Serviço (QoS) no seu roteador de borda/firewall para priorizar o tráfego crítico de negócios (ex.: PDV, voz) sobre o tráfego de convidados. Limite a largura de banda dos usuários convidados para um teto razoável.
- Modo de Falha Comum: Esgotamento de Endereços IP. Em locais movimentados, o escopo DHCP para a VLAN de convidados pode ficar sem endereços IP disponíveis, impedindo que novos usuários se conectem. Mitigação: Use uma sub-rede /22 ou /21 para sua VLAN de convidados para fornecer milhares de endereços disponíveis. Monitore a utilização do escopo DHCP e configure alertas para quando ele exceder 80%.
- Risco: Rede de Convidados Insegura. Uma rede de convidados mal configurada pode ser um ponto de partida para um invasor acessar a LAN corporativa. Mitigação: Garanta que
Definições principais
Local Area Network (LAN)
Uma rede privada de computadores que cobre uma pequena área física, como uma residência, escritório ou um único edifício em um campus.
Esta é a sua rede local. As equipes de TI têm controle total sobre a LAN, tornando-a o domínio ideal para comunicações internas de alta velocidade e seguras e acesso WiFi.
Wide Area Network (WAN)
Uma rede de computadores que se estende por uma grande distância geográfica, interligando várias LANs.
É assim que seus diferentes locais (por exemplo, várias lojas ou hotéis) se conectam entre si e à internet. O desempenho e o custo são considerações fundamentais, pois depende de operadoras terceirizadas.
Access Point (AP)
Um dispositivo de hardware que permite que outros dispositivos WiFi se conectem a uma rede cabeada. Um AP atua como um transmissor e receptor central de sinais de rádio sem fio.
Estes são os dispositivos que criam a sua rede WiFi. O posicionamento e a configuração adequados dos APs são essenciais para garantir boa cobertura e desempenho.
Router
Um dispositivo de rede que encaminha pacotes de dados entre redes de computadores. Os roteadores executam as funções de direcionamento de tráfego na internet.
O roteador é o gateway da sua LAN. Ele conecta sua rede interna à WAN externa (a internet) e toma decisões sobre para onde enviar o tráfego.
Switch
Um dispositivo de rede que interliga dispositivos em uma rede de computadores usando comutação de pacotes para receber, processar e encaminhar dados para o dispositivo de destino.
Os switches são a espinha dorsal da sua LAN cabeada, conectando seus APs, servidores e outros dispositivos cabeados em alta velocidade.
VLAN (Virtual LAN)
Uma rede local virtual é qualquer domínio de broadcast que é particionado e isolado em uma rede de computadores na camada de enlace de dados (camada OSI 2).
As VLANs são uma ferramenta de segurança fundamental. Elas permitem criar redes separadas e isoladas no mesmo hardware físico, por exemplo, para manter o tráfego de convidados totalmente separado do tráfego corporativo.
SD-WAN (Software-Defined WAN)
Uma rede de longa distância definida por software é uma arquitetura WAN virtual que permite às empresas aproveitar qualquer combinação de serviços de transporte - incluindo MPLS, LTE e serviços de internet banda larga - para conectar usuários a aplicativos de forma segura.
Para empresas com vários locais, a SD-WAN oferece uma maneira mais inteligente, econômica e resiliente de gerenciar a conectividade WAN em comparação com as abordagens tradicionais.
Captive Portal
Uma página web que o usuário de uma rede de acesso público é obrigado a visualizar e interagir antes que o acesso seja concedido.
Esta é a página de login que os convidados visualizam ao se conectarem ao seu WiFi. O Purple usa o Captive Portal para gerenciar a autenticação, apresentar termos e condições e oferecer opções de adesão de marketing.
Exemplos práticos
Um hotel de luxo com 200 quartos deseja atualizar seu WiFi para oferecer uma experiência contínua e de alto desempenho para os hóspedes, ao mesmo tempo em que separa de forma segura esse tráfego de seu sistema de gerenciamento de propriedade (PMS) interno. O grupo hoteleiro também deseja centralizar a análise de dados de visitantes em suas 10 propriedades.
A solução envolve uma abordagem em duas frentes. Na LAN, cada hotel implantará uma rede Wi-Fi 6 (802.11ax) de alta densidade com APs em todos os quartos e áreas comuns. Um switch central agrega o tráfego, e VLANs são usadas para criar redes logicamente separadas: VLAN 10 para Visitantes, VLAN 20 para Funcionários, VLAN 30 para IoT (fechaduras inteligentes, frigobares) e VLAN 40 para o PMS. Um firewall local inspeciona todo o tráfego. Para a WAN, cada hotel é conectado à internet por meio de um link de fibra principal de 1Gbps e um link sem fio 5G secundário, gerenciados por um dispositivo SD-WAN. O SD-WAN é configurado para rotear dados analíticos de visitantes da Purple e dados do PMS pelo link de fibra seguro e de baixa latência, enquanto o tráfego geral de internet de visitantes pode ser transmitido de volta ou roteado diretamente para a internet no site local. A Purple é integrada ao controlador de WiFi local, usando RADIUS para autenticar os visitantes em sua plataforma em nuvem, permitindo que o grupo hoteleiro visualize análises de todas as 10 propriedades em um único painel.
Uma rede de varejo com 50 lojas em todo o Reino Unido precisa implantar WiFi para visitantes para impulsionar a adoção de seu aplicativo de fidelidade. As lojas têm equipe de TI local limitada e a empresa precisa garantir uma implantação consistente e segura em todos os locais.
Um modelo de provisionamento zero-touch baseado em modelos é a solução ideal. Para a LAN, cada loja recebe um conjunto padronizado de hardware: 5 a 10 APs e um único dispositivo de gateway de segurança integrado que combina roteamento, comutação e firewall. A configuração é padronizada por meio de uma plataforma de gerenciamento em nuvem. Para a WAN, uma solução de banda larga dupla em cada site, gerenciada por uma sobreposição de SD-WAN, oferece uma conexão econômica e resiliente. A chave é a configuração centralizada: um único modelo de rede é criado no controlador de nuvem. Este modelo define os SSIDs, VLANs (Visitante, Corporativo, PDV), regras de firewall e políticas de QoS. Quando uma nova loja é ativada, um funcionário local simplesmente conecta o gateway, que baixa automaticamente toda a sua configuração da nuvem. A Purple é integrada no nível do modelo, de modo que cada loja usa automaticamente o mesmo Captive Portal personalizado, que apresenta de forma proeminente um link para baixar o aplicativo de fidelidade.
Questões práticas
Q1. Você está projetando a rede para um novo centro de convenções de 5 andares. O local sediará vários eventos simultaneamente, com até 1.000 usuários simultâneos por andar. Como você estruturaria sua estratégia de VLAN e endereçamento IP para a rede de convidados?
Dica: Considere o número de dispositivos, o tráfego de broadcast e a necessidade de isolamento entre diferentes eventos.
Ver resposta modelo
Uma única e grande VLAN para todos os convidados seria ineficiente e criaria um domínio de broadcast massivo. Uma abordagem melhor é usar uma VLAN separada para cada andar (por exemplo, VLAN 101 para o 1º andar, VLAN 102 para o 2º andar). Cada VLAN receberia uma sub-rede /21 (por exemplo, 10.101.0.0/21), fornecendo 2.046 endereços IP utilizáveis, o que é mais do que suficiente para 1.000 usuários. Para fornecer isolamento entre diferentes eventos no mesmo andar, você poderia usar Private VLANs ou simplesmente contar com o isolamento de clientes no AP. Todas as VLANs de convidados seriam roteadas por meio de uma política de firewall comum que limita estritamente seu acesso apenas à internet.
Q2. Uma rede de varejo está enfrentando tempos de transação lentos nos pontos de venda (POS) em suas lojas durante os horários de pico. Eles têm uma única conexão de banda larga de 100 Mbps em cada local, que é compartilhada pelos terminais de POS, dispositivos dos funcionários e pelo WiFi gratuito para convidados. Qual é a causa mais provável e quais medidas imediatas você deve tomar?
Dica: Pense sobre a contenção de tráfego no link WAN.
Ver resposta modelo
A causa mais provável é a saturação do link WAN, onde o alto volume de tráfego de WiFi de visitantes está consumindo toda a largura de banda disponível, deixando pouca para as transações de POS que são sensíveis à latência. As etapas imediatas são: 1) Implementar uma política de Quality of Service (QoS) no roteador de borda para garantir uma certa porcentagem de largura de banda para o tráfego do sistema de POS e dar a ele a maior prioridade. 2) Aplicar um limite de largura de banda (por exemplo, 5 Mbps por usuário) aos usuários do WiFi de visitantes para evitar que eles monopolizem a conexão. Uma solução de longo prazo seria adicionar um link WAN secundário e usar SD-WAN para rotear o tráfego de POS pelo link mais confiável.
Q3. Sua empresa está implantando uma solução de WiFi de visitantes em 100 estádios. O CISO está preocupado com os riscos de segurança ao permitir mais de 50.000 dispositivos desconhecidos na rede por evento. Qual controle de segurança essencial deve ser habilitado na infraestrutura sem fio para mitigar uma parte significativa desse risco?
Dica: Como você impede que visitantes conectados ataquem uns aos outros ou a outros dispositivos na mesma rede?
Ver resposta modelo
O controle de segurança mais crítico neste cenário de alta densidade voltado ao público é o Isolamento de Clientes (também conhecido como AP Isolation ou Port Isolation). Quando habilitado no SSID de visitantes, este recurso impede que os clientes sem fio se comuniquem diretamente entre si na Camada 2. Cada dispositivo só pode se comunicar com o gateway (o roteador), e não com qualquer outro dispositivo na mesma rede WiFi. Isso neutraliza de forma eficaz o risco de um dispositivo de visitante comprometido tentar escanear, atacar ou infectar dispositivos de outros usuários, reduzindo drasticamente a superfície de ataque interna da rede de visitantes.
Continue a ler esta série
Staff WiFi vs. Guest WiFi: Melhores Práticas para Segmentação de Rede Corporativa
Um guia técnico abrangente para líderes de TI sobre segmentação de redes WiFi de funcionários e visitantes. Ele abrange arquitetura de VLAN, autenticação 802.1X, políticas de firewall e o impacto comercial do design de rede seguro.
Gerenciamento de WiFi para Hóspedes de Hotel: Integrando PMS, Portais e Padrões de Marca
Este guia técnico detalha como arquitetar redes WiFi corporativas para hotéis, concentrando-se em segmentação de VLAN, integração de PMS para gerenciamento automatizado de sessões e otimização de Captive Portal para captura de dados em conformidade com a GDPR.
Como Configurar WiFi de Visitantes: Um Guia de Configuração Corporativa Segura
Este guia definitivo oferece aos líderes de TI e arquitetos de rede um modelo claro para implantar WiFi de visitantes corporativo seguro. Ele aborda arquitetura essencial, migração para WPA3, segmentação de VLAN e integração de Captive Portal para proteger sistemas internos enquanto coleta dados primários em conformidade.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.