
RadSec: Como o RADIUS over TLS Melhora a Segurança de Autenticação WiFi
Esta referência técnica oficial explica como o RadSec (RFC 6614) protege a autenticação WiFi corporativa ao encapsular o tráfego tradicional de RADIUS em criptografia TLS. Projetado para gerentes de TI e arquitetos de rede, aborda a arquitetura, estratégias de implantação e etapas práticas para mitigar os riscos de tráfego UDP RADIUS não criptografado em redes corporativas e de convidados.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Segurança de WiFi Corporativo →
RadSec Architecture Advisor: RADIUS over TLS Evaluator
Model TCP port 2083 TLS encapsulation overhead against legacy UDP RADIUS across WAN circuits. Calculate EAP-TLS handshake latencies, eliminate packet fragmentation black holes, and audit RFC 6614 trust.
Protocol Architecture: RadSec (RFC 6614) vs Legacy RADIUS (RFC 2865)
| Security & Network Vector | RadSec (RFC 6614 / TLS 1.3) | Legacy RADIUS (RFC 2865 / UDP) |
|---|---|---|
| Transport & Port | TCP Port 2083 (Stateful stream) | UDP Ports 1812 / 1813 (Stateless datagrams) |
| Payload Cryptography | TLS 1.3 Mutual Authentication (mTLS) with AEAD ciphers | Pre-Shared Key with MD5 hashing (RFC 2865 BlastRADIUS exposure) |
| MTU & Packet Fragmentation | TCP PMTU Discovery eliminates UDP fragmentation black holes | Large EAP-TLS certificate chains fragment over 1500 bytes and drop on WAN |
| Firewall Traversal & NAT | Single outbound TCP connection; state table persists cleanly | Requires bi-directional UDP NAT pinholes prone to 30s timeout aging |
| Packet Loss Recovery | TCP fast retransmission within 1 to 2 RTTs (~70 ms) | Controller retry timeout (typically 3,000 to 5,000 ms per drop) |
| Connection Model | Long-lived persistent TCP connection pool with keep-alive | Per-packet datagrams with independent identifier tracking |
The BlastRADIUS vulnerability exploits MD5 collisions in standard RFC 2865 Access-Request packets to forge an Access-Accept without the shared secret. RadSec protects the entire RADIUS protocol inside TLS 1.3 encryption, rendering man-in-the-middle packet injection impossible across untrusted internet WAN links.
Migrating Enterprise WiFi to Cloud RADIUS & RadSec?
Purple Cloud RADIUS delivers turnkey RFC 6614 RadSec termination, automated Intune and Jamf SCEP certificate enrolment, and zero on-prem server maintenance.
Resumo Executivo
O RADIUS tradicional sobre UDP (portas 1812/1813) não foi projetado para o cenário moderno de ameaças corporativas. Dependendo apenas de um segredo compartilhado e hash MD5, ele deixa as credenciais de autenticação e os atributos de sessão vulneráveis à interceptação, especialmente ao trafegar por redes públicas ou grandes redes distribuídas, como cadeias de hotéis e varejo. O RadSec (RADIUS sobre TLS, RFC 6614) resolve essa lacuna fundamental de segurança encapsulando o tráfego RADIUS dentro de um túnel TLS 1.3 baseado em TCP sobre a porta 2083.
Para CTOs e arquitetos de rede, implantar o RadSec não é mais apenas uma prática recomendada - é um requisito crítico para proteger o WiFi corporativo, manter a conformidade com o PCI-DSS 4.0 e participar de estruturas modernas de roaming federado como o OpenRoaming. Este guia detalha a arquitetura, os padrões de implementação e os requisitos operacionais para proteger sua infraestrutura de autenticação.
Análise Técnica Detalhada: RADIUS vs. RadSec
A Vulnerabilidade no RADIUS Tradicional
Em uma implantação 802.1X padrão, o ponto de acesso (autenticador) encaminha as credenciais do cliente para o servidor RADIUS (servidor de autenticação). No RADIUS tradicional, esse payload é enviado via UDP. A única proteção é uma chave pré-compartilhada (PSK) usada para ofuscar a senha via MD5.
Essa arquitetura apresenta três riscos críticos:
- Falta de Criptografia de Transporte: Atributos de usuário, endereços MAC e dados de sessão são transmitidos em texto simples.
- Fraqueza Criptográfica: O MD5 é vulnerável a ataques de dicionário offline se um invasor capturar o tráfego.
- Ausência de Autenticação Mútua: O ponto de acesso não pode verificar criptograficamente se está se comunicando com o servidor RADIUS legítimo, permitindo ataques de servidores falsos.
A Arquitetura RadSec (RFC 6614)
O RadSec aborda essas falhas mudando a camada de transporte de UDP para TCP e encapsulando todo o payload em TLS.
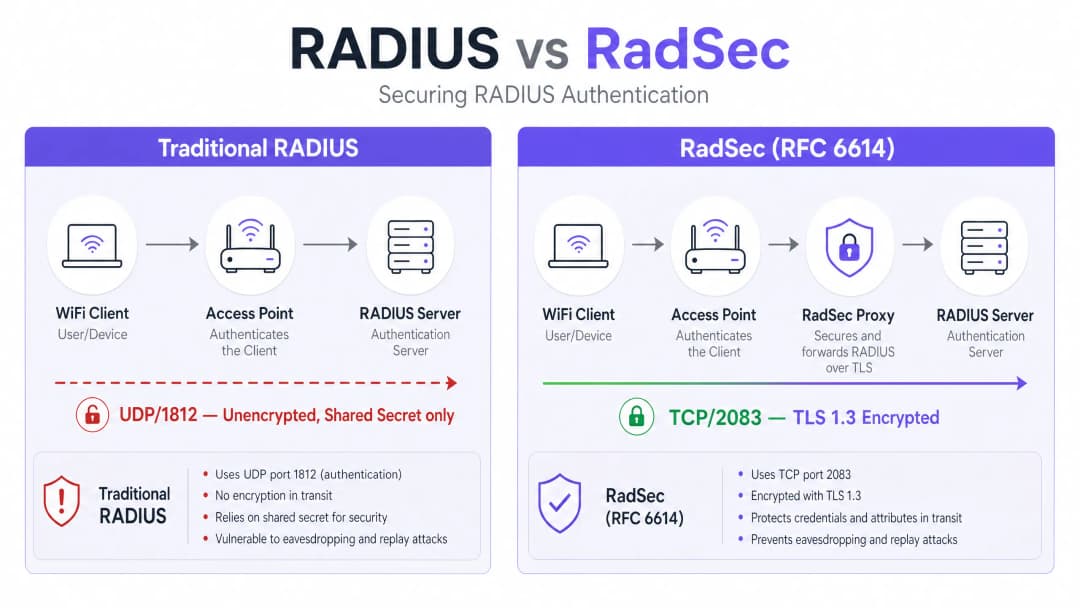
- Transporte: A porta TCP 2083 garante entrega confiável e conexões com monitoramento de estado (stateful), melhorando o desempenho em ambientes de alta latência.
- Criptografia: TLS 1.2 ou 1.3 fornece criptografia robusta de ponta a ponta de todos os atributos RADIUS.
- Autenticação Mútua: Tanto o cliente RADIUS (ou proxy) quanto o servidor devem apresentar certificados X.509 válidos emitidos por uma Autoridade Certificadora (CA) confiável. O segredo compartilhado é mantido apenas para compatibilidade com versões anteriores; o TLS fornece a segurança real.Esta arquitetura é essencial para ambientes distribuídos, como redes de Varejo ou locais de Hospitalidade, onde os pontos de acesso realizam o backhaul das solicitações de autenticação através da internet pública para um servidor RADIUS central ou hospedado na nuvem.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Guia de Implementação
A implantação do RadSec geralmente segue um de dois padrões: Suporte Nativo ou Baseado em Proxy.
Padrão 1: RadSec Nativo
Se a sua infraestrutura suporta nativamente (ex.: FreeRADIUS 3.0+, Cisco ISE, Aruba ClearPass), você configura os certificados TLS diretamente no servidor RADIUS e nos pontos de acesso/controladoras. Isso fornece criptografia ponta a ponta real da borda ao núcleo.
Padrão 2: O Proxy RadSec
Muitos servidores RADIUS legados (notavelmente o Microsoft NPS) não possuem suporte nativo ao RadSec. Nesses ambientes, um proxy (como o radsecproxy) é implantado.
- Etapa Local: O AP envia o RADIUS UDP padrão para o proxy local.
- Etapa WAN: O proxy encapsula o tráfego em TLS e o envia via TCP 2083 para o servidor upstream.
Este padrão permite proteger o tráfego de longa distância sem substituir a infraestrutura legada.
Integração com a Purple
As plataformas de Guest WiFi e WiFi Analytics da Purple se integram perfeitamente à infraestrutura RADIUS corporativa. Sob a licença Connect, a Purple atua como um provedor de identidade gratuito para OpenRoaming, onde o RadSec é um requisito obrigatório para proteger o tráfego de federação entre os locais e o hub central.
Boas Práticas
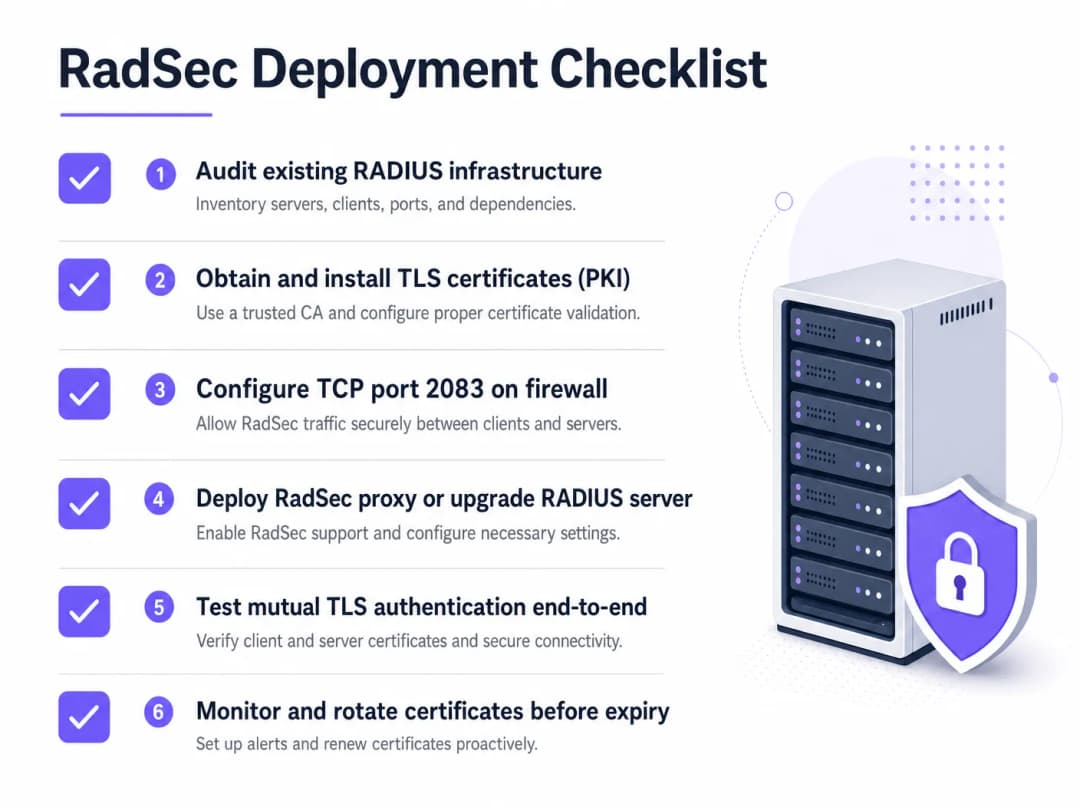
- Gestão do Ciclo de Vida de Certificados: O TLS mútuo depende de certificados válidos. Implemente a renovação automatizada (ex.: via ACME) e um monitoramento rigoroso. Um certificado expirado causará uma interrupção total na autenticação.
- Configuração do Firewall: Certifique-se de que a porta TCP 2083 esteja explicitamente permitida tanto na saída do local quanto na entrada do servidor RADIUS. Não presuma que as regras existentes de UDP 1812 serão aplicadas.
- Priorize o Tráfego de Alto Risco: Inicie a implantação em links que atravessam a internet pública ou WANs não confiáveis antes de passar para as VLANs de gerenciamento local.
Para saber mais sobre a segurança na borda, leia nosso guia sobre Segurança de Pontos de Acesso: Seu Guia Corporativo para 2026.
Resolução de Problemas e Mitigação de Riscos
Quando o RadSec falha, raramente é um problema de autenticação; quase sempre é um problema de TLS ou TCP.
- Sintoma: Os pontos de acesso aparecem como desconectados do servidor RADIUS.
- Verificação: Regras de firewall para a porta TCP 2083. O RADIUS tradicional usa UDP; as equipes de rede frequentemente esquecem de abrir a porta TCP.
- Sintoma: A conexão TCP é estabelecida, mas a autenticação falha imediatamente.
- Verificação: Validação de certificado. Verifique se o Common Name (CN) ou Subject Alternative Name (SAN) correspondem, se o certificado não expirou e se o cliente confia na CA de assinatura. Use
openssl s_client -connect <server>:2083para depurar o handshake.
- Verificação: Validação de certificado. Verifique se o Common Name (CN) ou Subject Alternative Name (SAN) correspondem, se o certificado não expirou e se o cliente confia na CA de assinatura. Use
Garanta que os fundamentos de sua rede estejam sólidos. Revise nossos conselhos em Proteja sua rede com DNS forte e segurança.
ROI e Impacto nos Negócios
A implementação do RadSec é um investimento em mitigação de riscos. O ROI é medido na prevenção de violações de dados, multas de conformidade (PCI-DSS, GDPR) e danos à reputação. Além disso, permite a participação em federações de roaming modernas como o OpenRoaming, o que pode melhorar significativamente a experiência dos visitantes em ambientes de Saúde e Transporte.
Ouça o Briefing
Para se aprofundar nas realidades operacionais da implantação do RadSec, ouça nosso briefing técnico de 10 minutos:
Para etapas de configuração específicas em dispositivos clientes, consulte Como configurar WiFi corporativo no iOS e macOS com 802.1X.
Definições principais
RadSec
Uma extensão ao protocolo RADIUS que encapsula o tráfego RADIUS dentro de um túnel TLS sobre a porta TCP 2083.
Usado para proteger o tráfego de autenticação ao atravessar redes não confiáveis, impedindo a interceptação de credenciais.
TLS Mútuo (mTLS)
Um processo de segurança onde tanto o cliente quanto o servidor apresentam certificados X.509 para verificar a identidade um do outro antes de estabelecer uma conexão criptografada.
O mecanismo central de autenticação do RadSec, substituindo a dependência de segredos compartilhados estáticos.
802.1X
O padrão IEEE para controle de acesso à rede baseado em porta, usado para autenticar dispositivos que tentam se conectar a uma LAN ou WLAN.
O framework que depende de RADIUS (e por extensão, RadSec) para validar credenciais de usuário contra um diretório.
radsecproxy
Um daemon de código aberto que atua como um proxy, convertendo tráfego UDP RADIUS padrão em RadSec (TLS sobre TCP) e vice-versa.
Implantado quando o suporte nativo ao RadSec está ausente em pontos de acesso ou servidores RADIUS legados, como o Microsoft NPS.
OpenRoaming
Um padrão de federação desenvolvido pela WiFi Alliance que permite aos usuários se conectarem de forma contínua e segura a redes WiFi participantes globalmente.
O OpenRoaming exige o uso de RadSec para proteger o tráfego de autenticação entre os locais e os provedores de identidade.
Segredo Compartilhado
Uma string de texto estática usada no RADIUS tradicional para ofuscar senhas e verificar a origem das solicitações.
Embora ainda tecnicamente presente nas configurações do RadSec para compatibilidade com versões anteriores, ele é substituído pela criptografia TLS.
FreeRADIUS
Um servidor RADIUS de código aberto amplamente implantado que fornece suporte nativo para RadSec.
Frequentemente usado em ambientes corporativos e federações de roaming devido à sua flexibilidade e recursos nativos de TLS.
PKI (Infraestrutura de Chaves Públicas)
A infraestrutura de funções, políticas e software necessária para criar, gerenciar, distribuir e revogar certificados digitais.
Um pré-requisito para implantar o RadSec, pois você deve emitir e gerenciar certificados para todos os clientes e servidores RADIUS.
Exemplos práticos
Um grupo hoteleiro de 200 propriedades utiliza o Microsoft NPS de forma centralizada para autenticação de funcionários. Os pontos de acesso em cada hotel atualmente enviam solicitações RADIUS pela internet pública via UDP 1812. O CTO exige a criptografia de todo o tráfego de autenticação, mas a substituição do NPS não é uma opção para este ano.
Implante um proxy RadSec (por exemplo, radsecproxy) em cada local de hotel e um proxy correspondente no data center central à frente dos servidores NPS. Os APs locais enviam UDP RADIUS para o proxy local. O proxy local estabelece um túnel TLS mútuo sobre TCP 2083 pela internet para o proxy central. O proxy central encerra o túnel TLS e encaminha o UDP RADIUS padrão para o servidor NPS.
Uma grande universidade está implantando o OpenRoaming em seu campus para permitir acesso contínuo a acadêmicos visitantes. Eles estão executando o FreeRADIUS 3.0.
Ative o RadSec nativo no FreeRADIUS. Gere certificados X.509 a partir de uma CA confiável pela federação OpenRoaming. Configure o firewall do campus para permitir o tráfego TCP 2083 de entrada e saída para os hubs da federação. Configure os controladores de LAN sem fio para usar RadSec em todas as solicitações de autenticação destinadas à federação.
Questões práticas
Q1. Sua equipe implantou RadSec nativo entre os pontos de acesso de sua filial remota e seu servidor FreeRADIUS central. Os APs conseguem pingar o servidor, mas as solicitações de autenticação estão expirando completamente e nenhum tráfego está chegando aos logs do RADIUS.
Dica: O RadSec usa um protocolo de transporte e porta diferentes do RADIUS tradicional.
Ver resposta modelo
O firewall provavelmente está bloqueando a porta TCP 2083. Equipes de rede acostumadas com o RADIUS tradicional costumam permitir apenas as portas UDP 1812/1813. Você deve permitir explicitamente a porta TCP 2083 de saída da filial e de entrada para o servidor RADIUS.
Q2. Você está auditando a arquitetura de WiFi de um cliente de varejo. Eles usam Microsoft NPS centralizado. Os APs de suas lojas enviam solicitações de autenticação pela internet por meio de uma VPN IPsec. O RadSec é necessário aqui?
Dica: Considere as camadas de criptografia que já estão em vigor.
Ver resposta modelo
Embora o RadSec seja a melhor prática, a VPN IPsec já está fornecendo criptografia na camada de transporte para o tráfego UDP do RADIUS sobre a internet não confiável. Implantar o RadSec aqui forneceria defesa em profundidade, mas é menos urgente do que se o tráfego estivesse atravessando a internet de forma nativa.
Q3. Uma semana após uma implantação bem-sucedida do proxy RadSec, todas as autenticações de WiFi na empresa falham simultaneamente às 09:00 de uma segunda-feira. A equipe de rede confirma que as regras de firewall não foram alteradas.
Dica: Qual é o principal mecanismo de autenticação para o próprio túnel TLS?
Ver resposta modelo
Os certificados X.509 usados para autenticação TLS mútua provavelmente expiraram. Quando os certificados expiram, o handshake TLS falha, a conexão TCP cai e o tráfego RADIUS não consegue fluir. Implemente o monitoramento e a rotação automatizados de certificados para evitar isso.
Perguntas frequentes
O que é RadSec (RFC 6614) e como ele difere do RADIUS legado?
O RadSec encapsula datagramas padrão de autenticação, autorização e bilhetagem (AAA) do RADIUS dentro de um túnel TLS 1.3 seguro pela porta TCP 2083. O RADIUS legado (RFC 2865) depende das portas UDP sem conexão 1812 e 1813 com segredos compartilhados em hash MD5, expondo os pacotes à interceptação, alteração de pacotes e fragmentação de UDP. O RadSec introduz validação de certificados TLS mútuos (mTLS), keep-alives de conexão e transporte WAN criptografado entre controladores sem fio e servidores RADIUS em nuvem.
Como o RadSec protege o WiFi corporativo contra a vulnerabilidade BlastRADIUS?
O BlastRADIUS (CVE-2024-3596) explora colisões criptográficas MD5 em pacotes legados Access-Request da RFC 2865, permitindo que invasores no caminho da WAN forjem respostas Access-Accept válidas sem conhecer o segredo compartilhado. Como o RadSec envolve toda a sessão RADIUS em um fluxo TLS 1.3 autenticado e criptografado, os invasores não conseguem inspecionar ou manipular os payloads ou atributos dos pacotes, neutralizando a falsificação de MD5 e os ataques de man-in-the-middle.
Por que o RadSec elimina problemas de fragmentação de pacotes EAP-TLS em links WAN?
Em autenticações 802.1X EAP-TLS baseadas em certificado, as cadeias de certificados de cliente e intermediárias frequentemente excedem o MTU padrão de Ethernet de 1500 bytes. No protocolo UDP, pacotes RADIUS fragmentados são descartados regularmente por provedores de internet intermediários, firewalls corporativos e gateways NAT de operadoras. O RadSec utiliza o TCP Path MTU Discovery (PMTU) e a segmentação TCP, garantindo que grandes cadeias de certificados sejam transferidas perfeitamente, sem perda de pacotes ou timeouts no controlador.
Como o pooling de conexões TCP persistentes no RadSec reduz a latência de autenticação?
Em vez de realizar um novo handshake de três vias TCP e troca de chaves TLS para cada solicitação de autenticação, os controladores corporativos modernos e os proxies RadSec estabelecem pools de conexões persistentes. Uma vez estabelecidos, múltiplas autenticações 802.1X reutilizam o socket TLS aberto. Se um pacote for descartado na WAN, o reconhecimento seletivo de TCP (SACK) retransmite o segmento perdido em 1 a 2 viagens de ida e volta (~70ms), evitando os travamentos por timeout de aplicação de vários segundos comuns no RADIUS em UDP.
Qual autenticação mútua de certificados (mTLS) é necessária para implantar o RadSec?
A RFC 6614 exige a validação bidirecional de certificados X.509. O controlador de acesso sem fio verifica o Subject Alternative Name (SAN) do certificado do servidor em relação ao FQDN do Cloud RADIUS (radius1.purplewifi.net) usando um pacote de CA corporativo confiável. De forma inversa, o servidor Cloud RADIUS verifica o certificado de cliente e a chave privada do controlador, garantindo que apenas hardwares de rede autorizados possam enviar solicitações de autenticação.
Quais regras de firewall e portas de rede são necessárias para a implantação do RadSec?
Os administradores de rede devem permitir o tráfego de saída da porta TCP 2083 a partir de controladores de LAN sem fio ou pontos de acesso de borda para os endpoints do Cloud RADIUS. Ao contrário do legado RADIUS em UDP, que exige pinholes NAT stateful em UDP 1812 e 1813 que frequentemente expiram após 30 segundos de inatividade, o RadSec utiliza um único fluxo TCP de saída mantido por sondas automáticas de keep-alive na camada de aplicação.
Continue a ler esta série
Conformidade com a CIPA: checklist de conformidade para operadores de locais
Você será capaz de decidir se a CIPA se aplica ao seu WiFi, depois segmentar redes, rotear o DNS através do Purple Shield e fechar rotas de desvio. Você também saberá quais evidências guardar para a certificação do Formulário 486 ou Formulário 479. O checklist atribui cada requisito a um responsável, para que sua certificação do próximo ano de financiamento não tenha nenhuma pendência.
Falhas de conexão no modo de transição WPA3: um checklist de implantação para Cisco Meraki, HPE Aruba e Ruckus
Use este checklist para diagnosticar por que os dispositivos falham em um SSID de modo de transição WPA3 SAE e corrija o problema no Cisco Meraki, HPE Aruba ou Ruckus. Você associará códigos de status 802.11 às causas, isolará problemas de PMF, 802.11r e 6GHz, e decidirá quando migrar para um SSID exclusivo WPA3.
Melhor filtragem de DNS: um guia completo para empresas
Este guia de referência técnica explica como a filtragem de DNS corporativa protege redes públicas bloqueando domínios maliciosos na camada de resolução - antes mesmo que uma conexão seja estabelecida. Ele oferece aos diretores de TI, arquitetos de rede e equipes de operações de locais a arquitetura de implantação, a configuração do firewall e o contexto de conformidade necessários para proteger o WiFi de convidados em ambientes de hotelaria, varejo e setor público. O Purple Shield bloqueia malware, botnets e conteúdo inadequado no nível de DNS em mais de 80.000 locais ativos.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.