
Corrigir Problemas de Conectividade com a Internet e 802.1X no Windows 11 Após Atualização
Corrija falhas de autenticação de rede cabiada e sem fio 802.1X no Windows 11 após a atualização. Solução de problemas detalhada para perfis dot3svc apagados, erros de validação de certificado SCEP do Intune, problemas de Credential Guard MSCHAPv2 e políticas de GPO.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Enterprise WiFi Security Guide →
Resumo executivo
A transição para o Windows 11 introduz um problema operacional crítico para ambientes de rede corporativos: a exclusão silenciosa de configurações de autenticação com fio IEEE 802.1X durante atualizações locais do sistema operacional. Para diretores de TI, arquitetos de rede e administradores de sistemas que supervisionam parques de dispositivos gerenciados, esse problema causa interrupções imediatas de conectividade, aumento nos chamados de suporte e exposição de conformidade.
A principal causa raiz é a corrupção ou remoção completa de perfis de configuração XML locais para o serviço Windows Wired AutoConfig (dot3svc). Quando esses perfis são apagados, os terminais não conseguem realizar a autenticação de controle de acesso à rede baseada em porta definida pelo IEEE 802.1X.
Este guia fornece uma metodologia autoritativa para diagnosticar, restaurar e prevenir falhas de autenticação Windows 11 802.1X. Ele aborda a mecânica da causa raiz, códigos de diagnóstico do Visualizador de Eventos, três frameworks de remediação (Diretiva de Grupo, Microsoft Intune e CLI netsh) e mitigação de riscos a longo prazo usando autenticação RADIUS nativa em nuvem.
Este guia é parte do nosso abrangente Guia de Segurança & Autenticação de WiFi Corporativo.
Histórico técnico e análise de causa raiz
O IEEE 802.1X depende de três componentes principais: o suplicante (dispositivo cliente), o autenticador (switch de rede ou ponto de acesso) e o servidor de autenticação (servidor RADIUS). Em terminais Windows, a autenticação baseada em porta para conexões Ethernet é gerenciada pelo serviço Wired AutoConfig (dot3svc).
Durante grandes atualizações de recursos do Windows 11 (como a atualização do Windows 10 para o Windows 11, ou atualizações entre 22H2, 23H2 e 24H2), o sistema operacional realiza uma etapa de migração profunda nas chaves de registro e definições de serviço. Três falhas específicas ocorrem durante esse processo:
1. Redefinição do estado do serviço
O tipo de inicialização do serviço dot3svc é frequentemente redefinido de Automático para Manual ou Desativado. Quando o dispositivo reinicia após a atualização, o serviço falha ao inicializar automaticamente, impedindo a transmissão de pacotes EAPOL (EAP over LAN) pela interface física da placa de rede (NIC).
2. Limpeza do registro de perfil
Os perfis XML locais do 802.1X armazenados em HKLM\SOFTWARE\Microsoft\Wired-AutoConfig são frequentemente apagados durante a etapa de migração. Sem um perfil ativo, o Windows 11 não pode apresentar certificados de cliente ou credenciais EAP para a porta do switch.
3. Incompatibilidade entre Credential Guard e PEAP-MSCHAPv2
O Windows 11 habilita a Segurança Baseada em Virtualização (VBS) e o Credential Guard por padrão. O Credential Guard isola os hashes de segredo NTLM e Kerberos em um contêiner virtualizado, bloqueando a extração legada de hash de senha PEAP-MSCHAPv2. Como resultado, os endpoints que dependem da autenticação PEAP legada enfrentam respostas persistentes de Access-Reject após a atualização. A atualização para EAP-TLS baseada em certificado é necessária para restaurar a autenticação. Para uma comparação detalhada, consulte nosso guia WPA3 Enterprise vs iPSK Security Model.
4. Validação rigorosa de certificado RADIUS no Windows 11 24H2
O Windows 11 24H2 impõe regras rígidas de validação de certificado de servidor. Se o certificado do servidor RADIUS não tiver um Subject Alternative Name (SAN) válido correspondente à configuração do perfil 802.1X, ou se a CA Raiz emissora estiver ausente do repositório de Raízes Confiáveis do Computador Local, o Windows encerra a conexão com o código de erro 0x80070490.
Matriz de diagnóstico e referência do Visualizador de Eventos
Ao solucionar problemas em um endpoint Windows 11 afetado, use o caminho do Visualizador de Eventos do Windows:
Applications and Services Logs > Microsoft > Windows > Wired-AutoConfig > Operational
| ID do Evento | Fonte do log | Condição de erro | Causa raiz | Correção via prompt de comando elevado |
|---|---|---|---|---|
| 12014 | Wired-AutoConfig | Tempo limite de início EAPOL | Serviço dot3svc desativado ou parado |
sc config dot3svc start=auto && net start dot3svc |
| 12015 | Wired-AutoConfig | Falha de autenticação (IP APIPA) | Porta do switch não autenticada; dispositivo colocado na VLAN de convidados | netsh lan reauthenticate interface="Ethernet" |
| 5632 | Wired-AutoConfig | Access-Reject explícito | Certificado de cliente ausente ou conta do AD desativada | netsh lan export profile folder=C:\temp |
| 12013 | Wired-AutoConfig | Certificado de servidor não confiável | CA Raiz ausente no repositório confiável do computador local | certutil -store Root |
| 10001 | Wired-AutoConfig | Perfil 802.1X ausente | Chaves de registro do perfil Netsh LAN XML limpas pela atualização | netsh lan add profile filename="C:\temp\Profile.xml" |
Snippet de diagnóstico automatizado em PowerShell
Execute os seguintes comandos do PowerShell em modo elevado para inspecionar a interface física e o estado do perfil 802.1X:
# Check Wired AutoConfig service status
Get-Service -Name dot3svc | Select-Object Name, Status, StartType

# Display configured 802.1X wired profiles
netsh lan show profiles

# Display interface authorization state
netsh lan show interfaces
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Métodos de correção passo a passo
Restaurar a conectividade 802.1X em um parque corporativo exige a seleção do conjunto de ferramentas de gerenciamento apropriado com base na arquitetura de infraestrutura.
Método 1: Imposição de Política de Grupo do Active Directory (GPO)
Para endpoints ingressados no domínio, a Política de Grupo oferece uma imposição automatizada que restaura os perfis apagados na próxima reinicialização:
- Abra o Console de Gerenciamento de Política de Grupo (gpmc.msc) em um Controlador de Domínio.
- Edite o Group Policy Object de destino vinculado à sua OU de Computadores Windows 11.
- Navegue até:
Configuração do Computador > Políticas > Configurações do Windows > Configurações de Segurança > Políticas de Rede Com Fio (IEEE 802.3). - Clique com o botão direito e selecione Criar uma Nova Política de Rede Com Fio para o Windows Vista e Posteriores.
- Habilite Usar o serviço de AutoConfiguração Com Fio do Windows para acesso à rede IEEE 802.1X.
- Na guia Segurança, selecione Microsoft: Cartão Inteligente ou outro certificado (EAP-TLS) e configure as CAs de Raiz Corporativa confiáveis.
- Force a atualização da política nos endpoints clientes:
gpupdate /force.
Método 2: Implantação do Microsoft Intune (MDM na Nuvem)
Para endpoints gerenciados na nuvem, implante um payload de perfil 802.1X por meio do Microsoft Intune. Para ver a configuração passo a passo do perfil de certificado SCEP e PKCS, consulte o nosso Guia de Implantação de Certificado WiFi do Microsoft Intune dedicado.
- Exporte um perfil XML de referência 802.1X de uma máquina modelo:
netsh lan export profile folder=C:\temp interface="Ethernet" - Abra o Centro de administração do Microsoft Intune (
intune.microsoft.com). - Navegue até Dispositivos > Perfis de configuração > Criar perfil.
- Selecione Windows 10 e posterior como Plataforma, e Rede com fio como Modelo.
- Cole a configuração XML do EAP exportada no campo de configurações do perfil XML.
- Atribua a política ao seu grupo de dispositivos do Azure AD para impor a correção automatizada pós-atualização.
Método 3: Importação manual de perfil XML via Netsh CLI
Para endpoints independentes ou suporte de desktop de emergência, importe o perfil manualmente usando o Prompt de Comando:
:: 1. Certifique-se de que o serviço AutoConfig de Rede Com Fio está ativo
sc config dot3svc start=auto
net start dot3svc

:: 2. Importe o perfil XML de referência 802.1X
netsh lan add profile filename="C:\temp\MasterWiredProfile.xml" interface="Ethernet"

:: 3. Dispare novamente a autenticação de porta
netsh lan reauthenticate interface="Ethernet"
Melhores práticas para implantações corporativas
Para evitar a perda do perfil 802.1X durante futuras atualizações do Windows 11, implemente as seguintes salvaguardas operacionais:
- Incorpore a configuração 802.1X nas linhas de base de implantação do sistema operacional: Garanta que as sequências de tarefas do Microsoft Autopilot, SCCM ou MDT apliquem perfis 802.1X durante a provisão inicial.
- Centralize a aplicação de políticas: Evite endpoints configurados manualmente. Imponha configurações de rede via GPO ou Intune para garantir a reaplicação automática da política.
- Implemente backups de sequências de tarefas pré-atualização: Exporte perfis existentes para um compartilhamento de rede seguro (
netsh lan export) antes de executar grandes atualizações do sistema operacional. - Mantenha repositórios XML com controle de versão: Armazene perfis XML mestres para cada local e zona de segurança em um repositório centralizado para acelerar a recuperação de desastres.- Migre de PEAP-MSCHAPv2 para EAP-TLS: Faça a transição da autenticação baseada em senha para certificados digitais para eliminar falhas de compatibilidade do Credential Guard. Saiba como em nosso guia O que é autenticação RADIUS e como ela funciona?.
Solução de problemas e mitigação de riscos
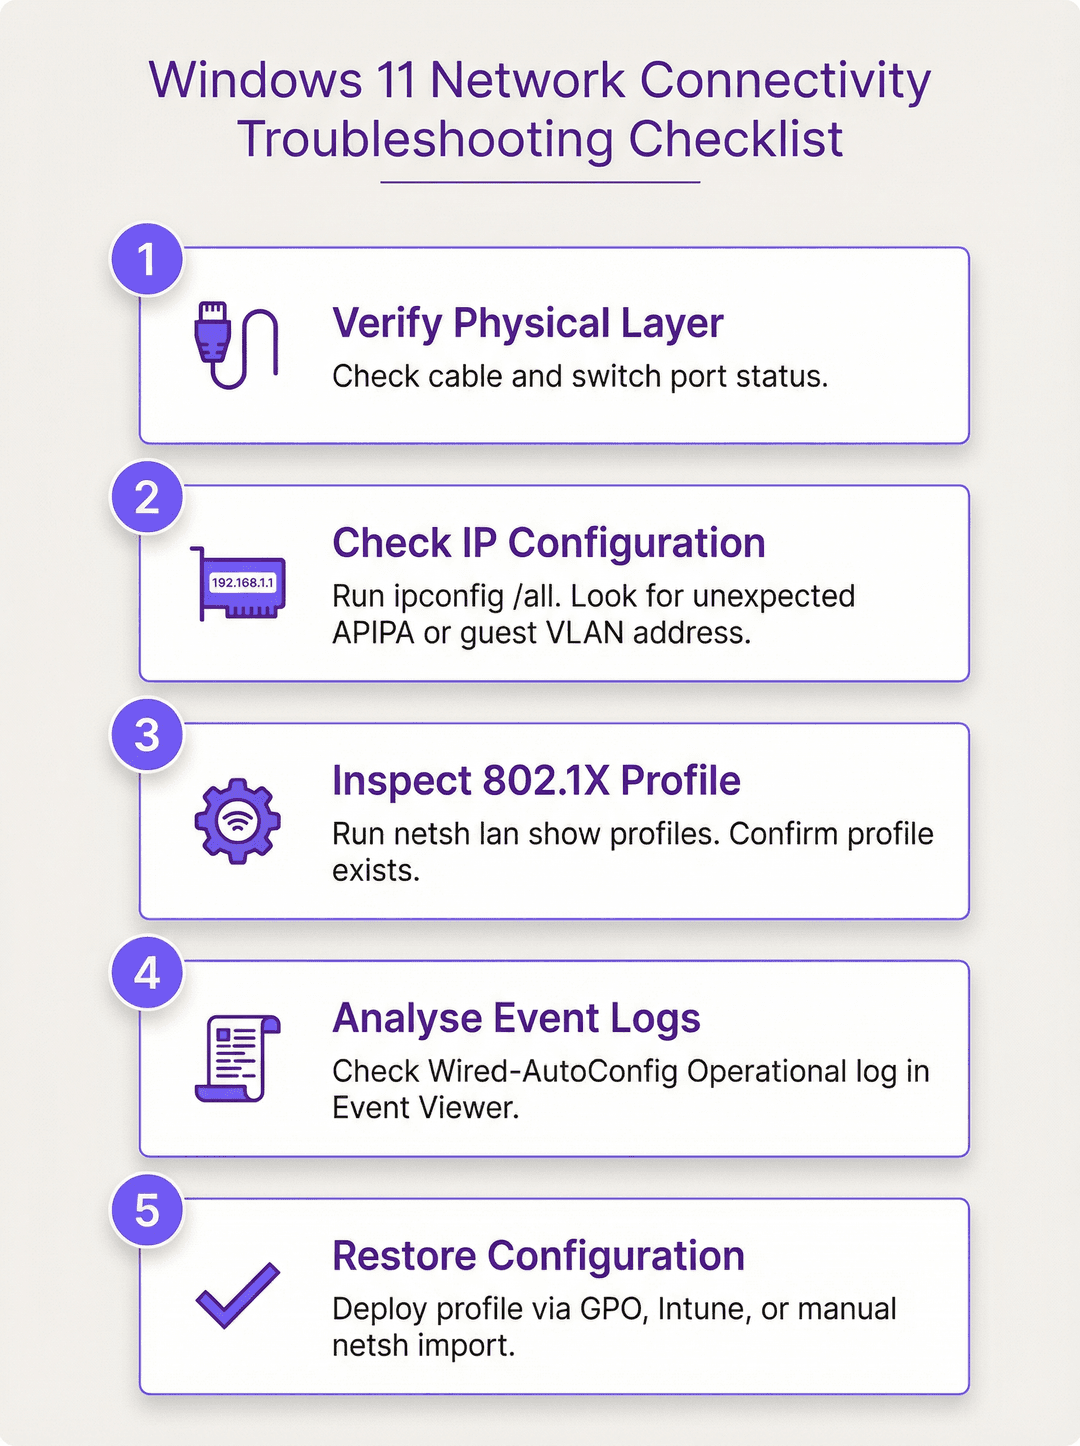
Quando um dispositivo final perde o acesso à rede após a atualização, execute esta sequência de diagnóstico sistemática:
- Verifique a camada física e as luzes de link: Confirme o status do link Ethernet e a conectividade da porta do switch.
- Verifique a alocação do endereço IP: Execute
ipconfig /all. Um endereço APIPA (169.254.x.x) indica falha total de autenticação 802.1X ou bloqueio da porta do switch. Uma sub-rede inesperada indica posicionamento em uma VLAN de visitante isolada. - Inspecione o estado do perfil 802.1X: Execute
netsh lan show profiles. Se estiver vazio, o perfil foi excluído durante a migração do sistema operacional. - Analise os logs de eventos Wired-AutoConfig: Verifique os Event IDs 12014, 12015 e 5632 para isolar problemas de certificado, credencial ou serviço.
- Aplique correção de política centralizada: Acione uma sincronização de política via Intune ou GPO para restaurar o perfil automaticamente.
ROI e impacto nos negócios
Interrupções imprevistas de rede após atualizações do sistema operacional trazem custos operacionais e financeiros substanciais. Gerenciar configurações 802.1X centralmente gera ROI mensurável em três áreas principais:
1. Redução de custos de suporte de TI
Em uma empresa com 1.000 dispositivos, aproximadamente 15% dos endpoints sofrem perda de perfil ou redefinição de serviço durante grandes ciclos de atualização de sistema operacional. Solucionar problemas manualmente em 150 dispositivos a 30 minutos por tíquete consome 75 horas de tempo de suporte de TI de Nível 2. Com um custo estimado de £60 por hora, um único ciclo de atualização custa £4.500 em suporte reativo.
Ao implantar políticas centralizadas do Intune ou GPO (exigindo cerca de 4 horas de tempo de configuração do arquiteto, ou £240), as organizações alcançam o ROI total logo no primeiro ciclo de atualização, com uma redução de 80% nos tíquetes de suporte de acesso à rede.
2. Conformidade regulatória
- Requisito PCI-DSS 1.2.1: Exige segmentação de rede rigorosa entre ambientes de dados de portadores de cartão (CDE) e redes corporativas gerais. Dispositivos não autenticados que caem em VLANs padrão abertas violam os controles de segmentação.
- ISO 27001 Anexo A.12.1.2: Exige gerenciamento de mudanças formal e aplicação de configuração. Políticas de rede de autorrecuperação atendem aos controles de auditoria.
- GDPR Artigo 32: Exige medidas técnicas para garantir a confidencialidade e a integridade dos dados da rede.
3. Continuidade operacional para propriedades e estabelecimentos
Espaços físicos - hotéis, centros de convenções, redes de varejo e estádios - dependem de infraestrutura de rede autenticada para sistemas de gestão de propriedades, terminais de bilheteria e sistemas de PDV. O gerenciamento proativo de 802.1X evita a perda de receita causada por inatividade offline na recepção ou nos PDVs.
Resolução permanente com Purple Cloud RADIUS
Restaurar manualmente perfis XML ou solucionar problemas de atrasos na sincronização de GPO após cada atualização do Windows cria uma carga operacional desnecessária. O Purple Passwordless Staff WiFi e o Cloud RADIUS fornecem uma plataforma de autenticação 802.1X nativa da nuvem que elimina a corrupção de perfis locais.
- Integração de identidade zero-touch: Autentique dispositivos automaticamente via Microsoft Entra ID, Okta ou Google Workspace usando WPA3-Enterprise baseado em certificados ou Passpoint (Hotspot 2.0).
- Redução de 80% nos chamados de suporte: Elimine senhas WPA2 compartilhadas e scripts manuais de perfil XML em toda a sua propriedade.
- Confiabilidade empresarial: Construído em uma arquitetura de nuvem RADIUS independente de hardware que atende a mais de 80.000 espaços ativos com um SLA de tempo de atividade de 99.999%.
Agende uma consulta técnica de WiFi corporativo ou explore o Purple Passwordless Staff WiFi para eliminar falhas de configuração de 802.1X.
Definições principais
IEEE 802.1X
Um padrão IEEE para Controle de Acesso à Rede baseado em porta (PNAC) que fornece um mecanismo de autenticação para dispositivos que desejam se conectar a uma LAN ou WLAN.
Padrão de controle de acesso à rede baseado em porta para redes corporativas.
Wired AutoConfig Service (dot3svc)
Um serviço integrado do Windows responsável por realizar a autenticação IEEE 802.1X em adaptadores de rede Ethernet.
Serviço do Windows que gerencia a autenticação 802.1X em interfaces Ethernet.
EAP-TLS
Um padrão IETF para autenticação mútua entre um cliente e um servidor RADIUS usando certificados digitais X.509.
Protocolo de Autenticação Extensível usando Transport Layer Security.
netsh lan
Uma ferramenta de script de linha de comando no Windows que permite aos administradores configurar, exibir e exportar perfis de rede com fio 802.1X.
Utilitário de linha de comando do Windows para gerenciar configurações de rede com fio.
RADIUS Server
Servidor Remote Authentication Dial-In User Service (como Microsoft NPS, Cisco ISE ou Aruba ClearPass) que autentica as credenciais do cliente.
Servidor de autenticação AAA centralizado na arquitetura corporativa.
Exemplos práticos
Após uma atualização em toda a frota para o Windows 11, 20% dos endpoints desktop corporativos relatam perda de acesso à intranet e adquirem endereços IP APIPA 169.254.x.x em conexões Ethernet. A execução do comando netsh lan show profiles mostra zero perfis configurados. Qual é a causa raiz e como a TI deve remediar isso em escala?
- Causa Raiz: A etapa de migração da atualização de recursos do Windows 11 removeu as chaves de registro HKLM\SOFTWARE\Microsoft\Wired-AutoConfig, eliminando os perfis 802.1X locais e deixando as portas do switch em um estado não autenticado de visitante/bloqueado. 2. Correção Tática: Exporte um perfil XML funcional de um endpoint de referência (netsh lan export profile folder=C:\temp) e importe-o nos hosts afetados (netsh lan add profile filename=...). 3. Resolução em Escala: Implante um Objeto de Diretiva de Grupo (GPO) do Active Directory direcionado a Diretivas de Rede com Fio (IEEE 802.3) ou um Perfil de Configuração do Intune com uma carga útil de Rede com Fio para forçar a restauração do perfil automaticamente.
Um host Windows 11 24H2 falha na autenticação 802.1X. O Visualizador de Eventos exibe o Event ID 12013: "A identidade do servidor de autenticação não pôde ser verificada". Os logs do RADIUS mostram Access-Reject. Qual alteração de configuração é necessária?
- O Windows 11 24H2 impõe uma validação estrita de confiança de certificado de servidor. 2. O perfil 802.1X do cliente deve ter ValidateServerCertificate definido como true, com a CA Raiz presente no repositório de Raízes Confiáveis do computador. 3. A propriedade ServerNames no perfil XML deve corresponder ao Subject Alternative Name (SAN) do certificado do servidor RADIUS.
Questões práticas
Q1. Qual serviço do Windows deve ser definido como inicialização Automática para que a autenticação Ethernet 802.1X funcione?
Dica: Verifique o tipo de inicialização do serviço Windows Wired AutoConfig.
Ver resposta modelo
O serviço Wired AutoConfig (dot3svc) deve ser definido com o tipo de inicialização Automática. Por padrão, em instalações do Windows que não pertencem a um domínio, este serviço é definido como Manual e não realizará a autenticação 802.1X.
Q2. Qual comando exato exporta um perfil 802.1X de um adaptador Ethernet ativo para um arquivo XML?
Dica: Lembre-se da sintaxe do netsh lan para exportar perfis de rede.
Ver resposta modelo
netsh lan export profile folder=C:\temp interface="Ethernet" exporta o perfil 802.1X como um arquivo XML para o diretório especificado.
Continue a ler esta série
Como revogar o acesso WiFi quando um funcionário sai da empresa
Este guia mostra às equipes de TI e operações de locais físicos como remover o acesso de funcionários ao WiFi quando um colaborador se desliga, sem interromper o restante da força de trabalho. Ele compara 802.1X baseado em certificados, iPSK específico por identidade e desprovisionamento direcionado por SCIM, fornecendo em seguida um roteiro de execução para o mesmo dia, método de teste e modelo de evidência de auditoria.
Planejando uma implantação de WiFi 7 em um ambiente clínico: dispositivos IoMT, interferência e HIPAA
Este guia abrangente explora o planejamento de uma implantação de WiFi 7 em um ambiente clínico, concentrando-se na estratégia de banda de 6 GHz, compatibilidade com dispositivos IoMT legados, obrigações de interferência de RF da IEC 60601-1-2 e segmentação de rede alinhada à HIPAA. Ele fornece conselhos práticos de arquitetura para líderes de TI de saúde protegerem frotas mistas de dispositivos usando a plataforma de RADIUS em nuvem da Purple.
Como Segmentar Redes WiFi de Funcionários e Convidados com Segurança: Melhores Práticas para LANs Corporativas
Este guia fornece aos gerentes de TI e arquitetos de rede um modelo técnico e neutro em relação a fornecedores para proteger LANs corporativas por meio da segmentação adequada do tráfego WiFi de funcionários e convidados. O conteúdo aborda autenticação 802.1X, RADIUS em nuvem, isolamento de VLAN e o gerenciamento do ciclo de vida de credenciais necessário para eliminar senhas compartilhadas e proteger os ativos corporativos.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.