
解决升级后 Windows 11 802.1X 和互联网连接问题
解决升级后 Windows 11 802.1X 有线和无线网络身份验证失败的问题。详细排查 wiped dot3svc 配置文件、Intune SCEP 证书验证错误、Credential Guard MSCHAPv2 问题以及 GPO 策略。
Video overview
收听本指南
查看播客转录
核心系列的一部分:企业级 WiFi 安全指南 →
Windows 11 WiFi & 802.1X Connectivity Diagnostic Assistant
Select your specific Windows 11 connection symptom and deployment environment below to diagnose root causes, generate PowerShell/CLI fix commands, and view enterprise remediation steps.
Missing 802.1X Wired Profile via Intune SCEP/PKCS
Root Cause: Windows 11 feature upgrades reset dot3svc service registry keys and purge exported WLAN/LAN profiles.
netsh lan show profilessc config dot3svc start= autonet start dot3svc- Open Microsoft Intune admin center > Devices > Configuration profiles.
- Create a Wired Network profile for Windows 10 and later using the exported EAP XML.
- Assign the profile to your Azure AD device group and trigger a remote sync via Intune.
Purple Cloud RADIUS automates zero-touch 802.1X certificate distribution and Passpoint profile provisioning without relying on local XML state.
Eliminate Windows 11 802.1X Authentication Outages with Cloud RADIUS
Purple Cloud RADIUS provides zero-touch WPA3-Enterprise authentication, Passpoint profile deployment, and automated certificate management across Cisco, Meraki, Aruba, Ruckus, and UniFi networks.
Windows 11 802.1X & Network Authentication Troubleshooter
Select your Windows 11 build, authentication protocol, deployment mechanism, and error symptom below to generate an immediate CLI repair sequence and Intune/GPO remediation steps.
Wired AutoConfig Service Authentication Loop (EAPOL Timeout)
High ImpactRoot Cause Diagnosis: The 802.1X Wired AutoConfig service (dot3svc) did not initiate EAPOL Handshake after NIC driver initialization, or 802.1X authentication mode is disabled on the Ethernet adapter.
netsh lan set autoconfig enabled=yes interface="Ethernet"
netsh lan restart- Verify that Wired AutoConfig service (dot3svc) Startup Type is set to Automatic in services.msc.
- Execute netsh lan set autoconfig enabled=yes interface="Ethernet" from an elevated Command Prompt.
- Check switch port configuration to ensure 802.1X re-authentication timer is not expiring before client response.
- Re-enable 802.1X authentication in Ethernet Adapter Properties > Authentication tab.
Need Automated Cloud RADIUS & 802.1X Certificate Management?
Purple Cloud RADIUS eliminates Windows 11 upgrade authentication failures by providing automated Passpoint certificate provisioning, zero-touch Intune payload integration, and centralized IEEE 802.1X policy management for enterprise network environments.
执行摘要
过渡到 Windows 11 为企业网络环境引入了一个关键的操作性问题:在进行就地系统升级期间,IEEE 802.1X 有线认证配置会被静默清除。对于管理托管设备资产的 IT 总监、网络架构师和系统管理员而言,该问题会导致即时网络中断、支持服务台工单激增以及合规风险暴露。
其根本原因在于 Windows 有线自动配置服务(dot3svc)的本地 XML 配置配置文件损坏或被完全删除。当这些配置文件被清除后,终端将无法执行由 IEEE 802.1X 定义的基于端口的网络访问控制认证。
本指南提供了一套权威的方法来诊断、恢复和防止 Windows 11 802.1X 认证故障。它涵盖了根本原因机制、事件查看器诊断代码、三种修复框架(组策略、Microsoft Intune 和 netsh CLI)以及使用云原生 RADIUS 认证的长期风险规避方案。
本指南是我们综合性的 企业 WiFi 安全与认证指南 的一部分。
技术背景与根本原因分析
IEEE 802.1X 依赖于三个核心组件:客户端(客户端设备)、认证系统(网络交换机或接入点)和认证服务器(RADIUS 服务器)。在 Windows 终端上,以太网连接的基于端口的认证由有线自动配置服务(dot3svc)处理。
在 Windows 11 重大功能更新期间(例如从 Windows 10 升级到 Windows 11,或在 22H2、23H2 和 24H2 之间进行更新),操作系统会对注册表项和服务定义进行深度的迁移。在此过程中会发生三个特定的故障:
1. 服务状态重置
dot3svc 服务的启动类型经常从自动被重置为手动或禁用。当设备在升级后重启时,该服务无法自动初始化,从而阻止了通过物理网卡接口传输 EAPOL(局域网上的 EAP)帧。
2. 配置文件注册表清除
存储在 HKLM\SOFTWARE\Microsoft\Wired-AutoConfig 下的本地 802.1X XML 配置文件通常会在迁移过程中被抹除。在没有活动配置文件的情况下,Windows 11 无法向交换机端口提供客户端证书或 EAP 凭据。
3. Credential Guard 与 PEAP-MSCHAPv2 不兼容
Windows 11 默认启用基于虚拟化的安全 (VBS) 和 Credential Guard。Credential Guard 将 NTLM 和 Kerberos 密钥哈希隔离在虚拟化容器中,从而阻止传统的 PEAP-MSCHAPv2 密码哈希提取。因此,依赖传统 PEAP 身份验证的终端在升级后会持续遇到 Access-Reject 响应。要恢复身份验证,必须升级到基于证书的 EAP-TLS。有关详细对比,请参阅我们的 WPA3 Enterprise vs iPSK Security Model 指南。
4. Windows 11 24H2 中严格的 RADIUS 证书验证
Windows 11 24H2 强制执行严格的服务器证书验证规则。如果 RADIUS 服务器证书缺少与 802.1X 配置文件配置匹配的有效使用者替代名称 (SAN),或者本地计算机受信任的根存储中缺少颁发证书的根 CA,Windows 将断开连接并显示错误代码 0x80070490。
诊断矩阵与事件查看器参考
在对受影响的 Windows 11 终端进行故障排除时,请使用以下 Windows 事件查看器路径:
应用程序和服务日志 > Microsoft > Windows > Wired-AutoConfig > Operational
| 事件 ID | 日志源 | 错误条件 | 根本原因 | 特权命令提示符修复方法 |
|---|---|---|---|---|
| 12014 | Wired-AutoConfig | EAPOL 启动超时 | dot3svc 服务被禁用或停止 |
sc config dot3svc start=auto && net start dot3svc |
| 12015 | Wired-AutoConfig | 身份验证失败(APIPA IP) | 交换机端口未通过身份验证;设备被放入 Guest VLAN | netsh lan reauthenticate interface="Ethernet" |
| 5632 | Wired-AutoConfig | 显式 Access-Reject | 缺少客户端证书或禁用了 AD 帐户 | netsh lan export profile folder=C:\temp |
| 12013 | Wired-AutoConfig | 服务器证书不受信任 | 本地计算机受信任的存储中缺少根 CA | certutil -store Root |
| 10001 | Wired-AutoConfig | 缺少 802.1X 配置文件 | 升级清空了 Netsh LAN XML 配置文件注册表键值 | netsh lan add profile filename="C:\temp\Profile.xml" |
自动化 PowerShell 诊断代码片段
运行以下特权 PowerShell 命令以检查物理接口和 802.1X 配置文件状态:
# 检查 Wired AutoConfig 服务状态
Get-Service -Name dot3svc | Select-Object Name, Status, StartType

# 显示配置的 802.1X 有线配置文件
netsh lan show profiles

# 显示接口授权状态
netsh lan show interfaces
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。
逐步修复方法
在企业级资产中恢复 802.1X 连接需要根据基础设施架构选择合适的管理工具链。
方法 1:Active Directory 组策略强制执行 (GPO)
对于加入域的终端,组策略提供自动化强制执行,可在下次重启时恢复被清除的配置文件:
- 在域控制器上打开 组策略管理控制台 (gpmc.msc)。
- 编辑链接到您的 Windows 11 计算机组织单位(OU)的目标组策略对象(GPO)。
- 导航至:
计算机配置 > 策略 > Windows 设置 > 安全设置 > 有线网络 (IEEE 802.3) 策略。 - 右键单击并选择创建适用于 Windows Vista 及更高版本的新有线网络策略。
- 启用为 IEEE 802.1X 网络访问使用 Windows 有线自动配置服务。
- 在安全选项卡下,选择 Microsoft: 智能卡或其他证书 (EAP-TLS) 并配置受信任的企业根证书颁发机构 (CA)。
- 强制在客户端终端上更新策略:
gpupdate /force。
方法 2:Microsoft Intune 部署(云端 MDM)
对于云端管理的终端,可通过 Microsoft Intune 部署 802.1X 配置文件载荷。有关 SCEP 和 PKCS 证书配置文件配置的逐步指南,请参阅我们专用的 Microsoft Intune WiFi 证书部署指南。
- 从参考计算机导出标准的 802.1X XML 配置文件:
netsh lan export profile folder=C:\temp interface="Ethernet" - 打开 Microsoft Intune 管理中心 (
intune.microsoft.com)。 - 导航至设备 > 配置文件 > 创建配置文件。
- 选择 Windows 10 及更高版本作为平台,选择有线网络作为模板。
- 将导出的 EAP XML 配置粘贴到 XML 配置文件设置字段中。
- 将策略分配给您的 Azure AD 设备组,以便在升级后强制执行自动修复。
方法 3:Netsh 命令行手动导入 XML 配置文件
对于独立终端或紧急桌面支持,可通过命令提示符手动导入配置文件:
:: 1. 确保 Wired AutoConfig 服务已启动
sc config dot3svc start=auto
net start dot3svc

:: 2. 导入参考 802.1X XML 配置文件
netsh lan add profile filename="C:\temp\MasterWiredProfile.xml" interface="Ethernet"

:: 3. 重新触发端口认证
netsh lan reauthenticate interface="Ethernet"
企业部署最佳实践
为防止在未来的 Windows 11 更新过程中丢失 802.1X 配置文件,请实施以下运行保障措施:
- 将 802.1X 配置嵌入操作系统部署基线中:确保 Microsoft Autopilot、SCCM 或 MDT 任务序列在初始置备期间应用 802.1X 配置文件。
- 集中化策略执行:避免手动配置终端。通过组策略(GPO)或 Intune 强制执行网络设置,以确保自愈式策略重新应用。
- 实施升级前任务序列备份:在执行重大操作系统升级之前,将现有配置文件导出到安全的网络共享位置(
netsh lan export)。 - 维护版本控制的 XML 存储库:将每个场所和安全区域的主 XML 配置文件存储在中央存储库中,以加速灾难恢复。- 从 PEAP-MSCHAPv2 迁移到 EAP-TLS: 从基于密码 summit 认证过渡到数字证书,以消除 Credential Guard 兼容性故障。在我们的 什么是 RADIUS 认证,它是如何工作的? 指南中了解具体方法。
故障排除与风险缓解
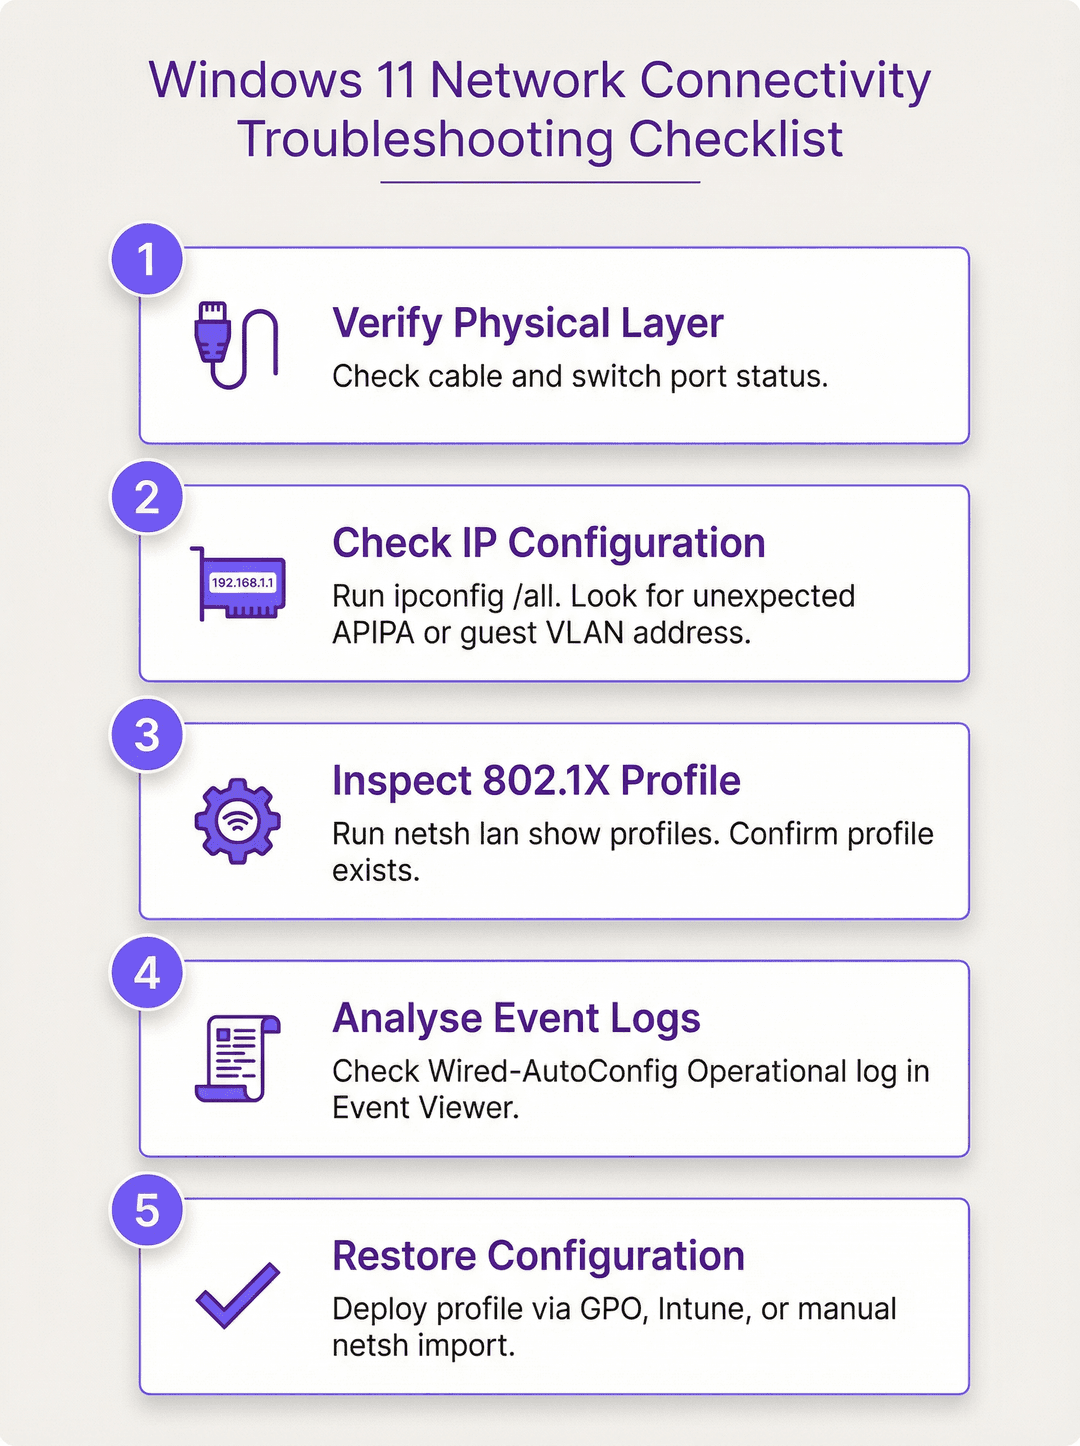
当终端在升级后失去网络连接时,请执行以下系统化的诊断程序:
- 验证物理层和链路指示灯: 确认以太网链路状态和交换机端口连接。
- 检查 IP 地址分配: 运行
ipconfig /all。APIPA 地址(169.254.x.x)表示 802.1X 认证完全失败或交换机端口被封锁。非预期的子网则表示设备被放入了隔离的访客 VLAN。 - 检查 802.1X 配置文件状态: 运行
netsh lan show profiles。如果为空,说明配置文件在系统迁移过程中被清除了。 - 分析 Wired-AutoConfig 事件日志: 检查事件 ID 12014、12015 和 5632,以隔离证书、凭据或服务问题。
- 应用集中化策略修复: 通过 Intune 或 GPO 触发策略同步,以自动恢复配置文件。
ROI 与业务影响
系统更新后计划外的网络中断会带来巨大的财务和运营开销。集中管理 802.1X 配置可在以下三个关键领域带来可衡量的 ROI:
1. 降低 IT 支持成本
在一个拥有 1000 台设备的企业园区中,大约 15% 的终端在重大操作系统升级周期中会经历配置文件丢失或服务重置。如果人工解决 150 台设备的问题,按每个工单耗时 30 分钟计算,将消耗 75 小时的 2 级 IT 支持时间。按每小时 60 英镑的综合成本计算,单次更新周期就会在被动支持上花费 4,500 英镑。
通过部署集中式的 Intune 或 GPO 策略(需要大约 4 小时的架构师配置时间,即 240 英镑),企业在首次升级周期即可实现完全的 ROI,并能减少 80% 的网络访问支持工单。
2. 监管合规性遵守
- PCI DSS 要求 1.2.1: 强制要求在持卡人数据环境 (CDE) 与普通企业网络之间进行严格的网络隔离。未通过认证的设备落入开放的默认 VLAN 会违反隔离控制要求。
- ISO 27001 附录 A.12.1.2: 要求进行正式的变更管理和配置强制执行。具有自愈功能的网络策略可满足审计控制要求。
- GDPR 第 32 条: 要求采取技术措施以确保网络数据的机密性和完整性。
3. 场所型园区的业务连续性
物理场所 - 酒店、会议中心、连锁零售店和体育场馆 - 依赖经过身份验证的网络基础设施来支持物业管理系统、票务终端和 POS 系统。主动的 802.1X 管理可防止因前台或 POS 离线停机造成的收入损失。
采用 Purple Cloud RADIUS 的永久解决方案
在每次 Windows 更新后手动恢复 XML 配置文件或排查 GPO 同步延迟会带来不必要的运维负担。Purple 无密码员工 WiFi 和 Cloud RADIUS 提供了一个云原生的 802.1X 身份验证平台,消除了本地配置文件损坏的问题。
- 零接触身份集成: 通过 Microsoft Entra ID、Okta 或 Google Workspace,使用基于证书的 WPA3-Enterprise 或 Passpoint (Hotspot 2.0) 自动对设备进行身份验证。
- 减少 80% 的支持工单: 在您的整个场所中消除共享的 WPA2 密码和手动的 XML 配置文件脚本。
- 企业级可靠性: 基于与硬件无关的云 RADIUS 架构构建,为 80,000 多个真实场所提供服务,并提供 99.999% 的运行时间 SLA。
预约企业级 WiFi 技术咨询 或探索 Purple 无密码员工 WiFi 以消除 802.1X 配置故障。
关键定义
IEEE 802.1X
一项用于基于端口的网络访问控制 (PNAC) 的 IEEE 标准,为希望连接到 LAN 或 WLAN 的设备提供身份验证机制。
企业网络中基于端口的网络访问控制标准。
Wired AutoConfig Service (dot3svc)
负责在以太网网络适配器上执行 IEEE 802.1X 身份验证的内置 Windows 服务。
在以太网接口上管理 802.1X 身份验证的 Windows 服务。
EAP-TLS
一项 IETF 标准,用于客户端与 RADIUS 服务器之间使用 X.509 数字证书进行双向身份验证。
使用传输层安全协议的扩展身份验证协议。
netsh lan
Windows 中的命令行脚本工具,使管理员能够配置、显示和导出 802.1X 有线网络配置文件。
用于管理有线网络设置的 Windows 命令行实用程序。
RADIUS Server
对客户端凭据进行身份验证的远程用户拨号认证系统服务器(例如 Microsoft NPS、Cisco ISE 或 Aruba ClearPass)。
企业架构中的集中式 AAA 身份验证服务器。
应用实例
在全企业升级到 Windows 11 之后,20% 的企业桌面终端报告失去了内网访问权限,并在以太网连接上获取了 169.254.x.x APIPA IP 地址。运行 netsh lan show profiles 显示配置的配置文件为零。根本原因是什么?IT 部门应该如何在全企业范围内进行修复?
- 根本原因:Windows 11 功能升级迁移过程清除了 HKLM\SOFTWARE\Microsoft\Wired-AutoConfig 注册表键,删除了本地 802.1X 配置文件,同时使交换机端口保持在未通过身份验证的访客/受阻状态。 2. 临时修复:从基准终端导出可用的 XML 配置文件(netsh lan export profile folder=C:\temp),然后在受影响的主机上导入(netsh lan add profile filename=...)。 3. 规模化解决:部署针对有线网络 (IEEE 802.3) 策略的 Active Directory 组策略对象 (GPO) 或带有有线网络负载的 Intune 配置配置文件,以自动强制恢复配置文件。
一台 Windows 11 24H2 主机 802.1X 身份验证失败。事件查看器显示事件 ID 12013:"无法验证身份验证服务器的身份"。RADIUS 日志显示 Access-Reject。需要进行什么配置更改?
- Windows 11 24H2 强制执行严格的服务器证书信任验证。 2. 客户端 802.1X 配置文件必须将 ValidateServerCertificate 设置为 true,且根 CA 必须存在于计算机的受信任根证书存储中。 3. XML 配置文件中的 ServerNames 属性必须与 RADIUS 服务器证书的主题替代名称 (SAN) 相匹配。
练习题
Q1. 必须将哪个 Windows 服务设置为“自动”启动,802.1X 以太网身份验证才能正常工作?
提示:检查 Windows 有线自动配置服务的启动类型。
查看标准答案
有线自动配置服务 (dot3svc) 必须设置为“自动”启动类型。默认情况下,在未加入域的 Windows 安装中,此服务设置为“手动”,且不会执行 802.1X 身份验证。
Q2. 将 802.1X 配置文件从活动以太网适配器导出到 XML 文件的确切命令是什么?
提示:回顾用于导出网络配置文件的 netsh lan 语法。
查看标准答案
netsh lan export profile folder=C:\temp interface="Ethernet" 会将 802.1X 配置文件作为 XML 文件导出到指定的目录。
继续阅读本系列
如何在员工离职时撤销 WiFi 访问权限
本指南向 IT 和场所运营团队展示了如何在不影响其他员工的情况下,在员工离职时取消其 Staff WiFi 访问权限。它对比了基于证书的 802.1X、特定身份的 iPSK 以及 SCIM 驱动的自动去激活方案,并提供了当日生效的运行手册、测试方法和审计证据模型。
在临床环境中规划 WiFi 7 部署:IoMT 设备、干扰与 HIPAA
本综合指南探讨了在临床环境中规划 WiFi 7 部署,重点关注 6 GHz 频段策略、传统 IoMT 设备兼容性、IEC 60601-1-2 射频干扰义务以及符合 HIPAA 的网络分段。它为医疗 IT 领导者提供了实用的架构建议,以便使用 Purple 的云 RADIUS 平台来保护混合设备群的安全。
如何安全地隔离员工与宾客 WiFi 网络:企业局域网的最佳实践
本指南为 IT 经理和网络架构师提供了一套独立于厂商的技术蓝图,旨在通过正确隔离员工和宾客 WiFi 流量来保障企业局域网的安全。内容涵盖 802.1X 认证、云 RADIUS、VLAN 隔离以及消除共享密码和保护企业资产所需的凭据生命周期管理。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。