
Résoudre les problèmes de connectivité internet et de 802.1X sur Windows 11 après mise à niveau
Résoudre les échecs d'authentification réseau filaire et sans fil 802.1X sur Windows 11 après une mise à niveau. Dépannage détaillé pour les profils dot3svc effacés, les erreurs de validation de certificat SCEP Intune, les problèmes de Credential Guard avec MSCHAPv2 et les stratégies de GPO.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide de sécurité WiFi d'entreprise →
Synthèse opérationnelle
La transition vers Windows 11 introduit un problème opérationnel critique pour les environnements réseau d'entreprise : l'effacement silencieux des configurations d'authentification filaire IEEE 802.1X lors des mises à niveau directes du système d'exploitation. Pour les directeurs informatiques, les architectes réseau et les administrateurs système qui supervisent des parcs d'appareils gérés, ce problème entraîne des interruptions immédiates de connectivité, une augmentation des tickets d'assistance et un risque de non-conformité.
La cause principale est la corruption ou la suppression complète des profils de configuration XML locaux pour le service Windows Configuration automatique câblée (dot3svc). Lorsque ces profils sont purgés, les terminaux ne peuvent pas effectuer l'authentification de contrôle d'accès réseau basée sur les ports telle que définie par la norme IEEE 802.1X.
Ce guide fournit une méthodologie faisant autorité pour diagnostiquer, restaurer et prévenir les échecs d'authentification 802.1X sous Windows 11. Il couvre les mécanismes de cause profonde, les codes de diagnostic de l'Observateur d'événements, trois frameworks de remédiation (stratégie de groupe, Microsoft Intune et l'interface CLI netsh) ainsi que l'atténuation des risques à long terme à l'aide de l'authentification RADIUS cloud-native.
Ce guide fait partie de notre Guide complet sur la sécurité et l'authentification WiFi d'entreprise.
Contexte technique et analyse de la cause profonde
La norme IEEE 802.1X repose sur trois composants clés : le suppliant (appareil client), l'authentificateur (commutateur réseau ou point d'accès) et le serveur d'authentification (serveur RADIUS). Sur les terminaux Windows, l'authentification basée sur les ports pour les connexions Ethernet est gérée par le service Configuration automatique câblée (dot3svc).
Lors des mises à jour majeures des fonctionnalités de Windows 11 (telles que la mise à niveau de Windows 10 vers Windows 11, ou la mise à jour entre les versions 22H2, 23H2 et 24H2), le système d'exploitation effectue une phase de migration profonde à travers les clés de registre et les définitions de services. Trois défaillances spécifiques se produisent au cours de ce processus :
1. Réinitialisation de l'état du service
Le type de démarrage du service dot3svc est fréquemment réinitialisé de Automatique à Manuel ou Désactivé. Lorsque l'appareil redémarre après la mise à niveau, le service ne parvient pas à s'initialiser automatiquement, ce qui empêche la transmission des trames EAPOL (EAP over LAN) via l'interface de la carte réseau physique.
2. Purge du registre de profil
Les profils XML locaux 802.1X stockés sous HKLM\SOFTWARE\Microsoft\Wired-AutoConfig sont souvent effacés lors de la phase de migration. Sans profil actif, Windows 11 ne peut pas présenter de certificats clients ou d'identifiants EAP au port du commutateur.
3. Incompatibilité entre Credential Guard et PEAP-MSCHAPv2
Windows 11 active par défaut la sécurité basée sur la virtualisation (VBS) et Credential Guard. Credential Guard isole les hachages de secrets NTLM et Kerberos dans un conteneur virtualisé, bloquant l'extraction héritée des hachages de mots de passe PEAP-MSCHAPv2. Par conséquent, les terminaux s'appuyant sur l'authentification héritée PEAP subissent des réponses Access-Reject persistantes après la mise à niveau. La mise à niveau vers EAP-TLS basé sur des certificats est requise pour rétablir l'authentification. Pour une comparaison détaillée, consultez notre guide WPA3 Enterprise vs iPSK Security Model.
4. Validation stricte du certificat RADIUS dans Windows 11 24H2
Windows 11 24H2 applique des règles strictes de validation des certificats de serveur. Si le certificat du serveur RADIUS ne contient pas de nom alternatif de l'objet (SAN) valide correspondant à la configuration du profil 802.1X, ou si l'autorité de certification racine émettrice est absente du magasin d'autorités de certification racines de confiance de l'ordinateur local, Windows interrompt la connexion avec le code d'erreur 0x80070490.
Matrice de diagnostic et référence de l'Observateur d'événements
Lors du dépannage d'un terminal Windows 11 concerné, utilisez le chemin suivant de l'Observateur d'événements Windows :
Journaux des applications et des services > Microsoft > Windows > Wired-AutoConfig > Opérationnel
| ID d'événement | Source du journal | Condition d'erreur | Cause racine | Correction par invite de commande élevée |
|---|---|---|---|---|
| 12014 | Wired-AutoConfig | Délai d'attente d'expiration EAPOL | Service dot3svc désactivé ou arrêté |
sc config dot3svc start=auto && net start dot3svc |
| 12015 | Wired-AutoConfig | Échec de l'authentification (IP APIPA) | Port de commutateur non authentifié ; appareil placé dans le VLAN invité | netsh lan reauthenticate interface="Ethernet" |
| 5632 | Wired-AutoConfig | Access-Reject explicite | Certificat client manquant ou compte AD désactivé | netsh lan export profile folder=C:\temp |
| 12013 | Wired-AutoConfig | Certificat de serveur non approuvé | Autorité de certification racine manquante dans le magasin local de l'ordinateur | certutil -store Root |
| 10001 | Wired-AutoConfig | Profil 802.1X absent | Clés de registre du profil Netsh LAN XML purgées par la mise à niveau | netsh lan add profile filename="C:\temp\Profile.xml" |
Extrait de diagnostic PowerShell automatisé
Exécutez les commandes PowerShell élevées suivantes pour inspecter l'interface physique et l'état du profil 802.1X :
# Vérifier l'état du service Wired AutoConfig
Get-Service -Name dot3svc | Select-Object Name, Status, StartType

# Afficher les profils filaires 802.1X configurés
netsh lan show profiles

# Afficher l'état d'autorisation de l'interface
netsh lan show interfaces
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Méthodes de résolution étape par étape
Rétablir la connectivité 802.1X sur l'ensemble d'un parc d'entreprise nécessite de sélectionner la chaîne d'outils de gestion appropriée en fonction de l'architecture de l'infrastructure.
Méthode 1 : Application des stratégies de groupe Active Directory (GPO)
Pour les terminaux joints au domaine, les stratégies de groupe offrent une application automatisée qui restaure les profils supprimés au prochain redémarrage :
- Ouvrez la Console de gestion des stratégies de groupe (gpmc.msc) sur un contrôleur de domaine.
- Modifiez l'Objet de Stratégie de Groupe cible lié à l'Unité d'Organisation de vos ordinateurs Windows 11.
- Naviguez vers :
Configuration ordinateur > Stratégies > Paramètres Windows > Paramètres de sécurité > Stratégies de réseau câblé (IEEE 802.3). - Faites un clic droit et sélectionnez Créer une nouvelle stratégie de réseau câblé pour Windows Vista et versions ultérieures.
- Activez Utiliser le service de configuration automatique câblée Windows pour l'accès réseau IEEE 802.1X.
- Sous l'onglet Sécurité, sélectionnez Microsoft : Carte à puce ou autre certificat (EAP-TLS) et configurez les Autorités de Certification Racines d'Entreprise de confiance.
- Forcez la mise à jour de la stratégie sur les postes clients :
gpupdate /force.
Méthode 2 : Déploiement via Microsoft Intune (MDM Cloud)
Pour les postes managés dans le cloud, déployez un profil 802.1X via Microsoft Intune. Pour une configuration étape par étape des profils de certificats SCEP et PKCS, reportez-vous à notre guide dédié Microsoft Intune WiFi Certificate Deployment Guide.
- Exportez un profil XML 802.1X de référence depuis une machine modèle :
netsh lan export profile folder=C:\temp interface="Ethernet" - Ouvrez le Centre d'administration Microsoft Intune (
intune.microsoft.com). - Naviguez vers Appareils > Profils de configuration > Créer un profil.
- Sélectionnez Windows 10 et versions ultérieures comme Plateforme, et Réseau câblé comme Modèle.
- Collez la configuration XML EAP exportée dans le champ des paramètres du profil XML.
- Assignez la stratégie à votre groupe d'appareils Azure AD afin d'imposer une correction automatisée après la mise à niveau.
Méthode 3 : Importation manuelle du profil XML via la CLI Netsh
Pour les postes autonomes ou le support technique d'urgence, importez le profil manuellement via l'Invite de commandes :
:: 1. S'assurer que le service de configuration automatique câblée est actif
sc config dot3svc start=auto
net start dot3svc

:: 2. Importer le profil XML 802.1X de référence
netsh lan add profile filename="C:\temp\MasterWiredProfile.xml" interface="Ethernet"

:: 3. Relancer l'authentification du port
netsh lan reauthenticate interface="Ethernet"
Bonnes pratiques pour les déploiements d'entreprise
Afin d'éviter la perte des profils 802.1X lors des prochaines mises à jour de Windows 11, appliquez les mesures de protection opérationnelles suivantes :
- Intégrez la configuration 802.1X dans les configurations de référence de déploiement d'OS : Veillez à ce que les séquences de tâches Microsoft Autopilot, SCCM ou MDT appliquent les profils 802.1X lors de la préparation initiale.
- Centralisez l'application des stratégies : Évitez les postes configurés manuellement. Imposez les paramètres réseau via GPO ou Intune pour garantir une réapplication automatique et corrective des stratégies.
- Mettez en œuvre des sauvegardes de séquences de tâches pré-mise à niveau : Exportez les profils existants vers un partage réseau sécurisé (
netsh lan export) avant de lancer des mises à niveau majeures du système d'exploitation. - Maintenez des dépôts de fichiers XML gérés par version : Stockez les profils XML maîtres pour chaque site et zone de sécurité dans un dépôt centralisé afin d'accélérer la reprise après sinistre.- Migrer de PEAP-MSCHAPv2 vers EAP-TLS : Passez d'une authentification par mot de passe à des certificats numériques pour éliminer les échecs de compatibilité avec Credential Guard. Découvrez comment procéder dans notre guide Qu'est-ce que l'authentification RADIUS et comment fonctionne-t-elle ?.
Dépannage et atténuation des risques
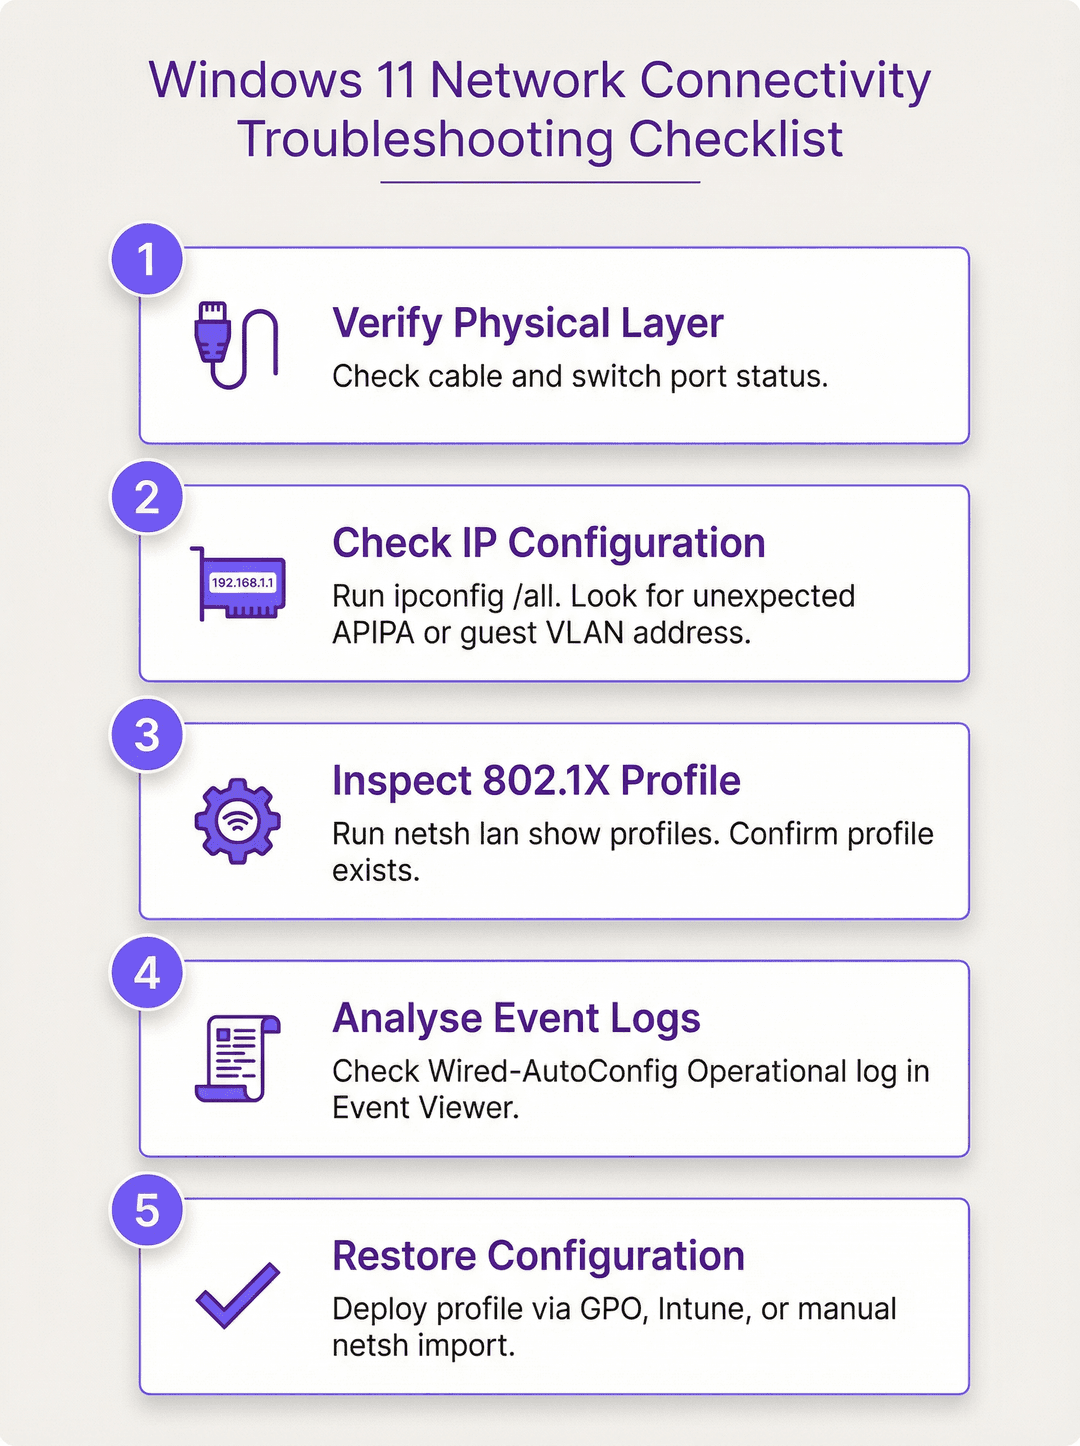
Lorsqu'un terminal perd l'accès au réseau après une mise à niveau, exécutez cette séquence de diagnostic systématique :
- Vérifier la couche physique et les voyants de liaison : Confirmez l'état de la liaison Ethernet et la connectivité du port de commutateur.
- Vérifier l'attribution de l'adresse IP : Exécutez
ipconfig /all. Une adresse APIPA (169.254.x.x) indique un échec complet de l'authentification 802.1X ou un blocage du port de commutateur. Un sous-réseau inattendu indique un placement dans un VLAN invité isolé. - Inspecter l'état du profil 802.1X : Exécutez
netsh lan show profiles. S'il est vide, le profil a été purgé lors de la migration du système d'exploitation. - Analyser les journaux d'événements Wired-AutoConfig : Vérifiez les ID d'événement 12014, 12015 et 5632 pour isoler les problèmes de certificat, d'identifiant ou de service.
- Appliquer une correction de politique centralisée : Déclenchez une synchronisation des politiques via Intune ou GPO pour restaurer automatiquement le profil.
ROI et impact commercial
Les interruptions de réseau imprévues à la suite de mises à jour du système d'exploitation entraînent des coûts financiers et opérationnels importants. La gestion centralisée des configurations 802.1X génère un ROI mesurable dans trois domaines clés :
1. Réduction des coûts de support informatique
Dans un parc d'entreprise de 1 000 appareils, environ 15 % des terminaux subissent une perte de profil ou une réinitialisation de service lors des cycles majeurs de mise à niveau du système d'exploitation. Le dépannage manuel de 150 appareils à raison de 30 minutes par ticket consomme 75 heures de support informatique de niveau 2. À un coût chargé de 60 £ par heure, un seul cycle de mise à jour coûte 4 500 £ en support réactif.
En déployant des politiques centralisées Intune ou GPO (nécessitant environ 4 heures de temps de configuration par un architecte, soit 240 £), les organisations obtiennent un ROI complet dès le premier cycle de mise à niveau, avec une réduction de 80 % des tickets de support liés à l'accès réseau.
2. Respect de la conformité réglementaire
- Exigence PCI DSS 1.2.1 : Impose une segmentation réseau stricte entre les environnements de données de titulaires de cartes (CDE) et les réseaux d'entreprise généraux. Les appareils non authentifiés qui basculent sur des VLAN par défaut ouverts violent les contrôles de segmentation.
- ISO 27001 Annexe A.12.1.2 : Exige une gestion formelle des changements et l'application des configurations. Les politiques de réseau auto-correctrices répondent aux contrôles d'audit.
- GDPR Article 32 : Exige des mesures techniques pour garantir la confidentialité et l'intégrité des données du réseau.
3. Continuité opérationnelle pour les parcs d'établissements
Les sites physiques - hôtels, centres de conférences, chaînes de magasins et stades - dépendent d'une infrastructure réseau authentifiée pour leurs systèmes de gestion d'établissement, terminaux de billetterie et systèmes POS. Une gestion proactive du protocole 802.1X évite les pertes de revenus causées par les temps d'arrêt de la réception ou des systèmes POS hors ligne.
Résolution permanente avec Purple Cloud RADIUS
Restaurer manuellement des profils XML ou résoudre les retards de synchronisation GPO après chaque mise à jour Windows crée une charge opérationnelle inutile. Purple Passwordless Staff WiFi et le Cloud RADIUS fournissent une plateforme d'authentification 802.1X cloud-native qui élimine la corruption des profils locaux.
- Intégration d'identité zéro-touch : Authentifiez automatiquement les appareils via Microsoft Entra ID, Okta, ou Google Workspace en utilisant le protocole WPA3-Enterprise basé sur des certificats ou Passpoint (Hotspot 2.0).
- Réduction de 80 % des tickets de support : Éliminez les mots de passe WPA2 partagés et les scripts de profils XML manuels sur l'ensemble de votre parc.
- Fiabilité d'entreprise : Conçu sur une architecture cloud RADIUS agnostique en matière de matériel, desservant plus de 80 000 sites actifs avec un SLA de disponibilité de 99,999 %.
Réservez une consultation technique WiFi d'entreprise ou découvrez Purple Passwordless Staff WiFi pour éliminer les échecs de configuration 802.1X.
Définitions clés
IEEE 802.1X
Une norme IEEE pour le contrôle d'accès réseau basé sur les ports (PNAC) qui fournit un mécanisme d'authentification aux appareils souhaitant se connecter à un réseau local filaire ou WiFi.
Norme de contrôle d'accès réseau basée sur les ports pour les réseaux d'entreprise.
Service Configuration automatique câblée (dot3svc)
Un service Windows intégré chargé d'exécuter l'authentification IEEE 802.1X sur les adaptateurs réseau Ethernet.
Service Windows gérant l'authentification 802.1X sur les interfaces Ethernet.
EAP-TLS
Une norme IETF pour l'authentification mutuelle entre un client et un serveur RADIUS à l'aide de certificats numériques X.509.
Protocole d'authentification extensible utilisant la sécurité de la couche de transport.
netsh lan
Un outil de script en ligne de commande dans Windows qui permet aux administrateurs de configurer, d'afficher et d'exporter des profils de réseau câblé 802.1X.
Utilitaire de ligne de commande Windows pour la gestion des paramètres réseau câblés.
Serveur RADIUS
Serveur Remote Authentication Dial-In User Service (comme Microsoft NPS, Cisco ISE ou Aruba ClearPass) qui authentifie les identifiants des clients.
Serveur d'authentification AAA centralisé dans l'architecture d'entreprise.
Exemples concrets
À la suite d'une mise à jour globale vers Windows 11, 20 % des postes de travail d'entreprise signalent une perte d'accès à l'intranet et obtiennent des adresses IP APIPA 169.254.x.x sur leurs connexions Ethernet. L'exécution de la commande netsh lan show profiles n'affiche aucun profil configuré. Quelle est la cause racine et comment l'équipe informatique doit-elle y remédier à grande échelle ?
- Cause racine : La phase de migration lors de la mise à niveau de fonctionnalités Windows 11 a purgé les clés de registre HKLM\SOFTWARE\Microsoft\Wired-AutoConfig, supprimant les profils 802.1X locaux tout en laissant les ports de commutateur dans un état invité/bloqué non authentifié. 2. Solution tactique : Exportez un profil XML fonctionnel depuis un poste de référence (netsh lan export profile folder=C:\temp) et importez-le sur les hôtes affectés (netsh lan add profile filename=...). 3. Résolution globale : Déployez un objet de stratégie de groupe Active Directory (GPO) ciblant les stratégies de réseau câblé (IEEE 802.3) ou un profil de configuration Intune avec une charge utile de réseau câblé pour appliquer automatiquement la restauration du profil.
Un hôte Windows 11 24H2 échoue à s'authentifier en 802.1X. L'Observateur d'événements affiche l'ID d'événement 12013 : "L'identité du serveur d'authentification n'a pas pu être vérifiée". Les journaux du serveur RADIUS indiquent Access-Reject. Quel changement de configuration est requis ?
- Windows 11 24H2 impose une validation stricte de la confiance du certificat serveur. 2. Le profil 802.1X du client doit avoir l'option ValidateServerCertificate définie sur true, avec l'autorité de certification racine (Root CA) présente dans le magasin d'autorités de certification racines de confiance de l'ordinateur. 3. La propriété ServerNames dans le profil XML doit correspondre au nom alternatif du sujet (SAN) du certificat du serveur RADIUS.
Questions d'entraînement
Q1. Quel service Windows doit être configuré sur démarrage automatique pour que l'authentification Ethernet 802.1X fonctionne ?
Conseil : Vérifiez le type de démarrage du service Configuration automatique câblée de Windows.
Voir la réponse type
Le service Configuration automatique câblée (dot3svc) doit être configuré sur le type de démarrage Automatique. Par défaut sur les installations Windows non jointes à un domaine, ce service est configuré sur Manuel et n'effectuera pas l'authentification 802.1X.
Q2. Quelle commande exacte exporte un profil 802.1X depuis un adaptateur Ethernet actif vers un fichier XML ?
Conseil : Rappelez-vous la syntaxe netsh lan pour exporter des profils réseau.
Voir la réponse type
La commande netsh lan export profile folder=C:\temp interface="Ethernet" exporte le profil 802.1X sous forme de fichier XML vers le répertoire spécifié.
Continuer la lecture de cette série
Comment révoquer l'accès WiFi lorsqu'un employé s'en va
Ce guide montre aux équipes informatiques et opérationnelles des sites comment supprimer l'accès WiFi du personnel lorsqu'un employé s'en va, sans perturber le reste des équipes. Il compare l'authentification 802.1X basée sur des certificats, l'iPSK spécifique à l'identité et le déprovisionnement via SCIM, puis fournit un plan d'action pour le jour même, une méthode de test et un modèle de preuve d'audit.
Planification d'un déploiement WiFi 7 en milieu clinique : appareils IoMT, interférences et HIPAA
Ce guide complet explore la planification d'un déploiement WiFi 7 en environnement clinique, en se concentrant sur la stratégie de bande 6 GHz, la compatibilité avec les anciens appareils IoMT, les obligations d'interférence RF selon la norme IEC 60601-1-2 et la segmentation réseau conforme à HIPAA. Il fournit des conseils d'architecture concrets aux responsables IT de la santé pour sécuriser des flottes d'appareils mixtes à l'aide de la plateforme RADIUS cloud de Purple.
Comment segmenter de manière sécurisée les réseaux WiFi du personnel et des invités : meilleures pratiques pour les LAN d'entreprise
Ce guide fournit aux responsables informatiques et aux architectes réseau un modèle technique et indépendant des fournisseurs pour sécuriser les réseaux LAN d'entreprise en segmentant correctement le trafic WiFi du personnel et des invités. Il couvre l'authentification 802.1X, le RADIUS dans le cloud, l'isolation VLAN et la gestion du cycle de vie des identifiants nécessaires pour éliminer les phrases de passe partagées et protéger les actifs de l'entreprise.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.