
Soluções de WiFi gerenciadas em nuvem: guia de implantação empresarial | Purple
Implante WiFi gerenciado em nuvem em edifícios comerciais e multi-inquilinos. Compare arquiteturas, configure isolamento de iPSK e VLAN, e modele o TCO e o ROI de comodidades.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de WiFi Multi-Inquilino →
Cloud-managed WiFi architecture & ROI calculator
Model access point density, WAN uplink capacity, tenant isolation security, and 3-year TCO savings when deploying cloud-managed WiFi across multi-tenant properties, offices, and commercial estates.
1. Property & deployment parameters
High-density residential housing, build-to-rent (BTR), and student accommodation requiring private personal area networks (PANs) per apartment.
2. Architectural sizing and ROI projection
Enterprise zero-trust (iPSK)- Deploy Identity PSK (iPSK) per unit to create private Personal Area Networks (PANs) on a single unified SSID.
- Use cloud Zero-Touch Provisioning (ZTP) to ship pre-configured APs directly to properties for plug-and-play field installation.
- Configure Layer 2 client isolation with selective mDNS proxying so residents can cast to local media streamers without seeing neighbours.
Consult with a Purple Enterprise WiFi Architect
Get custom engineering validation for your property estate, including RF AP placement surveys, cloud controller migration blueprints, and automated tenant iPSK provisioning.
Resumo executivo
Nos setores de Build-to-Rent (BTR) e Unidades Multifamiliares (MDU), o acesso à internet de alto desempenho não é mais um upgrade opcional - é o serviço utilitário mais crítico de todos. O modelo tradicional de forçar os residentes a buscarem seus próprios contratos de banda larga e instalarem roteadores de nível residencial cria severas interferências de radiofrequência (RF), atrasa as mudanças e deixa uma receita significativa de fora.
As soluções de WiFi gerenciadas em nuvem representam o padrão moderno para operadoras residenciais. Ao separar o plano de gerenciamento dos pontos de acesso físicos, você obtém visibilidade em uma única tela de controle de todo o seu portfólio, sem a necessidade de implantar hardware de controladora físico caro no local. A Purple opera em mais de 80.000 locais ativos com 99,999% de tempo de atividade, atendendo a 350 milhões de usuários únicos e registrando 440 milhões de acessos em 2024 (dados internos da Purple, 2024).
Crucialmente, quando combinada com a tecnologia de Chave Pré-Compartilhada de Identidade (iPSK), uma rede gerenciada em nuvem permite que você ofereça uma experiência real de ativação instantânea. Os residentes se mudam, conectam-se imediatamente usando uma credencial exclusiva e desfrutam de uma rede privada e segura que suporta todos os seus dispositivos inteligentes. Essa abordagem reduz os períodos de vacância, garante um prêmio de aluguel mensurável e transforma um custo de utilidade em um gerador de receita operacional líquida.
Detalhamento técnico
Arquitetura em nuvem vs controladores locais
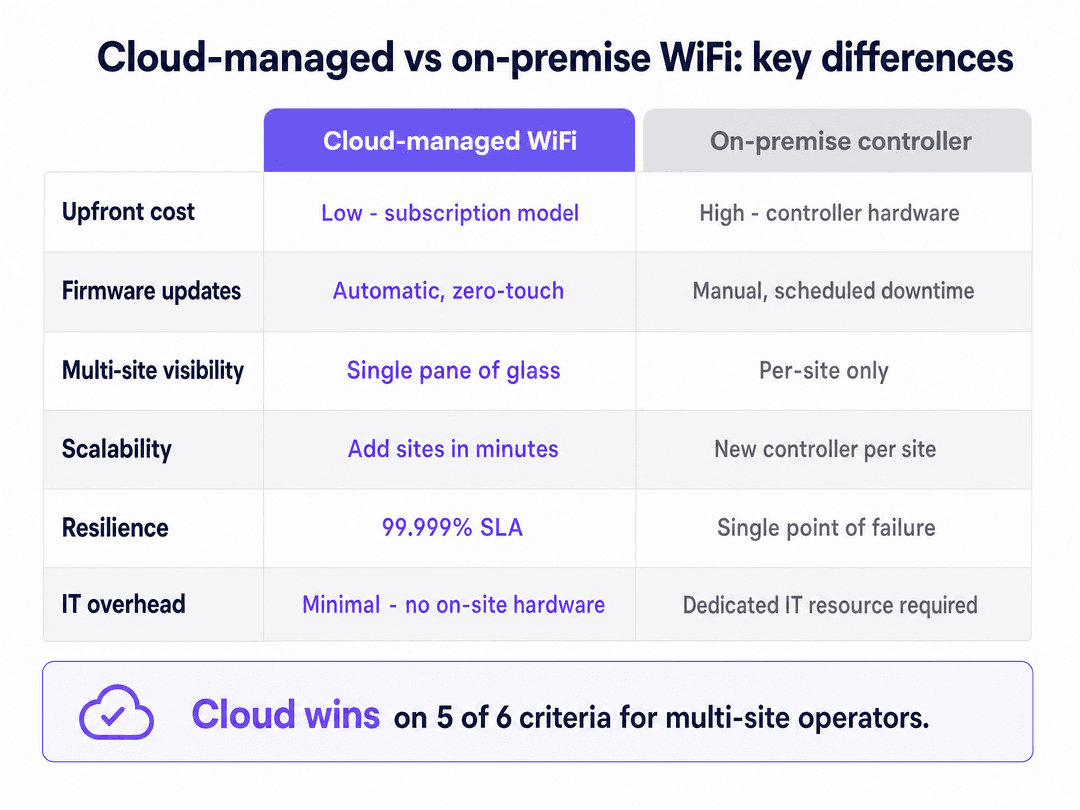
A arquitetura de WiFi corporativo mudou fundamentalmente. Historicamente, a implantação de uma rede de classe corporativa exigia controladores de LAN sem fio locais (WLCs) para gerenciar o tráfego, aplicar políticas e coordenar o roaming entre pontos de acesso. Esse modelo exigia recursos dedicados de TI por prédio e introduzia um ponto único de falha na sala de comunicação.
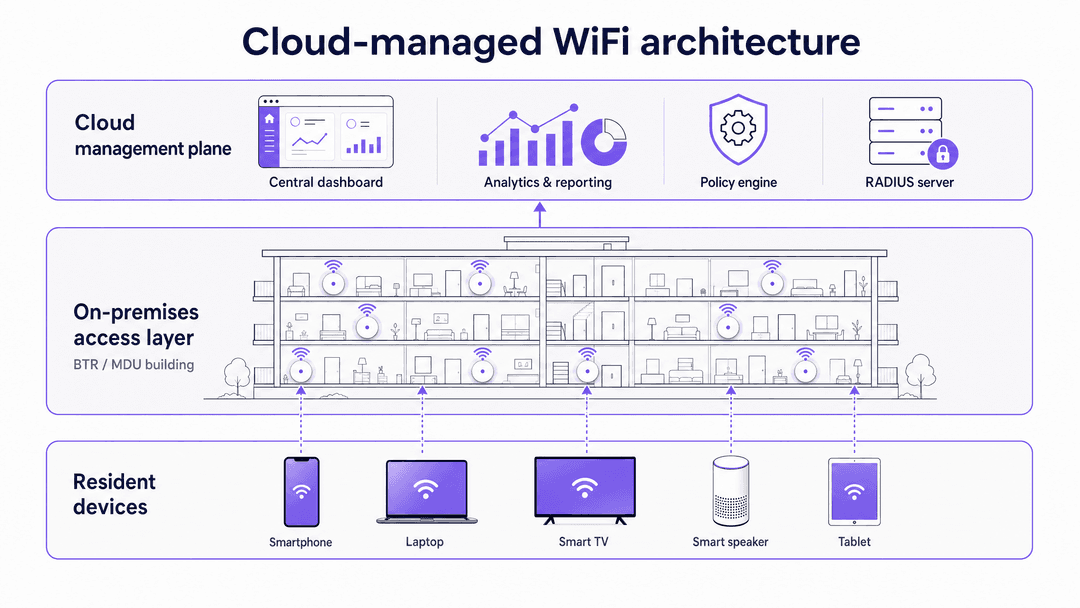
As soluções de WiFi gerenciadas em nuvem transferem os planos de controle e gerenciamento para data centers hospedados. Os pontos de acesso (APs) tratam do plano de dados localmente. Se a conexão com o controlador de nuvem cair, os APs continuam a rotear o tráfego local e a autenticar dispositivos conhecidos usando políticas armazenadas em cache. Essa arquitetura oferece 99,999% de tempo de atividade e permite que os arquitetos de rede gerenciem dezenas de propriedades a partir de um painel central.
O mercado de WiFi as a Service está projetado para crescer de US$ 9,27 bilhões em 2025 para US$ 21,96 bilhões até 2030, a um CAGR de 18,8% (MarketsandMarkets, 2025). Os serviços de WLAN gerenciados em nuvem registraram um crescimento de receita de 6% ano a ano em 2024, superando significativamente o mercado de rede mais amplo (650 Group, 2024).
O requisito de iPSK para ambientes multi-inquilinos
O desafio técnico definidor em uma propriedade BTR é o isolamento de inquilinos em escala. Existem centenas de residências compartilhando a mesma infraestrutura física.
O padrão WPA2/WPA3-Personal usa uma única chave pré-compartilhada (PSK) para toda a rede. Isso é fundamentalmente inseguro para um MDU: uma única senha vazada compromete o prédio inteiro, e os moradores podem ver os dispositivos uns dos outros no mesmo segmento de rede. Por outro lado, o WPA3-Enterprise com IEEE 802.1X oferece excelente segurança, mas falha em ambientes residenciais porque smart TVs, consoles de videogame e dispositivos IoT não suportam autenticação por nome de usuário e senha - eles não possuem navegador ou teclado para concluir o fluxo.
A solução é a Identity Pre-Shared Key (iPSK), chamada por fornecedores de PPSK (HPE Aruba) ou Personal Private Network (Cisco Meraki). O iPSK permite que a rede emita uma senha exclusiva para cada morador. O servidor RADIUS vincula essa senha específica a uma Rede Local Virtual (VLAN) dedicada.
Quando um morador conecta seu smartphone, notebook e alto-falante inteligente usando sua chave exclusiva, a rede os agrupa em uma Rede de Área Privada (PAN). Os dispositivos do morador podem descobrir e se comunicar entre si de forma nativa - permitindo transmissão contínua e controle de casa inteligente - enquanto permanecem completamente isolados de todos os outros moradores do prédio. Um edifício de 200 unidades executando iPSK normalmente gerencia entre 3.000 e 5.000 dispositivos conectados simultaneamente (dados internos da Purple, 2024).
Hardware e design da camada física
Para a camada física, o WiFi 6 (IEEE 802.11ax) é o padrão de referência. O WiFi 6 introduz o Orthogonal Frequency Division Multiple Access (OFDMA), que permite que um único AP se comunique com múltiplos dispositivos simultaneamente ao dividir os canais em subcanais. Isso melhora drasticamente o desempenho em ambientes de alta densidade, onde os pontos de acesso legados do WiFi 5 enfileirariam os clientes sequencialmente.
O posicionamento do AP é crítico e frequentemente mal executado. A abordagem legada de colocar APs em corredores força o sinal a penetrar portas corta-fogo e banheiros, causando atenuação severa. A melhor prática dita o posicionamento dentro do quarto - normalmente um AP por unidade, ou um AP para cada duas unidades - conectado diretamente a um switch PoE via cabeamento Cat 6A. Cada AP deve ser cabeado; o backhaul mesh é inadequado para implantações residenciais corporativas.
Guia de implementação
Passo 1: Planejamento de RF e site survey
Antes de iniciar o cabeamento, execute um levantamento preditivo de RF usando ferramentas como Ekahau ou iBwave. Em um MDU, a interferência de canal compartilhado é a principal ameaça ao desempenho. Configure canais de 20 MHz na banda de 2.4 GHz e canais de 40 MHz na banda de 5 GHz para maximizar os canais que não se sobrepõem. Documente seu plano de canais antes da implantação e revise-o trimestralmente conforme o ambiente de RF muda.
Passo 2: Selecione o hardware e a sobreposição de software
Implante pontos de acesso de nível empresarial da lista canônica: Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks ou Fortinet. Aplique a sobreposição de nuvem agnóstica de hardware da Purple para gerenciar a autenticação iPSK, os fluxos de integração de residentes e os relatórios. A sobreposição de software da Purple roda em todos os oito fornecedores sem exigir a substituição do hardware.
Passo 3: Projete sua arquitetura de VLAN
Mapeie os segmentos de sua rede antes de configurar qualquer coisa. Uma implantação padrão de BTR exige no mínimo quatro VLANs: uma VLAN de WiFi para Residentes (com isolamento de iPSK por residente), uma VLAN de WiFi para Visitantes (para visitantes, entregadores e prestadores de serviços usando um Captive Portal), uma VLAN de Sistemas Prediais (CCTV, controle de acesso, BMS) e uma VLAN de Gerenciamento (tráfego de gerenciamento de AP, isolado de todo o tráfego de usuários). Obtenha a aprovação e a documentação desta arquitetura antes de iniciar a implantação.
Passo 4: Automatize o ciclo de vida do residente
Integre a plataforma de gerenciamento de WiFi com seu Property Management Software (PMS). Quando um contrato de locação é assinado, o sistema gera um iPSK e o envia por e-mail para o residente automaticamente. Quando o contrato termina, o sistema revoga essa chave específica sem afetar nenhum outro residente. Isso elimina totalmente o gerenciamento manual de senhas e garante que a rede permaneça segura em cada transição de inquilinato.
Passo 5: Dimensione o link de internet corretamente
Provisione de 5 a 10 Mbps de largura de banda de link dedicado por unidade no pico de simultaneidade. Não utilize produtos de banda larga compartilhada para o uplink do edifício. Um link dedicado oferece largura de banda simétrica, um SLA garantido e nenhuma concorrência com outros clientes no mesmo circuito. Para um edifício de 200 unidades com 80% de ocupação, planeje no mínimo 800 Mbps a 1.6 Gbps de largura de banda garantida.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Melhores práticas
Para o Guest WiFi em áreas comuns, como saguões, academias e espaços de co-working, implante um SSID separado com um Captive Portal para capturar dados e consentimento dos visitantes. Este é diferente da rede iPSK dos residentes e deve ficar em sua própria VLAN. A plataforma de WiFi Analytics do Purple conecta essa camada de dados ao seu CRM e ferramentas de marketing, permitindo que você entenda como os residentes e visitantes usam seus espaços compartilhados.
Para dispositivos IoT e de casa inteligente que utilizam Bluetooth ou uma rede local temporária para a configuração inicial, certifique-se de que a configuração da VLAN dos residentes permita que o dispositivo conclua seu fluxo de emparelhamento. A maioria dos dispositivos de casa inteligente precisa estar na mesma rede lógica que o aplicativo de controle, o que o iPSK gerencia nativamente. Consulte o artigo Three SSIDs to rule them all: guest, Passpoint, and IoT WiFi para obter uma análise detalhada da arquitetura de SSID em diferentes casos de uso.
Para conformidade de segurança, garanta que a VLAN dos sistemas do edifício esteja protegida por firewall contra todo o tráfego dos residentes. Se você processar pagamentos com cartão em qualquer local da propriedade (estacionamento, reservas de comodidades), o PCI-DSS exige que os sistemas de pagamento sejam isolados de qualquer segmento de rede acessível a residentes ou convidados. Mantenha registros de auditoria de todos os acessos à rede por no mínimo 90 dias para atender aos requisitos do GDPR e Cyber Essentials.
Solução de problemas e mitigação de riscos
O problema do Chromecast. Se os residentes não conseguirem transmitir para suas TVs, verifique se o isolamento de cliente está desativado dentro de sua VLAN específica, enquanto permanece ativado entre as VLANs. O iPSK cria a bolha por residente, mas a configuração da VLAN deve permitir a descoberta de dispositivos intra-VLAN para que a transmissão funcione.
NAT estrito em consoles de jogos. PlayStation, Xbox e Nintendo Switch exigem NAT Aberto ou Tipo 2 para jogos multijogador online. Certifique-se de que as regras do seu firewall para as VLANs dos residentes gerenciem UPnP e CGNAT corretamente. Restringir o NAT globalmente para reduzir a superfície de ataque prejudicará a experiência de jogo dos residentes e gerará um volume significativo de chamados de suporte.
Pontos de acesso não autorizados (rogue APs). Os residentes podem conectar seus próprios roteadores por hábito, criando interferência e brechas de segurança. Ative a detecção de rogue AP em seu controlador na nuvem. Quando um rogue AP é detectado, o sistema alerta sua equipe de TI central e pode bloquear automaticamente o endereço MAC do dispositivo infrator na rede.
Hardware de consumo em escala. O erro de implantação mais comum é usar hardware mesh de nível de consumidor para reduzir os custos iniciais. O hardware de consumo carece de poder de processamento para lidar com 15 a 25 dispositivos por residência em um edifício de 200 unidades, e não suporta os recursos de VLAN necessários para o isolamento de iPSK. Hardware corporativo da lista de fornecedores homologados é inegociável para implantações de BTR.
ROI e impacto nos negócios
A implantação de WiFi gerenciado como uma comodidade gera retornos mensuráveis. Os benchmarks do setor indicam um acréscimo no aluguel de $20 a $40 por unidade por mês para edifícios que oferecem conectividade premium instantânea (National Apartment Association, 2024). Edifícios com WiFi gerenciado também observam períodos de vacância reduzidos de 5 a 10 dias, pois as unidades estão imediatamente prontas para ocupação no dia da mudança.
Ao calcular o caso de negócios, compare o custo por porta de uma sobreposição de software gerenciado em hardware próprio com a receita gerada pela taxa de comodidade. O modelo é consistentemente positivo para o NOI de operadores que mantêm o controle da infraestrutura em vez de terceirizá-la para um provedor de banda larga de varejo, que ficaria com o valor.
Para operadores de varejo e hotelaria que gerenciam empreendimentos de uso misto, a mesma infraestrutura gerenciada em nuvem atende tanto à conectividade de residentes quanto de inquilinos comerciais, com o Multi-Tenant WiFi da Purple isolando o tráfego de cada empresa de forma tão segura quanto isola as residências individuais. Terminais de transporte e instalações de saúde que utilizam a plataforma da Purple se beneficiam da mesma arquitetura agnóstica de hardware, com as certificações ISO 27001, GDPR, CCPA e Cyber Essentials da Purple cobrindo todas as implantações.
Modelos de serviços em níveis e aumento de receita
Uma plataforma gerenciada em nuvem permite a entrega de serviços em níveis sem alterações de hardware. Você pode oferecer um nível residencial padrão com velocidade básica e um nível premium (comercializado como Nível Gamer ou Nível Home Office) com maior taxa de transferência, com a política de velocidade aplicada no nível da VLAN através do controlador de nuvem. Atualizar um residente do padrão para o premium leva segundos no painel e não requer a visita de um engenheiro. Este modelo converte um custo fixo de comodidade em um fluxo de receita em níveis.
A plataforma da Purple suporta isso por meio de políticas de QoS por VLAN, permitindo que os operadores definam limites de taxa de download e upload por segmento de residente. Em conjunto com a integração de PMS, as atualizações de nível podem ser feitas por autoatendimento pelos residentes através de um portal do residente, com o faturamento gerenciado pelo sistema de gestão de propriedades.
Conformidade e residência de dados
Plataformas de WiFi gerenciadas em nuvem que lidam com dados de identidade de residentes devem cumprir com o GDPR no Reino Unido e UE, e com o CCPA na Califórnia. A Purple armazena dados nas regiões da UE, Reino Unido ou EUA, escolhidas no momento do provisionamento. Os registros de rede que identificam os residentes devem ser retidos apenas pelo tempo necessário para segurança e operações - seis meses é um limite comum para implantações residenciais.
Para empreendimentos de uso misto que incluem inquilinos de varejo ou alimentação e bebidas que processam pagamentos com cartão, a conformidade com PCI-DSS exige que os terminais de pagamento sejam isolados de qualquer segmento de rede acessível a residentes ou convidados. A VLAN dos sistemas prediais deve ser protegida por firewall contra todo o tráfego de residentes e convidados, com listas de controle de acesso (ACLs) aplicadas na camada do switch de distribuição.
A Purple possui as certificações ISO 27001, GDPR, CCPA, Cyber Essentials e B Corp. Essas certificações se aplicam a todas as implantações e estão disponíveis para revisão nos processos de due diligence.
Design de rede para empreendimentos BTR de uso misto
Os empreendimentos BTR modernos combinam cada vez mais unidades residenciais com varejo no térreo, espaços de co-working e estabelecimentos de alimentação e bebidas. Uma única plataforma de WiFi gerenciada em nuvem pode atender a todos esses casos de uso a partir de uma única infraestrutura de hardware, com separação lógica aplicada por política de VLAN e SSID.
Para os andares residenciais, implante a arquitetura de iPSK Multi-Tenant WiFi descrita acima. Para o andar térreo comercial, implante um SSID de Guest WiFi separado com um Captive Portal, oferecendo aos clientes do varejo e membros do co-working uma experiência de rede distinta, com sua própria marca e fluxo de captura de dados. A plataforma da Purple gerencia ambos os SSIDs a partir do mesmo painel em nuvem, com visualizações analíticas separadas por zona.
Para membros de co-working que exigem acesso persistente baseado em credenciais em várias visitas, o complemento SecurePass da Purple fornece autenticação baseada em certificado via EAP-TLS, eliminando completamente o Captive Portal para os membros, enquanto o mantém para os visitantes diários. Isso reflete a experiência de WiFi corporativo que os inquilinos empresariais esperam, sem exigir uma infraestrutura de rede separada.
O princípio fundamental de design é que cada população de usuários - residente, cliente de varejo, membro de co-working, equipe do edifício e dispositivo IoT - fica em sua própria VLAN com sua própria política de acesso. O controlador de nuvem aplica essas políticas de forma consistente em todos os pontos de acesso do edifício, independentemente do hardware de qual fabricante você tenha implantado.
Definições principais
Identity Pre-Shared Key (iPSK)
Um mecanismo de segurança que atribui senhas de WiFi exclusivas a usuários ou dispositivos individuais no mesmo SSID, roteando cada um para uma VLAN específica por meio de autenticação RADIUS. Os fornecedores comercializam isso como PPSK (HPE Aruba) ou Personal Private Network (Cisco Meraki).
Essencial para implantações de MDU e BTR para fornecer isolamento de inquilinos sem exigir uma infraestrutura complexa de certificados 802.1X. Oferece suporte a todos os dispositivos de consumo, incluindo hardware de IoT sem tela.
Virtual Local Area Network (VLAN)
Uma sub-rede lógica que agrupa uma coleção de dispositivos, isolando seu tráfego de outros dispositivos na mesma infraestrutura de rede física.
Usada em implantações de BTR para separar o tráfego dos moradores dos sistemas do edifício e para isolar os moradores uns dos outros. Também é necessária para a conformidade com o PCI-DSS quando os sistemas de pagamento compartilham a infraestrutura física.
Plano de gerenciamento em nuvem
A infraestrutura hospedada que lida com a configuração de rede, aplicação de políticas, atualizações de firmware e monitoramento - separada dos pontos de acesso físicos que lidam com o tráfego de rádio.
Permite que as equipes de TI gerenciem múltiplos empreendimentos remotamente sem a necessidade de hardware de controlador local. Habilita o provisionamento zero-touch: envie um AP para o local, conecte-o e ele se configura sozinho.
Private Area Network (PAN)
Um ambiente de rede pessoal onde os dispositivos de um usuário específico podem se comunicar entre si com segurança, permanecendo isolados de todos os outros usuários na mesma rede física.
Criada dinamicamente por iPSK para permitir que os residentes usem dispositivos de transmissão, alto-falantes inteligentes e automação residencial inteligente de forma segura em um edifício compartilhado.
IEEE 802.1X
Um padrão IEEE para controle de acesso à rede baseado em porta, exigindo autenticação robusta via nome de usuário e senha ou certificados digitais (EAP-TLS, PEAP) antes de conceder acesso à rede.
Altamente seguro para funcionários e redes corporativas, mas geralmente inadequado para dispositivos IoT residenciais que não possuem a capacidade de apresentar credenciais. O iPSK oferece um resultado de segurança equivalente sem as restrições de compatibilidade.
Captive Portal
Uma página web que um usuário deve visualizar e interagir antes que o acesso seja concedido a uma rede. Comumente utilizada para aceitação de termos, captura de dados e pagamento em redes WiFi públicas.
Apropriado para clientes de varejo e hóspedes de hotéis para capturar dados primários e consentimento. Inadequado para residentes permanentes porque dispositivos IoT sem interface de tela não conseguem concluir o fluxo de autenticação baseado em navegador.
Orthogonal Frequency Division Multiple Access (OFDMA)
Um recurso do WiFi 6 (IEEE 802.11ax) que permite a um único ponto de acesso atender múltiplos clientes simultaneamente, dividindo os canais em subcanais menores chamados Unidades de Recurso.
Crítico para manter o desempenho em ambientes de alta densidade MDU onde 15 a 25 dispositivos por residência competem por tempo de transmissão no mesmo ponto de acesso.
RADIUS (Remote Authentication Dial-In User Service)
Um protocolo de rede que fornece autenticação, autorização e contabilização (AAA) centralizadas para usuários que se conectam a uma rede. Em implantações iPSK, o servidor RADIUS mapeia cada chave pré-compartilhada exclusiva para uma VLAN específica.
O mecanismo de autenticação por trás do iPSK. Em uma implantação gerenciada na nuvem, o servidor RADIUS é executado na nuvem e não localmente, eliminando a dependência de hardware na sala de comunicações.
Exemplos práticos
Uma incorporadora imobiliária está finalizando o design de rede para uma torre residencial de aluguel de 250 unidades. Eles planejam instalar pontos de acesso nos corredores centrais para economizar em custos de cabeamento e pretendem usar uma senha WPA3-Personal padrão para todo o edifício, alterada mensalmente quando um morador se muda.
A incorporadora deve redesenhar as camadas física e lógica antes do início da construção. Fisicamente, os APs devem se mover dos corredores para os locais internos das unidades - no mínimo um AP para cada duas unidades - para evitar a degradação do sinal através de portas corta-fogo e paredes de banheiros privativos. Logicamente, a senha única WPA3-Personal deve ser substituída por uma implantação de iPSK gerenciada em nuvem. Cada uma das 250 unidades recebe uma chave exclusiva vinculada a uma VLAN dedicada, garantindo a privacidade dos moradores e oferecendo suporte a dispositivos domésticos inteligentes sem a necessidade de rotações mensais de senhas em todo o edifício. A integração com o PMS automatiza a geração de chaves na assinatura do contrato de aluguel e a revogação na desocupação. Os custos de cabeamento para posicionamento de APs dentro das unidades são compensados em até 12 meses pelo prêmio de comodidade mensal de £20 a £40 por unidade.
Uma operadora de moradia estudantil está se preparando para o ingresso de setembro em um empreendimento de 400 leitos. Eles têm uma rede gerenciada em nuvem, mas atualmente exigem que os estudantes façam login por meio de um Captive Portal a cada 24 horas. Os estudantes estão reclamando que seus consoles de jogos e alto-falantes inteligentes não conectam, e o suporte de TI está sobrecarregado.
A operadora deve fazer a transição de um Captive Portal (modelo de WiFi de convidados) para um iPSK (modelo multi-inquilino). Os Captive Portal exigem um navegador para autenticação, tornando-os incompatíveis com dispositivos sem tela, como consoles e alto-falantes inteligentes. A operadora deve emitir um iPSK exclusivo para cada estudante antes da chegada - enviado por e-mail com a confirmação da acomodação - para que, no dia da mudança, os estudantes conectem todos os seus dispositivos exatamente como fariam em casa. Os dispositivos permanecem conectados de forma persistente durante todo o ano letivo. O controlador de nuvem lida com o provisionamento da turma de setembro em lote por meio de uma importação de CSV do sistema de registros de estudantes, eliminando completamente a fila do suporte.
Questões práticas
Q1. Você é o diretor de TI de uma operadora de BTR que está implantando WiFi em um novo empreendimento de 150 unidades. A equipe de operações quer usar um Captive Portal para coletar os endereços de e-mail dos residentes para marketing. Como você os aconselha?
Dica: Considere os tipos de dispositivos que os residentes trarão - smart TVs, consoles, alto-falantes inteligentes - e como os portais cativos autenticam os usuários.
Ver resposta modelo
Aconselhe contra o uso de um Captive Portal para residentes. Os portais cativos exigem um navegador para concluir o fluxo de autenticação, o que quebra o funcionamento de dispositivos IoT sem interface de tela (alto-falantes inteligentes, consoles, smart TVs) porque eles não conseguem carregar a página de login. Em vez disso, implante uma arquitetura iPSK para os residentes e integre-a ao PMS para capturar os dados dos residentes na assinatura do contrato. Reserve o Captive Portal exclusivamente para visitantes temporários no lobby, academia e áreas de co-working, onde a captura de dados e a coleta de consentimento são apropriadas.
Q2. Um residente em um edifício BTR de 200 unidades relata que não consegue jogar online multiplayer em seu PlayStation 5, recebendo um erro de "Strict NAT" ou "NAT Type 3". A rede usa iPSK e isolamento de VLAN por residente. Qual é o provável problema de configuração e como você o resolve?
Dica: Analise como o tráfego de saída sai da VLAN do residente para a internet, especificamente a configuração de NAT e UPnP.
Ver resposta modelo
As regras de firewall que controlam as VLANs dos residentes provavelmente são muito restritivas para o tráfego de jogos. O modo multijogador online do PlayStation exige NAT Aberto ou Tipo 2. Você deve ajustar a configuração do Carrier-Grade NAT (CGNAT) e habilitar o UPnP para a faixa de VLAN dos residentes para liberar as portas necessárias para o tráfego de jogos. Não flexibilize o NAT globalmente - aplique a alteração especificamente na sub-rede da VLAN dos residentes para manter o isolamento entre eles.
Q3. Para reduzir custos, uma empreiteira propõe colocar pontos de acesso WiFi 6 exclusivamente nos corredores de um bloco de acomodação estudantil de 120 unidades, espaçando-os a cada 15 metros. Por que você deve rejeitar este projeto e o que deve especificar em vez disso?
Dica: Pense nas barreiras físicas entre o AP do corredor e os dispositivos dentro dos quartos, e na perda de sinal causada por cada barreira.
Ver resposta modelo
Rejeite o projeto porque a instalação no corredor força o sinal de RF a penetrar em portas de corredor corta-fogo pesadas e paredes de banheiros privativos antes de atingir o dispositivo do usuário. Cada porta corta-fogo causa uma atenuação de sinal de 15 a 20 dB, o que representa a diferença entre uma conectividade excelente e uma inutilizável. Em vez disso, especifique a instalação de APs nos quartos - um AP por quarto ou um AP a cada dois quartos - montados no teto ou acima da porta, conectados por cabo físico Cat 6A ao IDF do andar. Realize um estudo preditivo de RF com o Ekahau para validar a disposição antes de iniciar o cabeamento.
Perguntas frequentes
O que é WiFi gerenciado em nuvem e como ele se diferencia das arquiteturas de controladores locais?
O WiFi gerenciado em nuvem desacopla os planos de controle e gerenciamento de rede do hardware do controlador físico local. Os pontos de acesso se conectam de forma segura via HTTPS/TLS de saída a uma plataforma de gerenciamento centralizada em nuvem. Embora as políticas de controle, atualizações de firmware e análises de RF sejam orquestradas a partir da nuvem, o encaminhamento de pacotes do plano de dados permanece local no switch de borda. Isso elimina pontos únicos de falha do hardware do controlador, reduz visitas técnicas locais e oferece escalabilidade elástica em propriedades distribuídas.
Como o Identity PSK (iPSK) isola os inquilinos em uma implantação de WiFi em nuvem multi-tenant?
O Identity PSK (também conhecido como MPSK ou DPSK) permite que os administradores de rede transmitam um único SSID enquanto atribuem uma chave pré-compartilhada distinta para cada inquilino ou apartamento. Quando um cliente se autentica, o servidor RADIUS em nuvem inspeciona a senha e direciona dinamicamente o cliente para sua VLAN 802.1Q específica. Isso cria uma Rede de Área Pessoal (PAN) isolada por residência, impedindo a descoberta de dispositivos vizinhos e eliminando a sobrecarga de SSID no espectro de RF.
Como dimensionar a largura de banda da WAN de Internet para WiFi gerenciado em nuvem multi-tenant?
O dimensionamento de WAN multi-tenant utiliza um modelo de superalocação de simultaneidade do 95º percentil em vez de somar os limites máximos de clientes. Para unidades multifamiliares (MDU), planeje de 3 a 5 dispositivos conectados por residente com uma simultaneidade média de pico de 25%. A alocação de 3.5 a 5 Mbps de taxa de transferência de WAN sustentada por dispositivo simultâneo ativo garante streaming em 4K e videoconferências fluidas sem bufferbloat.
Como a conformidade com PCI-DSS é mantida em redes sem fio gerenciadas em nuvem?
A conformidade com PCI-DSS em ambientes gerenciados em nuvem exige uma segmentação estrita de Camada 2 e Camada 3 entre os sistemas de processamento de cartões de pagamento e o WiFi de convidados ou inquilinos. Firewalls gerenciados em nuvem aplicam filtragem de saída automatizada, detecção contínua de APs não autorizados (WIPS), controle de acesso baseado em funções e registro de auditoria centralizado sem armazenar dados de portadores de cartão na telemetria do controlador em nuvem.
Como as empresas devem lidar com a integração de convidados em uma rede gerenciada em nuvem?
O tráfego de convidados deve ser roteado para uma sub-rede DMZ isolada utilizando um Captive Portal corporativo como o Purple. Os convidados se autenticam por meio de autoatendimento via SMS, registro por e-mail ou login social, aceitam os termos de uso e recebem acesso por tempo limitado com isolamento de Camada 2 de cliente para cliente aplicado no ponto de acesso, protegendo os sistemas corporativos internos contra varreduras de dispositivos de convidados.
Continue a ler esta série
Como implantar iPSK no Cisco Meraki, HPE Aruba e Ruckus
Este guia de referência prático mostra como implantar iPSK no Cisco Meraki, MPSK no HPE Aruba Central e DPSK no Ruckus SmartZone, com um breve apêndice do UniFi PPSK. Ele se concentra na emissão de chaves, atribuição de VLAN ou política, fluxos de decisão RADIUS e testes de revogação que comprovam o funcionamento de uma implantação em um local real.
Bulk internet agreement vs managed WiFi: qual modelo se adequa ao seu edifício
Uma referência prática de compras para líderes de propriedades, TI e operações comparando banda larga residencial individual, bulk internet agreement e managed WiFi. O material esclarece propriedade, mudança de residentes, segurança, escopo de custos e saída contratual, utilizando termos de bulk-internet dos EUA e seus equivalentes no Reino Unido.
Soluções de WiFi para apartamentos: um guia completo para empresas
Este guia aborda a arquitetura, a implantação e o caso de negócios para soluções de WiFi para apartamentos em propriedades Build to Rent e unidades multifamiliares. Ele explica como a tecnologia Identity Pre-Shared Key (iPSK) cria bolhas de rede seguras e isoladas para cada residente, ao mesmo tempo que oferece suporte a dispositivos inteligentes e IoT. Desenvolvedores imobiliários, proprietários e operadores de BTR encontrarão orientações de implantação práticas, dados de ROI e cenários reais de implementação.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.