A reunião de aquisição começa com promessas familiares. Cada fornecedor descreve os seus pontos de acesso sem fios empresariais como sendo de nível empresarial, e cada ficha técnica destaca as velocidades de rádio. No entanto, o responsável de TI por um hotel de 200 quartos precisa de mais do que números impressionantes no papel: a rede tem de lidar com hóspedes a chegar ao mesmo tempo, funcionários a moverem-se entre pisos e dispositivos que necessitam de diferentes níveis de acesso.
É por isso que um ponto de acesso não é apenas um rádio. É onde o design RF, a gestão de rede e a política de identidade se encontram. Uma escolha feita no momento da aquisição pode moldar a integração de convidados, a segurança da equipa, a analítica e o custo contínuo de operação da rede. As perguntas úteis não são apenas quão rápido o AP consegue transmitir, mas como será gerido, como os utilizadores se vão autenticar e se todo o design funcionará nas condições reais do local.
Por que razão o ponto de acesso certo muda tudo
No hotel, dois APs com especificações semelhantes podem produzir resultados muito diferentes. Um pode ser adequado para um lobby central e aberto, mas ter dificuldades em quartos divididos por paredes densas. Outro pode oferecer um melhor controlo sobre as definições de rádio e gestão centralizada, mas exigir licenças ou integrações com as quais a equipa do hotel não contou. Na prática, a rede tem sucesso ou falha através da combinação de hardware, posicionamento, infraestrutura cablada e políticas operacionais.
O Reino Unido já tinha uma presença substancial de WiFi empresarial na avaliação da Ofcom de 2014. A Ofcom estimou aproximadamente 680 000 redes WiFi empresariais, utilizando locais de trabalho com 10 ou mais funcionários como indicador para implementações em médias e grandes empresas. A estimativa representava instalações com cobertura, não uma contagem de pontos de acesso individuais. A Ofcom notou que instalações maiores, como hotéis e centros comerciais, necessitariam tipicamente de múltiplos APs. (Avaliação da Ofcom sobre redes WiFi empresariais)
Esta distinção é importante para qualquer pessoa que esteja a planear uma implementação real. Um único dispositivo pode fornecer sinal adequado numa sala pequena, enquanto um edifício grande necessita de um posicionamento coordenado de AP e de uma política centralizada para servir funcionários, visitantes e equipamentos operacionais. A mesma avaliação da Ofcom modelou a interferência de radiofrequência que afeta os pontos de acesso em aproximadamente 1,2% das redes empresariais, ou cerca de 8 000 redes, com um impacto estimado menor nos dispositivos dos clientes. É um lembrete de que as condições de RF merecem atenção, mesmo quando a cobertura parece simples.
Pense para além do rádio
Uma boa decisão de compra liga três elementos. O desempenho RF determina se os dispositivos podem utilizar a rede de forma fiável onde as pessoas trabalham. A gestão determina se a equipa de TI pode aplicar definições consistentes, monitorizar falhas e manter a frota. A integração de identidade determina quem obtém acesso, ao que pode aceder e com que rapidez o acesso pode ser retirado.
Essas escolhas têm efeitos secundários. Um SSID de convidados que utilize uma palavra-passe partilhada pode ser simples de lançar, mas pode tornar o acesso mais difícil de atribuir e revogar. Um AP capaz não resolverá essa lacuna de governança por si só. Da mesma forma, uma plataforma de autenticação segura não consegue compensar um mau posicionamento ou um rádio sobrecarregado.
A questão prática de compra não é, portanto, qual o AP que tem a velocidade de destaque mais impressionante. É saber qual a plataforma que se adapta ao edifício, aos grupos de utilizadores, à rede cablada e à equipa que tem de a operar. Trate o AP como a âncora física dessas decisões, e a comparação de fornecedores torna-se mais útil do que uma competição de fichas técnicas.
O que torna um ponto de acesso de classe empresarial
Um router doméstico combina várias tarefas num único dispositivo. Um AP empresarial liga-se normalmente a uma rede cablada e fornece acesso sem fios gerido, enquanto a comutação, o encaminhamento, a política de segurança e o acesso à internet podem residir noutro local. A distinção é como um interruptor de luz comparado com um sistema elétrico de todo o edifício: cada AP atende uma área local, mas a organização precisa de um controlo partilhado e de um comportamento consistente em todo o local.
Analise o hardware no seu contexto
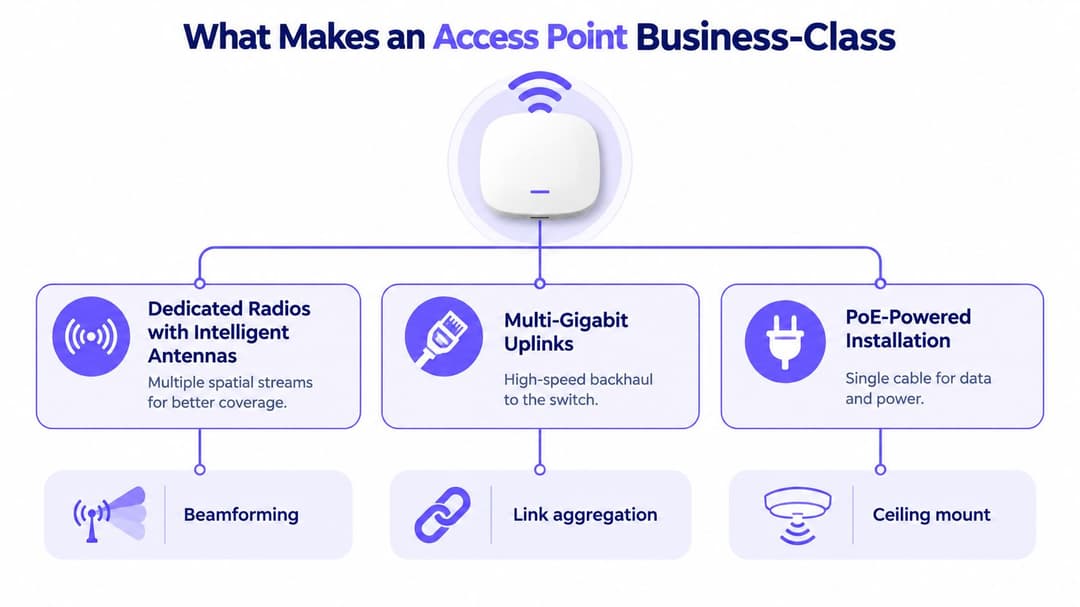
Comece pelos rádios e antenas. Os APs empresariais podem ter múltiplos rádios e fluxos espaciais, juntamente com sistemas de antenas concebidos para gerir a cobertura e as interferências. O beamforming pode ajudar a direcionar a transmissão para os clientes, mas não elimina a necessidade de um posicionamento sensato ou de um levantamento de RF. Para espaços especializados, como locais com tetos altos, verifique se o fabricante oferece opções de antenas adequadas à posição de montagem e ao padrão de cobertura.
Em seguida, inspecione a ligação com fios. Um rádio capaz de um débito agregado elevado não consegue fornecer esse desempenho através de um uplink subdimensionado. O Ethernet multi-gigabit pode ser apropriado onde a carga sem fios esperada o justifique, mas o switch deve suportar a interface e o caminho do cablagem deve ser adequado. Verifique também os requisitos de energia do AP em relação à capacidade PoE do switch. Se o AP necessitar de mais energia do que a fornecida pelo switch, algumas funcionalidades ou configurações de rádio podem ficar indisponíveis.
Por fim, considere como o AP é instalado e mantido. Um dispositivo montado no teto com um único cabo Ethernet a transportar energia e dados pode tornar a implementação mais limpa, mas apenas se o cablagem, a capacidade do switch e o plano de montagem forem concebidos em conjunto. A gestão centralizada de firmware e a configuração em toda a frota importam na mesma medida: a configuração individual pode tornar-se propensa a erros assim que um local passa a ter muitos APs.
Não compre pela etiqueta
“Enterprise” numa página de produto não lhe diz se o dispositivo suporta o modelo de gestão, os métodos de autenticação ou as integrações de que a sua organização necessita. Peça ao fornecedor para demonstrar a configuração central, o controlo de firmware, a monitorização operacional e a forma como o AP gere o roaming num local com múltiplos APs.
Verifique se o produto consegue aplicar a arquitetura de rede que pretende utilizar, incluindo a segmentação e a autenticação necessária. Em seguida, confirme o modelo de suporte e quaisquer requisitos contínuos da plataforma. Os pontos de acesso sem fios empresariais adequados não são apenas versões mais potentes de dispositivos domésticos. São componentes num sistema gerido e o seu valor depende de quão bem o hardware funciona com esse sistema.
As funcionalidades que realmente importam na ficha técnica
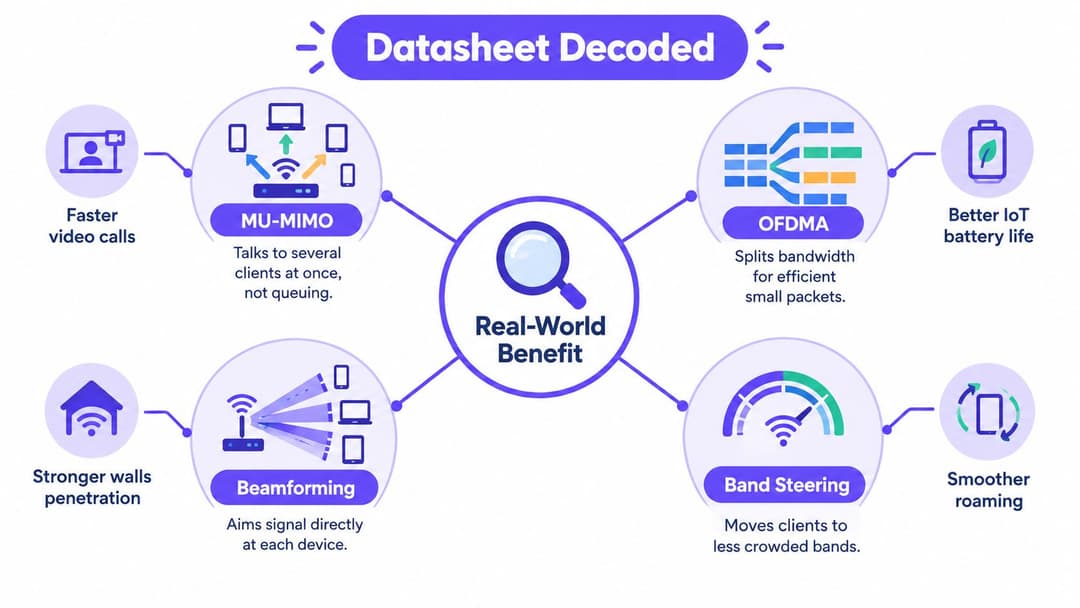
Quando um AP se junta a uma rede ativa, a sua lista de funcionalidades afeta mais do que o desempenho do rádio. A compatibilidade de clientes, a autenticação, a segmentação e a analítica dependem de como o dispositivo se enquadra no design global. Avalie cada capacidade em função do tráfego, dos controlos de identidade e da infraestrutura que tem de suportar.
Eficiência, segurança e visibilidade
O MU-MIMO permite que um AP comunique com vários clientes compatíveis em paralelo, em vez de servir cada transmissão numa fila simples. O ganho depende das capacidades dos clientes, dos padrões de tráfego e das condições de rádio. Trate-o como uma funcionalidade de eficiência, não como uma garantia de que todos os dispositivos atingirão a taxa de pico anunciada.
O OFDMA, disponível com WiFi 6, divide um canal em unidades de recursos mais pequenas. Isto pode ajudar um AP a gerir trocas curtas de dispositivos ligados a par de um tráfego de aplicações mais pesado. As orientações do GovWifi do Governo do Reino Unido recomendam o WiFi 6 sempre que possível e aconselham a definição de uma taxa de dados básica mínima elevada, desativando as taxas baixas legadas. Os clientes com taxas baixas podem consumir um tempo de antena desproporcional, pelo que deve verificar a compatibilidade antes de alterar as definições de taxa. (Requisitos de rede sem fios do GovWifi)
A segurança merece o mesmo escrutínio que o desempenho do rádio. Para redes de funcionários, verifique como o AP suporta a autenticação e a encriptação baseadas em identidade e se esses controlos se integram com os seus sistemas de identidade e políticas. O WPA3-Enterprise e o 802.1X podem adequar-se a designs que utilizam credenciais individuais ou certificados, mas o serviço de autenticação e a configuração do dispositivo final também devem ser planeados. O rótulo de segurança de um AP não é uma arquitetura de identidade. Para uma análise mais aprofundada dessas decisões, leia o guia de segurança WiFi empresarial que aborda a autenticação, a encriptação e o design de políticas.
Verifique todo o percurso, não apenas a lista de funcionalidades
Um rádio Bluetooth Low Energy pode suportar serviços de localização ou fluxos de trabalho de dispositivos. O seu valor depende de um caso de utilização definido e de uma plataforma capaz de processar os dados adequadamente. Confirme quais as aplicações que consomem a informação, quem lhe pode aceder e como a recolha se enquadra nos requisitos de privacidade e retenção.
O uplink cablado pode limitar o rádio. As orientações do Governo do Reino Unido identificam interfaces de 1, 2,5, 5 e 10 Gbps como opções típicas de AP. Se a configuração de rádio escolhida conseguir gerar mais tráfego agregado do que uma ligação de 1 Gbps suporta, o uplink torna-se um gargalo. Isto não significa que todos os locais precisem da porta maior. Ajuste o AP e o switch à carga prevista.
Antes da aquisição, classifique cada funcionalidade como necessária, útil para mais tarde ou irrelevante para a implementação. Priorize a autenticação segura, PoE e capacidade de uplink adequados, e capacidades de RF adaptadas ao local. Funcionalidades proprietárias de análise e gestão podem adicionar valor, mas também podem criar dependências. Verifique se a organização aceita os seus requisitos de integração e o efeito nas escolhas futuras.
Escolher entre gestão na nuvem, por controlador e autónoma
O modelo de gestão é uma decisão operacional, não apenas uma preferência de painel. Uma frota gerida na nuvem pode ajudar uma equipa reduzida a aplicar definições consistentes em várias localizações, enquanto uma arquitetura baseada num controlador pode adequar-se a uma organização que pretende controlo no local. Os APs autónomos podem funcionar onde as implementações são pequenas e os requisitos são simples, mas exigem mais trabalho de configuração e consistência ao administrador.
| Modelo de Gestão | Melhor Adequação | Principal Compromisso |
|---|---|---|
| Gerido na nuvem | Locais e equipas distribuídas que necessitam de visibilidade centralizada | Depende do serviço de nuvem do fornecedor, do licenciamento e do modelo de tratamento de dados |
| Baseado em controlador | Locais que necessitam de políticas centrais com operação de controlador local | Requer planeamento, manutenção do controlador e integração adequada |
| Autónomo (Standalone) | Pequenas implementações com complexidade operacional limitada | A configuração individual dificulta a consistência e a supervisão da frota |
Escolha em função da equipa que possui
A gestão na nuvem é mais útil quando os administradores precisam de visualizar e manter APs em várias localizações sem deslocação a cada local. Antes de escolher, verifique os termos de licenciamento, a dependência da internet, os requisitos de soberania de dados e a qualidade das APIs da plataforma. Um painel atraente é menos útil se não puder fornecer os eventos ou as informações de clientes de que os seus sistemas de operações e analítica precisam.
Uma implementação baseada em controlador transfere mais responsabilidade para a infraestrutura local e para a equipa de rede. Pode ser adequada quando a organização necessita de um modelo operacional específico ou já executa o ambiente de controlador do fornecedor. Confirme o que acontece ao serviço do AP se o controlador ficar indisponível e se a autenticação, o roaming e a monitorização continuam a funcionar como pretendido.
A gestão autónoma (standalone) mantém a arquitetura simples ao início. No entanto, pode tornar-se incómoda quando as definições precisam de ser repetidas em muitos dispositivos, especialmente se as redes de funcionários, visitantes e operacionais exigirem um tratamento consistente. Se a organização prevê crescer ou necessita de uma visibilidade fiável em toda a frota, inclua a carga de trabalho de gestão futura na decisão em vez de comparar apenas o custo inicial do dispositivo.
Teste a integração antes de se comprometer
Peça aos fornecedores para mostrarem como as definições são implementadas, como o firmware é controlado e o que acontece quando um AP perde a sua ligação de gestão. Em seguida, teste o caminho dos dados para os sistemas de identidade, registo e analítica. A resposta certa depende da capacidade da equipa, das restrições operacionais e das necessidades de integração, e não de uma preferência universal por gestão na nuvem ou on-premises.
Dimensionamento e planeamento de RF para edifícios reais
Um mapa de cobertura pode parecer saudável enquanto os utilizadores se queixam de que o WiFi falha nas reuniões. Isso acontece porque a intensidade do sinal e a capacidade não são a mesma coisa. Um AP pode alcançar todos os cantos de uma sala e, ainda assim, ter dificuldades quando muitos dispositivos competem pelo tempo de antena em simultâneo.
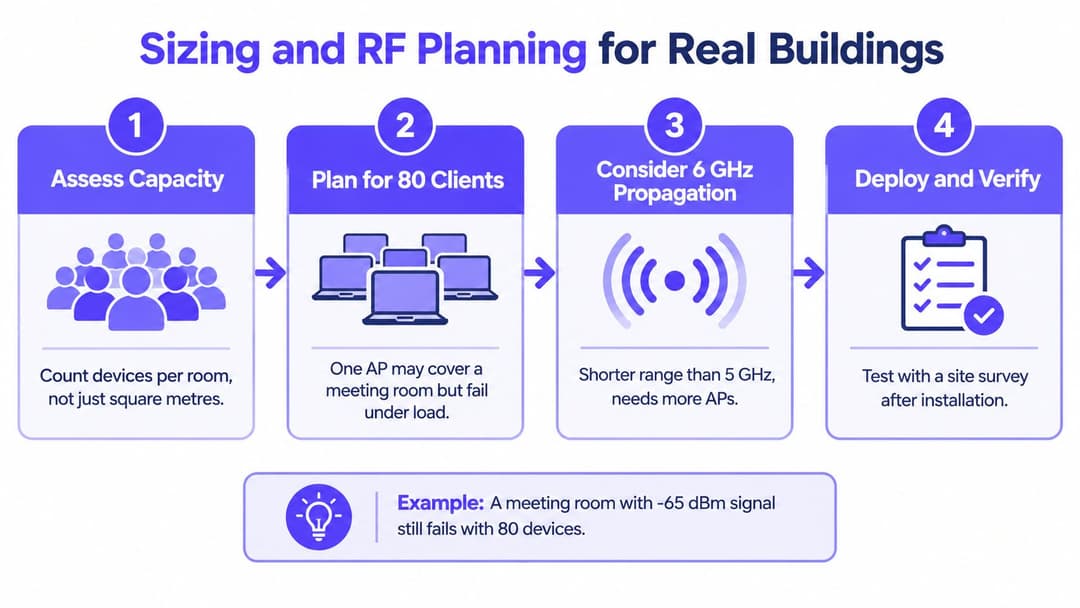
Crie um design baseado na utilização
Comece pelas pessoas, dispositivos e aplicações em cada área. Um quarto de hotel, uma clínica e um espaço de reuniões podem ocupar uma área semelhante, mas impor exigências diferentes à rede. Um resumo de design deve identificar onde os utilizadores se reúnem, que dispositivos transportam, quais as aplicações críticas para o negócio e onde os equipamentos operacionais precisam de conetividade fiável.
Utilize plantas do edifício para criar um design preditivo, mas não trate a predição como uma garantia de implementação. Paredes, portas, mobiliário, redes vizinhas e a altura de montagem afetam o resultado. Valide os locais propostos com um levantamento no local e, em seguida, teste a rede instalada com dispositivos de clientes representativos e as aplicações que as pessoas utilizam no dia a dia. Testes de débito e verificações de utilização de tempo de antena (airtime) podem ajudar a expor problemas que uma simples leitura da força do sinal não mostrará.
O Reino Unido disponibilizou a banda inferior de 6 GHz, 5925–6425 MHz, para WiFi isento de licença e outras tecnologias RLAN. A Ofcom permite a operação no interior até 250 mW e a operação no exterior com muito baixa potência até 25 mW. (Declaração sobre o espetro de 6 GHz da Ofcom) Isto adiciona espetro para dispositivos compatíveis, mas uma frequência mais elevada não cria uma camada de cobertura universal. A banda de 6 GHz tem geralmente uma propagação mais curta e uma pior penetração nas paredes do que as bandas inferiores, pelo que o espaçamento entre APs e o backhaul cablado devem refletir o edifício.
Exija que os instaladores apresentem os seus cálculos
Para cada localização de AP proposta, pergunte qual a capacidade que atende, quais as bandas que utilizará e como a instalação se liga à comutação e PoE. Em locais densos, a orientação GovWifi também recomenda limitar as implementações a um máximo de quatro SSIDs por banda por local, porque os SSIDs geram tráfego de gestão mesmo quando a procura de aplicações é baixa. Mantenha as funções da rede claras sem criar um SSID separado para cada categoria de utilizador.
A largura de canal é outra escolha de projeto e não apenas uma caixa para assinalar. A mesma orientação do GovWifi recomenda canais de 40 MHz para redes 802.11n/ac, uma abordagem conservadora que pode suportar a reutilização de canais em ambientes densos. Peça ao instalador que explique o plano de canais e como este considera as redes vizinhas, em vez de aceitar as definições padrão sem revisão.
Para um planeamento de RF prático, utilize este guia de engenharia de RF para WiFi como ponto de referência. O seu requisito deve exigir um plano preditivo, validação no local, testes pós-instalação e alterações documentadas. Isto fornece à equipa de TI provas para avaliar se a rede instalada cumpre os requisitos do local.
Integrar APs com plataformas de identidade como a Purple
No átrio de um hotel, um convidado pode precisar de acesso rápido à internet, enquanto os funcionários necessitam de acesso a sistemas internos e de uma forma de verificar a sua identidade. O ponto de acesso transporta o tráfego, mas a autenticação, a segmentação e os registos de sessão dependem de como este se liga às plataformas de gestão de identidade e de rede. Escolha a arquitetura de AP e de gestão tendo esses fluxos de trabalho em mente.
Adapte o método de acesso ao utilizador
Uma palavra-passe de convidado partilhada é simples de explicar, mas difícil de controlar depois de se espalhar. Um portal por e-mail ou SMS pode capturar um sinal de identidade, ao custo de uma etapa adicional para visitantes frequentes e pessoas que precisam de acesso fiável rapidamente. O Passpoint e o OpenRoaming podem fornecer conectividade encriptada e baseada em perfis sem um fluxo repetido de portal, desde que os dispositivos clientes e a implementação os suportem. A autenticação da equipa também se pode interligar com as políticas de identidade e acesso da organização.
Defina as regras de governação antes de escolher um método. Decida que informações o sistema recolhe, durante quanto tempo são retidas, quem pode investigar registos de ligação e como os administradores revogam o acesso. Separe o tráfego de convidados e de funcionários com políticas de rede. Em seguida, teste a experiência de início de sessão face às necessidades dos visitantes, prestadores de serviços, doentes ou inquilinos, em vez de tratar cada utilizador como um convidado ocasional.
A Purple integra-se com os principais fornecedores de AP empresariais em ambientes geridos por controlador e na nuvem. O seu suporte para OpenRoaming e Passpoint visa fornecer conectividade encriptada desde o primeiro pacote para convidados e acesso zero-trust baseado em certificados para funcionários. Valide estas capacidades com os fluxos de trabalho específicos de AP, controlador e identidade na sua implementação.
Mantenha as escolhas de hardware e de identidade distintas
Uma plataforma de identidade e um fornecedor de APs são decisões distintas. O Aruba ClearPass ou o ecossistema de gestão da Meraki podem ajustar-se a ambientes específicos; uma camada de autenticação separada pode ser avaliada quanto à compatibilidade, experiência do utilizador e administração. Confirme como o AP ou controlador encaminha os pedidos de autenticação, como as políticas são aplicadas e que resultados de ligação os administradores conseguem visualizar.
As iPSK podem atribuir credenciais distintas num design de rede partilhado, o que pode ajudar no caso de dispositivos legados que não conseguem utilizar autenticação baseada em certificados. Um único SSID não garante segurança. As políticas devem continuar a atribuir utilizadores e dispositivos aos segmentos de rede apropriados e a bloquear o acesso não autorizado entre eles.
Compare plataformas com base em resultados práticos: encriptação desde o primeiro pacote, facilidade de reconexão para convidados que regressam, visibilidade da sessão para administradores e velocidade de revogação de acessos. Esta visão geral sobre redes baseadas em identidade descreve como as decisões de autenticação se relacionam com o parque de APs. Mantenha a camada de autenticação portátil sempre que possível, para que a substituição de pontos de acesso não exija a reconstrução dos fluxos de trabalho de identidade.
Quando o WiFi 7 Vale a Pena e Quando Não Vale
O padrão de WiFi mais recente não é automaticamente a melhor compra. Um AP pode suportar rádios avançados e, ainda assim, trazer poucos benefícios práticos se a maioria dos dispositivos clientes não os puder utilizar, se o projeto de RF do edifício for fraco ou se o uplink cablado limitar o débito.
Testes de referência recentes no Reino Unido relataram uma adoção do WiFi 6 em 43,4% das amostras e do WiFi 7 em 3,8%. (Análise comparativa da adoção de WiFi no Reino Unido) Este cenário sugere que muitas redes ainda servem um parque misto de clientes. Isto não estabelece o que os dispositivos de uma organização específica suportam, pelo que deve verificar o seu próprio inventário de clientes antes de considerar a atualização de um AP como a solução.
Identifique a limitação real
O WiFi 7 pode fazer sentido onde a empresa consiga identificar uma necessidade real de capacidade ou de aplicações, como um ambiente de eventos de alta densidade ou um contexto clínico com fluxos de trabalho sem fios exigentes. No entanto, um escritório típico pode obter mais valor ao corrigir o posicionamento inadequado de APs, o comportamento fraco de roaming, a autenticação inconsistente ou um uplink com fios subdimensionado. Essas falhas podem persistir mesmo após uma atualização do sinal de rádio.
A banda inferior de 6 GHz do Reino Unido oferece aos APs compatíveis outra opção de espetro, mas os 6 GHz não substituem toda a cobertura das bandas inferiores. A sua propagação mais curta pode implicar um espaçamento menor entre APs, cablagem adicional e mais trabalho de instalação. Confirme que os dispositivos cliente suportam a banda e que o caso de utilização beneficia do espetro disponível antes de criar o projeto em torno dele.
Compare os custos do ciclo de vida
Uma decisão de atualização ponderada inclui mais do que o preço de compra dos APs. Considere se os switches PoE existentes conseguem alimentar os rádios selecionados, se os uplinks precisam de ser atualizados, que licenças de gestão ou de controlador se aplicam e quanto trabalho será necessário para validar a compatibilidade dos clientes. Inclua a instalação, os testes de RF e o encargo operacional de suportar um parque misto de hardware e de clientes.
Comece com dados concretos das operações atuais: mistura de clientes, utilização de tempo de antena (airtime), falhas de roaming e desempenho de aplicações críticas para o negócio. Se essas métricas apontarem para uma limitação de rádio ou espetro, uma geração de AP mais recente pode ser justificada. Se apontarem para outro lado, resolva esse problema primeiro. Comprar WiFi 7 apenas por ser mais recente pode deixar a verdadeira causa de um serviço fraco por resolver.
Uma lista de verificação para aquisição antes de assinar qualquer contrato
Utilize esta lista de verificação para transformar o projeto numa decisão de compra. Mantém os requisitos de rádio, infraestrutura e identidade na mesma conversa.
- Alimentação e comutação: O orçamento de PoE existente consegue suportar os APs selecionados na configuração pretendida e os switches conseguem fornecer uplinks adequados?
- Gestão e integração: A plataforma expõe as informações e as APIs que os seus sistemas de identidade, monitorização e analítica necessitam?
- Acesso e segurança: O design consegue separar os funcionários, os convidados e os dispositivos operacionais, e os administradores conseguem identificar e revogar o acesso?
- Evidência de RF: O fornecedor baseou a localização e as escolhas de canais no edifício, na densidade de utilizadores e em testes de validação?
- Custo do ciclo de vida: Teve em conta o hardware, as licenças, as alterações de switches, a instalação e o suporte contínuo?
Antes de aprovar a encomenda, faça três perguntas diretamente: Estes APs vão funcionar com o orçamento de PoE que temos? A nossa plataforma de gestão pode fornecer os dados e as integrações de que o nosso stack de identidade e analítica necessita? O que incluirá o custo total de cinco anos, incluindo licenças e uplinks?
Os pontos de acesso sem fios empresariais são uma decisão de plataforma, não uma decisão de hardware. Os compradores que ligam a seleção de APs ao planeamento de RF, à gestão e às políticas de identidade estão melhor posicionados para disponibilizar uma rede que permaneça sustentável à medida que as necessidades mudam.
A Purple oferece uma plataforma de identidade e autenticação WiFi baseada na nuvem que funciona com os pontos de acesso existentes, incluindo Meraki, Aruba, Ruckus, Mist e UniFi. Se está a avaliar como ligar a conveniência dos convidados com a identidade dos colaboradores e a governança da rede, explore a Purple como uma opção para a camada de autenticação.