

A maioria dos líderes ouve falar de wi fi assistant e pensa numa definição do telemóvel. Essa visão é demasiado estreita.
A maior oportunidade não reside no facto de o seu telemóvel decidir quando deve recorrer aos dados móveis. Está na capacidade de a sua rede decidir como reconhecer pessoas e dispositivos de forma segura, permitindo o seu acesso sem fricção e mantendo essa experiência consistente em todos os edifícios, marcas e visitas. Para um CIO, essa mudança é importante porque transforma o WiFi de um utilitário numa camada de identidade e serviço.
O que é Exatamente um Assistente WiFi
O significado de consumo que a maioria das pessoas conhece
Nos dispositivos Apple, o WiFi Assist significa algo muito específico. Foi introduzido no iOS 9 e muda automaticamente um dispositivo para rede móvel quando o WiFi está fraco ou instável. O próprio exemplo da Apple mostrou que, ao longo de cinco meses, utilizou 55.1 MB num plano mensal de 15 GB, o que a Apple descreve como um aumento de 0.37% no consumo de dados mensal, pelo que, para a maioria dos utilizadores, o consumo de dados extra é mínimo, conforme explicado na nota de suporte do WiFi Assist da Apple.
Essa funcionalidade é útil. Oculta um WiFi fraco ao mover o utilizador para outro caminho. Se estiver a caminhar por um aeroporto ou sentado num café com WiFi de convidados sobrecarregado, o seu telemóvel continua a funcionar e não tem de pensar nisso.
Mas isso não resolve o problema subjacente da rede. Em vez disso, contorna-o.
O significado corporativo que realmente importa
Em ambientes empresariais, um wi fi assistant deve significar algo muito mais capaz. Não uma opção escondida nas definições, mas sim uma camada de experiência de rede que gere a deteção, autenticação, política de acesso e roaming quase sem esforço por parte do utilizador.
A diferença prática é simples:
- O WiFi Assist de consumo protege uma sessão de utilizador num único dispositivo.
- O WiFi Assistant empresarial define a forma como funcionários, convidados, subempreiteiros e dispositivos se ligam à rede em toda a organização.
- A alternativa de consumo depende da cobertura móvel e do plano de dados do utilizador.
- A integração empresarial baseia-se em identidade fidedigna, políticas e um design de rede sem fios seguro.
Regra prática: Se o seu "assistente" apenas muda de rede, é uma funcionalidade de conveniência. Se reconhece a identidade e concede o acesso correto automaticamente, é uma capacidade de negócio.
Por que razão a distinção importa para um CIO
Um hotel, hospital, retalhista ou campus não obtém valor estratégico de um telemóvel que escapa a um mau WiFi. Obtém valor ao eliminar o atrito de ligação em escala.
Isso traduz-se em menos tempo despendido a introduzir palavras-passe partilhadas, menos falhas no Captive Portal, uma separação mais clara entre o acesso de convidados e de funcionários, e um controlo muito superior sobre quem está na rede. Significa também que a rede se pode tornar numa fonte de dados operacionais primários (first-party) em vez de ser apenas um canal de internet.
É por isso que o termo precisa de ser reformulado. A versão de consumo é real, mas limitada. A versão empresarial moderna assenta no acesso passwordless, na confiança baseada em certificados e em frameworks de roaming como o Passpoint e o OpenRoaming. Esse é o assistente de WiFi que vale a pena discutir em 2026.
O Método Antigo vs O Novo Tapete de Boas-vindas
A maioria das organizações ainda acolhe os utilizadores no WiFi da forma antiga. É familiar e é deselegante.
Um convidado chega, abre as definições, procura o SSID, liga-se a uma rede aberta, aguarda por um Captive Portal, preenche um formulário, aceita os termos, talvez peça a palavra-passe a um funcionário e depois repete o processo no próximo local. Os funcionários enfrentam frequentemente um problema diferente. Guardam credenciais partilhadas, gravam palavras-passe desatualizadas nos dispositivos ou contactam o suporte técnico quando os certificados e perfis não são bem geridos.
A alternativa moderna assemelha-se menos a iniciar sessão e mais a passar por uma porta de confiança.
O que o utilizador realmente experiencia
Com um wi fi assistant moderno, o objetivo não é tornar o portal mais bonito. O objetivo é remover totalmente o portal do caminho crítico. Assim que um dispositivo tenha sido registado com as definições corretas de identidade e confiança, consegue detetar a rede e ligar-se de forma automática.
Isso altera o tom emocional da experiência. A fricção desaparece. Os colaboradores não interrompem o que estão a fazer para restabelecer a ligação. Os convidados não ficam retidos atrás de um Captive Portal que demora a carregar. As equipas de receção deixam de funcionar como suporte de rede não remunerado.
| Método de Ligação | Experiência do Utilizador | Segurança | Carga Operacional |
|---|---|---|---|
| WiFi de convidados legado com Captive Portal | O utilizador seleciona o SSID, aguarda o redirecionamento, preenche os detalhes e, frequentemente, repete o processo em cada visita | Frequentemente mais fraca na prática porque o acesso é baseado em adesão aberta, credenciais partilhadas ou verificações de identidade limitadas | Alta. Os funcionários respondem a dúvidas sobre ligações, os portais precisam de manutenção e as equipas de suporte lidam com problemas de acessos recorrentes |
| WiFi com palavra-passe partilhada | Rápido ao início, mas as palavras-passe espalham-se, expiram incorretamente e criam confusão quando são alteradas | Inadequado para ambientes modernos porque a credencial é partilhada em vez de estar associada a uma pessoa ou dispositivo | Alta. A rotação de palavras-passe cria perturbações e a desativação de utilizadores é abrupta |
| Assistente de WiFi sem palavra-passe utilizando identidade confiável | O dispositivo liga-se automaticamente após o registo, com pouca ou nenhuma ação do utilizador nas visitas futuras | Mais forte porque o acesso está associado a uma identidade verificada e à confiança do dispositivo, em vez de uma palavra-passe amplamente conhecida | Mais baixa. A adesão e a revogação são mais controladas e a procura de suporte diminui |
O WiFi de convidados antigo pede aos utilizadores que provem que merecem o acesso de cada vez que se ligam. O WiFi moderno pede à rede que se lembre dos utilizadores fidedignos de forma adequada.
Por que razão o modelo antigo ainda persiste
Persiste porque é fácil de entender. Os Captive Portals parecem visíveis e controláveis. As palavras-passe partilhadas parecem simples. Mas ambas as abordagens empurram a complexidade para jusante.
O custo oculto recai sobre as receções, as equipas de TI e os utilizadores finais que apenas querem que a conectividade funcione. Na prática, o novo tapete de boas-vindas é melhor porque trata o WiFi como um serviço de identidade gerido, e não como um ritual de início de sessão.
Como Funcionam os Assistentes WiFi sem Palavra-passe
A forma mais fácil de compreender isto é pensar num passaporte digital.
O utilizador regista-se uma única vez. O seu dispositivo recebe uma credencial fidedigna. Quando essa pessoa entra num local aderente, a rede verifica a credencial da mesma forma que o controlo de fronteiras verifica um passaporte. Se a identidade for válida e a política se adequar, o acesso é concedido automaticamente. Sem palavra-passe partilhada. Sem desvios por um Captive Portal. Sem necessidade de "por favor, pergunte na receção".
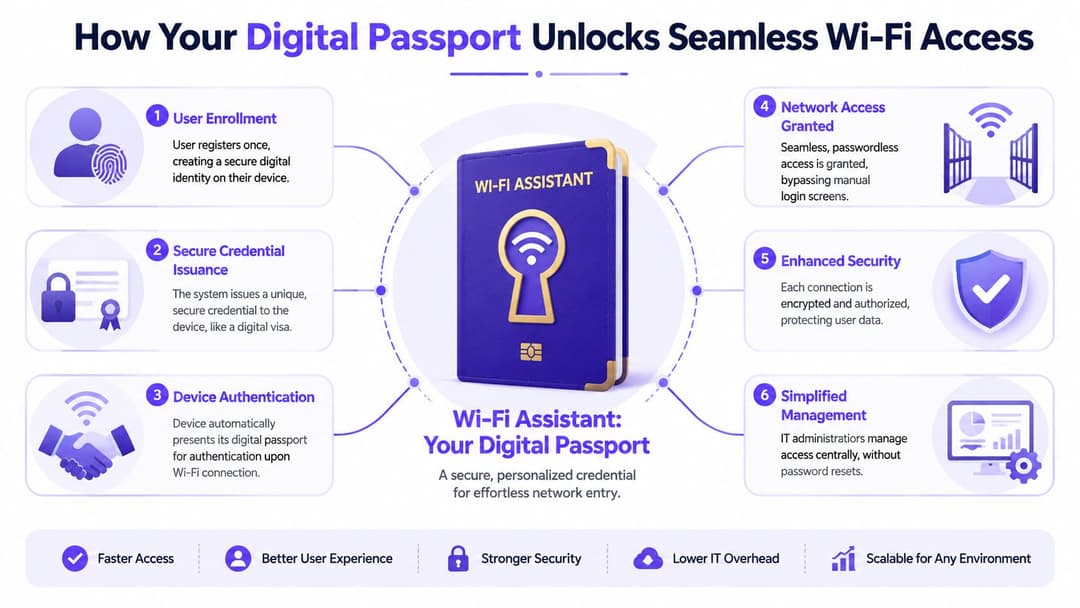
Para um exemplo prático deste modelo em utilização, consulte o passwordless WiFi access.
O Passpoint trata da descoberta
O Passpoint ajuda os dispositivos a reconhecer que uma rede é de confiança e a ligarem-se automaticamente. Em vez de forçar o utilizador a percorrer uma lista de nomes sem fios e a adivinhar qual é o correto, o dispositivo consegue identificar um serviço compatível e ligar-se de uma forma mais controlada.
Isso é importante porque a seleção manual de SSID é um problema maior do que muitas equipas admitem. Os utilizadores escolhem a rede errada. Ligam-se a sobreposições de convidados fracas em vez de um acesso seguro para funcionários. Ignoram os avisos. Cada passo manual cria espaço para atrasos ou erros.
O Passpoint reduz esse fardo de decisão. A rede diz eficazmente: "Sei a quem te deves ligar e sei como fazê-lo em segurança".
O OpenRoaming estende a confiança entre locais
O OpenRoaming leva este conceito mais além ao permitir que fornecedores de identidade fidedignos e redes aderentes se reconheçam mutuamente. Se o Passpoint é o mecanismo que ajuda o dispositivo a detetar e a ligar-se, o OpenRoaming é o acordo de roaming que funciona nos bastidores.
A analogia do aeroporto encaixa bem aqui. O seu passaporte é emitido por uma autoridade, mas muitos países concordam em aceitá-lo. Da mesma forma, um utilizador pode registar-se uma vez e depois deslocar-se entre locais participantes sem ter de passar pelo processo completo de registo de cada vez.
Isto é importante para grupos hoteleiros, portfólios imobiliários de uso misto, complexos de saúde, centros de transportes e cadeias de retalho. O valor não é apenas a conveniência. É a consistência. A experiência do utilizador mantém-se coerente mesmo quando o ambiente físico muda.
Os certificados fornecem a camada de confiança
A âncora de segurança é a autenticação baseada em certificados, frequentemente implementada com métodos como EAP-TLS. Para não especialistas, a descrição mais simples é que o dispositivo transporta uma prova criptográfica de identidade em vez de um segredo memorizado.
As palavras-passe são como distribuir a mesma chave a muitas pessoas. Os certificados assemelham-se mais à emissão de um cartão de identificação único e verificável para cada dispositivo aprovado.
- As palavras-passe partilhadas espalham-se muito para além do público pretendido.
- Os certificados permanecem específicos de cada dispositivo, o que torna a revogação mais limpa.
- As decisões de acesso tornam-se granulares, porque a equipa de TI pode associar a política à identidade e ao estado do dispositivo.
- A experiência do utilizador melhora, porque as pessoas não precisam de introduzir constantemente as credenciais.
Um bom wi fi assistant não serve apenas para ligar as pessoas mais rapidamente. Torna o modelo de confiança da rede menos frágil.
O que os utilizadores notam e o que não notam
Os utilizadores reparam que o WiFi "simplesmente funciona". Deslocam-se entre locais, pisos ou departamentos e mantêm-se ligados com muito menos interrupções.
O que eles não percebem é a parte mais importante. As verificações de identidade, a aplicação de políticas, a encriptação e as decisões de roaming acontecem silenciosamente em segundo plano. É exatamente assim que deve ser. O melhor assistente de rede é quase invisível.
Desbloquear Benefícios Operacionais e de Segurança Cruciais
O caso de negócio torna-se mais forte assim que se deixa de avaliar isto como uma funcionalidade de conveniência e se passa a tratá-lo como infraestrutura de plano de controlo.
Ganhos de segurança que pode realmente utilizar
As palavras-passe partilhadas criam um problema de governação permanente. São copiadas para aplicações de notas, escritas em quadros brancos, reutilizadas após mudanças de funções e partilhadas com terceiros por conveniência. Assim que isso acontece, o seu modelo de acesso passa a basear-se na esperança.
Um wi fi assistant sem palavras-passe muda esse cenário. O acesso pode ser associado a uma pessoa, a um dispositivo ou a ambos. Se alguém sair da empresa, mudar de função ou perder um dispositivo, a equipa de TI pode revogar o acesso de forma direcionada, em vez de alterar um único segredo partilhado e perturbar o trabalho de todos.
As equipas de segurança também beneficiam de um alinhamento mais claro com a abordagem Zero Trust:
- A identidade vem primeiro, em vez da simples posse de uma palavra-passe.
- A política pode diferir por grupo de utilizadores, tais como funcionários, convidados, subempreiteiros e dispositivos não geridos.
- A encriptação pode ser aplicada desde o início da sessão, em vez de ser adicionada após uma experiência de ligação aberta.
- A capacidade de auditoria melhora, porque o acesso está associado a credenciais geridas em vez de segredos partilhados.
Para uma visão mais ampla dos controlos envolvidos, este guia para redes sem fios seguras é útil.
Ganhos operacionais que surgem rapidamente
Operacionalmente, o ganho é ainda mais fácil de explicar a um CIO. Menos pessoas ficam retidas a ligar-se. Menos pessoas ligam a pedir ajuda. Menos funcionários da linha da frente se tornam engenheiros de suporte não oficiais.
O benefício aumenta consideravelmente quando se adiciona suporte assistido por IA. De acordo com a análise da Enxoo sobre o self-service do assistente de WiFi com IA, os sistemas de IA WiFi Assistant de nível empresarial podem automatizar 60 - 70% dos diagnósticos de conectividade de rotina, reduzindo o tempo médio de resolução e os custos dos centros de atendimento, ao mesmo tempo que identificam oportunidades de upsell que aumentam o ARPU.
Isso não significa que todas as organizações precisem de um chatbot no primeiro dia. Significa que a arquitetura moderna cria uma base onde o diagnóstico, a política e o contexto do cliente podem funcionar em conjunto.
O que funciona e o que não funciona
O que funciona é remover tarefas repetitivas da jornada do utilizador. Fluxos de registo automático, integração de identidade limpa e segmentação sensata baseada em funções fazem com que a carga de suporte diminua naturalmente.
O que não funciona é pegar num Captive Portal legado e disfarçá-lo de modernização. Se os utilizadores ainda precisarem de se lembrar de uma palavra-passe, de se reautenticar constantemente ou de ligar para a equipa de suporte para aceder à internet, a organização não mudou o modelo. Apenas repintou a página de início de sessão.
Guia de Implementação e Integração Enterprise
Uma boa implementação começa com a identidade, não com os pontos de acesso.
Demasiados projetos começam com uma discussão sobre a renovação de hardware, mesmo quando o problema central é o registo, a política e a gestão do ciclo de vida. Se não decidir quem deve ligar-se, como a confiança é estabelecida e como o acesso é revogado, equipamentos de rádio mais recentes não o vão salvar.
Para uma referência orientada à implementação, este guia de implementação de WiFi sem palavra-passe é um bom ponto de partida para comparar abordagens.
Comece com as fontes de identidade
A maioria das empresas já possui a camada de identidade de que necessita. A tarefa prática consiste em ligar a política de WiFi a sistemas como o Entra ID (anteriormente Microsoft Entra ID), o Google Workspace ou o Okta, e depois decidir quais os grupos de utilizadores que se mapeiam para cada privilégio de rede.
Uma implementação simples segue geralmente este padrão:
- Defina as populações primeiro. Separe funcionários, convidados, subcontratados e dispositivos não geridos antes de mexer nos SSIDs.
- Escolha o caminho de adesão. Os funcionários podem utilizar o início de sessão baseado em diretório e o aprovisionamento de dispositivos. Os convidados podem utilizar um fluxo de registo único que instala um perfil confiável.
- Defina as regras de revogação desde cedo. A desativação deve ser automática quando a identidade é alterada na origem.
- Decida onde ficam os dispositivos legados. Alguns endpoints de IoT e especializados ainda necessitam de um tratamento alternativo.
Trate o hardware como uma decisão de sobreposição
Em muitos ambientes, os recursos modernos de assistente de WiFi funcionam em cima da infraestrutura sem fios empresarial existente, em vez de a substituir por completo. É por isso que as organizações que utilizam plataformas da Meraki, Aruba, Ruckus, Mist ou UniFi podem, muitas vezes, modernizar a experiência de acesso sem redesenhar toda a propriedade de uma só vez.
Uma opção nesta categoria é a Purple, que fornece autenticação passwordless, acesso baseado em identidade e integrações para as jornadas de convidados e funcionários em ambientes de rede suportados. Isso é fundamental se precisar de ligar a experiência do convidado, a autenticação e a análise num único modelo operacional.
As implementações mais fortes evitam a mentalidade de "substituição total". Melhoram primeiro a gestão de identidades e, em seguida, expandem a cobertura e as políticas de forma faseada.
Implemente por fases, evite uma abordagem de rutura total
Uma implementação faseada é geralmente mais segura do que mudar todos os locais de uma só vez.
Comece com um grupo contido, como a equipa da sede, uma unidade hoteleira ou um único departamento hospitalar. Observe onde o registo falha, onde os utilizadores precisam de orientação e onde os dispositivos antigos quebram as suposições. Depois, alargue o âmbito.
Os pontos de verificação úteis incluem:
- Faça um projeto-piloto com um público-alvo bem definido antes de adicionar múltiplos perfis de utilizador.
- Mantenha as políticas de convidados e funcionários distintas, mesmo que partilhem a infraestrutura subjacente.
- Comunique a alteração aos utilizadores de forma clara, para que as pessoas saibam por que motivo as palavras-passe antigas já não se aplicam.
- Meça as tendências de suporte durante a implementação para detetar problemas de fricção numa fase inicial.
As componentes técnicas são importantes, mas o modelo operacional importa ainda mais. Quando a identidade, a política e as comunicações se alinham, a implementação parece controlada em vez de disruptiva.
Casos de Uso Reais e Demonstração de ROI
Um wi fi assistant moderno prova o seu valor no movimento do dia a dia, não numa apresentação de diapositivos.
Exemplos para hotelaria, retalho e locais de trabalho
Na hotelaria, o ganho é óbvio. Um hóspede que regressa não deve ter de se registar novamente sempre que entra numa propriedade da mesma marca. Quando a rede reconhece o seu dispositivo e se liga de forma segura, a estadia parece mais sofisticada. O WiFi deixa de ser um obstáculo e passa a fazer parte das boas-vindas.
No retalho, a história ganha outra dimensão. O acesso seguro baseado na identidade pode coexistir com ferramentas de análise que ajudam os operadores a compreender os padrões de movimento, a recorrência das visitas e o envolvimento no local. Essa é uma das razões pelas quais se prevê que o mercado de analytics de WiFi cresça de 16,68 mil milhões de USD em 2024 para 90,03 mil milhões de USD até 2033, impulsionado pela procura empresarial por informações sobre o comportamento do cliente e eficiência operacional.
No local de trabalho, o roaming é o herói silencioso. Os funcionários movem-se entre pisos, edifícios ou campus sem terem de se debater com credenciais. O aumento de produtividade advém habitualmente de menos interrupções, de um controlo de acesso mais limpo e de uma menor carga de suporte, e não de qualquer funcionalidade visual vistosa.
Existe agora uma expectativa semelhante em ambientes de trabalho flexíveis. Se está a analisar a forma como os viajantes e os trabalhadores remotos escolhem os espaços, esta perspetiva sobre o coworking orientado pela comunidade no Funchal é um lembrete útil de que a conectividade fiável e de baixa fricção se tornou parte do produto, e não apenas parte da infraestrutura.
Como demonstrar o ROI sem suposições
As discussões de ROI mais sólidas utilizam provas operacionais em que o CIO já confia.
Analise indicadores como:
- Carga de suporte. Os pedidos de suporte relacionados com ligações e as dúvidas na receção estão a diminuir?
- Continuidade do utilizador. Os convidados e funcionários frequentes estão a ligar-se com menos interrupções?
- Postura de segurança. A organização reduziu a dependência de palavras-passe partilhadas e da distribuição manual de credenciais?
- Informação comercial. Os dados de primeira entidade derivados do WiFi estão a ajudar as equipas de marketing, operações ou planeamento de espaço a agir com mais confiança?
Se a rede apenas fornece acesso, é um centro de custos. Se fornece acesso fidedigno e dados operacionais utilizáveis, começa a comportar-se como um ativo.
Uma nota para o setor da saúde e propriedades distribuídas
Os cuidados de saúde são um caso particularmente interessante porque o valor vai além do acesso de convidados dos doentes. Os trusts e os operadores com vários estabelecimentos precisam frequentemente de um melhor suporte para a mobilidade do pessoal, gestão de dispositivos e autenticação segura em edifícios antigos e propriedades mistas. O mesmo se aplica a instalações regionais com infraestruturas desiguais, onde um modelo de confiança mais simples e gerido centralmente pode eliminar grande parte da complexidade local.
É aí que o ROI se torna mais fácil de justificar. Não através de uma linguagem abstrata de "inovação", mas sim através de fluxos de trabalho mais fluidos, menos problemas de acesso e um melhor controlo num ambiente fragmentado.
O Futuro da Conetividade é sem Esforço
A forma útil de pensar num wi fi assistant não é como uma conveniência para o telemóvel, mas sim como uma camada operacional invisível para o acesso moderno.
As organizações que se destacarem não serão aquelas com os Captive Portals mais bonitos. Serão aquelas que tornam a conectividade automática, segura e consistente em todos os locais e em cada visita de retorno. Isso exige um design assente na identidade, confiança passwordless e acordos de roaming que funcionem para além de um único edifício.
Para os CIOs, essa é a grande mudança. O WiFi deixa de ser algo com que os utilizadores se debatem e passa a ser algo que a organização orquestra com eficácia. Os funcionários mantêm-se produtivos. Os convidados deixam de notar o processo de ligação. As equipas de segurança ganham um controlo mais limpo. As equipas de operações gastam menos tempo a resolver fricções evitáveis.
O futuro da conectividade não é mais ruidoso. É mais silencioso. Funciona em segundo plano e é precisamente por isso que os utilizadores o valorizam.
Se está a avaliar como transitar de Captive Portals e palavras-passe partilhadas para um acesso baseado em identidade e sem palavra-passe, vale a pena avaliar a Purple como parte dessa lista de opções. O seu foco centra-se na autenticação segura de convidados e funcionários, no acesso compatível com roaming e nos dados operacionais de que as equipas necessitam para justificar o investimento.



