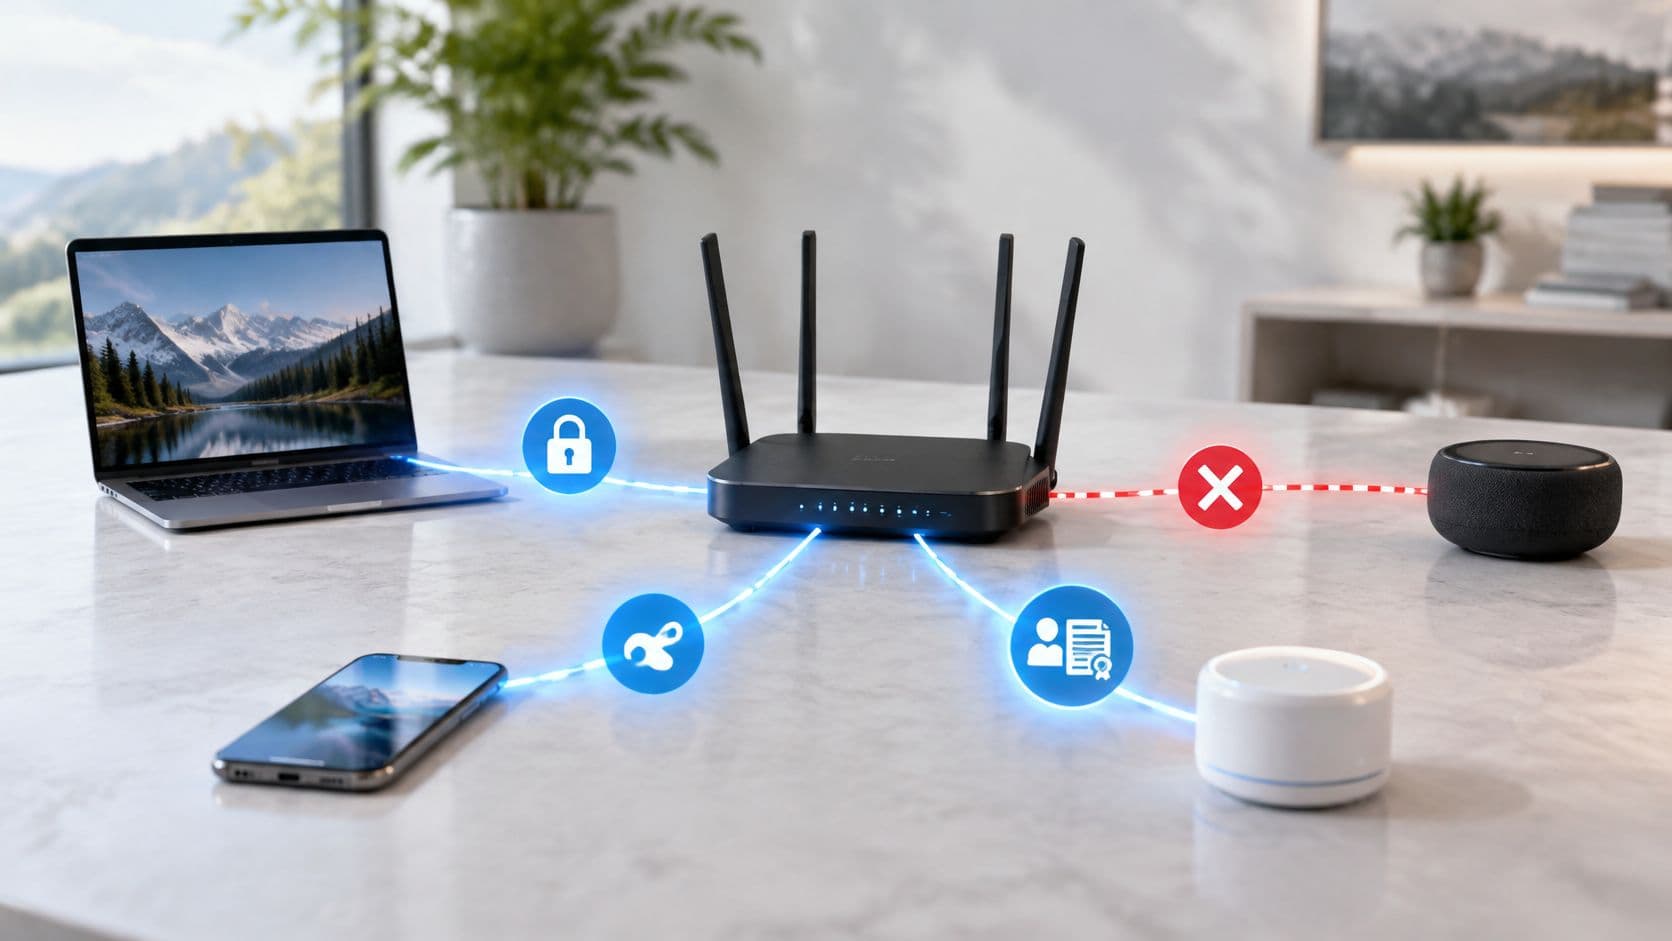
O conselho mais popular sobre WiFi é também o menos útil. "Ativar o WPA3" não diz nada sobre quem ainda consegue entrar, o que pode aceder uma vez ligado ou com que rapidez o pode remover quando um contrato termina ou um residente se muda.
Os tipos de segurança WiFi são importantes, e alguns antigos precisam de ser desativados hoje mesmo. No entanto, uma etiqueta WPA3 ou um SSID de convidados separado não provam, por si só, um acesso seguro. Em vez disso, avalie cada rede através de três perguntas: quem ou o que se autenticou, o que essa identidade pode alcançar e quão rapidamente a pode revogar?
Tipos de Segurança WiFi Comparados por Proteção e Estado
Em 2016, o Governo do Reino Unido aconselhou as organizações a nunca implementarem o WEP, descrevendo-o como criptograficamente fraco, e desaconselhou o WPA original porque o seu protocolo TKIP era vulnerável aos ataques Beck-Tews e Ohigashi-Morii publicados, o que tornou o WPA2 a linha de base prática para o local de trabalho nas orientações do Governo do Reino Unido sobre a partilha de redes sem fios no local de trabalho. O WEP, o WPA com TKIP, o WPA2 e o WPA3 não são variações da mesma coisa. São gerações sucessivas com proteção materialmente diferente.
| Tipo de segurança | Nível de proteção | Estado em 2026 | Adequação típica |
|---|---|---|---|
| Aberto (sem encriptação) | Nenhum, tráfego legível no ar | Não aceitável | Em lado nenhum para tráfego empresarial |
| WEP | Criptograficamente vulnerável | Desativar | Apenas hardware antigo, se aplicável |
| WPA com TKIP | Ataques conhecidos publicados | Desativar | Nenhum |
| WPA2-Personal (PSK, AES-CCMP) | Forte com uma frase-passe longa, uma chave partilhada por todos os utilizadores | Linha de base | Pequenos escritórios, casas, clientes antigos mistos |
| WPA3-Personal (SAE) | Resiste à adivinhação de frases-passe offline | Preferido onde os clientes o suportem | Casas modernas e pequenos escritórios |
| WPA2/WPA3-Enterprise (802.1X) | Credenciais por utilizador ou por dispositivo | Padrão para organizações | Funcionários e dispositivos geridos |
| Passpoint / OpenRoaming | Início de sessão automático encriptado via EAP | Em crescimento, baseado em certificação | Locais de eventos, transporte, descarregamento de tráfego de operadoras |
| iPSK | Chave única por dispositivo num SSID | Prático para sistemas antigos e IoT | Hotelaria, residencial, IoT |
| Captive Portal em SSID aberto | Início de sessão web, ligação de rádio não encriptada | Fraco por si só | Acesso de convidados, apenas com isolamento e TLS |
Protocolos Obsoletos a Remover Primeiro
Redes abertas, WEP e WPA com TKIP enquadram-se na mesma categoria prática, embora falhem de formas diferentes. Uma rede aberta não encripta nada no ar. O WEP encripta mal, e o TKIP mantém um conjunto de ataques publicados em jogo muito depois de cifras melhores se terem tornado o padrão.
As orientações do Reino Unido para o consumidor e setor público apontam no mesmo sentido. Recomenda-se o WPA2 ou WPA3, o WEP e o WPA não devem ser utilizados, e uma rede não deve ser configurada como Open sem encriptação, conforme estabelecido nas recomendações do Information Commissioner's Office sobre segurança WiFi. Se encontrar qualquer uma destas três opções num SSID ativo, a decisão não é qual delas ajustar. É qual o tipo moderno que a substitui e o que fazer com os dispositivos que dependiam dela.
Tipos de Chave Partilhada para Casas e Pequenos Locais
Tanto o WPA2-Personal com AES-CCMP como o WPA3-Personal com SAE baseiam-se numa palavra-passe que todos partilham. Esse modelo é viável quando o grupo de utilizadores é reduzido, estável e de confiança, como uma casa ou um pequeno escritório com poucas entradas e saídas. Torna-se mais fraco como modelo operacional - e não como criptografia - quando dezenas de colaboradores, prestadores de serviços, convidados ou residentes conhecem o mesmo segredo.
Uma frase-passe longa e exclusiva ajuda muito o WPA2-Personal. Mas não lhe dá responsabilidade individual. Quando alguém sai, a sua única revogação limpa é alterar a chave para todos e voltar a ligar todos os dispositivos legítimos.
Tipos Baseados em Identidade para Organizações e Espaços
WPA2/WPA3-Enterprise com 802.1X, Passpoint e OpenRoaming associam o acesso a uma identidade ou a um perfil aprovisionado, em vez de uma única palavra-passe reutilizável. O iPSK situa-se entre os dois mundos. Cada dispositivo obtém a sua própria chave num único SSID, para que possa remover uma televisão, fechadura ou scanner sem perturbar os restantes.
Trate um Captive Portal de forma diferente. É um método de início de sessão, não uma encriptação. Um portal num SSID aberto pode identificar um convidado, mostrar termos e expirar uma sessão, mas não encripta a ligação de rádio, pelo que continua a precisar de TLS na camada de aplicação e de isolamento de rede por trás dele.
Regra prática: Verifique primeiro a coluna de estado. Remova tudo o que estiver marcado como desativado ou não aceitável e, em seguida, escolha a linha restante mais forte que o seu conjunto real de dispositivos e utilizadores possa suportar.
Este último ponto previne uma falha de auditoria comum. As equipas escolhem um protocolo preferido, descobrem que um controlador de porta ou scanner não o consegue utilizar e, em seguida, fazem o downgrade de toda a rede. Mantenha a predefinição forte para clientes modernos e isole a exceção separadamente.
Como o WPA2 e o WPA3 Diferem na Prática
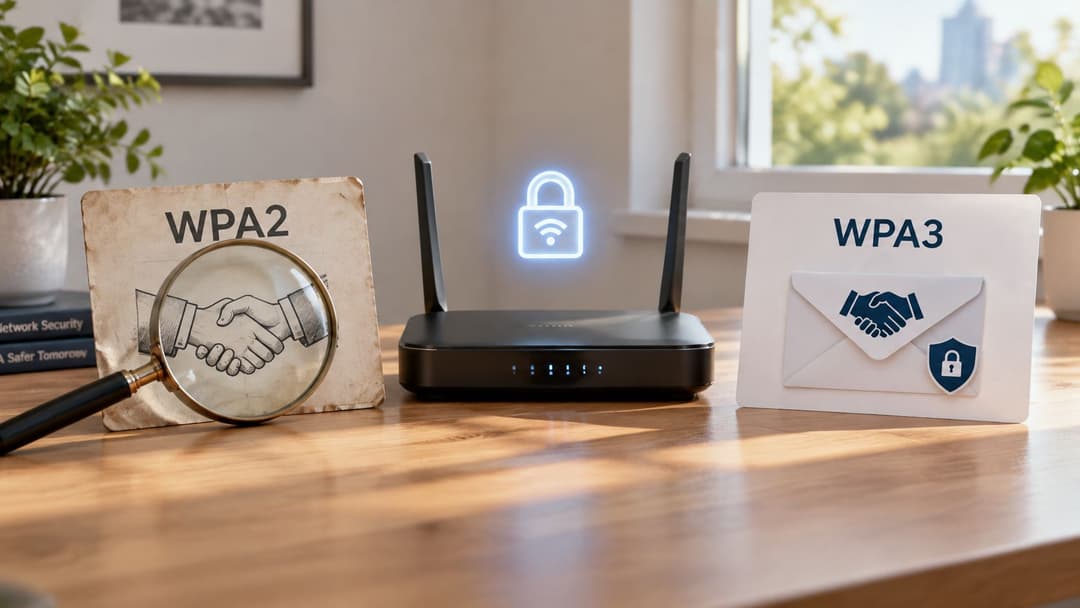
A principal diferença entre o WPA2-Personal e o WPA3-Personal é o que um atacante pode fazer depois de escutar uma tentativa de ligação. O WPA2 utiliza um handshake de chave pré-partilhada. Um atacante que capture esse handshake pode guardá-lo e adivinhar a palavra-passe offline, à velocidade que o seu hardware permitir, sem ter de voltar a comunicar com o seu ponto de acesso.
O WPA3-Personal substitui essa troca por Autenticação Simultânea de Iguais, ou SAE. Cada tentativa requer uma nova troca interativa com o ponto de acesso. Isso elimina o ataque prático de adivinhação offline contra um handshake capturado e torna as palavras-passe fracas mais difíceis de explorar, embora uma palavra-passe forte continue a ser a escolha certa.
O que o WPA3 Adiciona Além do Handshake
O WPA3 exige Protected Management Frames, o que torna mais difícil a utilização de determinado tráfego de gestão forjado contra clientes ligados. Também oferece forward secrecy. Se a frase-passe for divulgada mais tarde, essa fuga não expõe, por si só, o tráfego capturado anteriormente.
Existem restrições rígidas. O WPA3 é obrigatório para dispositivos WiFi a funcionar na banda de 6 GHz, um ponto destacado nos elementos comprovativos do IEEE 802 LAN/MAN Standards Committee para a Ofcom sobre o seu plano de trabalho para 2025/26. Se está a planejar a cobertura em 6 GHz, o suporte a WPA3 não é uma preferência opcional. Faz parte dos requisitos do cliente e do ponto de acesso.
O modo de transição misto WPA2/WPA3 é a ponte habitual. Mantém os clientes mais antigos ligados enquanto os mais recentes utilizam SAE, mas também mantém aberta uma opção de desatualização (downgrade) porque o WPA2 permanece ativo. Utilize-o como um estado de migração com uma condição de saída e, em seguida, mude para WPA3-only assim que o seu inventário de clientes o permitir.
Por que razão uma etiqueta WPA2 não é uma prova
O WPA2 continua a necessitar de uma configuração e aplicação de patches cuidadosas. Em outubro de 2017, o National Cyber Security Centre do Reino Unido comunicou a divulgação da vulnerabilidade KRACK que afetava as redes WPA2, sublinhando que o WPA2 permanecia mais seguro do que o WEP ou o WPA. O KRACK afetou tanto o WPA2-Personal como o WPA2-Enterprise, pelo que a designação por si só nunca provou que um cliente ou ponto de acesso estivesse seguro.
A resposta do NCSC continua a ser o modelo operacional correto. Aplique patches nos clientes e na infraestrutura, substitua o TKIP desatualizado pelo AES-CCMP e mantenha o firmware suportado pelo fornecedor, conforme descrito nas orientações do National Cyber Security Centre sobre a vulnerabilidade KRACK. Uma rede WPA2 sem patches num firmware abandonado é uma posição no mundo real mais fraca do que a sua página de definições sugere.
O WPA3 também não resolve o problema do segredo partilhado. Protege melhor a ligação de rádio, mas uma frase-passe WPA3-Personal conhecida por todos os ex-funcionários continua a não lhe dar qualquer responsabilidade individual nem um interruptor individual para desativar.
Comparação entre Chaves Partilhadas, Identidade e Certificados
Uma etiqueta WPA não lhe diz quem pode aceder à rede ou o que pode alcançar. O controlo de acesso depende do método de identidade, da política de rede e da rapidez com que as credenciais podem ser revogadas. Uma frase de passe partilhada pode encriptar o tráfego, mas remover um ex-colaborador pode exigir a sua alteração em todos os dispositivos. Com o acesso baseado em identidade, um administrador pode desativar uma conta, certificado ou chave de dispositivo mantendo as restantes ligações intactas.
| Modelo de acesso | Revogação | Responsabilização por pessoa | Esforço de integração | Suporte a dispositivos antigos |
|---|---|---|---|---|
| PSK partilhado (WPA2/WPA3-Personal) | Alteração de palavra-passe em todo o local | Nenhuma | Baixo | Bom |
| iPSK | Revogar a chave de um dispositivo | Por dispositivo, não por pessoa | Médio | Bom |
| 802.1X com certificados | Revogar certificado ou dispositivo | Por dispositivo | Alto de início | Limitado para clientes mais antigos |
| 802.1X com início de sessão por diretório (Entra ID, Google Workspace, Okta) | Desativar a conta de diretório | Por utilizador | Médio | Limitado onde o EAP não é suportado |
| Passpoint / OpenRoaming | Revogar identidade no fornecedor | Por utilizador, através do fornecedor de identidade | Baixo para os utilizadores | Necessita de dispositivos compatíveis com Passpoint |
| Captive Portal | Espirar sessão ou código promocional | Por código promocional ou conta, controlo de dispositivo fraco | Baixo | Bom |
O Custo Diário de Cada Modelo
A PSK partilhada é rápida de implementar, mas dispendiosa de gerir quando as necessidades de acesso mudam. Os dispositivos ligam-se com a mesma frase-passe, pelo que a saída de um colaborador, prestador de serviços ou credencial divulgada pode desencadear uma alteração em todo o local. Cada dispositivo legítimo precisa, então, da nova palavra-passe.
O iPSK fornece a cada dispositivo uma chave separada, mantendo uma configuração de frase-passe familiar. É adequado para televisores, sistemas de controlo de edifícios e outros equipamentos que não podem utilizar autenticação empresarial. Um administrador pode revogar a chave de um dispositivo, mas a chave identifica o dispositivo, não a pessoa que o utiliza.
O 802.1X com certificados autentica um dispositivo gerido. A configuração exige mais trabalho porque os certificados têm de ser emitidos, renovados e revogados corretamente. Uma vez implementado, um dispositivo perdido ou retirado pode ser removido sem alterar as palavras-passe dos utilizadores nem alterar as chaves de todo o local.
O 802.1X ligado ao diretório através do Microsoft Entra ID, Google Workspace ou Okta associa o acesso à rede à conta de uma pessoa. Desative essa conta durante o processo de offboarding e o seu acesso pode ser removido sem interromper os restantes utilizadores. A relação entre o ciclo de vida da identidade e a política de rede é fundamental para a rede baseada em identidade para colaboradores, convidados e inquilinos. A autenticação por si só ainda não define o alcance: aplique políticas de rede e segmentação para que cada identidade possa aceder apenas aos sistemas de que necessita.
O Teste do Prestador de Serviços no Hospital
Considere um hospital de 300 camas como um exemplo prático. Um prestador de serviços precisa de acesso sem fios para um projeto fixo, os dispositivos clínicos precisam de conetividade ininterrupta e o equipamento das instalações partilha a infraestrutura física da rede. Quando o contrato termina, o acesso do prestador de serviços deve ser removido sem reconfigurar a chave das bombas de infusão, estações de trabalho móveis ou sensores do edifício.
Uma palavra-passe partilhada pela equipa torna isso difícil, a menos que o hospital a altere em todo o local. Uma conta de diretório permite que os administradores matem o acesso do prestador de serviços desativando a identidade. Os certificados de dispositivo respondem a uma necessidade diferente: o equipamento clínico autentica-se como um dispositivo e permanece ligado quando um membro da equipa sai. As políticas de rede separadas devem continuar a controlar o que cada conta ou dispositivo pode aceder.
O padrão de segurança de rede sem fios SS-019 do Governo do Reino Unido é uma referência para os requisitos de segurança sem fios. Como orientação prática, escolha WPA3-Enterprise quando os clientes o suportarem, ou WPA2-Enterprise com AES-CCMP quando clientes mais antigos o exigirem. Trate essa escolha como uma parte do projeto, e não como prova de que o acesso está devidamente controlado.
O suporte do cliente impõe um limite real. O EAP e o acesso baseado em certificados exigem suplicantes capazes e um aprovisionamento fiável em cada dispositivo. Dispositivos móveis mais antigos, controladores incorporados e muitos dispositivos IoT podem não os suportar. Coloque esses dispositivos num segmento separado com uma chave adequada e restrinja o que esse segmento pode aceder, em vez de enfraquecer o acesso para toda a rede.
A encriptação responde se o tráfego pode ser lido no ar. A identidade responde se esta pessoa ou dispositivo deve sequer estar aqui.
Tipos de Segurança Recomendados por Setor
Comece pela linha do setor mais próxima da sua operação e, em seguida, aplique a lógica de fallback à sua classe de dispositivos mais antiga. O padrão é consistente. Colaboradores e dispositivos geridos mudam para acesso baseado em identidade, convidados obtêm acesso encriptado mas isolado, e equipamentos legados obtêm a sua própria chave ou segmento em vez de forçarem uma degradação a nível de toda a rede.
| Setor | Tipo principal | Fallback para dispositivos legados | Controlo principal |
|---|---|---|---|
| Hotéis e bares | Passpoint ou 802.1X para funcionários, WPA3 ou WPA2 com iPSK para hóspedes | Chaves iPSK para TVs e sistemas de portas | Rede de hóspedes isolada dos sistemas da propriedade |
| Comércio e centros comerciais | 802.1X para dispositivos de funcionários, Passpoint ou portal para clientes | iPSK para scanners e pontos de venda | Sistemas de pagamento mantidos fora das redes de hóspedes |
| Cuidados de saúde | 802.1X com certificados de dispositivo para dispositivos clínicos | Segmento dedicado para IoT médica e de edifícios | Segmentação e ciclos de atualização |
| Centros de transporte e estádios | Passpoint e OpenRoaming com descarregamento de operadora | Captive Portal sobre TLS | Capacidade e roaming, não apenas encriptação |
| Residencial, BTR e alojamento estudantil | WPA3-Personal ou iPSK por residente | iPSK para fechaduras inteligentes e TVs mais antigas | Chaves revogadas no momento da saída |
| Escritórios empresariais | WPA3-Enterprise ou WPA2-Enterprise com 802.1X | SSID de hóspedes separado com isolamento de clientes | Revogação associada ao diretório |
| Locais multiarrendatários | iPSK por arrendatário com SSO para funcionários | SSID separado por arrendatário onde o hardware o permita | Isolamento de arrendatários testado |
Aplicar o Fallback Sem Fragilizar a Opção Predefinida
Os hotéis mostram por que razão uma única resposta raramente se adapta a todo o espaço. Os colaboradores precisam de acesso revogável, os convidados precisam de acesso encriptado de baixa fricção, e as TVs nos quartos ou sistemas de portas podem apenas suportar uma palavra-passe. Utilize Passpoint ou 802.1X para colaboradores, mantenha o tráfego de convidados afastado dos sistemas de gestão hoteleira e coloque o hardware dos quartos em chaves iPSK revogáveis individualmente.
O setor do retalho tem uma fronteira mais rigorosa. Os terminais portáteis dos funcionários devem utilizar 802.1X onde for suportado, os scanners e terminais de ponto de venda podem utilizar iPSK num segmento restrito, e o acesso dos clientes nunca pode tornar-se uma rota para os sistemas de pagamento. A conveniência da rede de clientes é irrelevante se a sua política de firewall estiver incorreta.
Para escritórios, o ganho operacional mais forte advém da ligação do acesso sem fios ao diretório que as pessoas já utilizam para e-mail e aplicações. Um design dedicado para WiFi de colaboradores com acesso baseado em diretório e revogação torna o offboarding numa única ação, em vez de um pedido de rede separado do qual alguém se possa esquecer.
Os locais de saúde e residenciais encontram-se em extremos opostos do mesmo problema de dispositivos. Os hospitais não podem substituir casualmente equipamentos clínicos ou do edifício, pelo que os certificados cobrem dispositivos clínicos geridos e um segmento dedicado contém o resto. As residências de estudantes e os empreendimentos build-to-rent mudam de ocupantes frequentemente, pelo que uma chave por residente que expira ao mudar de casa importa mais do que forçar todos a usar um login empresarial que a sua consola de jogos não suportará.
Quando Recomprovar a Escolha
Rereveja o mapeamento quando qualquer um destes elementos mudar:
- Novas classes de dispositivos: Um novo terminal de pagamento, sistema de fechaduras ou dispositivo médico pode precisar do seu próprio segmento ou modelo de chave.
- Elevada rotatividade de pessoal: A contratação sazonal ou a utilização intensiva de prestadores de serviços torna o controlo de palavras-passe partilhadas dispendioso.
- Equipamento antigo sem atualizações: Dispositivos que nunca recebem atualizações precisam de uma contenção mais rígida, não de um acesso à rede mais amplo.
- Mudança de inquilinos: Novos inquilinos ou residentes devem motivar a geração de novas chaves e um teste de isolamento.
Substituir todos os pontos de extremidade para alcançar um diagrama de protocolos perfeito não é realista na maioria dos locais. Mapeie cada classe de dispositivo para o modelo mais forte que consiga suportar na prática e, em seguida, utilize a segmentação para limitar o que uma classe fraca ou não gerível consegue aceder.
Audite a sua Configuração Atual de WiFi
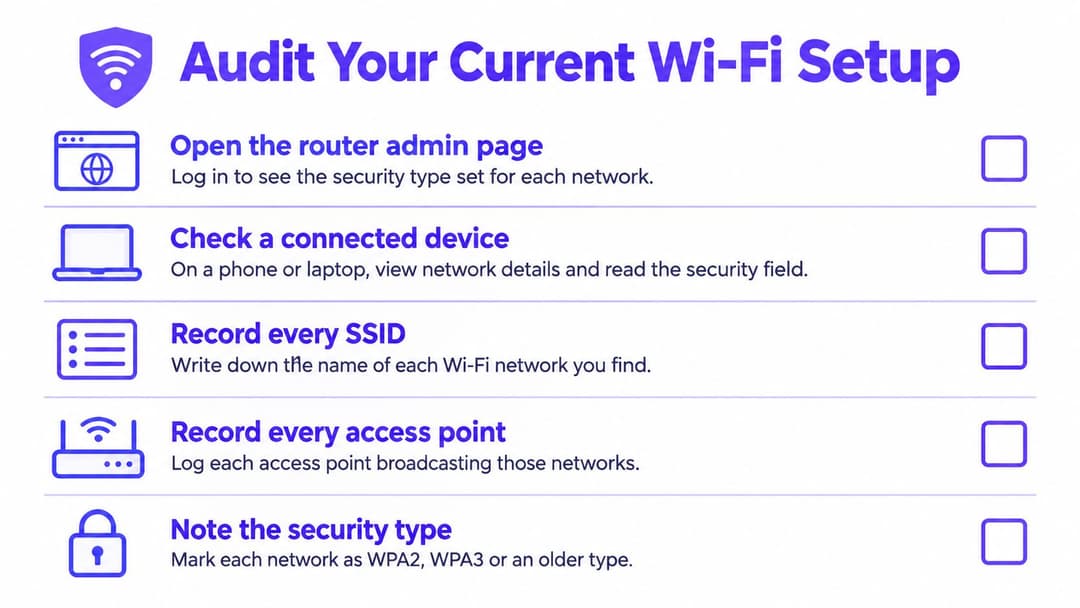
Uma etiqueta WPA e um SSID de convidados não provam que o acesso está controlado. Audite a encriptação de cada rede, as identidades que aceita, os sistemas que os seus clientes podem alcançar e a rapidez com que pode revogar o acesso. Comece pela configuração do router ou controlador e, em seguida, verifique a ligação a partir de um telemóvel ou portátil.
Crie o Inventário Antes de Alterar Qualquer Coisa
Registe todos os SSID e pontos de acesso, incluindo redes de teste esquecidas e definições WEP ou TKIP deixadas para dispositivos que ninguém consegue identificar. Agrupe os dispositivos ligados por classe: portáteis e telemóveis de colaboradores, dispositivos de convidados, terminais de pagamento, equipamento clínico, gestão de edifícios e IoT geral. Uma classe de dispositivos que não consiga suportar autenticação moderna pode precisar de uma alternativa restrita, e não de acesso à rede de colaboradores.
No ponto de acesso ou controlador, registe o modo de segurança configurado para cada SSID. Num dispositivo ligado, abra os detalhes da rede e verifique o tipo de segurança apresentado: WEP ou TKIP indica segurança legada; WPA2-Personal ou WPA2-Enterprise identifica WPA2, enquanto WPA3-Personal ou WPA3-Enterprise identifica WPA3. As etiquetas variam consoante o sistema operativo, pelo que deve utilizar a configuração do controlador para confirmar resultados ambíguos. Registe também as versões de firmware dos pontos de acesso, controladores e clientes representativos. Um protocolo correto num firmware desatualizado não é um controlo concluído.
As Cinco Verificações que Definem as Suas Prioridades
- O acesso interno está encriptado: Remova redes abertas, WEP ou TKIP utilizadas para aceder a sistemas internos. Um SSID de hóspedes aberto só pode permanecer se o TLS proteger o tráfego e os testes confirmarem o isolamento dos hóspedes.
- O firmware está atualizado: Verifique pontos de acesso, controladores e clientes representativos, e não apenas um dispositivo.
- O isolamento de hóspedes funciona: Ligue-se como hóspede e teste o acesso a sistemas de funcionários, pagamentos e edifícios, bem como a visibilidade de outros clientes hóspedes.
- O acesso dos funcionários segue a identidade: Desative uma conta de teste e verifique se o utilizador perde o acesso ao WiFi de imediato.
- O acesso IoT está contido: Confirme que o inventário de dispositivos está atualizado, que os dispositivos desconhecidos estão visíveis e que os dispositivos IoT utilizam uma chave separada ou um segmento restrito.
Um SSID de convidados por si só não garante o isolamento. Valide a verificação apenas quando um dispositivo de convidado não conseguir alcançar endereços internos ou outros clientes que não deva ver. Registe quem ou o quê se autentica em cada SSID, o que essas ligações podem alcançar e como o acesso é revogado. Classifique as falhas por nível de exposição e, em seguida, utilize esse inventário para definir as prioridades de migração.
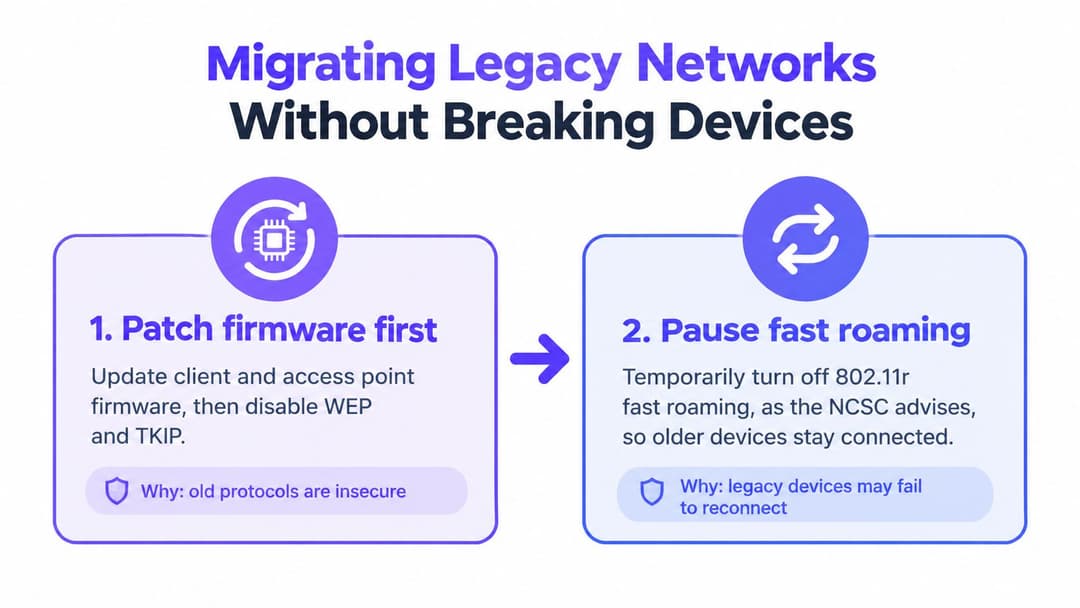
Migrar Redes Legadas sem Interromper Dispositivos
Uma etiqueta WPA3 não prova que uma rede seja segura, e um SSID de convidados separado não garante o isolamento. Migre numa ordem que remova definições fracas, contenha dispositivos que não suportem autenticação moderna e, em seguida, altere a forma como os colaboradores e convidados se ligam. Teste o acesso e a revogação do início ao fim. Esta sequência protege equipamentos frágeis ao mesmo tempo que torna as falhas visíveis antes que se tornem um motivo para restaurar uma rede partilhada.
Seis Passos Por Ordem
- Atualizar o firmware e desativar WEP e TKIP: Atualize o firmware dos clientes e pontos de acesso antes de alterar a autenticação. Consulte as orientações do fabricante para o seu firmware antes de alterar as definições de roaming rápido 802.11r ou de repetidor. As definições de protocolo não conseguem compensar software vulnerável ou descontinuado.
- Conter classes de dispositivos legados: Mova o equipamento que não consegue utilizar autenticação moderna para iPSK ou um SSID dedicado com regras de destino rigorosas. O xPSK para chaves de dispositivos individuais em infraestruturas partilhadas permite que uma televisão ou fechadura utilize uma frase de segurança sem partilhar um único segredo por toda a propriedade. Defina uma chave separada para cada dispositivo, sempre que possível, para poder revogar o acesso sem interromper os restantes.
- Mover os colaboradores para 802.1X associado ao diretório: Ligue o acesso ao Entra ID, Google Workspace ou Okta para que o processo normal de saída de funcionários também remova o acesso à rede. A Purple e outras opções nativas do fornecedor ou baseadas em diretórios podem fornecer a camada de autenticação. Verifique se a desativação de uma conta bloqueia efetivamente o acesso WiFi, em vez de assumir que a ligação ao diretório trata da revogação.
- Mover convidados para um acesso encriptado e isolado: Utilize Passpoint ou OpenRoaming onde o local e os dispositivos dos clientes os suportem. Caso contrário, forneça um captive portal sobre TLS, ative o isolamento de clientes e trate os dispositivos de convidados como não fiáveis. Confirme que a política de acesso limita o que os convidados podem alcançar.
- Testar o modo de transição e, em seguida, removê-lo: Ative o modo de transição WPA2/WPA3 e teste cada classe de dispositivo. Mova para WPA3-only onde os clientes o permitirem. Registe qual a classe de dispositivo específica que impede essa alteração e estabeleça um plano para a resolver, em vez de manter o modo de transição ativo por predefinição.
- Testar o isolamento a partir de um dispositivo de convidado: Ligue-se como convidado e tente aceder a endereços internos, outros convidados, interfaces de gestão de pontos de acesso e sistemas operacionais. Ajuste as regras de firewall e VLAN até que cada rota proibida falhe. Uma ligação bloqueada só tem significado se a política de rede, e não um problema temporário do cliente, tiver causado a falha.
Exemplo Prático num Hotel de 60 Quartos
Um hotel de 60 quartos tem uma palavra-passe de convidado partilhada conhecida em toda a cidade, um ponto de venda na mesma rede e televisores mais antigos que não podem utilizar o início de sessão empresarial. O hotel muda os quartos de hóspedes para iPSK por quarto ou por dispositivo, coloca o ponto de venda num segmento restrito e mantém a equipa num acesso associado ao diretório. Cada televisor conserva uma chave que pode utilizar, enquanto uma chave perdida pode ser revogada sem alterar o acesso em toda a propriedade.
O projeto só está concluído após testar os controlos. Ligue-se à rede de convidados e confirme que o terminal de pagamento e os sistemas dos funcionários estão inacessíveis. Revogue a chave de um quarto e verifique se já não concede acesso. Guarde os resultados dos testes como prova de que os controlos de segmentação e de identidade funcionam.
Um SSID separado é apenas um nome. O isolamento é um resultado testado de firewall e encaminhamento.
O Cyber Security Breaches Survey de 2025 do Governo do Reino Unido relatou que 93% das organizações tinham WiFi separado para colaboradores e visitantes, de acordo com os resultados do Cyber Security Breaches Survey 2025 no GOV.UK. Um nome de rede separado não garante que as regras de VLAN bloqueiem o tráfego indesejado, que os clientes não consigam comunicar entre si ou que antigos prestadores de serviços tenham perdido o acesso.
Se a sua lista de verificação de auditoria encontrou lacunas, comece pelas definições fracas e avance pelos passos de migração, registando quais os dispositivos e caminhos de acesso que ainda precisam de atenção. Se as verificações passaram, continue a testar: agende uma revisão trimestral, reteste o isolamento após alterações na rede e atualize o inventário de dispositivos quando surgirem novas classes de equipamento. O desvio de configuração pode anular um projeto sólido, independentemente da versão WPA que a rede anuncie.
Se palavras-passe partilhadas, offboarding lento ou isolamento de convidados não testado ainda mantêm a sua rede unida, a Purple oferece acesso baseado em identidade para colaboradores e convidados, chaves por dispositivo para equipamentos legados e revogação associada ao diretório através do Microsoft Entra ID, Google Workspace ou Okta. Reveja como funciona com os seus pontos de acesso existentes antes de planejar uma migração.