O conselho mais comum sobre a ligação automática ao WiFi é desativá-la. Isso faz sentido para hotspots públicos abertos, mas é um conselho incompleto para uma rede empresarial. Um dispositivo gerido que se junta automaticamente a um serviço fidedigno baseado em certificados pode ser mais seguro do que pedir a um colaborador para selecionar um SSID, aceitar um portal e introduzir uma palavra-passe partilhada.
A questão importante não é se a ligação automática está ativada. É o que o dispositivo está autorizado a aceder, como a rede prova a sua identidade e como os administradores revogam o acesso. A associação automática aberta depende do discernimento do utilizador. O roaming seguro depende de identidade, encriptação, política e infraestrutura. Tratam-se de modelos de operação muito diferentes.
Reavaliar o Mito de Segurança da Ligação Automática
As orientações para o consumidor costumam tratar a associação automática como o problema. Na realidade, o risco vem de permitir que um dispositivo se junte a uma rede desconhecida ou não encriptada apenas porque o seu nome parece familiar. O mesmo telemóvel pode ser perigoso quando se junta automaticamente a um hotspot aberto e altamente controlado quando se junta automaticamente a um serviço WPA-Enterprise gerido.
As orientações do setor público do Reino Unido explicam que os dispositivos procuram continuamente redes disponíveis enquanto o WiFi está ativado. A orientação de privacidade de WiFi da Government Property Agency também destaca por que razões as definições permissivas podem levar os dispositivos a ligarem-se a redes abertas não pretendidas. A recomendação prática do ICO é desativar a ligação automática para WiFi aberto, e não rejeitar o roaming seguro e autenticado como categoria.
Essa distinção é importante para os operadores de espaços físicos. "Desligar" é uma solução de recurso útil para o consumidor quando a alternativa é um telemóvel ligar-se a um SSID clonado de um café ou hotel. Não é uma estratégia empresarial completa. Os funcionários precisam de conectividade enquanto se movem entre áreas de receção, enfermarias, pisos, edifícios ou instalações de transporte, e os visitantes esperam que o acesso seja retomado sem repetir o processo de integração sempre que regressam.
A fronteira de segurança pertence à rede
Um design de ligação automática seguro faz com que a rede se prove a si própria antes de o dispositivo confiar nela. O dispositivo valida o certificado do servidor de autenticação, apresenta a sua própria credencial e recebe acesso apenas quando a política de identidade o permite. Com o EAP/TLS, essa credencial pode ser um certificado em vez de uma palavra-passe reutilizável.
Esta abordagem altera a responsabilidade do operador. Deixa de depender de cada visitante para identificar um SSID falso ou lembrar-se de se a rede era legítima. Passa a definir quais as identidades, dispositivos e métodos de autenticação que têm permissão para fazer roaming.
Regra prática: Nunca faça da "ligação automática ativada" a decisão de segurança. Faça da ligação automática autenticada, encriptada e controlada por políticas a decisão.
É por isso que este guia de segurança de WiFi empresarial é mais útil do que uma instrução genérica para desativar a definição. A arquitetura determina se a conveniência expande a superfície de ataque ou se remove ações de utilizador de risco do processo de ligação.
O que funciona e o que não funciona
Redes abertas com um nome familiar, uma palavra-passe partilhada impressa numa parede e um Captive Portal como alternativa são fáceis de implementar. No entanto, também são bases fracas para um auto-roaming de confiança. Deixam demasiada responsabilidade ao utilizador e dificultam a auditoria de acesso quando uma credencial é partilhada além do público pretendido.
Um perfil gerido, a validação de certificados, a associação encriptada e um processo de revogação central exigem mais planeamento. No entanto, proporcionam um resultado mais forte porque o dispositivo não precisa de fazer uma adivinhação visual sobre a rede. Este segue uma política criada pelo operador.
A Evolução do Acesso Sem Fricção à Rede
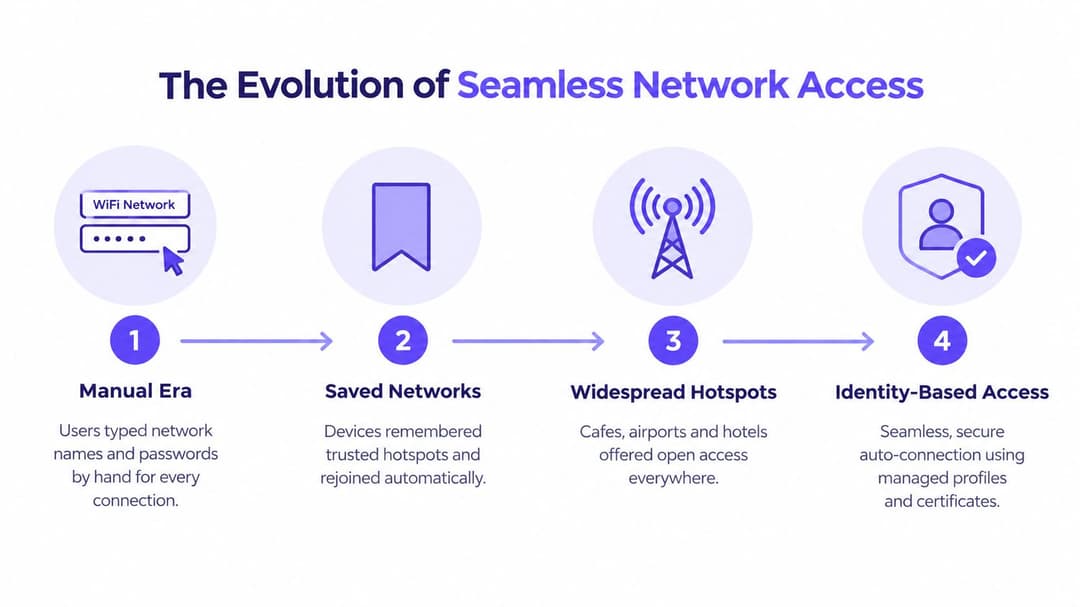
O WiFi público não começou como um sistema de identidade. As primeiras implementações solicitavam aos utilizadores que escolhessem um nome de rede, introduzissem uma palavra-passe e, frequentemente, preenchessem um portal baseado no navegador. Esse modelo funcionava para acessos ocasionais, mas colocava cada etapa da ligação nas mãos do cliente.
O mercado de hotspots no Reino Unido expandiu-se rapidamente durante o início dos anos 2010. Os hotspots públicos reportados pela Ofcom aumentaram de cerca de 16.000 para 34.000 no ano até junho de 2013, enquanto estimativas posteriores estimavam o total em 44.804 em 2015, a par de 3.3 petabytes de utilização de dados em WiFi público em junho desse ano. Estes números são reportados na cobertura do Reino Unido sobre a expansão dos hotspots públicos.
Mais redes significavam mais perfis guardados. Um telemóvel que se tivesse lembrado da rede de um hotel, estação, café ou loja de retalho podia tentar restabelecer a ligação sempre que visse o mesmo nome. Num inquérito separado a consumidores do Reino Unido citado em 2013, 58% dos dispositivos móveis utilizados por utilizadores britânicos de hotspots WiFi ligavam-se automaticamente a hotspots públicos, enquanto apenas um terço dos utilizadores afirmou considerar a segurança antes de se ligar. O inquérito abrangeu 1.641 adultos britânicos, conforme descrito em the UK public WiFi security overview.
Por que o modelo antigo criava fricção
Os Captive Portals resolveram um problema comercial e operacional. Os espaços podiam apresentar termos, recolher um endereço de email ou pedir a um visitante para se autenticar através de terceiros. Mas o portal também introduziu uma interrupção frágil no processo de ligação. Os utilizadores tinham de encontrar o SSID correto, aguardar por um redirecionamento, preencher um formulário e repetir o processo quando o dispositivo esquecia a sessão ou se movia entre pontos de acesso.
Um portal ainda pode ter utilidade para o envolvimento do convidado, mas não deve ser confundido com uma autenticação de rede forte. Muitas vezes começa com uma associação aberta e aplica a decisão de acesso relevante mais tarde num navegador. Essa sequência é pouco prática para o roaming e pode expor os utilizadores a nomes de rede enganosos antes de chegarem ao portal.
Por que a identidade se tornou o passo lógico seguinte
O crescimento das redes de hotspots tornou impractical a introdução manual repetida. Os operadores precisavam que os dispositivos descobrissem as capacidades da rede, determinassem se as suas credenciais eram aceites e se autenticassem em segundo plano. Os utilizadores precisavam que a experiência se assemelhasse ao roaming móvel, em que o serviço continua à medida que se movem, em vez de parar em cada ponto de acesso.
O resultado é uma transição da confiança baseada no nome da rede para a confiança baseada na identidade. Um SSID guardado diz: "Já vi este nome antes." Um perfil Passpoint gerido diz: "Tenho credenciais para este serviço e só me irei associar quando a rede cumprir as condições de autenticação exigidas." Essa é uma base substancialmente mais forte para o acesso automático.
A EE descreve um serviço WiFi-Auto no Reino Unido no qual dispositivos compatíveis com iOS 13 ou posterior e Android 11 ou posterior conseguem detetar hotspots suportados e ligar-se em mais de 150.000 hotspots no Reino Unido, conforme indicado no seu WiFi coverage and automatic connection guidance. A implementação ilustra o valor comercial da autenticação em segundo plano, mas os operadores empresariais continuam a necessitar de controlar quais os perfis que são emitidos e quais as redes que são fidedignas.
Tecnologias Core por Trás do Zero Click Roaming
Três tecnologias aparecem frequentemente na mesma conversa, mas resolvem partes diferentes do problema de acesso. O Passpoint lida com a descoberta e autenticação automatizadas. O OpenRoaming fornece um modelo de federação para identidades e redes participantes. O iPSK traz credenciais individuais para ambientes que ainda necessitam de uma abordagem de chave pré-partilhada.
Passpoint e ANQP
O Passpoint, também conhecido como Hotspot 2.0, utiliza a descoberta de rede 802.11u e o Access Network Query Protocol, ou ANQP. Antes de se associar, um dispositivo compatível pode consultar a rede de acesso para obter informações como os métodos de autenticação suportados, detalhes do domínio, informações do local e relações de roaming.
O dispositivo compara esses detalhes de rede com as suas credenciais instaladas. Se a política corresponder, ele autentica-se através de EAP sobre 802.1X e adere a um serviço WPA2-Enterprise ou WPA3-Enterprise encriptado sem apresentar um Captive Portal convencional. Os administradores devem analisar o manual de implementação do Passpoint juntamente com a documentação do seu controlador wireless e da plataforma de identidade.
OpenRoaming e iPSK
O OpenRoaming estende a ideia para além de uma única organização. Um fornecedor de identidade participante pode permitir que um utilizador ou dispositivo gerido se autentique em redes participantes, sujeito aos acordos de confiança e políticas da federação. Esse modelo adequa-se a aeroportos, infraestruturas de transporte, grupos de hotelaria, redes de ensino e outros ambientes onde os utilizadores cruzam fronteiras organizacionais.
O iPSK segue um caminho diferente. A rede pode transmitir um SSID comum enquanto o administrador atribui chaves pré-partilhadas distintas a utilizadores individuais, dispositivos, salas, inquilinos ou grupos operacionais. Essas chaves podem ser revogadas de forma independente, o que representa uma melhoria clara em relação a uma única palavra-passe partilhada por todo o espaço. O iPSK continua a ser menos expressivo do que o EAP baseado em certificados porque a credencial ainda é uma chave, mas pode fornecer uma separação prática de identidade para dispositivos legados que não suportam um fluxo de trabalho de certificado completo.
| Protocolo | Método de autenticação | Melhor caso de utilização | Configuração do cliente |
|---|---|---|---|
| Passpoint | Credenciais EAP, incluindo certificados ou identidade baseada em SIM | Roaming automático seguro em locais geridos ou aderentes | Instalar um perfil Passpoint ou utilizar uma permissão de identidade suportada |
| OpenRoaming | Identidade federada com autenticação de rede baseada em Passpoint | Acesso multi-local entre operadores e fornecedores de identidade aderentes | O utilizador ou dispositivo obtém uma credencial de roaming compatível |
| iPSK | Chaves pré-partilhadas individuais e revogáveis | Segmentação de convidados, inquilinos, IoT e dispositivos legados | Distribuir uma chave única através de ativação ou gestão de dispositivos |
Escolher a infraestrutura certa
Utilize o Passpoint com EAP-TLS quando a organização controla a frota de dispositivos e necessita de uma identidade forte de dispositivo. Considere o OpenRoaming quando o serviço tiver de se estender para além de uma única propriedade e a federação fizer parte da experiência do utilizador. Utilize iPSK onde o equipamento não suportar autenticação baseada em certificados, mas não o trate como equivalente à validação mútua de certificados.
O hardware sem fios também deve suportar as funcionalidades selecionadas. Confirme a compatibilidade no ponto de acesso, controlador, RADIUS ou serviço de autenticação na nuvem, sistema de gestão de dispositivos e sistemas operativos dos clientes antes de prometer roaming com zero cliques.
Neutralizar a Ameaça de Redes Falsificadas (Spoofed)
O clássico ataque evil twin é bem-sucedido porque os utilizadores e os dispositivos tratam frequentemente um SSID como uma identidade. Um atacante pode copiar o nome de uma rede legítima, aumentar a potência de transmissão ou posicionar um ponto de acesso malicioso onde os visitantes esperam o serviço genuíno. Um dispositivo que se liga automaticamente a redes abertas não tem forma fiável de distinguir a cópia do original.
O problema não é teórico do ponto de vista da experiência do utilizador. Relatórios recentes do Reino Unido revelam que 32% dos adultos do Reino Unido não tinham a certeza se conseguiriam identificar uma rede WiFi pública segura de uma rede falsa, de acordo com a cobertura da sondagem sobre identificação de WiFi público. Um espaço não deve fazer com que a segurança dependa de os visitantes interpretarem detalhes subtis da rede que muitas pessoas não conseguem avaliar com confiança.
A autenticação mútua altera a decisão
Um design baseado em certificados oferece ao cliente uma forma de validar a rede antes de enviar credenciais confidenciais. Com o EAP-TLS, o serviço de autenticação valida o certificado do dispositivo enquanto o dispositivo valida o certificado do servidor. O dispositivo não se associa apenas porque o SSID coincide. Associa-se porque a troca de autenticação cumpre a sua política de confiança.
O WPA3-Enterprise pode fornecer a estrutura de encriptação e autenticação, enquanto o EAP-TLS fornece a troca de identidade baseada em certificados. A combinação exata deve corresponder à frota de clientes e ao equipamento de rede, mas o princípio permanece consistente: o dispositivo deve autenticar o serviço e o serviço deve autenticar o dispositivo.
Isso elimina o elo mais fraco em ambientes de ligação automática aberta: a capacidade do utilizador de detetar uma rede falsa. Também torna a revogação de acesso operacionalmente significativa. Se um funcionário sair, um administrador pode revogar o certificado ou remover a identidade do diretório em vez de andar à procura de uma palavra-passe partilhada nos pontos de acesso, quadros de avisos e dispositivos pessoais.
Não confunda encriptação com proteção completa
A encriptação sem fios protege a ligação entre o cliente e o ponto de acesso. Não substitui a segurança do endpoint, a encriptação na camada de aplicação, a segmentação de rede, a monitorização de registos ou o manuseamento sensato de dados. Um serviço de WiFi baseado em certificados é um controlo de acesso forte, não um programa de segurança completo.
Para os operadores de recintos, o design prático é estruturado em camadas. Utilize WiFi empresarial autenticado para funcionários e terminais geridos. Mantenha o acesso de convidados isolado dos sistemas operacionais. Se um Captive Portal continuar a ser necessário para fins de marketing ou aceitação de termos, coloque-o num serviço de convidados deliberadamente segmentado, em vez de utilizar uma rede aberta como base para o acesso fidedigno.
Implementar Plataformas de Identidade com Hardware de Rede
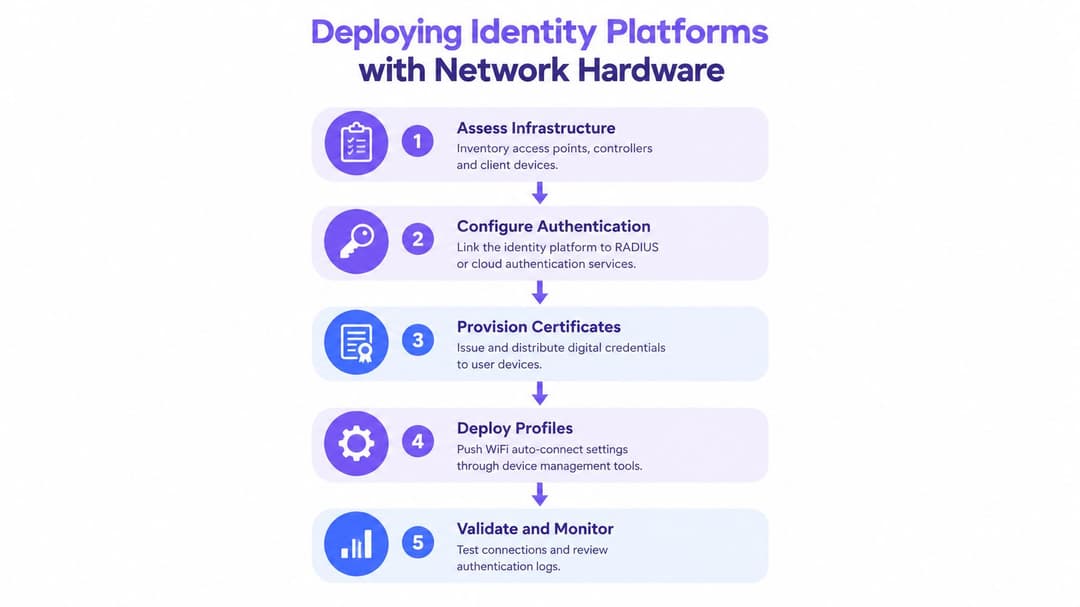
Uma implementação bem-sucedida começa com o fluxo de identidade, não com o nome do SSID. Decida quem precisa de acesso, quais os dispositivos que utilizam, como as credenciais são emitidas e qual o evento que revoga o acesso. Só depois disso é que a equipa de redes sem fios deve mapear essas políticas para pontos de acesso, controladores e segmentos de rede.
Começar com um inventário
Registe os modelos de pontos de acesso, versões do controlador, serviços de autenticação, ferramentas de gestão de dispositivos e sistemas operativos dos clientes. Ambientes Meraki, Aruba, Ruckus, Mist e UniFi podem diferir na forma como expõem o Passpoint, RADIUS, atribuição de VLAN, processamento de certificados e controlos de roaming. Não assuma que uma funcionalidade mostrada numa ficha técnica do produto está ativada na versão atual do controlador ou disponível para todos os tipos de cliente.
Separe as populações de dispositivos atempadamente:
- Dispositivos de funcionários geridos: Estes são os melhores candidatos para EAP-TLS e perfis enviados centralmente.
- Smartphones de convidados: Estes podem utilizar Passpoint ou um serviço federado onde o utilizador tenha uma credencial compatível.
- Equipamento legado: O iPSK pode fornecer chaves individuais e segmentação onde os certificados não são práticos.
- Dispositivos operacionais e IoT: Estes necessitam de políticas restritivas, integração previsível e propriedade clara.
Associar identidade à política de acesso
Ligue o serviço de identidade ao diretório da organização, como o Entra ID, Google Workspace ou Okta, ou utilize um serviço RADIUS que possa aplicar o método EAP relevante. Defina quais os grupos que recebem cada perfil e qual o acesso à rede que cada grupo recebe. Um funcionário de um hospital, um prestador de serviços, um residente e um visitante não devem herdar as mesmas permissões apenas por entrarem através do mesmo ponto de acesso.
O controlador sem fios deve receber o resultado da autenticação e aplicar a VLAN, função, política de firewall ou microsegmento apropriado. Mantenha esse mapeamento documentado. A resolução de problemas torna-se difícil quando a plataforma de identidade indica "aceite" mas o controlador atribui uma função inesperada.
Provisionar, testar e revogar
Utilize a gestão de dispositivos para instalar o perfil, a cadeia de certificados fidedignos e a política de ligação automática. Teste a integração em todas as categorias importantes de clientes, incluindo dispositivos que tenham guardado anteriormente o mesmo SSID com definições de segurança diferentes. Um perfil aberto desatualizado pode causar comportamentos confusos, mesmo quando o novo serviço empresarial está configurado corretamente.
Realize um projeto-piloto do serviço numa área controlada antes de o expandir para um hotel, campus, centro comercial ou complexo de saúde. Teste as transições entre pontos de acesso, a autenticação durante os picos de ocupação, a renovação de certificados, as alterações de diretório e a perda de conectividade com o serviço de autenticação.
Uma abordagem prática de identity-based networking também deve incluir visibilidade operacional. Analise falhas de autenticação, o estado de instalação do perfil, a expiração de certificados, tipos de clientes inesperados e o comportamento de roaming. "Liga-se no meu portátil de teste" não é suficiente. O serviço tem de permanecer fiável quando os utilizadores se movem, os dispositivos entram em suspensão, os certificados são renovados e as funções dos funcionários mudam.
Impacto de Negócio e Isolamento Multi-Tenant
O auto-connect seguro afeta mais do que o suporte técnico. Cada solicitação extra de portal interrompe uma visita, atrasa um membro da equipa ou incentiva um convidado a utilizar dados móveis. Num hotel, estabelecimento comercial, hospital, plataforma de transportes ou propriedade residencial, o operador gere um fluxo contínuo de pessoas e não apenas um único evento de ligação.
O valor comercial reside na remoção de fricção desnecessária sem enfraquecer o controlo. Um convidado habitual pode voltar a ligar-se através de um perfil de identidade aprovado. Um membro da equipa pode mover-se entre áreas operacionais sem introduzir credenciais novamente. Um gestor de propriedade pode atribuir políticas de acesso distintas a residentes, subempreiteiros e equipas de instalações sobre uma infraestrutura física partilhada.
Uma propriedade, várias zonas de confiança
O WiFi multi-inquilino não significa uma rede plana com várias palavras-passe. Significa que o operador define identidades e políticas de tráfego separadas e, em seguida, aplica-as nas camadas de acesso e de rede.
Um modelo útil pode incluir:
- Residentes ou hóspedes de longa duração: Acesso personalizado com isolamento de outros inquilinos e sistemas do edifício.
- Colaboradores e equipas de instalações: Certificados geridos, revogação baseada em diretório e acesso a serviços internos aprovados.
- Convidados de curta duração: Acesso exclusivo à Internet com um processo adequado de ativação e termos.
- Subcontratados: Credenciais limitadas no tempo ou específicas de um grupo que podem ser removidas sem alterar o acesso de todos os outros utilizadores.
- Dispositivos e sistemas do edifício: Políticas restritas baseadas na identidade do dispositivo e nos destinos aprovados.
O mecanismo exato de segmentação depende do controlador, firewall, serviço de autenticação e requisitos operacionais. O princípio é estável: a identidade deve determinar o acesso, não a proximidade física ou o conhecimento de uma palavra-passe partilhada.
Medir os resultados certos
Evite avaliar o projeto apenas pela contagem de ligações. Monitorize se a equipa deixa de solicitar a recuperação de palavras-passe, se os convidados realizam menos etapas de integração, se o roaming funciona em toda a infraestrutura pretendida e se os administradores conseguem revogar o acesso prontamente. Reveja os requisitos de consentimento de dados primários e de privacidade antes de utilizar dados de ligação para marketing ou análise de ocupação.
Um Captive Portal pode continuar a ser útil quando o operador necessita de uma aceitação explícita de termos ou de uma interação voluntária do visitante. Não deve ser imposto a todos os utilizadores quando um perfil de identidade confiável pode fornecer acesso encriptado sem a mesma fricção. Um design de serviço duplo pode suportar ambas as necessidades, desde que o operador separe claramente as políticas de segurança e não permita que um caminho conveniente para visitantes se torne numa rota para os sistemas internos.
Resolução de Problemas Comuns de Falha de Autenticação
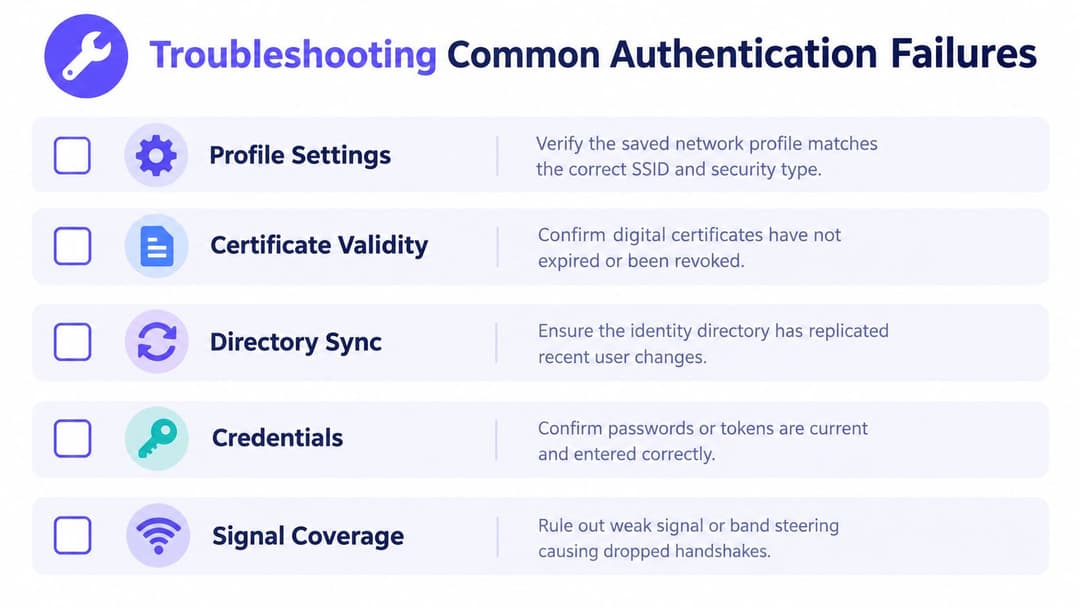
Quando a ligação automática de WiFi falha, comece pela troca de cliente e identidade em vez de alterar as definições de rádio de forma aleatória. Um dispositivo pode ver o SSID perfeitamente e, mesmo assim, rejeitá-lo porque o perfil especifica o tipo de segurança incorreto, o certificado está expirado ou o servidor de autenticação apresenta uma cadeia não fidedigna.
Verifique primeiro o perfil do cliente
Confirme se o perfil instalado faz referência ao SSID pretendido, domínio, método de autenticação, autoridade de certificação fidedigna e regras de validação do servidor. Procure perfis guardados antigos que utilizem uma rede aberta ou uma configuração WPA anterior. Em dispositivos geridos, verifique se uma política de gestão de dispositivos móveis substituiu o perfil atual ou bloqueou a associação automática.
Se o dispositivo detetar a rede mas nunca iniciar a autenticação, inspecione a informação Passpoint e ANQP anunciada. O ponto de acesso pode não estar a transmitir o consórcio de roaming, domínio, NAI realm ou capacidade de autenticação esperados. Uma alteração na configuração do controlador pode remover esses elementos mesmo enquanto o WiFi comum permanece disponível.
Acompanhe a transação de autenticação
Os registos RADIUS devem indicar se o pedido chegou, qual a identidade apresentada e por que razão o servidor o rejeitou. As causas comuns incluem um certificado expirado ou revogado, a falta de um certificado intermédio, uma identidade que não foi sincronizada a partir do diretório, um método EAP não suportado ou um dispositivo fora do grupo permitido.
Utilize uma conta de teste controlada e um dispositivo que saiba estar a funcionar corretamente. Compare uma transação bem-sucedida com a falha em vez de tentar adivinhar. Se a autenticação for bem-sucedida mas o cliente não tiver conectividade útil, inspecione a função retornada, VLAN, política de firewall e atribuição de endereço separadamente. Uma troca de identidade bem-sucedida não garante um resultado de autorização de rede correto.
Verifique o comportamento de roaming e fallback
Os tempos de espera esgotados repetidos podem fazer com que alguns sistemas operativos móveis suprimam futuras tentativas de associação automática. Verifique se o dispositivo está a ser direcionado entre bandas ou pontos de acesso antes de o handshake ser concluído, especialmente nas extremidades do espaço. Limiares de roaming excessivamente agressivos podem criar instabilidade, enquanto definições excessivamente conservadoras podem manter um cliente ligado a um ponto de acesso fraco.
Não permita que uma falha na autenticação empresarial empurre os utilizadores para uma rede aberta com o mesmo nome. Atribua ao serviço seguro uma política distinta e monitorize as tentativas de fallback. Analise também o impacto na bateria, uma vez que a monitorização constante e políticas de roaming mal configuradas podem reduzir a eficiência do dispositivo, mesmo quando a autenticação está correta.
Lista de verificação do administrador: verifique o perfil, o certificado, o estado do diretório, a resposta RADIUS, o anúncio ANQP, a função de autorização e as condições de rádio, por esta ordem.
O objetivo não é tornar invisível cada falha. É tornar cada falha diagnosticável, contida e recuperável sem reverter para credenciais partilhadas.
A Purple disponibiliza opções de Passpoint, OpenRoaming, SecurePass, integrações de identidade e iPSK para uma ligação automática ao WiFi segura de convidados, colaboradores e multi-inquilino. Visite a Purple para avaliar como a sua plataforma de rede baseada em identidade pode funcionar com o seu hardware sem fios existente e substituir fluxos de trabalho frágeis de palavras-passe partilhadas.